> Source: https://docs.cyberelements.io/bastion/4.6/cs/Installation/Cluster/FromScratch/InstallMediationController/
# Instalace serverů Mediation Controller
> **Poznámka**
>
> Připomínáme, že přepnutí na `root` je na počítačích s Debianem nutné provést následujícím příkazem:
>
> ```
> 1
> ```
Pokyny uvedené na této stránce je třeba zopakovat na obou serverech Mediation Controller, počínaje serverem `MASTER`.
Pokud se mezi servery `MASTER` a `SLAVE` objeví rozdíly, budou zvýrazněny. Pokud o tom není zmínka, platí pokyny pro oba servery, `MASTER` i `SLAVE`.
## Stažení zrcadla a potřebných nástrojů
Zrcadlo CyberElements Cleanroom 4.6 a podpisový klíč úložiště Systancia lze stáhnout z tohoto odkazu (vyžaduje vytvoření zákaznického účtu): [Systancia Marketplace](https://www.systancia.com/my-systancia/marketplace/systancia-cleanroom/telechargements-cleanroom/)
Kromě zrcadla a klíče budou pro proces upgradu potřeba nástroje třetích stran:
- Klient SSH (ve Windows můžete použít [PuTTY](https://putty.org/))
- Klient SCP (ve Windows lze použít nástroje [WinSCP](https://winscp.net/eng/index.php) nebo [FileZilla](https://filezilla-project.org/))
Pomocí klienta SSH se vzdáleně připojte ke svému serveru.
Pomocí klienta SCP přeneste soubory na vzdálený počítač.
## Příprava instalace
### Konfigurace sítě
Nainstalujte balíček `resolvconf`, aby bylo možné použít konfiguraci DNS zadanou v konfiguračním souboru, který bude za chvíli upraven:
```
1
```
**Server Mediation Controller MASTER**
> Pro server Mediation Controller je nezbytné nakonfigurovat statickou síťovou adresu. Za tímto účelem nejprve zjistěte název síťového rozhraní svého počítače. Spusťte následující příkaz jako `root`:
>
> ```
> 1
> ```
>
> Tento příkaz zobrazí název síťového rozhraní, jeho stav a IP adresy přiřazené tomuto rozhraní.
>
> > **Příklad**
> >
> > Po provedení příkazu se zobrazí následující výstup:
> >
> > ```
> > 1
> > ```
> >
> > Název síťového rozhraní je `ens192`.
>
> Po zjištění názvu síťového rozhraní je nyní možné upravit síťovou konfiguraci počítače.
> Upravte soubor `/etc/network/interfaces` podle následující šablony:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Kde:
>
> - `INTERFACE_NAME` je nutné nahradit dříve zjištěným názvem síťového rozhraní.
> - `RIP_MED_WEB_MASTER` je nutné nahradit hlavní skutečnou IP adresou serveru, přes kterou budou dostupné webové konzoly.
> - `NETMASK` je nutné nahradit maskou sítě přidruženou k IP adrese.
> - `NETWORK_GATEWAY` je nutné nahradit výchozí síťovou bránou.
> - `IP_DNS` je nutné nahradit IP adresou serveru DNS. Pokud je třeba nakonfigurovat více serverů (maximálně 3), oddělte je mezerou.
> - `DNS_SUFFIX` je nutné nahradit příponou DNS, která se má použít. Pokud není třeba zadávat žádnou příponu, odstraňte tento řádek.
> - `RIP_MED_SSL_MASTER` je nutné nahradit sekundární skutečnou IP adresou serveru. Přes tuto IP adresu bude dostupný SSL Router.
>
> > **Příklad**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Nakonec zbývá jen restartovat službu `networking`, aby se načetla nová síťová konfigurace:
>
> ```
> 1
> ```
**Server Mediation Controller SLAVE**
> Pro server Mediation Controller je nezbytné nakonfigurovat statickou síťovou adresu. Za tímto účelem nejprve zjistěte název síťového rozhraní svého počítače. Spusťte následující příkaz jako `root`:
>
> ```
> 1
> ```
>
> Tento příkaz zobrazí název síťového rozhraní, jeho stav a IP adresy přiřazené tomuto rozhraní.
>
> > **Příklad**
> >
> > Po provedení příkazu se zobrazí následující výstup:
> >
> > ```
> > 1
> > ```
> >
> > Název síťového rozhraní je `ens192`.
>
> Po zjištění názvu síťového rozhraní je nyní možné upravit síťovou konfiguraci počítače.
> Upravte soubor `/etc/network/interfaces` podle následující šablony:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Kde:
>
> - `INTERFACE_NAME` je nutné nahradit dříve zjištěným názvem síťového rozhraní.
> - `RIP_MED_WEB_SLAVE` je nutné nahradit hlavní skutečnou IP adresou serveru, přes kterou budou dostupné webové konzoly.
> - `NETMASK` je nutné nahradit maskou sítě přidruženou k IP adrese.
> - `NETWORK_GATEWAY` je nutné nahradit výchozí síťovou bránou.
> - `IP_DNS` je nutné nahradit IP adresou serveru DNS. Pokud je třeba nakonfigurovat více serverů (maximálně 3), oddělte je mezerou.
> - `DNS_SUFFIX` je nutné nahradit příponou DNS, která se má použít. Pokud není třeba zadávat žádnou příponu, odstraňte tento řádek.
> - `RIP_MED_SSL_SLAVE` je nutné nahradit sekundární skutečnou IP adresou serveru. Přes tuto IP adresu bude dostupný SSL Router.
>
> > **Příklad**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Nakonec zbývá jen restartovat službu `networking`, aby se načetla nová síťová konfigurace:
>
> ```
> 1
> ```
Zbývá poslední krok: upravit interní překlad názvů počítače tak, aby překládal jeho skutečnou primární IP adresu (odpovídající `RIP_MED_WEB_MASTER` nebo `RIP_MED_WEB_SLAVE`).
Za tímto účelem upravte soubor `/etc/hosts` a nahraďte `127.0.1.1` hodnotou `RIP_MED_WEB_MASTER` nebo `RIP_MED_WEB_SLAVE` podle serveru Mediation Controller.
> **Příklad**
>
> Pro server Mediation Controller, jehož skutečná webová IP adresa je `10.0.10.10` a jehož název je `mediation-controller.domain.local`, bude mít soubor `/etc/hosts` následující hodnotu:
>
> ```
> 1
> 2
> ```
> **Pozor!**
>
> Nesprávná konfigurace souboru může způsobit chybu při instalaci balíčku `collectd`.
### Konfigurace správce balíčků APT
Pomocí klienta SCP nahrajte soubory stažené ze Systancia Marketplace do adresáře `/tmp/` na serveru:
- `systancia.gpg`
- `cleanroom-4.6.1-build33.1096.D12-full.tgz`
Přihlaste se k serveru jako `root` a poté spusťte následující příkazy, které rozbalí úložiště Systancia, nakonfigurují jeho použití v APT a ověří ho.
```
1
2
3
4
5
```
Důrazně doporučujeme zakázat instalaci nepotřebných balíčků při spouštění příkazů `apt`. Za tímto účelem spusťte následující příkaz:
```
1
```
### Kontrola přítomnosti národního prostředí `en_US.utf8`
Instalace serveru Mediation Controller vyžaduje vygenerování národních prostředí `en_US.utf8`.
Chcete-li zkontrolovat, zda již byla na serveru vygenerována, spusťte jako `root` následující příkaz:
```
1
```
Pokud výstup příkazu zobrazí `en_US.utf8`, [přejděte k dalšímu kroku, konfiguraci GRUB](#configuring-the-grub-boot-program).
V opačném případě spusťte následující příkazy a přidejte toto národní prostředí do počítače:
```
1
2
```
### Konfigurace zaváděcího programu GRUB
Po provedení těchto příkazů musíte počítač restartovat, a to po použití nastavení v zaváděcím programu GRUB:
```
1
2
3
```
## Instalace serveru Mediation Controller pro CyberElements Bastion
### Instalace základních komponent
Spusťte instalaci komponent následujícím příkazem jako `root`:
```
1
```
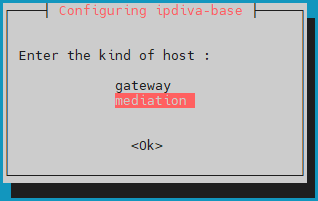
Po stažení všech závislostí se otevře okno s výzvou k výběru typu serveru. Vyberte `mediation`:
**Server Mediation Controller MASTER**
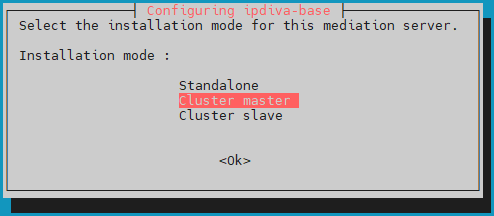
> Potom vyberte instalační režim `lbMaster`:
>
> 
**Server Mediation Controller SLAVE**
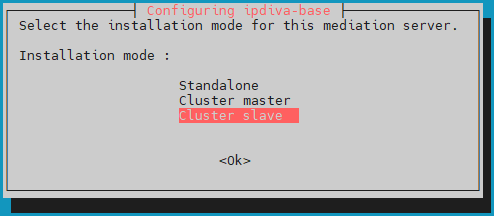
> Potom vyberte instalační režim `lbSlave`:
>
> 
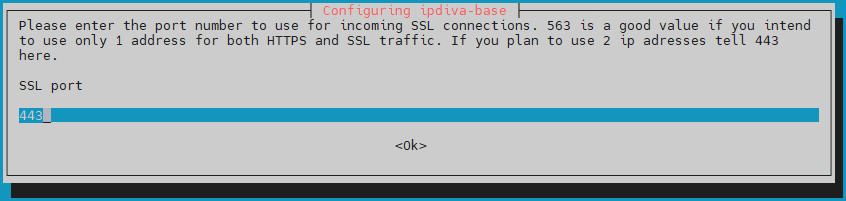
Potom budete muset zadat port, na kterém bude naslouchat SSL Router. Tento port naslouchání je obvykle nastaven na `443`, ale lze použít i port `8443`, pokud server Mediation Controller používá pouze jednu IP adresu:
Potom nastavte režim Cluster na `loadbalancing`, aby se zatížení uživateli rozložilo na oba servery Mediation Controller:
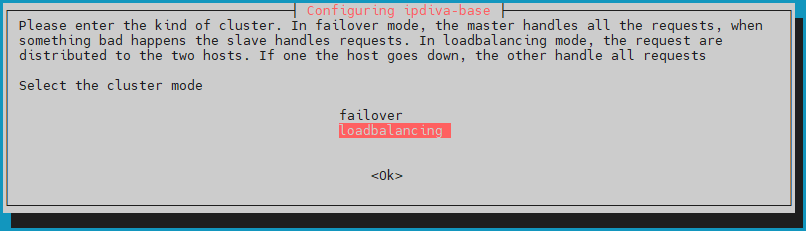
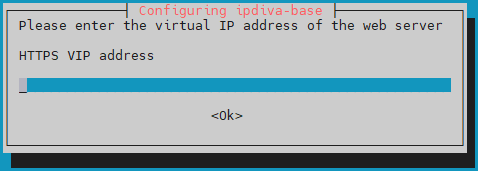
Zadejte webovou virtuální IP adresu clusteru, `VIP_MED_WEB`:
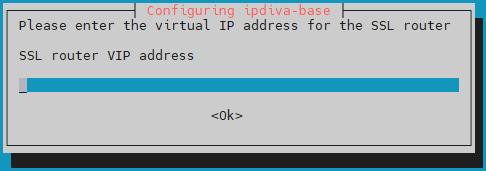
Zadejte virtuální IP adresu SSL clusteru, `VIP_MED_SSL`:
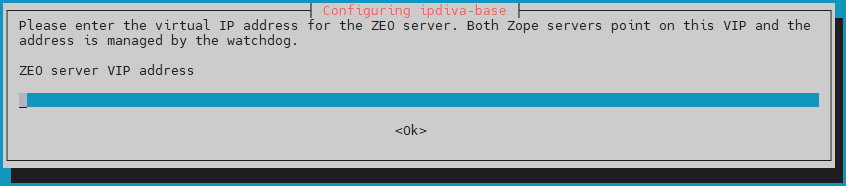
Zadejte virtuální IP adresu konfigurační databáze clusteru, `VIP_MED_ZEO`:
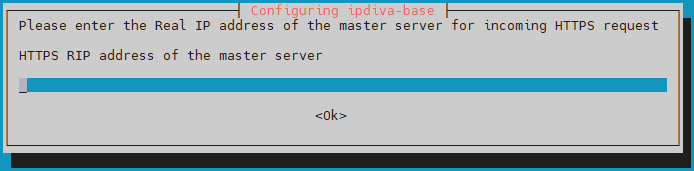
Zadejte skutečnou webovou IP adresu serveru Mediation Controller `MASTER`, `RIP_MED_WEB_MASTER`:
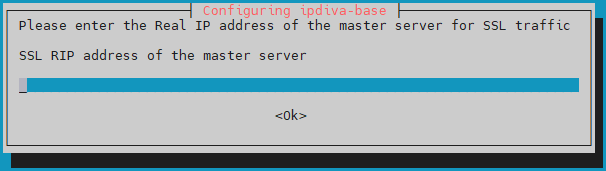
Zadejte skutečnou IP adresu SSL serveru Mediation Controller `MASTER`, `RIP_MED_SSL_MASTER`:
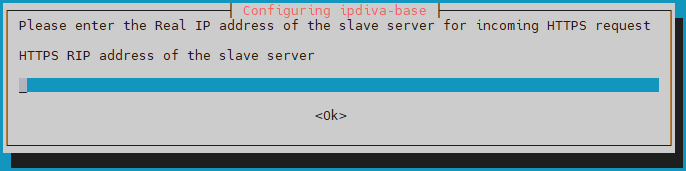
Zadejte skutečnou webovou IP adresu serveru Mediation Controller `SLAVE`, `RIP_MED_WEB_SLAVE`:
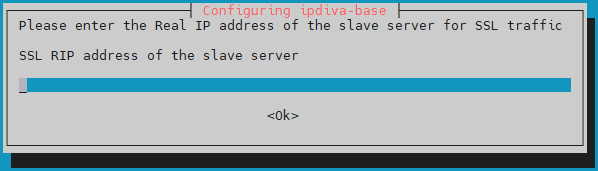
Nakonec zadejte skutečnou IP adresu SSL serveru Mediation Controller `SLAVE`, `RIP_MED_SSL_SLAVE`:
> **Co dělat v případě chyby?**
>
> Pokud jsou v zadaných údajích chyby, pokračujte v instalaci balíčku `ipdiva-base` a poté server znovu nakonfigurujte následujícím příkazem:
>
> ```
> 1
> ```
### Instalace komponent Cluster
Po instalaci základních komponent je nutné na servery Mediation Controller nainstalovat komponenty Cluster:
```
1
```
Po instalaci komponent je nutný restart:
```
1
```
### Konfigurace clusteru
#### Změna hesla konzoly CyberElements Gate `/mediation/system`
V této fázi instalace je k dispozici nové administrační rozhraní: [Změnit heslo](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/SystemConsole/ChangePassword/#modification-on-the-cyberelements-gate-system-console)
#### Použití licencí a certifikátů
Stále v konzole `/mediation/system` bude nutné zadat certifikáty a licence serveru Mediation Controller.
> **Pozor!**
>
> Licence a certifikát komponenty SSL Router jsou specifické pro server Mediation Controller `MASTER` nebo `SLAVE`.
> Konfigurace nesprávné licence nebo nesprávného certifikátu později způsobí poruchy funkčnosti.
Použijte licenci a certifikát pro komponentu SSL Router: 
1. Klikněte na kartu `Settings`.
2. V nabídce vyberte `SSL Connections`.
3. Vyhledejte certifikát pro SSL Router.
4. Zadejte heslo certifikátu SSL Router.
5. Kliknutím na `Apply` použijte certifikát na SSL Router.
6. Vyberte soubor licence serveru.
7. Kliknutím na `Modify` použijte licenci serveru.
Dále zadejte informace o certifikátu klienta CyberElements Bastion: 
1. Vyberte kartu `Plugin`.
2. Vyhledejte certifikát klienta CyberElements Bastion.
3. Zadejte heslo certifikátu.
4. Kliknutím na `Apply` použijte certifikát.
Ještě je třeba zadat informace o certifikátu Watchdog: 
1. Vyberte kartu `Watchdog`
2. Vyhledejte certifikát Watchdog.
3. Zadejte heslo certifikátu.
4. Kliknutím na `Apply` použijte certifikát.
Aby se tyto změny projevily, je nutné restartovat SSL Router a Watchdog: 
#### Pairing serverů Mediation Controller
> **Pozor!**
>
> V tomto okamžiku musí být oba servery Mediation Controller nakonfigurovány až po [použití licencí a certifikátů](#applying-licenses-and-certificates).
> Pokud server Mediation Controller `SLAVE` ještě nebyl nakonfigurován, nakonfigurujte jej a začněte [od začátku této dokumentace](#installation-of-mediation-controller-servers).
Krok pairingu serverů Mediation Controller vytvoří vztah důvěryhodnosti mezi oběma servery a inicializuje provoz clusteru.
**Na serveru Mediation Controller `SLAVE`**
Spusťte následující příkaz jako `root`, abyste zahájili požadavek na pairing se serverem Mediation Controller `MASTER`:
```
1
```
Nahraďte `RIP_MED_WEB_MASTER` příslušnou IP adresou.
> **Příklad**
>
> Pokud má `RIP_MED_WEB_MASTER` hodnotu `10.0.10.10`, je třeba zadat následující příkaz:
>
> ```
> 1
> ```
**Na serveru Mediation Controller `MASTER`**
Spusťte následující příkaz jako `root`, abyste zkontrolovali čekající požadavky na pairing a získali ID požadavku:
```
1
```
Poté spusťte následující příkaz, kterým přijmete požadavek na pairing, a `ID` nahraďte ID získaným předchozím příkazem:
```
1
```
> **Příklad**
>
> Pokud je návratová hodnota příkazu `hostManagerCtl getPendingRequests` následující:
>
> ```
> 1
> 2
> 3
> ```
>
> Pak příkaz pro přijetí požadavku na pairing vypadá takto:
>
> ```
> 1
> ```
Chcete-li přidružení ověřit, použijte na serveru Mediation Controller (`MASTER` nebo `SLAVE`) následující příkaz:
```
1
```
Výsledek se bude lišit podle serveru, na kterém je příkaz spuštěn:
**Server Mediation Controller MASTER**
> Očekávaný výsledek na serveru Mediation Controller `MASTER` je následující:
>
> ```
> 1
> ```
>
> > **Příklad**
> >
> > ```
> > 1
> > ```
**Server Mediation Controller SLAVE**
> Očekávaný výsledek na serveru Mediation Controller `SLAVE` je následující:
>
> ```
> 1
> ```
>
> > **Příklad**
> >
> > ```
> > 1
> > ```
**Na serveru Mediation Controller `SLAVE`**
Stav bootstrapu můžete ze serveru `SLAVE` zkontrolovat následujícím příkazem:
```
1
```
Cluster, který nemá žádné potíže se synchronizací, vrátí hodnotu `0`.
Je nutná ještě poslední série příkazů, opět na serveru `SLAVE`, která synchronizuje tajný kód sdílený mezi oběma servery Mediation Controller:
```
1
2
```
#### Aktivace propojení mezi servery
> **K čemu slouží meziserverové připojení?**
>
> Jde o speciální připojení pro provoz clusteru, které serveru Mediation Controller umožňuje směrovat provoz na jiný server Mediation Controller v případech, kdy cílová komponenta Edge Gateway není připojena k prvnímu serveru, ale pouze k druhému.
>
> Pokud například server Mediation Controller `MASTER` již není připojen ke komponentě Edge Gateway, může prostřednictvím meziserverového propojení dosáhnout na Edge Gateway přes server Mediation Controller `SLAVE`.
>
> ```mermaid
> flowchart LR
> MASTER(Mediation Controller
MASTER) --x |Ztráta připojení| GW(Edge Gateway)
> MASTER --> |Meziserverové propojení| SLAVE(Mediation Controller
SLAVE) --> GW
> ```
**Na serveru Mediation Controller `MASTER`**
Upravte soubor `/etc/ipdiva/server/remoteServers.xml` a uveďte v něm CN meziserverového certifikátu:
```
1
2
3
4
5
6
7
8
9
```
Nahraďte `SLAVECN` hodnotou CN certifikátu určeného pro meziserverové připojení.
Pokud neznáte CN meziserverového certifikátu, lze zadat znak `*` (doporučeno v případě pochybností):
```
1
2
3
4
5
6
7
8
9
```
> **Příklad**
>
> S ohledem na následující údaje:
>
> - CN meziserverového certifikátu: `my-interserver-cert`
>
> Soubor `/etc/ipdiva/server/remoteServers.xml` na serveru Mediation Controller `MASTER` by se doplnil takto:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> ```
>
> > **Úplný soubor**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > 51
> > 52
> > 53
> > 54
> > 55
> > 56
> > 57
> > 58
> > 59
> > 60
> > 61
> > ```
**Na serveru Mediation Controller `SLAVE`**
Odešlete meziserverový certifikát na server Mediation Controller `SLAVE` do adresáře `/tmp/`.
Poté spusťte jako `root` následující příkazy, které jej přesunou do cílového adresáře s příslušnými oprávněními:
```
1
2
3
```
Poté upravte soubor `/etc/ipdiva/server/remoteServers.xml` a do značky `` přidejte následující obsah (starou značku `` lze zcela odstranit):
```
5
6
7
8
9
10
11
12
13
14
15
16
17
```
Nahraďte:
- `MASTERCN`: zadejte CN certifikátu SSL Router serveru Mediation Controller `MASTER`, což je obvykle `RIP_MED_SSL_MASTER`.
- `RIP_MED_SSL_MASTER`: odpovídá sekundární IP adrese serveru Mediation Controller `MASTER`.
- `PORT_RIP_MED_SSL_MASTER`: port, na kterém naslouchá SSL Router serveru Mediation Controller `MASTER`; obvykle je to `443`.
- `INTERSERVER.P12`: název certifikátu určeného pro meziserverové připojení.
- `PASSWORD`: heslo meziserverového certifikátu.
> **Příklad**
>
> S ohledem na následující údaje:
>
> - Název meziserverového certifikátu: `my-interserver-cert.p12`
> - Heslo meziserverového certifikátu: `MySecurePassword`
> - RIP SSL serveru Mediation Controller `MASTER`: `10.0.10.11`
> - Port na RIP SSL serveru Mediation Controller `MASTER`: `443`
> - CN certifikátu serveru Mediation Controller `MASTER`: `10.0.10.11`
>
> Soubor `/etc/ipdiva/server/remoteServers.xml` na serveru Mediation Controller `SLAVE` by se doplnil takto:
>
> ```
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> ```
>
> > **Úplný soubor**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > ```
Upravte konfiguraci komponenty SSL Router `SLAVE` spuštěním následujícího příkazu:
```
1
```
**Na serverech Mediation Controller `MASTER` a `SLAVE`**
Restartujte SSL Router, aby se použilo nastavení meziserverového propojení:
```
1
```
Pokud meziserverové propojení funguje správně, měl by následující příkaz vrátit výsledek:
```
1
```
Předchozí příkaz by měl vytvořit log s následujícím obsahem: `TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s)`.
Pokud se takový log nezobrazí, zkontrolujte konfiguraci provedenou [v této kapitole](#activation-of-the-interserver-link).
**Ve webové konzole `/mediation/system` serveru Mediation Controller `MASTER`**
Povolte meziserverové připojení mezi oběma servery Mediation Controller úpravou virtuálního hostitele SSL `default`: 
Vyplňte jednotlivá pole podle níže uvedených pokynů a povolte funkci meziserverového propojení zaškrtnutím políčka `Is cross-server linking configured?`: 
- `Public address for plugin connections`: odpovídá adrese `VIP_MED_SSL` následované jejím portem naslouchání (obvykle `443`).
- `Actual public IP addresses for web connections`: odpovídá dvojici skutečných webových IP adres (`RIP_MED_WEB_MASTER` a `RIP_MED_WEB_SLAVE`) s jejich příslušnými porty, jeden řádek na každou dvojici IP adresy a portu.
- `Actual public IP addresses for SSL connections`: odpovídá dvojici skutečných IP adres SSL (`RIP_MED_SSL_MASTER` a `RIP_MED_SSL_SLAVE`) s jejich příslušnými porty, jeden řádek na každou dvojici IP adresy a portu.
### Instalace specifických komponent CyberElements Bastion
Spusťte instalaci komponent CyberElements Bastion na servery Mediation Controller pomocí následujícího příkazu:
```
1
```
Pro dokončení instalace je nutné servery restartovat:
```
1
```
### Připojení k databázi PostgreSQL
Ke svému fungování vyžaduje CyberElements Bastion použití externí databáze PostgreSQL (DB), do které ukládá svá nastavení a různé logy konzoly `/system`.
Pokud je DB přímo dostupná ze serverů Mediation Controller, přejděte rovnou ke [kroku inicializace DB](#initializing-the-database).
#### Připojení k databázi v síti LAN
Aby bylo možné připojit se k databázi umístěné v síti LAN bez otevření toku z DMZ do LAN, bude tok databáze přesměrován přes tunel TLS mezi servery Edge Gateway a servery Mediation Controller.
K tomu je nutné nakonfigurovat jeden server Edge Gateway (nebo dva servery Edge Gateway) pomocí základní technologie CyberElements Gate.
##### Deklarace serverů Edge Gateway produktu CyberElements Gate
Za tímto účelem se nejprve přihlaste ke konzole `/mediation/system` v CyberElements Gate.
Poté přejděte do nabídky „Organizations“ a klikněte na „Add“: 
Zadejte název organizace, který se musí lišit od názvu přiřazeného CyberElements Bastion (například `tunnel`), a uveďte alespoň jednu licenci uživatelské relace spolu s heslem účtu `admin`: 
Přihlaste se k rozhraní pro správu dříve vytvořené organizace pomocí účtu `admin` tak, že přejdete na `/gate/admin`: 
Poté deklarujte obě komponenty Edge Gateway, které budou použity k vytvoření tunelu.
Vlevo najeďte ukazatelem na `Infrastructure`, klikněte na `Gateways` a poté klikněte na tlačítko `Add`: 
Zadejte název první komponenty Edge Gateway a potvrďte zadání: 
> **Informace**
>
> Připomínáme, že název komponenty Edge Gateway je svázán s certifikátem, kterým se bude ověřovat vůči komponentě SSL Router serveru Mediation Controller.
> Tento název má tvar `@`, kde `` odpovídá názvu komponenty Edge Gateway a `` odpovídá názvu organizace vytvořené v systémové konzole CyberElements Gate.
Zopakujte krok deklarace komponenty Edge Gateway pro druhou komponentu Edge Gateway.
##### Připojení a nastavení tunelu na serverech Edge Gateway
> **Informace**
>
> Následující kroky lze zopakovat na obou komponentách Edge Gateway používaných pro tunel k přístupu do databáze.
> **Předpoklady**
>
> K dokončení této části budete potřebovat jednu z těchto možností:
>
> - [Virtuální zařízení Edge Gateway](https://docs.cyberelements.io/bastion/4.6/cs/Installation/Cluster/FromAppliances/InstallEdgeGateway/#initial-system-settings), na kterém byla provedena pouze inicializace systému.
> - [Server Edge Gateway nainstalovaný od nuly](https://docs.cyberelements.io/bastion/4.6/cs/Installation/Cluster/FromScratch/InstallEdgeGateway/) s nainstalovanými komponentami Edge Gateway.
Nejprve pomocí nástroje, jako je [WinSCP](https://winscp.net/eng/index.php) nebo [FileZilla](https://filezilla-project.org/), přeneste přes SCP certifikát potřebný pro připojení do adresáře `/tmp/` na serveru Edge Gateway.
Poté se připojte přes SSH a přepněte na `root`.
Chcete-li komponentu Edge Gateway připojit k oběma serverům Mediation Controller, musíte vytvořit dvě nové instance Edge Gateway: jedna se připojí k serveru Mediation Controller `MASTER`, druhá k serveru Mediation Controller `SLAVE`.
Chcete-li je vytvořit, spusťte následující příkazy:
```
1
2
```
Zkopírujte soubor certifikátu do adresářů `/etc/ipdiva/gateway-tunnel-master/ssl/` a `/etc/ipdiva/gateway-tunnel-slave/ssl/`:
```
1
2
```
Nahraďte `` názvem certifikátu, který musí komponenta Edge Gateway použít pro připojení k serveru Mediation Controller.
Nakonfigurujte instance Edge Gateway tak, aby se mohly připojit k serverům Mediation Controller.
Konfigurace se liší podle serveru Mediation Controller, ke kterému se má instance připojit. Proveďte obě nastavení:
**Připojení k serveru Mediation Controller MASTER**
> Upravte soubor `/etc/ipdiva/gateway-tunnel-master/gateway.xml` a doplňte do něj následující údaje (několik částí bylo vynecháno a jsou označeny `[…]`):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Nahraďte následující prvky:
>
> - `@SERVER@`: je nutné nahradit adresou `RIP_MED_SSL_MASTER`
> - `@SERVERPORT@`: je nutné nahradit portem, na kterém naslouchá SSL Router, obvykle nastaveným na `443`
> - `keyfile.pem`: je nutné nahradit názvem souboru certifikátu
> - `PASSWORD`: je nutné nahradit heslem certifikátu
> - `@RPC_PORT@`: je nutné nahradit portem, na kterém počítač aktuálně nenaslouchá; lze použít port `9082`
>
> > **Příklad**
> >
> > S ohledem na následující údaje:
> >
> > - `RIP_MED_SSL_MASTER` má hodnotu: `10.0.10.11`
> > - Port, na kterém naslouchá SSL Router: `443`
> > - Název souboru certifikátu: `gate-tunnel.p12`
> > - Heslo certifikátu: `Str0ngP@ssw0rd`
> >
> > Soubor `/etc/ipdiva/gateway-tunnel-master/gateway.xml` by se nakonfiguroval takto:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Úplný soubor**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
**Připojení k serveru Mediation Controller SLAVE**
> Upravte soubor `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` a doplňte do něj následující údaje (několik částí bylo vynecháno a jsou označeny `[…]`):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Nahraďte následující prvky:
>
> - `@SERVER@`: je nutné nahradit adresou `RIP_MED_SSL_SLAVE`
> - `@SERVERPORT@`: je nutné nahradit portem, na kterém naslouchá SSL Router, obvykle nastaveným na `443`
> - `keyfile.pem`: je nutné nahradit názvem souboru certifikátu
> - `PASSWORD`: je nutné nahradit heslem certifikátu
> - `@RPC_PORT@`: je nutné nahradit portem, který se na počítači aktuálně nepoužívá; lze použít port `9083`
>
> > **Příklad**
> >
> > S ohledem na následující údaje:
> >
> > - `RIP_MED_SSL_SLAVE` má hodnotu: `10.0.10.13`
> > - Port, na kterém naslouchá SSL Router: `443`
> > - Název souboru certifikátu: `gate-tunnel.p12`
> > - Heslo certifikátu: `Str0ngP@ssw0rd`
> >
> > Soubor `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` by se nakonfiguroval takto:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Úplný soubor**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
Nyní, když jsou instance nakonfigurovány pro připojení k serverům Mediation Controller, je ještě nutné je nakonfigurovat tak, aby přesměrovaly připojení serverů Mediation Controller do databáze.
Za tímto účelem upravte soubor `/etc/ipdiva/gateway-tunnel-master/services.xml` takto:
```
1
2
3
4
5
6
7
8
9
```
Nahraďte `DB_SERVER` názvem DNS nebo IP adresou používanou pro připojení k databázi a `DB_PORT` portem, na kterém naslouchá instance databáze.
Zopakujte toto nastavení pro instanci připojující se k serveru Mediation Controller `SLAVE` zkopírováním souboru:
```
1
```
Nakonec spusťte instance Edge Gateway, aby navázaly připojení k serverům Mediation Controller:
```
1
2
```
##### Konfigurace tunelu serverů Mediation Controller
Aby servery Mediation Controller mohly tunel používat, je ještě nutné deklarovat jeho existenci.
Za tímto účelem se přihlaste jako `root` k serverům Mediation Controller a upravte soubor `/etc/ipdiva/server/services.xml` tak, že přidáte následující část (několik částí bylo vynecháno a jsou označeny `[…]`):
```
1
2
3
4
5
6
7
8
9
10
11
12
13
14
```
Nahraďte následující prvky:
- `GW1_NAME` názvem první komponenty Edge Gateway
- `GW2_NAME` názvem druhé komponenty Edge Gateway
- `ORGANIZATION_NAME` názvem dříve vytvořené organizace CyberElements Gate
> **Příklad**
>
> S ohledem na následující údaje:
>
> - Název komponenty Edge Gateway 1: `gate-tunnel-1`
> - Název komponenty Edge Gateway 2: `gate-tunnel-2`
> - Název organizace CyberElements Gate: `tunnel`
>
> Soubor `/etc/ipdiva/server/services.xml` by se doplnil takto:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> ```
>
> > **Úplný soubor**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > ```
Chcete-li použít novou konfiguraci, restartujte SSL Router následujícím příkazem:
```
1
```
#### Inicializace databáze
> **Pozor!**
>
> Databázi `default` musíte vytvořit dříve, než ji CyberElements Bastion inicializuje (nevytváří se automaticky).
Chcete-li inicializovat databázi PostgreSQL se systémovou konfigurací, musíte nejprve nakonfigurovat nastavení připojení na serverech Mediation Controller.
Za tímto účelem upravte na obou serverech soubor `/etc/ipdiva/care/databasesettings.ini` a přidejte následující položky:
```
2
3
4
5
6
7
8
9
```
Nahraďte následující prvky:
- `DB_USERNAME` uživatelským jménem používaným pro připojení k databázi.
- `DB_PWD` heslem uživatele, který se připojuje.
- `DB_HOST` IP adresou nebo názvem DNS používaným pro připojení k databázi; pokud se používá připojení přes komponenty Edge Gateway, je nutné zadat `127.0.0.1`.
- `DB_PORT` portem používaným pro připojení k instanci databáze; pokud se používá připojení přes komponenty Edge Gateway, je nutné zadat `1432`.
Inicializaci databáze lze spustit následujícími příkazy, **které se provádějí pouze na jednom serveru Mediation Controller**:
```
1
2
```
Poté zbývá jen restartovat službu apache2 **na obou serverech Mediation Controller**, aby se použila inicializace systémové databáze:
```
1
```
## Instalace ovladačů pro připojení k databázím Microsoft SQL
Pokud se chcete připojit k externí databázi a jde o Microsoft SQL Server, je nutné nainstalovat další ovladače ODBC.
K dispozici jsou dvě verze: verze 17 a verze 18.
> **Pro ovladače verze 18 je vyžadováno připojení TLS**
>
> Použití ovladačů ODBC 18 vyžaduje, aby bylo připojení šifrováno pomocí TLS. Za tímto účelem je nutné [nakonfigurovat MS SQL Server pro šifrování připojení](https://learn.microsoft.com/en-us/sql/database-engine/configure-windows/configure-sql-server-encryption?view=sql-server-ver16).
Před zahájením instalace ovladačů ODBC musíte nainstalovat balíčky potřebné pro přípravu a poté připravit úložiště Microsoft pro instalaci balíčků:
```
1
2
3
4
```
Poté nainstalujte ovladače podle zvolené verze a nakonfigurujte systém pro použití příkazu `sqlcmd`:
**Ovladače ODBC verze 17**
> ```
> 1
> 2
> 3
> ```
**Ovladače ODBC verze 18**
> ```
> 1
> 2
> 3
> ```
Ovladače ODBC jsou nyní správně nainstalovány.
Pokud má server Mediation Controller přístup k serveru MS SQL, měl by následující příkaz umožnit připojení ke vzdálenému serveru:
```
1
```
Kde:
- `SERVER` je třeba nahradit názvem DNS nebo IP adresou serveru MS SQL.
- `INSTANCE_NAME` je třeba nahradit názvem instance, ke které se chcete připojit; pokud to není nutné, odeberte také znak `\`.
- `PORT` je třeba nahradit portem pro připojení k instanci databáze MS SQL.
- `USER` je třeba nahradit uživatelským jménem pro navázání připojení.
> **Příklady**
>
> Pokud má server Mediation Controller přístup k databázovému serveru MS SQL přes IP adresu `10.0.10.100`, instance, ke které se má přistupovat, naslouchá na portu `1433` a přístupový účet je `sql-user`, pak příkaz pro připojení vypadá takto:
>
> ```
> 1
> ```
>
> Pokud by bylo nutné zadat instanci připojení s názvem `MSSQLINSTANCE`, příkaz by se upravil takto:
>
> ```
> 1
> ```
## Konfigurace časového serveru NTP
Doporučuje se nastavit časový server, aby systémové hodiny zůstávaly aktuální. Potřebné kroky jsou popsány [na stránce konfigurace NTP](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/MediationController/ConfigureAnNTPServer/).
## Počáteční konfigurace v produktu CyberElements Bastion
### Autorizace přístupu k webovým rozhraním pomocí virtuální IP adresy
Ve výchozím nastavení není povoleno připojovat se k webovým rozhraním produktu CyberElements Bastion přes virtuální IP adresu `VIP_MED_WEB`.
Chcete-li tuto autorizaci přidat, spusťte jako `root` na serverech Mediation Controller následující příkazy:
```
1
2
```
Nahraďte `IP` IP adresou odpovídající `VIP_MED_WEB`.
### Počáteční konfigurace
V této fázi jsou servery Mediation Controller nainstalovány, ale je ještě třeba provést několik akcí:
- (1) Změňte výchozí hesla
---
Změňte výchozí hesla systémových konzol.
[→ Změnit](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/SystemConsole/ChangePassword/)
- (2) Nainstalujte certifikáty a licence
---
Server Mediation Controller vyžaduje ke svému provozu různé certifikáty a licenci.
Pouze certifikát pro klienta CyberElements Bastion je nutné znovu deklarovat na obou serverech Mediation Controller (použijte RIP `RIP_MED_WEB_MASTER` a `RIP_MED_WEB_SLAVE`).
[→ Nainstalovat certifikáty a licenci](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/SystemConsole/ApplyCertificatesAndLicence/)
- (3) Nakonfigurujte webový certifikát
---
Nakonfigurujte webový certifikát používaný pro připojení k webovým rozhraním
[→ Nakonfigurovat](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/SystemConsole/ApplyWebCertificate/)
- (4) Deklarujte název DNS
---
Přidejte název DNS, kterému je povoleno připojovat se k webovým rozhraním.
[→ Přidat](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/SystemConsole/AddAllowedDNSName/)
- (5) Nakonfigurujte organizaci
---
Nakonfigurujte organizaci CyberElements Bastion.
[→ Nakonfigurovat s přímým přístupem k databázi](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_2)
[→ Nakonfigurovat s přístupem k databázi přes tunel serverů Edge Gateway](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_3)
- (6) Deklarujte servery Edge Gateway
---
Deklarujte server(y) Edge Gateway nebo HTML5 Gateway, které se mají nainstalovat.
[→ Vytvořit servery Edge Gateway](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/AdminConsole/CreateEdgeGateway/)
- (7) Vytvořte logický site
---
Vytvořte a nakonfigurujte logický site, který seskupuje servery Edge Gateway a HTML5 Gateway s přístupem k místním prostředkům.
[→ Vytvořit site](https://docs.cyberelements.io/bastion/4.6/cs/Usage/Configuration/AdminConsole/CreateSite/)
- (8) Nainstalujte server Edge Gateway
---
Nainstalujte a nakonfigurujte nový server Edge Gateway s nově nainstalovanými servery Mediation Controller.
Nakonfiguruje se také instance HTML5 Gateway.
[→ Nainstalujte](https://docs.cyberelements.io/bastion/4.6/cs/Installation/Cluster/FromScratch/InstallEdgeGateway/)