> Source: https://docs.cyberelements.io/bastion/4.6/da/Installation/Cluster/FromScratch/InstallMediationController/
# Installation af Mediation Controller-serverne
> **Bemærk**
>
> Til påmindelse: skift til `root` på Debian-maskiner skal ske med følgende kommando:
>
> ```
> 1
> ```
Anvisningerne på denne side skal gentages på begge Mediation Controller-servere, begyndende med serveren `MASTER`.
Når der er forskelle mellem serverne `MASTER` og `SLAVE`, fremhæves de. Er der ingen omtale af det, gælder anvisningerne for både serveren `MASTER` og serveren `SLAVE`.
## Download af spejlet og de nødvendige værktøjer
Spejlet CyberElements Cleanroom 4.6 og signeringsnøglen til Systancia-repository kan downloades via dette link (kræver oprettelse af en kundekonto): [Systancia Marketplace](https://www.systancia.com/my-systancia/marketplace/systancia-cleanroom/telechargements-cleanroom/)
Ud over spejlet og nøglen kræves tredjepartsværktøjer til opgraderingsprocessen:
- En SSH-klient (på Windows kan du bruge [PuTTY](https://putty.org/))
- En SCP-klient (på Windows kan værktøjerne [WinSCP](https://winscp.net/eng/index.php) eller [FileZilla](https://filezilla-project.org/) bruges)
Brug SSH-klienten til at forbinde til din server på afstand.
Brug SCP-klienten til at overføre filer til din fjernmaskine.
## Forberedelse af installationen
### Konfiguration af netværket
Installér pakken `resolvconf`, så den DNS-konfiguration, der er angivet i den konfigurationsfil, som ændres om et øjeblik, kan anvendes:
```
1
```
**Mediation Controller-server MASTER**
> Det er absolut nødvendigt at konfigurere en statisk netværksadresse til Mediation Controller. For at gøre det skal du først finde navnet på din maskines netværksinterface. Kør følgende kommando som `root`:
>
> ```
> 1
> ```
>
> Denne kommando viser navnet på netværksinterfacet, dets status og de IP-adresser, der er tildelt interfacet.
>
> > **Eksempel**
> >
> > Efter at kommandoen er udført, vises følgende output:
> >
> > ```
> > 1
> > ```
> >
> > Navnet på netværksinterfacet er `ens192`.
>
> Når navnet på netværksinterfacet er fundet, er det nu muligt at redigere maskinens netværkskonfiguration.
> Rediger filen `/etc/network/interfaces` for at ændre den ud fra følgende skabelon:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Hvor:
>
> - `INTERFACE_NAME` skal erstattes af navnet på det netværksinterface, der tidligere blev fundet.
> - `RIP_MED_WEB_MASTER` skal erstattes af serverens primære reelle IP-adresse; det er den IP-adresse, hvorigennem webkonsollerne kan nås.
> - `NETMASK` skal erstattes af den netværksmaske, der hører til IP-adressen.
> - `NETWORK_GATEWAY` skal erstattes af netværkets standardgateway.
> - `IP_DNS` skal erstattes af DNS-serverens IP-adresse. Hvis der skal konfigureres flere servere (højst 3), skal du adskille dem med et mellemrum.
> - `DNS_SUFFIX` skal erstattes af det DNS-suffiks, der skal bruges. Hvis der ikke skal angives noget suffiks, skal du slette linjen.
> - `RIP_MED_SSL_MASTER` skal erstattes af serverens sekundære reelle IP-adresse. Det er den IP-adresse, hvorigennem SSL Router kan nås.
>
> > **Eksempel**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Til sidst skal tjenesten `networking` blot genstartes, så den nye netværkskonfiguration indlæses:
>
> ```
> 1
> ```
**Mediation Controller-server SLAVE**
> Det er absolut nødvendigt at konfigurere en statisk netværksadresse til Mediation Controller. For at gøre det skal du først finde navnet på din maskines netværksinterface. Kør følgende kommando som `root`:
>
> ```
> 1
> ```
>
> Denne kommando viser navnet på netværksinterfacet, dets status og de IP-adresser, der er tildelt interfacet.
>
> > **Eksempel**
> >
> > Efter at kommandoen er udført, vises følgende output:
> >
> > ```
> > 1
> > ```
> >
> > Navnet på netværksinterfacet er `ens192`.
>
> Når navnet på netværksinterfacet er fundet, er det nu muligt at redigere maskinens netværkskonfiguration.
> Rediger filen `/etc/network/interfaces` for at ændre den ud fra følgende skabelon:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Hvor:
>
> - `INTERFACE_NAME` skal erstattes af navnet på det netværksinterface, der tidligere blev fundet.
> - `RIP_MED_WEB_SLAVE` skal erstattes af serverens primære reelle IP-adresse; det er den IP-adresse, hvorigennem webkonsollerne kan nås.
> - `NETMASK` skal erstattes af den netværksmaske, der hører til IP-adressen.
> - `NETWORK_GATEWAY` skal erstattes af netværkets standardgateway.
> - `IP_DNS` skal erstattes af DNS-serverens IP-adresse. Hvis der skal konfigureres flere servere (højst 3), skal du adskille dem med et mellemrum.
> - `DNS_SUFFIX` skal erstattes af det DNS-suffiks, der skal bruges. Hvis der ikke skal angives noget suffiks, skal du slette linjen.
> - `RIP_MED_SSL_SLAVE` skal erstattes af serverens sekundære reelle IP-adresse. Det er den IP-adresse, hvorigennem SSL Router kan nås.
>
> > **Eksempel**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Til sidst skal tjenesten `networking` blot genstartes, så den nye netværkskonfiguration indlæses:
>
> ```
> 1
> ```
Der er et sidste trin tilbage: at ændre maskinens interne navneopløsning, så den opløser sin reelle primære IP-adresse (svarende til `RIP_MED_WEB_MASTER` eller `RIP_MED_WEB_SLAVE`).
Rediger til det formål filen `/etc/hosts`, og erstat `127.0.1.1` med `RIP_MED_WEB_MASTER` eller `RIP_MED_WEB_SLAVE` afhængigt af Mediation Controller-serveren.
> **Eksempel**
>
> For en Mediation Controller-server, hvis reelle web-IP-adresse er `10.0.10.10`, og hvis navn er `mediation-controller.domain.local`, har filen `/etc/hosts` følgende værdi:
>
> ```
> 1
> 2
> ```
> **Vigtigt!**
>
> En fejlagtig konfiguration af filen kan medføre en fejl ved installationen af pakken `collectd`.
### Konfiguration af pakkehåndteringen APT
Upload de filer, der er downloadet fra Systancia Marketplace, til mappen `/tmp/` på serveren ved hjælp af en SCP-klient:
- `systancia.gpg`
- `cleanroom-4.6.1-build33.1096.D12-full.tgz`
Log på serveren som `root`, og kør derefter følgende kommandoer for at udpakke Systancia-repository, konfigurere dets anvendelse i APT og godkende det.
```
1
2
3
4
5
```
Vi anbefaler kraftigt at slå installationen af unødvendige pakker fra, når `apt`-kommandoer køres. Kør følgende kommando for at gøre det:
```
1
```
### Kontrol af, om locale `en_US.utf8` er til stede
Installationen af Mediation Controller-serveren kræver, at locales `en_US.utf8` genereres.
For at kontrollere, om de allerede er genereret på serveren, skal du køre følgende kommando som `root`:
```
1
```
Hvis kommandoens svar viser `en_US.utf8`, [kan du gå videre til næste trin, konfigurationen af GRUB](#configuring-the-grub-boot-program).
Kør ellers følgende kommandoer for at tilføje denne locale til maskinen:
```
1
2
```
### Konfiguration af opstartsprogrammet GRUB
Når disse kommandoer er udført, skal du genstarte maskinen, efter at du har anvendt en indstilling i opstartsprogrammet GRUB:
```
1
2
3
```
## Installation af Mediation Controller-serveren fra CyberElements Bastion
### Installation af basiskomponenterne
Start installationen af komponenterne med følgende kommando som `root`:
```
1
```
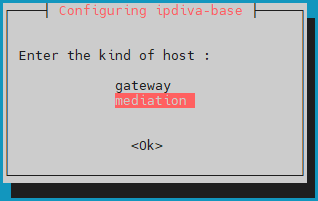
Når alle afhængigheder er downloadet, åbnes et vindue, hvor du skal vælge servertypen. Vælg `mediation`:
**Mediation Controller-server MASTER**
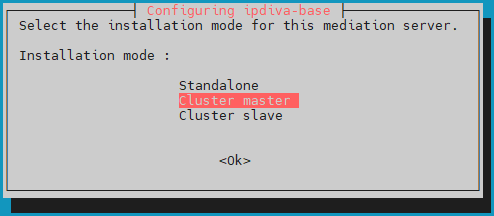
> Vælg derefter installationstilstanden `lbMaster`:
>
> 
**Mediation Controller-server SLAVE**
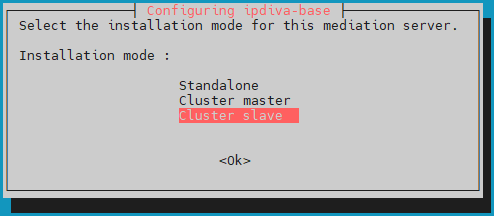
> Vælg derefter installationstilstanden `lbSlave`:
>
> 
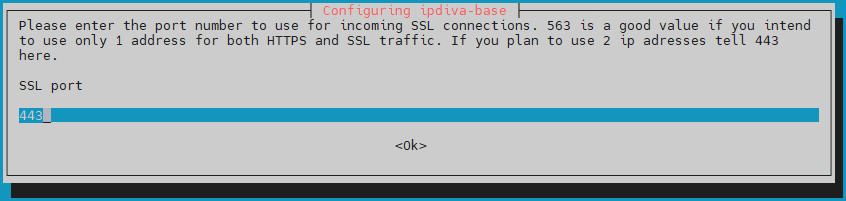
Derefter skal du angive den port, som SSL Router lytter på. Denne lytteport er normalt sat til `443`, men porten `8443` kan også bruges, hvis Mediation Controller kun bruger én IP:
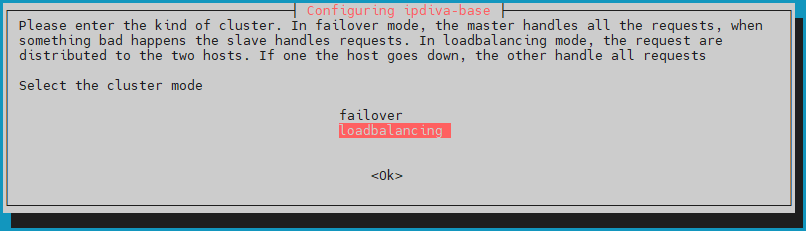
Sæt derefter Cluster-tilstanden til `loadbalancing`, så brugerbelastningen fordeles på begge Mediation Controller-servere:
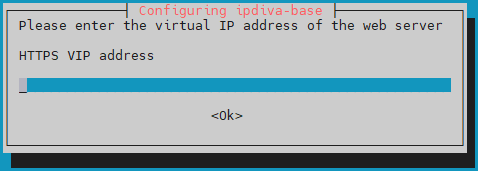
Angiv clusterets virtuelle web-IP-adresse, `VIP_MED_WEB`:
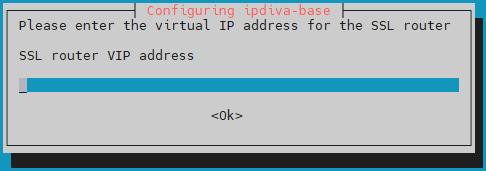
Angiv clusterets virtuelle SSL-IP-adresse, `VIP_MED_SSL`:
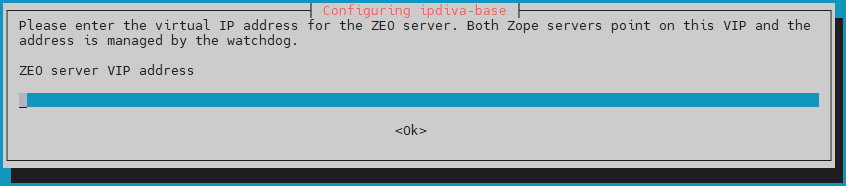
Angiv den virtuelle IP-adresse for clusterets konfigurationsdatabase, `VIP_MED_ZEO`:
Angiv den reelle web-IP-adresse for Mediation Controller `MASTER`, `RIP_MED_WEB_MASTER`:
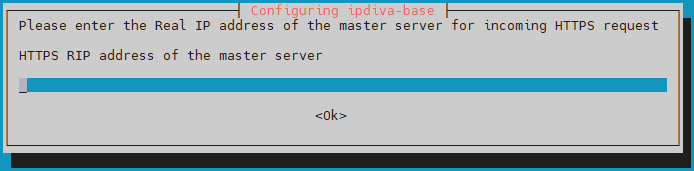
Angiv den reelle SSL-IP-adresse for Mediation Controller `MASTER`, `RIP_MED_SSL_MASTER`:
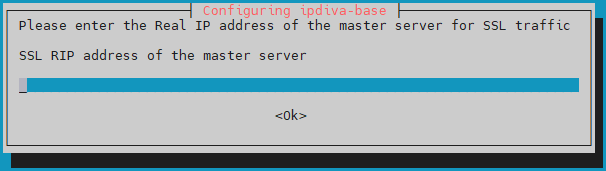
Angiv den reelle web-IP-adresse for Mediation Controller `SLAVE`, `RIP_MED_WEB_SLAVE`:
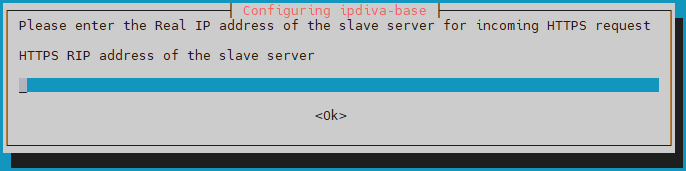
Angiv til sidst den reelle SSL-IP-adresse for Mediation Controller `SLAVE`, `RIP_MED_SSL_SLAVE`:
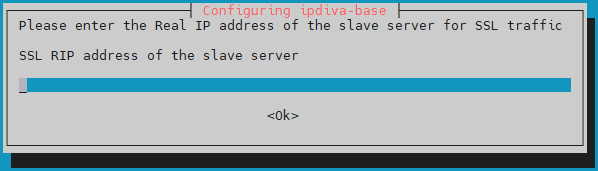
> **Hvad skal jeg gøre, hvis der opstår en fejl?**
>
> Hvis der er en fejl i de oplysninger, du har indtastet, skal du fortsætte installationen af pakken `ipdiva-base` og derefter bruge følgende kommando til at konfigurere serveren igen:
>
> ```
> 1
> ```
### Installation af Cluster-komponenterne
Efter installationen af basiskomponenterne skal Cluster-komponenterne installeres på Mediation Controller-serverne:
```
1
```
Efter installationen af komponenterne er en genstart nødvendig:
```
1
```
### Konfiguration af clusteret
#### Ændring af adgangskoden til konsollen `/mediation/system` i CyberElements Gate
På dette trin i installationen er en ny administrationsgrænseflade tilgængelig: [Skift adgangskode](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/SystemConsole/ChangePassword/#modification-on-the-cyberelements-gate-system-console)
#### Anvendelse af licenser og certifikater
Stadig i konsollen `/mediation/system` skal du indtaste certifikaterne og licenserne for Mediation Controller-serveren.
> **Vigtigt!**
>
> Licensen og certifikatet for SSL Router er specifikke for Mediation Controller-serveren `MASTER` eller `SLAVE`.
> Hvis der konfigureres en forkert licens eller et forkert certifikat, medfører det fejlfunktioner senere.
Anvend licensen og certifikatet for komponenten SSL Router: 
1. Klik på fanen `Settings`.
2. Vælg `SSL Connections` i menuen.
3. Søg efter certifikatet til SSL Router.
4. Indtast adgangskoden til SSL Router-certifikatet.
5. Klik på `Apply` for at anvende certifikatet på SSL Router.
6. Vælg serverens licensfil.
7. Klik på `Modify` for at anvende serverens licens.
Indtast derefter oplysningerne om certifikatet til CyberElements Bastion-klienten: 
1. Vælg fanen `Plugin`.
2. Søg efter certifikatet til CyberElements Bastion-klienten.
3. Indtast adgangskoden til certifikatet.
4. Klik på `Apply` for at anvende certifikatet.
Du skal stadig indtaste oplysningerne om Watchdog-certifikatet: 
1. Vælg fanen `Watchdog`
2. Søg efter Watchdog-certifikatet.
3. Indtast adgangskoden til certifikatet.
4. Klik på `Apply` for at anvende certifikatet.
For at disse ændringer får virkning skal du genstarte SSL Router og Watchdog: 
#### Pairing af Mediation Controller-serverne
> **Vigtigt!**
>
> På dette tidspunkt skal begge Mediation Controller-servere være konfigureret frem til [anvendelse af licenser og certifikater](#applying-licenses-and-certificates).
> Hvis Mediation Controller-serveren `SLAVE` endnu ikke er konfigureret, skal du gøre det ved at starte [fra begyndelsen af denne dokumentation](#installation-of-mediation-controller-servers).
Trinnet med pairing af Mediation Controller-serverne etablerer en tillidsforbindelse mellem de to servere og initialiserer clusterdriften.
**På Mediation Controller-serveren `SLAVE`**
Kør følgende kommando som `root` for at sende en pairing-anmodning til Mediation Controller-serveren `MASTER`:
```
1
```
Erstat `RIP_MED_WEB_MASTER` med den relevante IP-adresse.
> **Eksempel**
>
> Hvis `RIP_MED_WEB_MASTER` er lig med `10.0.10.10`, er kommandoen, der skal indtastes, som følger:
>
> ```
> 1
> ```
**På Mediation Controller-serveren `MASTER`**
Kør følgende kommando som `root` for at se de ventende pairing-anmodninger og hente anmodningens id:
```
1
```
Kør derefter følgende kommando for at acceptere pairing-anmodningen, og erstat `ID` med det id, der blev hentet med den forrige kommando:
```
1
```
> **Eksempel**
>
> Hvis resultatet af kommandoen `hostManagerCtl getPendingRequests` er som følger:
>
> ```
> 1
> 2
> 3
> ```
>
> Så lyder kommandoen til at acceptere pairing-anmodningen som følger:
>
> ```
> 1
> ```
For at kontrollere tilknytningen skal du bruge følgende kommando på Mediation Controller-serveren (enten `MASTER` eller `SLAVE`):
```
1
```
Resultatet er forskelligt afhængigt af den server, som kommandoen udføres på:
**Mediation Controller-server MASTER**
> Det forventede resultat på Mediation Controller-serveren `MASTER` er som følger:
>
> ```
> 1
> ```
>
> > **Eksempel**
> >
> > ```
> > 1
> > ```
**Mediation Controller-server SLAVE**
> Det forventede resultat på Mediation Controller-serveren `SLAVE` er som følger:
>
> ```
> 1
> ```
>
> > **Eksempel**
> >
> > ```
> > 1
> > ```
**På Mediation Controller-serveren `SLAVE`**
Du kan kontrollere status for bootstrap fra serveren `SLAVE` med følgende kommando:
```
1
```
Et cluster uden synkroniseringsproblemer returnerer værdien `0`.
Der kræves en sidste række kommandoer, igen på serveren `SLAVE`, for at synkronisere en hemmelighed, der deles mellem de to Mediation Controllere:
```
1
2
```
#### Aktivering af interserver-forbindelsen
> **Hvad er formålet med interserver-forbindelsen?**
>
> Det er en særlig forbindelse i clusterdriften, som gør det muligt for en Mediation Controller-server at videresende trafikken til en anden Mediation Controller-server i de tilfælde, hvor mål-Edge Gateway ikke er forbundet til den første server, men kun til den anden.
>
> Hvis f.eks. Mediation Controller-serveren `MASTER` ikke længere er forbundet til Edge Gateway, kan den bruge interserver-forbindelsen til at nå Edge Gateway via Mediation Controller-serveren `SLAVE`.
>
> ```mermaid
> flowchart LR
> MASTER(Mediation Controller
MASTER) --x |Forbindelse mistet| GW(Edge Gateway)
> MASTER --> |Forbindelse mellem servere| SLAVE(Mediation Controller
SLAVE) --> GW
> ```
**På Mediation Controller-serveren `MASTER`**
Rediger filen `/etc/ipdiva/server/remoteServers.xml` for at angive CN for interserver-certifikatet:
```
1
2
3
4
5
6
7
8
9
```
Erstat `SLAVECN` med CN for det certifikat, der er beregnet til interserver-forbindelsen.
Hvis du ikke kender CN for interserver-certifikatet, kan tegnet `*` indtastes (anbefales i tvivlstilfælde):
```
1
2
3
4
5
6
7
8
9
```
> **Eksempel**
>
> Med følgende oplysninger taget i betragtning:
>
> - CN for interserver-certifikatet: `my-interserver-cert`
>
> Filen `/etc/ipdiva/server/remoteServers.xml` på Mediation Controller-serveren `MASTER` skal udfyldes som følger:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> ```
>
> > **Fuldstændig fil**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > 51
> > 52
> > 53
> > 54
> > 55
> > 56
> > 57
> > 58
> > 59
> > 60
> > 61
> > ```
**På Mediation Controller-serveren `SLAVE`**
Send interserver-certifikatet til Mediation Controller `SLAVE` i mappen `/tmp/`.
Kør derefter følgende kommandoer som `root` for at flytte det til målmappen med de rette tilladelser:
```
1
2
3
```
Rediger derefter filen `/etc/ipdiva/server/remoteServers.xml` for at tilføje følgende indhold til tagget `` (det gamle tag `` kan slettes helt):
```
5
6
7
8
9
10
11
12
13
14
15
16
17
```
Erstat:
- `MASTERCN`: angiv CN for SSL Router-certifikatet for Mediation Controller `MASTER`; det er normalt `RIP_MED_SSL_MASTER`.
- `RIP_MED_SSL_MASTER`: svarer til den sekundære IP-adresse for Mediation Controller `MASTER`.
- `PORT_RIP_MED_SSL_MASTER`: det er den port, som SSL Router for Mediation Controller `MASTER` lytter på; det er normalt `443`.
- `INTERSERVER.P12`: navnet på det certifikat, der er beregnet til interserver-forbindelsen.
- `PASSWORD`: adgangskoden til interserver-certifikatet.
> **Eksempel**
>
> Med følgende oplysninger taget i betragtning:
>
> - Navn på interserver-certifikatet: `my-interserver-cert.p12`
> - Adgangskode til interserver-certifikatet: `MySecurePassword`
> - RIP SSL for Mediation Controller `MASTER`: `10.0.10.11`
> - Port på RIP SSL for Mediation Controller `MASTER`: `443`
> - CN for certifikatet til Mediation Controller `MASTER`: `10.0.10.11`
>
> Filen `/etc/ipdiva/server/remoteServers.xml` på Mediation Controller-serveren `SLAVE` skal udfyldes som følger:
>
> ```
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> ```
>
> > **Fuldstændig fil**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > ```
Ændr konfigurationen af SSL Router `SLAVE` ved at køre følgende kommando:
```
1
```
**På Mediation Controller-serverne `MASTER` og `SLAVE`**
Genstart SSL Router for at anvende konfigurationen af interserver-forbindelsen:
```
1
```
For at bekræfte, at interserver-forbindelsen fungerer korrekt, skal følgende kommando returnere et resultat:
```
1
```
Den forrige kommando skal producere en log, der indeholder følgende: `TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s)`.
Hvis ingen sådan log vises, skal du kontrollere den konfiguration, der er foretaget [i dette kapitel](#activation-of-the-interserver-link).
**I webkonsollen `/mediation/system` for Mediation Controller `MASTER`**
Slå interserver-forbindelsen mellem de to Mediation Controllere til ved at redigere den virtuelle SSL-host `default`: 
Udfyld de forskellige felter ved hjælp af nedenstående anvisninger, og slå funktionen interserver-forbindelse til ved at markere afkrydsningsfeltet `Is cross-server linking configured?`: 
- `Public address for plugin connections`: svarer til `VIP_MED_SSL` efterfulgt af dens lytteport (normalt `443`).
- `Actual public IP addresses for web connections`: svarer til parret af reelle web-IP-adresser (`RIP_MED_WEB_MASTER` og `RIP_MED_WEB_SLAVE`) med deres tilsvarende porte, én linje pr. par af IP-adresse og port.
- `Actual public IP addresses for SSL connections`: svarer til parret af reelle SSL-IP-adresser (`RIP_MED_SSL_MASTER` og `RIP_MED_SSL_SLAVE`) med deres tilsvarende porte, én linje pr. par af IP-adresse og port.
### Installation af de komponenter, der er specifikke for CyberElements Bastion
Start installationen af komponenterne til CyberElements Bastion på Mediation Controller-serverne med følgende kommando:
```
1
```
Serverne skal genstartes for at fuldføre installationen:
```
1
```
### Forbindelse til PostgreSQL-databasen
For at fungere kræver CyberElements Bastion brug af en ekstern PostgreSQL-database (DB) til at lagre sin konfiguration og de forskellige logfiler i konsollen `/system`.
Hvis DB'en er direkte tilgængelig fra Mediation Controller-serverne, kan du gå direkte til [trinnet med initialisering af DB'en](#initializing-the-database).
#### Forbindelse til en database på LAN'et
For at gøre det muligt at forbinde til en database, der befinder sig på LAN'et, uden at åbne en trafikstrøm fra DMZ til LAN, omdirigeres databasens trafik gennem en TLS-tunnel mellem Edge Gateways og Mediation Controllerne.
Til det formål skal én Edge Gateway (eller to Edge Gateways) konfigureres ved hjælp af den underliggende CyberElements Gate-teknologi.
##### Deklaration af CyberElements Gate Edge Gateways
Log dertil først på konsollen `/mediation/system` i CyberElements Gate.
Gå derefter til menuen ”Organizations”, og klik på ”Add”: 
Indtast organisationens navn, som skal være forskelligt fra det, der er tildelt CyberElements Bastion (for eksempel `tunnel`), og angiv mindst én brugersessionslicens samt adgangskoden til kontoen `admin`: 
Log på administrationsgrænsefladen for den organisation, du tidligere har oprettet, med kontoen `admin` ved at gå til `/gate/admin`: 
Deklarér derefter de to Edge Gateways, der skal bruges til at oprette tunnelen.
Til venstre skal du holde markøren over `Infrastructure`, klikke på `Gateways` og derefter på knappen `Add`: 
Indtast navnet på den første Edge Gateway, og bekræft indtastningen: 
> **Information**
>
> Til påmindelse: navnet på en Edge Gateway er knyttet til det certifikat, som den bruger til at godkende sig over for SSL Router på Mediation Controller.
> Dette navn har følgende form `@`, hvor `` svarer til navnet på Edge Gateway, og hvor `` svarer til navnet på den organisation, der er oprettet i systemkonsollen i CyberElements Gate.
Gentag trinnet med deklaration af Edge Gateway for den anden Edge Gateway.
##### Forbindelser og konfiguration af tunnelen på Edge Gateways
> **Information**
>
> De følgende trin kan gentages på begge de Edge Gateways, der bruges til tunnelen for at få adgang til databasen.
> **Forudsætninger**
>
> For at gennemføre denne del skal du bruge en af følgende:
>
> - [En virtuel Edge Gateway-appliance](https://docs.cyberelements.io/bastion/4.6/da/Installation/Cluster/FromAppliances/InstallEdgeGateway/#initial-system-settings), hvor kun systeminitialiseringen er udført.
> - [En Edge Gateway installeret fra bunden](https://docs.cyberelements.io/bastion/4.6/da/Installation/Cluster/FromScratch/InstallEdgeGateway/) med Edge Gateway-komponenterne installeret.
Brug først et værktøj som [WinSCP](https://winscp.net/eng/index.php) eller [FileZilla](https://filezilla-project.org/) til at overføre det certifikat, der er nødvendigt for forbindelsen, til mappen `/tmp/` på Edge Gateway via SCP.
Forbind derefter via SSH, og skift til `root`.
For at forbinde Edge Gateway til begge Mediation Controllere skal du oprette to nye Edge Gateway-instanser: den ene forbinder til Mediation Controller `MASTER`, den anden til Mediation Controller `SLAVE`.
Kør følgende kommandoer for at oprette dem:
```
1
2
```
Kopiér certifikatfilen til mapperne `/etc/ipdiva/gateway-tunnel-master/ssl/` og `/etc/ipdiva/gateway-tunnel-slave/ssl/`:
```
1
2
```
Erstat `` med navnet på det certifikat, som Edge Gateway skal bruge for at forbinde til Mediation Controller.
Konfigurér Edge Gateway-instanserne, så de kan forbinde til Mediation Controllerne.
Konfigurationerne er forskellige afhængigt af den Mediation Controller, der skal kontaktes. Foretag begge indstillinger:
**Forbindelse til Mediation Controller MASTER**
> Rediger filen `/etc/ipdiva/gateway-tunnel-master/gateway.xml`, og udfyld den med følgende oplysninger (flere afsnit er udeladt og markeret med `[…]`):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Erstat følgende elementer:
>
> - `@SERVER@`: skal erstattes med adressen `RIP_MED_SSL_MASTER`
> - `@SERVERPORT@`: skal erstattes med SSL Routers lytteport, normalt sat til `443`
> - `keyfile.pem`: skal erstattes med navnet på certifikatfilen
> - `PASSWORD`: skal erstattes med certifikatets adgangskode
> - `@RPC_PORT@`: skal erstattes med en port, som maskinen ikke lytter på i øjeblikket; porten `9082` kan bruges
>
> > **Eksempel**
> >
> > Med følgende oplysninger taget i betragtning:
> >
> > - `RIP_MED_SSL_MASTER` er lig med: `10.0.10.11`
> > - Lytteport for SSL Router: `443`
> > - Navn på certifikatfilen: `gate-tunnel.p12`
> > - Adgangskode til certifikatet: `Str0ngP@ssw0rd`
> >
> > Filen `/etc/ipdiva/gateway-tunnel-master/gateway.xml` skal konfigureres som følger:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Fuldstændig fil**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
**Forbindelse til Mediation Controller SLAVE**
> Rediger filen `/etc/ipdiva/gateway-tunnel-slave/gateway.xml`, og udfyld den med følgende oplysninger (flere afsnit er udeladt og markeret med `[…]`):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Erstat følgende elementer:
>
> - `@SERVER@`: skal erstattes med adressen `RIP_MED_SSL_SLAVE`
> - `@SERVERPORT@`: skal erstattes med SSL Routers lytteport, normalt sat til `443`
> - `keyfile.pem`: skal erstattes med navnet på certifikatfilen
> - `PASSWORD`: skal erstattes med certifikatets adgangskode
> - `@RPC_PORT@`: skal erstattes med en port, der ikke er i brug på maskinen i øjeblikket; porten `9083` kan bruges
>
> > **Eksempel**
> >
> > Med følgende oplysninger taget i betragtning:
> >
> > - `RIP_MED_SSL_SLAVE` er lig med: `10.0.10.13`
> > - Lytteport for SSL Router: `443`
> > - Navn på certifikatfilen: `gate-tunnel.p12`
> > - Adgangskode til certifikatet: `Str0ngP@ssw0rd`
> >
> > Filen `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` skal konfigureres som følger:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Fuldstændig fil**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
Nu hvor instanserne er konfigureret til at forbinde til Mediation Controllerne, skal de stadig konfigureres til at omdirigere Mediation Controllers forbindelse til databasen.
Rediger til det formål filen `/etc/ipdiva/gateway-tunnel-master/services.xml`, og ændr den som følger:
```
1
2
3
4
5
6
7
8
9
```
Erstat `DB_SERVER` med det DNS-navn eller den IP-adresse, der bruges til at forbinde til databasen, og `DB_PORT` med databaseinstansens lytteport.
Overfør denne konfiguration til den instans, der forbinder til Mediation Controller-serveren `SLAVE`, ved at kopiere filen:
```
1
```
Start til sidst Edge Gateway-instanserne, så de etablerer forbindelsen til Mediation Controllerne:
```
1
2
```
##### Konfiguration af tunnelen på Mediation Controllerne
For at tunnelen kan bruges af Mediation Controllerne, skal dens eksistens stadig deklareres.
Log dertil på Mediation Controllerne som `root`, og rediger filen `/etc/ipdiva/server/services.xml` for at tilføje følgende afsnit (flere afsnit er udeladt og markeret med `[…]`):
```
1
2
3
4
5
6
7
8
9
10
11
12
13
14
```
Erstat følgende elementer:
- `GW1_NAME` med navnet på den første Edge Gateway
- `GW2_NAME` med navnet på den anden Edge Gateway
- `ORGANIZATION_NAME` med navnet på den CyberElements Gate-organisation, der blev oprettet tidligere
> **Eksempel**
>
> Med følgende oplysninger taget i betragtning:
>
> - Navn på Edge Gateway 1: `gate-tunnel-1`
> - Navn på Edge Gateway 2: `gate-tunnel-2`
> - Navn på organisationen CyberElements Gate: `tunnel`
>
> Filen `/etc/ipdiva/server/services.xml` skal udfyldes som følger:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> ```
>
> > **Fuldstændig fil**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > ```
For at anvende den nye konfiguration skal du genstarte SSL Router med følgende kommando:
```
1
```
#### Initialisering af databasen
> **Vigtigt!**
>
> Du skal oprette databasen `default`, før CyberElements Bastion initialiserer den (den oprettes ikke automatisk).
For at initialisere PostgreSQL-databasen med systemkonfigurationen skal forbindelsesparametrene først konfigureres på Mediation Controllerne.
Rediger til det formål filen `/etc/ipdiva/care/databasesettings.ini` på begge servere, og tilføj følgende poster:
```
2
3
4
5
6
7
8
9
```
Erstat følgende elementer:
- `DB_USERNAME` med det brugernavn, der bruges til at forbinde til databasen.
- `DB_PWD` med adgangskoden for den bruger, der forbinder.
- `DB_HOST` med den IP-adresse eller det DNS-navn, der bruges til at forbinde til databasen; hvis der bruges en forbindelse via Edge Gateways, skal du indtaste `127.0.0.1`.
- `DB_PORT` med den port, der bruges til at forbinde til databaseinstansen; hvis der bruges en forbindelse via Edge Gateways, skal du indtaste `1432`.
Initialiseringen af databasen kan startes med følgende kommandoer, som **kun må udføres på én Mediation Controller**:
```
1
2
```
Derefter skal tjenesten apache2 blot genstartes **på begge Mediation Controllere** for at anvende initialiseringen af systemdatabasen:
```
1
```
## Installation af drivere til forbindelse til Microsoft SQL-databaser
Hvis du vil forbinde til en ekstern database, og det er en Microsoft SQL Server, skal der installeres yderligere ODBC-drivere.
Der findes to versioner: version 17 og version 18.
> **TLS-forbindelse påkrævet for drivere i version 18**
>
> Brug af ODBC 18-drivere kræver, at forbindelsen er krypteret med TLS. Til det formål skal du [konfigurere MS SQL Server til kryptering af forbindelser](https://learn.microsoft.com/en-us/sql/database-engine/configure-windows/configure-sql-server-encryption?view=sql-server-ver16).
Før du begynder installationen af ODBC-drivere, skal du installere de pakker, der er nødvendige til forberedelsen, og derefter forberede Microsoft-repository til installationen af pakkerne:
```
1
2
3
4
```
Installér derefter driverne i henhold til den valgte version, og konfigurér systemet til at bruge kommandoen `sqlcmd`:
**ODBC-drivere version 17**
> ```
> 1
> 2
> 3
> ```
**ODBC-drivere version 18**
> ```
> 1
> 2
> 3
> ```
ODBC-driverne er nu korrekt installeret.
Hvis Mediation Controller-serveren har adgang til en MS SQL-server, bør følgende kommando muliggøre forbindelsen til den eksterne server:
```
1
```
Hvor:
- `SERVER` skal erstattes med DNS-navnet eller IP-adressen på MS SQL-serveren.
- `INSTANCE_NAME` skal erstattes med navnet på den instans, der skal forbindes til; hvis det ikke er nødvendigt, skal du også fjerne tegnet `\`.
- `PORT` skal erstattes med forbindelsesporten til MS SQL-databaseinstansen.
- `USER` skal erstattes med det brugernavn, der bruges til at etablere forbindelsen.
> **Eksempler**
>
> Hvis Mediation Controller-serveren har adgang til en MS SQL-databaseserver via IP-adressen `10.0.10.100`, den pågældende instans lytter på porten `1433`, og adgangskontoen er `sql-user`. Så lyder forbindelseskommandoen som følger:
>
> ```
> 1
> ```
>
> Hvis forbindelsesinstansen med navnet `MSSQLINSTANCE` skulle angives, skulle kommandoen ændres som følger:
>
> ```
> 1
> ```
## Konfiguration af en NTP-tidsserver
Det anbefales at opsætte en tidsserver for at holde systemuret opdateret. De nødvendige trin er beskrevet [på siden om NTP-konfiguration](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/MediationController/ConfigureAnNTPServer/).
## Indledende konfigurationer i CyberElements Bastion
### Tilladelse til adgang til webgrænsefladerne med den virtuelle IP
Som standard er det ikke tilladt at forbinde til produktets CyberElements Bastion-webgrænseflader med den virtuelle IP `VIP_MED_WEB`.
For at tilføje tilladelsen skal du køre følgende kommandoer som `root` på Mediation Controllerne:
```
1
2
```
Erstat `IP` med den IP-adresse, der svarer til `VIP_MED_WEB`.
### Indledende konfigurationer
På dette trin er Mediation Controller-serverne installeret, men der skal stadig udføres flere handlinger:
- (1) Ændr standardadgangskoderne
---
Ændr standardadgangskoderne til systemkonsollerne.
[→ Ændr](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/SystemConsole/ChangePassword/)
- (2) Installér certifikaterne og licenserne
---
Mediation Controller kræver forskellige certifikater og en licens for at være driftsklar.
Kun certifikatet til CyberElements Bastion-klienten skal deklareres igen på begge Mediation Controllere (brug RIP'erne `RIP_MED_WEB_MASTER` og `RIP_MED_WEB_SLAVE`).
[→ Installér certifikaterne og licensen](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/SystemConsole/ApplyCertificatesAndLicence/)
- (3) Konfigurér webcertifikatet
---
Konfigurér det webcertifikat, der bruges til at forbinde til webgrænsefladerne
[→ Konfigurér](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/SystemConsole/ApplyWebCertificate/)
- (4) Deklarér et DNS-navn
---
Tilføj et DNS-navn, der har tilladelse til at forbinde til webgrænsefladerne.
[→ Tilføj](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/SystemConsole/AddAllowedDNSName/)
- (5) Konfigurér organisationen
---
Konfigurér organisationen i CyberElements Bastion.
[→ Konfigurér med direkte adgang til databasen](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_2)
[→ Konfigurér med adgang til databasen via Edge Gateways-tunnelen](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_3)
- (6) Deklarér Edge Gateways
---
Deklarér den eller de Edge Gateways eller HTML5 Gateways, der skal installeres.
[→ Opret Edge Gateways](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/AdminConsole/CreateEdgeGateway/)
- (7) Opret et logisk site
---
Opret og konfigurér et logisk site, der samler de Edge Gateways og HTML5 Gateways, som kan få adgang til de lokale ressourcer.
[→ Opret et site](https://docs.cyberelements.io/bastion/4.6/da/Usage/Configuration/AdminConsole/CreateSite/)
- (8) Installér en Edge Gateway
---
Installér og konfigurér en ny Edge Gateway med de netop installerede Mediation Controller-servere.
Der konfigureres desuden en HTML5 Gateway-instans.
[→ Installer](https://docs.cyberelements.io/bastion/4.6/da/Installation/Cluster/FromScratch/InstallEdgeGateway/)