> Source: https://docs.cyberelements.io/bastion/4.6/de/Installation/Cluster/FromScratch/InstallMediationController/
# Installation der Mediation-Controller-Server
> **Hinweis**
>
> Zur Erinnerung: Der Wechsel zu `root` muss auf Debian-Maschinen mit dem folgenden Befehl erfolgen:
>
> ```
> 1
> ```
Die Anweisungen auf dieser Seite sind auf beiden Mediation-Controller-Servern auszuführen, beginnend mit dem Server `MASTER`.
Wenn es Unterschiede zwischen den Servern `MASTER` und `SLAVE` gibt, werden diese hervorgehoben. Wird nichts erwähnt, gelten die Anweisungen sowohl für den Server `MASTER` als auch für den Server `SLAVE`.
## Herunterladen des Spiegels und der erforderlichen Werkzeuge
Der Spiegel CyberElements Cleanroom 4.6 und der Signaturschlüssel des Systancia-Repositorys können über diesen Link heruntergeladen werden (erfordert die Erstellung eines Kundenkontos): [Systancia Marketplace](https://www.systancia.com/my-systancia/marketplace/systancia-cleanroom/telechargements-cleanroom/)
Zusätzlich zum Spiegel und zum Schlüssel werden für den Upgrade-Vorgang Werkzeuge von Drittanbietern benötigt:
- Einen SSH-Client (unter Windows können Sie [PuTTY](https://putty.org/) verwenden)
- Ein SCP-Client (unter Windows können die Werkzeuge [WinSCP](https://winscp.net/eng/index.php) oder [FileZilla](https://filezilla-project.org/) verwendet werden)
Verwenden Sie den SSH-Client, um sich remote mit Ihrem Server zu verbinden.
Verwenden Sie den SCP-Client, um Dateien auf Ihre entfernte Maschine zu übertragen.
## Vorbereitung der Installation
### Konfiguration des Netzwerks
Installieren Sie das Paket `resolvconf`, damit die DNS-Konfiguration angewendet werden kann, die in der Datei angegeben ist, die als Nächstes geändert wird:
```
1
```
**Mediation-Controller-Server MASTER**
> Es ist unbedingt erforderlich, für den Mediation Controller eine statische Netzwerkadresse zu konfigurieren. Dazu muss zunächst der Name der Netzwerkschnittstelle Ihrer Maschine ermittelt werden. Führen Sie den folgenden Befehl als `root` aus:
>
> ```
> 1
> ```
>
> Dieser Befehl zeigt den Namen der Netzwerkschnittstelle, ihren Status und die der Schnittstelle zugewiesenen IP-Adressen an.
>
> > **Beispiel**
> >
> > Nach der Ausführung des Befehls wird die folgende Ausgabe angezeigt:
> >
> > ```
> > 1
> > ```
> >
> > Der Name der Netzwerkschnittstelle ist `ens192`.
>
> Sobald der Name der Netzwerkschnittstelle ermittelt ist, kann die Netzwerkkonfiguration der Maschine bearbeitet werden.
> Bearbeiten Sie die Datei `/etc/network/interfaces`, um sie nach der folgenden Vorlage zu ändern:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Dabei gilt:
>
> - `INTERFACE_NAME` muss durch den zuvor ermittelten Namen der Netzwerkschnittstelle ersetzt werden.
> - `RIP_MED_WEB_MASTER` muss durch die reale Haupt-IP-Adresse des Servers ersetzt werden; über diese IP-Adresse sind die Webkonsolen erreichbar.
> - `NETMASK` muss durch die zur IP-Adresse gehörende Netzmaske ersetzt werden.
> - `NETWORK_GATEWAY` muss durch das Standard-Gateway des Netzwerks ersetzt werden.
> - `IP_DNS` muss durch die IP-Adresse des DNS-Servers ersetzt werden. Wenn mehrere Server konfiguriert werden müssen (maximal 3), trennen Sie sie durch ein Leerzeichen.
> - `DNS_SUFFIX` muss durch das zu verwendende DNS-Suffix ersetzt werden. Wenn kein Suffix angegeben werden muss, löschen Sie die Zeile.
> - `RIP_MED_SSL_MASTER` muss durch die reale sekundäre IP-Adresse des Servers ersetzt werden. Über diese IP-Adresse ist der SSL Router erreichbar.
>
> > **Beispiel**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Schließlich muss nur noch der Dienst `networking` neu gestartet werden, damit die neue Netzwerkkonfiguration geladen wird:
>
> ```
> 1
> ```
**Mediation-Controller-Server SLAVE**
> Es ist unbedingt erforderlich, für den Mediation Controller eine statische Netzwerkadresse zu konfigurieren. Dazu muss zunächst der Name der Netzwerkschnittstelle Ihrer Maschine ermittelt werden. Führen Sie den folgenden Befehl als `root` aus:
>
> ```
> 1
> ```
>
> Dieser Befehl zeigt den Namen der Netzwerkschnittstelle, ihren Status und die der Schnittstelle zugewiesenen IP-Adressen an.
>
> > **Beispiel**
> >
> > Nach der Ausführung des Befehls wird die folgende Ausgabe angezeigt:
> >
> > ```
> > 1
> > ```
> >
> > Der Name der Netzwerkschnittstelle ist `ens192`.
>
> Sobald der Name der Netzwerkschnittstelle ermittelt ist, kann die Netzwerkkonfiguration der Maschine bearbeitet werden.
> Bearbeiten Sie die Datei `/etc/network/interfaces`, um sie nach der folgenden Vorlage zu ändern:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Dabei gilt:
>
> - `INTERFACE_NAME` muss durch den zuvor ermittelten Namen der Netzwerkschnittstelle ersetzt werden.
> - `RIP_MED_WEB_SLAVE` muss durch die reale Haupt-IP-Adresse des Servers ersetzt werden; über diese IP-Adresse sind die Webkonsolen erreichbar.
> - `NETMASK` muss durch die zur IP-Adresse gehörende Netzmaske ersetzt werden.
> - `NETWORK_GATEWAY` muss durch das Standard-Gateway des Netzwerks ersetzt werden.
> - `IP_DNS` muss durch die IP-Adresse des DNS-Servers ersetzt werden. Wenn mehrere Server konfiguriert werden müssen (maximal 3), trennen Sie sie durch ein Leerzeichen.
> - `DNS_SUFFIX` muss durch das zu verwendende DNS-Suffix ersetzt werden. Wenn kein Suffix angegeben werden muss, löschen Sie die Zeile.
> - `RIP_MED_SSL_SLAVE` muss durch die reale sekundäre IP-Adresse des Servers ersetzt werden. Über diese IP-Adresse ist der SSL Router erreichbar.
>
> > **Beispiel**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Schließlich muss nur noch der Dienst `networking` neu gestartet werden, damit die neue Netzwerkkonfiguration geladen wird:
>
> ```
> 1
> ```
Es bleibt ein letzter Schritt: die interne Namensauflösung der Maschine so zu ändern, dass sie ihre reale Haupt-IP-Adresse auflöst (entsprechend `RIP_MED_WEB_MASTER` oder `RIP_MED_WEB_SLAVE`).
Bearbeiten Sie dazu die Datei `/etc/hosts` und ersetzen Sie `127.0.1.1` je nach Mediation-Controller-Server durch `RIP_MED_WEB_MASTER` oder `RIP_MED_WEB_SLAVE`.
> **Beispiel**
>
> Für einen Mediation-Controller-Server, dessen reale Web-IP-Adresse `10.0.10.10` und dessen Name `mediation-controller.domain.local` ist, hat die Datei `/etc/hosts` den folgenden Wert:
>
> ```
> 1
> 2
> ```
> **Achtung!**
>
> Eine fehlerhafte Konfiguration der Datei kann bei der Installation des Pakets `collectd` einen Fehler verursachen.
### Konfiguration des Paketmanagers APT
Laden Sie die von Systancia Marketplace heruntergeladenen Dateien mit einem SCP-Client in das Verzeichnis `/tmp/` des Servers hoch:
- `systancia.gpg`
- `cleanroom-4.6.1-build33.1096.D12-full.tgz`
Melden Sie sich als `root` am Server an und führen Sie die folgenden Befehle aus, um das Systancia-Repository zu entpacken, seine Verwendung in APT zu konfigurieren und es zu authentifizieren.
```
1
2
3
4
5
```
Wir empfehlen dringend, die Installation nicht benötigter Pakete bei der Ausführung von `apt`-Befehlen zu deaktivieren. Führen Sie dazu den folgenden Befehl aus:
```
1
```
### Prüfen, ob die Locale `en_US.utf8` vorhanden ist
Für die Installation des Mediation-Controller-Servers müssen die Locales `en_US.utf8` erzeugt werden.
Um zu prüfen, ob sie auf dem Server bereits erzeugt wurden, führen Sie den folgenden Befehl als `root` aus:
```
1
```
Wenn die Antwort des Befehls `en_US.utf8` anzeigt, [gehen Sie zum nächsten Schritt, der Konfiguration von GRUB, über](#configuring-the-grub-boot-program).
Führen Sie andernfalls die folgenden Befehle aus, um diese Locale der Maschine hinzuzufügen:
```
1
2
```
### Konfiguration des Bootloaders GRUB
Nach der Ausführung dieser Befehle müssen Sie die Maschine neu starten, nachdem Sie eine Einstellung im Bootloader GRUB vorgenommen haben:
```
1
2
3
```
## Installation des Mediation-Controller-Servers von CyberElements Bastion
### Installation der Basiskomponenten
Starten Sie die Installation der Komponenten mit dem folgenden Befehl als `root`:
```
1
```
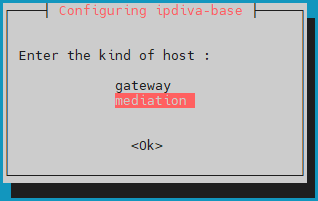
Nach dem Herunterladen aller Abhängigkeiten öffnet sich ein Fenster, in dem Sie den Servertyp auswählen müssen. Wählen Sie `mediation`:
**Mediation-Controller-Server MASTER**
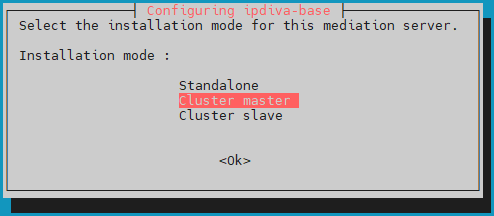
> Wählen Sie anschließend den Installationsmodus `lbMaster`:
>
> 
**Mediation-Controller-Server SLAVE**
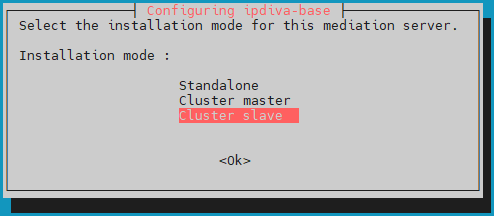
> Wählen Sie anschließend den Installationsmodus `lbSlave`:
>
> 
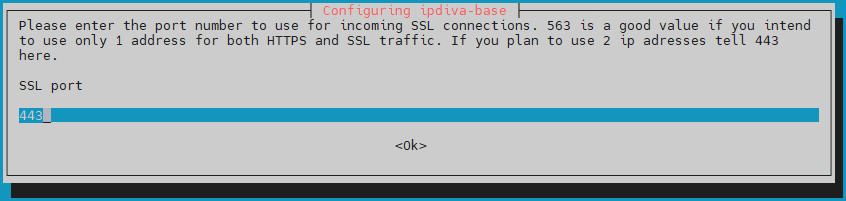
Anschließend müssen Sie den Port angeben, auf dem der SSL Router lauscht. Dieser Lauschport ist in der Regel `443`, es kann jedoch auch der Port `8443` verwendet werden, wenn der Mediation Controller nur eine IP verwendet:
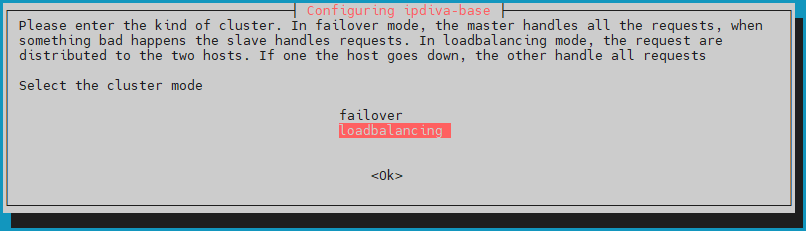
Setzen Sie danach den Cluster-Modus auf `loadbalancing`, damit die Benutzerlast auf beide Mediation-Controller-Server verteilt wird:
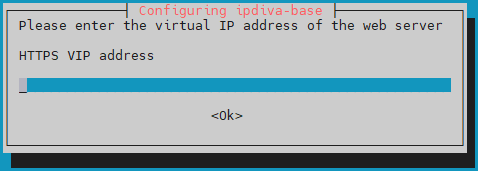
Geben Sie die virtuelle Web-IP-Adresse des Clusters an, `VIP_MED_WEB`:
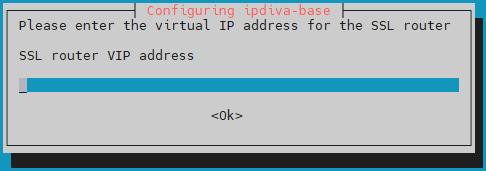
Geben Sie die virtuelle SSL-IP-Adresse des Clusters an, `VIP_MED_SSL`:
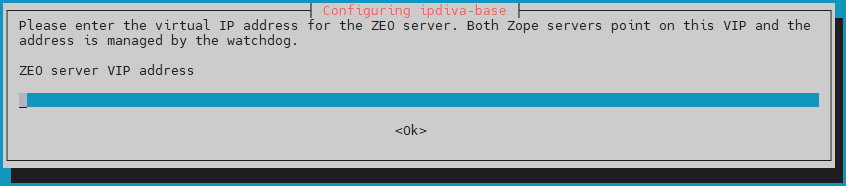
Geben Sie die virtuelle IP-Adresse der Konfigurationsdatenbank des Clusters an, `VIP_MED_ZEO`:
Geben Sie die reale Web-IP-Adresse des Mediation Controller `MASTER` an, `RIP_MED_WEB_MASTER`:
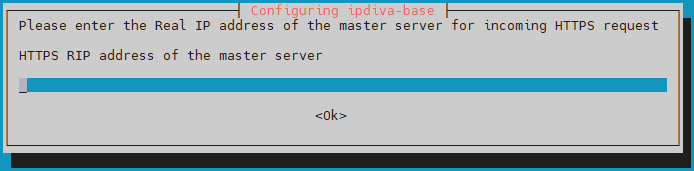
Geben Sie die reale SSL-IP-Adresse des Mediation Controller `MASTER` an, `RIP_MED_SSL_MASTER`:
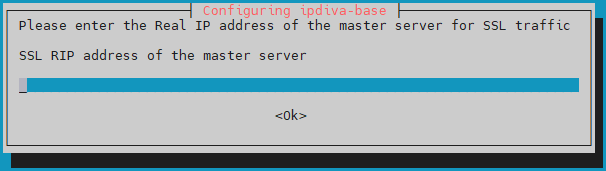
Geben Sie die reale Web-IP-Adresse des Mediation Controller `SLAVE` an, `RIP_MED_WEB_SLAVE`:
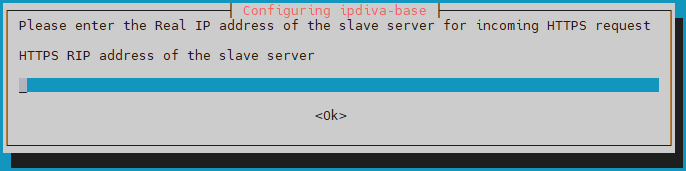
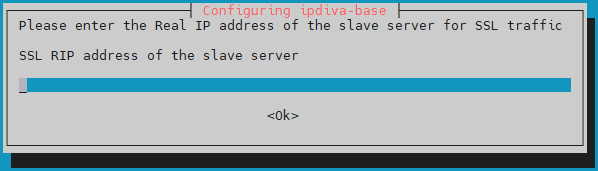
Geben Sie schließlich die reale SSL-IP-Adresse des Mediation Controller `SLAVE` an, `RIP_MED_SSL_SLAVE`:
> **Was ist bei einem Fehler zu tun?**
>
> Wenn bei den eingegebenen Informationen ein Fehler aufgetreten ist, setzen Sie die Installation des Pakets `ipdiva-base` fort und verwenden Sie anschließend den folgenden Befehl, um den Server neu zu konfigurieren:
>
> ```
> 1
> ```
### Installation der Cluster-Komponenten
Nach der Installation der Basiskomponenten müssen die Cluster-Komponenten auf den Mediation-Controller-Servern installiert werden:
```
1
```
Nach der Installation der Komponenten ist ein Neustart erforderlich:
```
1
```
### Konfiguration des Clusters
#### Ändern des Kennworts der Konsole `/mediation/system` von CyberElements Gate
In dieser Phase der Installation steht eine neue Administrationsoberfläche zur Verfügung: [Kennwort ändern](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/SystemConsole/ChangePassword/#modification-on-the-cyberelements-gate-system-console)
#### Anwenden der Lizenzen und Zertifikate
Weiterhin in der Konsole `/mediation/system` müssen Sie die Zertifikate und Lizenzen des Mediation-Controller-Servers eingeben.
> **Achtung!**
>
> Lizenz und Zertifikat des SSL Router sind spezifisch für den Mediation-Controller-Server `MASTER` oder `SLAVE`.
> Das Konfigurieren einer falschen Lizenz oder eines falschen Zertifikats führt später zu Fehlfunktionen.
Wenden Sie die Lizenz und das Zertifikat der Komponente SSL Router an: 
1. Klicken Sie auf die Registerkarte `Settings`.
2. Wählen Sie im Menü `SSL Connections` aus.
3. Suchen Sie das Zertifikat des SSL Router.
4. Geben Sie das Kennwort des SSL-Router-Zertifikats ein.
5. Klicken Sie auf `Apply`, um das Zertifikat auf den SSL Router anzuwenden.
6. Wählen Sie die Lizenzdatei des Servers aus.
7. Klicken Sie auf `Modify`, um die Lizenz des Servers anzuwenden.
Geben Sie anschließend die Informationen zum Zertifikat des CyberElements Bastion-Clients ein: 
1. Wählen Sie die Registerkarte `Plugin` aus.
2. Suchen Sie das Zertifikat des CyberElements Bastion-Clients.
3. Geben Sie das Kennwort des Zertifikats ein.
4. Klicken Sie auf `Apply`, um das Zertifikat anzuwenden.
Es bleibt noch, die Informationen zum Watchdog-Zertifikat einzugeben: 
1. Wählen Sie die Registerkarte `Watchdog` aus
2. Suchen Sie das Watchdog-Zertifikat.
3. Geben Sie das Kennwort des Zertifikats ein.
4. Klicken Sie auf `Apply`, um das Zertifikat anzuwenden.
Damit diese Änderungen wirksam werden, müssen Sie den SSL Router und den Watchdog neu starten: 
#### Pairing der Mediation-Controller-Server
> **Achtung!**
>
> An diesem Punkt müssen beide Mediation-Controller-Server bis zum [Anwenden der Lizenzen und Zertifikate](#applying-licenses-and-certificates) konfiguriert worden sein.
> Wenn der Mediation-Controller-Server `SLAVE` noch nicht konfiguriert ist, tun Sie dies, indem Sie [am Anfang dieser Dokumentation](#installation-of-mediation-controller-servers) beginnen.
Der Pairing-Schritt der Mediation-Controller-Server stellt eine Vertrauensbeziehung zwischen den beiden Servern her und initialisiert den Cluster-Betrieb.
**Auf dem Mediation-Controller-Server `SLAVE`**
Führen Sie den folgenden Befehl als `root` aus, um eine Pairing-Anfrage an den Mediation-Controller-Server `MASTER` zu senden:
```
1
```
Ersetzen Sie `RIP_MED_WEB_MASTER` durch die entsprechende IP-Adresse.
> **Beispiel**
>
> Wenn `RIP_MED_WEB_MASTER` gleich `10.0.10.10` ist, lautet der einzugebende Befehl wie folgt:
>
> ```
> 1
> ```
**Auf dem Mediation-Controller-Server `MASTER`**
Führen Sie den folgenden Befehl als `root` aus, um die ausstehenden Pairing-Anfragen anzuzeigen und die Kennung der Anfrage abzurufen:
```
1
```
Führen Sie anschließend den folgenden Befehl aus, um die Pairing-Anfrage zu akzeptieren, und ersetzen Sie dabei `ID` durch die mit dem vorherigen Befehl abgerufene Kennung:
```
1
```
> **Beispiel**
>
> Wenn das Ergebnis des Befehls `hostManagerCtl getPendingRequests` wie folgt lautet:
>
> ```
> 1
> 2
> 3
> ```
>
> Dann lautet der Befehl zum Akzeptieren der Pairing-Anfrage wie folgt:
>
> ```
> 1
> ```
Um die Zuordnung zu überprüfen, verwenden Sie den folgenden Befehl auf dem Mediation-Controller-Server (entweder `MASTER` oder `SLAVE`):
```
1
```
Das Ergebnis unterscheidet sich je nach Server, auf dem der Befehl ausgeführt wird:
**Mediation-Controller-Server MASTER**
> Das erwartete Ergebnis auf dem Mediation-Controller-Server `MASTER` lautet wie folgt:
>
> ```
> 1
> ```
>
> > **Beispiel**
> >
> > ```
> > 1
> > ```
**Mediation-Controller-Server SLAVE**
> Das erwartete Ergebnis auf dem Mediation-Controller-Server `SLAVE` lautet wie folgt:
>
> ```
> 1
> ```
>
> > **Beispiel**
> >
> > ```
> > 1
> > ```
**Auf dem Mediation-Controller-Server `SLAVE`**
Sie können den Status des Bootstrap vom Server `SLAVE` aus mit dem folgenden Befehl prüfen:
```
1
```
Ein Cluster, der keine Synchronisierungsprobleme aufweist, gibt den Wert `0` zurück.
Eine letzte Reihe von Befehlen ist erforderlich, wiederum auf dem Server `SLAVE`, um ein zwischen beiden Mediation Controllern geteiltes Geheimnis zu synchronisieren:
```
1
2
```
#### Aktivierung der Serververbindung
> **Wozu dient die Serververbindung?**
>
> Es handelt sich um eine besondere Verbindung des Cluster-Betriebs, die es einem Mediation-Controller-Server ermöglicht, den Datenverkehr an einen anderen Mediation-Controller-Server weiterzuleiten, wenn das Ziel-Edge-Gateway nicht mit dem ersten Server, sondern nur mit dem zweiten verbunden ist.
>
> Wenn zum Beispiel der Mediation-Controller-Server `MASTER` nicht mehr mit dem Edge Gateway verbunden ist, kann er die Serververbindung nutzen, um es über den Mediation-Controller-Server `SLAVE` zu erreichen.
>
> ```mermaid
> flowchart LR
> MASTER(Mediation Controller
MASTER) --x |Verbindung verloren| GW(Edge Gateway)
> MASTER --> |Serverübergreifende Verbindung| SLAVE(Mediation Controller
SLAVE) --> GW
> ```
**Auf dem Mediation-Controller-Server `MASTER`**
Bearbeiten Sie die Datei `/etc/ipdiva/server/remoteServers.xml`, um den CN des Serverzertifikats anzugeben:
```
1
2
3
4
5
6
7
8
9
```
Ersetzen Sie `SLAVECN` durch den CN des Zertifikats, das für die Serververbindung vorgesehen ist.
Wenn Sie den CN des Serverzertifikats nicht kennen, kann das Zeichen `*` eingegeben werden (im Zweifelsfall empfohlen):
```
1
2
3
4
5
6
7
8
9
```
> **Beispiel**
>
> Unter Berücksichtigung der folgenden Informationen:
>
> - CN des Serverzertifikats: `my-interserver-cert`
>
> Die Datei `/etc/ipdiva/server/remoteServers.xml` des Mediation-Controller-Servers `MASTER` wäre wie folgt zu vervollständigen:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> ```
>
> > **Vollständige Datei**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > 51
> > 52
> > 53
> > 54
> > 55
> > 56
> > 57
> > 58
> > 59
> > 60
> > 61
> > ```
**Auf dem Mediation-Controller-Server `SLAVE`**
Senden Sie das Serverzertifikat an den Mediation Controller `SLAVE`, in das Verzeichnis `/tmp/`.
Führen Sie anschließend die folgenden Befehle als `root` aus, um es mit den passenden Berechtigungen in das Zielverzeichnis zu verschieben:
```
1
2
3
```
Bearbeiten Sie anschließend die Datei `/etc/ipdiva/server/remoteServers.xml`, um dem Tag `` den folgenden Inhalt hinzuzufügen (das alte Tag `` kann vollständig gelöscht werden):
```
5
6
7
8
9
10
11
12
13
14
15
16
17
```
Ersetzen Sie:
- `MASTERCN`: Geben Sie den CN des SSL-Router-Zertifikats des Mediation Controller `MASTER` an; dieser ist in der Regel `RIP_MED_SSL_MASTER`.
- `RIP_MED_SSL_MASTER`: entspricht der sekundären IP-Adresse des Mediation Controller `MASTER`.
- `PORT_RIP_MED_SSL_MASTER`: Dies ist der Port, auf dem der SSL Router des Mediation Controller `MASTER` lauscht; in der Regel ist es `443`.
- `INTERSERVER.P12`: Name des Zertifikats, das für die Serververbindung vorgesehen ist.
- `PASSWORD`: Kennwort des Serverzertifikats.
> **Beispiel**
>
> Unter Berücksichtigung der folgenden Informationen:
>
> - Name des Serverzertifikats: `my-interserver-cert.p12`
> - Kennwort des Serverzertifikats: `MySecurePassword`
> - RIP SSL des Mediation Controller `MASTER`: `10.0.10.11`
> - Port auf der RIP SSL des Mediation Controller `MASTER`: `443`
> - CN des Zertifikats des Mediation Controller `MASTER`: `10.0.10.11`
>
> Die Datei `/etc/ipdiva/server/remoteServers.xml` des Mediation-Controller-Servers `SLAVE` wäre wie folgt zu vervollständigen:
>
> ```
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> ```
>
> > **Vollständige Datei**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > ```
Ändern Sie die Konfiguration des SSL Router `SLAVE`, indem Sie den folgenden Befehl ausführen:
```
1
```
**Auf den Mediation-Controller-Servern `MASTER` und `SLAVE`**
Starten Sie den SSL Router neu, um die Konfiguration der Serververbindung anzuwenden:
```
1
```
Um zu bestätigen, dass die Serververbindung korrekt funktioniert, muss der folgende Befehl ein Ergebnis zurückgeben:
```
1
```
Der vorherige Befehl muss ein Protokoll mit dem folgenden Inhalt erzeugen: `TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s)`.
Wenn kein solches Protokoll angezeigt wird, prüfen Sie die [in diesem Kapitel](#activation-of-the-interserver-link) vorgenommene Konfiguration.
**In der Webkonsole `/mediation/system` des Mediation Controller `MASTER`**
Aktivieren Sie die Serververbindung zwischen den beiden Mediation Controllern, indem Sie den virtuellen SSL-Host `default` bearbeiten: 
Füllen Sie die verschiedenen Felder anhand der nachstehenden Angaben aus und aktivieren Sie die Funktion der Serververbindung, indem Sie das Kontrollkästchen `Is cross-server linking configured?` markieren: 
- `Public address for plugin connections`: entspricht `VIP_MED_SSL`, gefolgt von seinem Lauschport (in der Regel `443`).
- `Actual public IP addresses for web connections`: entspricht dem Paar der realen Web-IP-Adressen (`RIP_MED_WEB_MASTER` und `RIP_MED_WEB_SLAVE`) mit ihren jeweiligen Ports, eine Zeile pro Paar aus IP-Adresse und Port.
- `Actual public IP addresses for SSL connections`: entspricht dem Paar der realen SSL-IP-Adressen (`RIP_MED_SSL_MASTER` und `RIP_MED_SSL_SLAVE`) mit ihren jeweiligen Ports, eine Zeile pro Paar aus IP-Adresse und Port.
### Installation der für CyberElements Bastion spezifischen Komponenten
Starten Sie die Installation der Komponenten von CyberElements Bastion auf den Mediation-Controller-Servern mit dem folgenden Befehl:
```
1
```
Die Server müssen neu gestartet werden, um die Installation abzuschließen:
```
1
```
### Verbindung mit der PostgreSQL-Datenbank
Für seinen Betrieb benötigt CyberElements Bastion eine externe PostgreSQL-Datenbank (DB), um seine Konfiguration und die verschiedenen Protokolle der Konsole `/system` zu speichern.
Wenn die DB von den Mediation-Controller-Servern direkt erreichbar ist, gehen Sie direkt zum [Schritt der Initialisierung der DB](#initializing-the-database) über.
#### Verbindung mit einer Datenbank im LAN
Um die Verbindung mit einer im LAN befindlichen Datenbank zu ermöglichen, ohne einen Fluss von der DMZ zum LAN zu öffnen, wird der Fluss der Datenbank über einen TLS-Tunnel zwischen den Edge Gateways und den Mediation Controllern umgeleitet.
Dazu muss ein Edge Gateway (oder zwei Edge Gateways) mit der zugrunde liegenden Technologie CyberElements Gate konfiguriert werden.
##### Deklaration der Edge Gateways CyberElements Gate
Melden Sie sich dazu zunächst an der Konsole `/mediation/system` von CyberElements Gate an.
Öffnen Sie anschließend das Menü „Organizations“ und klicken Sie auf „Add“: 
Geben Sie den Namen der Organisation ein, der sich von dem für CyberElements Bastion vergebenen unterscheiden muss (zum Beispiel `tunnel`), und geben Sie mindestens eine Benutzersitzungslizenz sowie das Kennwort des Kontos `admin` an: 
Melden Sie sich mit dem Konto `admin` an der Administrationsoberfläche der zuvor erstellten Organisation an, indem Sie `/gate/admin` aufrufen: 
Deklarieren Sie anschließend die beiden Edge Gateways, die für den Aufbau des Tunnels verwendet werden.
Bewegen Sie den Zeiger links über `Infrastructure`, klicken Sie auf `Gateways` und anschließend auf die Schaltfläche `Add`: 
Geben Sie den Namen des ersten Edge Gateway ein und bestätigen Sie die Eingabe: 
> **Hinweis**
>
> Zur Erinnerung: Der Name eines Edge Gateway ist mit dem Zertifikat verknüpft, das es verwendet, um sich gegenüber dem SSL Router des Mediation Controller zu authentifizieren.
> Dieser Name hat die folgende Form `@`, wobei `` dem Namen des Edge Gateway und `` dem Namen der in der Systemkonsole von CyberElements Gate erstellten Organisation entspricht.
Wiederholen Sie den Schritt der Deklaration für das zweite Edge Gateway.
##### Verbindungen und Konfiguration des Tunnels auf den Edge Gateways
> **Hinweis**
>
> Die folgenden Schritte können auf beiden Edge Gateways ausgeführt werden, die für den Tunnel zum Zugriff auf die Datenbank verwendet werden.
> **Voraussetzungen**
>
> Um diesen Teil abzuschließen, müssen Sie eine der beiden folgenden Möglichkeiten nutzen:
>
> - [Eine virtuelle Edge Gateway-Appliance](https://docs.cyberelements.io/bastion/4.6/de/Installation/Cluster/FromAppliances/InstallEdgeGateway/#initial-system-settings), auf der nur die Systeminitialisierung durchgeführt wurde.
> - [Ein von Grund auf installiertes Edge Gateway](https://docs.cyberelements.io/bastion/4.6/de/Installation/Cluster/FromScratch/InstallEdgeGateway/) mit installierten Edge-Gateway-Komponenten.
Verwenden Sie zunächst ein Werkzeug wie [WinSCP](https://winscp.net/eng/index.php) oder [FileZilla](https://filezilla-project.org/), um das für die Verbindung erforderliche Zertifikat per SCP in das Verzeichnis `/tmp/` des Edge Gateway zu übertragen.
Verbinden Sie sich anschließend per SSH und wechseln Sie zu `root`.
Um das Edge Gateway mit beiden Mediation Controllern zu verbinden, müssen zwei neue Edge-Gateway-Instanzen erstellt werden: eine verbindet sich mit dem Mediation Controller `MASTER`, die andere mit dem Mediation Controller `SLAVE`.
Führen Sie zum Erstellen die folgenden Befehle aus:
```
1
2
```
Kopieren Sie die Zertifikatsdatei in die Verzeichnisse `/etc/ipdiva/gateway-tunnel-master/ssl/` und `/etc/ipdiva/gateway-tunnel-slave/ssl/`:
```
1
2
```
Ersetzen Sie `` durch den Namen des Zertifikats, das das Edge Gateway verwenden muss, um sich mit dem Mediation Controller zu verbinden.
Konfigurieren Sie die Edge-Gateway-Instanzen so, dass sie sich mit den Mediation Controllern verbinden können.
Die Konfigurationen unterscheiden sich je nach zu kontaktierendem Mediation Controller. Nehmen Sie beide Einstellungen vor:
**Verbindung mit dem Mediation Controller MASTER**
> Bearbeiten Sie die Datei `/etc/ipdiva/gateway-tunnel-master/gateway.xml` und vervollständigen Sie sie mit den folgenden Informationen (mehrere Abschnitte wurden ausgelassen und sind durch `[…]` gekennzeichnet):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Ersetzen Sie die folgenden Elemente:
>
> - `@SERVER@`: muss durch die Adresse `RIP_MED_SSL_MASTER` ersetzt werden
> - `@SERVERPORT@`: muss durch den Lauschport des SSL Router ersetzt werden, normalerweise `443`
> - `keyfile.pem`: muss durch den Namen der Zertifikatsdatei ersetzt werden
> - `PASSWORD`: muss durch das Kennwort des Zertifikats ersetzt werden
> - `@RPC_PORT@`: muss durch einen Port ersetzt werden, auf dem die Maschine derzeit nicht lauscht; der Port `9082` kann verwendet werden
>
> > **Beispiel**
> >
> > Unter Berücksichtigung der folgenden Informationen:
> >
> > - `RIP_MED_SSL_MASTER` ist gleich: `10.0.10.11`
> > - Lauschport des SSL Router: `443`
> > - Name der Zertifikatsdatei: `gate-tunnel.p12`
> > - Kennwort des Zertifikats: `Str0ngP@ssw0rd`
> >
> > Die Datei `/etc/ipdiva/gateway-tunnel-master/gateway.xml` wäre wie folgt zu konfigurieren:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Vollständige Datei**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
**Verbindung mit dem Mediation Controller SLAVE**
> Bearbeiten Sie die Datei `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` und vervollständigen Sie sie mit den folgenden Informationen (mehrere Abschnitte wurden ausgelassen und sind durch `[…]` gekennzeichnet):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Ersetzen Sie die folgenden Elemente:
>
> - `@SERVER@`: muss durch die Adresse `RIP_MED_SSL_SLAVE` ersetzt werden
> - `@SERVERPORT@`: muss durch den Lauschport des SSL Router ersetzt werden, normalerweise `443`
> - `keyfile.pem`: muss durch den Namen der Zertifikatsdatei ersetzt werden
> - `PASSWORD`: muss durch das Kennwort des Zertifikats ersetzt werden
> - `@RPC_PORT@`: muss durch einen Port ersetzt werden, der auf der Maschine derzeit nicht verwendet wird; der Port `9083` kann verwendet werden
>
> > **Beispiel**
> >
> > Unter Berücksichtigung der folgenden Informationen:
> >
> > - `RIP_MED_SSL_SLAVE` ist gleich: `10.0.10.13`
> > - Lauschport des SSL Router: `443`
> > - Name der Zertifikatsdatei: `gate-tunnel.p12`
> > - Kennwort des Zertifikats: `Str0ngP@ssw0rd`
> >
> > Die Datei `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` wäre wie folgt zu konfigurieren:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Vollständige Datei**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
Nun, da die Instanzen für die Verbindung mit den Mediation Controllern konfiguriert sind, müssen sie noch so konfiguriert werden, dass sie die Verbindung des Mediation Controller zur Datenbank umleiten.
Bearbeiten Sie dazu die Datei `/etc/ipdiva/gateway-tunnel-master/services.xml` und ändern Sie sie wie folgt:
```
1
2
3
4
5
6
7
8
9
```
Ersetzen Sie `DB_SERVER` durch den DNS-Namen oder die IP-Adresse, die für die Verbindung mit der Datenbank verwendet wird, und `DB_PORT` durch den Lauschport der Datenbankinstanz.
Übernehmen Sie diese Konfiguration für die Instanz, die sich mit dem Mediation-Controller-Server `SLAVE` verbindet, indem Sie die Datei kopieren:
```
1
```
Starten Sie schließlich die Edge-Gateway-Instanzen, damit sie die Verbindung mit den Mediation Controllern herstellen:
```
1
2
```
##### Konfiguration des Tunnels auf den Mediation Controllern
Damit der Tunnel von den Mediation Controllern genutzt werden kann, muss noch seine Existenz deklariert werden.
Melden Sie sich dazu als `root` an den Mediation Controllern an und bearbeiten Sie die Datei `/etc/ipdiva/server/services.xml`, um den folgenden Abschnitt hinzuzufügen (mehrere Abschnitte wurden ausgelassen und sind durch `[…]` gekennzeichnet):
```
1
2
3
4
5
6
7
8
9
10
11
12
13
14
```
Ersetzen Sie die folgenden Elemente:
- `GW1_NAME` durch den Namen des ersten Edge Gateway
- `GW2_NAME` durch den Namen des zweiten Edge Gateway
- `ORGANIZATION_NAME` durch den Namen der zuvor erstellten Organisation CyberElements Gate
> **Beispiel**
>
> Unter Berücksichtigung der folgenden Informationen:
>
> - Name des Edge Gateway 1: `gate-tunnel-1`
> - Name des Edge Gateway 2: `gate-tunnel-2`
> - Name der Organisation CyberElements Gate: `tunnel`
>
> Die Datei `/etc/ipdiva/server/services.xml` wäre wie folgt zu vervollständigen:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> ```
>
> > **Vollständige Datei**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > ```
Um die neue Konfiguration anzuwenden, starten Sie den SSL Router mit dem folgenden Befehl neu:
```
1
```
#### Initialisierung der Datenbank
> **Achtung!**
>
> Sie müssen die Datenbank `default` erstellen, bevor CyberElements Bastion sie initialisiert (sie wird nicht automatisch erstellt).
Um die PostgreSQL-Datenbank der Systemkonfiguration zu initialisieren, müssen zunächst die Verbindungsparameter auf den Mediation Controllern konfiguriert werden.
Bearbeiten Sie dazu die Datei `/etc/ipdiva/care/databasesettings.ini` auf beiden Servern und fügen Sie die folgenden Einträge hinzu:
```
2
3
4
5
6
7
8
9
```
Ersetzen Sie die folgenden Elemente:
- `DB_USERNAME` durch den Benutzernamen, der für die Verbindung mit der Datenbank verwendet wird.
- `DB_PWD` durch das Kennwort des Benutzers, der sich verbindet.
- `DB_HOST` durch die IP-Adresse oder den DNS-Namen, der für die Verbindung mit der Datenbank verwendet wird; wird eine Verbindung über Edge Gateways genutzt, ist `127.0.0.1` anzugeben.
- `DB_PORT` durch den Port, der für die Verbindung mit der Datenbankinstanz verwendet wird; wird eine Verbindung über Edge Gateways genutzt, ist `1432` anzugeben.
Die Initialisierung der Datenbank kann mit den folgenden Befehlen gestartet werden, die **nur auf einem Mediation Controller auszuführen sind**:
```
1
2
```
Danach muss nur noch der Dienst apache2 **auf beiden Mediation Controllern** neu gestartet werden, um die Initialisierung der Systemdatenbank anzuwenden:
```
1
```
## Installation der Treiber für die Verbindung mit Microsoft-SQL-Datenbanken
Wenn Sie sich mit einer externen Datenbank verbinden möchten und es sich dabei um einen Microsoft SQL Server handelt, müssen zusätzliche ODBC-Treiber installiert werden.
Es sind zwei Versionen verfügbar: Version 17 und Version 18.
> **TLS-Verbindung für die Treiber in Version 18 erforderlich**
>
> Die Verwendung der ODBC-18-Treiber setzt voraus, dass die Verbindung mit TLS verschlüsselt ist. Dazu müssen Sie [MS SQL Server für die Verschlüsselung der Verbindungen konfigurieren](https://learn.microsoft.com/de-de/sql/database-engine/configure-windows/configure-sql-server-encryption?view=sql-server-ver16).
Bevor Sie mit der Installation der ODBC-Treiber beginnen, müssen Sie die für die Vorbereitung erforderlichen Pakete installieren und anschließend das Microsoft-Repository für die Installation der Pakete vorbereiten:
```
1
2
3
4
```
Installieren Sie anschließend die Treiber entsprechend der gewählten Version und konfigurieren Sie das System für die Verwendung des Befehls `sqlcmd`:
**ODBC-Treiber Version 17**
> ```
> 1
> 2
> 3
> ```
**ODBC-Treiber Version 18**
> ```
> 1
> 2
> 3
> ```
Die ODBC-Treiber sind nun korrekt installiert.
Wenn der Mediation-Controller-Server Zugriff auf einen MS-SQL-Server hat, sollte der folgende Befehl die Verbindung mit dem entfernten Server ermöglichen:
```
1
```
Dabei gilt:
- `SERVER` muss durch den DNS-Namen oder die IP-Adresse des MS-SQL-Servers ersetzt werden.
- `INSTANCE_NAME` muss durch den Namen der Instanz ersetzt werden, mit der sich verbunden werden soll; ist dies nicht erforderlich, entfernen Sie auch das Zeichen `\`.
- `PORT` muss durch den Verbindungsport zur MS-SQL-Datenbankinstanz ersetzt werden.
- `USER` muss durch den Benutzernamen ersetzt werden, mit dem die Verbindung hergestellt wird.
> **Beispiele**
>
> Wenn der Mediation-Controller-Server über die IP-Adresse `10.0.10.100` Zugriff auf einen MS-SQL-Datenbankserver hat, die betreffende Instanz auf dem Port `1433` lauscht und das Zugangskonto `sql-user` ist. Dann lautet der Verbindungsbefehl wie folgt:
>
> ```
> 1
> ```
>
> Wenn die Verbindungsinstanz mit dem Namen `MSSQLINSTANCE` angegeben werden müsste, wäre der Befehl wie folgt zu ändern:
>
> ```
> 1
> ```
## Konfiguration eines NTP-Zeitservers
Es wird empfohlen, einen Zeitserver einzurichten, um die Systemuhr aktuell zu halten. Die erforderlichen Schritte sind [auf der Seite zur NTP-Konfiguration](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/MediationController/ConfigureAnNTPServer/) beschrieben.
## Initiale Konfigurationen in CyberElements Bastion
### Berechtigung für den Zugriff auf die Weboberflächen mit der virtuellen IP
Standardmäßig ist es nicht erlaubt, sich mit der virtuellen IP `VIP_MED_WEB` mit den Weboberflächen des Produkts CyberElements Bastion zu verbinden.
Um die Berechtigung hinzuzufügen, führen Sie als `root` die folgenden Befehle auf den Mediation Controllern aus:
```
1
2
```
Ersetzen Sie `IP` durch die IP-Adresse, die `VIP_MED_WEB` entspricht.
### Initiale Konfigurationen
In dieser Phase sind die Mediation-Controller-Server installiert, es sind jedoch noch mehrere Aktionen erforderlich:
- (1) Die Standardkennwörter ändern
---
Ändern Sie die Standardkennwörter der Systemkonsolen.
[→ Ändern](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/SystemConsole/ChangePassword/)
- (2) Die Zertifikate und Lizenzen installieren
---
Der Mediation Controller benötigt verschiedene Zertifikate und eine Lizenz, um betriebsbereit zu sein.
Nur das Zertifikat des Clients CyberElements Bastion muss auf beiden Mediation Controllern erneut deklariert werden (verwenden Sie die RIP `RIP_MED_WEB_MASTER` und `RIP_MED_WEB_SLAVE`).
[→ Die Zertifikate und die Lizenz installieren](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/SystemConsole/ApplyCertificatesAndLicence/)
- (3) Das Webzertifikat konfigurieren
---
Konfigurieren Sie das Webzertifikat, das für die Verbindung mit den Weboberflächen verwendet wird
[→ Konfigurieren](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/SystemConsole/ApplyWebCertificate/)
- (4) Einen DNS-Namen deklarieren
---
Fügen Sie einen DNS-Namen hinzu, der zur Verbindung mit den Weboberflächen berechtigt ist.
[→ Hinzufügen](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/SystemConsole/AddAllowedDNSName/)
- (5) Die Organisation konfigurieren
---
Konfigurieren Sie die Organisation von CyberElements Bastion.
[→ Mit direktem Zugriff auf die Datenbank konfigurieren](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_2)
[→ Mit Zugriff auf die Datenbank über den Tunnel der Edge Gateways konfigurieren](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_3)
- (6) Die Edge Gateways deklarieren
---
Deklarieren Sie das oder die zu installierenden Edge Gateways bzw. HTML5 Gateways.
[→ Edge Gateways erstellen](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/AdminConsole/CreateEdgeGateway/)
- (7) Einen logischen Standort erstellen
---
Erstellen und konfigurieren Sie einen logischen Standort, der die Edge Gateways und HTML5 Gateways zusammenfasst, die auf die lokalen Ressourcen zugreifen können.
[→ Einen Standort erstellen](https://docs.cyberelements.io/bastion/4.6/de/Usage/Configuration/AdminConsole/CreateSite/)
- (8) Ein Edge Gateway installieren
---
Installieren und konfigurieren Sie ein neues Edge Gateway mit den neu installierten Mediation-Controller-Servern.
Es wird außerdem eine HTML5-Gateway-Instanz konfiguriert.
[→ Installieren](https://docs.cyberelements.io/bastion/4.6/de/Installation/Cluster/FromScratch/InstallEdgeGateway/)