> Source: https://docs.cyberelements.io/bastion/4.6/et/Installation/Cluster/FromScratch/InstallMediationController/
# Mediation Controller serverite installimine
> **Märkus**
>
> Tuletame meelde, et Debiani arvutites tuleb kasutajale `root` lülituda järgmise käsuga:
>
> ```
> 1
> ```
Sellel lehel antud juhiseid tuleb korrata mõlemas Mediation Controller serveris, alustades serverist `MASTER`.
Kui serverite `MASTER` ja `SLAVE` vahel on erinevusi, tuuakse need esile. Kui seda pole mainitud, kehtivad juhised nii serverile `MASTER` kui ka serverile `SLAVE`.
## Peegli ja vajalike tööriistade allalaadimine
CyberElements Cleanroom 4.6 peegli ja Systancia hoidla allkirjavõtme saab alla laadida sellelt lingilt (nõuab kliendikonto loomist): [Systancia Marketplace](https://www.systancia.com/my-systancia/marketplace/systancia-cleanroom/telechargements-cleanroom/)
Lisaks peeglile ja võtmele on versiooniuuenduse protsessiks vaja kolmanda osapoole tööriistu:
- SSH-klient (Windowsis saate kasutada programmi [PuTTY](https://putty.org/))
- SCP-klient (Windowsis saab kasutada tööriistu [WinSCP](https://winscp.net/eng/index.php) või [FileZilla](https://filezilla-project.org/))
Kasutage SSH-klienti, et luua serveriga kaugühendus.
Kasutage SCP-klienti, et edastada faile kaugarvutisse.
## Installimiseks ettevalmistamine
### Võrgu konfigureerimine
Installige pakett `resolvconf`, et saaks rakendada DNS-konfiguratsiooni, mis on määratud peagi muudetavas konfiguratsioonifailis:
```
1
```
**Mediation Controller server MASTER**
> Mediation Controller serverile on hädavajalik konfigureerida staatiline võrguaadress. Selleks peate esmalt hankima oma arvuti võrguliidese nime. Käivitage kasutajana `root` järgmine käsk:
>
> ```
> 1
> ```
>
> See käsk kuvab võrguliidese nime, selle oleku ja liidesele määratud IP-aadressid.
>
> > **Näide**
> >
> > Pärast käsu käivitamist kuvatakse järgmine väljund:
> >
> > ```
> > 1
> > ```
> >
> > Võrguliidese nimi on `ens192`.
>
> Kui võrguliidese nimi on hangitud, saab nüüd arvuti võrgukonfiguratsiooni redigeerida.
> Redigeerige faili `/etc/network/interfaces`, et muuta seda järgmise malli järgi:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Kus:
>
> - `INTERFACE_NAME` tuleb asendada varem hangitud võrguliidese nimega.
> - `RIP_MED_WEB_MASTER` tuleb asendada serveri peamise tegeliku IP-aadressiga, mille kaudu on veebikonsoolidele juurdepääs.
> - `NETMASK` tuleb asendada IP-aadressiga seotud võrgumaskiga.
> - `NETWORK_GATEWAY` tuleb asendada võrgu vaikelüüsiga.
> - `IP_DNS` tuleb asendada DNS-serveri IP-aadressiga. Kui on vaja konfigureerida mitu serverit (kuni 3), eraldage need tühikuga.
> - `DNS_SUFFIX` tuleb asendada kasutatava DNS-järelliitega. Kui järelliidet pole vaja sisestada, kustutage rida.
> - `RIP_MED_SSL_MASTER` tuleb asendada serveri teisese tegeliku IP-aadressiga. Selle IP-aadressi kaudu on SSL Router teenus kättesaadav.
>
> > **Näide**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Lõpuks jääb üle vaid taaskäivitada teenus `networking`, et laadida uus võrgukonfiguratsioon:
>
> ```
> 1
> ```
**Mediation Controller server SLAVE**
> Mediation Controller serverile on hädavajalik konfigureerida staatiline võrguaadress. Selleks peate esmalt hankima oma arvuti võrguliidese nime. Käivitage kasutajana `root` järgmine käsk:
>
> ```
> 1
> ```
>
> See käsk kuvab võrguliidese nime, selle oleku ja liidesele määratud IP-aadressid.
>
> > **Näide**
> >
> > Pärast käsu käivitamist kuvatakse järgmine väljund:
> >
> > ```
> > 1
> > ```
> >
> > Võrguliidese nimi on `ens192`.
>
> Kui võrguliidese nimi on hangitud, saab nüüd arvuti võrgukonfiguratsiooni redigeerida.
> Redigeerige faili `/etc/network/interfaces`, et muuta seda järgmise malli järgi:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Kus:
>
> - `INTERFACE_NAME` tuleb asendada varem hangitud võrguliidese nimega.
> - `RIP_MED_WEB_SLAVE` tuleb asendada serveri peamise tegeliku IP-aadressiga, mille kaudu on veebikonsoolidele juurdepääs.
> - `NETMASK` tuleb asendada IP-aadressiga seotud võrgumaskiga.
> - `NETWORK_GATEWAY` tuleb asendada võrgu vaikelüüsiga.
> - `IP_DNS` tuleb asendada DNS-serveri IP-aadressiga. Kui on vaja konfigureerida mitu serverit (kuni 3), eraldage need tühikuga.
> - `DNS_SUFFIX` tuleb asendada kasutatava DNS-järelliitega. Kui järelliidet pole vaja sisestada, kustutage rida.
> - `RIP_MED_SSL_SLAVE` tuleb asendada serveri teisese tegeliku IP-aadressiga. Selle IP-aadressi kaudu on SSL Router teenus kättesaadav.
>
> > **Näide**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Lõpuks jääb üle vaid taaskäivitada teenus `networking`, et laadida uus võrgukonfiguratsioon:
>
> ```
> 1
> ```
Jäänud on üks viimane etapp: muutke arvuti sisest nimelahendust nii, et see lahendaks arvuti tegeliku esmase IP-aadressi (mis vastab aadressile `RIP_MED_WEB_MASTER` või `RIP_MED_WEB_SLAVE`).
Selleks muutke faili `/etc/hosts` ja asendage `127.0.1.1` olenevalt Mediation Controller serverist aadressiga `RIP_MED_WEB_MASTER` või `RIP_MED_WEB_SLAVE`.
> **Näide**
>
> Mediation Controller serveri puhul, mille tegelik veebi-IP-aadress on `10.0.10.10` ja nimi `mediation-controller.domain.local`, on faili `/etc/hosts` väärtus järgmine:
>
> ```
> 1
> 2
> ```
> **Tähelepanu!**
>
> Faili vale konfiguratsioon võib põhjustada tõrke paketi `collectd` installimisel.
### APT-paketihalduri konfigureerimine
Laadige Systancia Marketplace'ist allalaaditud failid SCP-kliendi abil üles serveri kataloogi `/tmp/`:
- `systancia.gpg`
- `cleanroom-4.6.1-build33.1096.D12-full.tgz`
Logige serverisse sisse kasutajana `root` ja käivitage seejärel järgmised käsud, et pakkida lahti Systancia hoidla, konfigureerida selle kasutamine APT-s ja see autentida.
```
1
2
3
4
5
```
Soovitame tungivalt `apt`-käskude käivitamisel mittevajalike pakettide installimise välja lülitada. Selleks käivitage järgmine käsk:
```
1
```
### Lokaadi `en_US.utf8` olemasolu kontrollimine
Mediation Controller serveri installimiseks tuleb genereerida lokaadid `en_US.utf8`.
Et kontrollida, kas need on serveris juba genereeritud, käivitage kasutajana `root` järgmine käsk:
```
1
```
Kui käsk tagastab `en_US.utf8`, [liikuge edasi järgmise etapi ehk GRUB-i konfigureerimise juurde](#configuring-the-grub-boot-program).
Vastasel korral käivitage järgmised käsud, et lisada see lokaat arvutisse:
```
1
2
```
### Alglaadimisprogrammi GRUB konfigureerimine
Kui need käsud on käivitatud, peate pärast alglaadimisprogrammis GRUB sätte rakendamist arvuti taaskäivitama:
```
1
2
3
```
## CyberElements Bastion lahenduse Mediation Controller serveri installimine
### Põhikomponentide installimine
Alustage komponentide installimist järgmise käsuga kasutajana `root`:
```
1
```
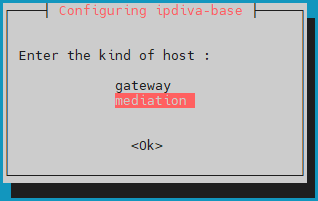
Kui kõik sõltuvused on alla laaditud, avaneb aken, kus palutakse valida serveri tüüp. Valige `mediation`:
**Mediation Controller server MASTER**
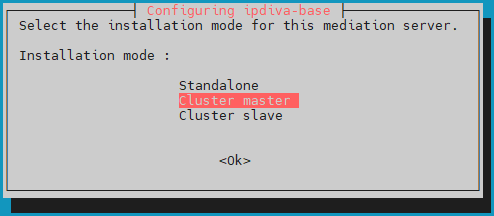
> Seejärel valige installirežiim `lbMaster`:
>
> 
**Mediation Controller server SLAVE**
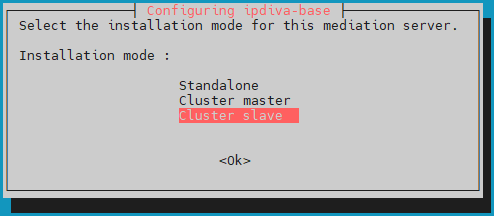
> Seejärel valige installirežiim `lbSlave`:
>
> 
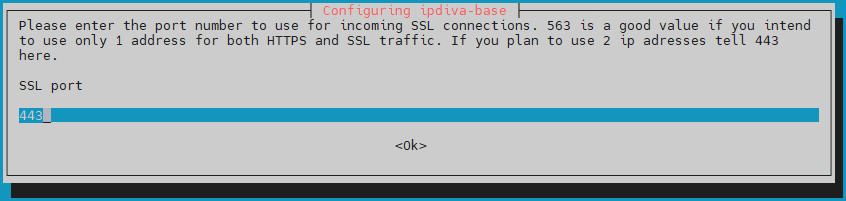
Seejärel tuleb sisestada port, mida SSL Router kuulab. Tavaliselt on selleks kuulamispordiks `443`, kuid kasutada võib ka porti `8443`, kui Mediation Controller server kasutab ainult üht IP-aadressi:
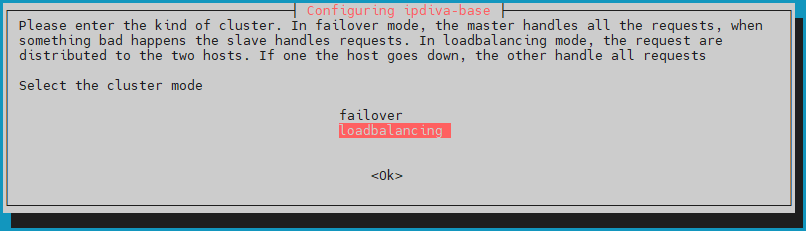
Seejärel määrake Cluster-režiimiks `loadbalancing`, et kasutajakoormus jaotuks mõlema Mediation Controller serveri vahel:
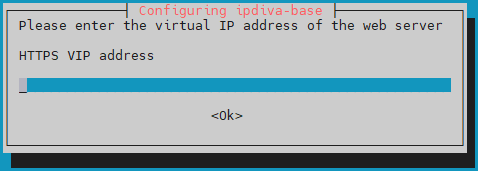
Määrake klastri virtuaalne veebi-IP-aadress `VIP_MED_WEB`:
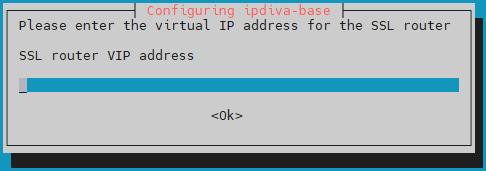
Sisestage klastri virtuaalne SSL-i IP-aadress `VIP_MED_SSL`:
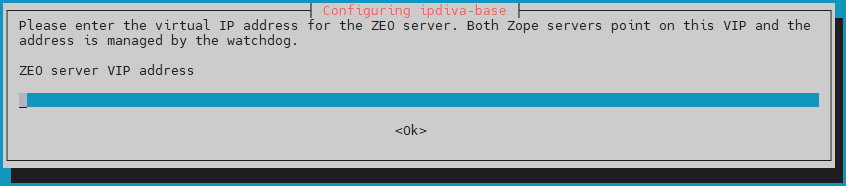
Sisestage klastri konfiguratsiooniandmebaasi virtuaalne IP-aadress `VIP_MED_ZEO`:
Sisestage Mediation Controller serveri `MASTER` tegelik veebi-IP-aadress `RIP_MED_WEB_MASTER`:
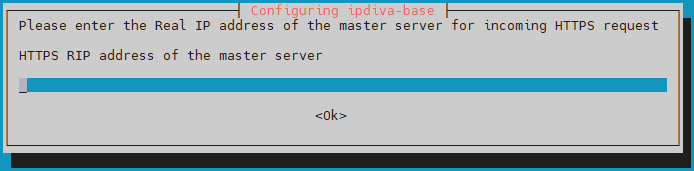
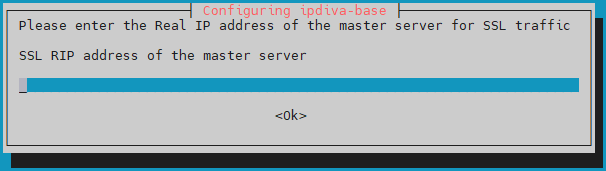
Sisestage Mediation Controller serveri `MASTER` tegelik SSL-i IP-aadress `RIP_MED_SSL_MASTER`:
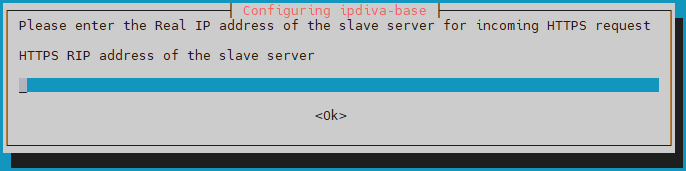
Sisestage Mediation Controller serveri `SLAVE` tegelik veebi-IP-aadress `RIP_MED_WEB_SLAVE`:
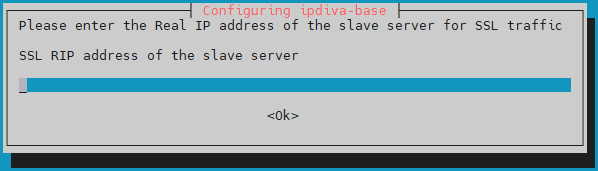
Lõpuks sisestage Mediation Controller serveri `SLAVE` tegelik SSL-i IP-aadress `RIP_MED_SSL_SLAVE`:
> **Mida teha tõrke korral?**
>
> Kui sisestatud teabes on viga, jätkake paketi `ipdiva-base` installimist ja seejärel kasutage serveri uuesti konfigureerimiseks järgmist käsku:
>
> ```
> 1
> ```
### Cluster-komponentide installimine
Pärast põhikomponentide installimist tuleb Mediation Controller serveritesse installida Cluster-komponendid:
```
1
```
Pärast komponentide installimist on vajalik taaskäivitus:
```
1
```
### Klastri konfigureerimine
#### CyberElements Gate konsooli `/mediation/system` parooli muutmine
Installimise selles etapis on saadaval uus haldusliides: [Muutke parooli](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/SystemConsole/ChangePassword/#modification-on-the-cyberelements-gate-system-console)
#### Litsentside ja sertifikaatide rakendamine
Endiselt konsoolis `/mediation/system` olles peate sisestama Mediation Controller serveri sertifikaadid ja litsentsid.
> **Tähelepanu!**
>
> SSL Router teenuse litsents ja sertifikaat on omased Mediation Controller serverile `MASTER` või `SLAVE`.
> Vale litsentsi või sertifikaadi konfigureerimine põhjustab hiljem talitlushäireid.
Rakendage SSL Router komponendi litsents ja sertifikaat: 
1. Klõpsake vahekaarti `Settings`.
2. Valige menüüst `SSL Connections`.
3. Otsige üles SSL Router teenuse sertifikaat.
4. Sisestage SSL Router teenuse sertifikaadi parool.
5. Klõpsake `Apply`, et rakendada sertifikaat SSL Router teenusele.
6. Valige serveri litsentsifail.
7. Klõpsake `Modify`, et rakendada serveri litsents.
Järgmisena sisestage CyberElements Bastion kliendi sertifikaadi teave: 
1. Valige vahekaart `Plugin`.
2. Otsige üles CyberElements Bastion kliendi sertifikaat.
3. Sisestage sertifikaadi parool.
4. Klõpsake `Apply`, et sertifikaat rakendada.
Jääb veel sisestada Watchdog teenuse sertifikaadi teave: 
1. Valige vahekaart `Watchdog`
2. Otsige üles Watchdog teenuse sertifikaat.
3. Sisestage sertifikaadi parool.
4. Klõpsake `Apply`, et sertifikaat rakendada.
Nende muudatuste jõustumiseks peate taaskäivitama SSL Router ja Watchdog teenused: 
#### Mediation Controller serverite pairing
> **Tähelepanu!**
>
> Selleks hetkeks peavad mõlemad Mediation Controller serverid olema konfigureeritud kuni etapini [litsentside ja sertifikaatide rakendamine](#applying-licenses-and-certificates).
> Kui Mediation Controller serverit `SLAVE` pole veel konfigureeritud, tehke seda, alustades [selle dokumentatsiooni algusest](#installation-of-mediation-controller-servers).
Mediation Controller serverite pairingu etapp loob kahe serveri vahel usaldusseose ja lähtestab klastri töö.
**Mediation Controller serveris `SLAVE`**
Käivitage kasutajana `root` järgmine käsk, et algatada pairingu taotlus Mediation Controller serverile `MASTER`:
```
1
```
Asendage `RIP_MED_WEB_MASTER` vastava IP-aadressiga.
> **Näide**
>
> Kui `RIP_MED_WEB_MASTER` on `10.0.10.10`, tuleb sisestada järgmine käsk:
>
> ```
> 1
> ```
**Mediation Controller serveris `MASTER`**
Käivitage kasutajana `root` järgmine käsk, et kontrollida ootel pairingu taotlusi ja hankida taotluse ID:
```
1
```
Seejärel käivitage järgmine käsk, et pairingu taotlus vastu võtta, asendades `ID` eelmise käsuga hangitud ID-ga:
```
1
```
> **Näide**
>
> Kui käsu `hostManagerCtl getPendingRequests` tagastusväärtus on järgmine:
>
> ```
> 1
> 2
> 3
> ```
>
> Siis on pairingu taotluse vastuvõtmise käsk järgmine:
>
> ```
> 1
> ```
Seose kontrollimiseks kasutage Mediation Controller serveris (kas `MASTER` või `SLAVE`) järgmist käsku:
```
1
```
Tulemus erineb olenevalt serverist, kus käsk käivitatakse:
**Mediation Controller server MASTER**
> Oodatav tulemus Mediation Controller serveris `MASTER` on järgmine:
>
> ```
> 1
> ```
>
> > **Näide**
> >
> > ```
> > 1
> > ```
**Mediation Controller server SLAVE**
> Oodatav tulemus Mediation Controller serveris `SLAVE` on järgmine:
>
> ```
> 1
> ```
>
> > **Näide**
> >
> > ```
> > 1
> > ```
**Mediation Controller serveris `SLAVE`**
Bootstrap-olekut saate kontrollida serverist `SLAVE` järgmise käsuga:
```
1
```
Klaster, millel pole sünkroonimisprobleeme, tagastab väärtuse `0`.
Vaja on veel viimast käsuseeriat, taas serveris `SLAVE`, et sünkroonida mõlema Mediation Controller serveri ühine saladus:
```
1
2
```
#### Serveritevahelise seose aktiveerimine
> **Milleks on serveritevaheline ühendus?**
>
> See on klastri tööks mõeldud eriühendus, mis võimaldab Mediation Controller serveril suunata liiklust teisele Mediation Controller serverile juhul, kui sihtmärgiks olev Edge Gateway komponent pole ühendatud esimese serveriga, vaid ainult teisega.
>
> Näiteks kui Mediation Controller server `MASTER` pole enam Edge Gateway komponendiga ühendatud, saab see kasutada serveritevahelist seost, et jõuda Edge Gateway komponendini Mediation Controller serveri `SLAVE` kaudu.
>
> ```mermaid
> flowchart LR
> MASTER(Mediation Controller
MASTER) --x |Ühendus katkes| GW(Edge Gateway)
> MASTER --> |Serveritevaheline ühendus| SLAVE(Mediation Controller
SLAVE) --> GW
> ```
**Mediation Controller serveris `MASTER`**
Redigeerige faili `/etc/ipdiva/server/remoteServers.xml`, et märkida serveritevahelise sertifikaadi CN:
```
1
2
3
4
5
6
7
8
9
```
Asendage `SLAVECN` serveritevaheliseks ühenduseks mõeldud sertifikaadi CN-iga.
Kui te ei tea serveritevahelise sertifikaadi CN-i, võib sisestada märgi `*` (soovitatav kahtluse korral):
```
1
2
3
4
5
6
7
8
9
```
> **Näide**
>
> Arvestades järgmist teavet:
>
> - Serveritevahelise sertifikaadi CN: `my-interserver-cert`
>
> Mediation Controller serveri `MASTER` fail `/etc/ipdiva/server/remoteServers.xml` täidetakse järgmiselt:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> ```
>
> > **Täielik fail**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > 51
> > 52
> > 53
> > 54
> > 55
> > 56
> > 57
> > 58
> > 59
> > 60
> > 61
> > ```
**Mediation Controller serveris `SLAVE`**
Saatke serveritevaheline sertifikaat Mediation Controller serveri `SLAVE` kataloogi `/tmp/`.
Seejärel käivitage kasutajana `root` järgmised käsud, et teisaldada see sobivate lubadega sihtkataloogi:
```
1
2
3
```
Seejärel redigeerige faili `/etc/ipdiva/server/remoteServers.xml`, et lisada sildi `` sisse järgmine sisu (vana sildi `` võib täielikult kustutada):
```
5
6
7
8
9
10
11
12
13
14
15
16
17
```
Asendage:
- `MASTERCN`: määrake Mediation Controller serveri `MASTER` SSL Router teenuse sertifikaadi CN, mis on tavaliselt `RIP_MED_SSL_MASTER`.
- `RIP_MED_SSL_MASTER`: vastab Mediation Controller serveri `MASTER` teisesele IP-aadressile.
- `PORT_RIP_MED_SSL_MASTER`: see on port, mida Mediation Controller serveri `MASTER` SSL Router teenus kuulab; tavaliselt on see `443`.
- `INTERSERVER.P12`: serveritevaheliseks ühenduseks mõeldud sertifikaadi nimi.
- `PASSWORD`: serveritevahelise sertifikaadi parool.
> **Näide**
>
> Arvestades järgmist teavet:
>
> - Serveritevahelise sertifikaadi nimi: `my-interserver-cert.p12`
> - Serveritevahelise sertifikaadi parool: `MySecurePassword`
> - Mediation Controller serveri `MASTER` RIP SSL: `10.0.10.11`
> - Mediation Controller serveri `MASTER` SSL RIP-i port: `443`
> - Mediation Controller serveri `MASTER` sertifikaadi CN: `10.0.10.11`
>
> Mediation Controller serveri `SLAVE` fail `/etc/ipdiva/server/remoteServers.xml` täidetakse järgmiselt:
>
> ```
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> ```
>
> > **Täielik fail**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > ```
Muutke SSL Router teenuse `SLAVE` konfiguratsiooni, käivitades järgmise käsu:
```
1
```
**Mediation Controller serverites `MASTER` ja `SLAVE`**
Taaskäivitage SSL Router teenus, et rakendada serveritevahelise seose sätted:
```
1
```
Et kinnitada serveritevahelise seose nõuetekohast toimimist, peaks järgmine käsk tagastama tulemuse:
```
1
```
Eelmine käsk peaks looma logi, mis sisaldab järgmist: `TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s)`.
Kui sellist logi ei kuvata, kontrollige [selles peatükis](#activation-of-the-interserver-link) seadistatud konfiguratsiooni.
**Mediation Controller serveri `MASTER` veebikonsoolis `/mediation/system`**
Lülitage kahe Mediation Controller serveri vaheline ühendus sisse, redigeerides SSL-i virtuaalhosti `default`: 
Täitke erinevad väljad allolevate juhiste järgi ja lülitage serveritevahelise sidumise funktsioon sisse, märkides märkeruudu `Is cross-server linking configured?`: 
- `Public address for plugin connections`: vastab aadressile `VIP_MED_SSL` koos selle kuulamispordiga (tavaliselt `443`).
- `Actual public IP addresses for web connections`: vastab tegelike veebi-IP-aadresside paarile (`RIP_MED_WEB_MASTER` ja `RIP_MED_WEB_SLAVE`) koos nende vastavate portidega, üks rida iga IP-aadressi ja pordi paari kohta.
- `Actual public IP addresses for SSL connections`: vastab tegelike SSL-IP-aadresside paarile (`RIP_MED_SSL_MASTER` ja `RIP_MED_SSL_SLAVE`) koos nende vastavate portidega, üks rida iga IP-aadressi ja pordi paari kohta.
### CyberElements Bastion lahenduse spetsiifiliste komponentide installimine
Käivitage CyberElements Bastion komponentide installimine Mediation Controller serveritesse järgmise käsuga:
```
1
```
Installimise lõpuleviimiseks tuleb serverid taaskäivitada:
```
1
```
### Ühenduse loomine PostgreSQL-andmebaasiga
Toimimiseks vajab CyberElements Bastion välist PostgreSQL-andmebaasi (DB), et talletada oma sätted ja konsooli `/system` mitmesugused logid.
Kui DB on Mediation Controller serveritest otse juurdepääsetav, liikuge otse [DB initsialiseerimise etappi](#initializing-the-database).
#### Ühenduse loomine kohtvõrgus asuva andmebaasiga
Et võimaldada ühendust kohtvõrgus asuva andmebaasiga ilma DMZ-ist kohtvõrku suunduvat voogu avamata, suunatakse andmebaasi voog Edge Gateway komponentide ja Mediation Controller serverite vahelise TLS-tunneli kaudu.
Selleks tuleb konfigureerida üks Edge Gateway komponent (või kaks Edge Gateway komponenti), kasutades selle aluseks olevat CyberElements Gate tehnoloogiat.
##### CyberElements Gate Edge Gateway komponentide deklareerimine
Selleks logige esmalt sisse toote CyberElements Gate konsooli `/mediation/system`.
Seejärel avage menüü „Organizations“ ja klõpsake „Add“: 
Sisestage organisatsiooni nimi, mis peab erinema tootele CyberElements Bastion määratud nimest (näiteks `tunnel`), ja määrake vähemalt üks kasutajaseansi litsents koos konto `admin` parooliga: 
Logige kontoga `admin` sisse varem loodud organisatsiooni haldusliidesesse, avades `/gate/admin`: 
Seejärel deklareerige mõlemad Edge Gateway komponendid, mida kasutatakse tunneli seadistamiseks.
Viige kursor vasakul üksusele `Infrastructure`, klõpsake `Gateways` ja seejärel nuppu `Add`: 
Sisestage esimese Edge Gateway komponendi nimi ja kinnitage sisestus: 
> **Teave**
>
> Tuletame meelde, et Edge Gateway komponendi nimi on seotud sertifikaadiga, mida see kasutab enda autentimiseks Mediation Controller serveri SSL Router teenuses.
> See nimi on kujul `@`, kus `` vastab Edge Gateway komponendi nimele ja `` vastab toote CyberElements Gate süsteemikonsoolis loodud organisatsiooni nimele.
Korrake Edge Gateway komponendi deklareerimise etappi teise Edge Gateway komponendi jaoks.
##### Tunneliühendused ja sätted Edge Gateway komponentides
> **Teave**
>
> Järgmisi samme saab korrata mõlemas Edge Gateway komponendis, mida kasutatakse tunnelis andmebaasile juurdepääsuks.
> **Eeltingimused**
>
> Selle osa lõpuleviimiseks peate kasutama kas:
>
> - [Edge Gateway virtuaalseadet](https://docs.cyberelements.io/bastion/4.6/et/Installation/Cluster/FromAppliances/InstallEdgeGateway/#initial-system-settings), millel on tehtud ainult süsteemi algseadistamine.
> - [Nullist installitud Edge Gateway serverit](https://docs.cyberelements.io/bastion/4.6/et/Installation/Cluster/FromScratch/InstallEdgeGateway/), millele on installitud Edge Gateway komponendid.
Esmalt kasutage tööriista, näiteks [WinSCP](https://winscp.net/eng/index.php) või [FileZilla](https://filezilla-project.org/), et edastada ühenduseks vajalik sertifikaat SCP kaudu Edge Gateway serveri kataloogi `/tmp/`.
Seejärel looge SSH-ühendus ja lülituge kasutajale `root`.
Edge Gateway serveri ühendamiseks mõlema Mediation Controller serveriga peate looma kaks uut Edge Gateway eksemplari: üks loob ühenduse Mediation Controller serveriga `MASTER`, teine aga Mediation Controller serveriga `SLAVE`.
Nende loomiseks käivitage järgmised käsud:
```
1
2
```
Kopeerige sertifikaadifail kataloogidesse `/etc/ipdiva/gateway-tunnel-master/ssl/` ja `/etc/ipdiva/gateway-tunnel-slave/ssl/`:
```
1
2
```
Asendage `` selle sertifikaadi nimega, mida Edge Gateway komponent peab Mediation Controller serveriga ühenduse loomiseks kasutama.
Konfigureerige Edge Gateway eksemplarid nii, et need saaksid luua ühenduse Mediation Controller serveritega.
Konfiguratsioonid erinevad olenevalt sellest, millise Mediation Controller serveriga ühendust võetakse. Tehke mõlemad seadistused:
**Ühendus Mediation Controller serveriga MASTER**
> Redigeerige faili `/etc/ipdiva/gateway-tunnel-master/gateway.xml` ja täitke see järgmise teabe põhjal (mitu osa on välja jäetud ja tähistatud märgiga `[…]`):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Asendage järgmised elemendid:
>
> - `@SERVER@`: tuleb asendada aadressiga `RIP_MED_SSL_MASTER`
> - `@SERVERPORT@`: tuleb asendada SSL Router teenuse kuulamispordiga, mis on tavaliselt `443`
> - `keyfile.pem`: tuleb asendada sertifikaadifaili nimega
> - `PASSWORD`: tuleb asendada sertifikaadi parooliga
> - `@RPC_PORT@`: tuleb asendada pordiga, mida arvutis praegu ei kuulata; kasutada saab porti `9082`
>
> > **Näide**
> >
> > Arvestades järgmist teavet:
> >
> > - `RIP_MED_SSL_MASTER` on: `10.0.10.11`
> > - SSL Router teenuse kuulamisport: `443`
> > - Sertifikaadifaili nimi: `gate-tunnel.p12`
> > - Sertifikaadi parool: `Str0ngP@ssw0rd`
> >
> > Fail `/etc/ipdiva/gateway-tunnel-master/gateway.xml` konfigureeritakse järgmiselt:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Täielik fail**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
**Ühendus Mediation Controller serveriga SLAVE**
> Redigeerige faili `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` ja täitke see järgmise teabe põhjal (mitu osa on välja jäetud ja tähistatud märgiga `[…]`):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Asendage järgmised elemendid:
>
> - `@SERVER@`: tuleb asendada aadressiga `RIP_MED_SSL_SLAVE`
> - `@SERVERPORT@`: tuleb asendada SSL Router teenuse kuulamispordiga, mis on tavaliselt `443`
> - `keyfile.pem`: tuleb asendada sertifikaadifaili nimega
> - `PASSWORD`: tuleb asendada sertifikaadi parooliga
> - `@RPC_PORT@`: tuleb asendada pordiga, mis pole arvutis praegu kasutusel; kasutada saab porti `9083`
>
> > **Näide**
> >
> > Arvestades järgmist teavet:
> >
> > - `RIP_MED_SSL_SLAVE` on: `10.0.10.13`
> > - SSL Router teenuse kuulamisport: `443`
> > - Sertifikaadifaili nimi: `gate-tunnel.p12`
> > - Sertifikaadi parool: `Str0ngP@ssw0rd`
> >
> > Fail `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` konfigureeritakse järgmiselt:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Täielik fail**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
Nüüd, kui eksemplarid on konfigureeritud Mediation Controller serveritega ühenduse loomiseks, tuleb need veel konfigureerida suunama Mediation Controller serveri ühendus andmebaasi.
Selleks redigeerige faili `/etc/ipdiva/gateway-tunnel-master/services.xml` ja muutke seda järgmiselt:
```
1
2
3
4
5
6
7
8
9
```
Asendage `DB_SERVER` andmebaasiga ühenduse loomiseks kasutatava DNS-nime või IP-aadressiga ja `DB_PORT` andmebaasi eksemplari kuulamispordiga.
Korrake neid sätteid Mediation Controller serveriga `SLAVE` ühenduva eksemplari jaoks, kopeerides faili:
```
1
```
Lõpuks käivitage Edge Gateway eksemplarid, et need looksid ühenduse Mediation Controller serveritega:
```
1
2
```
##### Mediation Controller serverite tunneli konfigureerimine
Selleks et Mediation Controller serverid saaksid tunnelit kasutada, tuleb veel deklareerida selle olemasolu.
Selleks logige kasutajana `root` sisse Mediation Controller serveritesse ja redigeerige faili `/etc/ipdiva/server/services.xml`, et lisada järgmine osa (mitu osa on välja jäetud ja tähistatud märgiga `[…]`):
```
1
2
3
4
5
6
7
8
9
10
11
12
13
14
```
Asendage järgmised elemendid:
- `GW1_NAME` esimese Edge Gateway komponendi nimega
- `GW2_NAME` teise Edge Gateway komponendi nimega
- `ORGANIZATION_NAME` varem loodud CyberElements Gate organisatsiooni nimega
> **Näide**
>
> Arvestades järgmist teavet:
>
> - Edge Gateway 1 komponendi nimi: `gate-tunnel-1`
> - Edge Gateway 2 komponendi nimi: `gate-tunnel-2`
> - CyberElements Gate organisatsiooni nimi: `tunnel`
>
> Fail `/etc/ipdiva/server/services.xml` täidetakse järgmiselt:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> ```
>
> > **Täielik fail**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > ```
Uue konfiguratsiooni rakendamiseks taaskäivitage SSL Router teenus järgmise käsuga:
```
1
```
#### Andmebaasi initsialiseerimine
> **Tähelepanu!**
>
> Peate looma andmebaasi `default` enne, kui CyberElements Bastion selle lähtestab (seda ei looda automaatselt).
Süsteemikonfiguratsiooni PostgreSQL-andmebaasi lähtestamiseks peate esmalt konfigureerima ühendussätted Mediation Controller serverites.
Selleks redigeerige mõlemas serveris faili `/etc/ipdiva/care/databasesettings.ini` ja lisage järgmised kirjed:
```
2
3
4
5
6
7
8
9
```
Asendage järgmised elemendid:
- `DB_USERNAME` andmebaasiga ühenduse loomiseks kasutatava kasutajanimega.
- `DB_PWD` sisselogiva kasutaja parooliga.
- `DB_HOST` andmebaasiga ühenduse loomiseks kasutatava IP-aadressi või DNS-nimega; kui kasutatakse ühendust Edge Gateway komponentide kaudu, tuleb sisestada `127.0.0.1`.
- `DB_PORT` andmebaasi eksemplariga ühenduse loomiseks kasutatava pordiga; kui kasutatakse ühendust Edge Gateway komponentide kaudu, tuleb sisestada `1432`.
Andmebaasi lähtestamise saab käivitada järgmiste käskudega, **mis tuleb käivitada ainult ühes Mediation Controller serveris**:
```
1
2
```
Seejärel jääb üle vaid taaskäivitada teenus apache2 **mõlemas Mediation Controller serveris**, et süsteemiandmebaasi lähtestamine jõustuks:
```
1
```
## Microsoft SQL-andmebaasidega ühenduse loomiseks vajalike draiverite installimine
Kui soovite luua ühenduse välise andmebaasiga ja see on Microsoft SQL Server, tuleb installida täiendavad ODBC-draiverid.
Saadaval on kaks versiooni: versioon 17 ja versioon 18.
> **Versiooni 18 draiverid nõuavad TLS-ühendust**
>
> ODBC 18 draiverite kasutamine eeldab, et ühendus on krüptitud TLS-iga. Selleks peate [konfigureerima MS SQL Serveri ühenduse krüptimiseks](https://learn.microsoft.com/en-us/sql/database-engine/configure-windows/configure-sql-server-encryption?view=sql-server-ver16).
Enne ODBC-draiverite installimise alustamist peate installima ettevalmistuseks vajalikud paketid ja seejärel valmistama Microsofti hoidla ette pakettide installimiseks:
```
1
2
3
4
```
Seejärel installige draiverid vastavalt valitud versioonile ja konfigureerige süsteem kasutama käsku `sqlcmd`:
**ODBC-draiverid, versioon 17**
> ```
> 1
> 2
> 3
> ```
**ODBC-draiverid, versioon 18**
> ```
> 1
> 2
> 3
> ```
ODBC-draiverid on nüüd õigesti installitud.
Kui Mediation Controller serveril on juurdepääs MS SQL-serverile, peaks järgmine käsk võimaldama ühenduse kaugserveriga:
```
1
```
Kus:
- `SERVER` tuleb asendada MS SQL-serveri DNS-nime või IP-aadressiga.
- `INSTANCE_NAME` tuleb asendada selle eksemplari nimega, millega ühendus luuakse; kui see pole vajalik, eemaldage ka märk `\`.
- `PORT` tuleb asendada MS SQL-andmebaasi eksemplari ühenduspordiga.
- `USER` tuleb asendada kasutajanimega, millega ühendus luuakse.
> **Näited**
>
> Kui Mediation Controller serveril on juurdepääs MS SQL-andmebaasiserverile IP-aadressi `10.0.10.100` kaudu, sihteksemplar kuulab porti `1433` ja juurdepääsukonto on `sql-user`. Siis on ühenduse käsk järgmine:
>
> ```
> 1
> ```
>
> Kui oleks vaja määrata ühenduse eksemplar nimega `MSSQLINSTANCE`, muudetaks käsku järgmiselt:
>
> ```
> 1
> ```
## NTP-ajaserveri konfigureerimine
Süsteemi kella ajakohasena hoidmiseks on soovitatav seadistada ajaserver. Vajalikud toimingud on kirjeldatud [NTP konfigureerimise lehel](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/MediationController/ConfigureAnNTPServer/).
## Algkonfiguratsioonid CyberElements Bastion lahenduses
### Juurdepääsu autoriseerimine veebiliidestele virtuaalse IP-aadressiga
Vaikimisi ei ole lubatud luua ühendust toote CyberElements Bastion veebiliidestega virtuaalse IP-aadressi `VIP_MED_WEB` kaudu.
Autoriseerimise lisamiseks käivitage kasutajana `root` Mediation Controller serverites järgmised käsud:
```
1
2
```
Asendage `IP` IP-aadressiga, mis vastab aadressile `VIP_MED_WEB`.
### Algkonfiguratsioonid
Selles etapis on Mediation Controller serverid installitud, kuid veel tuleb teha mitu toimingut:
- (1) Muutke vaikeparoolid
---
Muutke süsteemikonsoolide vaikeparoolid.
[→ Muutke](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/SystemConsole/ChangePassword/)
- (2) Installige sertifikaadid ja litsentsid
---
Mediation Controller komponent vajab töötamiseks mitmesuguseid sertifikaate ja litsentsi.
Ainult CyberElements Bastion kliendi sertifikaat tuleb mõlemas Mediation Controller serveris uuesti deklareerida (kasutage RIP-aadresse `RIP_MED_WEB_MASTER` ja `RIP_MED_WEB_SLAVE`).
[→ Installige sertifikaadid ja litsents](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/SystemConsole/ApplyCertificatesAndLicence/)
- (3) Konfigureerige veebisertifikaat
---
Konfigureerige veebisertifikaat, mida kasutatakse veebiliidestega ühenduse loomiseks
[→ Konfigureerige](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/SystemConsole/ApplyWebCertificate/)
- (4) Deklareerige DNS-nimi
---
Lisage DNS-nimi, mis on lubatud veebiliidestega ühenduse loomiseks.
[→ Lisage](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/SystemConsole/AddAllowedDNSName/)
- (5) Konfigureerige organisatsioon
---
Konfigureerige CyberElements Bastion organisatsioon.
[→ Konfigureerige otsejuurdepääsuga andmebaasile](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_2)
[→ Konfigureerige juurdepääsuga andmebaasile Edge Gateway komponentide tunneli kaudu](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_3)
- (6) Deklareerige Edge Gateway komponendid
---
Deklareerige installitavad Edge Gateway või HTML5 Gateway komponendid (üks või mitu).
[→ Looge Edge Gateway komponendid](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/AdminConsole/CreateEdgeGateway/)
- (7) Looge loogiline site
---
Looge ja konfigureerige loogiline site, mis koondab Edge Gateway ja HTML5 Gateway komponendid, millel on juurdepääs kohalikele ressurssidele.
[→ Looge site](https://docs.cyberelements.io/bastion/4.6/et/Usage/Configuration/AdminConsole/CreateSite/)
- (8) Installige Edge Gateway komponent
---
Installige ja konfigureerige uus Edge Gateway komponent äsja installitud Mediation Controller serveritega.
Konfigureeritakse ka HTML5 Gateway eksemplar.
[→ Installige](https://docs.cyberelements.io/bastion/4.6/et/Installation/Cluster/FromScratch/InstallEdgeGateway/)