> Source: https://docs.cyberelements.io/bastion/4.6/hu/Installation/Cluster/FromScratch/InstallMediationController/
# A Mediation Controller kiszolgálók telepítése
> **Megjegyzés**
>
> Emlékeztetőül: Debian rendszerű számítógépeken a `root` felhasználóra a következő paranccsal kell váltani:
>
> ```
> 1
> ```
Az ezen az oldalon található utasításokat mindkét Mediation Controller kiszolgálón el kell végezni, a `MASTER` kiszolgálóval kezdve.
Ha a `MASTER` és a `SLAVE` kiszolgáló között eltérések vannak, ezeket kiemeljük. Ha erről nincs említés, az utasítások a `MASTER` és a `SLAVE` kiszolgálóra egyaránt vonatkoznak.
## A tükör és a szükséges eszközök letöltése
A CyberElements Cleanroom 4.6 tükörtárháza és a Systancia-tárház aláírókulcsa erről a hivatkozásról tölthető le (ügyfélfiók létrehozása szükséges): [Systancia Marketplace](https://www.systancia.com/my-systancia/marketplace/systancia-cleanroom/telechargements-cleanroom/)
A tükörtárház és a kulcs mellett a verziófrissítési folyamathoz külső gyártótól származó eszközökre is szükség lesz:
- Egy SSH-ügyfél (Windows rendszeren használhatja a [PuTTY](https://putty.org/) programot)
- Egy SCP-ügyfél (Windows rendszeren a [WinSCP](https://winscp.net/eng/index.php) vagy a [FileZilla](https://filezilla-project.org/) eszköz használható)
Az SSH-ügyféllel csatlakozzon távolról a kiszolgálóhoz.
Az SCP-ügyféllel vigye át a fájlokat a távoli számítógépre.
## A telepítés előkészítése
### A hálózat konfigurálása
Telepítse a `resolvconf` csomagot, hogy a hamarosan módosítandó konfigurációs fájlban megadott DNS-konfiguráció alkalmazható legyen:
```
1
```
**MASTER Mediation Controller kiszolgáló**
> Elengedhetetlen, hogy statikus hálózati címet konfiguráljon a Mediation Controller komponens számára. Ehhez először le kell kérdeznie a számítógép hálózati csatolójának nevét. Futtassa a következő parancsot `root` felhasználóként:
>
> ```
> 1
> ```
>
> Ez a parancs megjeleníti a hálózati csatoló nevét, állapotát és a csatolóhoz rendelt IP-címeket.
>
> > **Példa**
> >
> > A parancs végrehajtása után a következő kimenet jelenik meg:
> >
> > ```
> > 1
> > ```
> >
> > A hálózati csatoló neve `ens192`.
>
> A hálózati csatoló nevének meghatározása után már szerkesztheti a számítógép hálózati konfigurációját.
> Szerkessze az `/etc/network/interfaces` fájlt, és módosítsa a következő sablon szerint:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Ahol:
>
> - Az `INTERFACE_NAME` helyére a korábban lekérdezett hálózati csatoló nevét kell írni.
> - Az `RIP_MED_WEB_MASTER` helyére a kiszolgáló fő valós IP-címét kell írni, amelyen keresztül a webes konzolok elérhetők lesznek.
> - A `NETMASK` helyére az IP-címhez tartozó alhálózati maszkot kell írni.
> - A `NETWORK_GATEWAY` helyére a hálózat alapértelmezett átjáróját kell írni.
> - Az `IP_DNS` helyére a DNS-kiszolgáló IP-címét kell írni. Ha több kiszolgálót kell konfigurálni (legfeljebb 3-at), szóközzel válassza el őket egymástól.
> - A `DNS_SUFFIX` helyére a használandó DNS-utótagot kell írni. Ha nem kell utótagot megadni, törölje a sort.
> - Az `RIP_MED_SSL_MASTER` helyére a kiszolgáló másodlagos valós IP-címét kell írni. Ezen az IP-címen keresztül lesz elérhető az SSL Router komponens.
>
> > **Példa**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Végül már csak a `networking` szolgáltatást kell újraindítani az új hálózati konfiguráció betöltéséhez:
>
> ```
> 1
> ```
**SLAVE Mediation Controller kiszolgáló**
> Elengedhetetlen, hogy statikus hálózati címet konfiguráljon a Mediation Controller komponens számára. Ehhez először le kell kérdeznie a számítógép hálózati csatolójának nevét. Futtassa a következő parancsot `root` felhasználóként:
>
> ```
> 1
> ```
>
> Ez a parancs megjeleníti a hálózati csatoló nevét, állapotát és a csatolóhoz rendelt IP-címeket.
>
> > **Példa**
> >
> > A parancs végrehajtása után a következő kimenet jelenik meg:
> >
> > ```
> > 1
> > ```
> >
> > A hálózati csatoló neve `ens192`.
>
> A hálózati csatoló nevének meghatározása után már szerkesztheti a számítógép hálózati konfigurációját.
> Szerkessze az `/etc/network/interfaces` fájlt, és módosítsa a következő sablon szerint:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Ahol:
>
> - Az `INTERFACE_NAME` helyére a korábban lekérdezett hálózati csatoló nevét kell írni.
> - Az `RIP_MED_WEB_SLAVE` helyére a kiszolgáló fő valós IP-címét kell írni, amelyen keresztül a webes konzolok elérhetők lesznek.
> - A `NETMASK` helyére az IP-címhez tartozó alhálózati maszkot kell írni.
> - A `NETWORK_GATEWAY` helyére a hálózat alapértelmezett átjáróját kell írni.
> - Az `IP_DNS` helyére a DNS-kiszolgáló IP-címét kell írni. Ha több kiszolgálót kell konfigurálni (legfeljebb 3-at), szóközzel válassza el őket egymástól.
> - A `DNS_SUFFIX` helyére a használandó DNS-utótagot kell írni. Ha nem kell utótagot megadni, törölje a sort.
> - Az `RIP_MED_SSL_SLAVE` helyére a kiszolgáló másodlagos valós IP-címét kell írni. Ezen az IP-címen keresztül lesz elérhető az SSL Router komponens.
>
> > **Példa**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Végül már csak a `networking` szolgáltatást kell újraindítani az új hálózati konfiguráció betöltéséhez:
>
> ```
> 1
> ```
Már csak egy utolsó lépés van hátra: módosítani kell a számítógép belső névfeloldását úgy, hogy a tényleges elsődleges IP-címét oldja fel (amely a `RIP_MED_WEB_MASTER` vagy a `RIP_MED_WEB_SLAVE` címnek felel meg).
Ehhez szerkessze az `/etc/hosts` fájlt, és a Mediation Controller kiszolgálótól függően cserélje le a `127.0.1.1` címet a `RIP_MED_WEB_MASTER` vagy a `RIP_MED_WEB_SLAVE` címre.
> **Példa**
>
> Egy olyan Mediation Controller kiszolgáló esetében, amelynek tényleges webes IP-címe `10.0.10.10`, a neve pedig `mediation-controller.domain.local`, az `/etc/hosts` fájl értéke a következő lesz:
>
> ```
> 1
> 2
> ```
> **Figyelem!**
>
> A fájl helytelen konfigurációja hibát okozhat a `collectd` csomag telepítésekor.
### Az APT csomagkezelő konfigurálása
Egy SCP-ügyféllel töltse fel a Systancia Marketplace-ről letöltött fájlokat a kiszolgáló `/tmp/` könyvtárába:
- `systancia.gpg`
- `cleanroom-4.6.1-build33.1096.D12-full.tgz`
Jelentkezzen be a kiszolgálóra `root` felhasználóként, majd futtassa a következő parancsokat a Systancia-tárház kicsomagolásához, az APT-ben való használatának konfigurálásához és a tárház hitelesítéséhez.
```
1
2
3
4
5
```
Határozottan javasoljuk, hogy az `apt` parancsok futtatásakor kapcsolja ki a szükségtelen csomagok telepítését. Ehhez futtassa a következő parancsot:
```
1
```
### Az `en_US.utf8` területi beállítás meglétének ellenőrzése
A Mediation Controller kiszolgáló telepítéséhez létre kell hozni az `en_US.utf8` területi beállításokat.
Annak ellenőrzéséhez, hogy ezek már létre lettek-e hozva a kiszolgálón, futtassa a következő parancsot `root` felhasználóként:
```
1
```
Ha a parancs kimenete `en_US.utf8` értéket jelenít meg, [folytassa a GRUB konfigurálásának következő lépésével](#configuring-the-grub-boot-program).
Ellenkező esetben futtassa a következő parancsokat a területi beállítás számítógéphez való hozzáadásához:
```
1
2
```
### A GRUB rendszertöltő program konfigurálása
A parancsok végrehajtása után, a GRUB rendszerbetöltőben egy beállítás alkalmazását követően újra kell indítania a számítógépet:
```
1
2
3
```
## A CyberElements Bastion Mediation Controller kiszolgáló telepítése
### Az alapvető komponensek telepítése
Indítsa el az összetevők telepítését a következő paranccsal, `root` felhasználóként:
```
1
```
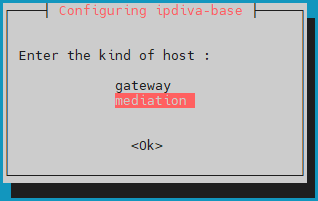
Az összes függőség letöltése után megnyílik egy ablak, amelyben ki kell választania a kiszolgáló típusát. Válassza a `mediation` lehetőséget:
**MASTER Mediation Controller kiszolgáló**
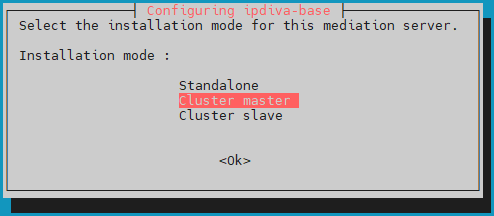
> Ezután válassza az `lbMaster` telepítési módot:
>
> 
**SLAVE Mediation Controller kiszolgáló**
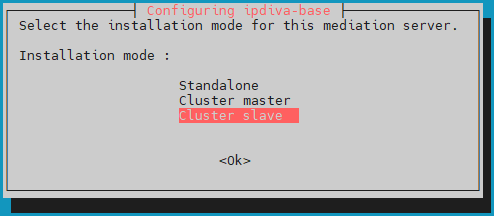
> Ezután válassza az `lbSlave` telepítési módot:
>
> 
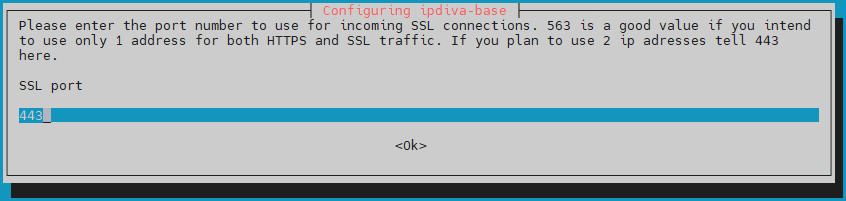
Ezután meg kell adnia azt a portot, amelyen az SSL Router komponens figyelni fog. Ez a figyelőport általában a `443`, de a `8443` port is használható, ha a Mediation Controller kiszolgáló csak egy IP-címet használ:
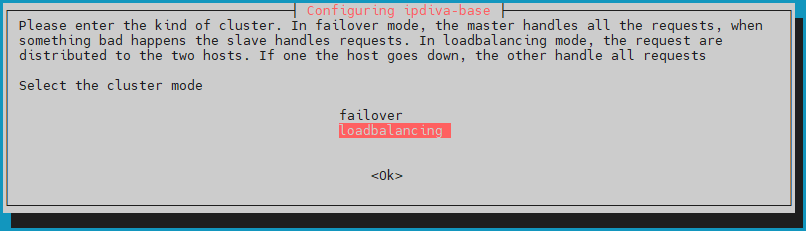
Ezután állítsa a Cluster módot `loadbalancing` értékre, hogy a felhasználói terhelés mindkét Mediation Controller kiszolgáló között eloszoljon:
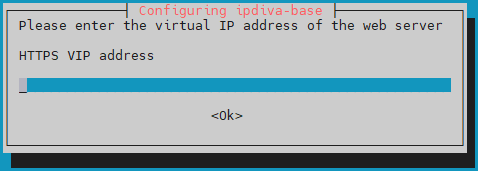
Adja meg a fürt virtuális webes IP-címét, a `VIP_MED_WEB` címet:
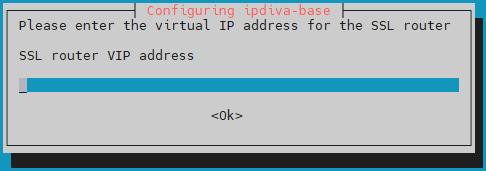
Adja meg a fürt virtuális SSL IP-címét, a `VIP_MED_SSL` címet:
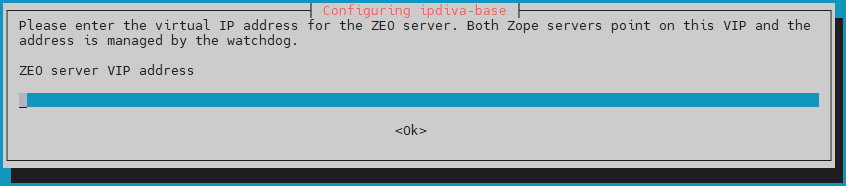
Adja meg a fürt konfigurációs adatbázisának virtuális IP-címét, a `VIP_MED_ZEO` címet:
Adja meg a `MASTER` Mediation Controller kiszolgáló valós webes IP-címét, a `RIP_MED_WEB_MASTER` címet:
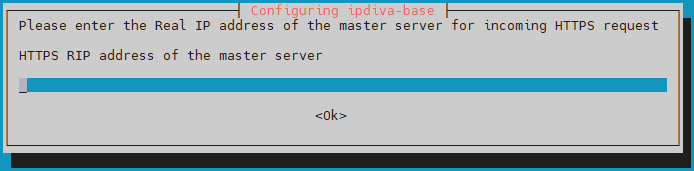
Adja meg a `MASTER` Mediation Controller kiszolgáló valós SSL IP-címét, a `RIP_MED_SSL_MASTER` címet:
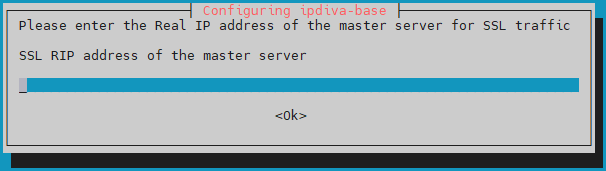
Adja meg a `SLAVE` Mediation Controller kiszolgáló valós webes IP-címét, a `RIP_MED_WEB_SLAVE` címet:
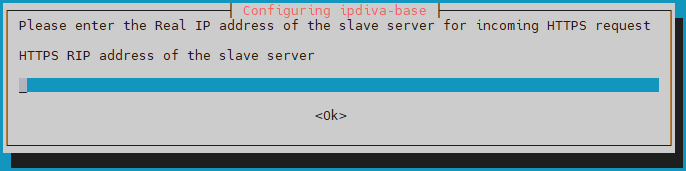
Végül adja meg a `SLAVE` Mediation Controller kiszolgáló valós SSL IP-címét, a `RIP_MED_SSL_SLAVE` címet:
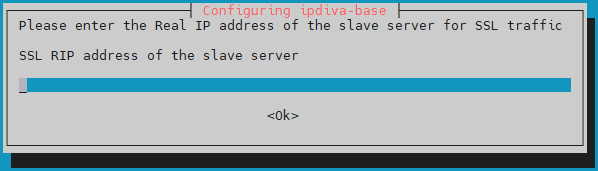
> **Mit tegyen, ha hiba történik?**
>
> Ha hibát vétett a megadott adatokban, folytassa az `ipdiva-base` csomag telepítését, majd a következő paranccsal konfigurálja újra a kiszolgálót:
>
> ```
> 1
> ```
### A fürtkomponensek telepítése
Az alapvető komponensek telepítése után telepíteni kell a fürtkomponenseket a Mediation Controller kiszolgálókra:
```
1
```
A komponensek telepítése után újraindítás szükséges:
```
1
```
### A fürt konfigurálása
#### A CyberElements Gate `/mediation/system` konzol jelszavának módosítása
A telepítés ezen fázisában egy új felügyeleti felület érhető el: [Jelszó módosítása](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/SystemConsole/ChangePassword/#modification-on-the-cyberelements-gate-system-console)
#### Licencek és tanúsítványok alkalmazása
Továbbra is a `/mediation/system` konzolon meg kell adnia a Mediation Controller kiszolgáló tanúsítványait és licenceit.
> **Figyelem!**
>
> Az SSL Router komponens licence és tanúsítványa a `MASTER` vagy a `SLAVE` Mediation Controller kiszolgálóhoz kötött.
> Hibás licenc vagy tanúsítvány konfigurálása később működési hibákat okoz.
Alkalmazza az SSL Router komponens licencét és tanúsítványát: 
1. Kattintson a `Settings` lapra.
2. Válassza ki a menüben az `SSL Connections` elemet.
3. Keresse meg az SSL Router komponens tanúsítványát.
4. Adja meg az SSL Router komponens tanúsítványának jelszavát.
5. Kattintson az `Apply` gombra, hogy a tanúsítványt alkalmazza az SSL Router komponensre.
6. Válassza ki a kiszolgáló licencfájlját.
7. Kattintson a `Modify` gombra a kiszolgálói licenc alkalmazásához.
Ezután adja meg a CyberElements Bastion-ügyfél tanúsítványadatait: 
1. Válassza a `Plugin` lapot.
2. Keresse meg a CyberElements Bastion-ügyfél tanúsítványát.
3. Adja meg a tanúsítvány jelszavát.
4. Kattintson az `Apply` gombra a tanúsítvány alkalmazásához.
Már csak a Watchdog-tanúsítvány adatait kell megadnia: 
1. Válassza a `Watchdog` lapot
2. Keresse meg a Watchdog-tanúsítványt.
3. Adja meg a tanúsítvány jelszavát.
4. Kattintson az `Apply` gombra a tanúsítvány alkalmazásához.
A módosítások érvénybe lépéséhez újra kell indítania az SSL Router és a Watchdog komponenst: 
#### A Mediation Controller kiszolgálók pairingje
> **Figyelem!**
>
> Ezen a ponton mindkét Mediation Controller kiszolgálónak konfigurálva kell lennie egészen a [licencek és tanúsítványok alkalmazásáig](#applying-licenses-and-certificates).
> Ha a `SLAVE` Mediation Controller kiszolgáló még nincs konfigurálva, végezze el a konfigurálást [a dokumentáció elejétől kezdve](#installation-of-mediation-controller-servers).
A Mediation Controller kiszolgálók pairing lépése megbízhatósági kapcsolatot hoz létre a két kiszolgáló között, és inicializálja a fürt működését.
**A `SLAVE` Mediation Controller kiszolgálón**
Futtassa a következő parancsot `root` felhasználóként, hogy pairing kérést kezdeményezzen a `MASTER` Mediation Controller kiszolgáló felé:
```
1
```
Cserélje le az `RIP_MED_WEB_MASTER` értéket a megfelelő IP-címre.
> **Példa**
>
> Ha az `RIP_MED_WEB_MASTER` értéke `10.0.10.10`, akkor a beírandó parancs a következő:
>
> ```
> 1
> ```
**A `MASTER` Mediation Controller kiszolgálón**
Futtassa a következő parancsot `root` felhasználóként a függőben lévő pairing kérések ellenőrzéséhez és a kérés azonosítójának lekéréséhez:
```
1
```
Ezután futtassa a következő parancsot a pairing kérés elfogadásához; az `ID` helyére az előző paranccsal lekért azonosítót írja:
```
1
```
> **Példa**
>
> Ha a `hostManagerCtl getPendingRequests` parancs visszatérési értéke a következő:
>
> ```
> 1
> 2
> 3
> ```
>
> Ebben az esetben a pairing kérés elfogadására szolgáló parancs a következő:
>
> ```
> 1
> ```
A társítás ellenőrzéséhez használja a következő parancsot a Mediation Controller kiszolgálón (akár a `MASTER`, akár a `SLAVE` kiszolgálón):
```
1
```
Az eredmény attól függően eltér, hogy melyik kiszolgálón hajtja végre a parancsot:
**MASTER Mediation Controller kiszolgáló**
> A `MASTER` Mediation Controller kiszolgálón a várt eredmény a következő:
>
> ```
> 1
> ```
>
> > **Példa**
> >
> > ```
> > 1
> > ```
**SLAVE Mediation Controller kiszolgáló**
> A `SLAVE` Mediation Controller kiszolgálón a várt eredmény a következő:
>
> ```
> 1
> ```
>
> > **Példa**
> >
> > ```
> > 1
> > ```
**A `SLAVE` Mediation Controller kiszolgálón**
A bootstrap állapotát a `SLAVE` kiszolgálóról a következő paranccsal ellenőrizheti:
```
1
```
Az a fürt, amelyben nincsenek szinkronizálási problémák, a `0` értéket adja vissza.
Végül még egy parancssorozatra van szükség, szintén a `SLAVE` kiszolgálón, hogy szinkronizálja a két Mediation Controller komponens közös titkos kódját:
```
1
2
```
#### A kiszolgálók közötti kapcsolat aktiválása
> **Mi a kiszolgálóközi kapcsolat célja?**
>
> Ez egy speciális, a fürt működéséhez használt kapcsolat, amely lehetővé teszi, hogy egy Mediation Controller kiszolgáló egy másik Mediation Controller kiszolgálóhoz irányítsa a forgalmat olyan esetekben, amikor a cél Edge Gateway komponens nem az első, hanem csak a második kiszolgálóhoz csatlakozik.
>
> Ha például a `MASTER` Mediation Controller kiszolgáló már nem kapcsolódik az Edge Gateway komponenshez, a kiszolgálóközi kapcsolaton keresztül, a `SLAVE` Mediation Controller kiszolgálón át érheti el az Edge Gateway komponenst.
>
> ```mermaid
> flowchart LR
> MASTER(Mediation Controller
MASTER) --x |Megszakadt kapcsolat| GW(Edge Gateway)
> MASTER --> |Kiszolgálóközi kapcsolat| SLAVE(Mediation Controller
SLAVE) --> GW
> ```
**A `MASTER` Mediation Controller kiszolgálón**
Szerkessze az `/etc/ipdiva/server/remoteServers.xml` fájlt a kiszolgálóközi tanúsítvány CN-jének megadásához:
```
1
2
3
4
5
6
7
8
9
```
Cserélje le a `SLAVECN` értéket a kiszolgálóközi kapcsolathoz szánt tanúsítvány CN-jére.
Ha nem ismeri a kiszolgálóközi tanúsítvány CN-jét, megadhatja a `*` karaktert (kétség esetén ajánlott):
```
1
2
3
4
5
6
7
8
9
```
> **Példa**
>
> A következő adatokat figyelembe véve:
>
> - A kiszolgálóközi tanúsítvány CN-je: `my-interserver-cert`
>
> A `MASTER` Mediation Controller kiszolgálón az `/etc/ipdiva/server/remoteServers.xml` fájlt a következőképpen kell kiegészíteni:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> ```
>
> > **Teljes fájl**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > 51
> > 52
> > 53
> > 54
> > 55
> > 56
> > 57
> > 58
> > 59
> > 60
> > 61
> > ```
**A `SLAVE` Mediation Controller kiszolgálón**
Küldje el a kiszolgálóközi tanúsítványt a `SLAVE` Mediation Controller kiszolgáló `/tmp/` könyvtárába.
Ezután futtassa a következő parancsokat `root` felhasználóként, hogy a megfelelő engedélyekkel áthelyezze a célkönyvtárba:
```
1
2
3
```
Ezután szerkessze az `/etc/ipdiva/server/remoteServers.xml` fájlt, és adja hozzá a következő tartalmat a `` címkéhez (a régi `` címke teljesen törölhető):
```
5
6
7
8
9
10
11
12
13
14
15
16
17
```
Cserélje le a következőket:
- `MASTERCN`: adja meg a `MASTER` Mediation Controller kiszolgáló SSL Router-tanúsítványának CN-jét, amely általában `RIP_MED_SSL_MASTER`.
- `RIP_MED_SSL_MASTER`: a `MASTER` Mediation Controller kiszolgáló másodlagos IP-címének felel meg.
- `PORT_RIP_MED_SSL_MASTER`: ez az a port, amelyen a `MASTER` Mediation Controller kiszolgáló SSL Router komponense figyel; általában `443`.
- `INTERSERVER.P12`: a kiszolgálóközi kapcsolathoz szánt tanúsítvány neve.
- `PASSWORD`: a kiszolgálóközi tanúsítvány jelszava.
> **Példa**
>
> A következő adatokat figyelembe véve:
>
> - A kiszolgálóközi tanúsítvány neve: `my-interserver-cert.p12`
> - A kiszolgálóközi tanúsítvány jelszava: `MySecurePassword`
> - RIP SSL a `MASTER` Mediation Controller kiszolgálón: `10.0.10.11`
> - Port a `MASTER` Mediation Controller kiszolgáló RIP SSL-címén: `443`
> - A `MASTER` Mediation Controller kiszolgáló tanúsítványának CN-je: `10.0.10.11`
>
> A `SLAVE` Mediation Controller kiszolgálón az `/etc/ipdiva/server/remoteServers.xml` fájlt a következőképpen kell kiegészíteni:
>
> ```
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> ```
>
> > **Teljes fájl**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > ```
Módosítsa a `SLAVE` kiszolgáló SSL Router komponensének konfigurációját a következő parancs futtatásával:
```
1
```
**A `MASTER` és a `SLAVE` Mediation Controller kiszolgálón**
Indítsa újra az SSL Router komponenst a kiszolgálóközi kapcsolat beállításainak alkalmazásához:
```
1
```
Annak megerősítéséhez, hogy a kiszolgálóközi kapcsolat megfelelően működik, a következő parancsnak eredményt kell visszaadnia:
```
1
```
Az előző parancsnak egy olyan naplóbejegyzést kell létrehoznia, amely a következőt tartalmazza: `TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s)`.
Ha nem jelenik meg ilyen naplóbejegyzés, ellenőrizze az [ebben a fejezetben](#activation-of-the-interserver-link) beállított konfigurációt.
**A `MASTER` Mediation Controller kiszolgáló `/mediation/system` webkonzolján**
Kapcsolja be a két Mediation Controller komponens közötti kiszolgálóközi kapcsolatot a `default` SSL virtuális gazdagép szerkesztésével: 
Töltse ki a különböző mezőket az alábbi utasítások alapján, és kapcsolja be a kiszolgálóközi összekapcsolás funkciót az `Is cross-server linking configured?` jelölőnégyzet bejelölésével: 
- `Public address for plugin connections`: a `VIP_MED_SSL` értéknek felel meg, amelyet a figyelő portja követ (általában `443`).
- `Actual public IP addresses for web connections`: a tényleges webes IP-címek párjának felel meg (`RIP_MED_WEB_MASTER` és `RIP_MED_WEB_SLAVE`) a hozzájuk tartozó portokkal, IP-cím–port páronként egy sorban.
- `Actual public IP addresses for SSL connections`: a tényleges SSL IP-címek párjának felel meg (`RIP_MED_SSL_MASTER` és `RIP_MED_SSL_SLAVE`) a hozzájuk tartozó portokkal, IP-cím–port páronként egy sorban.
### A CyberElements Bastion saját komponenseinek telepítése
Indítsa el a CyberElements Bastion komponenseinek telepítését a Mediation Controller kiszolgálókon a következő paranccsal:
```
1
```
A telepítés befejezéséhez újra kell indítani a kiszolgálókat:
```
1
```
### Csatlakozás a PostgreSQL-adatbázishoz
A CyberElements Bastion működéséhez külső PostgreSQL-adatbázisra (DB) van szükség, amelyben a beállításait és a `/system` konzol különböző naplóit tárolja.
Ha a DB közvetlenül elérhető a Mediation Controller kiszolgálókról, lépjen közvetlenül [a DB inicializálási lépéséhez](#initializing-the-database).
#### Csatlakozás egy LAN-on található adatbázishoz
Ahhoz, hogy egy LAN-on található adatbázishoz DMZ-ből LAN felé irányuló adatfolyam megnyitása nélkül lehessen csatlakozni, az adatbázis adatfolyamát a rendszer TLS-alagúton keresztül irányítja át az Edge Gateway és a Mediation Controller komponensek között.
Ehhez egy Edge Gateway komponenst (vagy két Edge Gateway komponenst) kell konfigurálni az alapul szolgáló CyberElements Gate technológiával.
##### A CyberElements Gate Edge Gateway komponensek deklarálása
Ehhez először jelentkezzen be a CyberElements Gate `/mediation/system` konzoljára.
Ezután nyissa meg az „Organizations” menüt, és kattintson az „Add” gombra: 
Adja meg a szervezet nevét, amelynek el kell térnie a CyberElements Bastion számára megadottól (például `tunnel`), és adjon meg legalább egy felhasználói munkamenet-licencet, valamint az `admin` fiók jelszavát: 
Jelentkezzen be a korábban létrehozott szervezet felügyeleti felületére az `admin` fiókkal, a `/gate/admin` címre navigálva: 
Ezután deklarálja mindkét Edge Gateway komponenst, amelyet az alagút létrehozásához fog használni.
A bal oldalon vigye az egérmutatót az `Infrastructure` elem fölé, kattintson a `Gateways` elemre, majd az `Add` gombra: 
Adja meg az első Edge Gateway komponens nevét, és erősítse meg a bevitelt: 
> **Információ**
>
> Emlékeztetőül: egy Edge Gateway komponens neve ahhoz a tanúsítványhoz kötődik, amellyel a Mediation Controller kiszolgáló SSL Router komponensénél hitelesíti magát.
> Ez a név a következő formátumú: `@`, ahol a `` az Edge Gateway komponens neve, az `` pedig a CyberElements Gate rendszerkonzolján létrehozott szervezet neve.
Ismételje meg az Edge Gateway deklarálásának lépését a második Edge Gateway komponens esetében.
##### Alagútkapcsolatok és -beállítások az Edge Gateway komponenseken
> **Információ**
>
> A következő lépések megismételhetők az adatbázis eléréséhez használt alagút mindkét Edge Gateway komponensén.
> **Előfeltételek**
>
> Ennek a résznek a befejezéséhez az alábbiak egyikét kell használnia:
>
> - [Egy Edge Gateway virtuális berendezés](https://docs.cyberelements.io/bastion/4.6/hu/Installation/Cluster/FromAppliances/InstallEdgeGateway/#initial-system-settings), amelyen csak a rendszer inicializálása történt meg.
> - [Egy nulláról telepített Edge Gateway kiszolgáló](https://docs.cyberelements.io/bastion/4.6/hu/Installation/Cluster/FromScratch/InstallEdgeGateway/), amelyre telepítették az Edge Gateway összetevőit.
Először egy olyan eszközzel, mint a [WinSCP](https://winscp.net/eng/index.php) vagy a [FileZilla](https://filezilla-project.org/), SCP-n keresztül vigye át a kapcsolathoz szükséges tanúsítványt az Edge Gateway kiszolgáló `/tmp/` könyvtárába.
Ezután csatlakozzon SSH-n keresztül, és váltson `root` felhasználóra.
Ahhoz, hogy az Edge Gateway komponenst mindkét Mediation Controller komponenshez csatlakoztassa, két új Edge Gateway példányt kell létrehoznia: az egyik a `MASTER` Mediation Controller kiszolgálóhoz, a másik a `SLAVE` Mediation Controller kiszolgálóhoz fog csatlakozni.
A létrehozásukhoz futtassa a következő parancsokat:
```
1
2
```
Másolja a tanúsítványfájlt az `/etc/ipdiva/gateway-tunnel-master/ssl/` és az `/etc/ipdiva/gateway-tunnel-slave/ssl/` könyvtárba:
```
1
2
```
Cserélje le a `` értéket annak a tanúsítványnak a nevére, amelyet az Edge Gateway komponensnek a Mediation Controller komponenshez való csatlakozáshoz használnia kell.
Konfigurálja az Edge Gateway példányokat úgy, hogy csatlakozni tudjanak a Mediation Controller komponensekhez.
A konfigurációk a megcélzott Mediation Controller kiszolgálótól függően eltérnek. Végezze el mindkét beállítást:
**Csatlakozás a MASTER Mediation Controller kiszolgálóhoz**
> Szerkessze az `/etc/ipdiva/gateway-tunnel-master/gateway.xml` fájlt, és egészítse ki a következő adatokkal (több részt kihagytunk, ezeket `[…]` jelöli):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Cserélje le a következő elemeket:
>
> - `@SERVER@`: az `RIP_MED_SSL_MASTER` címre kell cserélni
> - `@SERVERPORT@`: az SSL Router komponens figyelő portjára kell cserélni, amely általában `443`
> - `keyfile.pem`: a tanúsítványfájl nevére kell cserélni
> - `PASSWORD`: a tanúsítvány jelszavára kell cserélni
> - `@RPC_PORT@`: egy olyan portra kell cserélni, amelyen a számítógép jelenleg nem figyel; használható a `9082` port
>
> > **Példa**
> >
> > A következő adatokat figyelembe véve:
> >
> > - `RIP_MED_SSL_MASTER` értéke: `10.0.10.11`
> > - Az SSL Router figyelő portja: `443`
> > - A tanúsítványfájl neve: `gate-tunnel.p12`
> > - A tanúsítvány jelszava: `Str0ngP@ssw0rd`
> >
> > Az `/etc/ipdiva/gateway-tunnel-master/gateway.xml` fájlt a következőképpen kell konfigurálni:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Teljes fájl**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
**Csatlakozás a SLAVE Mediation Controller kiszolgálóhoz**
> Szerkessze az `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` fájlt, és egészítse ki a következő adatokkal (több részt kihagytunk, ezeket `[…]` jelöli):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Cserélje le a következő elemeket:
>
> - `@SERVER@`: az `RIP_MED_SSL_SLAVE` címre kell cserélni
> - `@SERVERPORT@`: az SSL Router komponens figyelő portjára kell cserélni, amely általában `443`
> - `keyfile.pem`: a tanúsítványfájl nevére kell cserélni
> - `PASSWORD`: a tanúsítvány jelszavára kell cserélni
> - `@RPC_PORT@`: egy olyan portra kell cserélni, amelyet a számítógépen jelenleg nem használnak; használható a `9083` port
>
> > **Példa**
> >
> > A következő adatokat figyelembe véve:
> >
> > - `RIP_MED_SSL_SLAVE` értéke: `10.0.10.13`
> > - Az SSL Router figyelő portja: `443`
> > - A tanúsítványfájl neve: `gate-tunnel.p12`
> > - A tanúsítvány jelszava: `Str0ngP@ssw0rd`
> >
> > Az `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` fájlt a következőképpen kell konfigurálni:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Teljes fájl**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
Most, hogy a példányok konfigurálva vannak a Mediation Controller komponensekhez való csatlakozásra, még be kell állítani őket úgy, hogy a Mediation Controller komponens kapcsolatát átirányítsák az adatbázishoz.
Ehhez szerkessze az `/etc/ipdiva/gateway-tunnel-master/services.xml` fájlt, és módosítsa a következőképpen:
```
1
2
3
4
5
6
7
8
9
```
Cserélje le a `DB_SERVER` értéket az adatbázishoz való csatlakozáshoz használt DNS-névre vagy IP-címre, a `DB_PORT` értéket pedig az adatbázispéldány figyelő portjára.
Vigye át ezeket a beállításokat a `SLAVE` Mediation Controller kiszolgálóhoz csatlakozó példányra a fájl másolásával:
```
1
```
Végül indítsa el az Edge Gateway példányokat, hogy kapcsolatot létesítsenek a Mediation Controller komponensekkel:
```
1
2
```
##### A Mediation Controller komponensek alagútjának konfigurálása
Ahhoz, hogy a Mediation Controller komponensek használni tudják az alagutat, még deklarálni kell a létezését.
Ehhez jelentkezzen be `root` felhasználóként a Mediation Controller kiszolgálókra, és szerkessze az `/etc/ipdiva/server/services.xml` fájlt a következő rész hozzáadásához (több részt kihagytunk, ezeket `[…]` jelöli):
```
1
2
3
4
5
6
7
8
9
10
11
12
13
14
```
Cserélje le a következő elemeket:
- a `GW1_NAME` értéket az első Edge Gateway komponens nevére
- a `GW2_NAME` értéket a második Edge Gateway komponens nevére
- az `ORGANIZATION_NAME` értéket a korábban létrehozott CyberElements Gate szervezet nevére
> **Példa**
>
> A következő adatokat figyelembe véve:
>
> - Az Edge Gateway 1 neve: `gate-tunnel-1`
> - Az Edge Gateway 2 neve: `gate-tunnel-2`
> - A CyberElements Gate szervezet neve: `tunnel`
>
> Az `/etc/ipdiva/server/services.xml` fájlt a következőképpen kell kiegészíteni:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> ```
>
> > **Teljes fájl**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > ```
Az új konfiguráció alkalmazásához indítsa újra az SSL Router komponenst a következő paranccsal:
```
1
```
#### Az adatbázis inicializálása
> **Figyelem!**
>
> Létre kell hoznia a `default` adatbázist, mielőtt a CyberElements Bastion inicializálja (nem jön létre automatikusan).
A PostgreSQL rendszerkonfigurációs adatbázis inicializálásához először konfigurálnia kell a kapcsolati beállításokat a Mediation Controller kiszolgálókon.
Ehhez szerkessze mindkét kiszolgálón az `/etc/ipdiva/care/databasesettings.ini` fájlt, és adja hozzá a következő bejegyzéseket:
```
2
3
4
5
6
7
8
9
```
Cserélje le a következő elemeket:
- a `DB_USERNAME` értéket az adatbázishoz való csatlakozáshoz használt felhasználónévre.
- a `DB_PWD` értéket a bejelentkező felhasználó jelszavára.
- a `DB_HOST` értéket az adatbázishoz való csatlakozáshoz használt IP-címre vagy DNS-névre; ha Edge Gateway komponenseken keresztüli kapcsolatot használ, akkor a `127.0.0.1` értéket kell megadnia.
- a `DB_PORT` értéket az adatbázispéldányhoz való csatlakozáshoz használt portra; ha Edge Gateway komponenseken keresztüli kapcsolatot használ, akkor az `1432` értéket kell megadnia.
Az adatbázis inicializálása a következő parancsokkal indítható el, amelyeket **csak egy Mediation Controller kiszolgálón kell végrehajtani**:
```
1
2
```
Ezután már csak az apache2 szolgáltatást kell újraindítani **mindkét Mediation Controller kiszolgálón** a rendszeradatbázis inicializálásának alkalmazásához:
```
1
```
## A Microsoft SQL-adatbázisokhoz való csatlakozáshoz szükséges illesztőprogramok telepítése
Ha külső adatbázishoz szeretne csatlakozni, és az egy Microsoft SQL Server, akkor további ODBC-illesztőprogramokat kell telepíteni.
Két verzió érhető el: a 17-es és a 18-as verzió.
> **A 18-as verziójú illesztőprogramokhoz TLS-kapcsolat szükséges**
>
> Az ODBC 18 illesztőprogramok használatához a kapcsolatot TLS-sel kell titkosítani. Ehhez [konfigurálnia kell az MS SQL Servert a kapcsolat titkosításához](https://learn.microsoft.com/en-us/sql/database-engine/configure-windows/configure-sql-server-encryption?view=sql-server-ver16).
Az ODBC-illesztőprogramok telepítésének megkezdése előtt telepítenie kell az előkészítéshez szükséges csomagokat, majd elő kell készítenie a Microsoft-tárházat a csomagok telepítéséhez:
```
1
2
3
4
```
Ezután telepítse az illesztőprogramokat a választott verziónak megfelelően, és konfigurálja a rendszert az `sqlcmd` parancs használatára:
**ODBC-illesztőprogramok, 17-es verzió**
> ```
> 1
> 2
> 3
> ```
**ODBC-illesztőprogramok, 18-as verzió**
> ```
> 1
> 2
> 3
> ```
Az ODBC-illesztőprogramok most már megfelelően telepítve vannak.
Ha a Mediation Controller kiszolgáló hozzáfér egy MS SQL-kiszolgálóhoz, a következő parancsnak lehetővé kell tennie a csatlakozást a távoli kiszolgálóhoz:
```
1
```
Ahol:
- A `SERVER` helyére az MS SQL-kiszolgáló DNS-nevét vagy IP-címét kell írni.
- Az `INSTANCE_NAME` helyére annak a példánynak a nevét kell írni, amelyhez csatlakozni kíván; ha erre nincs szükség, a `\` karaktert is távolítsa el.
- A `PORT` helyére az MS SQL-adatbázispéldány csatlakozási portját kell írni.
- A `USER` helyére a kapcsolat létrehozásához használt felhasználónevet kell írni.
> **Példák**
>
> Ha a Mediation Controller kiszolgáló a `10.0.10.100` IP-címen keresztül hozzáfér egy MS SQL-adatbázis-kiszolgálóhoz, az elérendő példány az `1433` porton figyel, a hozzáférési fiók pedig `sql-user`, akkor a csatlakozási parancs a következő:
>
> ```
> 1
> ```
>
> Ha meg kellene adni az `MSSQLINSTANCE` nevű kapcsolati példányt, a parancs a következőképpen módosulna:
>
> ```
> 1
> ```
## NTP-időkiszolgáló konfigurálása
Ajánlott egy időkiszolgálót beállítani a rendszeróra naprakészen tartásához. A szükséges lépéseket [az NTP-konfigurációról szóló oldal](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/MediationController/ConfigureAnNTPServer/) ismerteti.
## Kezdeti konfigurációk a CyberElements Bastion platformon
### A webes felületekhez való hozzáférés engedélyezése a virtuális IP-címmel
Alapértelmezés szerint nem megengedett, hogy a `VIP_MED_WEB` virtuális IP-címmel csatlakozzon a termék CyberElements Bastion webes felületeihez.
Az engedélyezés hozzáadásához futtassa `root` felhasználóként a következő parancsokat a Mediation Controller kiszolgálókon:
```
1
2
```
Cserélje le az `IP` értéket a `VIP_MED_WEB` címnek megfelelő IP-címre.
### Kezdeti konfigurációk
Ebben a fázisban a Mediation Controller kiszolgálók már telepítve vannak, de még több műveletet el kell végezni:
- (1) Az alapértelmezett jelszavak módosítása
---
Módosítsa a rendszerkonzolok alapértelmezett jelszavait.
[→ Módosítás](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/SystemConsole/ChangePassword/)
- (2) Tanúsítványok és licencek telepítése
---
A Mediation Controller komponens működéséhez különböző tanúsítványokra és egy licencre van szükség.
Csak a CyberElements Bastion kliens tanúsítványát kell újra deklarálni mindkét Mediation Controller komponensen (használja a `RIP_MED_WEB_MASTER` és a `RIP_MED_WEB_SLAVE` RIP-címet).
[→ Tanúsítványok és licenc telepítése](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/SystemConsole/ApplyCertificatesAndLicence/)
- (3) A webes tanúsítvány konfigurálása
---
Konfigurálja a webes felületekhez való csatlakozáshoz használt webes tanúsítványt
[→ Konfigurálás](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/SystemConsole/ApplyWebCertificate/)
- (4) DNS-név deklarálása
---
Adjon hozzá egy olyan DNS-nevet, amelyről engedélyezett a csatlakozás a webes felületekhez.
[→ Hozzáadás](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/SystemConsole/AddAllowedDNSName/)
- (5) A szervezet konfigurálása
---
Konfigurálja a CyberElements Bastion szervezetet.
[→ Konfigurálás közvetlen adatbázis-hozzáféréssel](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_2)
[→ Konfigurálás az Edge Gateway komponensek alagútján keresztüli adatbázis-hozzáféréssel](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_3)
- (6) Az Edge Gateway komponensek deklarálása
---
Deklarálja a telepítendő Edge Gateway vagy HTML5 Gateway komponens(eke)t.
[→ Edge Gateway komponensek létrehozása](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/AdminConsole/CreateEdgeGateway/)
- (7) Logikai site létrehozása
---
Hozzon létre és konfiguráljon egy logikai site-ot, amely csoportosítja a helyi erőforrásokhoz hozzáférő Edge Gateway és HTML5 Gateway komponenseket.
[→ Site létrehozása](https://docs.cyberelements.io/bastion/4.6/hu/Usage/Configuration/AdminConsole/CreateSite/)
- (8) Edge Gateway komponens telepítése
---
Telepítsen és konfiguráljon egy új Edge Gateway komponenst az újonnan telepített Mediation Controller kiszolgálókkal.
Emellett egy HTML5 Gateway példány is konfigurálva lesz.
[→ Telepítés](https://docs.cyberelements.io/bastion/4.6/hu/Installation/Cluster/FromScratch/InstallEdgeGateway/)