> Source: https://docs.cyberelements.io/bastion/4.6/lt/Installation/Cluster/FromScratch/InstallMediationController/
# Mediation Controller serverių diegimas
> **Pastaba**
>
> Primename, kad Debian kompiuteriuose į `root` reikia persijungti šia komanda:
>
> ```
> 1
> ```
Šiame puslapyje pateiktus nurodymus reikia pakartoti abiejuose Mediation Controller serveriuose, pradedant nuo serverio `MASTER`.
Kai tarp serverių `MASTER` ir `SLAVE` yra skirtumų, jie bus išskirti. Jei apie tai neužsimenama, nurodymai taikomi abiem serveriams – `MASTER` ir `SLAVE`.
## Veidrodinės saugyklos ir būtinų įrankių atsisiuntimas
CyberElements Cleanroom 4.6 veidrodį ir Systancia saugyklos parašo raktą galima atsisiųsti šiuo saitu (reikia susikurti kliento paskyrą): [Systancia Marketplace](https://www.systancia.com/my-systancia/marketplace/systancia-cleanroom/telechargements-cleanroom/)
Be veidrodžio ir rakto, versijos atnaujinimo procesui reikės trečiųjų šalių įrankių:
- SSH klientas (Windows sistemoje galite naudoti [PuTTY](https://putty.org/))
- SCP klientas (Windows sistemoje galima naudoti įrankius [WinSCP](https://winscp.net/eng/index.php) arba [FileZilla](https://filezilla-project.org/))
Naudokite SSH klientą, kad nuotoliniu būdu prisijungtumėte prie savo serverio.
Naudokite SCP klientą, kad perkeltumėte failus į nuotolinį kompiuterį.
## Pasirengimas diegimui
### Tinklo konfigūracija
Įdiekite paketą `resolvconf`, kad būtų galima pritaikyti DNS konfigūraciją, nurodytą konfigūracijos faile, kuris netrukus bus modifikuotas:
```
1
```
**Mediation Controller serveris MASTER**
> Būtina sukonfigūruoti statinį Mediation Controller tinklo adresą. Norėdami tai padaryti, pirmiausia turite sužinoti savo kompiuterio tinklo sąsajos pavadinimą. Vykdykite šią komandą kaip `root`:
>
> ```
> 1
> ```
>
> Ši komanda parodo tinklo sąsajos pavadinimą, jos būseną ir sąsajai priskirtus IP adresus.
>
> > **Pavyzdys**
> >
> > Įvykdžius komandą, rodoma ši išvestis:
> >
> > ```
> > 1
> > ```
> >
> > Tinklo sąsajos pavadinimas yra `ens192`.
>
> Gavus tinklo sąsajos pavadinimą, galima redaguoti kompiuterio tinklo konfigūraciją.
> Redaguokite failą `/etc/network/interfaces` ir pakeiskite jį pagal šį šabloną:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Čia:
>
> - `INTERFACE_NAME` reikia pakeisti anksčiau gautu tinklo sąsajos pavadinimu.
> - `RIP_MED_WEB_MASTER` reikia pakeisti pagrindiniu realiuoju serverio IP adresu, per kurį bus pasiekiamos žiniatinklio konsolės.
> - `NETMASK` reikia pakeisti su IP adresu susieta tinklo kauke.
> - `NETWORK_GATEWAY` reikia pakeisti numatytuoju tinklo šliuzu.
> - `IP_DNS` reikia pakeisti DNS serverio IP adresu. Jei reikia sukonfigūruoti kelis serverius (daugiausia 3), atskirkite juos tarpu.
> - `DNS_SUFFIX` reikia pakeisti naudotinu DNS sufiksu. Jei sufikso įvesti nereikia, panaikinkite eilutę.
> - `RIP_MED_SSL_MASTER` reikia pakeisti antriniu realiuoju serverio IP adresu. Per šį IP adresą bus pasiekiamas SSL Router.
>
> > **Pavyzdys**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Galiausiai belieka iš naujo paleisti paslaugą `networking`, kad būtų įkelta nauja tinklo konfigūracija:
>
> ```
> 1
> ```
**Mediation Controller serveris SLAVE**
> Būtina sukonfigūruoti statinį Mediation Controller tinklo adresą. Norėdami tai padaryti, pirmiausia turite sužinoti savo kompiuterio tinklo sąsajos pavadinimą. Vykdykite šią komandą kaip `root`:
>
> ```
> 1
> ```
>
> Ši komanda parodo tinklo sąsajos pavadinimą, jos būseną ir sąsajai priskirtus IP adresus.
>
> > **Pavyzdys**
> >
> > Įvykdžius komandą, rodoma ši išvestis:
> >
> > ```
> > 1
> > ```
> >
> > Tinklo sąsajos pavadinimas yra `ens192`.
>
> Gavus tinklo sąsajos pavadinimą, galima redaguoti kompiuterio tinklo konfigūraciją.
> Redaguokite failą `/etc/network/interfaces` ir pakeiskite jį pagal šį šabloną:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> 18
> 19
> 20
> 21
> 22
> 23
> ```
>
> Čia:
>
> - `INTERFACE_NAME` reikia pakeisti anksčiau gautu tinklo sąsajos pavadinimu.
> - `RIP_MED_WEB_SLAVE` reikia pakeisti pagrindiniu realiuoju serverio IP adresu, per kurį bus pasiekiamos žiniatinklio konsolės.
> - `NETMASK` reikia pakeisti su IP adresu susieta tinklo kauke.
> - `NETWORK_GATEWAY` reikia pakeisti numatytuoju tinklo šliuzu.
> - `IP_DNS` reikia pakeisti DNS serverio IP adresu. Jei reikia sukonfigūruoti kelis serverius (daugiausia 3), atskirkite juos tarpu.
> - `DNS_SUFFIX` reikia pakeisti naudotinu DNS sufiksu. Jei sufikso įvesti nereikia, panaikinkite eilutę.
> - `RIP_MED_SSL_SLAVE` reikia pakeisti antriniu realiuoju serverio IP adresu. Per šį IP adresą bus pasiekiamas SSL Router.
>
> > **Pavyzdys**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > ```
>
> Galiausiai belieka iš naujo paleisti paslaugą `networking`, kad būtų įkelta nauja tinklo konfigūracija:
>
> ```
> 1
> ```
Liko paskutinis veiksmas: pakeiskite vidinę kompiuterio vardų skyrą, kad ji grąžintų jo tikrąjį pagrindinį IP adresą (atitinkantį `RIP_MED_WEB_MASTER` arba `RIP_MED_WEB_SLAVE`).
Norėdami tai padaryti, redaguokite failą `/etc/hosts` ir, atsižvelgdami į Mediation Controller serverį, pakeiskite `127.0.1.1` į `RIP_MED_WEB_MASTER` arba `RIP_MED_WEB_SLAVE`.
> **Pavyzdys**
>
> Mediation Controller serverio, kurio tikrasis žiniatinklio IP adresas yra `10.0.10.10`, o vardas – `mediation-controller.domain.local`, failas `/etc/hosts` turės tokią reikšmę:
>
> ```
> 1
> 2
> ```
> **Dėmesio!**
>
> Neteisinga failo konfigūracija gali sukelti klaidą diegiant paketą `collectd`.
### Paketų tvarkytuvo APT konfigūravimas
SCP klientu įkelkite iš Systancia Marketplace atsisiųstus failus į serverio katalogą `/tmp/`:
- `systancia.gpg`
- `cleanroom-4.6.1-build33.1096.D12-full.tgz`
Prisijunkite prie serverio kaip `root`, tada vykdykite šias komandas, kad išskleistumėte Systancia saugyklą, sukonfigūruotumėte jos naudojimą APT ir ją autentifikuotumėte.
```
1
2
3
4
5
```
Primygtinai rekomenduojame išjungti nereikalingų paketų diegimą vykdant `apt` komandas. Norėdami tai padaryti, vykdykite šią komandą:
```
1
```
### Lokalės `en_US.utf8` buvimo tikrinimas
Norint įdiegti Mediation Controller serverį, reikia sugeneruoti lokales `en_US.utf8`.
Norėdami patikrinti, ar jos jau sugeneruotos serveryje, vykdykite šią komandą kaip `root`:
```
1
```
Jei komandos rezultate rodoma `en_US.utf8`, [pereikite prie kito veiksmo – GRUB konfigūravimo](#configuring-the-grub-boot-program).
Priešingu atveju vykdykite šias komandas, kad įtrauktumėte šią lokalę į kompiuterį:
```
1
2
```
### GRUB įkelties programos konfigūravimas
Įvykdę šias komandas, turite iš naujo paleisti kompiuterį, pritaikę parametrą GRUB įkrovos programoje:
```
1
2
3
```
## CyberElements Bastion Mediation Controller serverio diegimas
### Pagrindinių komponentų diegimas
Pradėkite diegti komponentus vykdydami šią komandą kaip `root`:
```
1
```
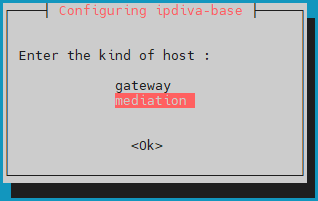
Atsisiuntus visas priklausomybes, atsidarys langas, kuriame reikės pasirinkti serverio tipą. Pasirinkite `mediation`:
**Mediation Controller serveris MASTER**
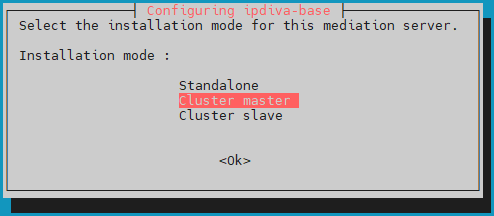
> Tada pasirinkite diegimo režimą `lbMaster`:
>
> 
**Mediation Controller serveris SLAVE**
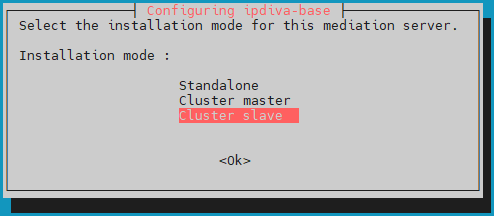
> Tada pasirinkite diegimo režimą `lbSlave`:
>
> 
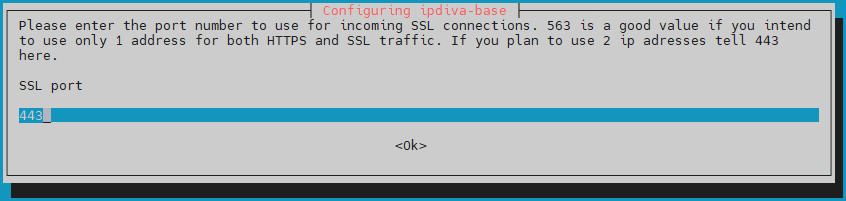
Tada reikės įvesti prievadą, kurio klausysis SSL Router. Šis klausymosi prievadas paprastai nustatomas į `443`, tačiau galima naudoti ir prievadą `8443`, jei Mediation serveris naudoja tik vieną IP:
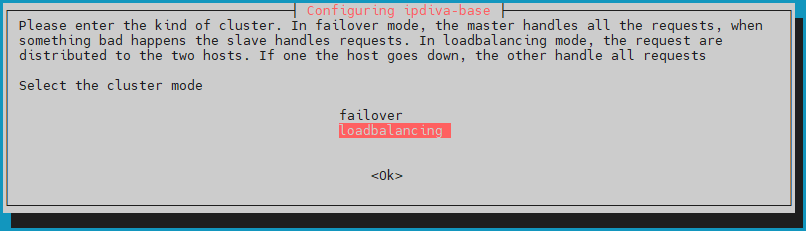
Tada nustatykite Cluster režimą į `loadbalancing`, kad vartotojų apkrova būtų paskirstyta abiem Mediation Controller serveriams:
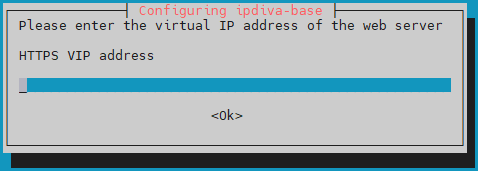
Nurodykite klasterio virtualųjį žiniatinklio IP adresą `VIP_MED_WEB`:
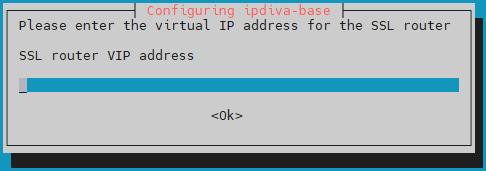
Įveskite klasterio virtualųjį SSL IP adresą `VIP_MED_SSL`:
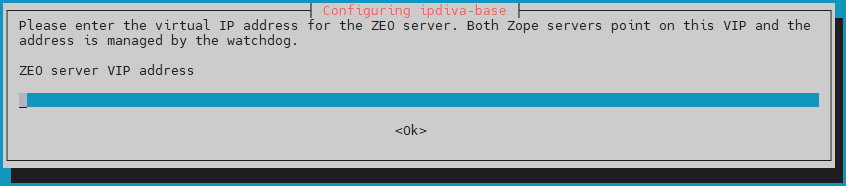
Įveskite klasterio konfigūracijos duomenų bazės virtualųjį IP adresą `VIP_MED_ZEO`:
Įveskite tikrąjį Mediation Controller `MASTER` žiniatinklio IP adresą `RIP_MED_WEB_MASTER`:
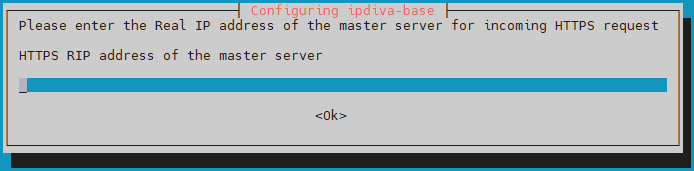
Įveskite tikrąjį Mediation Controller `MASTER` SSL IP adresą `RIP_MED_SSL_MASTER`:
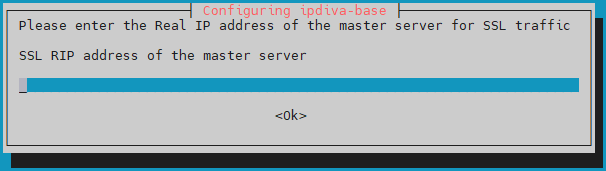
Įveskite tikrąjį Mediation Controller `SLAVE` žiniatinklio IP adresą `RIP_MED_WEB_SLAVE`:
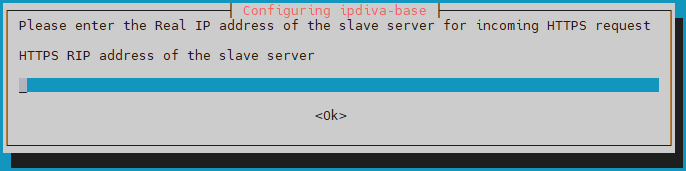
Galiausiai įveskite tikrąjį Mediation Controller `SLAVE` SSL IP adresą `RIP_MED_SSL_SLAVE`:
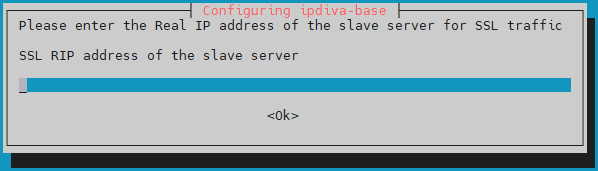
> **Ką daryti įvykus klaidai?**
>
> Jei įvestoje informacijoje yra klaida, tęskite paketo `ipdiva-base` diegimą, tada naudokite šią komandą serveriui iš naujo sukonfigūruoti:
>
> ```
> 1
> ```
### Cluster komponentų diegimas
Įdiegus pagrindinius komponentus, Mediation Controller serveriuose reikia įdiegti Cluster komponentus:
```
1
```
Įdiegus komponentus, reikia paleisti iš naujo:
```
1
```
### Klasterio konfigūracija
#### CyberElements Gate konsolės `/mediation/system` slaptažodžio keitimas
Šiame diegimo etape pasiekiama nauja administravimo sąsaja: [Keisti slaptažodį](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/SystemConsole/ChangePassword/#modification-on-the-cyberelements-gate-system-console)
#### Licencijų ir sertifikatų taikymas
Vis dar būdami konsolėje `/mediation/system`, turėsite įvesti Mediation Controller serverio sertifikatus ir licencijas.
> **Dėmesio!**
>
> SSL Router licencija ir sertifikatas yra skirti konkrečiam Mediation Controller serveriui `MASTER` arba `SLAVE`.
> Sukonfigūravus netinkamą licenciją arba sertifikatą, vėliau atsiras veikimo sutrikimų.
Pritaikykite komponento SSL Router licenciją ir sertifikatą: 
1. Spustelėkite skirtuką `Settings`.
2. Meniu pasirinkite `SSL Connections`.
3. Raskite SSL Router sertifikatą.
4. Įveskite SSL Router sertifikato slaptažodį.
5. Spustelėkite `Apply`, kad pritaikytumėte sertifikatą SSL Router.
6. Pasirinkite serverio licencijos failą.
7. Spustelėkite `Modify`, kad pritaikytumėte serverio licenciją.
Tada įveskite CyberElements Bastion kliento sertifikato informaciją: 
1. Pasirinkite skirtuką `Plugin`.
2. Raskite CyberElements Bastion kliento sertifikatą.
3. Įveskite sertifikato slaptažodį.
4. Spustelėkite `Apply`, kad pritaikytumėte sertifikatą.
Dar reikia įvesti Watchdog sertifikato informaciją: 
1. Pasirinkite skirtuką `Watchdog`
2. Raskite Watchdog sertifikatą.
3. Įveskite sertifikato slaptažodį.
4. Spustelėkite `Apply`, kad pritaikytumėte sertifikatą.
Kad šie pakeitimai įsigaliotų, turite iš naujo paleisti SSL Router ir Watchdog: 
#### Mediation Controller serverių pairing
> **Dėmesio!**
>
> Šiuo metu abu Mediation Controller serveriai turi būti sukonfigūruoti iki [licencijų ir sertifikatų pritaikymo](#applying-licenses-and-certificates).
> Jei Mediation Controller serveris `SLAVE` dar nesukonfigūruotas, tai padarykite pradėdami [nuo šios dokumentacijos pradžios](#installation-of-mediation-controller-servers).
Mediation Controller serverių pairing etapas sukurs patikimą ryšį tarp dviejų serverių ir inicijuos klasterio veikimą.
**Mediation Controller serveryje `SLAVE`**
Vykdykite šią komandą kaip `root`, kad inicijuotumėte pairing užklausą Mediation Controller serveriui `MASTER`:
```
1
```
Pakeiskite `RIP_MED_WEB_MASTER` atitinkamu IP adresu.
> **Pavyzdys**
>
> Jei `RIP_MED_WEB_MASTER` lygus `10.0.10.10`, įvesti reikia šią komandą:
>
> ```
> 1
> ```
**Mediation Controller serveryje `MASTER`**
Vykdykite šią komandą kaip `root`, kad patikrintumėte laukiančias pairing užklausas ir gautumėte užklausos ID:
```
1
```
Tada vykdykite šią komandą, kad priimtumėte pairing užklausą, pakeisdami `ID` iš ankstesnės komandos gautu ID:
```
1
```
> **Pavyzdys**
>
> Jei komandos `hostManagerCtl getPendingRequests` grąžinama reikšmė yra tokia:
>
> ```
> 1
> 2
> 3
> ```
>
> Tuomet komanda pairing užklausai priimti yra tokia:
>
> ```
> 1
> ```
Norėdami patikrinti susiejimą, Mediation Controller serveryje (`MASTER` arba `SLAVE`) naudokite šią komandą:
```
1
```
Rezultatas skirsis priklausomai nuo serverio, kuriame vykdoma komanda:
**Mediation Controller serveris MASTER**
> Laukiamas rezultatas Mediation Controller serveryje `MASTER` yra toks:
>
> ```
> 1
> ```
>
> > **Pavyzdys**
> >
> > ```
> > 1
> > ```
**Mediation Controller serveris SLAVE**
> Laukiamas rezultatas Mediation Controller serveryje `SLAVE` yra toks:
>
> ```
> 1
> ```
>
> > **Pavyzdys**
> >
> > ```
> > 1
> > ```
**Mediation Controller serveryje `SLAVE`**
Bootstrap būseną galite patikrinti iš serverio `SLAVE` naudodami šią komandą:
```
1
```
Klasteris, kuriame nėra jokių sinchronizavimo problemų, grąžins reikšmę `0`.
Reikia paskutinės komandų serijos, vėlgi serveryje `SLAVE`, kad būtų sinchronizuota abiem Mediation Controller bendra paslaptis:
```
1
2
```
#### Ryšio tarp serverių aktyvinimas
> **Kam skirtas tarpserverinis ryšys?**
>
> Tai specialus klasterio veikimo ryšys, leidžiantis Mediation Controller serveriui nukreipti srautą į kitą Mediation Controller serverį tais atvejais, kai tikslinis Edge Gateway prijungtas ne prie pirmojo serverio, o tik prie antrojo.
>
> Pavyzdžiui, jei Mediation Controller serveris `MASTER` nebėra prijungtas prie Edge Gateway, jis gali naudoti tarpserverinį ryšį, kad pasiektų Edge Gateway per Mediation Controller serverį `SLAVE`.
>
> ```mermaid
> flowchart LR
> MASTER(Mediation Controller
MASTER) --x |Ryšys nutrūko| GW(Edge Gateway)
> MASTER --> |Tarpserverinis ryšys| SLAVE(Mediation Controller
SLAVE) --> GW
> ```
**Mediation Controller serveryje `MASTER`**
Redaguokite failą `/etc/ipdiva/server/remoteServers.xml` ir nurodykite tarpserverinio ryšio sertifikato CN:
```
1
2
3
4
5
6
7
8
9
```
Pakeiskite `SLAVECN` tarpserveriniam ryšiui skirto sertifikato CN.
Jei nežinote tarpserverinio ryšio sertifikato CN, galima įvesti simbolį `*` (rekomenduojama, jei abejojate):
```
1
2
3
4
5
6
7
8
9
```
> **Pavyzdys**
>
> Atsižvelgiant į šią informaciją:
>
> - Tarpserverinio ryšio sertifikato CN: `my-interserver-cert`
>
> Mediation Controller serverio `MASTER` failas `/etc/ipdiva/server/remoteServers.xml` būtų užpildytas taip:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> ```
>
> > **Visas failas**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > 51
> > 52
> > 53
> > 54
> > 55
> > 56
> > 57
> > 58
> > 59
> > 60
> > 61
> > ```
**Mediation Controller serveryje `SLAVE`**
Nusiųskite tarpserverinio ryšio sertifikatą į Mediation Controller `SLAVE` katalogą `/tmp/`.
Tada vykdykite šias komandas kaip `root`, kad perkeltumėte jį į tikslinį katalogą su tinkamais leidimais:
```
1
2
3
```
Tada redaguokite failą `/etc/ipdiva/server/remoteServers.xml` ir į žymę `` įtraukite šį turinį (senąją žymę `` galima visiškai panaikinti):
```
5
6
7
8
9
10
11
12
13
14
15
16
17
```
Pakeiskite:
- `MASTERCN`: nurodykite Mediation Controller `MASTER` SSL Router sertifikato CN, kuris paprastai yra `RIP_MED_SSL_MASTER`.
- `RIP_MED_SSL_MASTER`: atitinka Mediation Controller `MASTER` antrinį IP adresą.
- `PORT_RIP_MED_SSL_MASTER`: tai prievadas, kurio klausosi Mediation Controller `MASTER` SSL Router; paprastai tai `443`.
- `INTERSERVER.P12`: tarpserveriniam ryšiui skirto sertifikato pavadinimas.
- `PASSWORD`: tarpserverinio ryšio sertifikato slaptažodis.
> **Pavyzdys**
>
> Atsižvelgiant į šią informaciją:
>
> - Tarpserverinio ryšio sertifikato pavadinimas: `my-interserver-cert.p12`
> - Tarpserverinio ryšio sertifikato slaptažodis: `MySecurePassword`
> - Mediation Controller `MASTER` RIP SSL: `10.0.10.11`
> - Mediation Controller `MASTER` SSL RIP prievadas: `443`
> - Mediation Controller `MASTER` sertifikato CN: `10.0.10.11`
>
> Mediation Controller serverio `SLAVE` failas `/etc/ipdiva/server/remoteServers.xml` būtų užpildytas taip:
>
> ```
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> 15
> 16
> 17
> ```
>
> > **Visas failas**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > 37
> > 38
> > 39
> > 40
> > 41
> > 42
> > 43
> > 44
> > 45
> > 46
> > 47
> > 48
> > 49
> > 50
> > ```
Pakeiskite SSL Router `SLAVE` konfigūraciją vykdydami šią komandą:
```
1
```
**Mediation Controller serveriuose `MASTER` ir `SLAVE`**
Iš naujo paleiskite SSL Router, kad pritaikytumėte tarpserverinio ryšio parametrus:
```
1
```
Kad patvirtintumėte, jog tarpserverinis ryšys veikia tinkamai, ši komanda turėtų grąžinti rezultatą:
```
1
```
Ankstesnė komanda turėtų sukurti žurnalą su tokiu turiniu: `TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s)`.
Jei toks žurnalas nerodomas, patikrinkite [šiame skyriuje](#activation-of-the-interserver-link) nustatytą konfigūraciją.
**Mediation Controller `MASTER` žiniatinklio konsolėje `/mediation/system`**
Įjunkite tarpserverinį ryšį tarp dviejų Mediation Controller redaguodami virtualųjį SSL pagrindinį kompiuterį `default`: 
Užpildykite įvairius laukus pagal toliau pateiktus nurodymus ir įjunkite tarpserverinio susiejimo funkciją pažymėdami žymės langelį `Is cross-server linking configured?`: 
- `Public address for plugin connections`: atitinka `VIP_MED_SSL` ir jo klausymosi prievadą (paprastai `443`).
- `Actual public IP addresses for web connections`: atitinka realiųjų žiniatinklio IP adresų porą (`RIP_MED_WEB_MASTER` ir `RIP_MED_WEB_SLAVE`) su atitinkamais prievadais, po vieną eilutę kiekvienai IP adreso ir prievado porai.
- `Actual public IP addresses for SSL connections`: atitinka realiųjų SSL IP adresų porą (`RIP_MED_SSL_MASTER` ir `RIP_MED_SSL_SLAVE`) su atitinkamais prievadais, po vieną eilutę kiekvienai IP adreso ir prievado porai.
### Specifinių CyberElements Bastion komponentų diegimas
Pradėkite CyberElements Bastion komponentų diegimą Mediation Controller serveriuose šia komanda:
```
1
```
Kad diegimas būtų baigtas, serverius reikia paleisti iš naujo:
```
1
```
### Prisijungimas prie PostgreSQL duomenų bazės
Kad veiktų, CyberElements Bastion reikia išorinės PostgreSQL duomenų bazės (DB), kurioje saugomi jo parametrai ir įvairūs konsolės `/system` žurnalai.
Jei DB tiesiogiai pasiekiama iš Mediation Controller serverių, pereikite tiesiai prie [DB inicijavimo veiksmo](#initializing-the-database).
#### Prisijungimas prie duomenų bazės LAN tinkle
Kad būtų galima prisijungti prie LAN tinkle esančios duomenų bazės neatveriant srauto iš DMZ į LAN, duomenų bazės srautas bus peradresuotas per TLS tunelį tarp Edge Gateway ir Mediation Controller komponentų.
Tam būtina sukonfigūruoti vieną Edge Gateway komponentą (arba du) naudojant pamatinę CyberElements Gate technologiją.
##### CyberElements Gate Edge Gateway komponentų deklaravimas
Norėdami tai padaryti, pirmiausia prisijunkite prie CyberElements Gate konsolės `/mediation/system`.
Tada eikite į meniu „Organizations“ ir spustelėkite „Add“: 
Įveskite organizacijos pavadinimą, kuris turi skirtis nuo CyberElements Bastion priskirto pavadinimo (pavyzdžiui, `tunnel`), ir nurodykite bent vieną vartotojo seanso licenciją bei paskyros `admin` slaptažodį: 
Paskyra `admin` prisijunkite prie anksčiau sukurtos organizacijos administravimo sąsajos, eidami adresu `/gate/admin`: 
Tada deklaruokite abu Edge Gateway, kurie bus naudojami tuneliui sukurti.
Kairėje užveskite žymiklį ant `Infrastructure`, spustelėkite `Gateways`, tada spustelėkite mygtuką `Add`: 
Įveskite pirmojo Edge Gateway pavadinimą ir patvirtinkite įvestį: 
> **Informacija**
>
> Primename, kad Edge Gateway pavadinimas susietas su sertifikatu, kuriuo jis autentifikuosis Mediation Controller SSL Router.
> Šis pavadinimas yra tokios formos: `@`, kur `` atitinka Edge Gateway pavadinimą, o `` – CyberElements Gate sistemos konsolėje sukurtos organizacijos pavadinimą.
Pakartokite Edge Gateway deklaravimo veiksmą antrajam Edge Gateway.
##### Tunelio ryšiai ir parametrai Edge Gateway komponentuose
> **Informacija**
>
> Toliau nurodytus veiksmus galima pakartoti abiejuose Edge Gateway, naudojamuose tuneliui prieigai prie duomenų bazės.
> **Būtinosios sąlygos**
>
> Norėdami užbaigti šią dalį, turėsite naudoti vieną iš šių variantų:
>
> - [Virtualųjį Edge Gateway įrenginį](https://docs.cyberelements.io/bastion/4.6/lt/Installation/Cluster/FromAppliances/InstallEdgeGateway/#initial-system-settings), kuriame atliktas tik sistemos inicijavimas.
> - [Nuo nulio įdiegtą Edge Gateway](https://docs.cyberelements.io/bastion/4.6/lt/Installation/Cluster/FromScratch/InstallEdgeGateway/) su įdiegtais Edge Gateway komponentais.
Pirmiausia naudokite įrankį, pvz., [WinSCP](https://winscp.net/eng/index.php) arba [FileZilla](https://filezilla-project.org/), kad per SCP perkeltumėte ryšiui reikalingą sertifikatą į Edge Gateway katalogą `/tmp/`.
Tada prisijunkite per SSH ir persijunkite į `root`.
Norėdami prijungti Edge Gateway prie abiejų Mediation Controller, turite sukurti du naujus Edge Gateway egzempliorius: vienas jungsis prie Mediation Controller `MASTER`, o kitas – prie Mediation Controller `SLAVE`.
Norėdami juos sukurti, vykdykite šias komandas:
```
1
2
```
Nukopijuokite sertifikato failą į katalogus `/etc/ipdiva/gateway-tunnel-master/ssl/` ir `/etc/ipdiva/gateway-tunnel-slave/ssl/`:
```
1
2
```
Pakeiskite `` sertifikato, kurį Edge Gateway turi naudoti jungdamasis prie Mediation Controller, pavadinimu.
Sukonfigūruokite Edge Gateway egzempliorius, kad jie galėtų prisijungti prie Mediation Controller.
Konfigūracijos skiriasi priklausomai nuo Mediation Controller, su kuriuo reikia susisiekti. Atlikite abu nustatymus:
**Ryšys su Mediation Controller MASTER**
> Redaguokite failą `/etc/ipdiva/gateway-tunnel-master/gateway.xml` ir papildykite jį šia informacija (keli skyriai praleisti ir pažymėti `[…]`):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Pakeiskite šiuos elementus:
>
> - `@SERVER@`: reikia pakeisti adresu `RIP_MED_SSL_MASTER`
> - `@SERVERPORT@`: reikia pakeisti SSL Router klausymosi prievadu, paprastai `443`
> - `keyfile.pem`: reikia pakeisti sertifikato failo pavadinimu
> - `PASSWORD`: reikia pakeisti sertifikato slaptažodžiu
> - `@RPC_PORT@`: reikia pakeisti prievadu, kurio kompiuteris šiuo metu nesiklauso; galima naudoti prievadą `9082`
>
> > **Pavyzdys**
> >
> > Atsižvelgiant į šią informaciją:
> >
> > - `RIP_MED_SSL_MASTER` lygus: `10.0.10.11`
> > - SSL Router klausymosi prievadas: `443`
> > - Sertifikato failo pavadinimas: `gate-tunnel.p12`
> > - Sertifikato slaptažodis: `Str0ngP@ssw0rd`
> >
> > Failas `/etc/ipdiva/gateway-tunnel-master/gateway.xml` būtų sukonfigūruotas taip:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Visas failas**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
**Ryšys su Mediation Controller SLAVE**
> Redaguokite failą `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` ir papildykite jį šia informacija (keli skyriai praleisti ir pažymėti `[…]`):
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> ```
>
> Pakeiskite šiuos elementus:
>
> - `@SERVER@`: reikia pakeisti adresu `RIP_MED_SSL_SLAVE`
> - `@SERVERPORT@`: reikia pakeisti SSL Router klausymosi prievadu, paprastai `443`
> - `keyfile.pem`: reikia pakeisti sertifikato failo pavadinimu
> - `PASSWORD`: reikia pakeisti sertifikato slaptažodžiu
> - `@RPC_PORT@`: reikia pakeisti prievadu, kuris šiuo metu kompiuteryje nenaudojamas; galima naudoti prievadą `9083`
>
> > **Pavyzdys**
> >
> > Atsižvelgiant į šią informaciją:
> >
> > - `RIP_MED_SSL_SLAVE` lygus: `10.0.10.13`
> > - SSL Router klausymosi prievadas: `443`
> > - Sertifikato failo pavadinimas: `gate-tunnel.p12`
> > - Sertifikato slaptažodis: `Str0ngP@ssw0rd`
> >
> > Failas `/etc/ipdiva/gateway-tunnel-slave/gateway.xml` būtų sukonfigūruotas taip:
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > ```
> >
> > > **Visas failas**
> > >
> > > ```
> > > 1
> > > 2
> > > 3
> > > 4
> > > 5
> > > 6
> > > 7
> > > 8
> > > 9
> > > 10
> > > 11
> > > 12
> > > 13
> > > 14
> > > 15
> > > 16
> > > 17
> > > 18
> > > 19
> > > 20
> > > 21
> > > 22
> > > 23
> > > 24
> > > 25
> > > 26
> > > 27
> > > 28
> > > 29
> > > 30
> > > 31
> > > 32
> > > 33
> > > 34
> > > 35
> > > 36
> > > 37
> > > 38
> > > 39
> > > 40
> > > 41
> > > 42
> > > 43
> > > 44
> > > 45
> > > 46
> > > 47
> > > 48
> > > 49
> > > 50
> > > 51
> > > 52
> > > 53
> > > 54
> > > 55
> > > 56
> > > 57
> > > 58
> > > 59
> > > 60
> > > 61
> > > 62
> > > 63
> > > 64
> > > 65
> > > 66
> > > 67
> > > 68
> > > 69
> > > 70
> > > 71
> > > 72
> > > 73
> > > 74
> > > 75
> > > 76
> > > 77
> > > 78
> > > 79
> > > 80
> > > 81
> > > ```
Dabar, kai egzemplioriai sukonfigūruoti jungtis prie Mediation Controller, juos dar reikia sukonfigūruoti taip, kad jie nukreiptų Mediation Controller ryšį į duomenų bazę.
Norėdami tai padaryti, redaguokite failą `/etc/ipdiva/gateway-tunnel-master/services.xml` ir pakeiskite jį taip:
```
1
2
3
4
5
6
7
8
9
```
Pakeiskite `DB_SERVER` DNS vardu arba IP adresu, naudojamu jungiantis prie duomenų bazės, o `DB_PORT` – duomenų bazės egzemplioriaus klausymosi prievadu.
Pritaikykite šiuos parametrus egzemplioriui, kuris jungiasi prie Mediation Controller serverio `SLAVE`, nukopijuodami failą:
```
1
```
Galiausiai paleiskite Edge Gateway egzempliorius, kad jie užmegztų ryšį su Mediation Controller:
```
1
2
```
##### Mediation Controller komponentų tunelio konfigūravimas
Kad Mediation Controller galėtų naudoti tunelį, dar reikia deklaruoti jo egzistavimą.
Norėdami tai padaryti, prisijunkite prie Mediation Controller kaip `root` ir redaguokite failą `/etc/ipdiva/server/services.xml`, kad pridėtumėte šį skyrių (keli skyriai praleisti ir pažymėti `[…]`):
```
1
2
3
4
5
6
7
8
9
10
11
12
13
14
```
Pakeiskite šiuos elementus:
- `GW1_NAME` – pirmojo Edge Gateway pavadinimu
- `GW2_NAME` – antrojo Edge Gateway pavadinimu
- `ORGANIZATION_NAME` – anksčiau sukurtos CyberElements Gate organizacijos pavadinimu
> **Pavyzdys**
>
> Atsižvelgiant į šią informaciją:
>
> - Edge Gateway 1 pavadinimas: `gate-tunnel-1`
> - Edge Gateway 2 pavadinimas: `gate-tunnel-2`
> - CyberElements Gate organizacijos pavadinimas: `tunnel`
>
> Failas `/etc/ipdiva/server/services.xml` būtų užpildytas taip:
>
> ```
> 1
> 2
> 3
> 4
> 5
> 6
> 7
> 8
> 9
> 10
> 11
> 12
> 13
> 14
> ```
>
> > **Visas failas**
> >
> > ```
> > 1
> > 2
> > 3
> > 4
> > 5
> > 6
> > 7
> > 8
> > 9
> > 10
> > 11
> > 12
> > 13
> > 14
> > 15
> > 16
> > 17
> > 18
> > 19
> > 20
> > 21
> > 22
> > 23
> > 24
> > 25
> > 26
> > 27
> > 28
> > 29
> > 30
> > 31
> > 32
> > 33
> > 34
> > 35
> > 36
> > ```
Norėdami pritaikyti naują konfigūraciją, iš naujo paleiskite SSL Router šia komanda:
```
1
```
#### Duomenų bazės inicijavimas
> **Dėmesio!**
>
> Duomenų bazę `default` turite sukurti prieš tai, kai CyberElements Bastion ją inicijuos (ji nesukuriama automatiškai).
Norėdami inicijuoti PostgreSQL sistemos konfigūracijos duomenų bazę, pirmiausia turite sukonfigūruoti ryšio parametrus Mediation Controller serveriuose.
Norėdami tai padaryti, abiejuose serveriuose redaguokite failą `/etc/ipdiva/care/databasesettings.ini` ir pridėkite šiuos įrašus:
```
2
3
4
5
6
7
8
9
```
Pakeiskite šiuos elementus:
- `DB_USERNAME` – vartotojo vardu, naudojamu jungiantis prie duomenų bazės.
- `DB_PWD` – prisijungiančio vartotojo slaptažodžiu.
- `DB_HOST` – IP adresu arba DNS vardu, naudojamu jungiantis prie duomenų bazės; jei naudojamas ryšys per Edge Gateway, reikės įvesti `127.0.0.1`.
- `DB_PORT` – prievadu, naudojamu jungiantis prie duomenų bazės egzemplioriaus; jei naudojamas ryšys per Edge Gateway, reikės įvesti `1432`.
Duomenų bazės inicijavimą galima paleisti šiomis komandomis, **kurias reikia vykdyti tik viename Mediation Controller**:
```
1
2
```
Po to belieka iš naujo paleisti paslaugą apache2 **abiejuose Mediation Controller**, kad būtų pritaikytas sistemos duomenų bazės inicijavimas:
```
1
```
## Tvarkyklių, skirtų jungtis prie Microsoft SQL duomenų bazių, diegimas
Jei norite prisijungti prie išorinės duomenų bazės ir tai yra Microsoft SQL Server, reikia įdiegti papildomas ODBC tvarkykles.
Galimos dvi versijos: 17 versija ir 18 versija.
> **TLS ryšys, būtinas 18 versijos tvarkyklėms**
>
> Norint naudoti ODBC 18 tvarkykles, ryšys turi būti šifruojamas naudojant TLS. Norėdami tai padaryti, turite [sukonfigūruoti MS SQL Server ryšių šifravimui](https://learn.microsoft.com/en-us/sql/database-engine/configure-windows/configure-sql-server-encryption?view=sql-server-ver16).
Prieš pradėdami diegti ODBC tvarkykles, turite įdiegti parengimui reikalingus paketus, tada parengti Microsoft saugyklą paketų diegimui:
```
1
2
3
4
```
Tada įdiekite tvarkykles pagal pasirinktą versiją ir sukonfigūruokite sistemą naudoti komandą `sqlcmd`:
**ODBC tvarkyklių 17 versija**
> ```
> 1
> 2
> 3
> ```
**ODBC tvarkyklių 18 versija**
> ```
> 1
> 2
> 3
> ```
ODBC tvarkyklės dabar tinkamai įdiegtos.
Jei Mediation Controller serveris turi prieigą prie MS SQL serverio, ši komanda turėtų leisti prisijungti prie nuotolinio serverio:
```
1
```
Čia:
- `SERVER` reikia pakeisti MS SQL serverio DNS vardu arba IP adresu.
- `INSTANCE_NAME` reikia pakeisti egzemplioriaus, prie kurio reikia prisijungti, pavadinimu; jei to nereikia, taip pat pašalinkite simbolį `\`.
- `PORT` reikia pakeisti MS SQL duomenų bazės egzemplioriaus ryšio prievadu.
- `USER` reikia pakeisti vartotojo vardu, kuriuo užmezgamas ryšys.
> **Pavyzdžiai**
>
> Jei Mediation Controller serveris turi prieigą prie MS SQL duomenų bazės serverio IP adresu `10.0.10.100`, pasiekiamas egzempliorius klausosi prievado `1433`, o prieigos paskyra yra `sql-user`, prisijungimo komanda yra tokia:
>
> ```
> 1
> ```
>
> Jei reikėtų nurodyti ryšio egzempliorių, pavadintą `MSSQLINSTANCE`, komanda būtų pakeista taip:
>
> ```
> 1
> ```
## NTP laiko serverio konfigūravimas
Rekomenduojama nustatyti laiko serverį, kad sistemos laikrodis visada rodytų tikslų laiką. Būtini veiksmai aprašyti [NTP konfigūravimo puslapyje](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/MediationController/ConfigureAnNTPServer/).
## Pradinės CyberElements Bastion konfigūracijos
### Prieigos prie žiniatinklio sąsajų per virtualųjį IP autorizavimas
Pagal numatytuosius parametrus jungtis prie produkto CyberElements Bastion žiniatinklio sąsajų virtualiuoju IP `VIP_MED_WEB` neleidžiama.
Norėdami pridėti autorizavimą, Mediation Controller serveriuose kaip `root` vykdykite šias komandas:
```
1
2
```
Pakeiskite `IP` IP adresu, atitinkančiu `VIP_MED_WEB`.
### Pradinės konfigūracijos
Šiame etape Mediation Controller serveriai jau įdiegti, tačiau dar reikia atlikti kelis veiksmus:
- (1) Pakeiskite numatytuosius slaptažodžius
---
Pakeiskite numatytuosius sistemos konsolių slaptažodžius.
[→ Keisti](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/SystemConsole/ChangePassword/)
- (2) Įdiekite sertifikatus ir licencijas
---
Kad Mediation Controller veiktų, reikia įvairių sertifikatų ir licencijos.
Abiejuose Mediation Controller komponentuose iš naujo deklaruoti reikia tik CyberElements Bastion kliento sertifikatą (naudokite RIP `RIP_MED_WEB_MASTER` ir `RIP_MED_WEB_SLAVE`).
[→ Įdiegti sertifikatus ir licenciją](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/SystemConsole/ApplyCertificatesAndLicence/)
- (3) Sukonfigūruokite žiniatinklio sertifikatą
---
Sukonfigūruokite žiniatinklio sertifikatą, naudojamą jungiantis prie žiniatinklio sąsajų
[→ Konfigūruoti](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/SystemConsole/ApplyWebCertificate/)
- (4) Deklaruokite DNS vardą
---
Pridėkite DNS vardą, kuriam leidžiama jungtis prie žiniatinklio sąsajų.
[→ Pridėti](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/SystemConsole/AddAllowedDNSName/)
- (5) Sukonfigūruokite organizaciją
---
Sukonfigūruokite CyberElements Bastion organizaciją.
[→ Konfigūruoti su tiesiogine prieiga prie duomenų bazės](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_2)
[→ Konfigūruoti su prieiga prie duomenų bazės per Edge Gateway tunelį](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/SystemConsole/AddOrganization/#__tabbed_1_3)
- (6) Deklaruokite Edge Gateway komponentus
---
Deklaruokite diegiamą (-us) Edge Gateway arba HTML5 Gateway komponentą (-us).
[→ Kurti Edge Gateway komponentus](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/AdminConsole/CreateEdgeGateway/)
- (7) Sukurkite loginį site
---
Sukurkite ir sukonfigūruokite loginį site, kuris sugrupuoja Edge Gateway ir HTML5 Gateway komponentus, galinčius pasiekti vietinius išteklius.
[→ Kurti site](https://docs.cyberelements.io/bastion/4.6/lt/Usage/Configuration/AdminConsole/CreateSite/)
- (8) Įdiekite Edge Gateway
---
Įdiekite ir sukonfigūruokite naują Edge Gateway su ką tik įdiegtais Mediation Controller serveriais.
Taip pat bus sukonfigūruotas HTML5 Gateway egzempliorius.
[→ Įdiegti](https://docs.cyberelements.io/bastion/4.6/lt/Installation/Cluster/FromScratch/InstallEdgeGateway/)