Verwaltung der Rechtemodelle
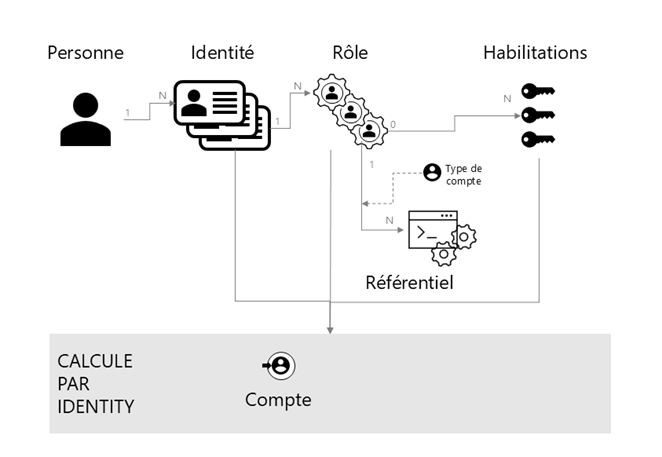
CyberElements Identity ermöglicht es, Zugriffsrichtlinien auf Basis der Modelle ABAC (Attribute-Based Access Control), RBAC (Role-Based Access Control) und OrBAC (Organization-Based Access Control) aufzubauen. Die Verwaltung der Berechtigungen kombiniert Konzepte aller drei Modelle, um eine granulare und kontextbezogene Verwaltung der Zugriffsrechte zu ermöglichen.
Das Modell ABAC (Attribute-Based Access Control) ist ein Zugriffskontrollmodell, das verschiedene Attribute und Merkmale der Benutzer, der Ressourcen und der Umgebung berücksichtigt, um die Zugriffsberechtigungen zu bestimmen.
Das Modell RBAC (Role-Based Access Control) ist ein Zugriffskontrollmodell, das die Rolle der Benutzer berücksichtigt, um die Zugriffsberechtigungen zu bestimmen.
Das Modell OrBAC (Organization-Based Access Control) ist ein Zugriffskontrollmodell, das sich auf die Strukturierung der Berechtigungen anhand der Organisation und ihrer Hierarchie konzentriert. Es ermöglicht, Zugriffsrichtlinien auf Basis der Organisationseinheiten, der Positionen und der Verantwortlichkeiten innerhalb der Organisation zu definieren.
Dank der Möglichkeit, Zugriffsrichtlinien durch Kombination der drei Modelle aufzubauen, erlaubt CyberElements Identity die Verwaltung der Regeln zur Rechtezuweisung, wobei nicht nur die Attribute und die Rollen der Benutzer, sondern auch die Organisationsstrukturen berücksichtigt werden.
Ein Benutzer könnte zum Beispiel spezifische Berechtigungen aufgrund seiner Rolle innerhalb der Organisation haben, diese Berechtigungen könnten jedoch anhand seiner persönlichen Attribute geändert werden. Das ermöglicht einen kontextbezogeneren und granulareren Ansatz bei der Verwaltung der Zugriffsrechte, was die Sicherheit und die Flexibilität des IAM stärkt.
Mit CyberElements Identity ist es außerdem möglich, mehrere Konten für eine einzige Identität zu verwalten.
So können zum Beispiel einer Person, die eine Standardrolle und eine Rolle als Verantwortlicher der Anwendung A besitzt, zwei unterschiedliche Konten zugewiesen werden:
- Ein Standardkonto für die alltäglichen Aktionen
- Ein Administrationskonto für die spezifischen Aktionen zur Administration der Lösung