Oikeusmallien hallinta
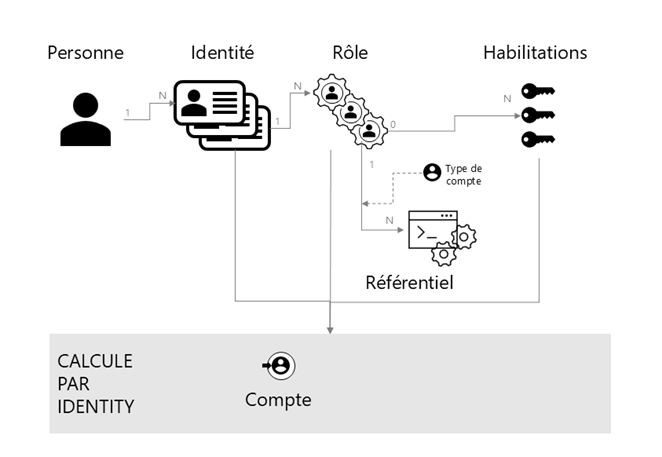
CyberElements Identity mahdollistaa pääsykäytäntöjen rakentamisen ABAC- (Attribute-Based Access Control), RBAC- (Role-Based Access Control) ja OrBAC-mallien (Organization-Based Access Control) pohjalta. Valtuutusten hallinta yhdistää kaikkien kolmen mallin käsitteitä, jotta pääsyoikeuksia voi hallita hienojakoisesti ja kontekstisidonnaisesti.
ABAC-malli (Attribute-Based Access Control) on pääsynhallintamalli, joka ottaa huomioon käyttäjien, resurssien ja ympäristön eri attribuutteja ja ominaisuuksia määrittäessään käyttöoikeuksia.
RBAC-malli (Role-Based Access Control) on pääsynhallintamalli, joka ottaa huomioon käyttäjien roolin määrittäessään käyttöoikeuksia.
OrBAC-malli (Organization-Based Access Control) on pääsynhallintamalli, joka keskittyy käyttöoikeuksien jäsentämiseen organisaation ja sen hierarkian perusteella. Sillä voi määrittää pääsykäytäntöjä organisaatioyksiköiden, tehtävien ja organisaation sisäisten vastuiden pohjalta.
Koska pääsykäytäntöjä voi rakentaa yhdistämällä kolme mallia, CyberElements Identity mahdollistaa oikeuksien myöntämissääntöjen hallinnan niin, että huomioon otetaan käyttäjien attribuuttien ja roolien lisäksi myös organisaatiorakenteet.
Käyttäjällä voi esimerkiksi olla tiettyjä valtuutuksia organisaation sisäisen roolinsa perusteella, mutta näitä valtuutuksia voi muuttaa hänen henkilökohtaisten attribuuttiensa mukaan. Tämä mahdollistaa kontekstisidonnaisemman ja hienojakoisemman tavan hallita pääsyoikeuksia, mikä vahvistaa IAM:n turvallisuutta ja joustavuutta.
CyberElements Identity -ratkaisulla voi hallita myös useita tilejä yhdelle identiteetille.
Esimerkiksi henkilölle, jolla on vakiorooli ja sovelluksen A vastuuhenkilön rooli, voidaan määrittää kaksi eri tiliä:
- vakiotili päivittäisiin toimiin
- hallintatili tiettyihin ratkaisun hallintatoimiin