Zarządzanie modelami praw
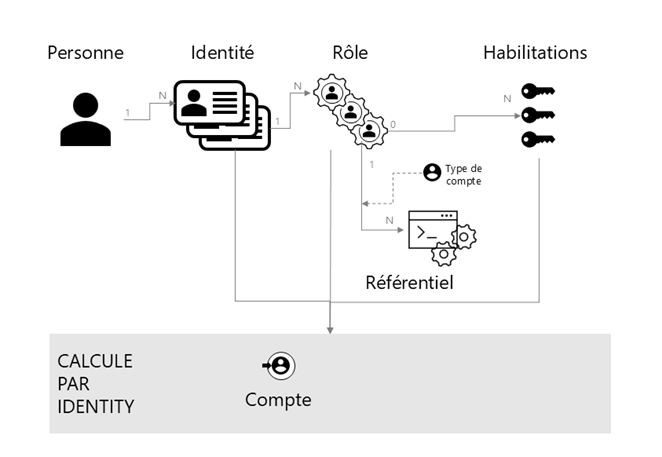
CyberElements Identity umożliwia budowanie zasad dostępu na podstawie modeli ABAC (Attribute-Based Access Control), RBAC (Role-Based Access Control) i OrBAC (Organization-Based Access Control). Zarządzanie autoryzacjami łączy koncepcje wszystkich trzech modeli, aby umożliwić szczegółowe i kontekstowe zarządzanie prawami dostępu.
Model ABAC (Attribute-Based Access Control) to model kontroli dostępu, który uwzględnia różne atrybuty i cechy użytkowników, zasobów oraz środowiska, aby określić uprawnienia dostępu.
Model RBAC (Role-Based Access Control) to model kontroli dostępu, który uwzględnia rolę użytkowników, aby określić uprawnienia dostępu.
Model OrBAC (Organization-Based Access Control) to model kontroli dostępu, który koncentruje się na strukturyzowaniu uprawnień na podstawie organizacji i jej hierarchii. Umożliwia definiowanie zasad dostępu na podstawie jednostek organizacyjnych, stanowisk i zakresów odpowiedzialności w organizacji.
Dzięki możliwości budowania zasad dostępu przez połączenie trzech modeli CyberElements Identity umożliwia zarządzanie regułami przypisywania praw z uwzględnieniem nie tylko atrybutów i ról użytkowników, lecz także struktur organizacyjnych.
Na przykład użytkownik mógłby mieć określone autoryzacje wynikające z jego roli w organizacji, ale te autoryzacje mogłyby być modyfikowane na podstawie jego atrybutów osobistych. Pozwala to na bardziej kontekstowe i szczegółowe podejście do zarządzania prawami dostępu, co wzmacnia bezpieczeństwo i elastyczność IAM.
W CyberElements Identity można również zarządzać wieloma kontami jednej tożsamości.
Na przykład osobie, która ma rolę standardową i rolę osoby odpowiedzialnej za aplikację A, można przypisać dwa różne konta:
- konto standardowe do codziennych działań
- konto administracyjne do określonych działań administracyjnych w rozwiązaniu