Správa modelov práv
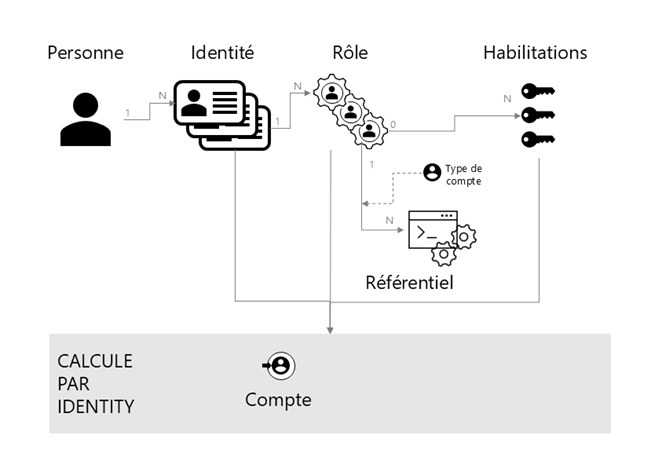
CyberElements Identity umožňuje vytvárať zásady prístupu založené na modeloch ABAC (Attribute-Based Access Control), RBAC (Role-Based Access Control) a OrBAC (Organization-Based Access Control). Správa autorizácií kombinuje koncepty všetkých troch modelov, aby umožnila podrobnú a kontextovú správu prístupových práv.
Model ABAC (Attribute-Based Access Control) je model riadenia prístupu, ktorý na určenie prístupových povolení zohľadňuje rôzne atribúty a charakteristiky používateľov, prostriedkov a prostredia.
Model RBAC (Role-Based Access Control) je model riadenia prístupu, ktorý na určenie prístupových povolení zohľadňuje rolu používateľov.
Model OrBAC (Organization-Based Access Control) je model riadenia prístupu, ktorý sa zameriava na štruktúrovanie povolení na základe organizácie a jej hierarchie. Umožňuje definovať zásady prístupu na základe organizačných jednotiek, pozícií a zodpovedností v rámci organizácie.
Vďaka možnosti vytvárať zásady prístupu kombináciou troch modelov umožňuje CyberElements Identity spravovať pravidlá priraďovania práv s ohľadom nielen na atribúty a role používateľov, ale aj na organizačné štruktúry.
Používateľ by napríklad mohol mať konkrétne autorizácie na základe svojej roly v organizácii, ale tieto autorizácie by sa mohli upraviť podľa jeho osobných atribútov. To umožňuje kontextovejší a podrobnejší prístup k správe prístupových práv, čo zvyšuje bezpečnosť a flexibilitu IAM.
V CyberElements Identity je tiež možné spravovať viacero účtov pre jednu identitu.
Napríklad osobe, ktorá má štandardnú rolu a rolu správcu aplikácie A, možno priradiť dva rôzne účty:
- Štandardný účet na každodenné akcie
- Účet správcu na konkrétne akcie správy riešenia