Управление на хранилищата
Хранилището се определя като централизиран източник или място за данни, което съхранява и управлява информацията за акаунтите на потребители, групи и ресурси в рамките на система или организация.
В CyberElements Identity едно хранилище може да има няколко приложения, в които са разпределени акаунти, роли и разрешения.
Създаване/промяна/изтриване на хранилище
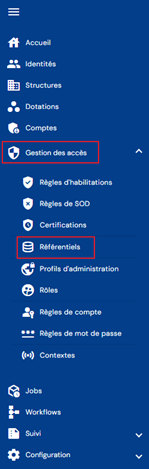
За да получите достъп до управлението на хранилищата, отворете менюто „Access Management/Repositories“.
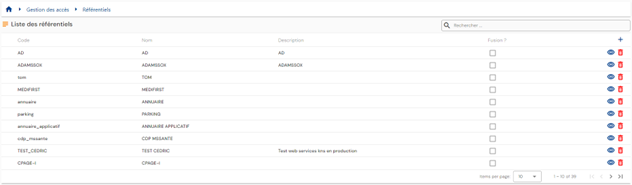
Ще бъдете отведени директно до списъка на съществуващите хранилища, предварително зареден в таблица без приложени филтри.
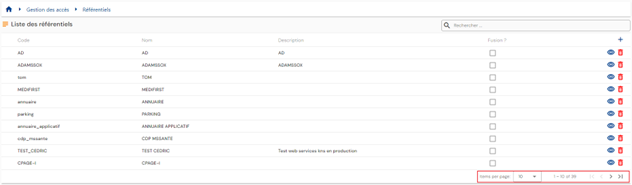
Странирането е настроено да показва само 10 хранилища.
Горе вдясно на таблицата е налично поле за търсене. Търсенето обхваща атрибутите „code“ и „name“ на хранилищата.
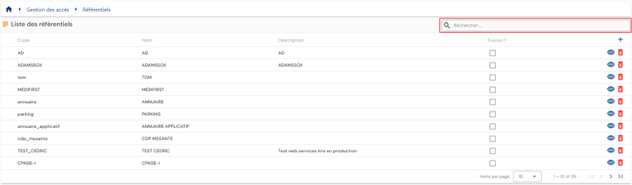
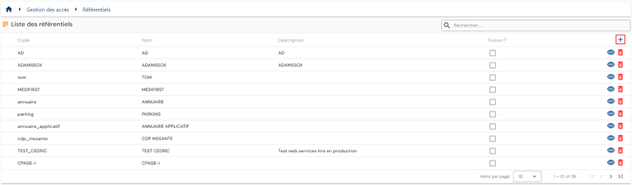
За да създадете ново хранилище, щракнете върху бутона „ “.
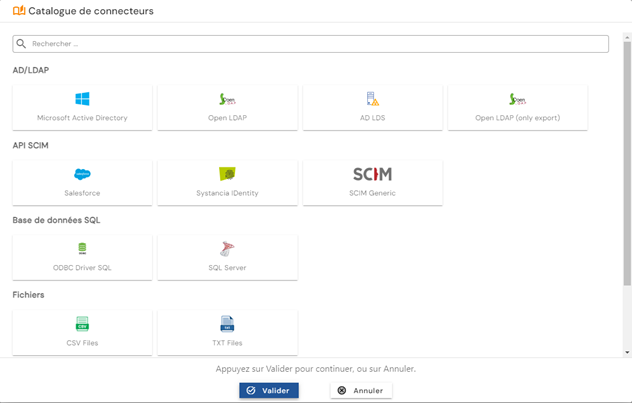
Изберете типа приложение от каталога с конектори.
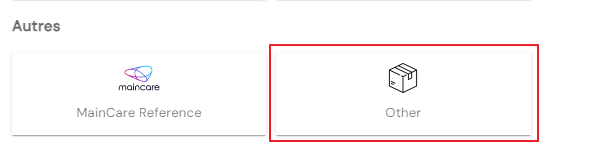
Ако хранилището не е свързано с автоматичен конектор, изберете опцията „Other“ в категорията Other.
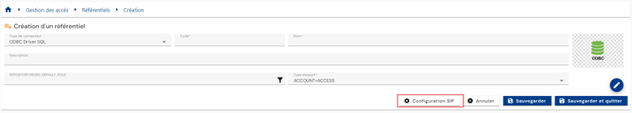
Първо въведете общите параметри на хранилището:
- Code: код на хранилището. Трябва да е уникален, без интервали или специални знаци. Задължително.
- Name: име на хранилището. Надпис, който ще се показва в различните формуляри на приложението. Задължително.
- Description: поле за въвеждане на описание на хранилището. Незадължително.
- Default role: изберете ролята, която ще се използва от работните потоци, ако за хранилището се подават заявки за упълномощаване. Незадължително.
- Export type: позволява да определите типа експортиране, който ще се използва в конектора за осигуряване. Тази информация се използва, за да се определи кой тип атрибут ще се използва за динамичните упълномощавания.
Ако е избрано Account+Access, динамичните упълномощавания ще бъдат свързани с атрибутите на акаунта; ако е избрано user+Access, динамичните упълномощавания ще бъдат свързани с атрибутите на лицето. Тази информация е задължителна в случай на автоматично осигуряване; стойността по подразбиране е Account+Access.
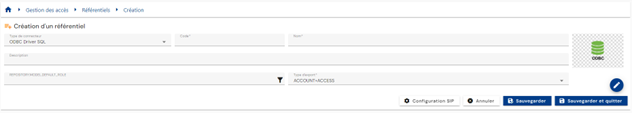
Щракнете върху бутона „SIP Configuration“, за да конфигурирате автоматичен конектор. Бутонът не е достъпен, ако за хранилището е избрано „Other“.
Потвърдете формуляра за създаване, за да конфигурирате приложенията и разрешенията, типовете акаунти и ролите на хранилището.
Действия на бутоните в режим на създаване:
- Cancel: отменя текущото въвеждане и връща към страницата със списъка с хранилища.
- Save: потвърждава формуляра и превключва страницата в режим на преглед.
- Save and quit: потвърждава формуляра и връща към страницата със списъка с хранилища.
За да прегледате и редактирате хранилище, щракнете върху иконата „ “, разположена вдясно от съответния ред на таблицата:
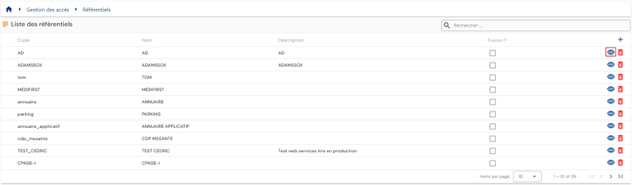
Можете да превключите в режим на редактиране директно от страницата за преглед на хранилището.
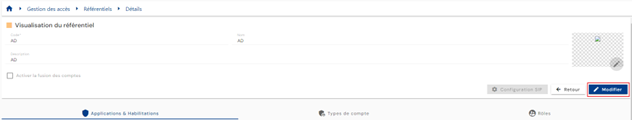
В режим на редактиране всички полета могат да бъдат променяни.
Действия на бутоните в режим на редактиране:
- Cancel: отменя текущото въвеждане и превключва страницата в режим на преглед.
- Save: потвърждава формуляра и превключва страницата в режим на преглед.
- Save and quit: потвърждава формуляра и връща към страницата със списъка с политики за влизане.
За да изтриете хранилище, щракнете върху иконата „ “, разположена вдясно от съответния ред на таблицата:
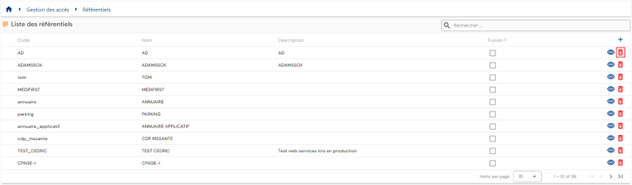
Преди изтриването на хранилището се показва съобщение за потвърждение.
Предупреждение: не е възможно да изтриете хранилище, докато съществуват свързани с него обекти.
Конфигуриране на автоматичен конектор (чрез SIP)
Конфигурирането на автоматичен конектор се състои в определяне на параметрите за връзка между CyberElements Identity и приложение на трета страна. Режимите на връзка могат да бъдат:
- Директория (AD, LDAP, OpenLDAP, ADLDS и т.н.)
- Плосък файл (csv, xml)
- DB
- API (SCIM)
За всяко хранилище е възможно да конфигурирате автоматичен конектор, за да изпълнявате последователности на осигуряване (входящи или изходящи). Имайте предвид, че от версия 7.0 за хранилището Identity вече не е необходимо да конфигурирате ODBC връзка. Комуникацията между Systancia Identity Provisioning и CyberElements Identity е автоматична и прозрачна.
Достъпът до конфигурацията на автоматичен конектор е наличен на страницата на хранилището, отворена в режим на преглед. Щракнете върху бутона „SIP Configuration“.
За всяка конфигурация на конектор, независимо от режима на връзка, трябва да посочите агента за осигуряване. Агентът за осигуряване се попълва по подразбиране, когато има само един.
Забележка: във версия 7.0 може да бъде конфигуриран само един агент за осигуряване. Той се създава по подразбиране както при надграждане, така и при първоначално инсталиране.
В останалите случаи формулярите за конфигуриране се различават в зависимост от режима на връзка, който ще се конфигурира.
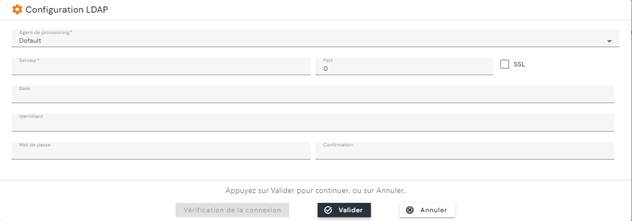
Връзка от тип директория, стар конектор
За връзка от тип директория със стар конектор, позволяваща експортиране и импортиране (LDAP, AD, OpenLDAP и т.н.), трябва да се въведе следната информация:
- Server: адрес на сървъра, на който се намира директорията
- Port: порт за връзка
- SSL: поставете отметка, ако трябва да се активира SSL връзка
- Base: коренът на дървото, от което ще се извличат или в което ще се записват данните. Например: „DC=Domain,DC=local“
- Username: акаунт за влизане
- Password: парола на акаунта за влизане
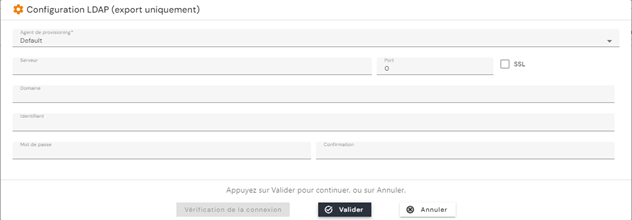
Връзка от тип директория, нов конектор
За връзка от тип директория с новия конектор, който позволява само експорт (LDAP, AD, OpenLDAP и др.), трябва да въведете следната информация:
- Server: адрес на сървъра, на който се намира директорията
- Port: порт за връзка
- SSL: поставете отметка, ако трябва да се активира SSL връзка
- Domain: коренът на дървото, от което ще се извличат или в което ще се записват данните. Например: „Domain.local“
- Username: акаунт за влизане
- Password: парола на акаунта за влизане
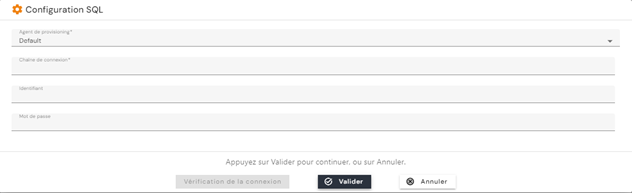
Връзка от тип база данни
За връзка с база данни (SQL Server, Oracle, PostgreSQL и т.н.) трябва да въведете следната информация:
- Предварително създаден низ за връзка (ODBC връзка и т.н.)
- Username: акаунт за влизане
- Password: парола на акаунта за влизане
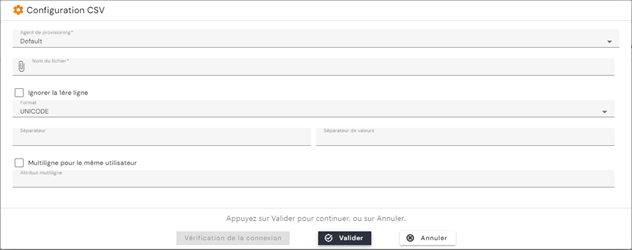
Връзка от тип плосък файл (CSV, TXT и т.н.)
- File name: пълен път до файла.
- Skip the first line: отметнете това квадратче, ако файлът съдържа заглавен ред.
- Format: ASCII или Unicode
- Separator: знак, представляващ разделителя на колоните
- Value separator: знак, представляващ разделителя на стойностите в случай на многозначен атрибут
- Multi-line for the same user: име на атрибута, чиято стойност е уникална (например служебен номер, потребителско име и т.н.) и който служи като опорен атрибут за управление на многозначните стойности.
Създаване/промяна/изтриване на приложения и упълномощавания
За да получите достъп до управлението на приложенията и упълномощаванията на дадено хранилище, трябва да отидете на страницата на хранилището в режим на преглед, след което да отворите раздела „Applications and Authorizations“.
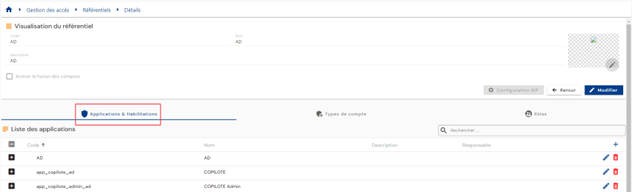
Списъкът със съществуващи приложения е предварително зареден без приложени филтри, но в съответствие с разрешенията, свързани с профила на влязлото лице.
Списъкът с упълномощавания, свързани с приложение, се показва във вградена в приложението таблица.
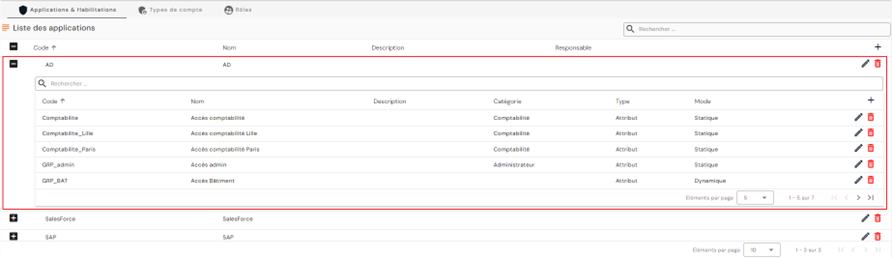
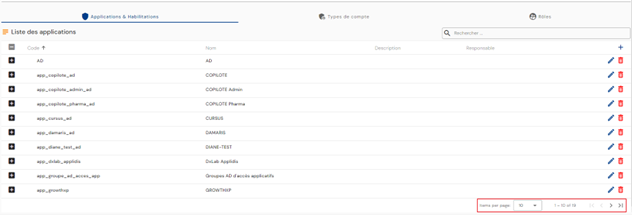
Странирането е настроено така, че да се показват само 10 приложения.
Във вградената таблица с упълномощавания странирането е настроено да показва само 5 упълномощавания.
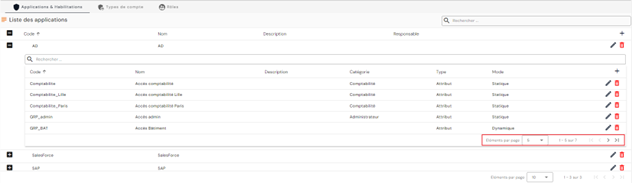
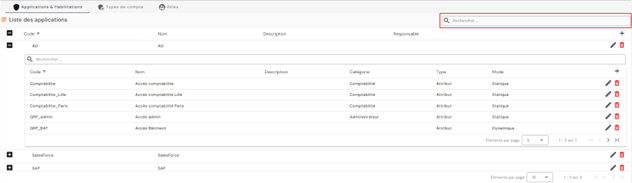
В горния десен ъгъл на таблицата с приложения има поле за търсене. Търсенето обхваща кода и името на приложенията.
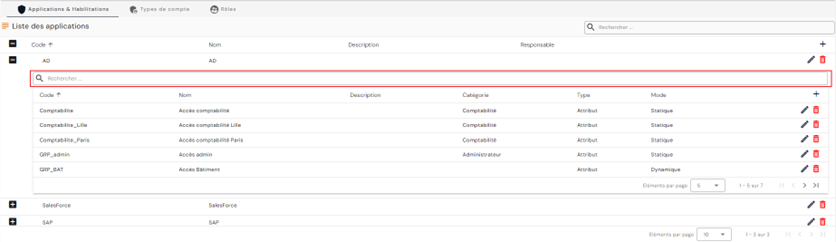
По същия начин във вградената таблица с упълномощавания в горната част на таблицата има поле за търсене. Търсенето обхваща атрибутите „Category“, „Code“ и „Name“ на упълномощаванията.
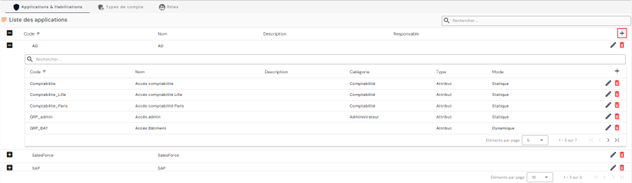
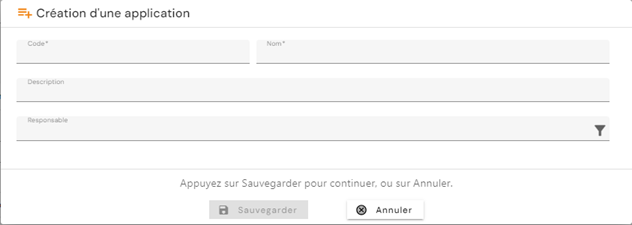
За да създадете ново приложение, щракнете върху бутона „“ в горния десен ъгъл на таблицата с приложения.
Въведете параметрите на приложение:
- Code: код на приложението. Трябва да е уникален, без интервали и специални знаци. Задължително.
- Name: име на приложението. Надпис, който ще се показва в различните формуляри на приложението. Задължително.
- Description: поле за въвеждане на описание на приложението. Незадължително.
- Responsible: изберете едно или повече лица от списъка със самоличности. Незадължително.
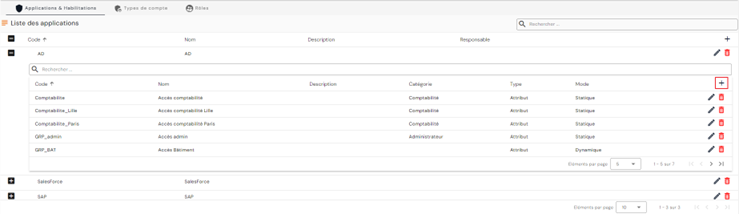
За да създадете ново упълномощаване, отворете вградената таблица на приложението, към което искате да прикачите упълномощаването, и щракнете върху бутона „“, разположен в горния десен ъгъл на таблицата с упълномощавания.
Въведете параметрите на упълномощаване:
- Code: код на упълномощаването. Трябва да е уникален, без интервали и специални знаци. Задължително.
- Name: име на упълномощаването. Надпис, който ще се показва в различните формуляри на приложението. Задължително.
- Description: поле за въвеждане на описание на приложението. Незадължително.
- Category: изберете категория от списъка или създайте нова категория. За да създадете нова категория, щракнете върху бутона „“ вдясно от падащия списък. Незадължително.
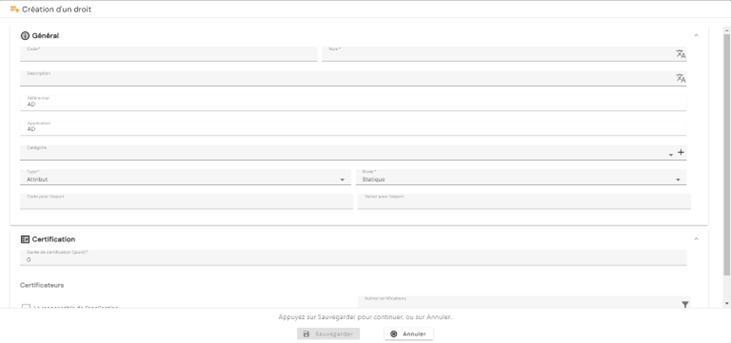
- Type:
- Group. Опция, налична за управление на обратната съвместимост при надграждане на версии. Тази опция е обявена за остаряла от версия 7.0.
- Attribute
- Mode:
- Static: стойност на правото, която трябва да се определи
- Dynamic: стойност от атрибут
- Export code: име на атрибута, който ще се експортира в експортите „USER+ACCESS“ и „ACCOUNT+ACCESS“
- Export value:
- Или свободно поле, ако Mode = static
- Или поле за избор на атрибут, ако Mode = dynamic. Атрибутът трябва да е атрибут на акаунт, ако конекторът е създаден с тип експорт „ACCOUNT + ACCESS“, или атрибут на самоличност, ако конекторът е създаден с тип експорт „USER + ACCESS“
Забележка: експортът „USER + ACCESS“ е запазен във версия 7.0 за управление на обратната съвместимост в случай на надграждане на версията. Той е обявен за остарял от версия 7.0.
За да промените приложение, щракнете върху иконата „ “, разположена вдясно в съответния ред на таблицата.
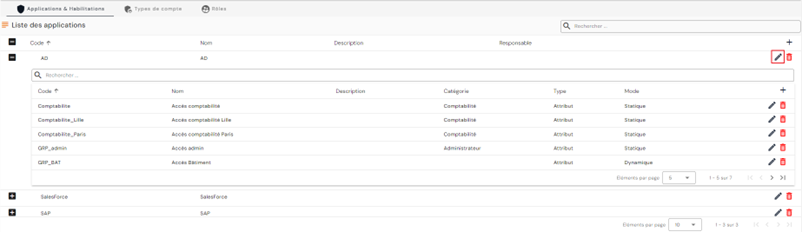
Всички полета могат да бъдат променяни.
За да промените упълномощаване, отворете вградената таблица на приложението, в което искате да промените упълномощаване, и щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата.
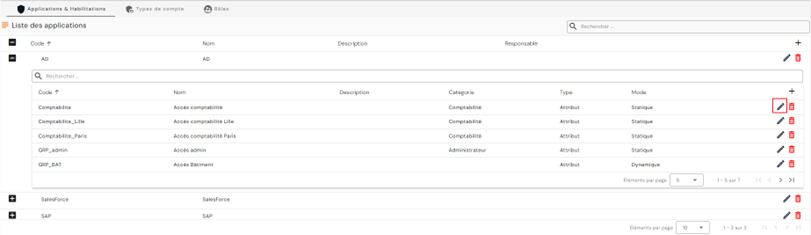
Всички полета могат да бъдат променяни.
Действия на бутоните в режим на създаване и промяна (приложения и упълномощавания):
- Cancel: отменя текущото въвеждане и връща към страницата на хранилището.
- Save: потвърждава формуляра и връща към страницата на хранилището
За да изтриете приложение, щракнете върху иконата „“, разположена вдясно от съответния ред в таблицата.
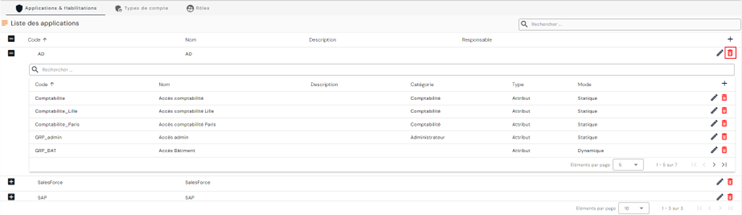
Преди изтриването на приложението се показва съобщение за потвърждение.
Предупреждение: не е възможно да изтриете приложение, докато съществуват свързани с него обекти.
За да изтриете упълномощаване, отворете вградената таблица на приложението, в което искате да изтриете упълномощаване, и щракнете върху бутона „“, разположен вдясно в съответния ред на таблицата.
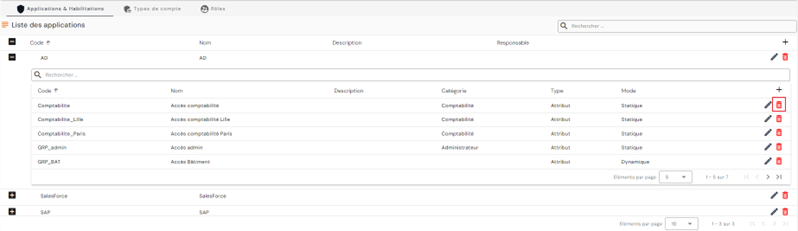
Преди изтриването на упълномощаването се показва съобщение за потвърждение.
Предупреждение: не е възможно да изтриете упълномощаване, докато съществуват свързани с него обекти.
Управление на ролите
От версия 7.0 ролите се добавят към управлението на шаблоните на права. Ролите, които могат да бъдат свързани с длъжностни профили, позволяват предварително да се определи набор от разрешения, но също и да се умножат акаунтите за една самоличност, ако е необходимо. Например на лице, което има роля на администратор и роля на стандартен потребител, могат да бъдат присвоени два акаунта, за да използва този, който е необходим за операциите, които трябва да извърши.
Създаване/промяна/изтриване на роля (бизнес профил)
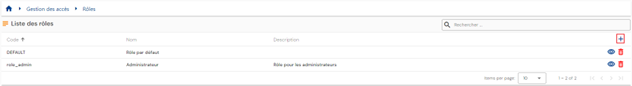
За да получите достъп до управлението на ролите, отидете в менюто „Access Management/Roles“.
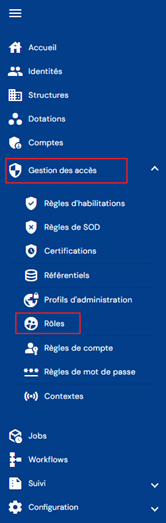
Ще бъдете отведени директно до списъка със съществуващи роли, предварително зареден в таблица без приложени филтри, но при спазване на разрешенията, свързани с профила на влязлото лице.
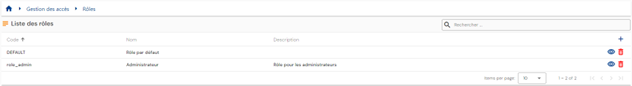
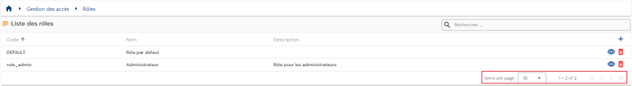
Странирането е настроено да показва само 10 роли.
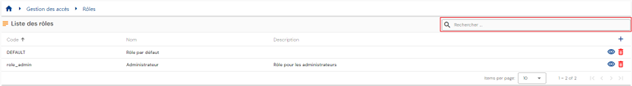
В горния десен ъгъл на таблицата има поле за търсене. Търсенето се отнася до атрибутите „code“ и „name“ на ролите.
За да създадете нова роля, щракнете върху бутона „“.
Въведете общите параметри на роля:
- Code: код на ролята. Трябва да е уникален, без интервали и специални знаци. Задължително.
- Name: име на ролята. Надпис, който ще се показва в различните формуляри на приложението. Задължително.
- Description: поле за въвеждане на описание на ролята. Незадължително.
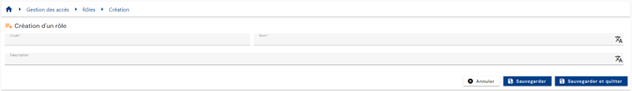
Потвърдете формуляра за създаване, за да добавите връзки с хранилища и упълномощавания по подразбиране.
За да прегледате и редактирате роля, щракнете върху иконата „“, разположена вдясно от съответния ред на таблицата.
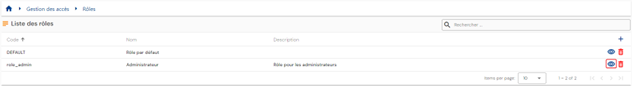
Възможно е да превключите в режим на редактиране директно от страницата за преглед на ролята.
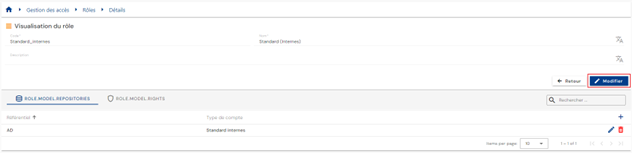
В режим на редактиране всички полета могат да бъдат променяни.
Действия на бутоните в режим на редактиране или създаване:
- Cancel: отменя текущото въвеждане и превключва страницата в режим на преглед
- Save: валидира формуляра и превключва страницата в режим на преглед
- Save and quit: потвърждава формуляра и връща към страницата със списъка с роли
За да изтриете задание, щракнете върху иконата „“ вдясно в съответния ред на таблицата.
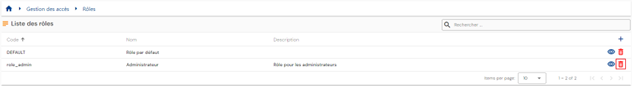
Преди изтриването на ролята ще се покаже съобщение за потвърждение.
Предупреждение: не е възможно да изтриете роля, докато съществуват свързани с нея обекти.
- От тази страница за конфигуриране можете да управлявате връзките с хранилища.
- От тази страница за конфигуриране можете да управлявате упълномощаванията по подразбиране на роля.
Управление на връзките между хранилище и роля
Създаването на връзка между роля и хранилище ви позволява да генерирате акаунт, когато дадена самоличност има роля и отговаря на условията за получаване на акаунт (статус на самоличността, наличие или липса на права за самоличността и т.н.).
Връзка между хранилище и роля може да бъде създадена по два различни начина:
- Или от страницата за конфигуриране на роля
- Или от страницата за конфигуриране на хранилище
За да добавите връзка с хранилище от страницата за конфигуриране на роля, отворете желаната роля в режим на преглед и отворете раздела „Repository“. Списъкът с хранилища, свързани с ролята, е предварително зареден без приложени филтри, но при спазване на разрешенията, свързани с профила на влязлото лице.
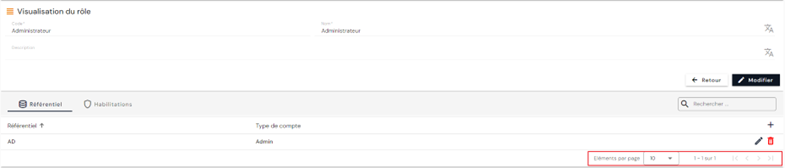
Странирането е настроено така, че да се показват само 10 съществуващи свързани хранилища.
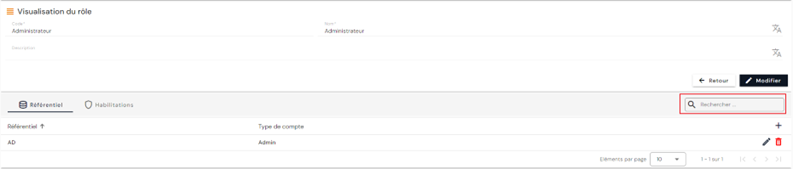
В горния десен ъгъл на таблицата със свързани хранилища има поле за търсене. Търсенето се основава на имената на хранилищата.
За да създадете нова връзка с хранилище, щракнете върху бутона „“ в горния десен ъгъл на таблицата.
Изберете хранилище от списъка, след което изберете типа акаунт, който да се използва. Запишете, за да регистрирате връзката.
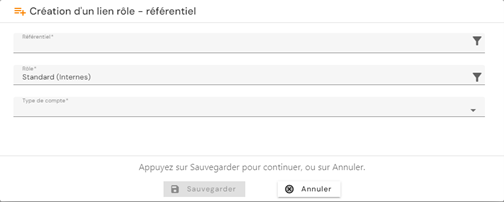
Повторете тази процедура за всяка връзка, която искате да създадете.
За да промените хранилище, свързано с ролята, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата.
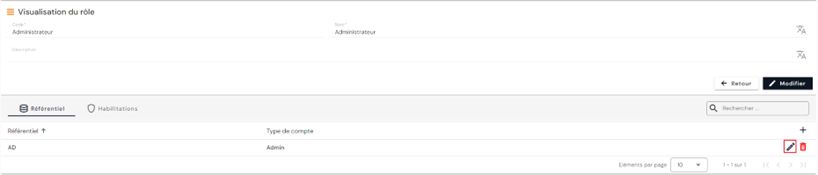
Типът акаунт може да бъде променен.
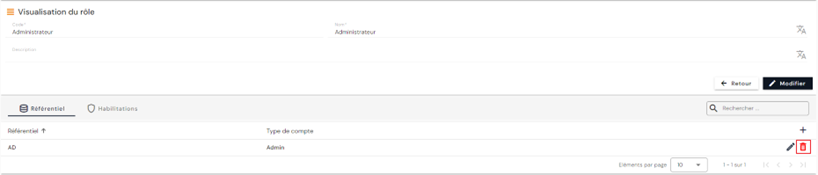
За да изтриете хранилище, свързано с роля, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата.
За да добавите връзка с хранилище от страницата за конфигуриране на хранилището, отворете желаното хранилище в режим на преглед, след което отворете раздела „Roles“. Списъкът със свързаните роли е предварително зареден без приложени филтри, но при спазване на разрешенията, свързани с профила на влязлото лице.
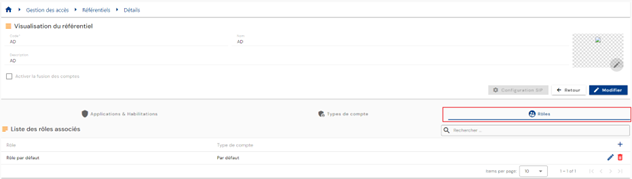
Странирането е настроено така, че да се показват само 10 съществуващи връзки роля/хранилище.
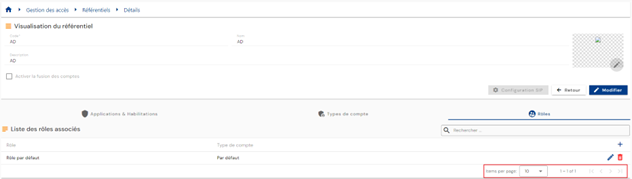
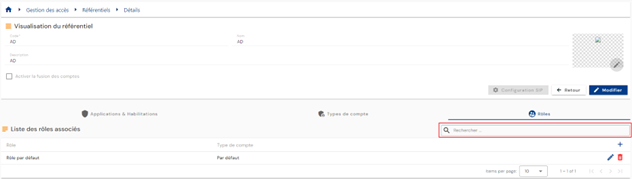
В горния десен ъгъл на таблицата с връзки роля/хранилище има поле за търсене. Търсенето се основава на имената на ролите.
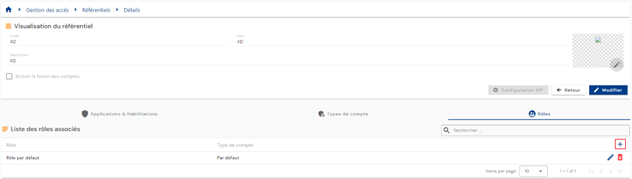
За да създадете нова връзка роля/хранилище, щракнете върху бутона „“ в горния десен ъгъл на таблицата.
Изберете роля от списъка, след което изберете типа акаунт, който да се използва. Запишете, за да регистрирате връзката.
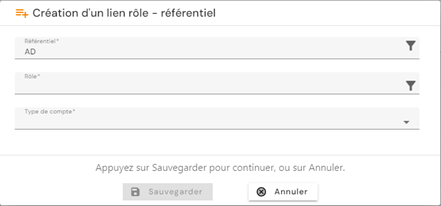
За да промените асоциация роля-хранилище, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата.
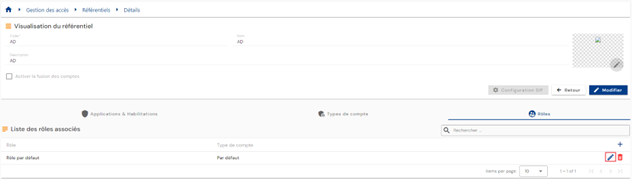
Типът акаунт може да бъде променен.
Действия на бутоните в режим на създаване и редактиране:
- Cancel: отменя текущото въвеждане и връща към страницата на хранилището.
- Save: потвърждава формуляра и връща към страницата на хранилището
За да изтриете асоциация роля-хранилище, щракнете върху иконата „“, разположена вдясно от съответния ред на таблицата.
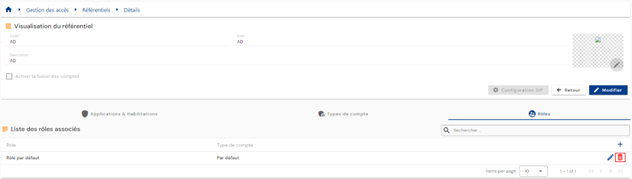
Преди изтриването на асоциацията роля-хранилище се показва съобщение за потвърждение.
Предупреждение: не е възможно да изтриете асоциация роля-хранилище, докато съществуват свързани обекти.
Управление на упълномощаванията по подразбиране на роля
Ако дадена роля има упълномощавания по подразбиране, когато самоличност има тази роля, тя ще наследи и упълномощаванията по подразбиране на ролята. Тази функция заменя групите права от предишните версии на продукта.
За да добавите упълномощавания по подразбиране към роля, отворете желаната роля в режим на преглед, след което отворете раздела „Authorizations“. Щракнете върху бутона „“.
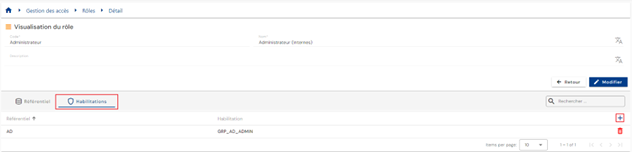
Изберете желаните права и щракнете върху „Validate“, за да добавите упълномощаванията към ролята, или върху „Cancel“, за да отмените операцията.