Управление на акаунти и упълномощавания¶
Управлението на акаунти включва създаване, промяна и изтриване на потребителски акаунти за различните приложения, управлявани в организацията. То включва присвояване на уникални идентификатори на потребителите (като потребителски имена или служебни номера) и управление на информацията, свързана с тези акаунти.
Управлението на разрешения се състои в предоставяне на конкретни права за достъп и упълномощавания на всяка самоличност въз основа на нейната роля, отговорности, организация и нужди в рамките на организацията. Тези упълномощавания могат да включват достъп до приложения, данни, мрежи, системи, физически ресурси и др.
Управлението на ролите и разрешенията на дадена самоличност включва изчисляване и присвояване на разрешения на самоличностите в различни приложения, за да се изгради теоретично хранилище на самоличностите и техните разрешения. Това означава, че всички изчислени акаунти, роли и упълномощавания могат да бъдат осигурени автоматично или ръчно в различните целеви приложения.
CyberElements Identity предлага възможност ролите и упълномощаванията да се управляват или автоматично, чрез правила за упълномощаване, или по преценка, чрез ръчно добавяне на права или заявки чрез формуляри (работен поток).
Управление на типовете акаунти¶
Типът акаунт се състои от няколко елемента:
- Политика за влизане (задължително),
- Политика за пароли (незадължително),
- Атрибути на акаунта (незадължително),
- Състояния на акаунта, определени според състоянията на самоличността
Типът акаунт трябва да е свързан с хранилище и трябва да е свързан с роля, за да се генерират акаунти. Следователно една и съща самоличност може да има няколко акаунта в едно и също хранилище, ако тази самоличност има няколко различни роли.
Създаване/промяна/изтриване на тип акаунт за хранилище¶
Вижте страницата Управление на типовете обекти за управлението на типовете акаунти, конфигурирането на различните формуляри и др.
Създаване/промяна/изтриване на политика за влизане¶
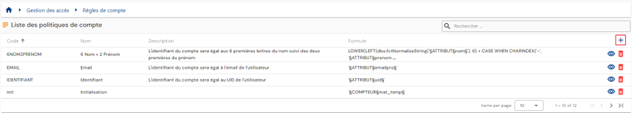
За да получите достъп до управлението на политиките за влизане, отворете менюто „Access Management/Account Rules“.
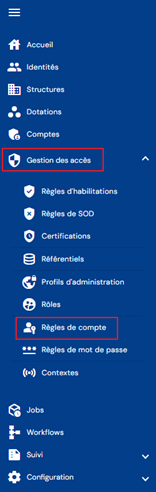
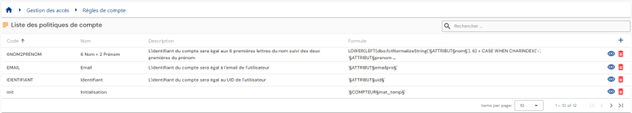
Ще бъдете отведени директно до списъка на съществуващите политики за влизане, предварително зареден в таблица без приложени филтри.
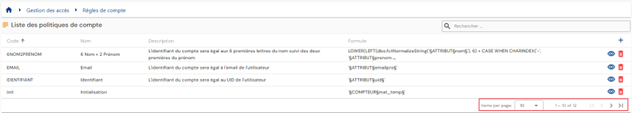
Странирането е настроено да показва само 10 политики за влизане.
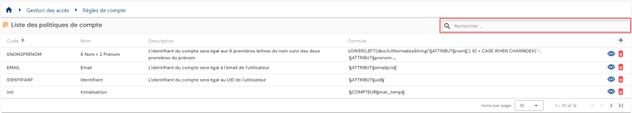
Горе вдясно на таблицата е налично поле за търсене. Търсенето обхваща атрибутите „code“ и „name“ на политиките за влизане.
За да създадете нова политика за влизане, щракнете върху бутона „ “.
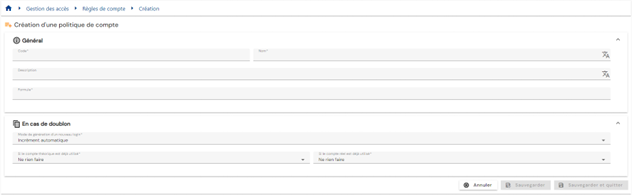
Въведете параметрите на политиката за влизане:
-
Code: код на политиката за влизане. Трябва да е уникален, без интервали или специални знаци. Задължително.
-
Name: име на политиката за влизане. Надпис, който ще се показва в различните формуляри на приложението. Задължително.
-
Description: поле за въвеждане на описание на политиката за влизане. Незадължително.
-
Formula (primary): формула за изчисляване, която определя името за влизане
-
Duplicate policy:
- Automatic increment: името за влизане се изчислява с помощта на основната формула и се допълва с индекс на дубликат. Индексът на дубликата е във формат от 3 цифри.
- Пример: Login_Calc002
- Formula (duplicate): персонализирана формула за изчисляване в случай, че при изчисляването на името за влизане с основната формула бъде открит дубликат. Можете да използвате ключовата дума §INDEX_DOUBLON§, за да управлявате автоматичното увеличаване, но я поставете на определено място. От Identity 7.0 SP3 ключовата дума §INDEX_DOUBLON§ започва от 1 и няма ограничение. За по-ранните версии индексът на дубликата е във формат от 3 цифри.
- Пример: Formula (duplicate) Login2_Calc
Предупреждение: за да тествате формулата с тази ключова дума, трябва да замените §INDEX_DOUBLON§ със стойност. Тази ключова дума не може да бъде интерпретирана в инструмента за тестване на формули, но работи при изчисляването на имената за влизане.
- Automatic increment: името за влизане се изчислява с помощта на основната формула и се допълва с индекс на дубликат. Индексът на дубликата е във формат от 3 цифри.
-
Action to take if a real account exists:
- Use and reconcile with the real account
- Generate a login with duplicate policy
- Do not generate an account
-
Actions to take if a theoretical account exists:
- Generate a login with duplicate policy
- Do not generate an account
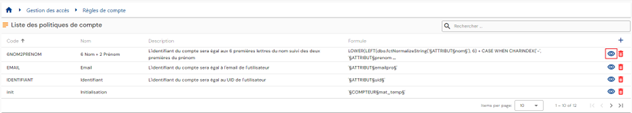
За да прегледате и промените политика за влизане, щракнете върху иконата „ “, разположена вдясно в съответния ред на таблицата:
Можете да превключите в режим на редактиране директно от страницата за преглед на политиката за влизане.
В режим на редактиране всички полета могат да бъдат променяни.
Действия на бутоните в режим на редактиране или създаване:
- Cancel: отменя текущото въвеждане и превключва страницата в режим на преглед
- Save: валидира формуляра и превключва страницата в режим на преглед
- Save and quit: валидира формуляра и се връща към страницата със списъка на политиките за влизане
За да изтриете политика за влизане, щракнете върху иконата „ “, разположена вдясно в съответния ред на таблицата:
Преди изтриването на политиката за влизане ще се покаже съобщение за потвърждение.
Предупреждение: не е възможно да изтриете политика за влизане, докато тя е свързана с едно или повече хранилища.
Създаване/промяна/изтриване на политика за пароли¶
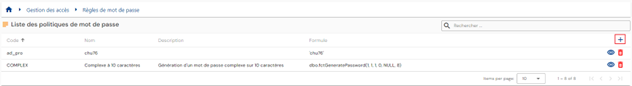
За да получите достъп до управлението на политиките за пароли, отворете менюто „Access management/Password rules“.
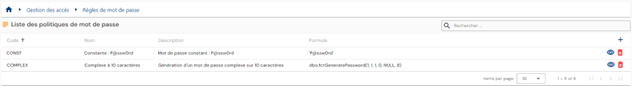
Ще бъдете отведени директно до списъка на съществуващите политики за пароли, предварително зареден в таблица без приложени филтри.
Странирането е настроено да показва само 10 политики за пароли.
Горе вдясно на таблицата е налично поле за търсене. Търсенето обхваща атрибутите „code“ и „name“ на политиките за пароли.
За да създадете нова политика за пароли, щракнете върху бутона „“:
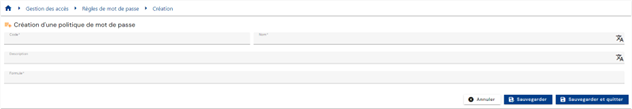
Въведете параметрите на политиката за пароли:
- Code: код на политиката за влизане. Трябва да е уникален, без интервали или специални знаци. Задължително.
- Name: име на политиката за влизане. Надпис, който ще се показва в различните формуляри на приложението. Задължително.
- Description: поле за въвеждане на описание на политиката за пароли. Незадължително.
- Formula: формула за изчисляване, която определя паролата
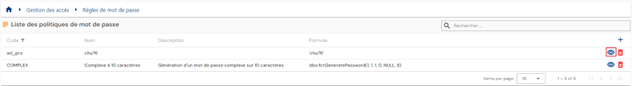
За да прегледате и промените политика за пароли, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата:
Можете да превключите в режим на редактиране директно от страницата за преглед на политиката за пароли.
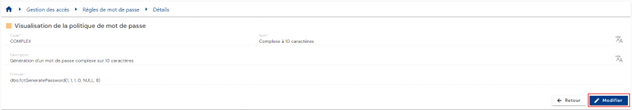
В режим на редактиране всички полета могат да бъдат променяни.
Действия на бутоните в режим на редактиране или създаване:
- Cancel: отменя текущото въвеждане и превключва страницата в режим на преглед
- Save: валидира формуляра и превключва страницата в режим на преглед
- Save and quit: валидира формуляра и се връща към страницата със списъка на политиките за пароли
За да изтриете политика за пароли, щракнете върху иконата „“, разположена вдясно от съответния ред на таблицата:
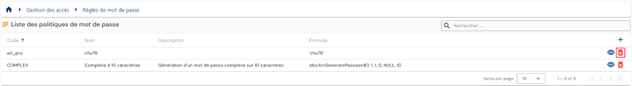
Преди изтриването на политиката за пароли ще се покаже съобщение за потвърждение.
Предупреждение: не можете да изтриете политика за пароли, ако тя е свързана с едно или повече хранилища.
Преглед на акаунтите в хранилище¶
За да потърсите акаунт, отворете менюто „Accounts“.
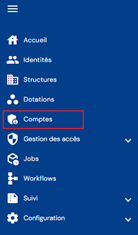
Ще бъдете отведени директно до страницата за търсене на акаунти за избрано хранилище (първото в списъка), предварително заредена без приложени филтри, но при спазване на разрешенията, свързани с профила на влезлия потребител.
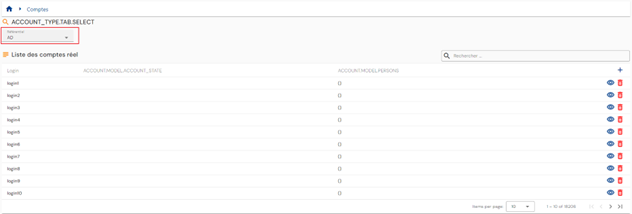
Тъй като акаунтите са свързани с хранилище, трябва да изберете желаното хранилище чрез разделите или чрез падащия списък, за да се покаже списъкът на свързаните акаунти.
Режимът на показване се определя според броя на хранилищата. Ако хранилищата са 10 или по-малко, те се показват в отделни раздели; в противен случай са изброени в падащ списък.
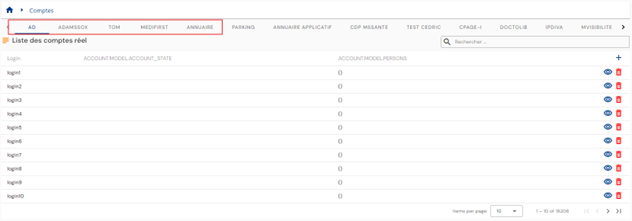
Странирането е реализирано така, че да се показват само 10 акаунта.
Горе вдясно на таблицата е налично поле за търсене. Търсенето обхваща имената за влизане на акаунтите и взема предвид избраното хранилище.
Конфигуриране на таблицата с резултати от търсенето на акаунти¶
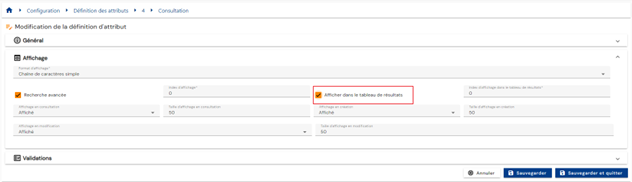
За да конфигурирате атрибутите, които да бъдат включени в таблицата с резултати от търсенето на акаунти, отворете страницата за конфигуриране на атрибути, изберете раздела „Account“, отворете желания атрибут в режим на редактиране и поставете отметка на опцията „Display in results table“.
Съгласуване/отмяна на съгласуването на теоретичен акаунт с реален акаунт¶
За да отидете на страницата за управление на съгласуването на акаунти, отворете менюто „Accounts“ и активирайте опцията „Reconciliation“:
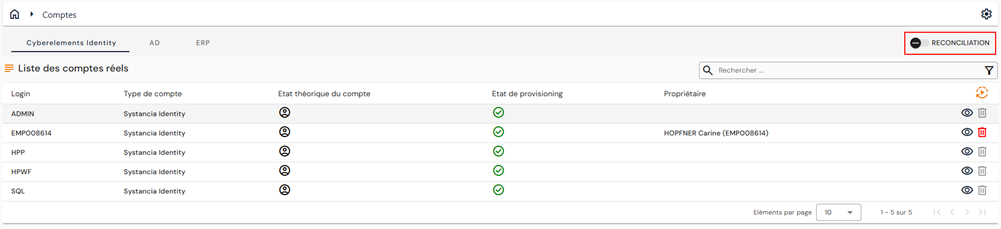
В прозореца ще се покажат две нови таблици:
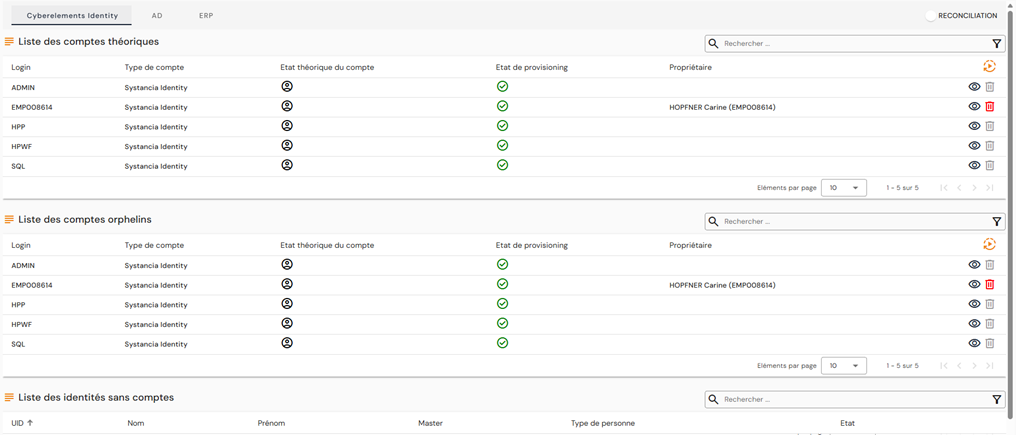
Втората таблица изброява осиротелите акаунти в избраното хранилище. Напомняме, че осиротелите акаунти са акаунти, които са извлечени от целевото хранилище, но не са свързани с никоя самоличност в CyberElements Identity.
Третата таблица изброява самоличностите, които не са свързани с никой акаунт в избраното хранилище.
В тази таблица за всяка самоличност без акаунт можете:
- Да свържете съществуващ теоретичен акаунт. За целта щракнете върху бутона
 вдясно от желаната самоличност, след което потърсете желания съществуващ теоретичен акаунт.
- Да създадете теоретичен акаунт. За целта щракнете върху бутона вдясно от желаната самоличност, след което създайте теоретичния акаунт, като изберете желания тип акаунт.
Важна забележка
Функцията е премахната от по-старите интерфейси, тъй като не е възможно да се запазят и двата режима.
Управление по преценка на ролите и упълномощаванията¶
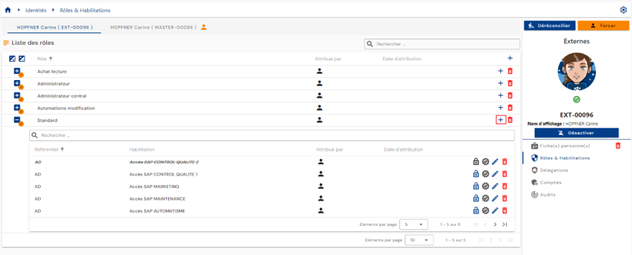
За да промените ръчно присвояванията на роли и упълномощаванията на дадена самоличност, отворете записа на желаната самоличност в режим на преглед и отидете в раздела „Roles and Authorizations“.
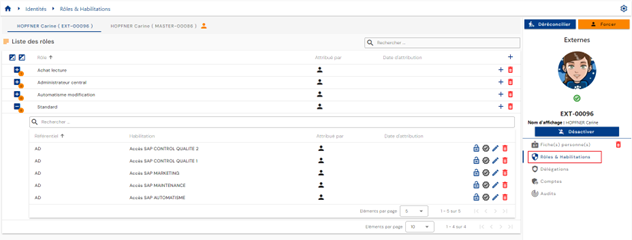
Показва се таблица, съдържаща ролите, присвоени на самоличността. За всяка роля вложена таблица съдържа упълномощаванията, свързани със самоличността и присвоени на ролята. Упълномощаването трябва да е свързано с двойка Identity/Role.
Ако няколко самоличности са съгласувани, за всяка самоличност се показва раздел, което ви позволява да изберете желаната самоличност. Ролите/упълномощаванията са свързани със самоличност, а не с верига на съгласуване. Затова е необходимо да изберете желаната самоличност, преди да пристъпите към ръчни актуализации.
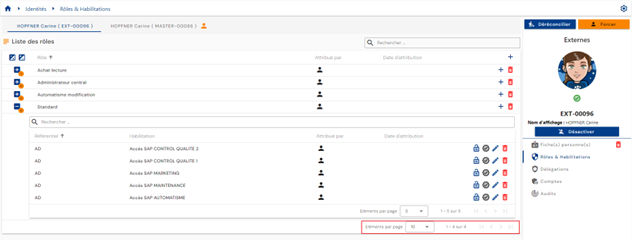
Странирането е настроено да показва само 10 роли.
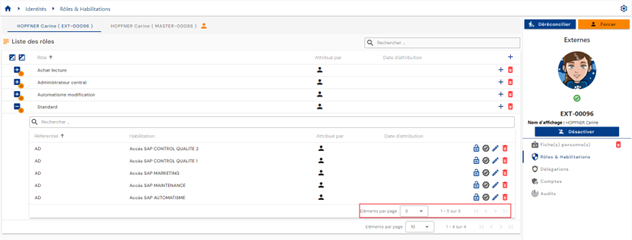
Във вложената под дадена роля таблица странирането е настроено да показва само 5 упълномощавания.
Горе вдясно на таблицата с роли е налично поле за търсене. Търсенето се основава на имената на ролите.
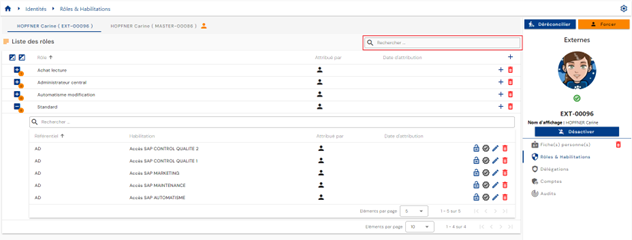
Във вложената под дадена роля таблица в горната част на таблицата с упълномощавания е налично поле за търсене. Търсенето обхваща атрибутите „Category“, „Code“ и „Name“ на упълномощаванията.
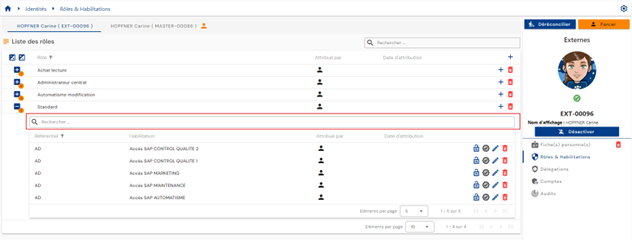
В таблицата с упълномощавания ще намерите следната информация:
- Състоянието му:
- „Valid“: упълномощаването е видимо без специални обозначения
- „Blocked“: упълномощаването е видимо, но е зачеркнато в интерфейса
- Режим на присвояване. Възможните стойности са
 : ръчно, с UID на самоличността, която е извършила присвояването
 : правило за упълномощаване, с името на правилото (или правилата)
 : упълномощаване, предоставено чрез наследяване на роля
-
 : първата икона показва, че правото е добавено ръчно (чрез работен поток), а втората ви позволява да получите достъп до работния поток (връзка към интерфейса за работа с работния поток).
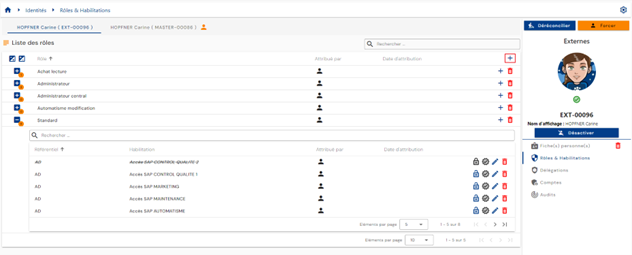
За да добавите една или повече роли или да добавите едно или повече упълномощавания към няколко роли на една и съща самоличност, щракнете върху бутона „“, разположен горе вдясно на таблицата с роли.
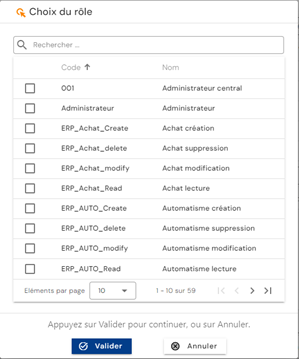
Изберете желаната роля (или роли) и след това щракнете върху „Confirm“, за да добавите ролите и да преминете към следващата стъпка, или върху „Cancel“, за да отмените операцията.
За да добавите едно или повече упълномощавания към роля, която вече е свързана със самоличността, щракнете върху бутона „“, разположен вдясно в съответния ред на таблицата с роли.
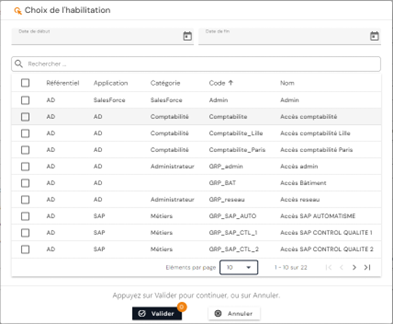
Изберете желаното упълномощаване (или упълномощавания) и след това щракнете върху бутона „Confirm“, за да ги свържете с ролята, или върху бутона „Cancel“, за да отмените операцията. Възможно е да зададете начална и крайна дата, които ще бъдат приложени към всички избрани упълномощавания.
-
Бутони за действия с упълномощаванията:
 : позволява да блокирате упълномощаването.
 : позволява да деблокирате упълномощаването.
 : позволява да сертифицирате упълномощаването.
 : позволява да изтриете сертифицирането на упълномощаването.
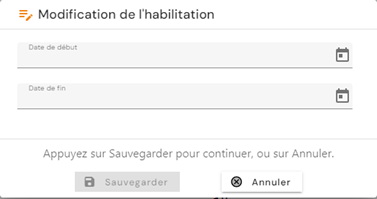
- : позволява да промените датите на прилагане. Бутонът е достъпен само за ръчни права.
- : позволява да изтриете ръчно право. Преди премахването на упълномощаването се показва съобщение за потвърждение.
Предупреждение: бутонът за изтриване на упълномощаване присъства само ако упълномощаването е присвоено единствено по преценка. Упълномощаването може все още да е видимо със състояние „pending deletion“, ако състоянието му на осигуряване е „provisioned“.
За да премахнете връзката на роля със самоличност, щракнете върху иконата „“, разположена вдясно от съответния ред в таблицата с роли.
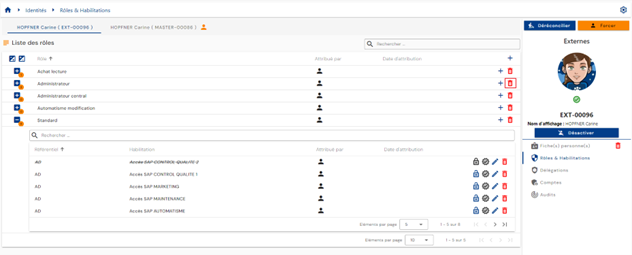
Преди изтриването на ролята ще се покаже съобщение за потвърждение.
Предупреждение: бутонът за изтриване на роля присъства само ако ролята е присвоена по преценка. Всички упълномощавания, свързани с двойката самоличност/роля, също ще бъдат отделени от нея и, в случай на автоматично осигуряване, при следващата синхронизация за тях ще бъде премахнато осигуряването.
Управление на правилата за упълномощаване¶
Правилата за упълномощаване ви позволяват да конфигурирате политики за достъп и автоматично да присвоявате права на самоличностите, определени от правилото.
Правилото за упълномощаване се състои в свързване на:
- от една страна, съвкупност от потребители, определена чрез филтриране по роли (RBAC), организации (OrBAC) и/или стойности на атрибути (ABAC),
- от друга страна, роли и права в приложения.
За да получите достъп до управлението на правилата за упълномощаване, отворете менюто „Access Management / Authorization Rules“.
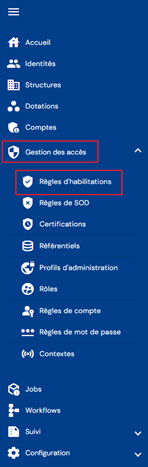
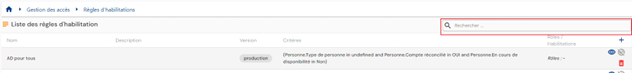
Ще бъдете отведени директно до страницата със списъка на съществуващите правила за упълномощаване, предварително заредена без приложени филтри, но при спазване на упълномощаванията, свързани с профила на влезлото лице.
Странирането е настроено да показва само 10 правила.

Горе вдясно на таблицата с правила е налично поле за търсене. Търсенето се основава на имената на правилата.
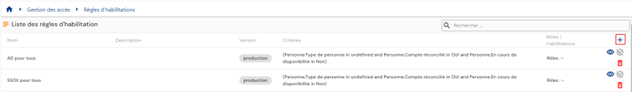
За да създадете ново правило за упълномощаване, щракнете върху бутона „“.
Създаването на правило се състои от три части:
-
Общи настройки
- Name: име на правилото за упълномощаване. Задължително.
- Description: поле за въвеждане на описание на правилото за упълномощаване. Незадължително.
- Context: изберете един или повече контексти от падащия списък, съдържащ предварително създадените контексти.
-
Списък с критерии: щракнете върху бутоните „ “ или „ “, за да добавите правило за филтриране на самоличностите, които ще бъдат включени в правилото за упълномощаване. Правилото за филтриране се състои в определяне на атрибута, към който да се приложи филтър, оператора за сравнение и стойностите за сравнение.
- Бутонът „“ ви позволява да добавите нов филтър на същото ниво като предишния филтър.
- Бутонът „
 “ ви позволява да добавите група филтри на същото ниво като предишния филтър. Задължително е филтрите или групите филтри да се добавят към група с помощта на бутоните „“ или „“ в групата.
- На всяко ниво на филтриране трябва да посочите оператора, който да се прилага между отделните правила за филтриране.
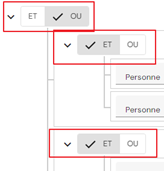
- Обект, за който искате да извършите сравнение. Това може да бъде:
- Роля
- Атрибут на лице
- Атрибут на структура
- Атрибут на ресурс
- Оператор за сравнение. Списъкът с оператори за сравнение е динамичен и зависи от типа на избрания обект.
- Стойност за сравнение: въвежда се или се избира от падащ списък в зависимост от типа на избрания обект и оператора за сравнение.
- Бутонът „
Можете да добавите толкова критерии за филтриране, колкото желаете. Между отделните правила за филтриране трябва да се определят оператори като „AND“ или „OR“. Могат да се създават подгрупи, за да се увеличи броят на възможностите.
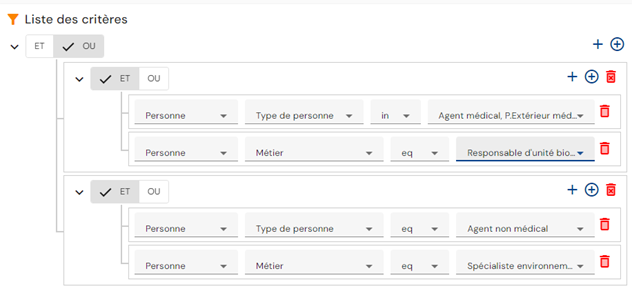
Пример: за да създадете следното правило за филтриране:
(Person type = „Medical agent or External medical agent“ AND атрибут „Job“ = „Biological unit manager“) OR (Person type = „Non-medical agent“ AND атрибут „Job“ = „Environmental specialist“)
Критериите за филтриране ще бъдат конфигурирани по следния начин:
- Роли и упълномощавания, които да се присвоят в правилото за упълномощаване: има два раздела за показване на ролите и упълномощаванията, които да бъдат включени в правилото за упълномощаване. Разделът Role показва списъка с роли и накратко посочва свързаните упълномощавания, ако има такива. Това е и разделът, от който могат да се добавят или премахват роли и упълномощавания. Разделът Authorizations показва списъка с упълномощавания, добавени към правилото, със свързаната роля (или роли) за всяко от тях. Този раздел просто предлага друг изглед.
- За да добавите роли и упълномощавания към правилото за упълномощаване, щракнете върху бутона „“ в раздела „Roles“. Трябва да изберете поне една роля, след което, ако желаете, да изберете упълномощавания.
- За да добавите роли и упълномощавания към правилото за упълномощаване, щракнете върху бутона „
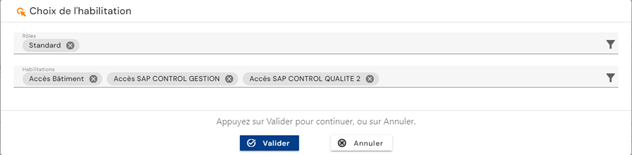
Списъкът с упълномощавания се филтрира според избраните роли (ролята е свързана с едно или повече хранилища).
За да прегледате и промените правило за упълномощаване, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата:
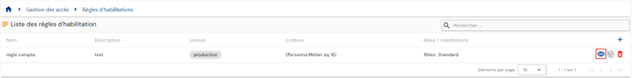
Режимът на преглед ви позволява да видите подробностите за правилото за упълномощаване, както и списъка на самоличностите, засегнати от правилото.
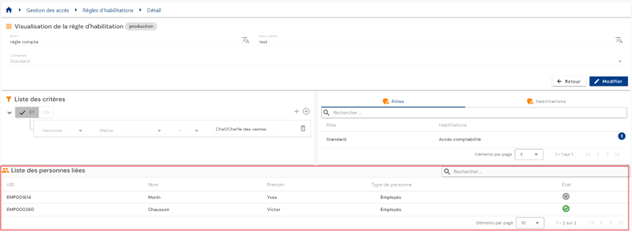
Можете да потърсите лице с помощта на полето за търсене горе вдясно на таблицата.
Можете да превключите в режим на редактиране, като щракнете върху бутона „Edit“.
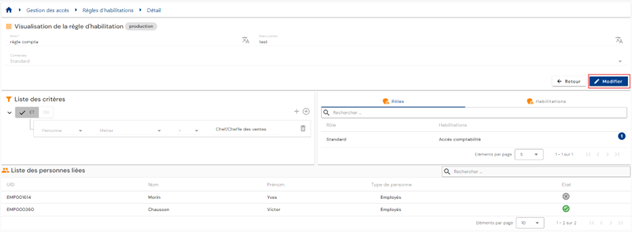
В режим на редактиране всички полета могат да бъдат променяни.
Моля, обърнете внимание: списъкът на лицата, засегнати от правилото, не се актуализира в реално време, когато правилото бъде променено. Той се актуализира, след като правилото бъде валидирано и изчисленията приключат.
Действия на бутоните в режим на създаване и редактиране:
- Cancel: отменя текущото въвеждане и превключва страницата в режим на преглед
- Save: валидира формуляра и превключва страницата в режим на преглед. Изчисленията се извършват автоматично.
- See Impact: показва въздействието от създаването или актуализирането на правилото. Въздействието се показва в две таблици:
- Първата таблица изброява въздействието на правилото върху правата, като взема предвид само правилото за упълномощаване, което е създадено или променено. Показват се всички самоличности, които отговарят на критериите, включително тези, на които разрешението вече е присвоено по друг начин. Така, ако лицето действително загуби правата си след промяната на правилото за упълномощаване, то може все пак да ги запази по друг начин.
- Втората таблица изброява общото въздействие на правилото върху правата. Тази секция взема предвид всички правила в CyberElements Identity, присвояванията на права по преценка и правата, блокирани от правило за разделяне на правата. Ако на дадена самоличност разрешението вече е присвоено по друг начин, акаунтът няма да бъде включен в този списък. Показват се правата, които действително ще бъдат засегнати/изтрити при валидирането на промяната.
В тази втора таблица е възможно да се приложи забавяне преди действителното изтриване на правото (прилагане на преходен период или период на припокриване).
За да изтриете правило за упълномощаване, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата:
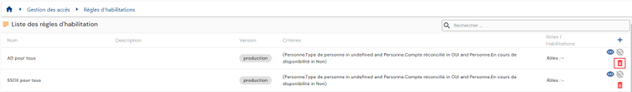
Преди изтриването на правило за упълномощаване се показва съобщение за потвърждение.
Иконата „ “ обозначава правило за упълномощаване, което в момента се изчислява. Ако е посивена, това означава, че изчисленията са приключили.
Управление на правилата за разделяне на задълженията (SoD)¶
Разделяне на задълженията (SoD): основен принцип на сигурността, който се състои в разпределяне на отговорностите и привилегиите в рамките на организация или система, за да се сведат до минимум рисковете и да се предотвратят конфликти на интереси. Прилага се, за да се гарантира отговорното и сигурно използване на ИТ системите и ресурсите на компанията.
Правилото за разделяне на задълженията се състои в:
- Определяне на приоритетна група
- Добавяне на упълномощавания към приоритетната група с тегло на приоритета
За да получите достъп до управлението на правилата за разделение на задълженията, отидете в менюто „Access Management / SoD Rules“.
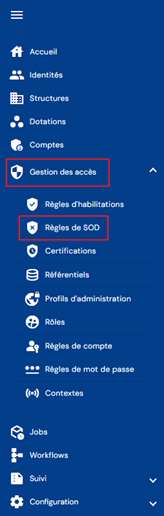
Ще бъдете отведени директно до страницата със списъка на съществуващите правила за разделяне на задълженията, предварително заредена без приложени филтри, но при спазване на упълномощаванията, свързани с профила на влезлото лице.
Странирането е настроено да показва само 10 правила.
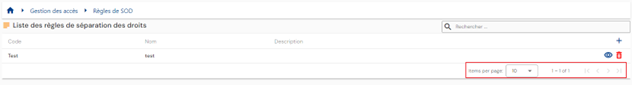
Горе вдясно на таблицата с правила е налично поле за търсене. Търсенето се основава на името на приоритетните групи (= името на правилото за разделяне на правата).
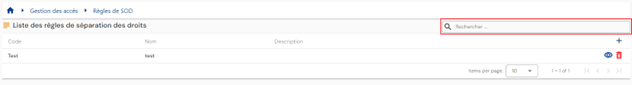
За да създадете ново правило за разделяне на правата, щракнете върху бутона „“:
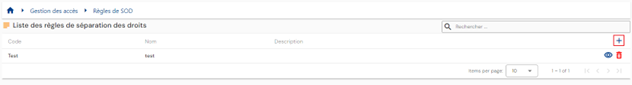
Създаването на правило за разделяне на правата протича в две стъпки.
Първо въведете общите параметри:
- Code: код на правилото за разделяне на правата. Задължително.
- Name: име на правилото за разрешения. Задължително.
- Description: поле за въвеждане на описание на правилото за разделяне на правата. Незадължително.
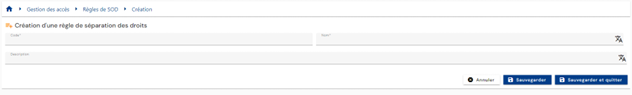
Запишете формуляра за създаване, за да преминете към втората стъпка – добавянето на упълномощавания.
За да добавите упълномощаване към правилото SoD, щракнете върху бутона „“ в таблицата „List of associated rights“.
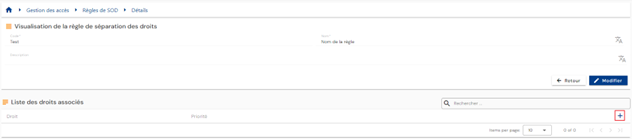
Изберете желаното упълномощаване и въведете тегло, за да определите приоритета. Колкото по-малка е стойността, толкова по-висок е приоритетът.
За да промените упълномощаване в правилото SoD, щракнете върху бутона „“, разположен вдясно в съответния ред на таблицата.
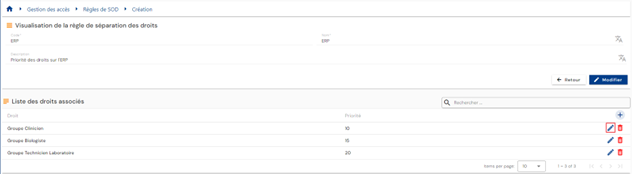
Можете да промените упълномощаването и/или теглото на приоритета.
За да изтриете упълномощаване в правилото SoD, щракнете върху бутона „“, разположен вдясно в съответния ред на таблицата.
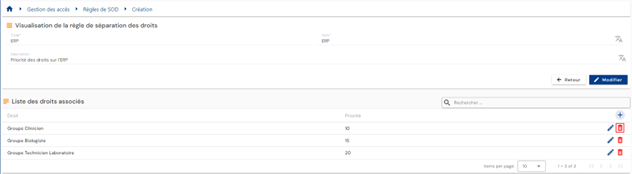
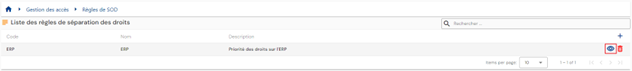
За да прегледате и промените правило за разделяне на задълженията, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата.
Можете да превключите в режим на редактиране, като щракнете върху бутона „Edit“.
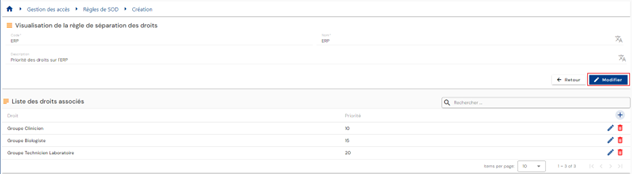
В режим на редактиране могат да се променят само името и описанието
За да изтриете правило за разделяне на задълженията, щракнете върху иконата „“, разположена от дясната страна на съответния ред на таблицата.
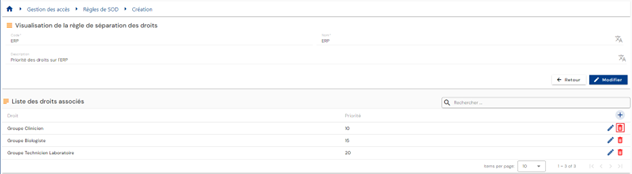
Преди изтриването на правило за упълномощаване се показва съобщение за потвърждение.
Подаване на заявки за права чрез формуляри¶
Подаване на заявка за права¶
Заявките за упълномощавания за дадено лице (или за вас самите) се подават в старата конзола за експлоатация чрез менюто „Run an ‘On demand’ workflow“.
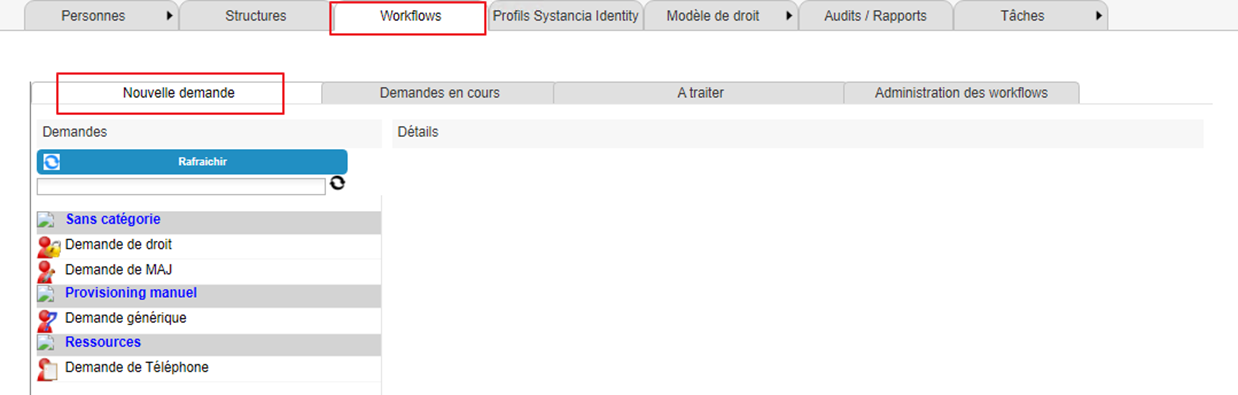
Щракнете върху бутона „Refresh“, за да се покаже списъкът с наличните работни потоци.
Щракнете върху желания работен поток, за да подадете заявка за упълномощаване.
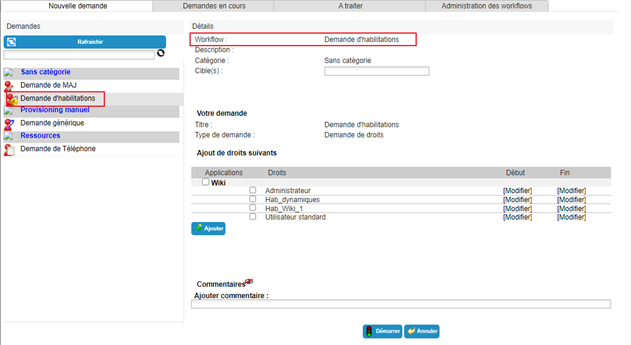
Изберете една или повече самоличности, за които се отнася заявката.
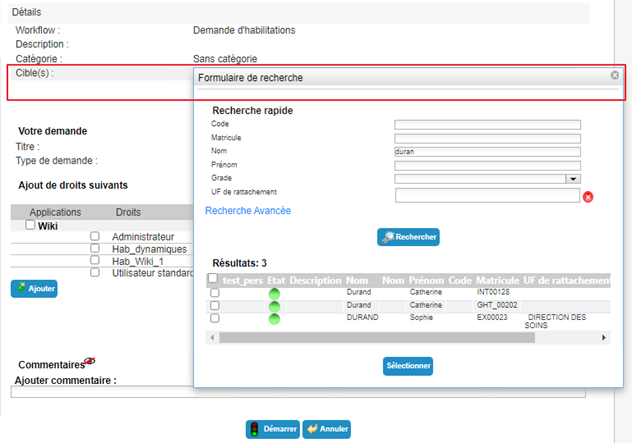
Изберете желаните упълномощавания от наличния списък. Ако е необходимо, посочете начална и крайна дата.
Щракнете върху бутона „Add“.
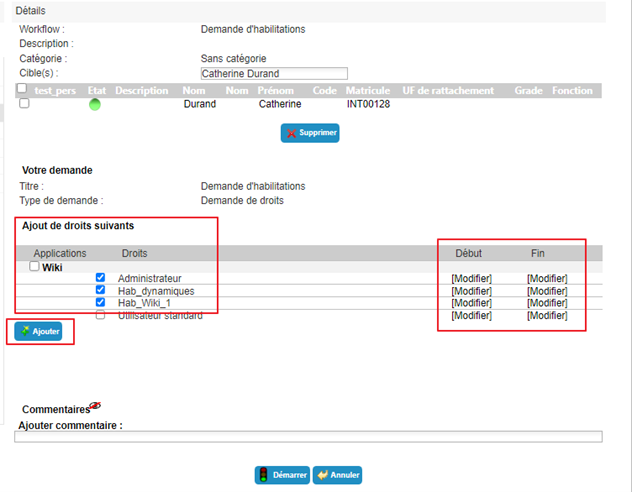
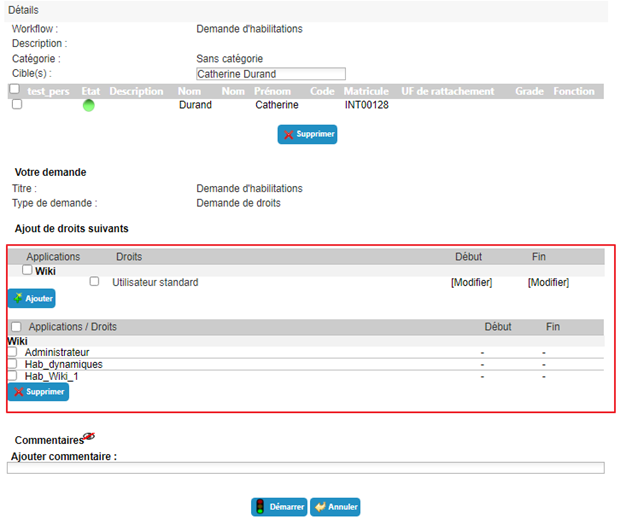
Можете да добавяте или премахвате упълномощавания по желание. Ако искате да добавите дати на прилагане към вече избрано упълномощаване, трябва да го изтриете и след това да го добавите отново, като предварително въведете датите.
Щракнете върху бутона „Start“ и потвърдете в изскачащия прозорец.
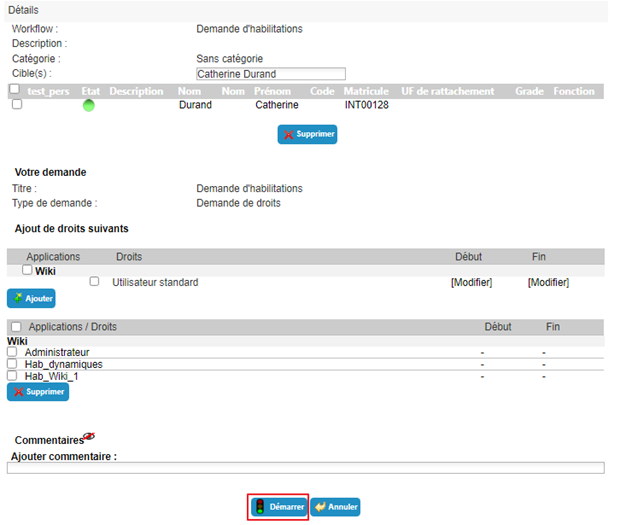
След като потвърдите изпълнението на работния поток, ще бъдете автоматично пренасочени към страницата, на която можете да видите чакащите заявки.
Подаване на заявка за ръчно осигуряване (или премахване на осигуряването) на упълномощаване¶
Заявките за ръчно осигуряване (или премахване на осигуряването) се подават в старата конзола за експлоатация чрез менюто „Run an ‘On demand’ workflow“.
Щракнете върху бутона „Refresh“, за да се покаже списъкът с наличните работни потоци.
Щракнете върху желания работен поток, за да подадете заявка за осигуряване.
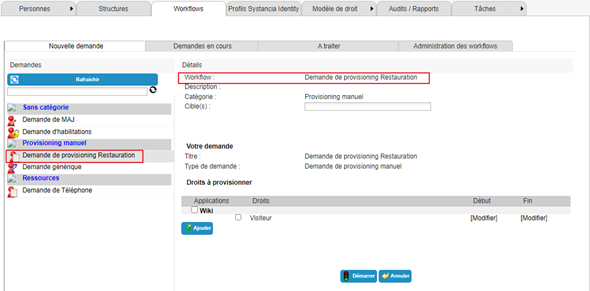
Изберете една или повече самоличности, за които се отнася заявката.
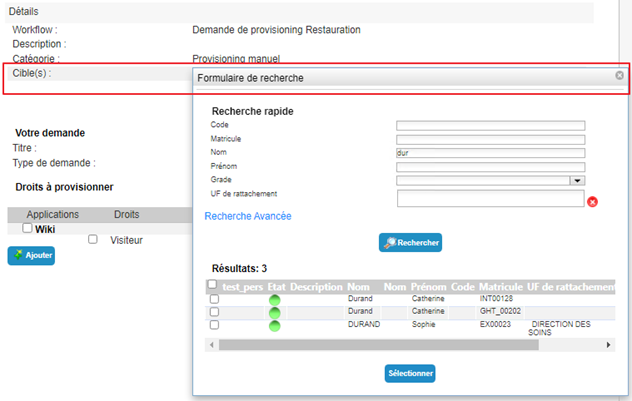
Изберете желаните упълномощавания от наличния списък. Ако е необходимо, посочете начална и крайна дата.
Щракнете върху бутона „Add“.
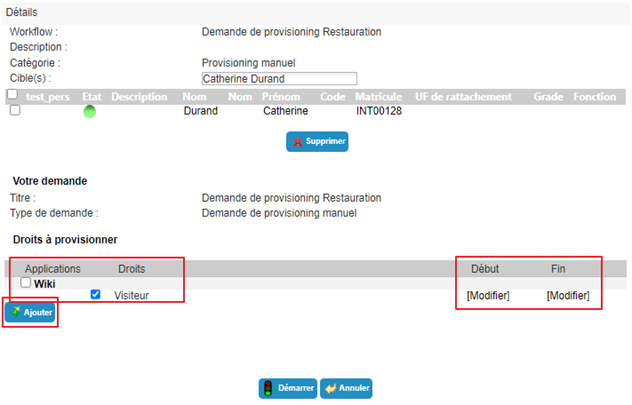
Можете да добавяте или премахвате упълномощавания по желание. Ако искате да добавите дати на прилагане към вече избрано упълномощаване, трябва да го изтриете и след това да го добавите отново, като предварително въведете датите.
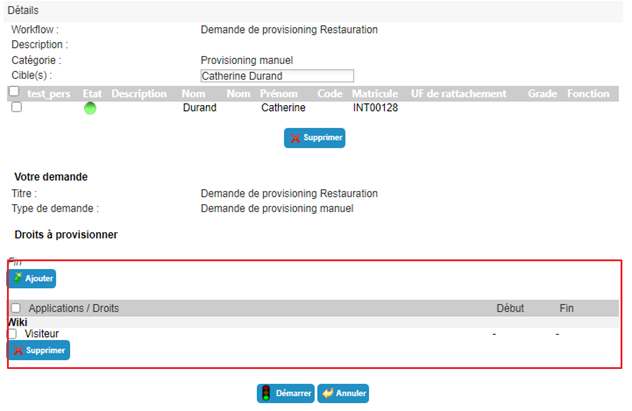
Щракнете върху бутона „Start“ и потвърдете в изскачащия прозорец.
След като потвърдите изпълнението на работния поток, ще бъдете автоматично пренасочени към страницата, на която можете да видите чакащите заявки.
Делегиране на упълномощавания¶
Делегирането на упълномощавания ви позволява да прехвърлите права от едно лице (делегиращ) на друго (делегат), обикновено за временен период.
Тази функция е достъпна за делегиращите (в зависимост от разрешенията на влезлото лице), но от версия 7.0 и трето лице (в зависимост от разрешенията на влезлото лице) може да делегира права на друга самоличност (например администратор).
За да получите достъп до функцията за делегиране на упълномощавания, отворете записа на желаната самоличност в режим на преглед и отидете в раздела „Delegations“.
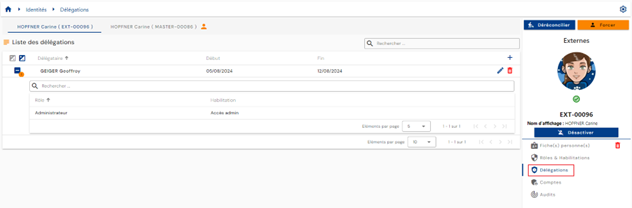
Странирането е настроено да показва само 10 правила за делегиране.
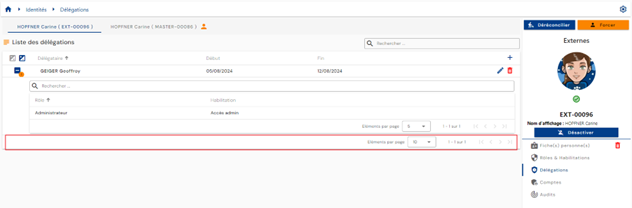
За да добавите делегиране, щракнете върху бутона „“, разположен горе вдясно на таблицата с делегирания.
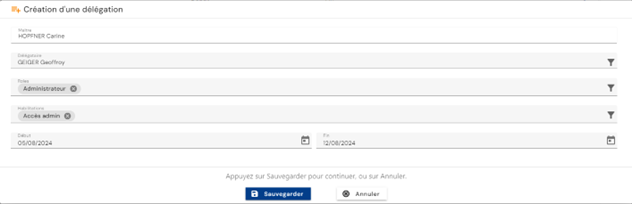
Въведете следната информация, за да създадете делегиране:
- Делегатът: лицето, което получава делегираните роли и/или упълномощавания (задължително)
- Делегираната роля (или роли) (задължително)
- Делегираното упълномощаване (или упълномощавания) (незадължително)
- Началната и крайната дата на делегирането (незадължително)
За да промените делегиранията, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата.
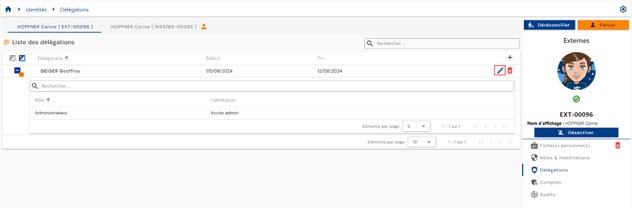
Можете да промените всички параметри.
За да изтриете делегиране, щракнете върху иконата „“, разположена вдясно в съответния ред на таблицата.
Преди изтриването на делегирането ще се покаже съобщение за потвърждение.
Управление на кампаниите за сертифициране¶
Кампаниите за сертифициране се провеждат за цялостен преглед на упълномощаванията, присвоени на лицата. Препоръчително е кампаниите за сертифициране да се провеждат редовно във всички референтни системи, за да се гарантира, че присвоените упълномощавания наистина са подходящи.
Как работи една кампания за сертифициране:
Упълномощаванията, обхванати от кампаниите за сертифициране, трябва да бъдат конфигурирани предварително от администратора. Конфигурацията на упълномощаванията посочва сертифициращите лица и продължителността на кампанията за сертифициране.
При създаване на кампания за сертифициране всички лица, свързани с упълномощаванията, конфигурирани за сертифициране, и принадлежащи към избраните приложения, ще бъдат изброени и трябва да преминат през сертифициране на упълномощаванията.
Може да има едно или повече сертифициращи лица за едно и също право.
Преглед на кампания за сертифициране¶
За да получите достъп до страницата за преглед на кампаниите за сертифициране, отидете в менюто „Right Template \ Certification Campaign“.
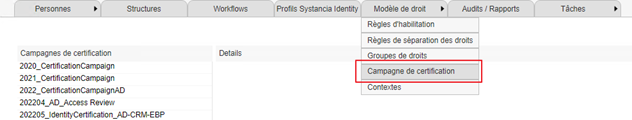
Екранът за преглед на кампаниите за сертифициране изглежда така:
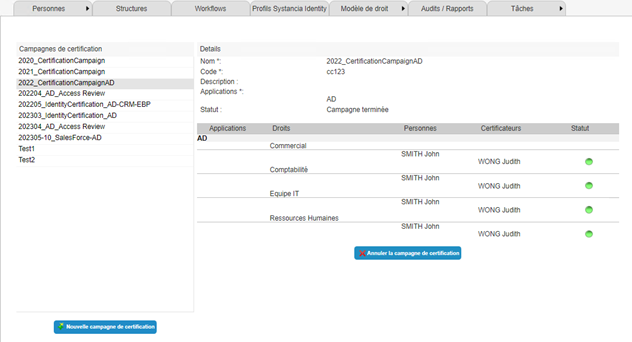
- Кампаниите за сертифициране се намират в лявата част на екрана.
- Дясната част на екрана се използва за преглед на подробностите за кампанията за сертифициране или за обработване на заявките за сертифициране. Тук се показва цялата информация за кампанията:
- Name
- Code
- Описание
- Приложения
- Статус. Поддържат се три състояния на кампанията:
- Нова кампания: Кампанията току-що е създадена. Нито едно сертифициращо лице все още не е взело решение по кампанията. Бутонът „Certify rights“ е видим за сертифициращите лица. Вижте частта „Обработване на кампания за сертифициране“
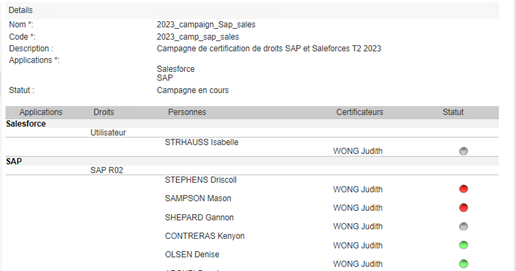
- Текуща кампания. Поне едно от сертифициращите лица вече е взело решение по кампанията. Бутонът „Certify rights“ е видим за сертифициращите лица. Вижте частта „Обработване на кампания за сертифициране“
- Завършена кампания. Всички сертифициращи лица трябва да са взели решение по кампанията, за да придобие тя този статус. Кампанията все още е видима, но вече не може да бъде променяна. Тя може да бъде изтрита от инициатора на кампанията. Вижте частта „Отмяна на кампания за сертифициране“
- Таблица с двойките упълномощаване/лице за сертифициране, сортирани по приложение. В нея са изброени и сертифициращите лица, свързани с всяка двойка упълномощаване/лице. Колоната за статус показва три различни статуса:
- Сива точка: упълномощаването все още не е проверено
- Зелена точка: упълномощаването е проверено и сертифицирано
- Червена точка: упълномощаването е проверено и отменено
Създаване на кампания за сертифициране¶
Можете да получите достъп до страницата за създаване на кампания за сертифициране от страницата за преглед на кампаниите за сертифициране.
Щракнете върху бутона „New certification campaign“.
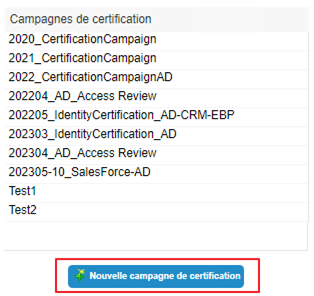
Попълнете формуляра със следната информация:
- Име: името, което искате да дадете на кампанията. Задължително.
- Код: код на кампанията за сертифициране. Задължително.
- Описание: свободен текст за описание на целта на кампанията за сертифициране. Незадължително.
- Приложения: изберете приложенията, които да бъдат включени в кампанията за сертифициране. В една и съща кампания за сертифициране може да има няколко приложения от различни хранилища.
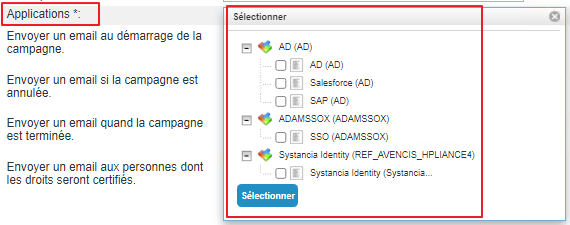
- Известия: известия могат да се изпращат на четири етапа от кампанията за сертифициране.
- Известие при началото на кампанията
- Известие в случай на отмяна на кампанията
- Известие, когато статусът на кампанията за сертифициране е „Completed“
- Известие, изпращано на лицата, когато някое от техните упълномощавания бъде сертифицирано.
За да създадете различните известия, отидете в частта Конфигуриране на известие за кампания за сертифициране.
Щракнете върху бутона „Save“, за да запишете кампанията за сертифициране.
Щракнете върху бутона „Cancel“, за да отмените въвеждането във формуляра.
Отмяна на кампания за сертифициране¶
Можете да получите достъп до страницата за отмяна на кампания за сертифициране от страницата за преглед на кампаниите за сертифициране.
Изберете кампанията за сертифициране, която искате да отмените, и щракнете върху бутона „Cancel certification campaign“.
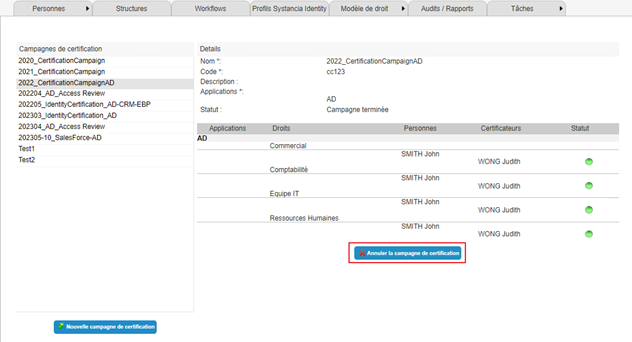
Забележка: Само лицето, създало кампанията за сертифициране, може да я отмени.
Обработване на кампания за сертифициране¶
Можете да получите достъп до кампания за сертифициране, за да я обработите, от страницата за преглед на кампаниите за сертифициране.
Изберете кампанията за сертифициране, която искате да обработите, и щракнете върху бутона „Certify rights“.
Щракнете върху бутона „Certify rights“, за да обработите кампания.
Таблицата с упълномощавания/списъкът с лица преминава в режим на редактиране.
Могат да се проверяват само несертифицирани упълномощавания. Едно и също сертифициращо лице не може да променя действията, извършени върху двойка упълномощаване/лице.
Двойките упълномощаване/лице, които вече са обработени, имат точка вместо квадратче за отметка:
- зелена, ако правото е сертифицирано
- червена, ако правото е отменено
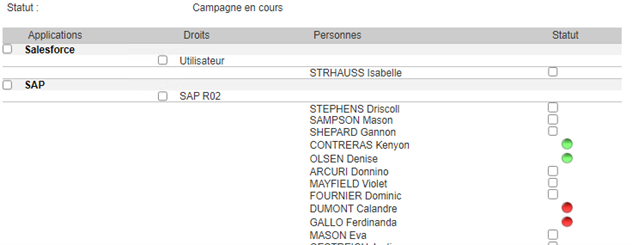
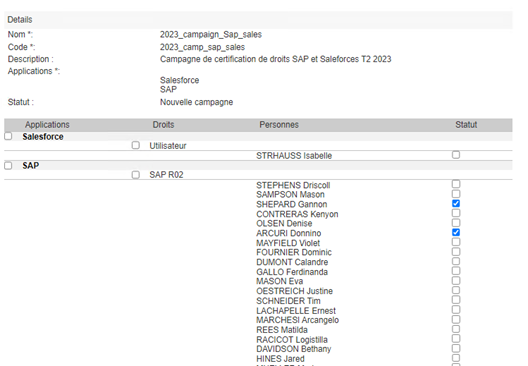
За да сертифицирате упълномощаване за дадено лице, щракнете върху квадратчето за отметка в колоната „Status“ на таблицата срещу желаното лице. След това щракнете върху бутона „Certify“.
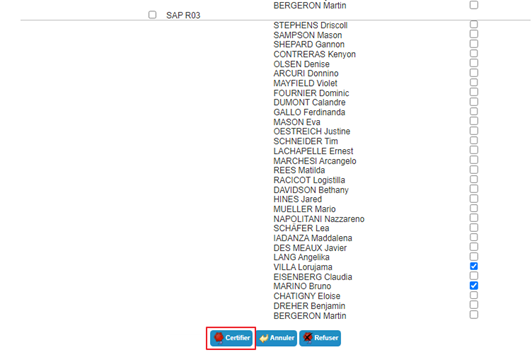
За да отмените упълномощаване за дадено лице, щракнете върху квадратчето за отметка в колоната „Status“ на таблицата срещу желаното лице. След това щракнете върху бутона „Deny“.
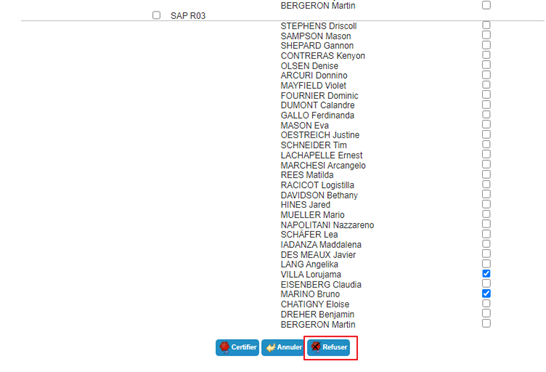
За да изберете с едно щракване всички лица, свързани с дадено упълномощаване, с цел да потвърдите или отмените упълномощаването, можете да отметнете квадратчето в колоната „Rights“.
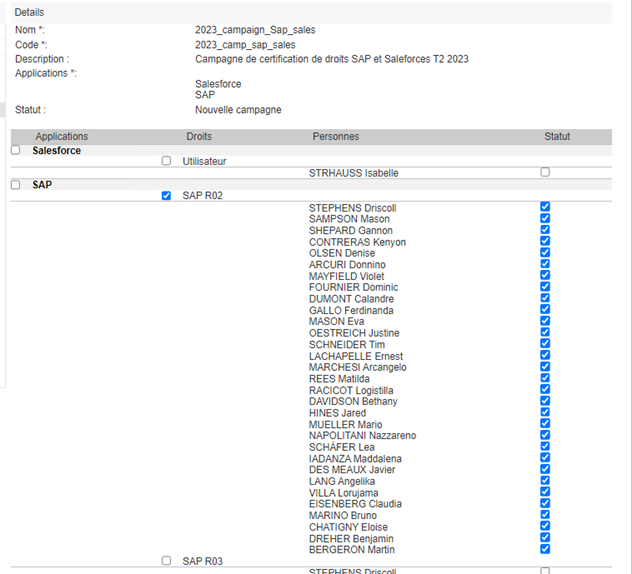
За да изберете всички двойки упълномощаване/лице в дадено приложение, с цел да потвърдите или отмените упълномощаване, можете да отметнете квадратчето в колоната „Applications“.
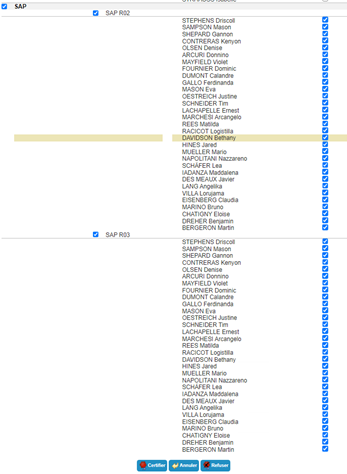
Забележка: когато има няколко сертифициращи лица за двойките упълномощаване/лице, ако поне едно от тях е отменило упълномощаването, упълномощаването ще бъде в статус „Blocked“.
Конфигуриране на известие за кампания за сертифициране¶
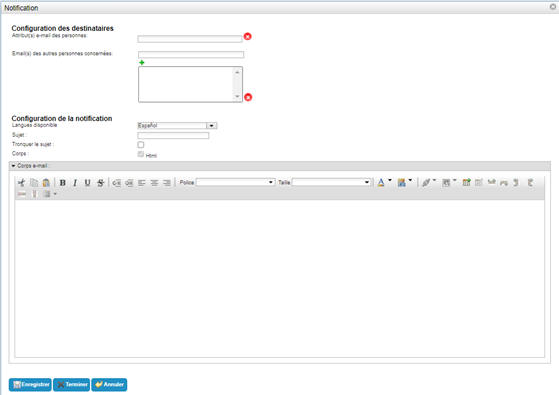
Формулярът за конфигуриране на известията за кампания за сертифициране има един и същ формат за четирите възможни известия.
Трябва да се въведе следната информация:
- Конфигуриране на получателите
- Имейл атрибути на лицата: изберете атрибута или атрибутите, които съдържат имейл адрес. Получателите на известието трябва да имат имейл адрес, въведен в този атрибут, за да получат известието. Това поле е задължително.
- Имейл адреси на други засегнати лица: свободно поле, в което можете да добавите колкото желаете имейл адреси. Всеки получател от списъка ще получи известието без изключение. Това поле е незадължително.
- Конфигуриране на известието
- Наличен език: изберете езика, на който искате да напишете известието. Възможно е да се изпраща известие на различни езици, като се запишат темата и тялото за всеки език. Известието ще бъде изпратено на езика на потребителя, определен в неговия езиков атрибут. Ако той не е определен, известието ще бъде изпратено на езика по подразбиране.
- Subject: тема на имейла. Това поле е незадължително, но силно препоръчително. Този параметър може да съдържа ключови думи. Може да бъде написан на всеки поддържан език.
- Truncate subject: параметър, който позволява да се ограничи дължината на темата, като при няколко цели се показват стойностите на ключовите думи само на първата цел. Изберете „да“, ако искате да активирате тази опция. По подразбиране е „не“.
- Тяло: опция за създаване на съобщение в HTML режим.
- Тяло на имейла: свободно поле, в което се въвежда текстът на известието.
Ключови думи, специфични за кампанията за сертифициране:
Ключовата дума #CERTIFICATIONCAMPAIGN#, отнасяща се до кампания за сертифициране, може да се използва в известията в различни варианти чрез два параметъра, както следва:
1 | |
|
Основен параметър (PARAM_1) |
Вторичен параметър (PARAM_2) |
Description |
|---|---|---|
| ATTRIBUTE | NAME | Позволява извличане на името на кампанията за сертифициране. |
| STATUS | Позволява извличане на статуса на кампанията за сертифициране. | |
| ID | Позволява извличане на идентификатора на кампанията за сертифициране. |
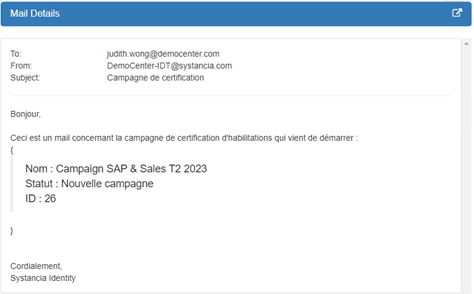
Пример за известие:
Конфигурация на тялото на имейла
1 2 3 4 5 6 7 8 9 | |
Получен имейл (след интерпретиране на ключовите думи)
Преглед на акаунтите и упълномощаванията на самоличност¶
Акаунтите в различните хранилища на приложения се изчисляват въз основа на определените правила за управление и на ролите и упълномощаванията, присвоени на самоличностите.
Правилата за управление на акаунтите са:
- Определяне на състояние на акаунта въз основа на състоянието на самоличността,
- Определяне на правила за обединяване на акаунти в случай на множество самоличности,
- Определяне на правила за създаване на акаунти, основани единствено на присвояването на роля.
За да прегледате акаунтите и упълномощаванията, свързани със самоличност, отворете записа на желаната самоличност в режим на преглед и отидете в раздела „Accounts“.
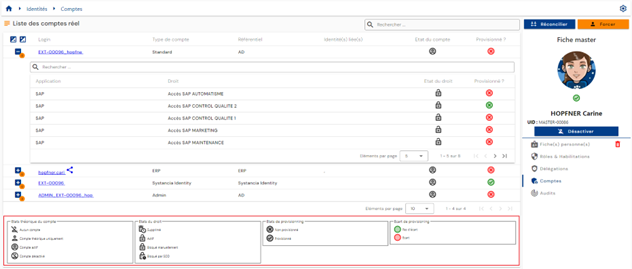
Този раздел е достъпен само в режим на преглед и показва резултатите от изчисленията на акаунти и упълномощавания, извършени за самоличността или, в случай на съгласуване на самоличности, за всички самоличности. В последния случай разделът е общ за всички самоличности във веригата на съгласуване.
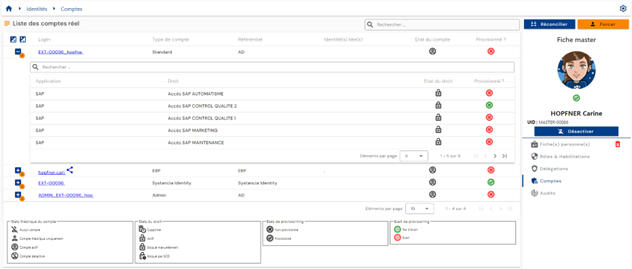
Показва се таблица, съдържаща изчислените акаунти. За всеки акаунт вложена таблица съдържа упълномощаванията, свързани с акаунта. Акаунт може да бъде генериран и без свързани упълномощавания.
Когато няколко самоличности са съгласувани и даден акаунт е общ за няколко самоличности (функцията за обединяване на акаунти е активирана), акаунтът се обозначава с иконата „ “.
Странирането е реализирано така, че да се показват само 10 акаунта.
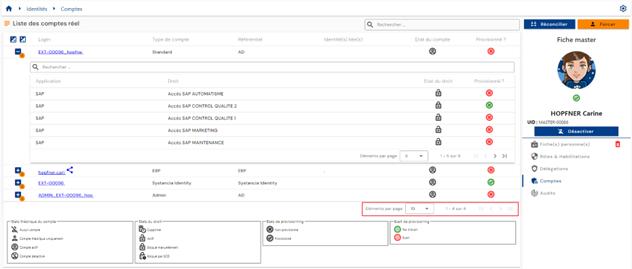
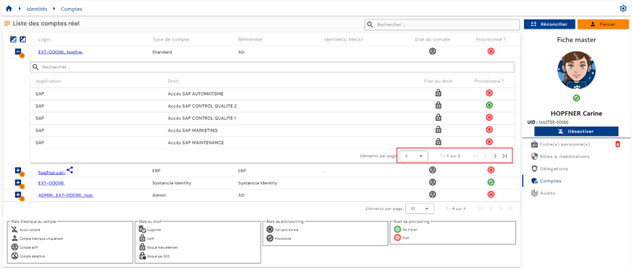
Във вложената под даден акаунт таблица странирането е настроено да показва само 5 упълномощавания.
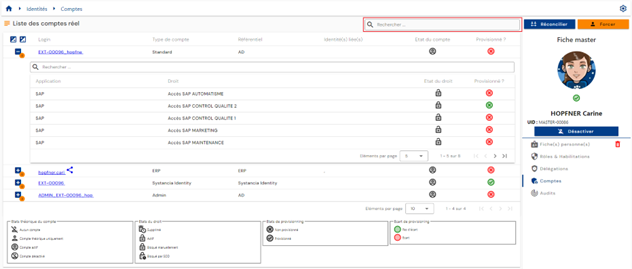
Горе вдясно на таблицата с акаунти е налично поле за търсене. Търсенето обхваща имената за влизане на акаунтите или имената на хранилищата.
Теоретичното състояние и състоянието на осигуряване на акаунтите са видими на всеки ред на таблицата.
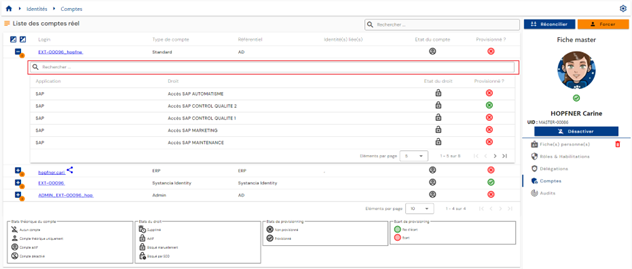
Във вложената под даден акаунт таблица в горната част на таблицата с упълномощавания е налично поле за търсене. Търсенето обхваща имената на приложенията или упълномощаванията.
Теоретичното състояние и състоянието на осигуряване на упълномощаванията са видими на всеки ред на таблицата.
Легенда, обясняваща различните теоретични състояния и състояния на осигуряване, помага на потребителите да разберат различните състояния.
Осигуряване/премахване на осигуряването на акаунти и упълномощавания¶
Процесът на прехвърляне на акаунтите и упълномощаванията, изчислени от CyberElements Identity, към различните хранилища на приложения се нарича изходящо осигуряване. Следователно CyberElements Identity упражнява контрол върху приложенията, определени за управление на акаунти и упълномощавания.
Има два начина за управление на осигуряването:
- Или може да се създаде автоматичен конектор (чрез API, база данни, директория или автоматизиран обмен на плоски файлове) – в този случай говорим за автоматично осигуряване.
- Или не е възможно да се създаде автоматичен конектор – в този случай говорим за полуавтоматично осигуряване.
Автоматично осигуряване/премахване на осигуряването¶
За да осигурите акаунти и упълномощавания в хранилищата на приложения, трябва да използвате механизма Systancia Identity Provisioning (SIP), за да създадете изходящ конектор за осигуряване: от CyberElements Identity, който е авторитетният източник, като се вземат предвид конфигурираните правила за синхронизация, акаунтите и упълномощаванията ще бъдат създавани, актуализирани или изтривани в хранилищата на приложения съгласно правилата, определени в правилата за импортиране.
Последователността за изходящо осигуряване трябва да се състои най-малко от следните елементи:
- Експортиране на хранилището Identity (авторитетно) от тип „USER + ACCESS“ или „ACCOUNT + ACCESS“
- Експортиране на целевото хранилище на приложението
- Правило за синхронизация
- Правило за импортиране в целевото хранилище на приложението
Вижте страницата „Управление на конекторите за автоматично осигуряване“, за да създадете конектор.
Полуавтоматично осигуряване/премахване на осигуряването¶
Конектор за полуавтоматично осигуряване се създава чрез работен поток „User request“ или „Event“ с поне една задача за ръчно осигуряване или премахване на осигуряването.
В задачата за ръчно осигуряване действията по осигуряване, които трябва да се извършат, са изброени в известие, изпратено до оператора. След като изпълни задачата, операторът може да щракне върху бутона „Task validated“, за да посочи, че осигуряването е завършено. Състоянието на осигуряване на акаунта и/или упълномощаванията се актуализира в CyberElements Identity. Това позволява на администраторите да проверяват състоянието на правата на самоличностите.