Kontode ja autoriseerimiste haldus¶
Kontohaldus hõlmab organisatsioonis hallatavate eri rakenduste kasutajakontode loomist, muutmist ja kustutamist. See hõlmab kasutajatele kordumatute identifikaatorite määramist (nt kasutajanimed või töötaja ID-d) ja nende kontodega seotud teabe haldamist.
Lubade haldus seisneb igale identiteedile konkreetsete juurdepääsuõiguste ja autoriseerimiste andmises vastavalt tema rollile, vastutusaladele, organisatsioonile ja vajadustele organisatsioonis. Need autoriseerimised võivad hõlmata juurdepääsu rakendustele, andmetele, võrkudele, süsteemidele, füüsilistele ressurssidele jne.
Identiteedi rollide ja lubade haldamine hõlmab lubade arvutamist ja määramist identiteetidele eri rakendustes, et luua identiteetide ja nende lubade teoreetiline hoidla. See tähendab, et kõiki arvutatud kontosid, rolle ja autoriseerimisi saab eri sihtrakendustes automaatselt või käsitsi ette valmistada.
CyberElements Identity võimaldab hallata rolle ja autoriseerimisi kas automaatselt autoriseerimisreeglite abil või kaalutluspõhiselt, lisades õigusi käsitsi või vormitaotluste (workflow) kaudu.
Kontotüüpide haldus¶
Kontotüüp koosneb mitmest elemendist:
- sisselogimispoliitika (kohustuslik),
- paroolipoliitika (valikuline),
- konto atribuudid (valikulised),
- identiteedi olekute järgi määratud konto olekud
Kontode loomiseks peab kontotüüp olema seotud hoidla ja rolliga. Seega võib samal identiteedil olla samas hoidlas mitu kontot, kui sellel identiteedil on mitu erinevat rolli.
Hoidla kontotüübi loomine/muutmine/kustutamine¶
Teavet kontotüüpide halduse, eri vormide konfigureerimise jms kohta leiate lehelt Objektitüüpide haldus.
Sisselogimispoliitika loomine/muutmine/kustutamine¶
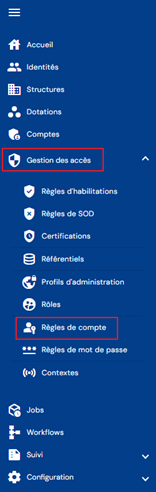
Sisselogimispoliitikate haldusse pääsemiseks avage menüü „Access Management/Account Rules“.
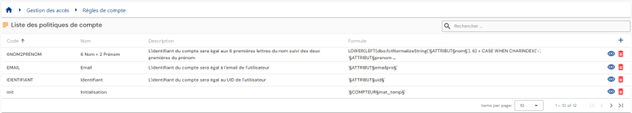
Teid suunatakse otse olemasolevate sisselogimispoliitikate loendisse, mis on tabelisse eellaaditud ilma ühegi filtrita.
Lehekülgedeks jaotamine on seadistatud nii, et kuvatakse ainult 10 sisselogimispoliitikat.
Tabeli paremas ülanurgas on otsinguväli. Otsing hõlmab sisselogimispoliitikate atribuute „code“ ja „name“.
Uue sisselogimispoliitika loomiseks klõpsake nuppu „ “.
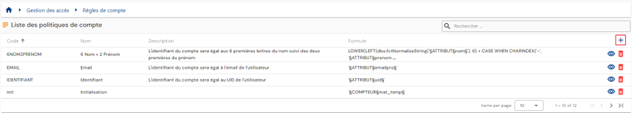
Sisestage sisselogimispoliitika parameetrid:
-
Code: sisselogimispoliitika kood. Peab olema kordumatu, ilma tühikute ja erimärkideta. Kohustuslik.
-
Name: sisselogimispoliitika nimi. Silt, mis kuvatakse rakenduse eri vormides. Kohustuslik.
-
Description: väli sisselogimispoliitika kirjelduse sisestamiseks. Valikuline.
-
Formula (primary): arvutusvalem sisselogimisnime määramiseks
-
Duplicate policy:
- Automatic increment: sisselogimisnimi arvutatakse esmase valemi abil ja seda täiendatakse duplikaadiindeksiga. Duplikaadiindeks on kolmekohaline.
- Näide: Login_Calc002
- Formula (duplicate): kohandatud arvutusvalem juhuks, kui sisselogimisnime arvutamisel esmase valemiga tuvastatakse duplikaat. Automaatse suurendamise haldamiseks võite kasutada märksõna §INDEX_DOUBLON§, kuid paigutage see kindlasse kohta. Alates versioonist Identity 7.0 SP3 algab märksõna §INDEX_DOUBLON§ väärtusest 1 ja sellel pole ülempiiri. Varasemates versioonides on duplikaadiindeks kolmekohaline.
- Näide: Formula (duplicate) Login2_Calc
Hoiatus: valemi testimiseks selle märksõnaga peate asendama §INDEX_DOUBLON§ väärtusega. Valemitestris seda märksõna tõlgendada ei saa, kuid sisselogimisnimede arvutamisel see toimib.
- Automatic increment: sisselogimisnimi arvutatakse esmase valemi abil ja seda täiendatakse duplikaadiindeksiga. Duplikaadiindeks on kolmekohaline.
-
Action to take if a real account exists:
- Use and reconcile with the real account
- Generate a login with duplicate policy
- Do not generate an account
-
Actions to take if a theoretical account exists:
- Generate a login with duplicate policy
- Do not generate an account
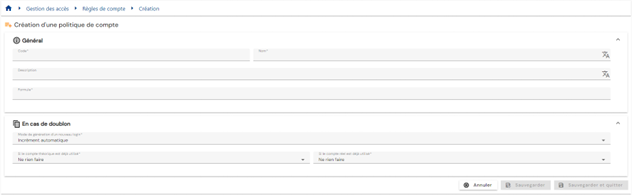
Sisselogimispoliitika vaatamiseks ja muutmiseks klõpsake tabeli vastava rea paremas servas asuvat ikooni „ “:
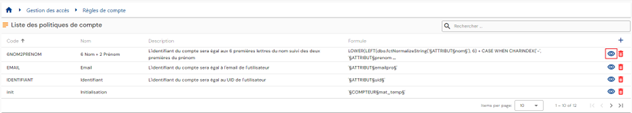
Sisselogimispoliitika vaatelehelt saab otse redigeerimisrežiimi lülituda.
Redigeerimisrežiimis saab muuta kõiki välju.
Nuppude toimingud redigeerimis- või loomisrežiimis:
- Cancel: tühistab praeguse sisestuse ja lülitab lehe vaaterežiimi
- Save: kinnitab vormi ja lülitab lehe vaaterežiimi
- Save and quit: kinnitab vormi ja naaseb sisselogimispoliitikate loendi lehele
Sisselogimispoliitika kustutamiseks klõpsake tabeli vastava rea paremas servas asuvat ikooni „ “:
Enne sisselogimispoliitika kustutamist kuvatakse kinnitusteade.
Hoiatus: sisselogimispoliitikat ei saa kustutada seni, kuni see on seotud ühe või mitme hoidlaga.
Paroolipoliitika loomine/muutmine/kustutamine¶
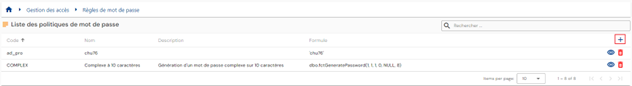
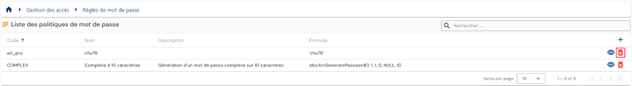
Paroolipoliitikate haldusse pääsemiseks avage menüü „Access management/Password rules“.
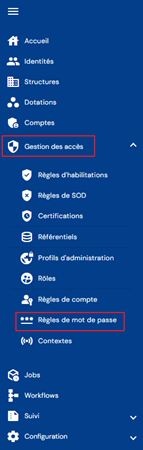
Teid suunatakse otse olemasolevate paroolipoliitikate loendisse, mis on tabelisse eellaaditud ilma ühegi filtrita.
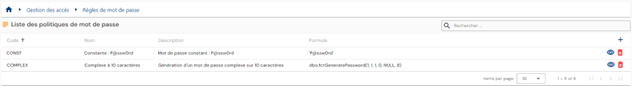
Lehekülgedeks jaotamine on seadistatud nii, et kuvatakse ainult 10 paroolipoliitikat.
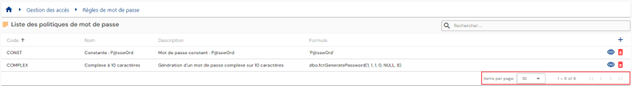
Tabeli paremas ülanurgas on otsinguväli. Otsing hõlmab paroolipoliitikate atribuute „code“ ja „name“.
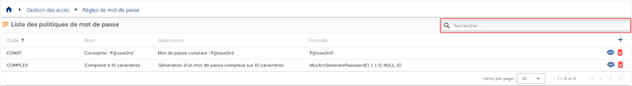
Uue paroolipoliitika loomiseks klõpsake nuppu „“:
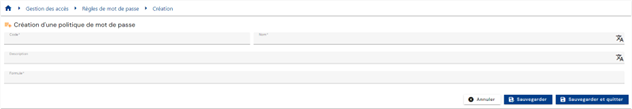
Sisestage paroolipoliitika parameetrid:
- Code: sisselogimispoliitika kood. Peab olema kordumatu, ilma tühikute ja erimärkideta. Kohustuslik.
- Name: sisselogimispoliitika nimi. Silt, mis kuvatakse rakenduse eri vormides. Kohustuslik.
- Description: väli paroolipoliitika kirjelduse sisestamiseks. Valikuline.
- Formula: arvutusvalem parooli määramiseks
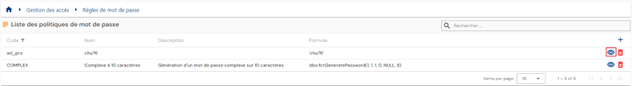
Paroolipoliitika vaatamiseks ja muutmiseks klõpsake tabeli vastava rea paremas servas asuvat ikooni „“:
Paroolipoliitika vaatelehelt saate otse redigeerimisrežiimi lülituda.
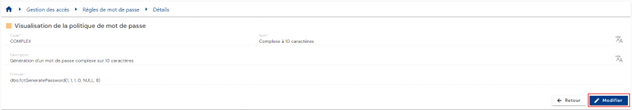
Redigeerimisrežiimis saab muuta kõiki välju.
Nuppude toimingud redigeerimis- või loomisrežiimis:
- Cancel: tühistab praeguse sisestuse ja lülitab lehe vaaterežiimi
- Save: kinnitab vormi ja lülitab lehe vaaterežiimi
- Save and quit: kinnitab vormi ja naaseb paroolipoliitikate loendi lehele
Paroolipoliitika kustutamiseks klõpsake tabeli vastavast reast paremal asuvat ikooni „“:
Enne paroolipoliitika kustutamist kuvatakse kinnitusteade.
Hoiatus: paroolipoliitikat ei saa kustutada, kui see on seotud ühe või mitme hoidlaga.
Hoidla kontode vaatamine¶
Konto otsimiseks avage menüü „Accounts“.
Teid suunatakse otse valitud hoidla (loendis esimese) kontootsingu lehele, mis on eellaaditud ilma ühegi filtrita, kuid arvestades sisselogitud kasutaja profiiliga seotud lube.
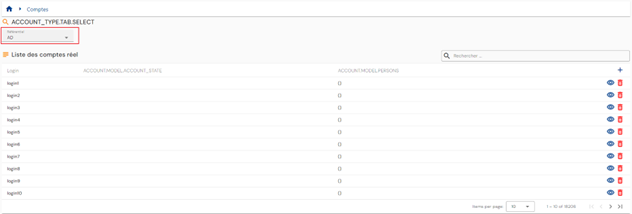
Kuna kontod on seotud hoidlaga, peate seotud kontode loendi kuvamiseks valima soovitud hoidla kas vahekaartide või ripploendi kaudu.
Kuvarežiim määratakse hoidlate arvu järgi. Kui hoidlaid on 10 või vähem, kuvatakse need eraldi vahekaartidel; vastasel korral loetletakse need ripploendis.
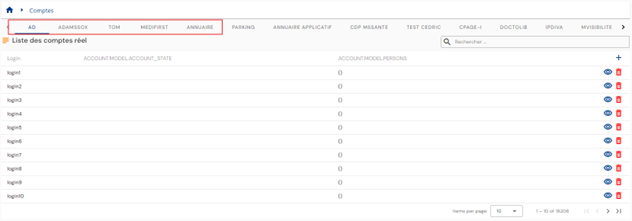
Lehekülgedeks jaotamine on rakendatud nii, et kuvatakse ainult 10 kontot.
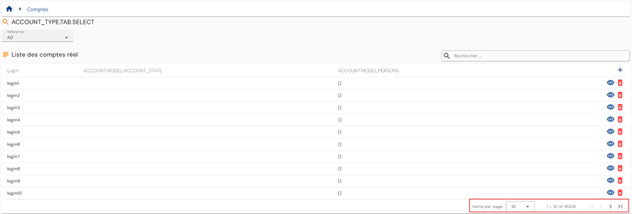
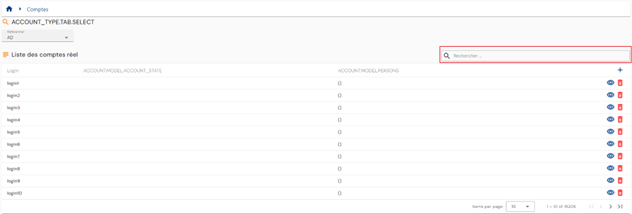
Tabeli paremas ülanurgas on otsinguväli. Otsing hõlmab kontode sisselogimisnimesid ja arvestab valitud hoidlat.
Kontootsingu tulemuste tabeli konfigureerimine¶
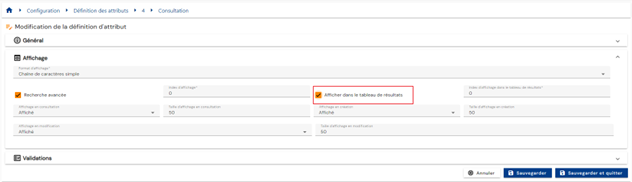
Kontootsingu tulemuste tabelisse kaasatavate atribuutide konfigureerimiseks avage atribuutide konfigureerimise leht, valige vahekaart „Account“, avage soovitud atribuut redigeerimisrežiimis ja märkige suvand „Display in results table“.
Teoreetilise konto kooskõlastamine reaalse kontoga / kooskõlastamise tühistamine¶
Kontode kooskõlastamise halduslehele liikumiseks avage menüü „Accounts“ ja aktiveerige suvand „Reconciliation“:
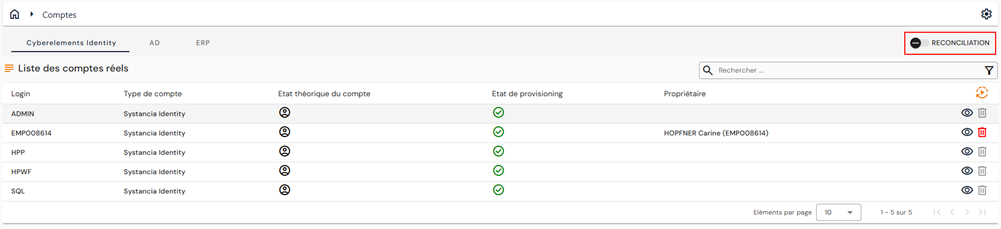
Aknas kuvatakse kaks uut tabelit:
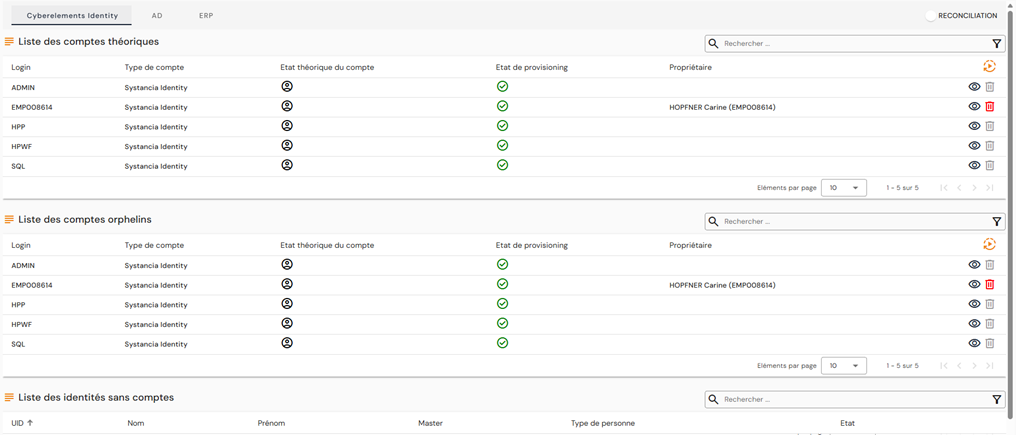
Teine tabel loetleb valitud hoidla orbkontod. Meeldetuletuseks: orbkontod on kontod, mis on sihthoidlast toodud, kuid mis pole seotud ühegi CyberElements Identity identiteediga.
Kolmas tabel loetleb identiteedid, mis pole seotud ühegi valitud hoidla kontoga.
Selles tabelis saate iga kontota identiteedi puhul:
- Siduda olemasoleva teoreetilise konto. Selleks klõpsake soovitud identiteedist paremal nuppu
 ja otsige seejärel soovitud olemasolev teoreetiline konto.
- Luua teoreetilise konto. Selleks klõpsake soovitud identiteedist paremal nuppu ja looge seejärel teoreetiline konto, valides soovitud kontotüübi.
Oluline märkus
Funktsioon on vanematest liidestest eemaldatud, kuna mõlemat režiimi ei saa säilitada.
Rollide ja autoriseerimiste kaalutluspõhine haldus¶
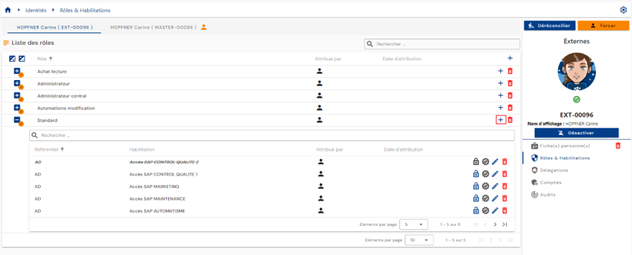
Identiteedi rollimäärangute ja autoriseerimiste käsitsi muutmiseks avage soovitud identiteedikirje vaaterežiimis ja minge vahekaardile „Roles and Authorizations“.
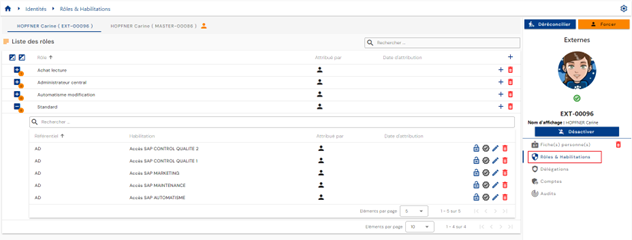
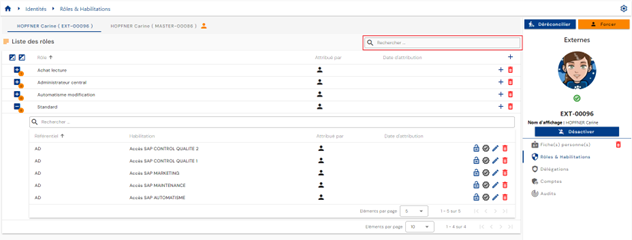
Kuvatakse tabel, mis sisaldab identiteedile määratud rolle. Iga rolli all on pesastatud tabel, mis sisaldab identiteediga seotud ja rollile määratud autoriseerimisi. Autoriseerimine peab olema seotud paariga Identity/Role.
Kui mitu identiteeti on kooskõlastatud, kuvatakse iga identiteedi jaoks vahekaart, kus saate valida soovitud identiteedi. Rollid/autoriseerimised on seotud identiteediga, mitte kooskõlastusahelaga. Seetõttu tuleb enne käsitsi värskenduste tegemist valida soovitud identiteet.
Lehekülgedeks jaotamine on seadistatud nii, et kuvatakse ainult 10 rolli.
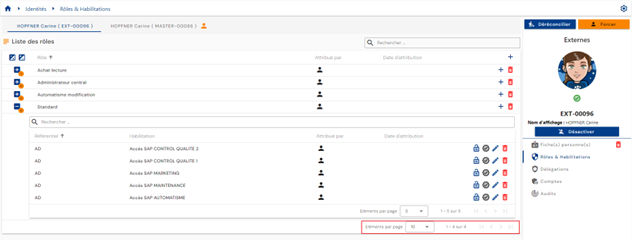
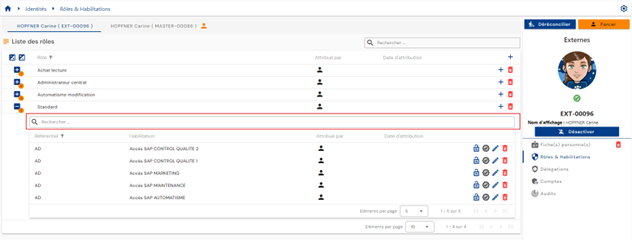
Rolli alla manustatud tabelis on lehekülgedeks jaotamine seadistatud nii, et kuvatakse ainult 5 autoriseerimist.
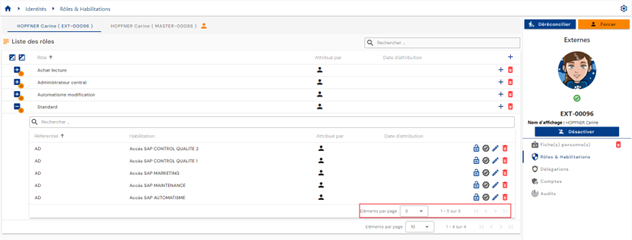
Rollitabeli paremas ülanurgas on otsinguväli. Otsing põhineb rollide nimedel.
Rolli alla manustatud tabelis on autoriseerimiste tabeli ülaosas otsinguväli. Otsing hõlmab autoriseerimiste atribuute „Category“, „Code“ ja „Name“.
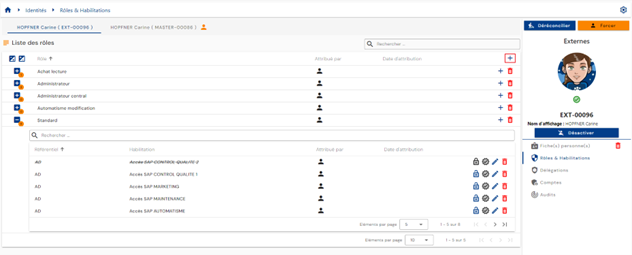
Autoriseerimiste tabelist leiate järgmise teabe:
- Selle olek:
- „Valid“: autoriseerimine on nähtav ilma eritähisteta
- „Blocked“: autoriseerimine on nähtav, kuid liideses läbi kriipsutatud
- Määramisviis. Võimalikud väärtused on
 : käsitsi, koos määramise teinud identiteedi UID-ga
 : autoriseerimisreegel koos reegli või reeglite nimega
 : rolli pärimise kaudu antud autoriseerimine
-
 : esimene ikoon näitab, et õigus on lisatud käsitsi (workflow kaudu), ja teine võimaldab avada workflow (link workflow käitamisliidesele).
Ühe või mitme rolli lisamiseks või ühe või mitme autoriseerimise lisamiseks sama identiteedi mitmele rollile klõpsake rollitabeli paremas ülanurgas asuvat nuppu „“.
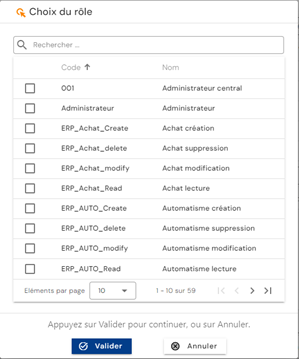
Valige soovitud roll(id) ja klõpsake seejärel nuppu Confirm, et rollid lisada ja liikuda järgmisse etappi, või nuppu Cancel, et toiming tühistada.
Ühe või mitme autoriseerimise lisamiseks rollile, mis on juba identiteediga seotud, klõpsake rollitabeli vastava rea paremas servas asuvat nuppu „“.
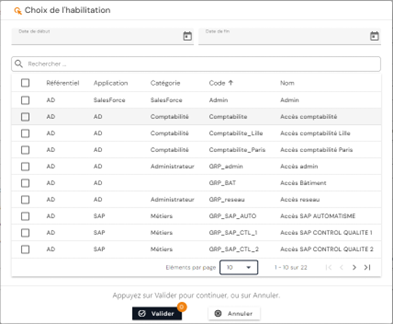
Valige soovitud autoriseerimine või autoriseerimised ja klõpsake seejärel nuppu „Confirm“, et need rolliga siduda, või nuppu „Cancel“, et toiming tühistada. Saate määrata algus- ja lõppkuupäeva, mida rakendatakse kõigile valitud autoriseerimistele.
-
Autoriseerimiste toimingunupud:
 : võimaldab autoriseerimise blokeerida.
 : võimaldab autoriseerimise blokeeringu tühistada.
 : võimaldab autoriseerimise sertifitseerida.
 : võimaldab autoriseerimise sertifitseeringu kustutada.
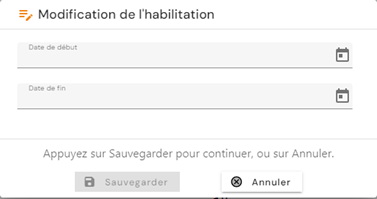
- : võimaldab muuta kehtivuskuupäevi. Nupp on saadaval ainult käsitsi antud õiguste puhul.
- : võimaldab kustutada käsitsi antud õiguse. Enne autoriseerimise eemaldamist kuvatakse kinnitusteade.
Hoiatus: autoriseerimise kustutamise nupp on olemas ainult siis, kui autoriseerimine on määratud üksnes kaalutluspõhiselt. Autoriseerimine võib endiselt olla nähtav olekus „pending deletion“, kui selle ettevalmistuse olek on „provisioned“.
Rolli ja identiteedi seose eemaldamiseks klõpsake rollitabeli vastavast reast paremal asuvat ikooni „“.
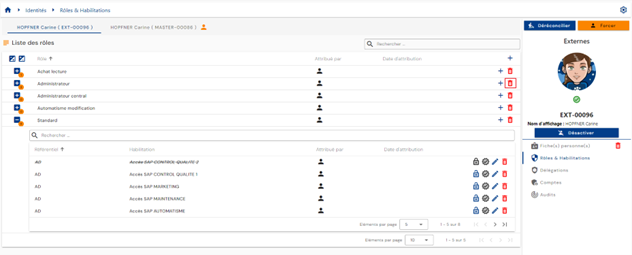
Enne rolli kustutamist kuvatakse kinnitusteade.
Hoiatus: rolli kustutamise nupp on olemas ainult siis, kui roll on määratud kaalutluspõhiselt. Automaatse ettevalmistuse korral eemaldatakse järgmisel sünkroonimisel ka kõigi paariga identiteet/roll seotud autoriseerimiste seosed ja tühistatakse nende ettevalmistus.
Autoriseerimisreeglite haldus¶
Autoriseerimisreeglid võimaldavad konfigureerida juurdepääsupoliitikaid ja määrata reegliga tuvastatud identiteetidele automaatselt õigusi.
Autoriseerimisreegel seisneb järgmiste seostamises:
- ühel pool kasutajate hulk, mis määratakse rollide (RBAC), organisatsioonide (OrBAC) ja/või atribuutide väärtuste (ABAC) järgi filtreerimise teel,
- teisel pool rollid ja rakendusõigused.
Autoriseerimisreeglite haldusse pääsemiseks avage menüü „Access Management / Authorization Rules“.
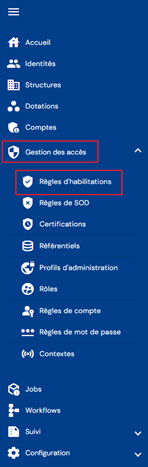
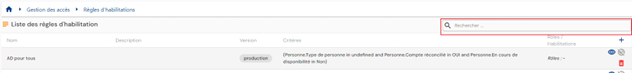
Teid suunatakse otse olemasolevate autoriseerimisreeglite loendi lehele, mis on eellaaditud ilma ühegi filtrita, kuid arvestades sisselogitud isiku profiiliga seotud autoriseerimisi.
Lehekülgedeks jaotamine on seadistatud nii, et kuvatakse ainult 10 reeglit.

Reeglitabeli paremas ülanurgas on otsinguväli. Otsing põhineb reeglite nimedel.
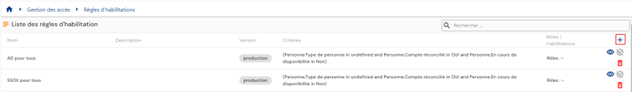
Uue autoriseerimisreegli loomiseks klõpsake nuppu „“.
Reegli loomine koosneb kolmest osast:
-
Üldsätted
- Name: autoriseerimisreegli nimi. Kohustuslik.
- Description: väli autoriseerimisreegli kirjelduse sisestamiseks. Valikuline.
- Context: valige ripploendist, mis sisaldab varem loodud kontekste, üks või mitu konteksti.
-
Kriteeriumide loend: klõpsake nuppu „ “ või „ “, et lisada filtreerimisreegel identiteetidele, mis kaasatakse autoriseerimisreeglisse. Filtreerimisreegel seisneb selle atribuudi määramises, millele filter rakendatakse, ning võrdlusoperaatori ja võrreldavate väärtuste määramises.
- Nupp „“ võimaldab lisada uue filtri eelmise filtriga samale tasemele.
- Nupp „
 “ võimaldab lisada filtrirühma eelmise filtriga samale tasemele. Rühma tuleb filtrid või filtrirühmad lisada rühmas olevate nuppude „“ või „“ abil.
- Igal filtritasemel peate määrama operaatori, mida rakendatakse filtreerimisreeglite vahel.
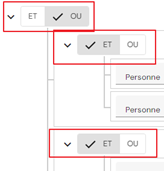
- Objekt, millega soovite võrdlust teha. See võib olla:
- roll
- isiku atribuut
- struktuuri atribuut
- ressursi atribuut
- Võrdlusoperaator. Võrdlusoperaatorite loend on dünaamiline ja sõltub valitud objekti tüübist.
- Võrreldav väärtus: sisestatakse või valitakse ripploendist olenevalt valitud objekti tüübist ja võrdlusoperaatorist.
- Nupp „
Saate lisada nii palju filtrikriteeriume, kui soovite. Iga filtreerimisreegli vahel tuleb määrata operaatorid, näiteks „AND“ või „OR“. Võimaluste arvu suurendamiseks saab luua alamrühmi.
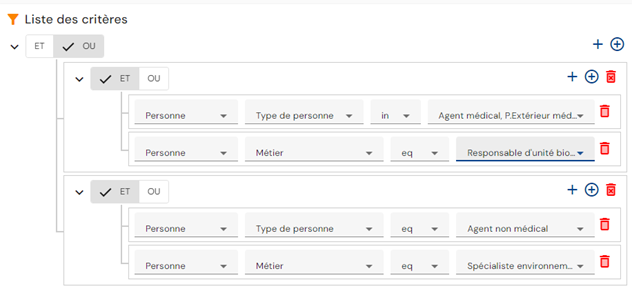
Näide: järgmise filtreerimisreegli loomiseks:
(Person type = „Medical agent or External medical agent“ AND atribuut „Job“ = „Biological unit manager“) OR (Person type = „Non-medical agent“ AND atribuut „Job“ = „Environmental specialist“)
Filtrikriteeriumid konfigureeritakse järgmiselt:
- Autoriseerimisreeglis määratavad rollid ja autoriseerimised: autoriseerimisreeglisse kaasatavate rollide ja autoriseerimiste kuvamiseks on kaks vahekaarti. Vahekaart „Role“ kuvab rollide loendi ja näitab lühidalt seotud autoriseerimisi, kui neid on. Sellelt vahekaardilt saab ka rolle ja autoriseerimisi lisada või eemaldada. Vahekaart „Authorizations“ kuvab reeglisse lisatud autoriseerimiste loendi koos iga autoriseerimisega seotud rolli(de)ga. See vahekaart pakub lihtsalt teistsugust vaadet.
- Autoriseerimisreeglisse rollide ja autoriseerimiste lisamiseks klõpsake vahekaardil „Roles“ nuppu „“. Peate valima vähemalt ühe rolli ja seejärel soovi korral autoriseerimised.
- Autoriseerimisreeglisse rollide ja autoriseerimiste lisamiseks klõpsake vahekaardil „Roles“ nuppu „
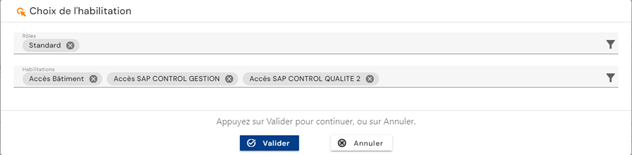
Autoriseerimiste loend filtreeritakse valitud rollide järgi (roll on seotud ühe või mitme hoidlaga).
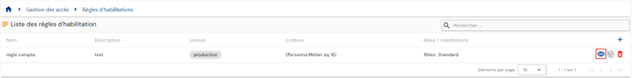
Autoriseerimisreegli vaatamiseks ja muutmiseks klõpsake tabeli vastava rea paremas servas asuvat ikooni „“:
Vaaterežiim võimaldab vaadata autoriseerimisreegli üksikasju ja ka reegliga hõlmatud identiteetide loendit.
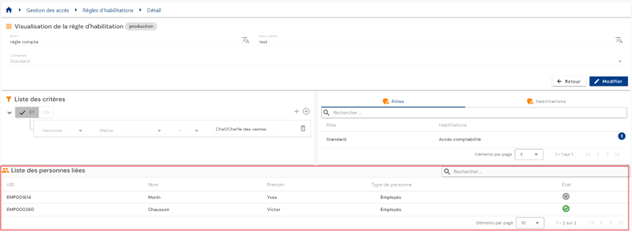
Isikut saate otsida tabeli paremas ülanurgas oleva otsinguvälja abil.
Redigeerimisrežiimi saate lülituda, klõpsates nuppu „Edit“.
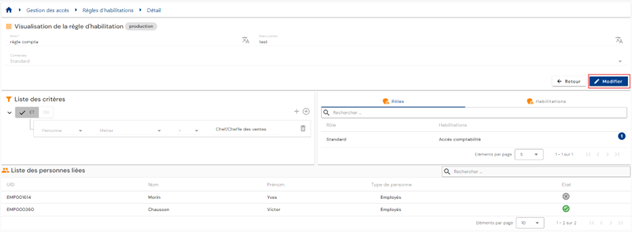
Redigeerimisrežiimis saab muuta kõiki välju.
Pange tähele: reegliga hõlmatud isikute loendit ei värskendata reegli muutmisel reaalajas. Seda värskendatakse pärast reegli kinnitamist ja arvutuste lõpuleviimist.
Nuppude toimingud loomis- ja redigeerimisrežiimis:
- Cancel: tühistab praeguse sisestuse ja lülitab lehe vaaterežiimi
- Save: kinnitab vormi ja lülitab lehe vaaterežiimi. Arvutused tehakse automaatselt.
- See Impact: kuvab reegli loomise või värskendamise mõjud. Mõjud kuvatakse kahes tabelis:
- Esimene tabel loetleb reegli mõjud õigustele, võttes arvesse ainult loodud või muudetud autoriseerimisreeglit. Kuvatakse kõik kriteeriumidele vastavad identiteedid, sealhulgas need, kellele on luba juba mujal antud. Seega, kui isik autoriseerimisreegli muutmise tõttu oma õigused tegelikult kaotab, võib ta need siiski muul viisil säilitada.
- Teine tabel loetleb reegli üldised mõjud õigustele. See jaotis võtab arvesse kõiki CyberElements Identity reegleid, kaalutluspõhiseid õiguste määramisi ja kohustuste lahususe reegliga blokeeritud õigusi. Kui identiteedile on luba juba mujal antud, ei kaasata kontot sellesse loendisse. Kuvatakse õigused, mida muudatuse kinnitamine tegelikult mõjutab või mis tegelikult kustutatakse.
Selles teises tabelis saab enne õiguse tegelikku kustutamist rakendada viivituse (ülemineku- või kattumisperioodi rakendamine).
Autoriseerimisreegli kustutamiseks klõpsake tabeli vastava rea paremas servas asuvat ikooni „“:
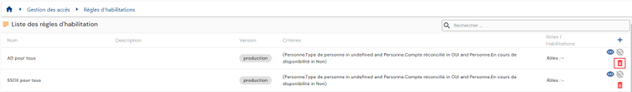
Enne autoriseerimisreegli kustutamist kuvatakse kinnitusteade.
Ikoon „ “ tähistab autoriseerimisreeglit, mida parajasti arvutatakse. Kui see on hall, tähendab see, et arvutused on lõpule viidud.
Kohustuste lahususe (SoD) reeglite haldus¶
Kohustuste lahusus (SoD) on oluline turbepõhimõte, mis seisneb vastutuse ja privileegide jaotamises organisatsioonis või süsteemis, et minimeerida riske ja vältida huvide konflikte. Seda rakendatakse IT-süsteemide ja ettevõtte ressursside vastutustundliku ja turvalise kasutamise tagamiseks.
Kohustuste lahususe reegel koosneb järgmisest:
- prioriteedirühma määratlemine
- Autoriseerimiste lisamine prioriteetsesse rühma prioriteedikaaluga
Kohustuste lahususe reeglite haldusele pääsemiseks avage menüü „Access Management / SoD Rules“.
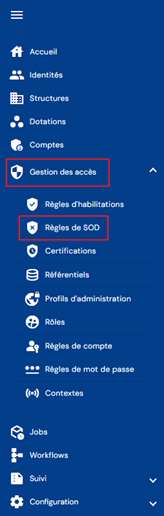
Teid suunatakse otse olemasolevate kohustuste lahususe reeglite loendi lehele, mis on eellaaditud ilma ühegi filtrita, kuid arvestades sisselogitud isiku profiiliga seotud autoriseerimisi.
Lehekülgedeks jaotamine on seadistatud nii, et kuvatakse ainult 10 reeglit.
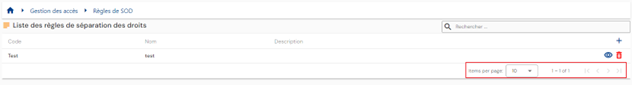
Reeglitabeli paremas ülanurgas on otsinguväli. Otsing põhineb prioriteedirühmade nimel (= kohustuste lahususe reegli nimi).
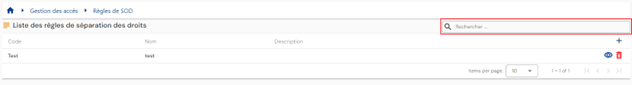
Uue kohustuste lahususe reegli loomiseks klõpsake nuppu „“:
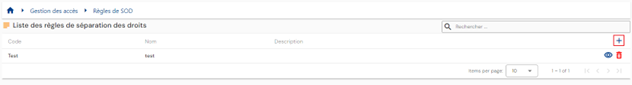
Kohustuste lahususe reegli loomine toimub kahes etapis.
Esmalt sisestage üldparameetrid:
- Code: kohustuste lahususe reegli kood. Kohustuslik.
- Name: kohustuste lahususe reegli nimi. Kohustuslik.
- Description: väli kohustuste lahususe reegli kirjelduse sisestamiseks. Valikuline.
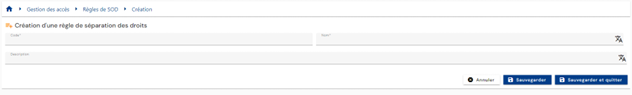
Teise etappi ehk autoriseerimiste lisamise juurde liikumiseks salvestage loomisvorm.
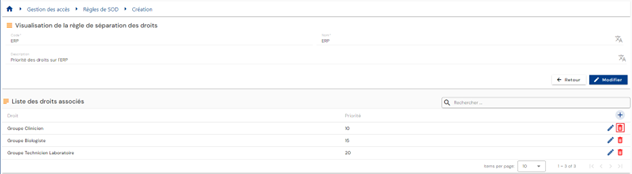
Autoriseerimise lisamiseks SoD-reeglisse klõpsake tabelis „List of associated rights“ nuppu „“.
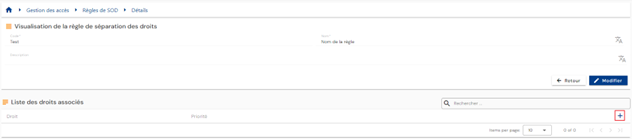
Valige soovitud autoriseerimine ja sisestage prioriteedi määramiseks kaal. Mida väiksem väärtus, seda kõrgem prioriteet.
SoD-reegli autoriseerimise muutmiseks klõpsake tabeli vastava rea paremas servas asuvat nuppu „“.
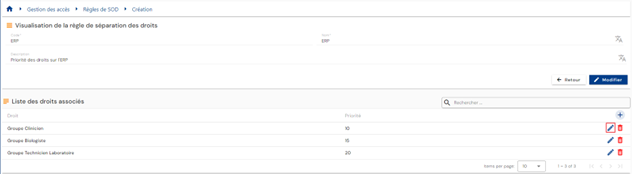
Saate muuta autoriseerimist ja/või prioriteedikaalu.
SoD-reegli autoriseerimise kustutamiseks klõpsake tabeli vastava rea paremas servas asuvat nuppu „“.
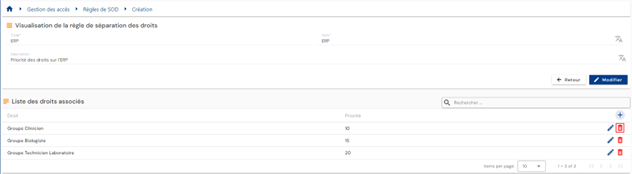
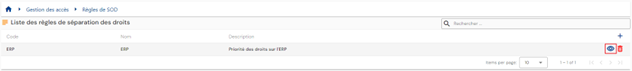
Kohustuste lahususe reegli vaatamiseks ja muutmiseks klõpsake tabeli vastava rea paremas servas asuvat ikooni „“.
Redigeerimisrežiimi saate lülituda, klõpsates nuppu „Edit“.
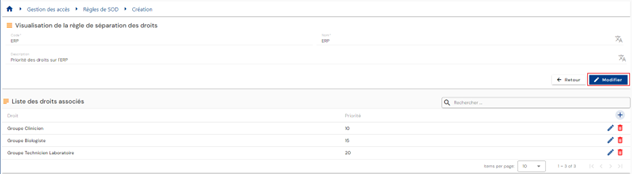
Redigeerimisrežiimis saab muuta ainult nime ja kirjeldust
Kohustuste lahususe reegli kustutamiseks klõpsake tabeli vastava rea paremal küljel asuvat ikooni „“.
Enne autoriseerimisreegli kustutamist kuvatakse kinnitusteade.
Õiguste taotluste esitamine vormide abil¶
Õiguste taotluse esitamine¶
Isiku (või enda) autoriseerimistaotlused esitatakse vanas käituskonsoolis menüü „Run an ‘On demand’ workflow“ kaudu.
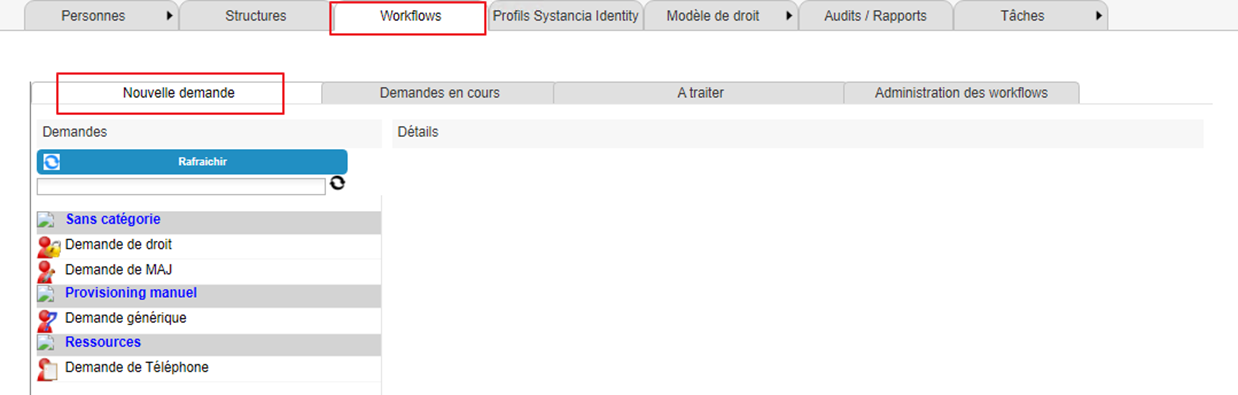
Saadaolevate workflow'de loendi kuvamiseks klõpsake nuppu „Refresh“.
Autoriseerimistaotluse esitamiseks klõpsake soovitud workflow'd.
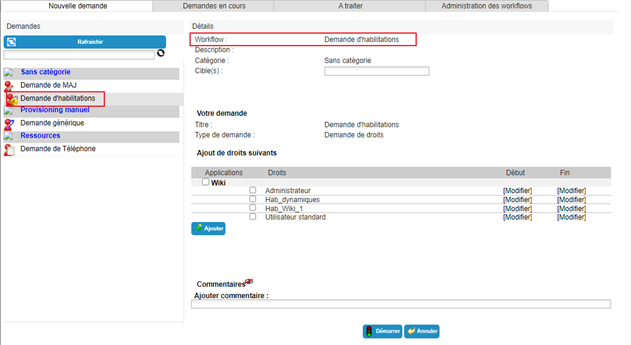
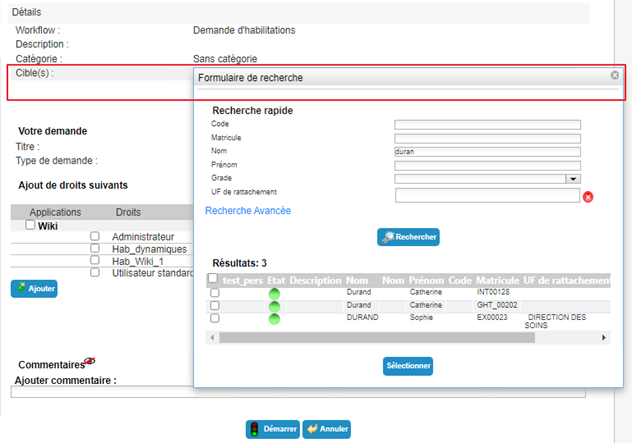
Valige üks või mitu identiteeti, mida taotlus puudutab.
Valige saadaolevast loendist soovitud autoriseerimised. Vajaduse korral määrake algus- ja lõppkuupäev.
Klõpsake nuppu „Add“.
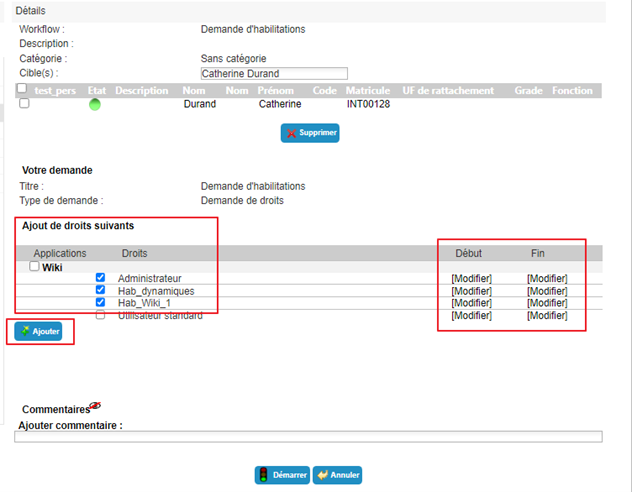
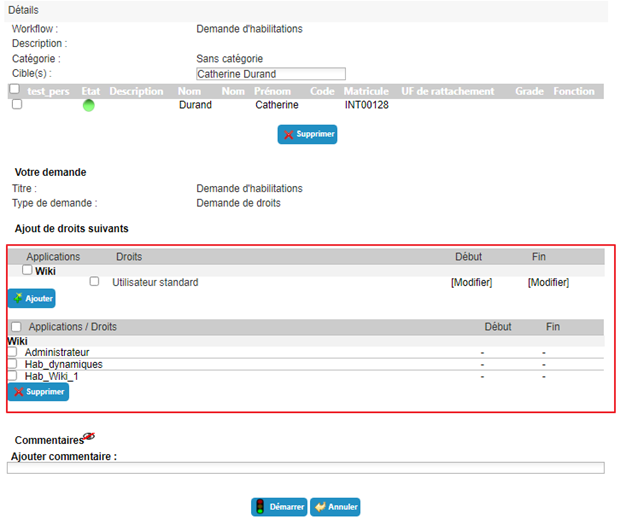
Saate autoriseerimisi soovi järgi lisada või eemaldada. Kui soovite juba valitud autoriseerimisele lisada kehtivuskuupäevad, peate selle kustutama ja seejärel uuesti lisama, olles kuupäevad eelnevalt sisestanud.
Klõpsake nuppu „Start“ ja kinnitage hüpikaken.
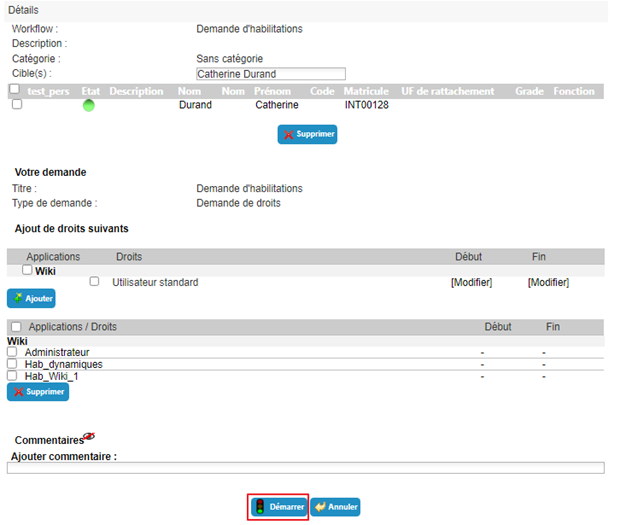
Pärast workflow käivitamise kinnitamist suunatakse teid automaatselt lehele, kus saate vaadata ootel taotlusi.
Autoriseerimise käsitsi ettevalmistuse (või ettevalmistuse tühistamise) taotluse esitamine¶
Käsitsi ettevalmistuse (või ettevalmistuse tühistamise) taotlused esitatakse vanas käituskonsoolis menüü „Run an ‘On demand’ workflow“ kaudu.
Saadaolevate workflow'de loendi kuvamiseks klõpsake nuppu „Refresh“.
Ettevalmistustaotluse esitamiseks klõpsake soovitud workflow'd.
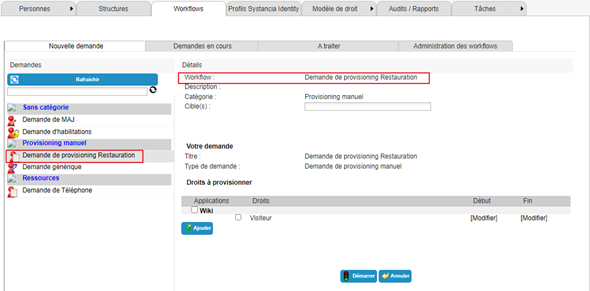
Valige üks või mitu identiteeti, mida taotlus puudutab.
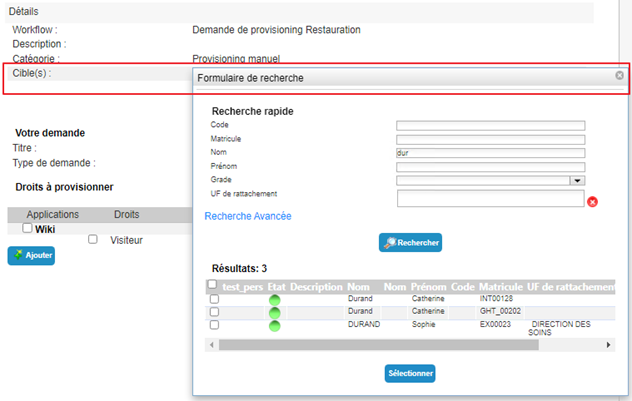
Valige saadaolevast loendist soovitud autoriseerimised. Vajaduse korral määrake algus- ja lõppkuupäev.
Klõpsake nuppu „Add“.
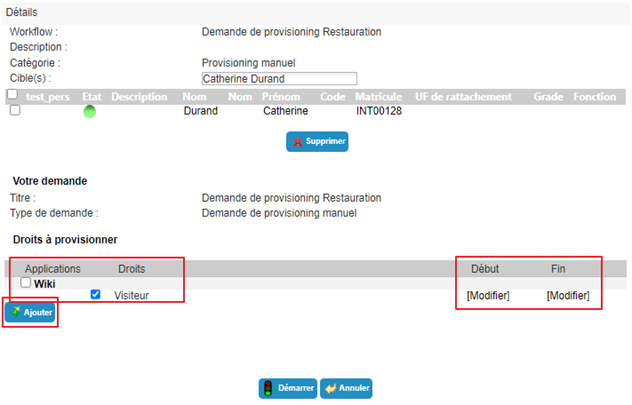
Saate autoriseerimisi soovi järgi lisada või eemaldada. Kui soovite juba valitud autoriseerimisele lisada kehtivuskuupäevad, peate selle kustutama ja seejärel uuesti lisama, olles kuupäevad eelnevalt sisestanud.
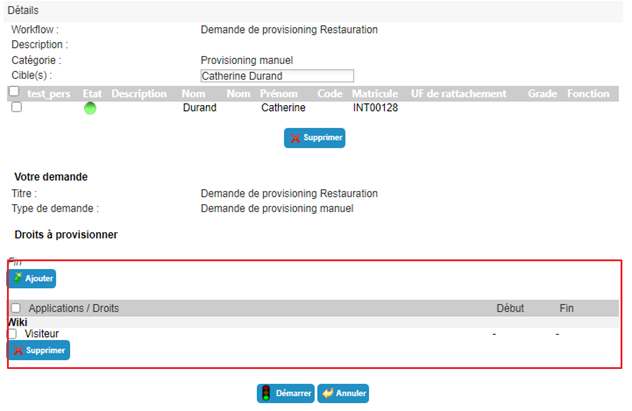
Klõpsake nuppu „Start“ ja kinnitage hüpikaken.
Pärast workflow käivitamise kinnitamist suunatakse teid automaatselt lehele, kus saate vaadata ootel taotlusi.
Autoriseerimiste delegeerimine¶
Autoriseerimiste delegeerimine võimaldab määrata ühe isiku (delegeerija) õigusi teisele isikule (delegaat), tavaliselt ajutiselt.
See funktsioon on saadaval delegeerijatele (olenevalt sisselogitud isiku lubadest), kuid alates versioonist 7.0 saab ka kolmas osapool (olenevalt sisselogitud isiku lubadest) delegeerida õigusi teisele identiteedile (näiteks administraator).
Autoriseerimiste delegeerimise funktsiooni avamiseks avage soovitud identiteedifail vaaterežiimis ja minge vahekaardile „Delegations“.
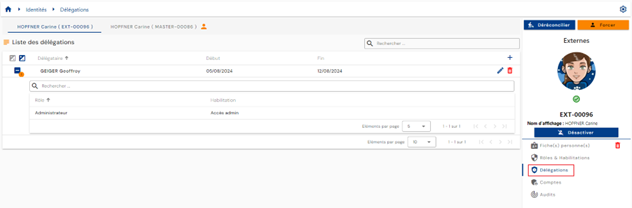
Lehekülgedeks jaotamine on seadistatud nii, et kuvatakse ainult 10 delegeerimisreeglit.
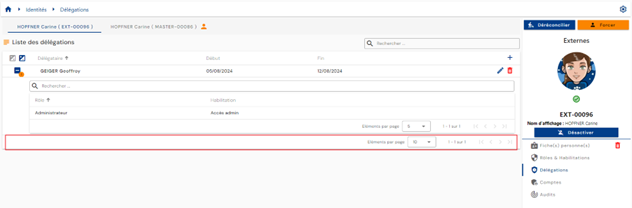
Delegeerimise lisamiseks klõpsake delegeerimistabeli paremas ülanurgas asuvat nuppu „“.
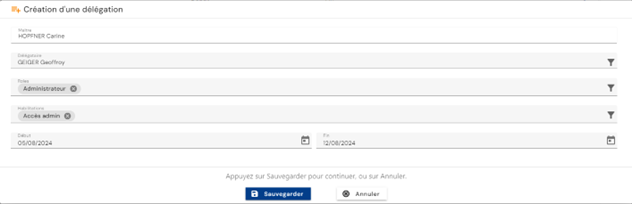
Delegeerimise loomiseks sisestage järgmine teave:
- delegaat: isik, kes saab delegeeritud rollid ja/või autoriseerimised (kohustuslik)
- delegeeritud roll(id) (kohustuslik)
- delegeeritud autoriseerimine või autoriseerimised (valikuline)
- delegeerimise algus- ja lõppkuupäev (valikuline)
Delegeerimiste muutmiseks klõpsake tabeli vastava rea paremas servas asuvat ikooni „“.
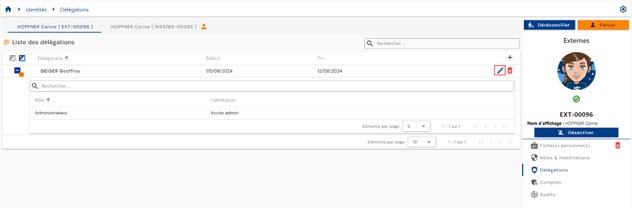
Saate muuta kõiki parameetreid.
Delegeerimise kustutamiseks klõpsake tabeli vastava rea paremas servas asuvat ikooni „“.
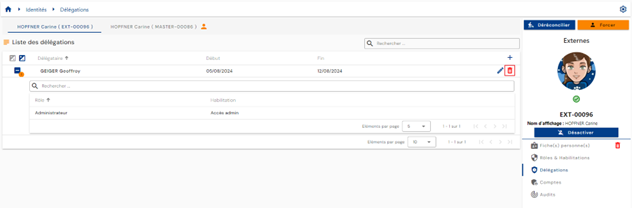
Enne delegeerimise kustutamist kuvatakse kinnitusteade.
Sertifitseerimiskampaaniate haldus¶
Sertifitseerimiskampaaniad viiakse läbi isikutele määratud autoriseerimiste põhjalikuks ülevaatuseks. Sertifitseerimiskampaaniaid on soovitatav korraldada regulaarselt kõigis viitesüsteemides, et tagada määratud autoriseerimiste tegelik asjakohasus.
Kuidas sertifitseerimiskampaania toimib:
Sertifitseerimiskampaaniatega seotud autoriseerimised peab administraator eelnevalt konfigureerima. Autoriseerimiste konfiguratsioonis määratakse sertifitseerija(d) ja sertifitseerimiskampaania kestus.
Sertifitseerimiskampaania loomisel loetletakse kõik isikud, kes on seotud sertifitseerimiseks konfigureeritud autoriseerimistega ja kuuluvad valitud rakendustesse, ning nende autoriseerimised tuleb sertifitseerida.
Sama õiguse jaoks võib olla üks või mitu sertifitseerijat.
Sertifitseerimiskampaania vaatamine¶
Sertifitseerimiskampaania vaatamislehele pääsemiseks avage menüü „Right Template \ Certification Campaign“.
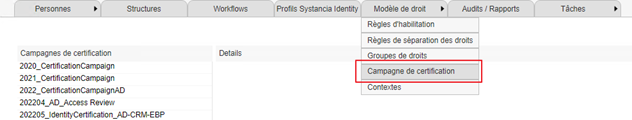
Sertifitseerimiskampaania vaatamiskuva on järgmine:
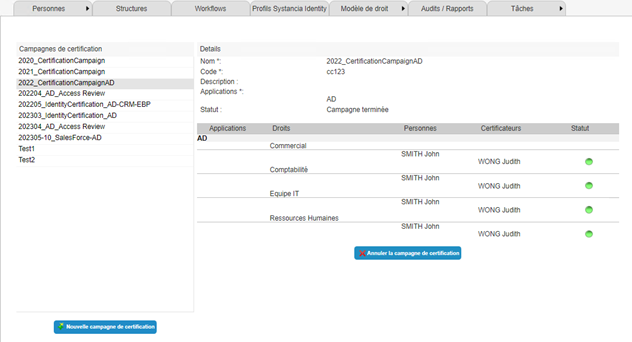
- Sertifitseerimiskampaaniad asuvad kuva vasakus servas.
- Kuva paremat serva kasutatakse sertifitseerimiskampaania üksikasjade vaatamiseks või sertifitseerimistaotluste töötlemiseks. Siin kuvatakse kogu kampaania teave:
- Name
- Code
- Kirjeldus
- Rakendused
- Olek. Hallatakse kolme kampaania olekut:
- Uus kampaania: kampaania on just loodud. Ükski sertifitseerija pole veel kampaania kohta otsust teinud. Nupp „Certify rights“ on sertifitseerijatele nähtav. Vt peatükki „Sertifitseerimiskampaania töötlemine“
- Käimasolev kampaania. Vähemalt üks sertifitseerijatest on kampaania kohta juba otsuse teinud. Nupp „Certify rights“ on sertifitseerijatele nähtav. Vt peatükki „Sertifitseerimiskampaania töötlemine“
- Lõpetatud kampaania. Selle oleku saamiseks peavad kõik sertifitseerijad olema kampaania kohta otsuse teinud. Kampaania on endiselt nähtav, kuid seda ei saa enam muuta. Kampaania algataja saab selle kustutada. Vt peatükki „Sertifitseerimiskampaania tühistamine“
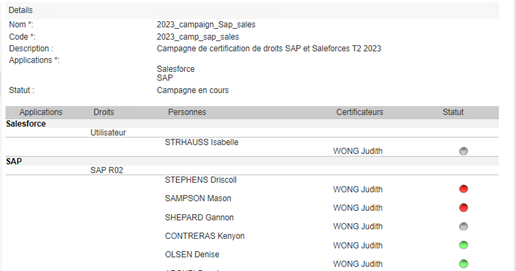
- Sertifitseeritavate autoriseerimise/isiku paaride tabel, sorditud rakenduse järgi. Selles on loetletud ka iga autoriseerimise/isiku paariga seotud sertifitseerijad. Olekuveerus kuvatakse kolm erinevat olekut:
- Hall punkt: autoriseerimist pole veel kontrollitud
- Roheline punkt: autoriseerimine on kontrollitud ja sertifitseeritud
- Punane punkt: autoriseerimine on kontrollitud ja tühistatud
Sertifitseerimiskampaania loomine¶
Sertifitseerimiskampaania loomislehele pääsete sertifitseerimiskampaania vaatamislehelt.
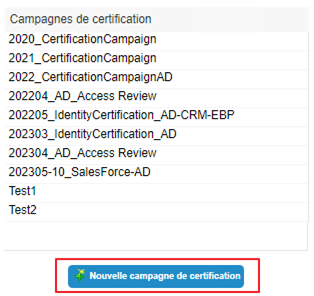
Klõpsake nuppu „New certification campaign“.
Täitke vorm järgmise teabega:
- Nimi: nimi, mille soovite kampaaniale anda. Kohustuslik.
- Kood: sertifitseerimiskampaania kood. Kohustuslik.
- Kirjeldus: vaba tekst sertifitseerimiskampaania eesmärgi kirjeldamiseks. Valikuline.
- Rakendused: valige sertifitseerimiskampaaniasse kaasatavad rakendused. Samas sertifitseerimiskampaanias võib olla mitu rakendust eri hoidlatest.
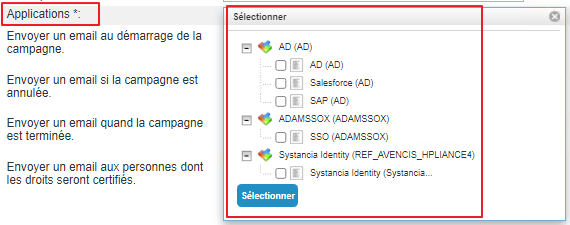
- Teatised: teatisi saab saata sertifitseerimiskampaania neljas etapis.
- Teatis kampaania alguses
- Teatis kampaania tühistamise korral
- Teatis, kui sertifitseerimiskampaania olek on „Completed“
- Teatis, mis saadetakse isikutele, kui mõni nende autoriseerimistest sertifitseeritakse.
Erinevate teatiste loomiseks vaadake peatükki Sertifitseerimiskampaania teatise konfigureerimine.
Sertifitseerimiskampaania salvestamiseks klõpsake nuppu „Save“.
Vormi sisestuse tühistamiseks klõpsake nuppu „Cancel“.
Sertifitseerimiskampaania tühistamine¶
Sertifitseerimiskampaania tühistamislehele pääsete sertifitseerimiskampaania vaatamislehelt.
Valige sertifitseerimiskampaania, mille soovite tühistada, ja klõpsake nuppu „Cancel certification campaign“.
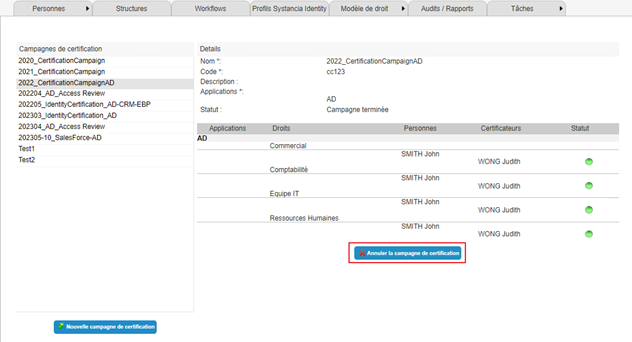
Märkus: sertifitseerimiskampaania saab tühistada ainult selle loonud isik.
Sertifitseerimiskampaania töötlemine¶
Sertifitseerimiskampaaniale pääsete töötlemiseks juurde sertifitseerimiskampaania vaatamislehelt.
Valige sertifitseerimiskampaania, mida soovite töödelda, ja klõpsake nuppu „Certify rights“.
Kampaania töötlemiseks klõpsake nuppu „Certify rights“.
Autoriseerimiste tabel/isikute loend lülitub redigeerimisrežiimi.
Kontrollida saab ainult sertifitseerimata autoriseerimisi. Sama sertifitseerija ei saa muuta autoriseerimise/isiku paariga tehtud toiminguid.
Juba töödeldud autoriseerimise/isiku paaridel on märkeruudu asemel punkt:
- roheline, kui õigus on sertifitseeritud
- punane, kui õigus on tühistatud
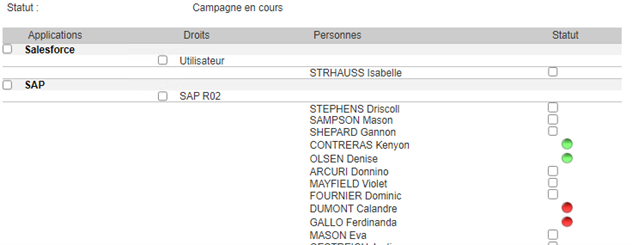
Isiku autoriseerimise sertifitseerimiseks klõpsake soovitud isiku real tabeli veerus „Status“ olevat märkeruutu. Seejärel klõpsake nuppu „Certify“.
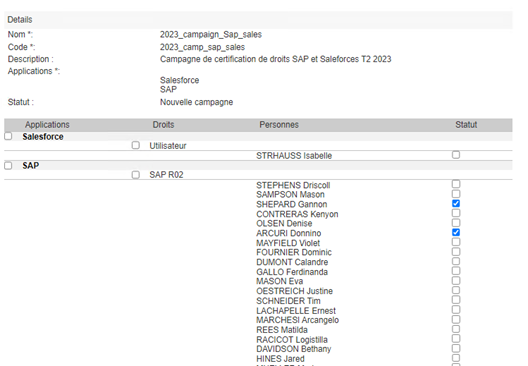
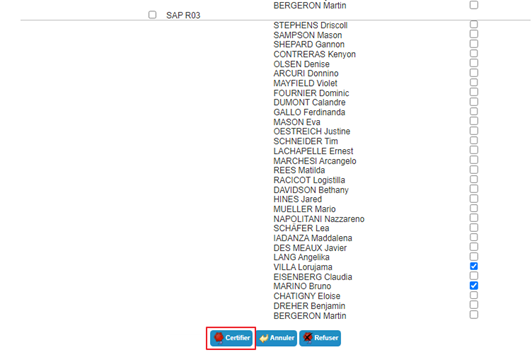
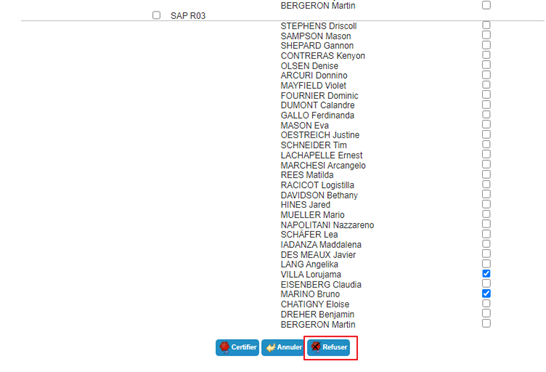
Isiku autoriseerimise tühistamiseks klõpsake soovitud isiku real tabeli veerus „Status“ olevat märkeruutu. Seejärel klõpsake nuppu „Deny“.
Kõigi autoriseerimisega seotud isikute valimiseks ühe klõpsuga, et autoriseerimine valideerida või tühistada, võite märkida veerus „Rights“ oleva märkeruudu.
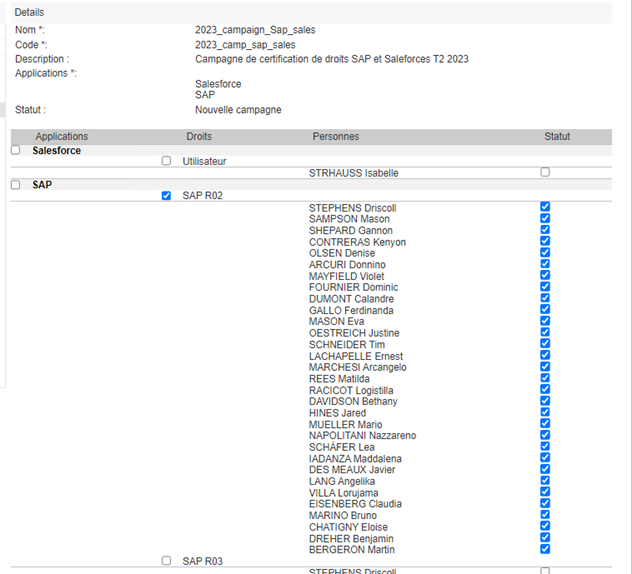
Rakenduse kõigi autoriseerimise/isiku paaride valimiseks, et autoriseerimine valideerida või tühistada, võite märkida veerus „Applications“ oleva märkeruudu.
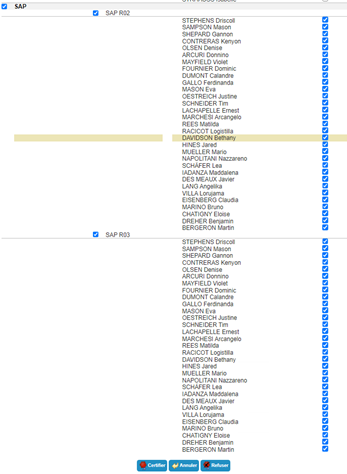
Märkus: kui autoriseerimise/isiku paaridel on mitu sertifitseerijat ja vähemalt üks neist on autoriseerimise tühistanud, on autoriseerimine olekus „Blocked“.
Sertifitseerimiskampaania teatise konfigureerimine¶
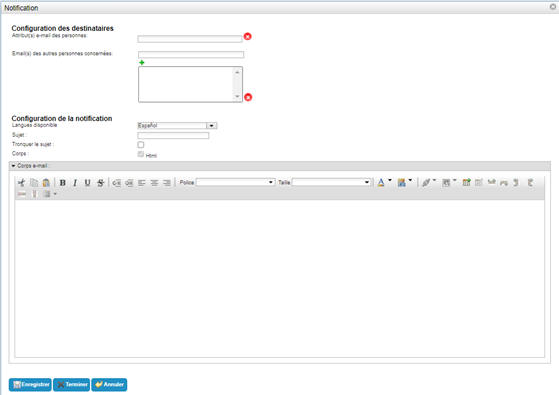
Sertifitseerimiskampaania teatise konfiguratsioonivormil on kõigi nelja võimaliku teatise puhul sama vorming.
Sisestada tuleb järgmine teave:
- Adressaatide konfiguratsioon
- Isikute meiliatribuut/-atribuudid: valige meiliaadressi sisaldav atribuut/atribuudid. Teatise saamiseks peab teatise adressaatidel olema selles atribuudis meiliaadress. See väli on kohustuslik.
- Muude asjaomaste isikute meiliaadressid: vaba väli, kuhu saate lisada nii palju meiliaadresse, kui soovite. Teatise saab iga loendis olev adressaat erandita. See väli on valikuline.
- Teatise konfiguratsioon
- Saadaolev keel: valige keel, milles soovite teatise kirjutada. Teatise saab saata eri keeltes, salvestades iga keele jaoks teema ja sisu. Teatis saadetakse kasutaja keeles, nagu see on määratud tema keeleatribuudis. Kui see pole määratud, saadetakse teatis vaikekeeles.
- Subject: e-kirja teema. See väli on valikuline, kuid tungivalt soovitatav. See parameeter võib sisaldada võtmesõnu. Selle võib kirjutada mis tahes toetatud keeles.
- Truncate subject: parameeter, mis võimaldab piirata teema pikkust, kuvades mitme sihtobjekti korral ainult esimese sihtobjekti võtmesõnade väärtused. Kui soovite selle suvandi sisse lülitada, valige jah. Vaikimisi ei.
- Sisu: suvand sõnumi loomiseks HTML-režiimis.
- E-kirja sisu: vaba väli teatise teksti kirjutamiseks.
Sertifitseerimiskampaania spetsiifilised võtmesõnad:
Sertifitseerimiskampaaniaga seotud võtmesõna #CERTIFICATIONCAMPAIGN# saab teatistes kasutada eri variantidena, kasutades kahte parameetrit järgmiselt:
1 | |
|
Esmane parameeter (PARAM_1) |
Teisene parameeter (PARAM_2) |
Description |
|---|---|---|
| ATTRIBUTE | NAME | Võimaldab tuua sertifitseerimiskampaania nime. |
| STATUS | Võimaldab tuua sertifitseerimiskampaania oleku. | |
| ID | Võimaldab tuua sertifitseerimiskampaania ID. |
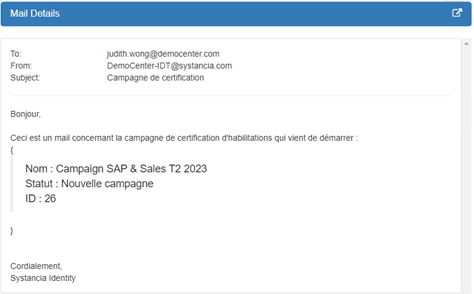
Teatise näide:
E-kirja sisu konfiguratsioon
1 2 3 4 5 6 7 8 9 | |
Saadud e-kiri (pärast võtmesõnade tõlgendamist)
Identiteedi kontode ja autoriseerimiste vaatamine¶
Eri rakendushoidlate kontod arvutatakse määratletud haldusreeglite ning identiteetidele määratud rollide ja autoriseerimiste põhjal.
Kontode haldusreeglid on järgmised:
- konto oleku määratlemine identiteedi oleku põhjal,
- kontode ühendamise reeglite määratlemine mitme identiteedi korral,
- kontode loomise reeglite määratlemine üksnes rolli määramise põhjal.
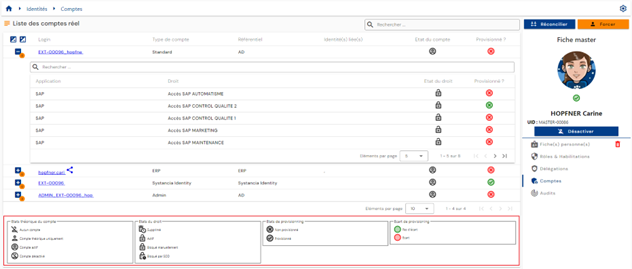
Identiteediga seotud kontode ja autoriseerimiste vaatamiseks avage soovitud identiteedikirje vaaterežiimis ja minge vahekaardile „Accounts“.
See vahekaart on saadaval ainult vaaterežiimis ja näitab identiteedi kohta – või identiteetide kooskõlastamise korral kõigi identiteetide kohta – tehtud konto- ja autoriseerimisarvutuste tulemusi. Viimasel juhul on vahekaart ühine kõigile kooskõlastusahela identiteetidele.
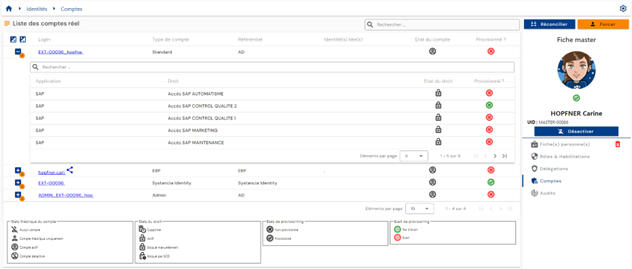
Kuvatakse tabel, mis sisaldab arvutatud kontosid. Iga konto all on pesastatud tabel, mis sisaldab kontoga seotud autoriseerimisi. Konto saab luua ilma ühegi seotud autoriseerimiseta.
Kui mitu identiteeti on kooskõlastatud ja konto on mitmele identiteedile ühine (kontode ühendamise funktsioon on sisse lülitatud), tähistatakse kontot ikooniga „ “.
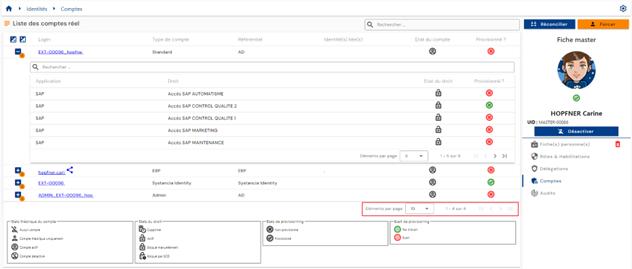
Lehekülgedeks jaotamine on rakendatud nii, et kuvatakse ainult 10 kontot.
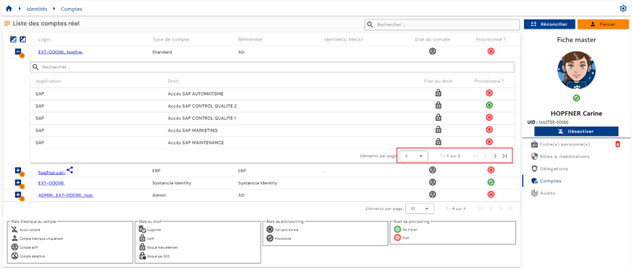
Konto alla manustatud tabelis on lehekülgedeks jaotamine seadistatud nii, et kuvatakse ainult 5 autoriseerimist.
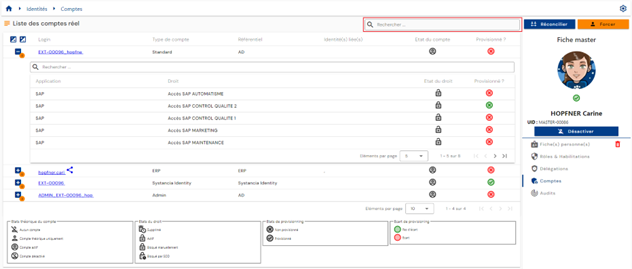
Kontotabeli paremas ülanurgas on otsinguväli. Otsing hõlmab kontode sisselogimisnimesid või hoidlate nimesid.
Kontode teoreetiline olek ja ettevalmistuse olek on nähtavad tabeli igal real.
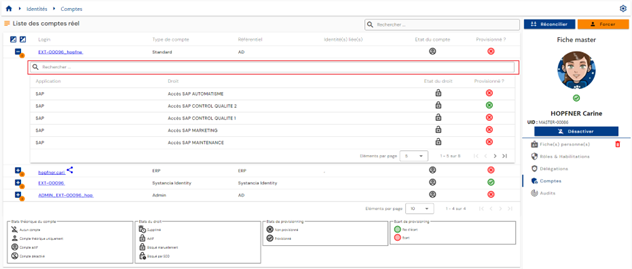
Konto alla manustatud tabelis on autoriseerimiste tabeli ülaosas otsinguväli. Otsing hõlmab rakenduste või autoriseerimiste nimesid.
Autoriseerimiste teoreetiline olek ja ettevalmistuse olek on nähtavad tabeli igal real.
Legend, mis selgitab eri teoreetilisi olekuid ja ettevalmistuse olekuid, aitab kasutajatel olekuid mõista.
Kontode ja autoriseerimiste ettevalmistus / ettevalmistuse tühistamine¶
Protsessi, mille käigus CyberElements Identity arvutatud kontod ja autoriseerimised kantakse üle eri rakendushoidlatesse, nimetatakse väljundettevalmistuseks. Seega on CyberElements Identity kontode ja autoriseerimiste haldamiseks määratletud rakenduste suhtes autoriteetne allikas.
Ettevalmistust saab hallata kahel viisil:
- Kas saab luua automaatse konnektori (API, andmebaasi, kataloogi või automatiseeritud lamefailivahetuse kaudu), mille puhul räägitakse automaatsest ettevalmistusest.
- Või ei ole automaatset konnektorit võimalik luua, mille puhul räägitakse poolautomaatsest ettevalmistusest.
Automaatne ettevalmistus / ettevalmistuse tühistamine¶
Kontode ja autoriseerimiste ettevalmistamiseks rakendushoidlates peate looma väljundettevalmistuse konnektori mootoriga Systancia Identity Provisioning (SIP): autoriteetsest allikast CyberElements Identity luuakse, värskendatakse või kustutatakse kontosid ja autoriseerimisi rakendushoidlates, võttes arvesse konfigureeritud sünkroonimisreegleid ja vastavalt impordireeglites määratletud reeglitele.
Väljundettevalmistuse jada peab koosnema vähemalt järgmistest elementidest:
- Identity hoidla (autoriteetne) eksport tüübiga „USER + ACCESS“ või „ACCOUNT + ACCESS“
- sihtrakenduse hoidla eksport
- sünkroonimisreegel
- impordireegel sihtrakenduse hoidlas
Konnektori loomiseks vt lehte „Automatic Provisioning Connector Management“.
Poolautomaatne ettevalmistus / ettevalmistuse tühistamine¶
Poolautomaatne ettevalmistuse konnektor luuakse tüüpi „User request“ või „Event“ workflow abil, millel on vähemalt üks käsitsi ettevalmistuse või ettevalmistuse tühistamise ülesanne.
Käsitsi ettevalmistuse ülesandes loetletakse tehtavad ettevalmistustoimingud operaatorile saadetavas teatises. Kui operaator on ülesande täitnud, saab ta klõpsata nuppu „Task validated“, et näidata ettevalmistuse lõpuleviimist. Konto ja/või autoriseerimiste ettevalmistuse olekut värskendatakse lahenduses CyberElements Identity. See võimaldab administraatoritel kontrollida identiteedi õiguste olekut.