Paskyrų ir autorizavimų valdymas¶
Paskyrų valdymas apima vartotojų paskyrų kūrimą, keitimą ir naikinimą įvairioms organizacijoje valdomoms taikomosioms programoms. Tai apima unikalių identifikatorių priskyrimą vartotojams (pvz., vartotojo vardų ar darbuotojų numerių) ir su šiomis paskyromis susijusios informacijos valdymą.
Leidimų valdymas – tai konkrečių prieigos teisių ir autorizavimų suteikimas kiekvienai tapatybei pagal jos vaidmenį, atsakomybę, organizaciją ir poreikius organizacijoje. Šie autorizavimai gali apimti prieigą prie taikomųjų programų, duomenų, tinklų, sistemų, fizinių išteklių ir kt.
Tapatybės vaidmenų ir leidimų valdymas apima leidimų apskaičiavimą ir priskyrimą tapatybėms įvairiose taikomosiose programose, siekiant sukurti teorinę tapatybių ir jų leidimų saugyklą. Tai reiškia, kad visos apskaičiuotos paskyros, vaidmenys ir autorizavimai gali būti automatiškai arba rankiniu būdu aprūpinami įvairiose tikslinėse taikomosiose programose.
CyberElements Identity suteikia galimybę valdyti vaidmenis ir autorizavimus automatiškai, naudojant autorizavimo taisykles, arba savo nuožiūra, rankiniu būdu pridedant teises ar teikiant užklausas formomis (workflow).
Paskyrų tipų valdymas¶
Paskyros tipą sudaro keli elementai:
- Prisijungimo politika (privaloma),
- Slaptažodžio politika (neprivaloma),
- Paskyros atributai (neprivaloma),
- Paskyrų būsenos, apibrėžtos pagal tapatybių būsenas
Paskyros tipas turi būti susietas su saugykla ir su vaidmeniu, kad būtų galima generuoti paskyras. Todėl ta pati tapatybė gali turėti kelias paskyras toje pačioje saugykloje, jei ta tapatybė turi kelis skirtingus vaidmenis.
Saugyklos paskyros tipo kūrimas/keitimas/naikinimas¶
Paskyrų tipų valdymą, įvairių formų konfigūravimą ir kt. žr. puslapyje Objektų tipų valdymas.
Prisijungimo politikos kūrimas/keitimas/naikinimas¶
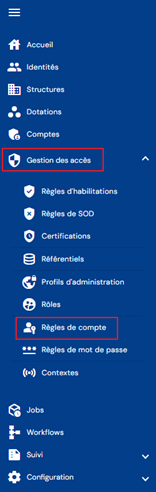
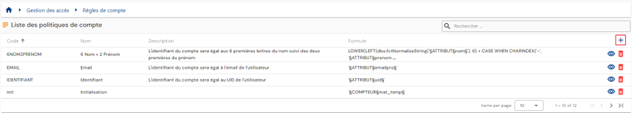
Norėdami pasiekti prisijungimo politikų valdymą, eikite į meniu „Access Management/Account Rules“.
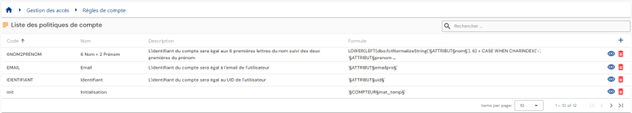
Būsite nukreipti tiesiai į esamų prisijungimo politikų sąrašą, iš anksto įkeltą į lentelę be pritaikytų filtrų.
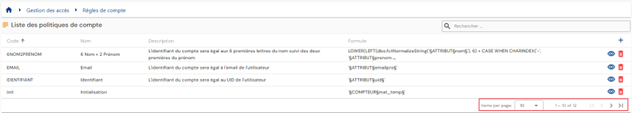
Puslapiavimas nustatytas taip, kad būtų rodoma tik 10 prisijungimo politikų.
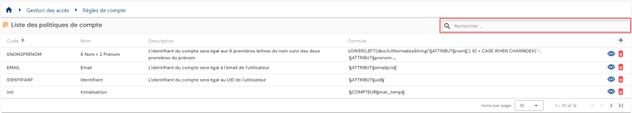
Lentelės viršuje dešinėje yra paieškos laukas. Ieškoma pagal prisijungimo politikų atributus „code“ ir „name“.
Norėdami sukurti naują prisijungimo politiką, spustelėkite mygtuką „ “.
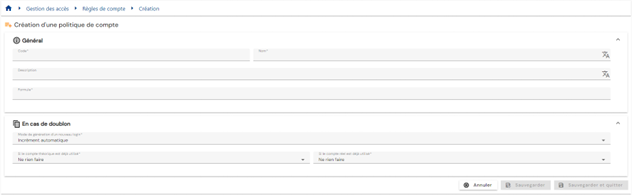
Įveskite prisijungimo politikos parametrus:
-
Code: prisijungimo politikos kodas. Turi būti unikalus, be tarpų ar specialiųjų simbolių. Privaloma.
-
Name: prisijungimo politikos pavadinimas. Etiketė, kuri bus rodoma įvairiose taikomosios programos formose. Privaloma.
-
Description: laukas prisijungimo politikos aprašui įvesti. Neprivaloma.
-
Formula (primary): skaičiavimo formulė prisijungimo vardui apibrėžti
-
Duplicate policy:
- Automatic increment: prisijungimo vardas apskaičiuojamas pagal pirminę formulę ir papildomas dublikato indeksu. Dublikato indeksas yra 3 skaitmenų formato.
- Pavyzdys: Login_Calc002
- Formula (duplicate): pasirinktinė skaičiavimo formulė, taikoma, jei skaičiuojant prisijungimo vardą pagal pirminę formulę aptinkamas dublikatas. Galite naudoti raktažodį §INDEX_DOUBLON§ automatiniam didinimui valdyti, bet turite jį įterpti konkrečioje vietoje. Nuo Identity 7.0 SP3 raktažodis §INDEX_DOUBLON§ prasideda nuo 1 ir neturi ribos. Ankstesnėse versijose dublikato indeksas yra 3 skaitmenų formato.
- Pavyzdys: Formula (duplicate) Login2_Calc
Perspėjimas: norėdami patikrinti formulę su šiuo raktažodžiu, turite pakeisti §INDEX_DOUBLON§ reikšme. Šio raktažodžio formulių tikrintuvas negali interpretuoti, tačiau jis veikia skaičiuojant prisijungimo vardus.
- Automatic increment: prisijungimo vardas apskaičiuojamas pagal pirminę formulę ir papildomas dublikato indeksu. Dublikato indeksas yra 3 skaitmenų formato.
-
Action to take if a real account exists:
- Use and reconcile with the real account
- Generate a login with duplicate policy
- Do not generate an account
-
Actions to take if a theoretical account exists:
- Generate a login with duplicate policy
- Do not generate an account
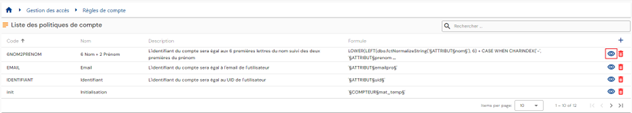
Norėdami peržiūrėti ir keisti prisijungimo politiką, spustelėkite atitinkamos lentelės eilutės dešinėje esančią piktogramą „ “:
Į redagavimo režimą galima pereiti tiesiai iš prisijungimo politikos peržiūros puslapio.
Redagavimo režimu galima keisti visus laukus.
Mygtukų veiksmai redagavimo arba kūrimo režimu:
- Cancel: atšaukia dabartinį įvedimą ir perjungia puslapį į peržiūros režimą
- Save: patvirtina formą ir perjungia puslapį į peržiūros režimą
- Save and quit: patvirtina formą ir grąžina į prisijungimo politikų sąrašo puslapį
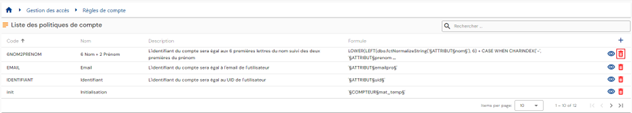
Norėdami panaikinti prisijungimo politiką, spustelėkite atitinkamos lentelės eilutės dešinėje esančią piktogramą „ “:
Prieš panaikinant prisijungimo politiką bus parodytas patvirtinimo pranešimas.
Perspėjimas: prisijungimo politikos negalima panaikinti, kol ji susieta su viena ar keliomis saugyklomis.
Slaptažodžio politikos kūrimas/keitimas/naikinimas¶
Norėdami pasiekti slaptažodžio politikų valdymą, eikite į meniu „Access management/Password rules“.
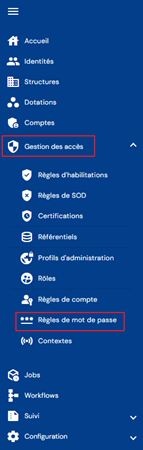
Būsite nukreipti tiesiai į esamų slaptažodžio politikų sąrašą, iš anksto įkeltą į lentelę be pritaikytų filtrų.
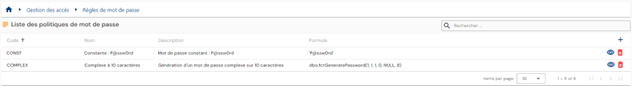
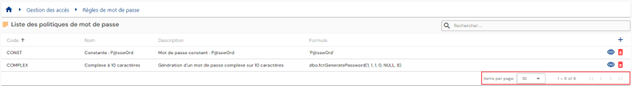
Puslapiavimas nustatytas taip, kad būtų rodoma tik 10 slaptažodžio politikų.
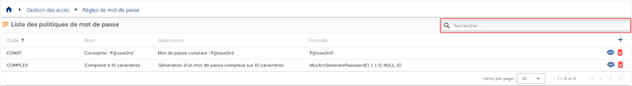
Lentelės viršuje dešinėje yra paieškos laukas. Ieškoma pagal slaptažodžio politikų atributus „code“ ir „name“.
Norėdami sukurti naują slaptažodžio politiką, spustelėkite mygtuką „“:
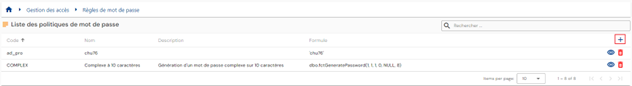
Įveskite slaptažodžio politikos parametrus:
- Code: prisijungimo politikos kodas. Turi būti unikalus, be tarpų ar specialiųjų simbolių. Privaloma.
- Name: prisijungimo politikos pavadinimas. Etiketė, kuri bus rodoma įvairiose taikomosios programos formose. Privaloma.
- Description: laukas slaptažodžio politikos aprašui įvesti. Neprivaloma.
- Formula: skaičiavimo formulė slaptažodžiui apibrėžti
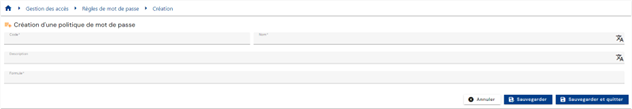
Norėdami peržiūrėti ir keisti slaptažodžio politiką, spustelėkite atitinkamos lentelės eilutės dešinėje esančią piktogramą „“:
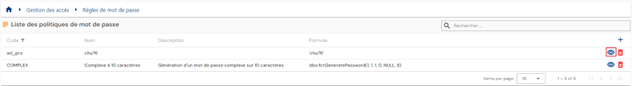
Į redagavimo režimą galite pereiti tiesiai iš slaptažodžio politikos peržiūros puslapio.
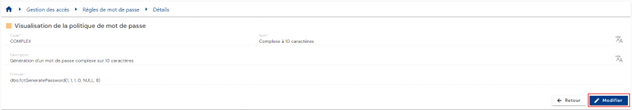
Redagavimo režimu galima keisti visus laukus.
Mygtukų veiksmai redagavimo arba kūrimo režimu:
- Cancel: atšaukia dabartinį įvedimą ir perjungia puslapį į peržiūros režimą
- Save: patvirtina formą ir perjungia puslapį į peržiūros režimą
- Save and quit: patvirtina formą ir grąžina į slaptažodžio politikų sąrašo puslapį
Norėdami panaikinti slaptažodžio politiką, spustelėkite atitinkamos lentelės eilutės dešinėje esančią piktogramą „“:
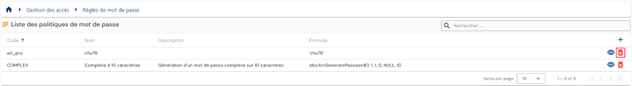
Prieš panaikinant slaptažodžio politiką bus parodytas patvirtinimo pranešimas.
Perspėjimas: negalite panaikinti slaptažodžio politikos, jei ji susieta su viena ar keliomis saugyklomis.
Saugyklos paskyrų peržiūra¶
Norėdami ieškoti paskyros, eikite į meniu „Accounts“.
Būsite nukreipti tiesiai į pasirinktos saugyklos (pirmosios sąraše) paskyrų paieškos puslapį, iš anksto įkeltą be pritaikytų filtrų, bet atsižvelgiant į prisijungusio vartotojo profiliui priskirtus leidimus.
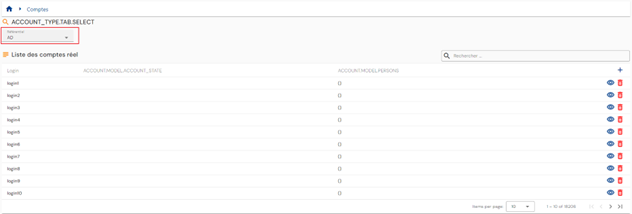
Kadangi paskyros susietos su saugykla, norėdami parodyti susijusių paskyrų sąrašą, turite pasirinkti norimą saugyklą skirtukuose arba išplečiamajame sąraše.
Rodymo režimas nustatomas pagal saugyklų skaičių. Jei saugyklų yra 10 ar mažiau, jos rodomos atskiruose skirtukuose, priešingu atveju jos išvardijamos išplečiamajame sąraše.
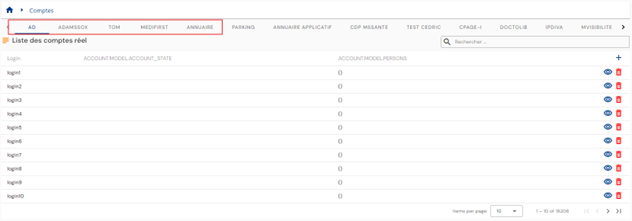
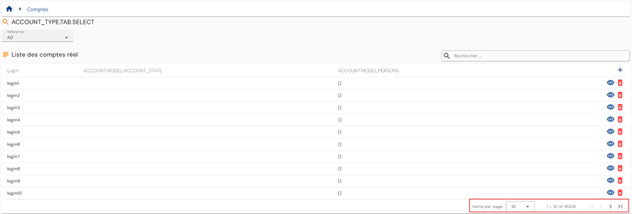
Puslapiavimas įdiegtas taip, kad būtų rodoma tik 10 paskyrų.
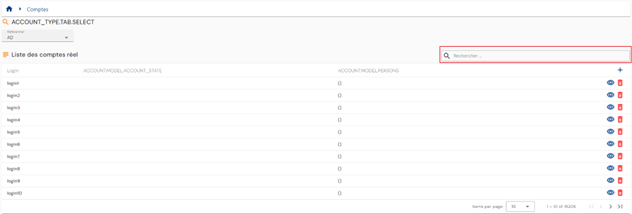
Lentelės viršuje dešinėje yra paieškos laukas. Ieškoma pagal paskyrų prisijungimo vardus, atsižvelgiant į pasirinktą saugyklą.
Paskyrų paieškos rezultatų lentelės konfigūravimas¶
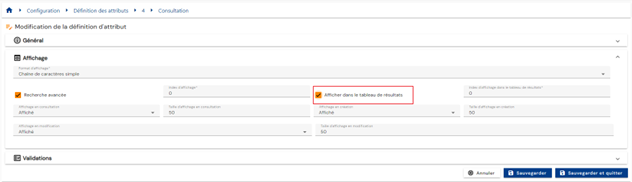
Norėdami konfigūruoti atributus, kurie bus įtraukti į paskyrų paieškos rezultatų lentelę, eikite į atributų konfigūravimo puslapį, pasirinkite skirtuką „Account“, atidarykite norimą atributą redagavimo režimu ir pažymėkite parinktį „Display in results table“.
Teorinės paskyros suderinimas su realia paskyra ir jo panaikinimas¶
Norėdami pereiti į paskyrų suderinimo valdymo puslapį, eikite į meniu „Accounts“ ir suaktyvinkite parinktį „Reconciliation“:
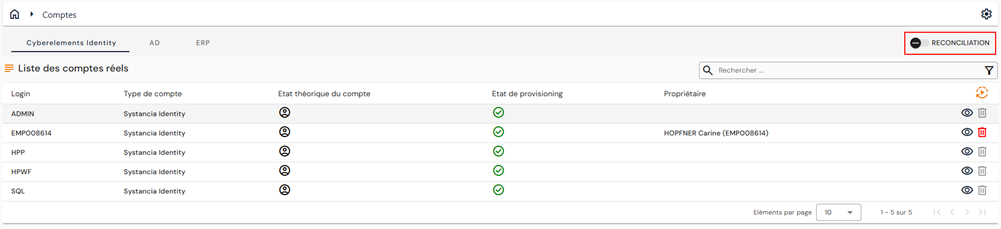
Lange atsiras dvi naujos lentelės:
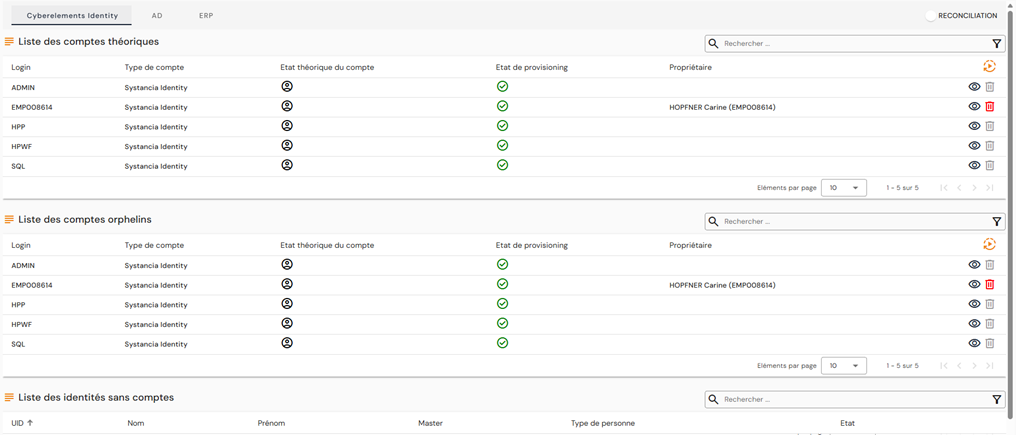
Antrojoje lentelėje išvardijamos pasirinktos saugyklos našlaitės paskyros. Primename, kad našlaitės paskyros – tai paskyros, kurios buvo gautos iš tikslinės saugyklos, bet nesusietos su jokia tapatybe sistemoje CyberElements Identity.
Trečiojoje lentelėje išvardijamos tapatybės, kurios nesusietos su jokia pasirinktos saugyklos paskyra.
Šioje lentelėje kiekvienai tapatybei be paskyros galite:
- Susieti esamą teorinę paskyrą. Norėdami tai padaryti, spustelėkite mygtuką
 , esantį norimos tapatybės dešinėje, tada suraskite norimą esamą teorinę paskyrą.
- Sukurti teorinę paskyrą. Norėdami tai padaryti, spustelėkite mygtuką , esantį norimos tapatybės dešinėje, tada sukurkite teorinę paskyrą pasirinkdami norimą paskyros tipą.
Svarbi pastaba
Ši funkcija pašalinta iš senesnių sąsajų, nes neįmanoma išlaikyti abiejų režimų.
Diskrecinis vaidmenų ir autorizavimų valdymas¶
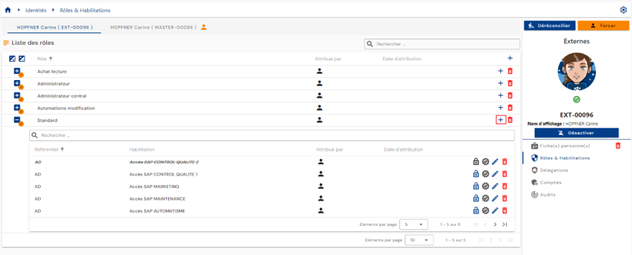
Norėdami rankiniu būdu keisti tapatybės vaidmenų priskyrimus ir autorizavimus, atidarykite norimos tapatybės įrašą peržiūros režimu ir eikite į skirtuką „Roles and Authorizations“.
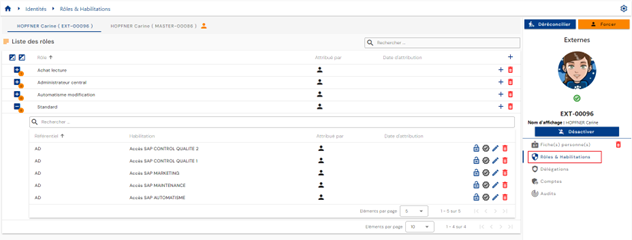
Rodoma lentelė su tapatybei priskirtais vaidmenimis. Kiekvienam vaidmeniui įdėtojoje lentelėje pateikiami su tapatybe susieti ir vaidmeniui priskirti autorizavimai. Autorizavimas turi būti susietas su pora tapatybė / vaidmuo.
Jei suderintos kelios tapatybės, kiekvienai tapatybei rodomas skirtukas, kuriame galite pasirinkti norimą tapatybę. Vaidmenys / autorizavimai susieti su tapatybe, o ne su suderinimo grandine. Todėl prieš atliekant rankinius naujinimus būtina pasirinkti norimą tapatybę.
Puslapiavimas nustatytas taip, kad būtų rodoma tik 10 vaidmenų.
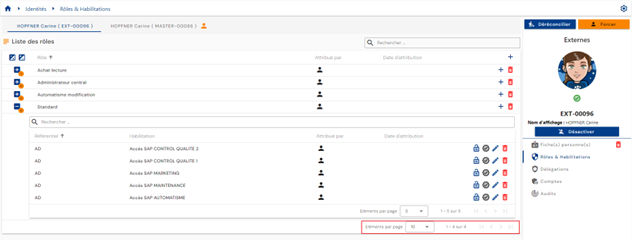
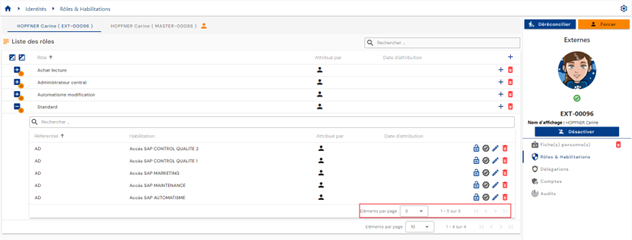
Po vaidmeniu įdėtoje lentelėje puslapiavimas nustatytas taip, kad būtų rodomi tik 5 autorizavimai.
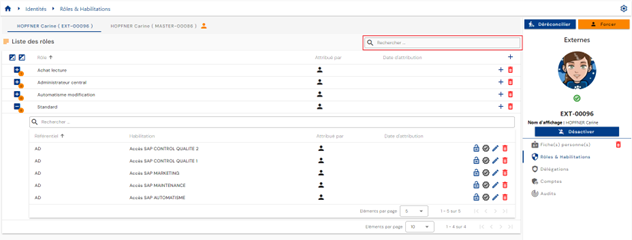
Vaidmenų lentelės viršuje dešinėje yra paieškos laukas. Ieškoma pagal vaidmenų pavadinimus.
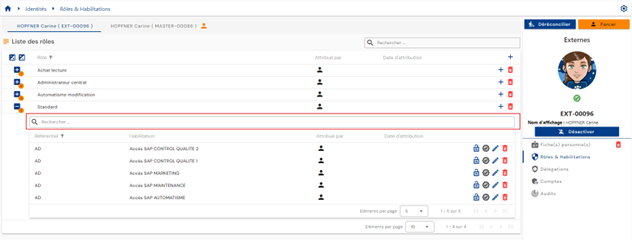
Po vaidmeniu įdėtoje lentelėje autorizavimų lentelės viršuje yra paieškos laukas. Ieškoma pagal autorizavimų atributus „Category“, „Code“ ir „Name“.
Autorizavimų lentelėje rasite šią informaciją:
- Jo būsena:
- „Valid“: autorizavimas matomas be jokių specialių žymėjimų
- „Blocked“: autorizavimas matomas, bet sąsajoje perbrauktas
- Priskyrimo būdas. Galimos reikšmės
 : rankiniu būdu, nurodant priskyrimą atlikusios tapatybės UID
 : autorizavimo taisyklė, nurodant taisyklės (-ių) pavadinimą
 : autorizavimas, suteiktas paveldint vaidmenį
-
 : pirmoji piktograma rodo, kad teisė pridėta rankiniu būdu (per workflow), o antroji leidžia pasiekti workflow (saitas į workflow valdymo sąsają).
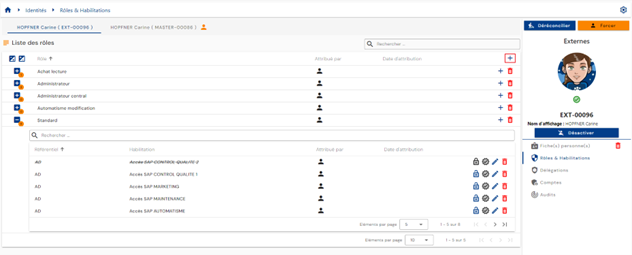
Norėdami pridėti vieną ar kelis vaidmenis arba pridėti vieną ar kelis autorizavimus keliems tos pačios tapatybės vaidmenims, spustelėkite mygtuką „“, esantį vaidmenų lentelės viršuje dešinėje.
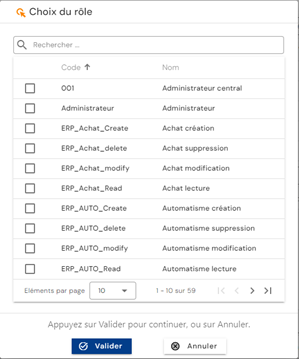
Pasirinkite norimą (-us) vaidmenį (-is) ir spustelėkite „Confirm“, kad pridėtumėte vaidmenis ir pereitumėte prie kito veiksmo, arba „Cancel“, kad atšauktumėte operaciją.
Norėdami pridėti vieną ar kelis autorizavimus vaidmeniui, jau susietam su tapatybe, spustelėkite mygtuką „“, esantį atitinkamos vaidmenų lentelės eilutės dešinėje.
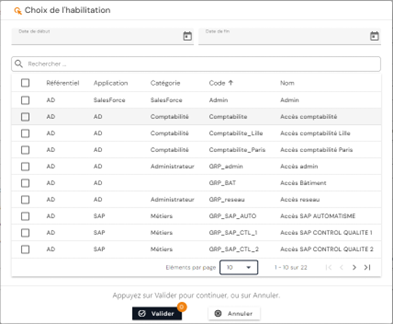
Pasirinkite norimą (-us) autorizavimą (-us) ir spustelėkite mygtuką „Confirm“, kad susietumėte juos su vaidmeniu, arba mygtuką „Cancel“, kad atšauktumėte operaciją. Galima nustatyti pradžios ir pabaigos datą, kuri bus taikoma visiems pasirinktiems autorizavimams.
-
Autorizavimų veiksmų mygtukai:
 : leidžia užblokuoti autorizavimą.
 : leidžia atblokuoti autorizavimą.
 : leidžia sertifikuoti autorizavimą.
 : leidžia panaikinti autorizavimo sertifikavimą.
- : leidžia keisti taikymo datas. Mygtukas pasiekiamas tik rankinėms teisėms.
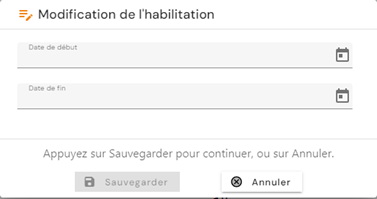
- : leidžia panaikinti rankinę teisę. Prieš šalinant autorizavimą rodomas patvirtinimo pranešimas.
Perspėjimas: autorizavimo naikinimo mygtukas rodomas tik tada, jei autorizavimas buvo priskirtas išskirtinai diskreciniu būdu. Autorizavimas vis dar gali būti matomas su būsena „pending deletion“, jei jo aprūpinimo būsena yra „provisioned“.
Norėdami atsieti vaidmenį nuo tapatybės, spustelėkite piktogramą „“, esančią atitinkamos vaidmenų lentelės eilutės dešinėje.
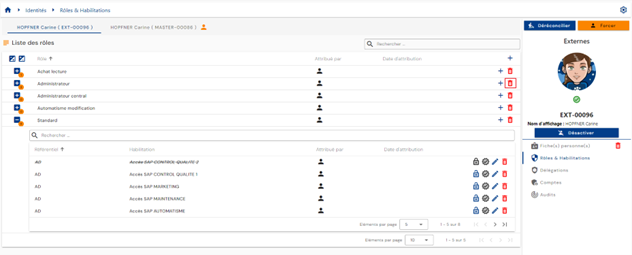
Prieš panaikinant vaidmenį bus parodytas patvirtinimo pranešimas.
Perspėjimas: vaidmens naikinimo mygtukas rodomas tik tada, jei vaidmuo buvo priskirtas diskreciniu būdu. Visi su pora tapatybė / vaidmuo susieti autorizavimai taip pat bus atsieti, o taikant automatinį aprūpinimą – per kitą sinchronizavimą bus panaikintas jų aprūpinimas.
Autorizavimo taisyklių valdymas¶
Autorizavimo taisyklės leidžia konfigūruoti prieigos politikas ir automatiškai priskirti teises taisyklės nustatytoms tapatybėms.
Autorizavimo taisyklę sudaro susiejimas:
- vienoje pusėje – vartotojų populiacijos, apibrėžtos filtruojant pagal vaidmenis (RBAC), organizacijas (OrBAC) ir (arba) atributų reikšmes (ABAC),
- kitoje pusėje – vaidmenų ir taikomųjų programų teisių.
Norėdami pasiekti autorizavimo taisyklių valdymą, eikite į meniu „Access Management / Authorization Rules“.
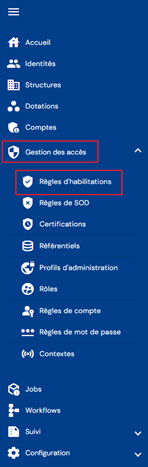
Būsite nukreipti tiesiai į esamų autorizavimo taisyklių sąrašo puslapį, iš anksto įkeltą be pritaikytų filtrų, bet atsižvelgiant į prisijungusio asmens profiliui priskirtus autorizavimus.
Puslapiavimas nustatytas taip, kad būtų rodoma tik 10 taisyklių.

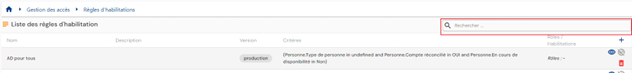
Taisyklių lentelės viršuje dešinėje yra paieškos laukas. Ieškoma pagal taisyklių pavadinimus.
Norėdami sukurti naują autorizavimo taisyklę, spustelėkite mygtuką „“.
Taisyklės kūrimą sudaro trys dalys:
-
Bendrieji parametrai
- Name: autorizavimo taisyklės pavadinimas. Privaloma.
- Description: laukas autorizavimo taisyklės aprašui įvesti. Neprivaloma.
- Context: išplečiamajame sąraše, kuriame pateikiami anksčiau sukurti kontekstai, pasirinkite vieną ar kelis kontekstus.
-
Kriterijų sąrašas: spustelėkite mygtukus „ “ arba „ “, kad pridėtumėte tapatybių, kurios bus įtrauktos į autorizavimo taisyklę, filtravimo taisyklę. Filtravimo taisyklę sudaro atributas, kuriam taikomas filtras, palyginimo operatorius ir lyginamos reikšmės.
- Mygtukas „“ leidžia pridėti naują filtrą tame pačiame lygyje kaip ir ankstesnis filtras.
- Mygtukas „
 “ leidžia pridėti filtrų grupę tame pačiame lygyje kaip ir ankstesnis filtras. Filtrus ar filtrų grupes į grupę privaloma pridėti naudojant grupėje esančius mygtukus „“ arba „“.
- Kiekviename filtrų lygyje turite nurodyti operatorių, taikomą tarp kiekvienos filtravimo taisyklės.
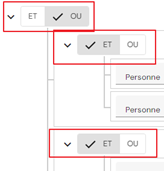
- Objektas, kuriam norite atlikti palyginimą. Tai gali būti:
- Vaidmuo
- Asmens atributas
- Struktūros atributas
- Ištekliaus atributas
- Palyginimo operatorius. Palyginimo operatorių sąrašas yra dinaminis ir priklauso nuo pasirinkto objekto tipo.
- Lyginama reikšmė: įvedama arba pasirenkama iš išplečiamojo sąrašo, atsižvelgiant į pasirinkto objekto tipą ir palyginimo operatorių.
- Mygtukas „
Galite pridėti tiek filtravimo kriterijų, kiek norite. Tarp kiekvienos filtravimo taisyklės reikia nustatyti operatorius, pvz., „AND“ arba „OR“. Galima kurti pogrupius, kad padidėtų galimybių skaičius.
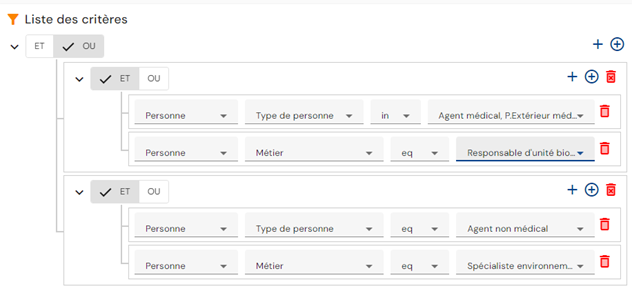
Pavyzdys: norėdami sukurti šią filtravimo taisyklę:
(Person type = „Medical agent or External medical agent“ AND atributas „Job“ = „Biological unit manager“) OR (Person type = „Non-medical agent“ AND atributas „Job“ = „Environmental specialist“)
Filtravimo kriterijai bus sukonfigūruoti taip:
- Autorizavimo taisyklėje priskirtini vaidmenys ir autorizavimai: yra du skirtukai, kuriuose rodomi į autorizavimo taisyklę įtrauktini vaidmenys ir autorizavimai. Skirtuke „Role“ rodomas vaidmenų sąrašas ir trumpai nurodomi susiję autorizavimai, jei jų yra. Šiame skirtuke taip pat galima pridėti ar šalinti vaidmenis ir autorizavimus. Skirtuke „Authorizations“ rodomas prie taisyklės pridėtų autorizavimų sąrašas su kiekvienam priskirtu vaidmeniu (-imis). Šis skirtukas tiesiog pateikia kitą rodinį.
- Norėdami pridėti vaidmenų ir autorizavimų į autorizavimo taisyklę, skirtuke „Roles“ spustelėkite mygtuką „“. Turite pasirinkti bent vieną vaidmenį, o tada, jei norite, pasirinkti autorizavimus.
- Norėdami pridėti vaidmenų ir autorizavimų į autorizavimo taisyklę, skirtuke „Roles“ spustelėkite mygtuką „
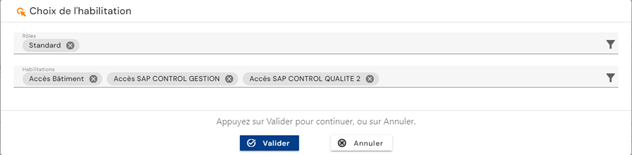
Autorizavimų sąrašas filtruojamas pagal pasirinktus vaidmenis (vaidmuo susietas su viena ar keliomis saugyklomis).
Norėdami peržiūrėti ir keisti autorizavimo taisyklę, spustelėkite atitinkamos lentelės eilutės dešinėje esančią piktogramą „“:
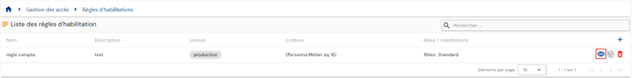
Peržiūros režimu galite peržiūrėti išsamią autorizavimo taisyklės informaciją, taip pat taisyklės paveiktų tapatybių sąrašą.
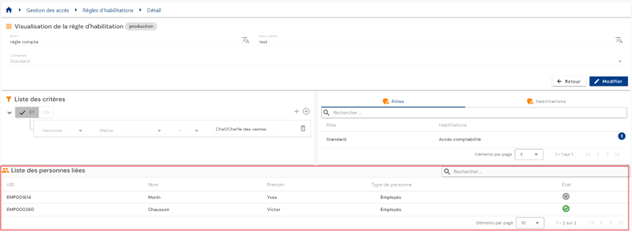
Asmens galite ieškoti naudodami lentelės viršuje dešinėje esantį paieškos lauką.
Į redagavimo režimą galite pereiti spustelėję mygtuką „Edit“.
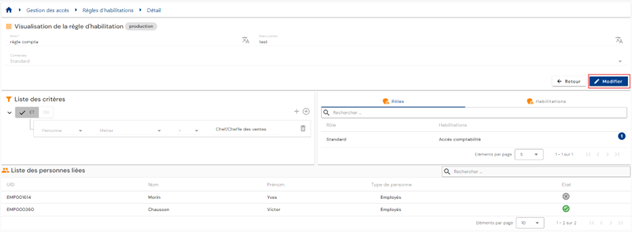
Redagavimo režimu galima keisti visus laukus.
Atkreipkite dėmesį: keičiant taisyklę taisyklės paveiktų asmenų sąrašas neatnaujinamas realiuoju laiku. Jis atnaujinamas, kai taisyklė patvirtinama ir baigiami skaičiavimai.
Mygtukų veiksmai kūrimo ir redagavimo režimu:
- Cancel: atšaukia dabartinį įvedimą ir perjungia puslapį į peržiūros režimą
- Save: patvirtina formą ir perjungia puslapį į peržiūros režimą. Skaičiavimai atliekami automatiškai.
- See Impact: rodo taisyklės kūrimo ar naujinimo poveikį. Poveikis rodomas dviejose lentelėse:
- Pirmojoje lentelėje išvardijamas taisyklės poveikis teisėms, atsižvelgiant tik į sukurtą ar pakeistą autorizavimo taisyklę. Rodomos visos kriterijus atitinkančios tapatybės, įskaitant tas, kurioms leidimas jau priskirtas kitur. Taigi, net jei pakeitus autorizavimo taisyklę asmuo iš tiesų netenka savo teisių, jis vis tiek gali jas išlaikyti kitais būdais.
- Antrojoje lentelėje išvardijamas bendras taisyklės poveikis teisėms. Šiame skyriuje atsižvelgiama į visas CyberElements Identity taisykles, diskrecinius teisių priskyrimus ir teises, užblokuotas teisių atskyrimo taisykle. Jei tapatybei leidimas jau priskirtas kitur, paskyra į šį sąrašą neįtraukiama. Rodomos teisės, kurios patvirtinus pakeitimą iš tiesų bus paveiktos / panaikintos.
Šioje antrojoje lentelėje galima taikyti delsą prieš iš tiesų panaikinant teisę (pereinamojo arba persidengimo laikotarpio taikymas).
Norėdami panaikinti autorizavimo taisyklę, spustelėkite atitinkamos lentelės eilutės dešinėje esančią piktogramą „“:
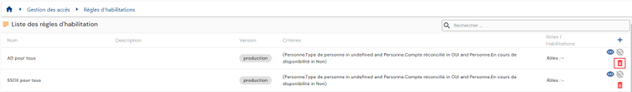
Prieš panaikinant autorizavimo taisyklę rodomas patvirtinimo pranešimas.
Piktograma „ “ žymi autorizavimo taisyklę, kuri šiuo metu skaičiuojama. Jei ji papilkinta, skaičiavimai baigti.
Pareigų atskyrimo (SoD) taisyklių valdymas¶
Pareigų atskyrimas (SoD) – tai esminis saugos principas, pagal kurį atsakomybė ir privilegijos organizacijoje ar sistemoje paskirstomos taip, kad būtų sumažinta rizika ir išvengta interesų konfliktų. Jis įgyvendinamas siekiant užtikrinti atsakingą ir saugų IT sistemų bei įmonės išteklių naudojimą.
Pareigų atskyrimo taisyklę sudaro:
- Prioritetų grupės apibrėžimas
- Autorizavimų įtraukimas į prioritetinę grupę su prioriteto svoriu
Norėdami pasiekti pareigų atskyrimo taisyklių valdymą, eikite į meniu „Access Management / SoD Rules“.
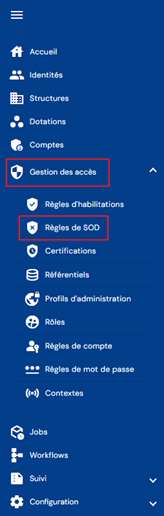
Būsite nukreipti tiesiai į esamų pareigų atskyrimo taisyklių sąrašo puslapį, iš anksto įkeltą be pritaikytų filtrų, bet atsižvelgiant į prisijungusio asmens profiliui priskirtus autorizavimus.
Puslapiavimas nustatytas taip, kad būtų rodoma tik 10 taisyklių.
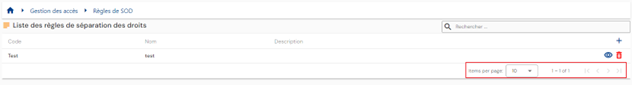
Taisyklių lentelės viršuje dešinėje yra paieškos laukas. Ieškoma pagal prioritetų grupių pavadinimą (= teisių atskyrimo taisyklės pavadinimas).
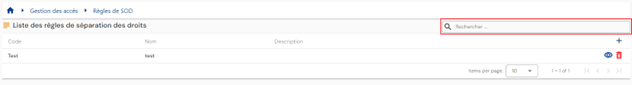
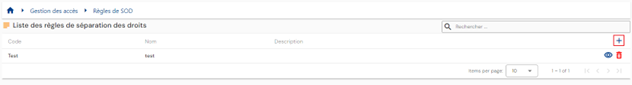
Norėdami sukurti naują teisių atskyrimo taisyklę, spustelėkite mygtuką „“:
Teisių atskyrimo taisyklė kuriama dviem etapais.
Pirmiausia įveskite bendruosius parametrus:
- Code: teisių atskyrimo taisyklės kodas. Privaloma.
- Name: leidimų taisyklės pavadinimas. Privaloma.
- Description: laukas teisių atskyrimo taisyklės aprašui įvesti. Neprivaloma.
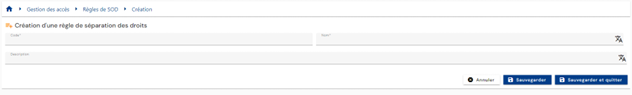
Įrašykite kūrimo formą, kad pereitumėte prie antrojo etapo – autorizavimų pridėjimo.
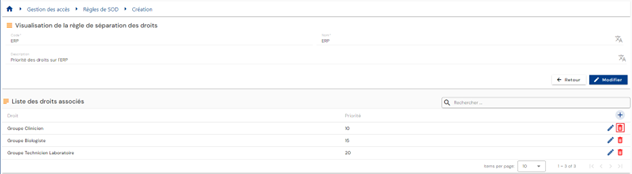
Norėdami pridėti autorizavimą į SoD taisyklę, lentelėje „List of associated rights“ spustelėkite mygtuką „“.
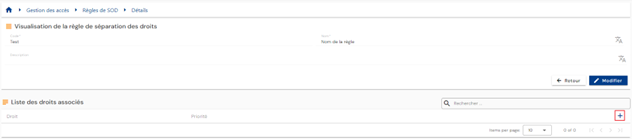
Pasirinkite norimą autorizavimą ir įveskite svorį prioritetui apibrėžti. Kuo mažesnė reikšmė, tuo aukštesnis prioritetas.
Norėdami keisti SoD taisyklės autorizavimą, spustelėkite mygtuką „“, esantį atitinkamos lentelės eilutės dešinėje.
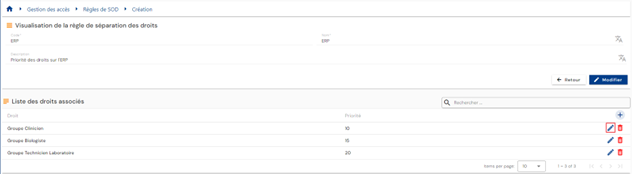
Galite keisti autorizavimą ir (arba) prioriteto svorį.
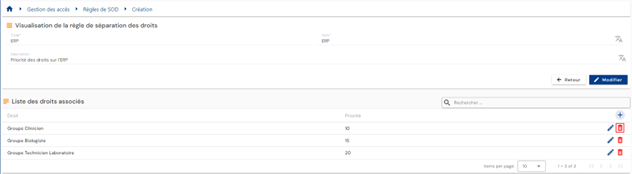
Norėdami panaikinti SoD taisyklės autorizavimą, spustelėkite mygtuką „“, esantį atitinkamos lentelės eilutės dešinėje.
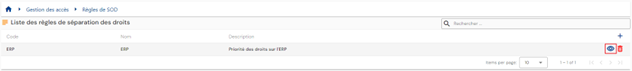
Norėdami peržiūrėti ir keisti pareigų atskyrimo taisyklę, spustelėkite piktogramą „“, esančią atitinkamos lentelės eilutės dešinėje.
Į redagavimo režimą galite pereiti spustelėję mygtuką „Edit“.
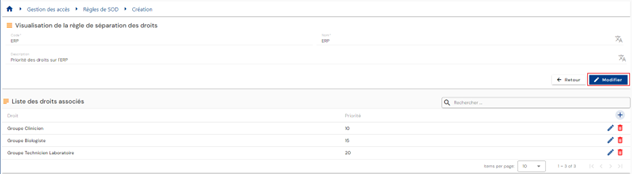
Redagavimo režimu galima keisti tik pavadinimą ir aprašą
Norėdami panaikinti pareigų atskyrimo taisyklę, spustelėkite piktogramą „“, esančią atitinkamos lentelės eilutės dešinėje pusėje.
Prieš panaikinant autorizavimo taisyklę rodomas patvirtinimo pranešimas.
Teisių užklausų teikimas naudojant formas¶
Teisių užklausos teikimas¶
Autorizavimų užklausos asmeniui (ar sau) teikiamos senojoje valdymo konsolėje per meniu „Run an ‘On demand’ workflow“.
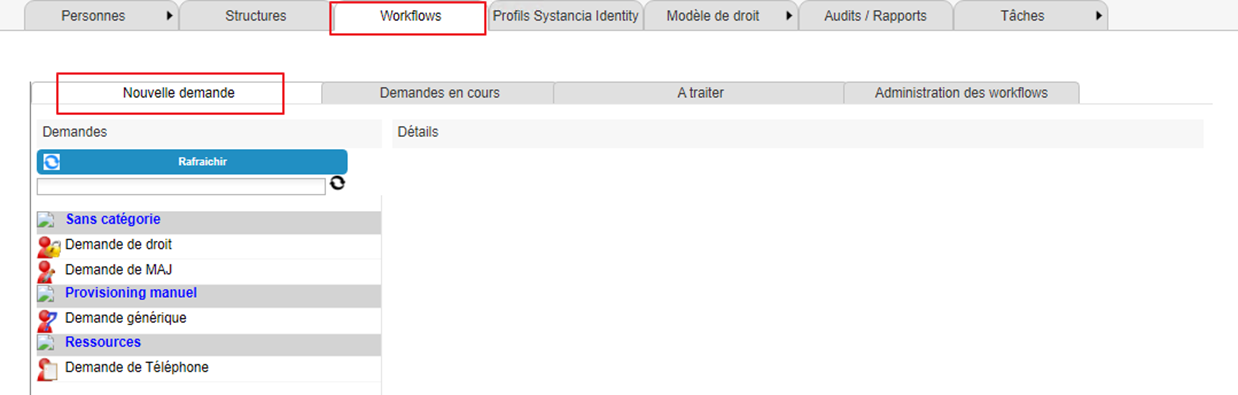
Spustelėkite mygtuką „Refresh“, kad būtų parodytas galimų workflow sąrašas.
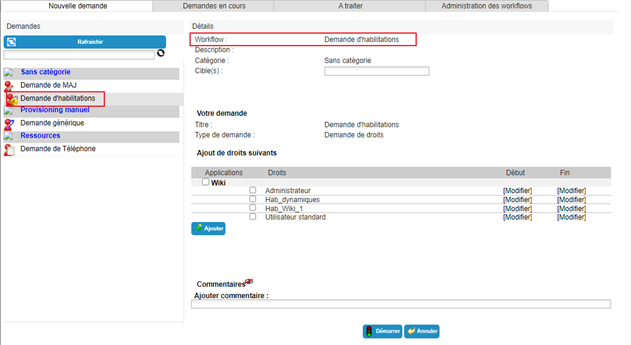
Spustelėkite pasirinktą workflow, kad pateiktumėte autorizavimo užklausą.
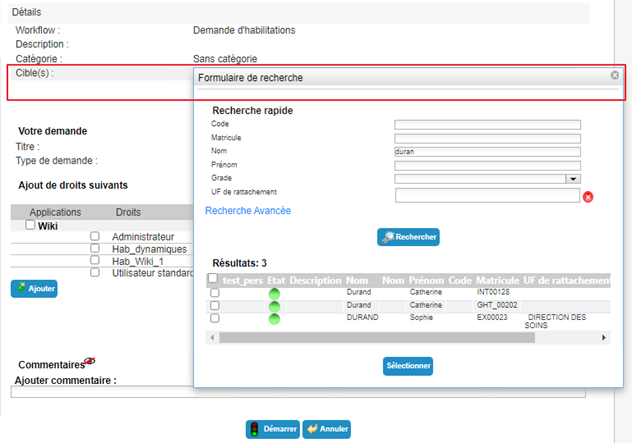
Pasirinkite vieną ar kelias tapatybes, kurioms skirta užklausa.
Iš galimų sąrašo pasirinkite norimus autorizavimus. Jei reikia, nurodykite pradžios ir pabaigos datas.
Spustelėkite mygtuką „Add“.
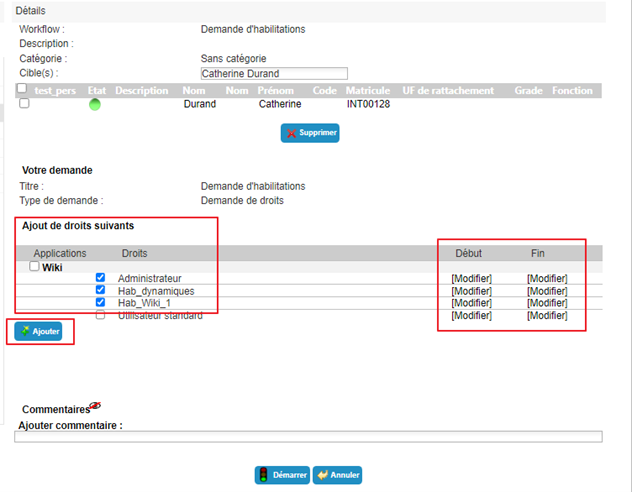
Autorizavimus galite pridėti arba šalinti savo nuožiūra. Jei norite jau pasirinktam autorizavimui pridėti taikymo datas, turite jį panaikinti ir pridėti iš naujo, prieš tai įvedę datas.
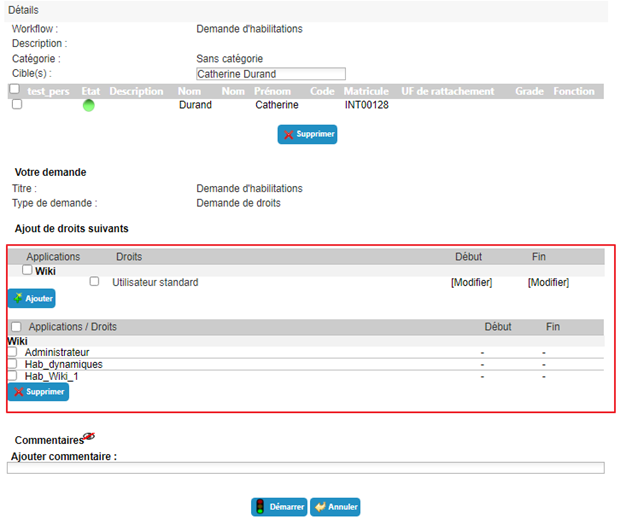
Spustelėkite mygtuką „Start“ ir patvirtinkite iškylantįjį langą.
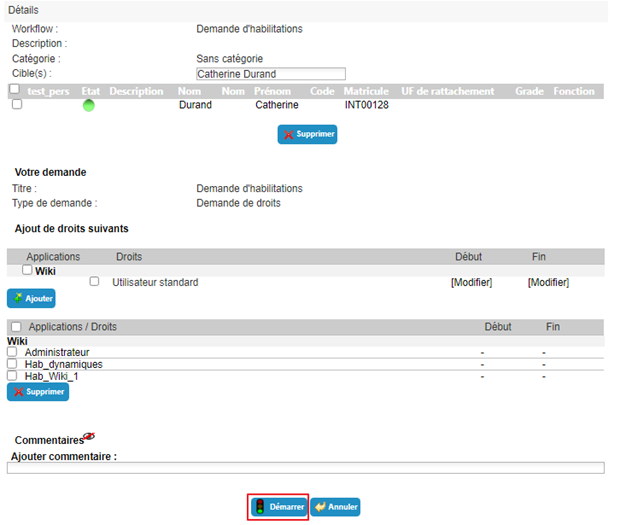
Patvirtinus workflow vykdymą, būsite automatiškai nukreipti į puslapį, kuriame galite peržiūrėti laukiančias užklausas.
Rankinio autorizavimo aprūpinimo (arba aprūpinimo panaikinimo) užklausos teikimas¶
Rankinio aprūpinimo (arba aprūpinimo panaikinimo) užklausos teikiamos senojoje valdymo konsolėje per meniu „Run an ‘On demand’ workflow“.
Spustelėkite mygtuką „Refresh“, kad būtų parodytas galimų workflow sąrašas.
Spustelėkite pasirinktą workflow, kad pateiktumėte aprūpinimo užklausą.
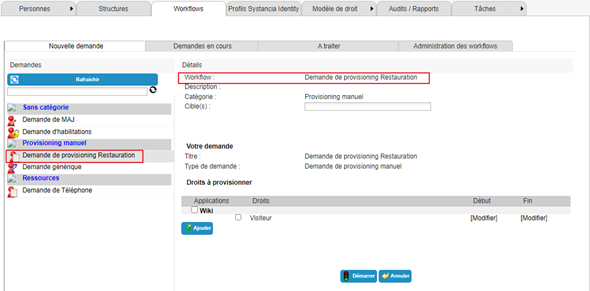
Pasirinkite vieną ar kelias tapatybes, kurioms skirta užklausa.
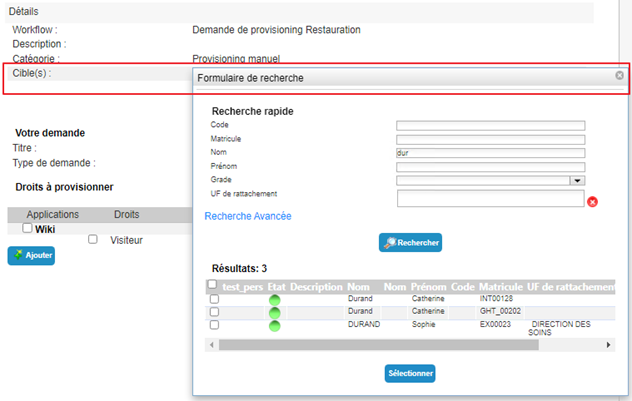
Iš galimų sąrašo pasirinkite norimus autorizavimus. Jei reikia, nurodykite pradžios ir pabaigos datas.
Spustelėkite mygtuką „Add“.
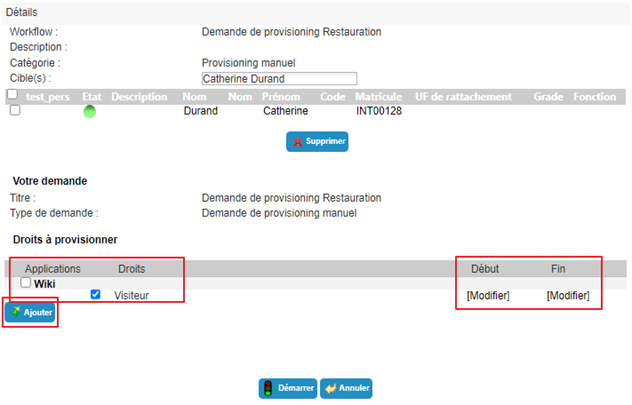
Autorizavimus galite pridėti arba šalinti savo nuožiūra. Jei norite jau pasirinktam autorizavimui pridėti taikymo datas, turite jį panaikinti ir pridėti iš naujo, prieš tai įvedę datas.
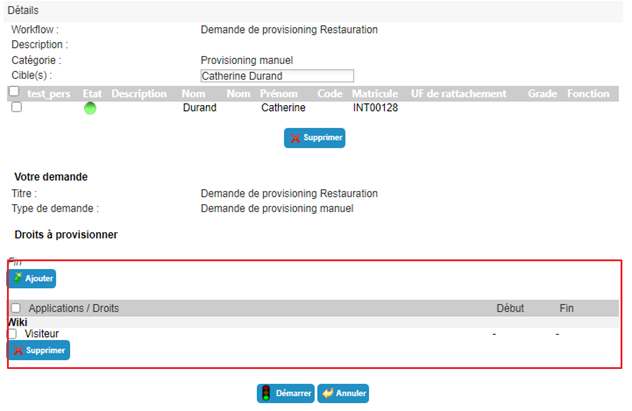
Spustelėkite mygtuką „Start“ ir patvirtinkite iškylantįjį langą.
Patvirtinus workflow vykdymą, būsite automatiškai nukreipti į puslapį, kuriame galite peržiūrėti laukiančias užklausas.
Autorizavimų delegavimas¶
Autorizavimų delegavimas leidžia perduoti vieno asmens (deleguotojo) teises kitam asmeniui (delegatui), paprastai laikinam laikotarpiui.
Ši funkcija prieinama deleguotojams (atsižvelgiant į prisijungusio asmens leidimus), tačiau nuo 7.0 versijos trečioji šalis (atsižvelgiant į prisijungusio asmens leidimus) taip pat gali deleguoti teises kitai tapatybei (pavyzdžiui, administratorius).
Norėdami pasiekti autorizavimų delegavimo funkciją, atidarykite norimos tapatybės įrašą peržiūros režimu ir eikite į skirtuką „Delegations“.
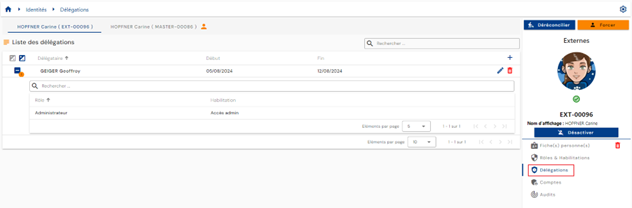
Puslapiavimas nustatytas taip, kad būtų rodoma tik 10 delegavimo taisyklių.
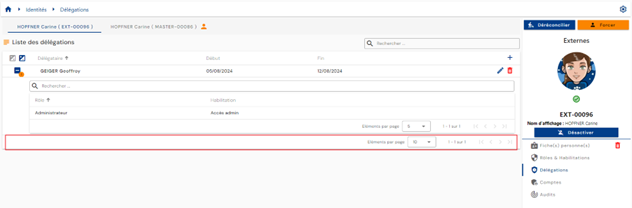
Norėdami pridėti delegavimą, spustelėkite mygtuką „“, esantį delegavimų lentelės viršuje dešinėje.
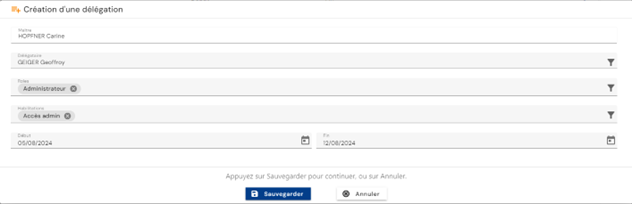
Norėdami sukurti delegavimą, įveskite šią informaciją:
- Delegatas: asmuo, gaunantis deleguotus vaidmenis ir (arba) autorizavimus (privaloma)
- Deleguojamas (-i) vaidmuo (-ys) (privaloma)
- Deleguojamas (-i) autorizavimas (-ai) (neprivaloma)
- Delegavimo pradžios ir pabaigos datos (neprivaloma)
Norėdami keisti delegavimus, spustelėkite piktogramą „“, esančią atitinkamos lentelės eilutės dešinėje.
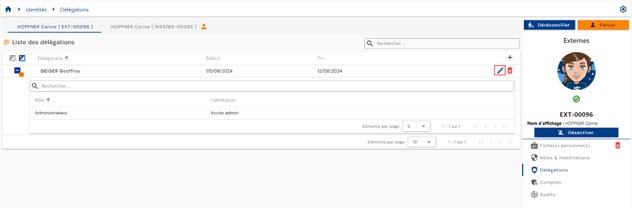
Galite keisti visus parametrus.
Norėdami panaikinti delegavimą, spustelėkite piktogramą „“, esančią atitinkamos lentelės eilutės dešinėje.
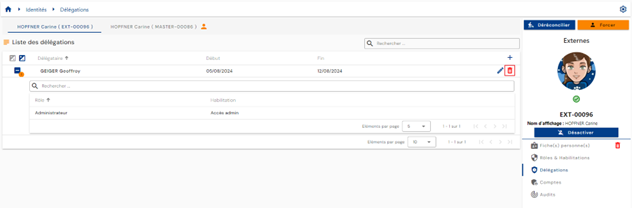
Prieš panaikinant delegavimą bus parodytas patvirtinimo pranešimas.
Sertifikavimo kampanijų valdymas¶
Sertifikavimo kampanijos vykdomos siekiant visapusiškai peržiūrėti asmenims priskirtus autorizavimus. Rekomenduojama reguliariai vykdyti sertifikavimo kampanijas visose atskaitos sistemose, kad būtų užtikrinta, jog priskirti autorizavimai iš tiesų tinkami.
Kaip veikia sertifikavimo kampanija:
Sertifikavimo kampanijoms skirtus autorizavimus administratorius turi sukonfigūruoti iš anksto. Autorizavimų konfigūracijoje nurodomas sertifikuotojas (-ai) ir sertifikavimo kampanijos trukmė.
Sukūrus sertifikavimo kampaniją, bus išvardyti visi asmenys, susieti su sertifikavimui sukonfigūruotais autorizavimais ir priklausantys pasirinktoms taikomosioms programoms; jų autorizavimai turės būti sertifikuoti.
Tai pačiai teisei gali būti vienas ar keli sertifikuotojai.
Sertifikavimo kampanijos peržiūra¶
Norėdami pasiekti sertifikavimo kampanijos peržiūros puslapį, eikite į meniu „Right Template \ Certification Campaign“.
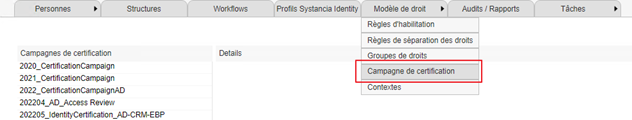
Sertifikavimo kampanijos peržiūros ekranas atrodo taip:
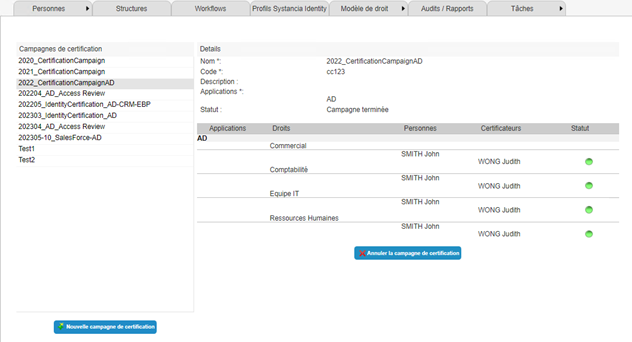
- Sertifikavimo kampanijos rodomos kairėje ekrano pusėje.
- Dešinė ekrano pusė naudojama sertifikavimo kampanijos išsamiai informacijai peržiūrėti arba sertifikavimo užklausoms apdoroti. Čia rodoma visa kampanijos informacija:
- Name
- Code
- Aprašas
- Taikomosios programos
- Būsena. Valdomos trys kampanijos būsenos:
- Nauja kampanija: kampanija ką tik sukurta. Nė vienas sertifikuotojas dar nepriėmė sprendimo dėl kampanijos. Mygtukas „Certify rights“ matomas sertifikuotojams. Žr. skyrių „Sertifikavimo kampanijos apdorojimas“
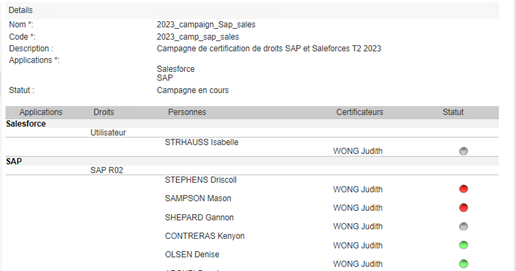
- Vykdoma kampanija. Bent vienas iš sertifikuotojų jau priėmė sprendimą dėl kampanijos. Mygtukas „Certify rights“ matomas sertifikuotojams. Žr. skyrių „Sertifikavimo kampanijos apdorojimas“
- Kampanija baigta. Kad kampanija įgytų šią būseną, visi sertifikuotojai turi būti priėmę sprendimą dėl jos. Kampanija vis dar matoma, tačiau jos nebegalima keisti. Ją gali panaikinti kampanijos iniciatorius. Žr. skyrių „Sertifikavimo kampanijos atšaukimas“
- Sertifikuotinų autorizavimo/asmens porų lentelė, surikiuota pagal taikomąją programą. Joje taip pat išvardyti kiekvienai autorizavimo/asmens porai priskirti sertifikuotojai. Būsenos stulpelyje rodomos trys skirtingos būsenos:
- Pilkas taškas: autorizavimas dar nepatikrintas
- Žalias taškas: autorizavimas patikrintas ir sertifikuotas
- Raudonas taškas: autorizavimas patikrintas ir atšauktas
Sertifikavimo kampanijos kūrimas¶
Sertifikavimo kampanijos kūrimo puslapį galite pasiekti iš sertifikavimo kampanijos peržiūros puslapio.
Spustelėkite mygtuką „New certification campaign“.
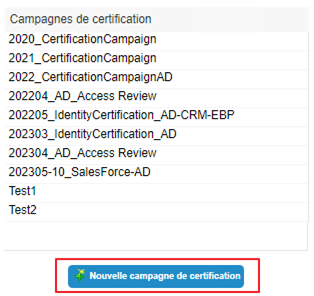
Užpildykite formą toliau nurodyta informacija:
- Pavadinimas: pavadinimas, kurį norite suteikti kampanijai. Privaloma.
- Kodas: sertifikavimo kampanijos kodas. Privaloma.
- Aprašas: laisvas tekstas sertifikavimo kampanijos tikslui aprašyti. Neprivaloma.
- Taikomosios programos: pasirinkite taikomąsias programas, kurios bus įtrauktos į sertifikavimo kampaniją. Toje pačioje sertifikavimo kampanijoje gali būti kelios taikomosios programos iš skirtingų saugyklų.
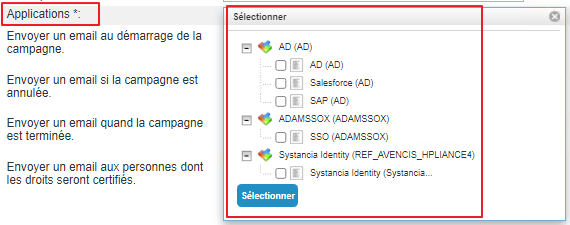
- Pranešimai: pranešimai gali būti siunčiami keturiais sertifikavimo kampanijos etapais.
- Pranešimas kampanijos pradžioje
- Pranešimas atšaukus kampaniją
- Pranešimas, kai sertifikavimo kampanijos būsena yra „Completed“
- Pranešimas, siunčiamas asmenims, kai sertifikuojamas vienas iš jų autorizavimų.
Norėdami sukurti įvairius pranešimus, eikite į skyrių Sertifikavimo kampanijos pranešimo konfigūravimas.
Spustelėkite mygtuką „Save“, kad įrašytumėte sertifikavimo kampaniją.
Spustelėkite mygtuką „Cancel“, kad atšauktumėte formos pildymą.
Sertifikavimo kampanijos atšaukimas¶
Sertifikavimo kampanijos atšaukimo puslapį galite pasiekti iš sertifikavimo kampanijos peržiūros puslapio.
Pasirinkite sertifikavimo kampaniją, kurią norite atšaukti, ir spustelėkite mygtuką „Cancel certification campaign“.
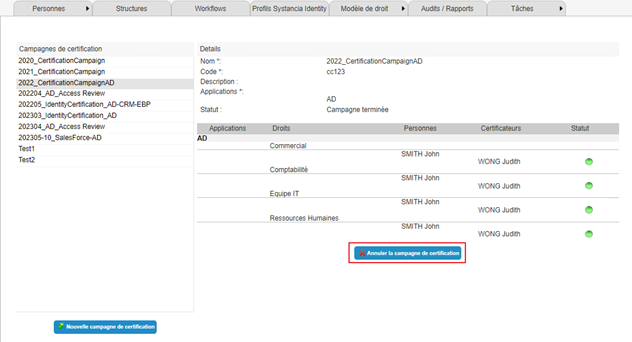
Pastaba: sertifikavimo kampaniją atšaukti gali tik ją sukūręs asmuo.
Sertifikavimo kampanijos apdorojimas¶
Apdorotiną sertifikavimo kampaniją galite atidaryti iš sertifikavimo kampanijos peržiūros puslapio.
Pasirinkite sertifikavimo kampaniją, kurią norite apdoroti, ir spustelėkite mygtuką „Certify rights“.
Norėdami apdoroti kampaniją, spustelėkite mygtuką „Certify rights“.
Autorizavimų lentelė / asmenų sąrašas persijungia į redagavimo režimą.
Pažymėti galima tik nesertifikuotus autorizavimus. Tas pats sertifikuotojas negali keisti veiksmų, atliktų su autorizavimo/asmens pora.
Jau apdorotos autorizavimo/asmens poros vietoj žymės langelio turi tašką:
- žalią, jei teisė sertifikuota
- raudoną, jei teisė atšaukta
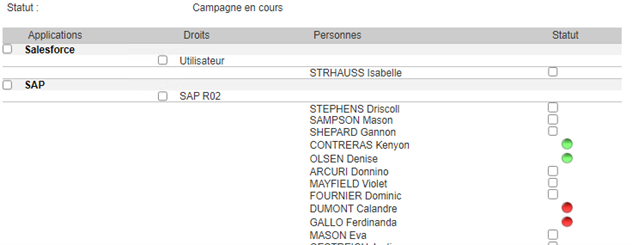
Norėdami sertifikuoti asmens autorizavimą, lentelės stulpelyje „Status“ pažymėkite žymės langelį ties norimu asmeniu. Tada spustelėkite mygtuką „Certify“.
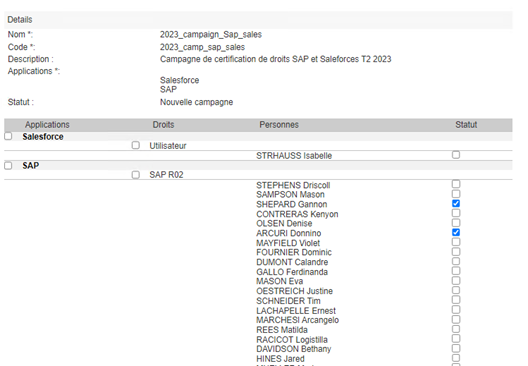
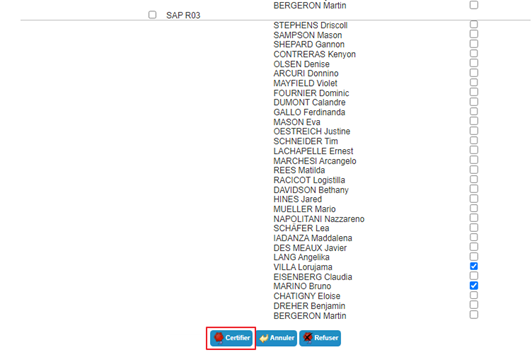
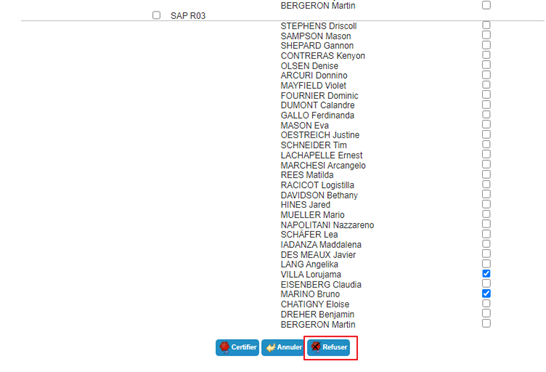
Norėdami atšaukti asmens autorizavimą, lentelės stulpelyje „Status“ pažymėkite žymės langelį ties norimu asmeniu. Tada spustelėkite mygtuką „Deny“.
Norėdami vienu spustelėjimu pasirinkti visus su autorizavimu susietus asmenis ir patvirtinti arba atšaukti autorizavimą, galite pažymėti žymės langelį stulpelyje „Rights“.
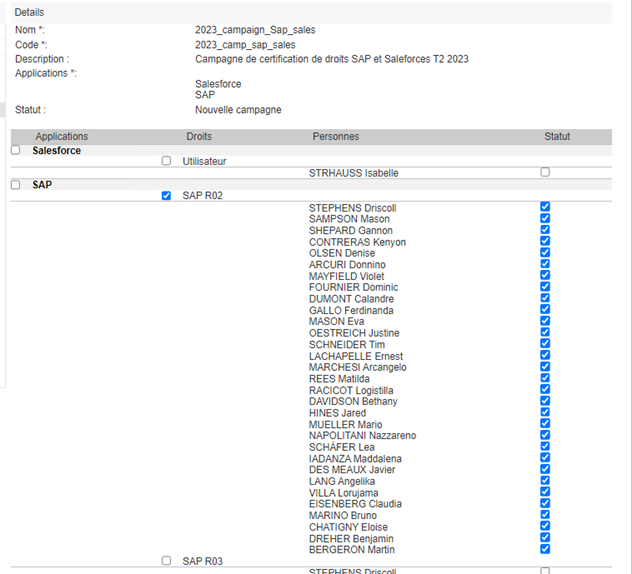
Norėdami pasirinkti visas taikomosios programos autorizavimo/asmens poras ir patvirtinti arba atšaukti autorizavimą, galite pažymėti žymės langelį stulpelyje „Applications“.
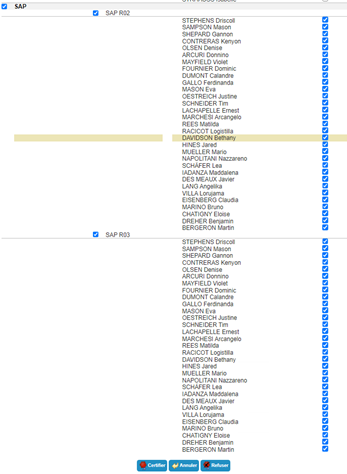
Pastaba: kai autorizavimo/asmens poroms priskirti keli sertifikuotojai ir bent vienas iš jų atšaukė autorizavimą, autorizavimo būsena bus „Blocked“.
Sertifikavimo kampanijos pranešimo konfigūravimas¶
Sertifikavimo kampanijos pranešimo konfigūravimo forma visiems keturiems galimiems pranešimams yra vienodo formato.
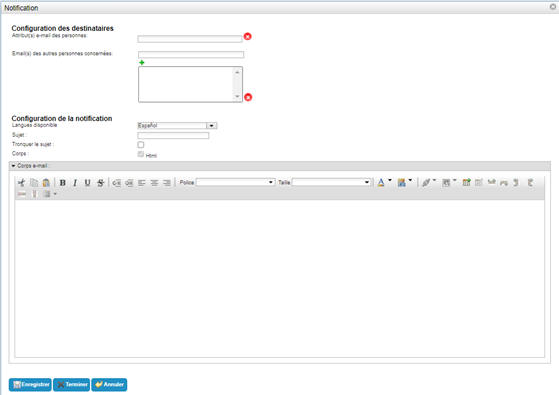
Reikia įvesti šią informaciją:
- Gavėjų konfigūracija
- Asmenų el. pašto atributas (-ai): pasirinkite atributą (-us), kuriame yra el. pašto adresas. Kad gautų pranešimą, pranešimo gavėjai šiame atribute turi turėti įvestą el. pašto adresą. Šis laukas privalomas.
- Kitų susijusių asmenų el. pašto adresai: laisvas laukas, į kurį galite įtraukti tiek el. pašto adresų, kiek norite. Kiekvienas sąrašo gavėjas gaus pranešimą be išimties. Šis laukas neprivalomas.
- Pranešimo konfigūracija
- Galima kalba: pasirinkite kalbą, kuria norite parašyti pranešimą. Pranešimą galima siųsti skirtingomis kalbomis, kiekvienai kalbai įrašius temą ir tekstą. Pranešimas bus išsiųstas vartotojo kalba, apibrėžta jo kalbos atribute. Jei ji neapibrėžta, pranešimas bus išsiųstas numatytąja kalba.
- Subject: el. laiško tema. Šis laukas neprivalomas, bet labai rekomenduojamas. Šiame parametre gali būti raktinių žodžių. Jį galima rašyti bet kuria palaikoma kalba.
- Truncate subject: parametras, leidžiantis apriboti temos ilgį – kai tikslinių objektų yra keli, rodomos tik pirmojo tikslinio objekto raktinių žodžių reikšmės. Jei norite įjungti šią parinktį, pasirinkite „taip“. Pagal numatytuosius nustatymus – „ne“.
- Tekstas: parinktis sukurti pranešimą HTML režimu.
- El. laiško tekstas: laisvas laukas pranešimo tekstui rašyti.
Sertifikavimo kampanijai būdingi raktiniai žodžiai:
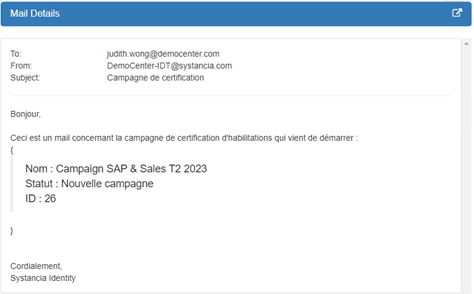
Su sertifikavimo kampanija susijusį raktinį žodį #CERTIFICATIONCAMPAIGN# pranešimuose galima naudoti įvairiais variantais, naudojant du parametrus taip:
1 | |
|
Pirminis parametras (PARAM_1) |
Antrinis parametras (PARAM_2) |
Description |
|---|---|---|
| ATTRIBUTE | NAME | Leidžia gauti sertifikavimo kampanijos pavadinimą. |
| STATUS | Leidžia gauti sertifikavimo kampanijos būseną. | |
| ID | Leidžia gauti sertifikavimo kampanijos ID. |
Pranešimo pavyzdys:
El. laiško teksto konfigūracija
1 2 3 4 5 6 7 8 9 | |
Gautas el. laiškas (interpretavus raktinius žodžius)
Tapatybės paskyrų ir autorizavimų peržiūra¶
Paskyros įvairiose taikomųjų programų saugyklose apskaičiuojamos pagal apibrėžtas valdymo taisykles ir tapatybėms priskirtus vaidmenis bei autorizavimus.
Paskyrų valdymo taisyklės:
- paskyros būsenos apibrėžimas pagal tapatybės būseną,
- paskyrų sujungimo taisyklių apibrėžimas kelių tapatybių atveju,
- paskyrų kūrimo taisyklių, pagrįstų tik vaidmens priskyrimu, apibrėžimas.
Norėdami peržiūrėti su tapatybe susietas paskyras ir autorizavimus, atidarykite norimos tapatybės įrašą peržiūros režimu ir eikite į skirtuką „Accounts“.
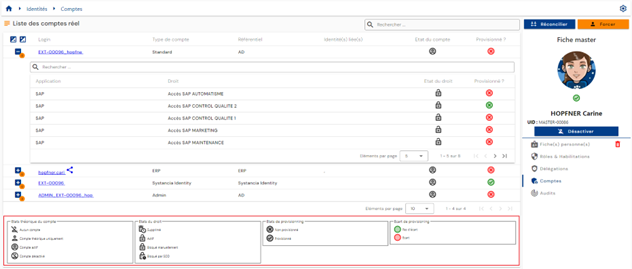
Šis skirtukas pasiekiamas tik peržiūros režimu ir jame rodomi paskyrų ir autorizavimų skaičiavimų, atliktų tapatybei arba, suderinus tapatybes, visoms tapatybėms, rezultatai. Pastaruoju atveju skirtukas bendras visoms suderinimo grandinės tapatybėms.
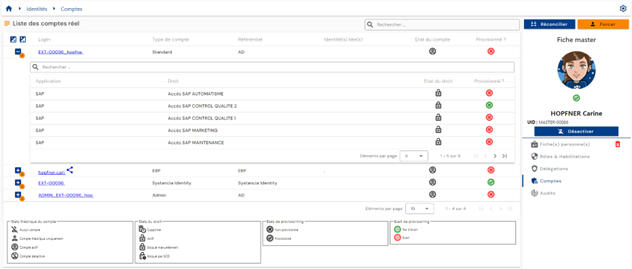
Rodoma lentelė su apskaičiuotomis paskyromis. Kiekvienai paskyrai įdėtojoje lentelėje pateikiami su paskyra susieti autorizavimai. Paskyra gali būti sugeneruota be jokių susijusių autorizavimų.
Jei suderintos kelios tapatybės ir paskyra bendra kelioms tapatybėms (įjungta paskyrų sujungimo funkcija), paskyra pažymima piktograma „ “.
Puslapiavimas įdiegtas taip, kad būtų rodoma tik 10 paskyrų.
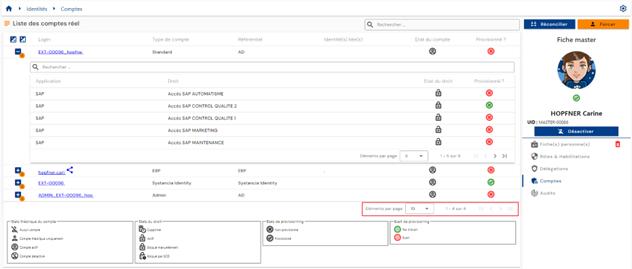
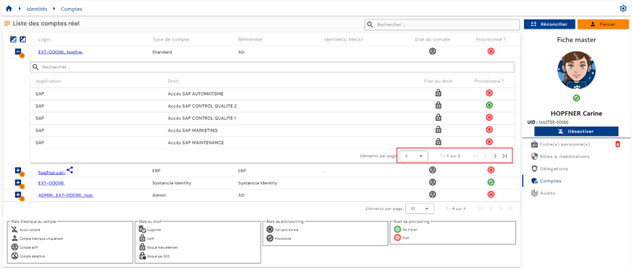
Po paskyra įdėtoje lentelėje puslapiavimas nustatytas taip, kad būtų rodomi tik 5 autorizavimai.
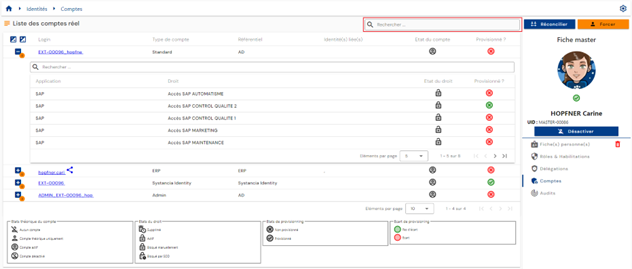
Paskyrų lentelės viršuje dešinėje yra paieškos laukas. Ieškoma pagal paskyrų prisijungimo vardus arba saugyklų pavadinimus.
Paskyrų teorinė būsena ir aprūpinimo būsena matomos kiekvienoje lentelės eilutėje.
Po paskyra įdėtoje lentelėje autorizavimų lentelės viršuje yra paieškos laukas. Ieškoma pagal taikomųjų programų arba autorizavimų pavadinimus.
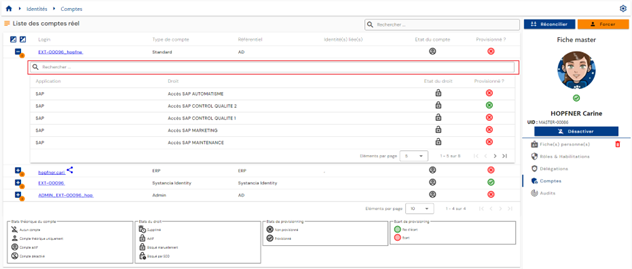
Autorizavimų teorinė būsena ir aprūpinimo būsena matomos kiekvienoje lentelės eilutėje.
Legenda, paaiškinanti įvairias teorines ir aprūpinimo būsenas, padeda vartotojams suprasti skirtingas būsenas.
Paskyrų ir autorizavimų aprūpinimas / aprūpinimo panaikinimas¶
CyberElements Identity apskaičiuotų paskyrų ir autorizavimų perdavimo į įvairias taikomųjų programų saugyklas procesas vadinamas išeinančiu aprūpinimu. Taigi CyberElements Identity turi įgaliojimus taikomosioms programoms, apibrėžtoms paskyroms ir autorizavimams valdyti.
Aprūpinimą galima valdyti dviem būdais:
- Galima sukurti automatinę jungtį (per API, duomenų bazę, katalogą ar automatizuotus plokščiųjų failų mainus) – tokiu atveju kalbama apie automatinį aprūpinimą.
- Arba automatinės jungties sukurti neįmanoma – tokiu atveju kalbama apie pusiau automatinį aprūpinimą.
Automatinis aprūpinimas / aprūpinimo panaikinimas¶
Norėdami aprūpinti paskyras ir autorizavimus taikomųjų programų saugyklose, turite naudoti modulį Systancia Identity Provisioning (SIP) ir sukurti išeinančio aprūpinimo jungtį: iš CyberElements Identity, kuri yra autoritetingas šaltinis, atsižvelgiant į sukonfigūruotas sinchronizavimo taisykles, paskyros ir autorizavimai bus kuriami, naujinami arba naikinami taikomųjų programų saugyklose pagal importavimo taisyklėse apibrėžtas taisykles.
Išeinančio aprūpinimo seką turi sudaryti bent šie elementai:
- Identity saugyklos (autoritetingos) eksportavimas, kurio tipas „USER + ACCESS“ arba „ACCOUNT + ACCESS“
- Tikslinės taikomosios programos saugyklos eksportavimas
- Sinchronizavimo taisyklė
- Importavimo į tikslinės taikomosios programos saugyklą taisyklė
Norėdami sukurti jungtį, žr. puslapį „Automatic Provisioning Connector Management“.
Pusiau automatinis aprūpinimas / aprūpinimo panaikinimas¶
Pusiau automatinio aprūpinimo jungtis sukuriama naudojant workflow „User request“ arba „Event“, turintį bent vieną rankinio aprūpinimo arba aprūpinimo panaikinimo užduotį.
Rankinio aprūpinimo užduotyje atliktini aprūpinimo veiksmai išvardijami operatoriui siunčiamame pranešime. Atlikęs užduotį, operatorius gali spustelėti mygtuką „Task validated“ ir taip nurodyti, kad aprūpinimas baigtas. Paskyros ir (arba) autorizavimų aprūpinimo būsena atnaujinama sistemoje CyberElements Identity. Tai leidžia administratoriams tikrinti tapatybės teisių būseną.