Fiókok és engedélyezések kezelése¶
A fiókkezelés a szervezeten belül kezelt különböző alkalmazások felhasználói fiókjainak létrehozását, módosítását és törlését foglalja magában. Ehhez a felhasználókhoz egyedi azonosítókat kell rendelni (például felhasználóneveket vagy munkavállalói azonosítókat), és kezelni kell az ezekhez a fiókokhoz tartozó információkat.
Az engedélykezelés abból áll, hogy minden identitás a szerepköre, a felelősségi körei, a szervezeti hovatartozása és a szervezeten belüli igényei alapján konkrét hozzáférési jogokat és engedélyezéseket kap. Ezek az engedélyezések kiterjedhetnek alkalmazásokhoz, adatokhoz, hálózatokhoz, rendszerekhez, fizikai erőforrásokhoz stb. való hozzáférésre.
Egy identitás szerepköreinek és engedélyeinek kezelése magában foglalja az engedélyek kiszámítását és identitásokhoz rendelését a különböző alkalmazásokban, hogy létrejöjjön az identitások és engedélyeik elméleti tárháza. Ez azt jelenti, hogy minden kiszámított fiók, szerepkör és engedélyezés automatikusan vagy manuálisan kiépíthető a különböző célalkalmazásokban.
A CyberElements Identity lehetővé teszi a szerepkörök és engedélyezések kezelését automatikusan, engedélyezési szabályokkal, vagy egyedi mérlegelés alapján, jogok manuális hozzáadásával vagy űrlapos kérésekkel (workflow).
Fióktípusok kezelése¶
Egy fióktípus több elemből áll:
- Bejelentkezési szabályzat (kötelező),
- Jelszószabályzat (nem kötelező),
- Fiókattribútumok (nem kötelező),
- Az identitásállapotok alapján meghatározott fiókállapotok
Egy fióktípust egy tárházhoz és egy szerepkörhöz kell kapcsolni ahhoz, hogy fiókokat lehessen létrehozni vele. Ezért ugyanannak az identitásnak több fiókja is lehet ugyanabban a tárházban, ha az identitás több különböző szerepkörrel rendelkezik.
Fióktípus létrehozása/módosítása/törlése egy tárházhoz¶
A fióktípusok kezelésével, a különböző űrlapok konfigurációjával stb. kapcsolatban lásd az Objektumtípusok kezelése oldalt.
Bejelentkezési szabályzat létrehozása/módosítása/törlése¶
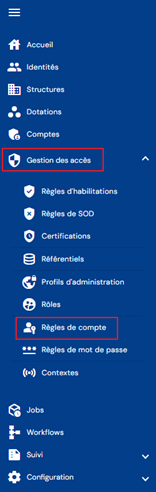
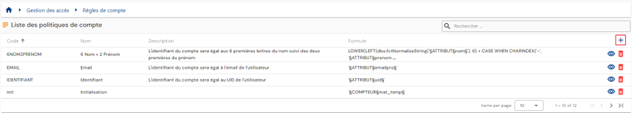
A bejelentkezési szabályzatok kezelésének eléréséhez nyissa meg az „Access Management/Account Rules” menüt.
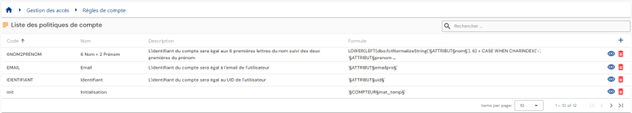
Közvetlenül a meglévő bejelentkezési szabályzatok listájára jut, amely szűrők nélkül, egy táblázatba előre betöltve jelenik meg.
A lapozás úgy van beállítva, hogy csak 10 bejelentkezési szabályzat jelenjen meg.
A táblázat jobb felső sarkában keresőmező érhető el. A keresés a bejelentkezési szabályzatok „code” és „name” attribútumaira vonatkozik.
Új bejelentkezési szabályzat létrehozásához kattintson a „ ” gombra.
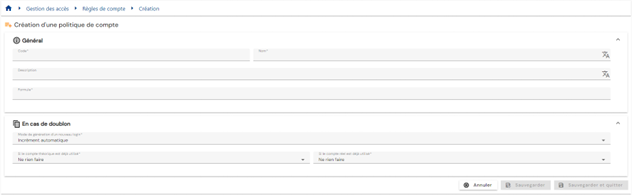
Adja meg a bejelentkezési szabályzat paramétereit:
-
Code: a bejelentkezési szabályzat kódja. Egyedinek kell lennie, szóközök és speciális karakterek nélkül. Kötelező.
-
Name: a bejelentkezési szabályzat neve. Ez a címke jelenik meg az alkalmazás különböző űrlapjain. Kötelező.
-
Description: mező a bejelentkezési szabályzat leírásának megadásához. Nem kötelező.
-
Formula (primary): a bejelentkezési név meghatározására szolgáló számítási képlet
-
Duplicate policy:
- Automatic increment: a bejelentkezési név az elsődleges képlettel számítódik ki, és egy duplikátumindexszel egészül ki. A duplikátumindex 3 számjegyű formátumú.
- Példa: Login_Calc002
- Formula (duplicate): egyéni számítási képlet arra az esetre, ha a bejelentkezési név elsődleges képlettel történő kiszámításakor duplikátumot észlel a rendszer. A §INDEX_DOUBLON§ kulcsszóval kezelheti az automatikus növelést, miközben a kulcsszót egy meghatározott helyre teszi. Az Identity 7.0 SP3 óta a §INDEX_DOUBLON§ kulcsszó 1-től indul, és nincs felső határa. A korábbi verziókban a duplikátumindex 3 számjegyű formátumú.
- Példa: Formula (duplicate) Login2_Calc
Figyelmeztetés: ha ezzel a kulcsszóval szeretné tesztelni a képletet, a §INDEX_DOUBLON§ kulcsszót egy értékre kell cserélnie. Ez a kulcsszó a képlettesztelőben nem értelmezhető, a bejelentkezési nevek kiszámításakor viszont működik.
- Automatic increment: a bejelentkezési név az elsődleges képlettel számítódik ki, és egy duplikátumindexszel egészül ki. A duplikátumindex 3 számjegyű formátumú.
-
Action to take if a real account exists:
- Use and reconcile with the real account
- Generate a login with duplicate policy
- Do not generate an account
-
Actions to take if a theoretical account exists:
- Generate a login with duplicate policy
- Do not generate an account
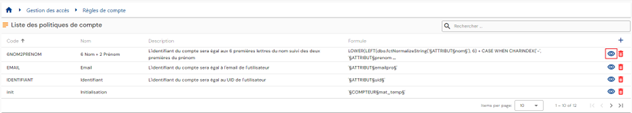
Egy bejelentkezési szabályzat megtekintéséhez és módosításához kattintson a táblázat megfelelő sorának jobb oldalán található „ ” ikonra:
A bejelentkezési szabályzat megtekintési oldaláról közvetlenül szerkesztési módba válthat.
Szerkesztési módban minden mező módosítható.
A gombok műveletei szerkesztési vagy létrehozási módban:
- Cancel: megszakítja az aktuális bevitelt, és megtekintési módba váltja az oldalt
- Save: érvényesíti az űrlapot, és megtekintési módba váltja az oldalt
- Save and quit: érvényesíti az űrlapot, és visszatér a bejelentkezési szabályzatok listaoldalára
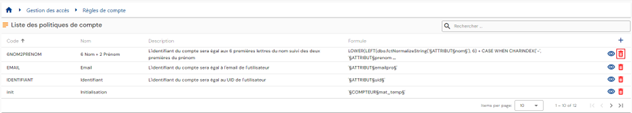
Egy bejelentkezési szabályzat törléséhez kattintson a táblázat megfelelő sorának jobb oldalán található „ ” ikonra:
A bejelentkezési szabályzat törlése előtt megerősítő üzenet jelenik meg.
Figyelmeztetés: a bejelentkezési szabályzat nem törölhető, amíg egy vagy több tárházhoz kapcsolódik.
Jelszószabályzat létrehozása/módosítása/törlése¶
A jelszószabályzatok kezelésének eléréséhez nyissa meg az „Access management/Password rules” menüt.
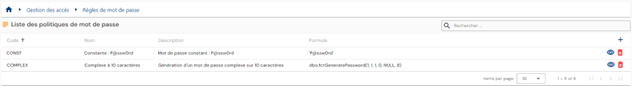
Közvetlenül a meglévő jelszószabályzatok listájára jut, amely szűrők nélkül, egy táblázatba előre betöltve jelenik meg.
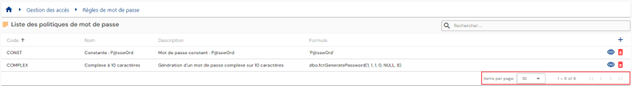
A lapozás úgy van beállítva, hogy csak 10 jelszószabályzat jelenjen meg.
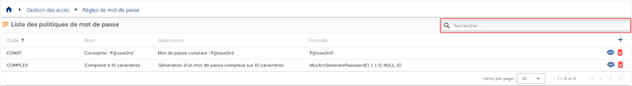
A táblázat jobb felső sarkában keresőmező érhető el. A keresés a jelszószabályzatok „code” és „name” attribútumaira vonatkozik.
Új jelszószabályzat létrehozásához kattintson a „” gombra:
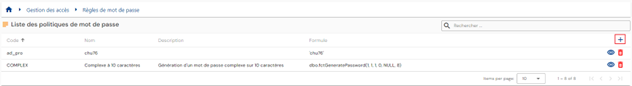
Adja meg a jelszószabályzat paramétereit:
- Code: a bejelentkezési szabályzat kódja. Egyedinek kell lennie, szóközök és speciális karakterek nélkül. Kötelező.
- Name: a bejelentkezési szabályzat neve. Ez a címke jelenik meg az alkalmazás különböző űrlapjain. Kötelező.
- Description: mező a jelszószabályzat leírásának megadásához. Nem kötelező.
- Formula: a jelszó meghatározására szolgáló számítási képlet
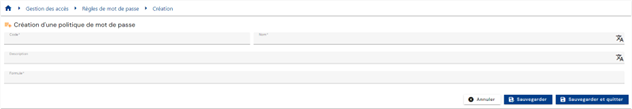
Egy jelszószabályzat megtekintéséhez és módosításához kattintson a táblázat megfelelő sorának jobb oldalán található „” ikonra:
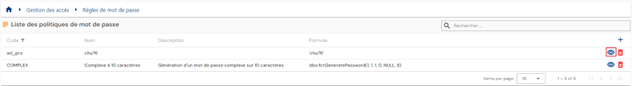
A jelszószabályzat megtekintési oldaláról közvetlenül szerkesztési módba válthat.
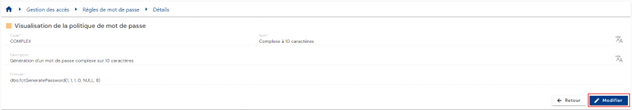
Szerkesztési módban minden mező módosítható.
A gombok műveletei szerkesztési vagy létrehozási módban:
- Cancel: megszakítja az aktuális bevitelt, és megtekintési módba váltja az oldalt
- Save: érvényesíti az űrlapot, és megtekintési módba váltja az oldalt
- Save and quit: érvényesíti az űrlapot, és visszatér a jelszószabályzatok listaoldalára
Egy jelszószabályzat törléséhez kattintson a táblázat megfelelő sorától jobbra található „” ikonra:
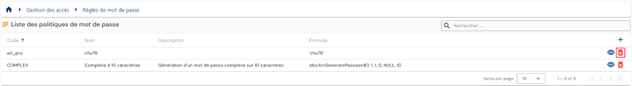
A jelszószabályzat törlése előtt megerősítő üzenet jelenik meg.
Figyelmeztetés: a jelszószabályzat nem törölhető, ha egy vagy több tárházhoz kapcsolódik.
Fiókok megtekintése egy tárházban¶
Fiók kereséséhez nyissa meg az „Accounts” menüt.
Közvetlenül egy kiválasztott tárház (a lista első tárháza) fiókkeresési oldalára jut, amely szűrők nélkül, de a bejelentkezett felhasználó profiljához társított engedélyek figyelembevételével van előre betöltve.
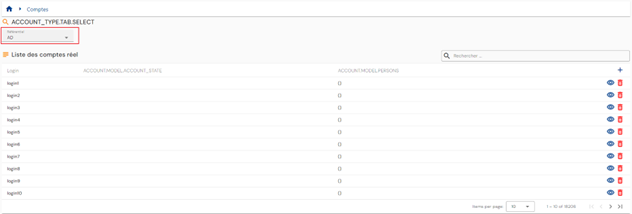
Mivel a fiókok egy tárházhoz kapcsolódnak, a társított fiókok listájának megjelenítéséhez ki kell választania a kívánt tárházat a lapokon vagy a legördülő listában.
A megjelenítési mód a tárházak számától függ. Ha legfeljebb 10 tárház van, ezek külön lapokon jelennek meg, ellenkező esetben egy legördülő listában szerepelnek.
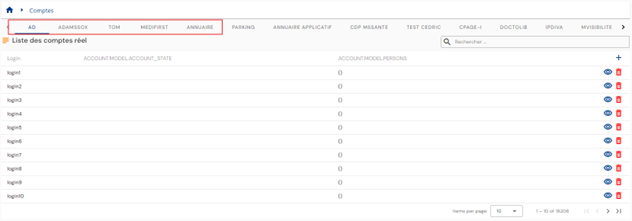
A lapozás úgy van megvalósítva, hogy csak 10 fiók jelenjen meg.
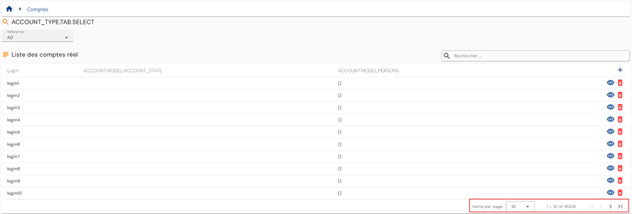
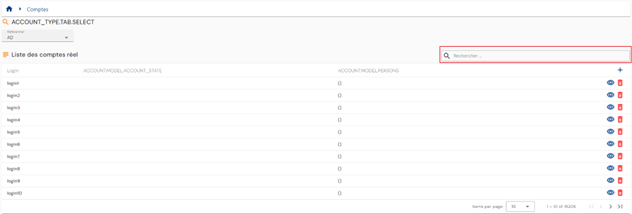
A táblázat jobb felső sarkában keresőmező érhető el. A keresés a fiókok bejelentkezési neveire vonatkozik, és figyelembe veszi a kiválasztott tárházat.
A fiókkeresési eredmények táblázatának konfigurálása¶
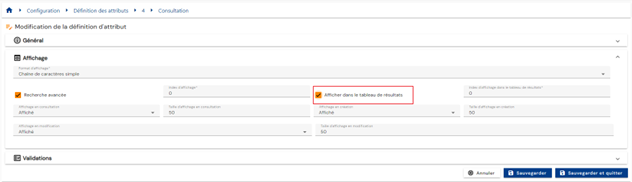
A fiókkeresési eredmények táblázatában megjelenítendő attribútumok konfigurálásához nyissa meg az attribútumkonfigurációs oldalt, válassza az „Account” lapot, nyissa meg szerkesztési módban a kívánt attribútumot, és jelölje be a „Display in results table” beállítást.
Elméleti fiók egyeztetése valós fiókkal / az egyeztetés megszüntetése¶
A fiókegyeztetés kezelési oldalára lépéshez nyissa meg az „Accounts” menüt, és kapcsolja be a „Reconciliation” beállítást:
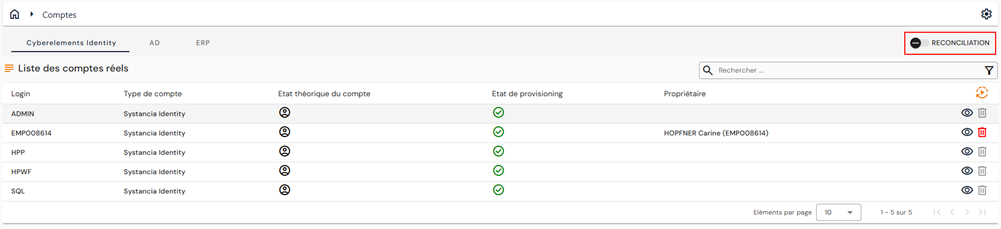
Az ablakban két új táblázat jelenik meg:
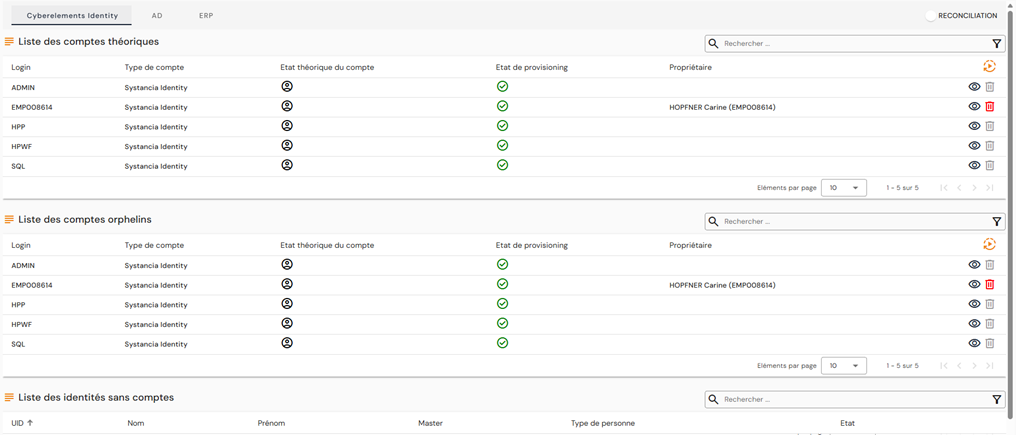
A második táblázat a kiválasztott tárház árva fiókjait listázza. Emlékeztetőül: árva fiókok azok a fiókok, amelyeket a céltárházból kértek le, de a CyberElements Identity rendszerben egyetlen identitáshoz sem kapcsolódnak.
A harmadik táblázat azokat az identitásokat listázza, amelyek a kiválasztott tárházban egyetlen fiókhoz sem kapcsolódnak.
Ebben a táblázatban minden fiók nélküli identitás esetén a következőket teheti:
- Meglévő elméleti fiók hozzákapcsolása. Ehhez kattintson a kívánt identitástól jobbra található
 gombra, majd keresse meg a kívánt meglévő elméleti fiókot.
- Elméleti fiók létrehozása. Ehhez kattintson a kívánt identitástól jobbra található gombra, majd hozza létre az elméleti fiókot a kívánt fióktípus kiválasztásával.
Fontos megjegyzés
A funkciót eltávolították a régebbi felületekről, mert a két mód nem tartható meg egyszerre.
Szerepkörök és engedélyezések egyedi mérlegelésen alapuló kezelése¶
Egy identitás szerepkör-hozzárendeléseinek és engedélyezéseinek manuális módosításához nyissa meg megtekintési módban a kívánt identitás adatlapját, és lépjen a „Roles and Authorizations” lapra.
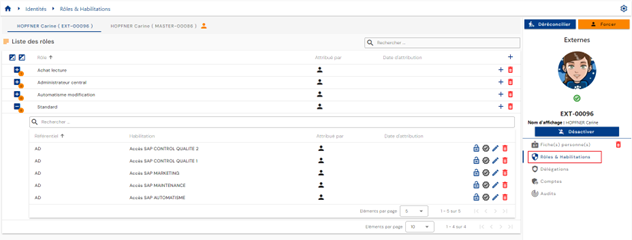
Megjelenik egy táblázat, amely az identitáshoz rendelt szerepköröket tartalmazza. Minden szerepkörnél egy beágyazott táblázat tartalmazza az identitáshoz kapcsolt és a szerepkörhöz rendelt engedélyezéseket. Egy engedélyezésnek egy Identity/Role párhoz kell kapcsolódnia.
Ha több identitás egyeztetve van, minden identitáshoz megjelenik egy lap, így kiválaszthatja a kívánt identitást. A szerepkörök/engedélyezések egy identitáshoz kapcsolódnak, nem egy egyeztetési lánchoz. Ezért a manuális frissítések elvégzése előtt ki kell választani a kívánt identitást.
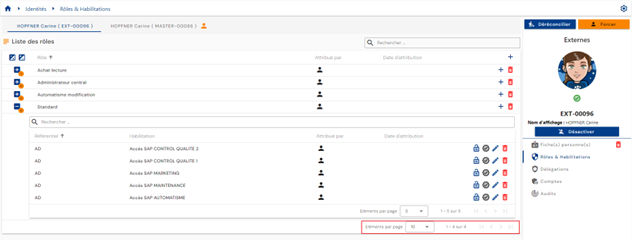
A lapozás úgy van beállítva, hogy csak 10 szerepkör jelenjen meg.
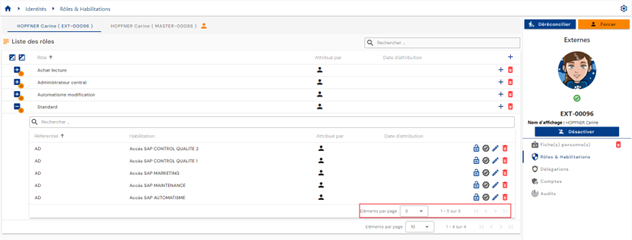
Egy szerepkör alá beágyazott táblázatban a lapozás úgy van beállítva, hogy csak 5 engedélyezés jelenjen meg.
A szerepkörök táblázatának jobb felső sarkában keresőmező érhető el. A keresés a szerepkörök nevén alapul.
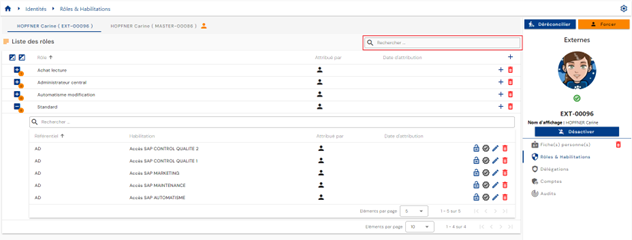
Egy szerepkör alá beágyazott táblázatban az engedélyezések táblázatának tetején keresőmező érhető el. A keresés az engedélyezések „Category”, „Code” és „Name” attribútumaira terjed ki.
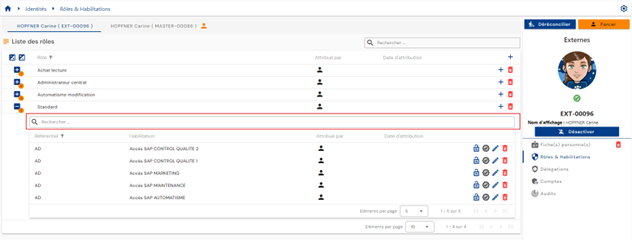
Az engedélyezések táblázatában a következő információkat találja:
- Az állapota:
- „Valid”: az engedélyezés külön jelölés nélkül látható
- „Blocked”: az engedélyezés látható, de a felületen át van húzva
- Hozzárendelési mód. A lehetséges értékek:
 : manuális, a hozzárendelést végző identitás UID-jével
 : engedélyezési szabály, a szabály(ok) nevével
 : szerepkör-öröklés útján kapott engedélyezés
-
 : az első ikon azt jelzi, hogy a jogot manuálisan (workflow-n keresztül) adták hozzá, a második pedig a workflow-hoz vezet (a workflow kezelőfelületére mutató hivatkozás).
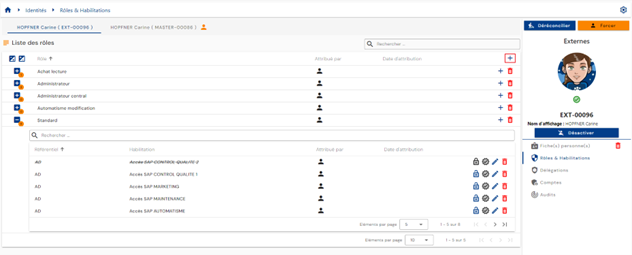
Ha egy vagy több szerepkört szeretne hozzáadni, vagy ugyanannak az identitásnak több szerepköréhez egy vagy több engedélyezést, kattintson a szerepkörök táblázatának jobb felső sarkában található „” gombra.
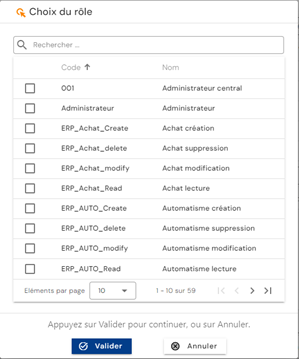
Válassza ki a kívánt szerepkör(öke)t, majd kattintson a „Confirm” gombra a szerepkörök hozzáadásához és a következő lépésre való továbblépéshez, vagy a „Cancel” gombra a művelet megszakításához.
Ha egy vagy több engedélyezést szeretne hozzáadni egy, az identitáshoz már kapcsolt szerepkörhöz, kattintson a szerepkörök táblázatában a megfelelő sor jobb oldalán található „” gombra.
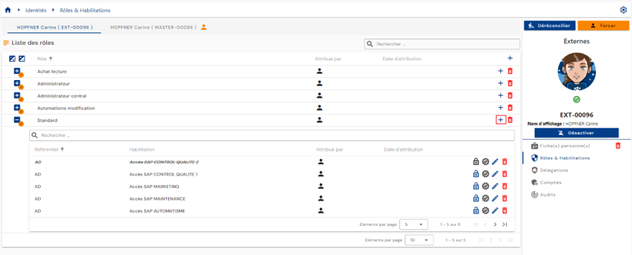
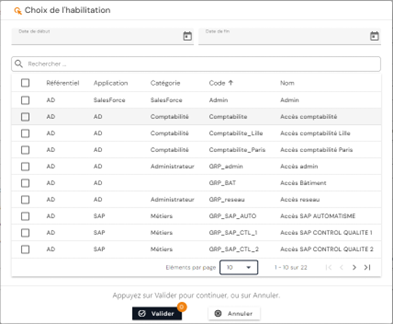
Válassza ki a kívánt engedélyezés(eke)t, majd kattintson a „Confirm” gombra a szerepkörhöz való kapcsolásukhoz, vagy a „Cancel” gombra a művelet megszakításához. Megadhat egy kezdő és egy záró dátumot, amely az összes kiválasztott engedélyezésre vonatkozik.
-
Az engedélyezések műveleti gombjai:
 : az engedélyezés zárolására szolgál.
 : az engedélyezés zárolásának feloldására szolgál.
 : az engedélyezés tanúsítására szolgál.
 : az engedélyezés tanúsításának törlésére szolgál.
- : az érvényességi dátumok módosítására szolgál. A gomb csak manuális jogoknál érhető el.
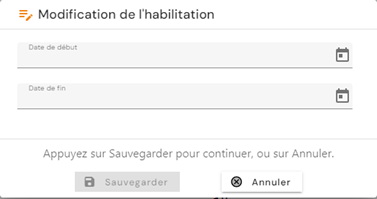
- : manuális jog törlésére szolgál. Az engedélyezés eltávolítása előtt megerősítő üzenet jelenik meg.
Figyelmeztetés: az engedélyezés törlésére szolgáló gomb csak akkor jelenik meg, ha az engedélyezést kizárólag egyedi mérlegelés alapján rendelték hozzá. Az engedélyezés továbbra is látható lehet „pending deletion” állapotban, ha a kiépítési állapota „provisioned”.
Egy szerepkör identitásról való leválasztásához kattintson a szerepkörök táblázatában a megfelelő sortól jobbra található „” ikonra.
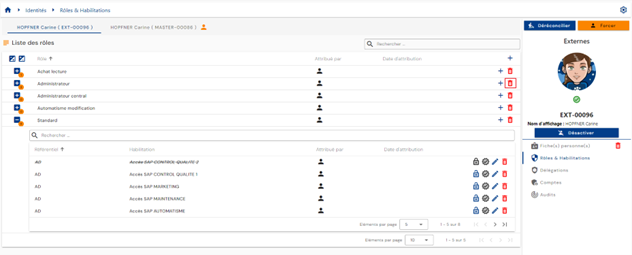
A szerepkör törlése előtt megerősítő üzenet jelenik meg.
Figyelmeztetés: a szerepkör törlésére szolgáló gomb csak akkor jelenik meg, ha a szerepkört egyedi mérlegelés alapján rendelték hozzá. Az identitás/szerepkör párhoz kapcsolt összes engedélyezés is leválasztódik, és automatikus kiépítés esetén a következő szinkronizáláskor a kiépítésük is megszűnik.
Engedélyezési szabályok kezelése¶
Az engedélyezési szabályokkal hozzáférési szabályzatokat konfigurálhat, és automatikusan jogokat rendelhet a szabály által azonosított identitásokhoz.
Egy engedélyezési szabály a következők összekapcsolásából áll:
- egyrészt egy felhasználói kör, amelyet szerepkörökre (RBAC), szervezetekre (OrBAC) és/vagy attribútumértékekre (ABAC) történő szűréssel határoz meg,
- másrészt szerepkörök és alkalmazásjogok.
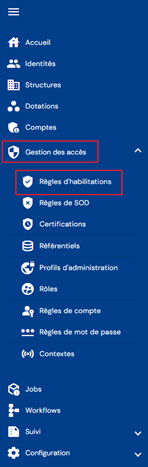
Az engedélyezési szabályok kezelésének eléréséhez nyissa meg az „Access Management / Authorization Rules” menüt.
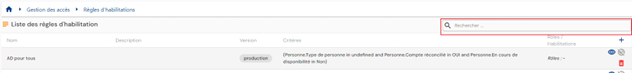
Közvetlenül a meglévő engedélyezési szabályokat listázó oldalra jut, amely szűrők nélkül, de a bejelentkezett személy profiljához kapcsolt engedélyezések figyelembevételével van előre betöltve.
A lapozás úgy van beállítva, hogy csak 10 szabály jelenjen meg.

A szabályok táblázatának jobb felső sarkában keresőmező érhető el. A keresés a szabályok nevén alapul.
Új engedélyezési szabály létrehozásához kattintson a „” gombra.
Egy szabály létrehozása három részből áll:
-
Általános beállítások
- Name: az engedélyezési szabály neve. Kötelező.
- Description: mező az engedélyezési szabály leírásának megadásához. Nem kötelező.
- Context: válasszon ki egy vagy több kontextust a korábban létrehozott kontextusokat tartalmazó legördülő listából.
-
Feltételek listája: kattintson a „ ” vagy a „ ” gombra, ha szűrési szabályt szeretne hozzáadni az engedélyezési szabályba bevonandó identitásokhoz. Egy szűrési szabály egy szűrendő attribútum, az összehasonlító operátor és az összehasonlítandó értékek meghatározásából áll.
- A „” gombbal új szűrőt adhat hozzá az előző szűrővel azonos szinten.
- A „
 ” gombbal szűrőcsoportot adhat hozzá az előző szűrővel azonos szinten. A csoporthoz kötelező szűrőket vagy szűrőcsoportokat hozzáadni a csoporton belüli „” vagy „” gombbal.
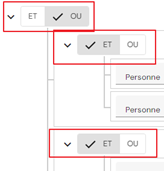
- Minden szűrési szinten meg kell adnia az egyes szűrési szabályok között alkalmazandó operátort.
- Egy objektum, amelyen összehasonlítást szeretne végezni. Ez lehet:
- Szerepkör
- Személyattribútum
- Struktúraattribútum
- Erőforrás-attribútum
- Összehasonlító operátor. Az összehasonlító operátorok listája dinamikus, és a kiválasztott objektum típusától függ.
- Összehasonlítandó érték: a kiválasztott objektum típusától és az összehasonlító operátortól függően be kell írni, vagy ki kell választani egy legördülő listából.
- A „
Tetszőleges számú szűrési feltételt adhat hozzá. Az egyes szűrési szabályok között meg kell határozni az olyan operátorokat, mint az „AND” vagy az „OR”. A lehetőségek bővítéséhez alcsoportok hozhatók létre.
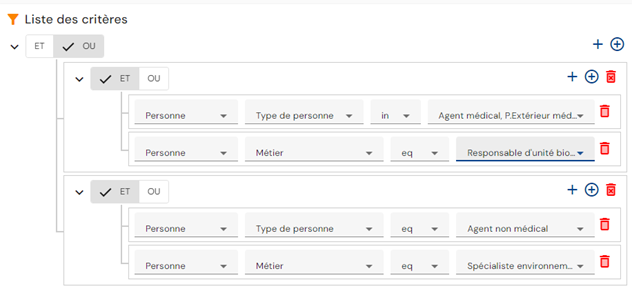
Példa: ha a következő szűrési szabályt szeretné létrehozni:
(Person type = „Medical agent or External medical agent” AND „Job” attribútum = „Biological unit manager”) OR (Person type = „Non-medical agent” AND „Job” attribútum = „Environmental specialist”)
A szűrési feltételek konfigurálása a következőképpen történik:
- Az engedélyezési szabályban hozzárendelendő szerepkörök és engedélyezések: két lap jeleníti meg az engedélyezési szabályba bevonandó szerepköröket és engedélyezéseket. A „Role” lap a szerepkörök listáját jeleníti meg, és röviden jelzi a kapcsolódó engedélyezéseket, ha vannak. Ezen a lapon lehet szerepköröket és engedélyezéseket hozzáadni vagy eltávolítani is. Az „Authorizations” lap a szabályhoz hozzáadott engedélyezések listáját jeleníti meg, mindegyiknél a társított szerepkör(ök)kel. Ez a lap csupán egy másik nézetet kínál.
- Ha szerepköröket és engedélyezéseket szeretne hozzáadni az engedélyezési szabályhoz, kattintson a „Roles” lapon a „” gombra. Legalább egy szerepkört ki kell választania, majd igény szerint engedélyezéseket is kiválaszthat.
- Ha szerepköröket és engedélyezéseket szeretne hozzáadni az engedélyezési szabályhoz, kattintson a „Roles” lapon a „
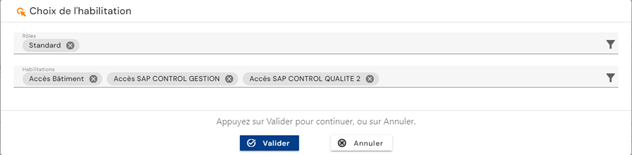
Az engedélyezések listája a kiválasztott szerepkörök szerint van szűrve (egy szerepkör egy vagy több tárházhoz kapcsolódik).
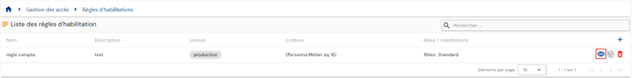
Egy engedélyezési szabály megtekintéséhez és módosításához kattintson a táblázat megfelelő sorának jobb oldalán található „” ikonra:
Megtekintési módban megtekintheti egy engedélyezési szabály részleteit, valamint a szabály által érintett identitások listáját.
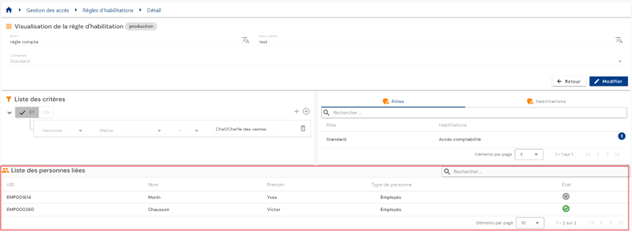
A táblázat jobb felső sarkában található keresőmezővel személyre is kereshet.
Az „Edit” gombra kattintva szerkesztési módba válthat.
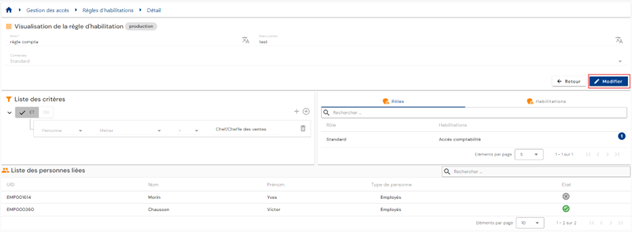
Szerkesztési módban minden mező módosítható.
Megjegyzés: a szabály által érintett személyek listája nem frissül valós időben a szabály módosításakor. A lista akkor frissül, amikor a szabályt érvényesítették, és a számítások befejeződtek.
A gombok műveletei létrehozási és szerkesztési módban:
- Cancel: megszakítja az aktuális bevitelt, és megtekintési módba váltja az oldalt
- Save: érvényesíti az űrlapot, és megtekintési módba váltja az oldalt. A számítások automatikusan lefutnak.
- See Impact: megjeleníti a szabály létrehozásának vagy frissítésének hatásait. A hatások két táblázatban jelennek meg:
- Az első táblázat a szabály jogokra gyakorolt hatásait listázza, kizárólag a létrehozott vagy módosított engedélyezési szabályt figyelembe véve. Megjelenik minden olyan identitás, amely megfelel a feltételeknek, azokat is beleértve, amelyek máshonnan már megkapták az engedélyt. Így előfordulhat, hogy a személy az engedélyezési szabály módosítása nyomán ugyan elveszíti a jogait, de más úton mégis megtartja őket.
- A második táblázat a szabály jogokra gyakorolt összesített hatásait listázza. Ez a szakasz figyelembe veszi a CyberElements Identity összes szabályát, az egyedi mérlegelésen alapuló joghozzárendeléseket, valamint a feladatkör-elkülönítési szabály által zárolt jogokat. Ha egy identitás máshonnan már megkapta az engedélyt, a fiók nem kerül fel erre a listára. A módosítás érvényesítésekor ténylegesen érintett/törölt jogok jelennek meg.
Ebben a második táblázatban késleltetést lehet alkalmazni a jog tényleges törlése előtt (átmeneti vagy átfedési időszak alkalmazása).
Egy engedélyezési szabály törléséhez kattintson a táblázat megfelelő sorának jobb oldalán található „” ikonra:
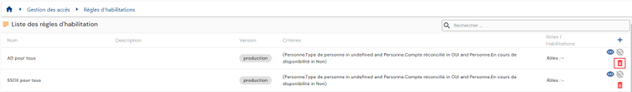
Az engedélyezési szabály törlése előtt megerősítő üzenet jelenik meg.
A „ ” ikon azt az engedélyezési szabályt jelöli, amelynek számítása éppen folyamatban van. Ha szürkén jelenik meg, a számítások befejeződtek.
A feladatkörök elkülönítésére (SoD) vonatkozó szabályok kezelése¶
Feladatkörök elkülönítése (SoD): alapvető biztonsági elv, amely a felelősségi körök és jogosultságok szervezeten vagy rendszeren belüli megosztásával csökkenti a kockázatokat, és megelőzi az összeférhetetlenséget. Célja az informatikai rendszerek és a vállalati erőforrások felelős és biztonságos használatának biztosítása.
Egy feladatkör-elkülönítési szabály a következőkből áll:
- Prioritási csoport meghatározása
- Engedélyezések hozzáadása a prioritási csoporthoz prioritási súllyal
A feladatkörök elkülönítésére vonatkozó szabályok kezeléséhez nyissa meg az „Access Management / SoD Rules” menüt.
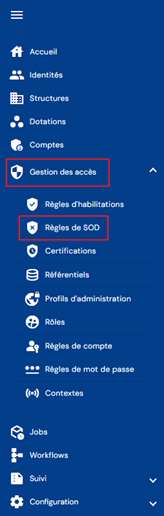
Közvetlenül a meglévő feladatkör-elkülönítési szabályokat listázó oldalra jut, amely szűrők nélkül, de a bejelentkezett személy profiljához kapcsolt engedélyezések figyelembevételével van előre betöltve.
A lapozás úgy van beállítva, hogy csak 10 szabály jelenjen meg.
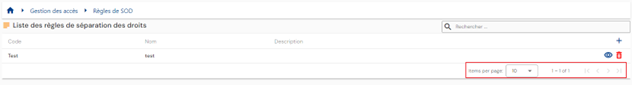
A szabályok táblázatának jobb felső sarkában keresőmező érhető el. A keresés a prioritási csoportok nevén alapul (= a feladatkör-elkülönítési szabály neve).
Új feladatkör-elkülönítési szabály létrehozásához kattintson a „” gombra:
A feladatkör-elkülönítési szabály létrehozása két lépésből áll.
Először adja meg az általános paramétereket:
- Code: a feladatkör-elkülönítési szabály kódja. Kötelező.
- Name: a feladatkör-elkülönítési szabály neve. Kötelező.
- Description: mező a feladatkör-elkülönítési szabály leírásának megadásához. Nem kötelező.
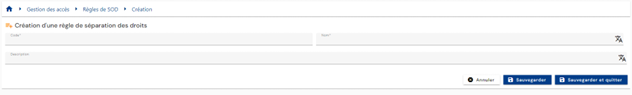
Mentse a létrehozási űrlapot, hogy továbbléphessen a második lépésre, az engedélyezések hozzáadására.
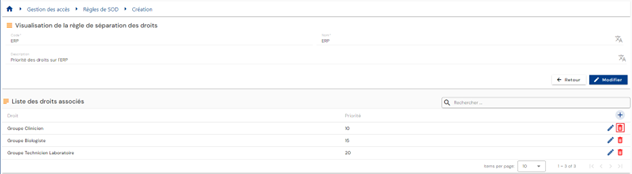
Ha engedélyezést szeretne hozzáadni a SoD-szabályhoz, kattintson a „List of associated rights” táblázatban a „” gombra.
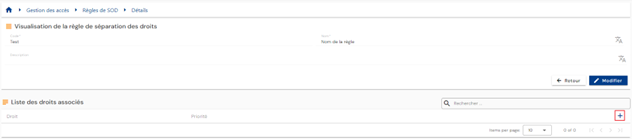
Válassza ki a kívánt engedélyezést, és adjon meg egy súlyt a prioritás meghatározásához. Minél kisebb az érték, annál magasabb a prioritás.
A SoD-szabály egy engedélyezésének módosításához kattintson a táblázat megfelelő sorának jobb oldalán található „” gombra.
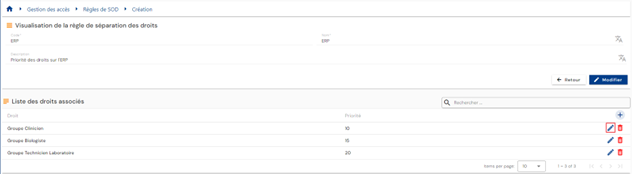
Módosíthatja az engedélyezést és/vagy a prioritási súlyt.
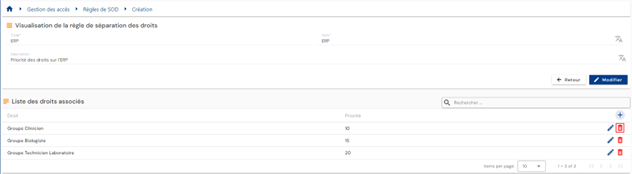
A SoD-szabály egy engedélyezésének törléséhez kattintson a táblázat megfelelő sorának jobb oldalán található „” gombra.
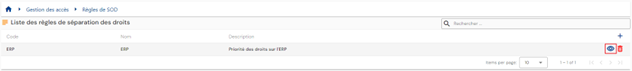
Egy feladatkör-elkülönítési szabály megtekintéséhez és módosításához kattintson a táblázat megfelelő sorának jobb oldalán található „” ikonra.
Az „Edit” gombra kattintva szerkesztési módba válthat.
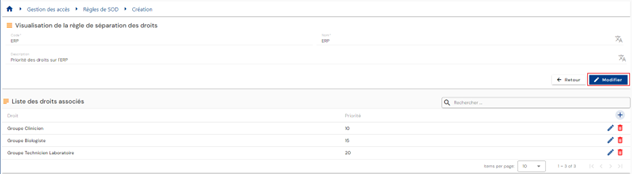
Szerkesztési módban csak a név és a leírás módosítható
Egy feladatkör-elkülönítési szabály törléséhez kattintson a táblázat megfelelő sorának jobb oldalán található „” ikonra.
Az engedélyezési szabály törlése előtt megerősítő üzenet jelenik meg.
Jogigénylések benyújtása űrlapokkal¶
Jogigénylés benyújtása¶
Az engedélyezések igénylése egy személy (vagy saját maga) számára a régi üzemeltetési konzolban, a „Run an ‘On demand’ workflow” menüben történik.
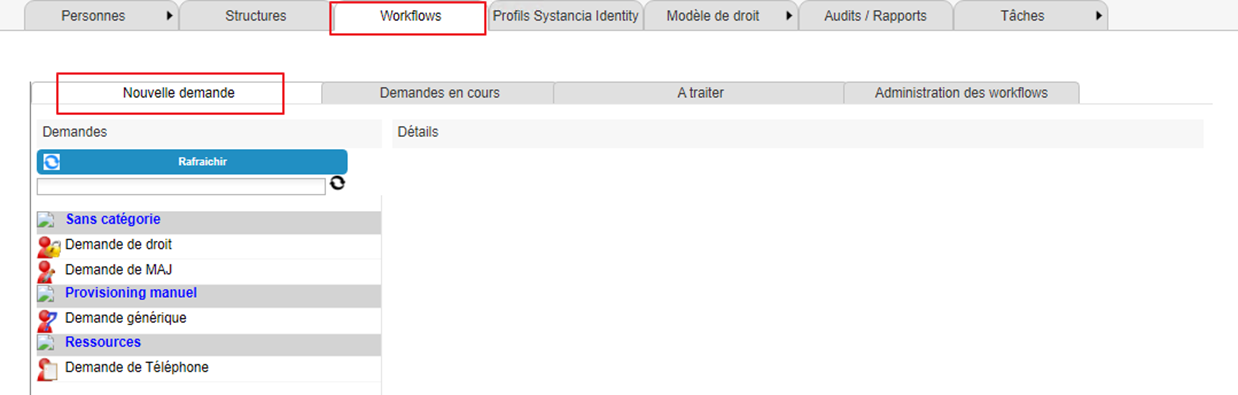
Kattintson a „Refresh” gombra az elérhető workflow-k listájának megjelenítéséhez.
Engedélyezési kérés benyújtásához kattintson a kívánt workflow-ra.
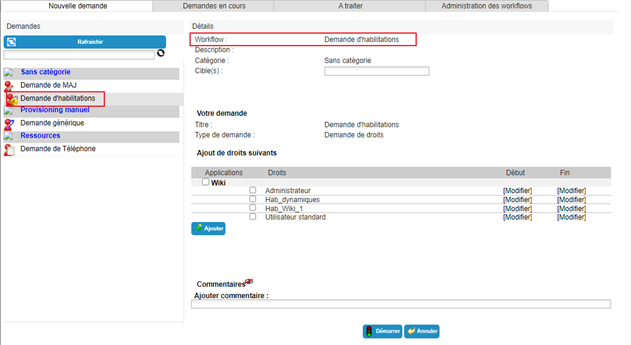
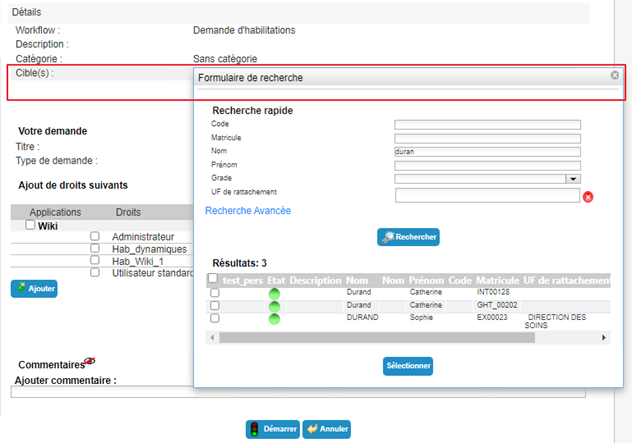
Válassza ki azt az egy vagy több identitást, amelyre a kérés vonatkozik.
Válassza ki a kívánt engedélyezéseket az elérhető listából. Szükség esetén adjon meg kezdő és záró dátumot.
Kattintson az „Add” gombra.
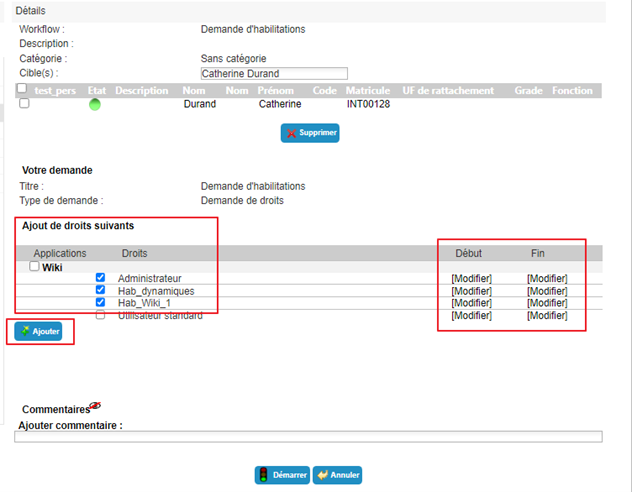
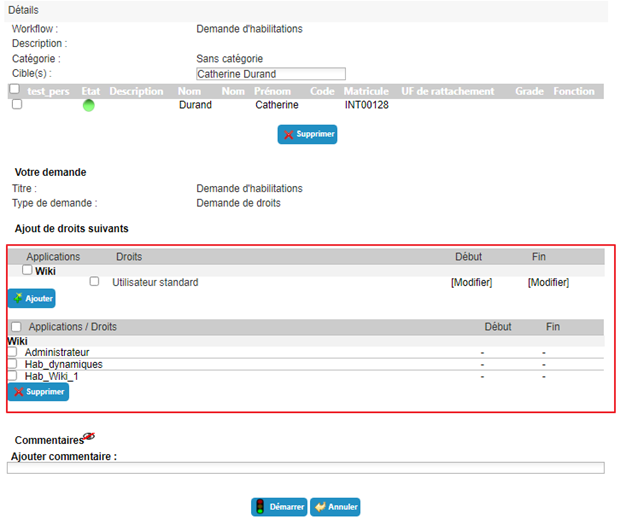
Tetszés szerint adhat hozzá vagy távolíthat el engedélyezéseket. Ha egy már kiválasztott engedélyezéshez érvényességi dátumokat szeretne megadni, törölnie kell, majd a dátumok előzetes megadása után újra hozzá kell adnia.
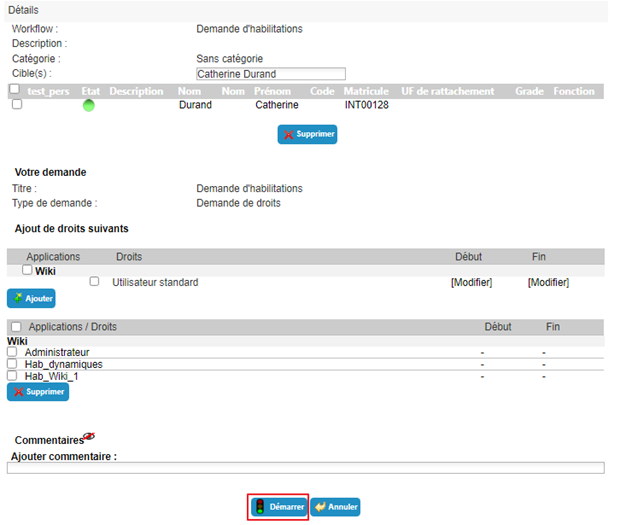
Kattintson a „Start” gombra, és erősítse meg a műveletet az előugró ablakban.
A workflow végrehajtásának megerősítése után a rendszer automatikusan átirányítja arra az oldalra, ahol megtekintheti a függőben lévő kéréseket.
Engedélyezés manuális kiépítésére (vagy a kiépítés megszüntetésére) irányuló kérés benyújtása¶
A manuális kiépítésre (vagy a kiépítés megszüntetésére) irányuló kérések benyújtása a régi üzemeltetési konzolban, a „Run an ‘On demand’ workflow” menüben történik.
Kattintson a „Refresh” gombra az elérhető workflow-k listájának megjelenítéséhez.
Kiépítési kérés benyújtásához kattintson a kívánt workflow-ra.
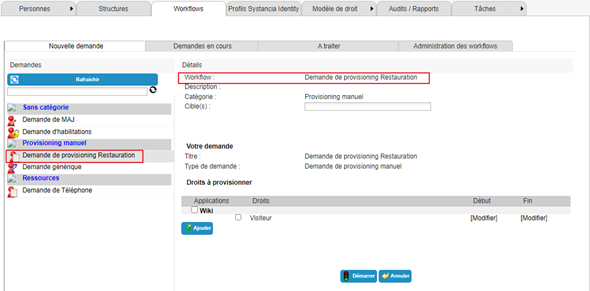
Válassza ki azt az egy vagy több identitást, amelyre a kérés vonatkozik.
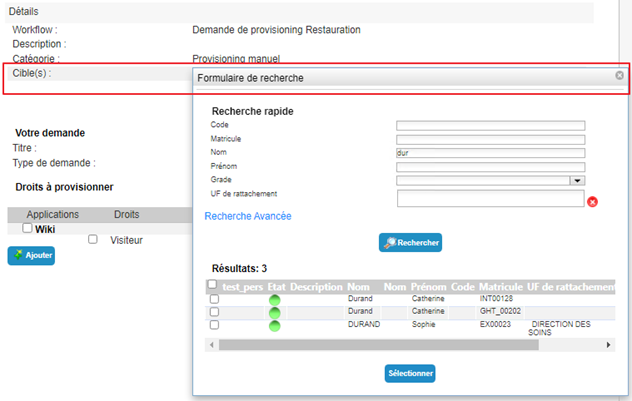
Válassza ki a kívánt engedélyezéseket az elérhető listából. Szükség esetén adjon meg kezdő és záró dátumot.
Kattintson az „Add” gombra.
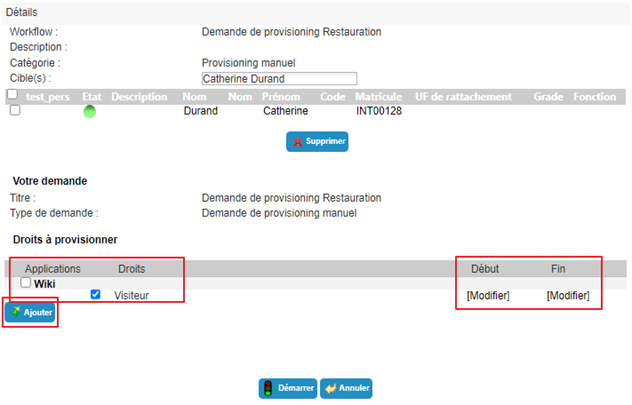
Tetszés szerint adhat hozzá vagy távolíthat el engedélyezéseket. Ha egy már kiválasztott engedélyezéshez érvényességi dátumokat szeretne megadni, törölnie kell, majd a dátumok előzetes megadása után újra hozzá kell adnia.
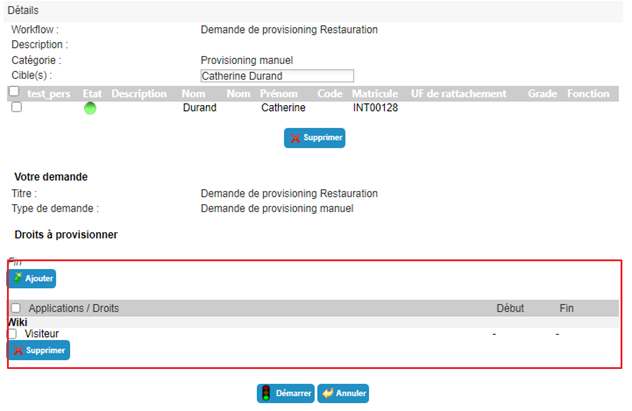
Kattintson a „Start” gombra, és erősítse meg a műveletet az előugró ablakban.
A workflow végrehajtásának megerősítése után a rendszer automatikusan átirányítja arra az oldalra, ahol megtekintheti a függőben lévő kéréseket.
Engedélyezések delegálása¶
Az engedélyezések delegálásával egy személy (a delegáló) jogait egy másik személyre (a delegáltra) ruházhatja át, általában ideiglenesen.
Ez a funkció a delegálók számára érhető el (a bejelentkezett személy engedélyeitől függően), de a 7.0-s verziótól kezdve egy harmadik fél (a bejelentkezett személy engedélyeitől függően) is delegálhat jogokat egy másik identitásra (például egy rendszergazda).
Az engedélyezés-delegálási funkció eléréséhez nyissa meg megtekintési módban a kívánt identitás adatlapját, és lépjen a „Delegations” lapra.
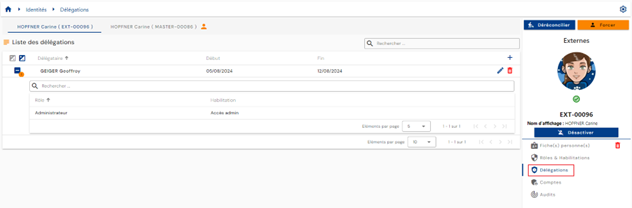
A lapozás úgy van beállítva, hogy csak 10 delegálási szabály jelenjen meg.
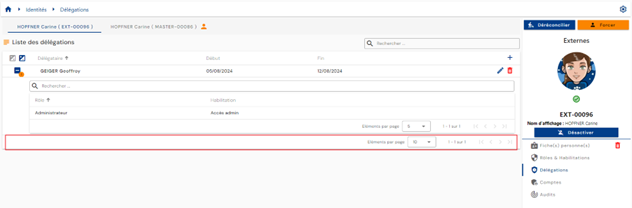
Delegálás hozzáadásához kattintson a delegálások táblázatának jobb felső sarkában található „” gombra.
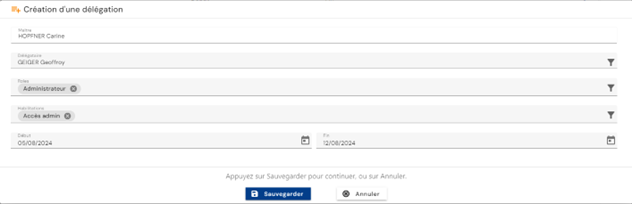
Delegálás létrehozásához adja meg a következő információkat:
- A delegált: a delegált szerepköröket és/vagy engedélyezéseket megkapó személy (kötelező)
- A delegált szerepkör(ök) (kötelező)
- A delegált engedélyezés(ek) (nem kötelező)
- A delegálás kezdő és záró dátuma (nem kötelező)
A delegálások módosításához kattintson a táblázat megfelelő sorának jobb oldalán található „” ikonra.
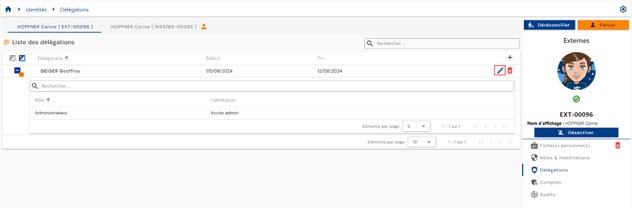
Minden paraméter módosítható.
Egy delegálás törléséhez kattintson a táblázat megfelelő sorának jobb oldalán található „” ikonra.
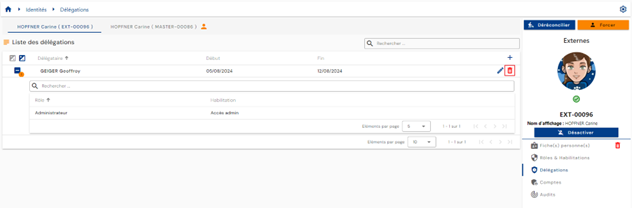
A delegálás törlése előtt megerősítő üzenet jelenik meg.
Tanúsítási kampányok kezelése¶
A tanúsítási kampányok célja a személyekhez rendelt engedélyezések átfogó felülvizsgálata. Ajánlott rendszeresen tanúsítási kampányokat végezni az összes referenciarendszerben, hogy a hozzárendelt engedélyezések valóban megfelelőek legyenek.
A tanúsítási kampány működése:
A tanúsítási kampányokban érintett engedélyezéseket a rendszergazdának előre konfigurálnia kell. Az engedélyezések konfigurációja határozza meg a tanúsító(ka)t és a tanúsítási kampány időtartamát.
Tanúsítási kampány létrehozásakor a rendszer felsorolja mindazokat a személyeket, akik a tanúsításra konfigurált engedélyezésekhez kapcsolódnak és a kiválasztott alkalmazásokhoz tartoznak; ezeknek a személyeknek az engedélyezéseit tanúsítani kell.
Ugyanahhoz a joghoz egy vagy több tanúsító is tartozhat.
Tanúsítási kampány megtekintése¶
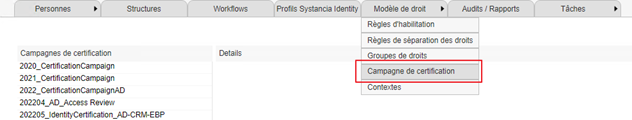
A tanúsítási kampány megtekintési lapjának eléréséhez nyissa meg a „Right Template \ Certification Campaign” menüt.
A tanúsítási kampány megtekintési képernyője a következő:
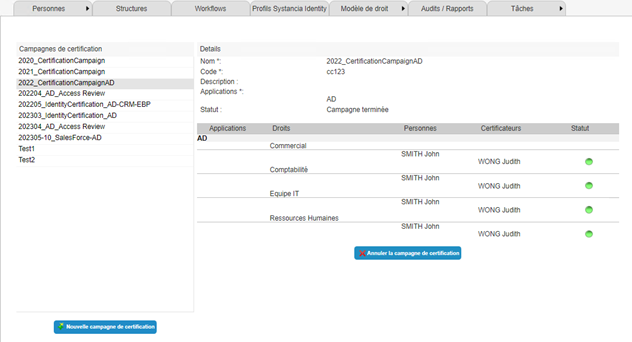
- A tanúsítási kampányok a képernyő bal oldalán találhatók.
- A képernyő jobb oldalán tekinthetők meg a tanúsítási kampány részletei, illetve itt dolgozhatók fel a tanúsítási kérések. Itt jelenik meg a kampány összes információja:
- Name
- Code
- Leírás
- Alkalmazások
- Állapot. A rendszer a kampány három állapotát kezeli:
- Új kampány: a kampány most jött létre. Egyetlen tanúsító sem hozott még döntést a kampányról. A tanúsítók számára látható a „Certify rights” gomb. Lásd a „Tanúsítási kampány feldolgozása” fejezetet.
- Folyamatban lévő kampány. Legalább egy tanúsító már döntést hozott a kampányról. A tanúsítók számára látható a „Certify rights” gomb. Lásd a „Tanúsítási kampány feldolgozása” fejezetet.
- Lezárt kampány. Ahhoz, hogy a kampány ezt az állapotot kapja, minden tanúsítónak döntést kell hoznia róla. A kampány továbbra is látható, de már nem módosítható. A kampányt a kezdeményezője törölheti. Lásd a „Tanúsítási kampány megszakítása” fejezetet.
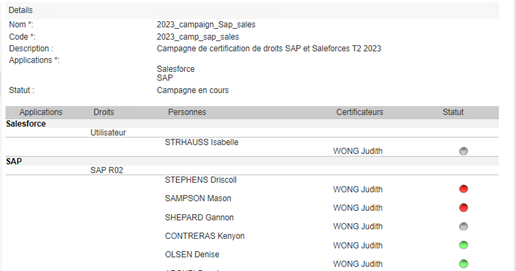
- A tanúsítandó engedélyezés/személy párok táblázata, alkalmazásonként rendezve. A táblázat az egyes engedélyezés/személy párokhoz tartozó tanúsítókat is felsorolja. Az állapotoszlop három különböző állapotot jelenít meg:
- Szürke pont: az engedélyezést még nem ellenőrizték
- Zöld pont: az engedélyezést ellenőrizték és tanúsították
- Piros pont: az engedélyezést ellenőrizték és visszavonták
Tanúsítási kampány létrehozása¶
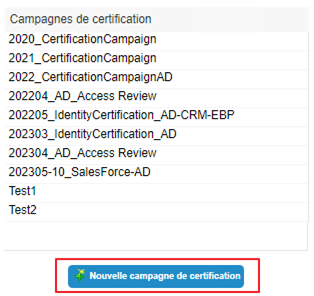
A tanúsítási kampány létrehozási lapja a tanúsítási kampányok megtekintési lapjáról érhető el.
Kattintson a „New certification campaign” gombra.
Töltse ki az űrlapot a következő adatokkal:
- Név: a kampánynak adni kívánt név. Kötelező.
- Kód: a tanúsítási kampány kódja. Kötelező.
- Leírás: szabad szöveg a tanúsítási kampány céljának leírására. Nem kötelező.
- Alkalmazások: válassza ki a tanúsítási kampányba felvenni kívánt alkalmazásokat. Ugyanabban a tanúsítási kampányban különböző tárházakból származó több alkalmazás is szerepelhet.
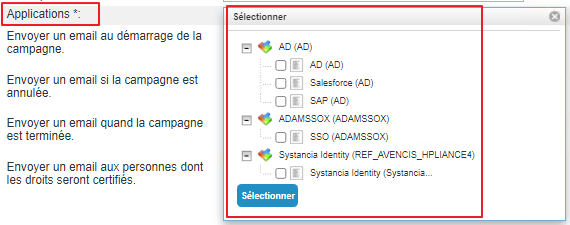
- Értesítések: a tanúsítási kampány négy fázisában küldhetők értesítések.
- Értesítés a kampány indulásakor
- Értesítés a kampány megszakítása esetén
- Értesítés, amikor a tanúsítási kampány állapota „Completed” lesz
- Értesítés a személyek számára, amikor valamelyik engedélyezésüket tanúsítják.
A különböző értesítések létrehozásához lásd a Tanúsítási kampány értesítésének konfigurálása fejezetet.
Kattintson a „Save” gombra a tanúsítási kampány mentéséhez.
Kattintson a „Cancel” gombra az űrlapon megadott adatok elvetéséhez.
Tanúsítási kampány megszakítása¶
A tanúsítási kampány megszakítására szolgáló lap a tanúsítási kampányok megtekintési lapjáról érhető el.
Jelölje ki a megszakítani kívánt tanúsítási kampányt, és kattintson a „Cancel certification campaign” gombra.
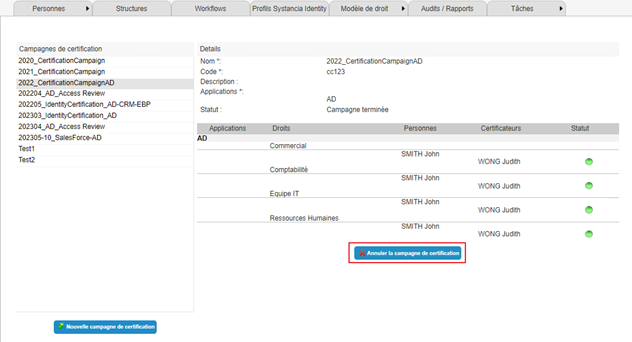
Megjegyzés: A tanúsítási kampányt csak az a személy szakíthatja meg, aki létrehozta.
Tanúsítási kampány feldolgozása¶
A feldolgozandó tanúsítási kampány a tanúsítási kampányok megtekintési lapjáról érhető el.
Jelölje ki a feldolgozni kívánt tanúsítási kampányt, és kattintson a „Certify rights” gombra.
Kampány feldolgozásához kattintson a „Certify rights” gombra.
Az engedélyezések táblázata / a személyek listája szerkesztési módba vált.
Csak a még nem tanúsított engedélyezések jelölhetők be. Ugyanaz a tanúsító nem módosíthatja az egy engedélyezés/személy páron már végrehajtott műveleteket.
A már feldolgozott engedélyezés/személy párok mellett jelölőnégyzet helyett egy pont látható:
- zöld, ha a jog tanúsítva van
- piros, ha a jogot visszavonták
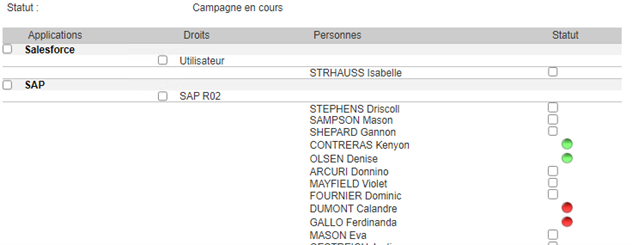
Egy személy engedélyezésének tanúsításához jelölje be a táblázat „Status” oszlopában a kívánt személy melletti jelölőnégyzetet. Ezután kattintson a „Certify” gombra.
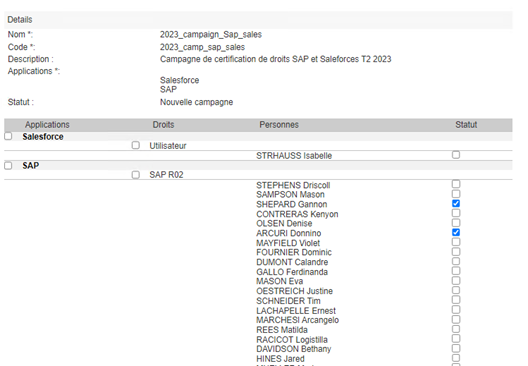
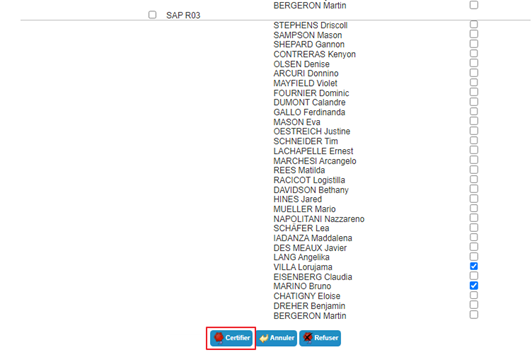
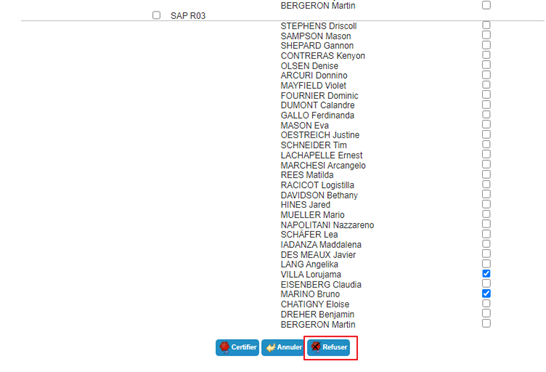
Egy személy engedélyezésének visszavonásához jelölje be a táblázat „Status” oszlopában a kívánt személy melletti jelölőnégyzetet. Ezután kattintson a „Deny” gombra.
Ha egyetlen kattintással ki szeretné jelölni az egy engedélyezéshez kapcsolódó összes személyt, hogy jóváhagyja vagy visszavonja az engedélyezést, bejelölheti a „Rights” oszlopban lévő jelölőnégyzetet.
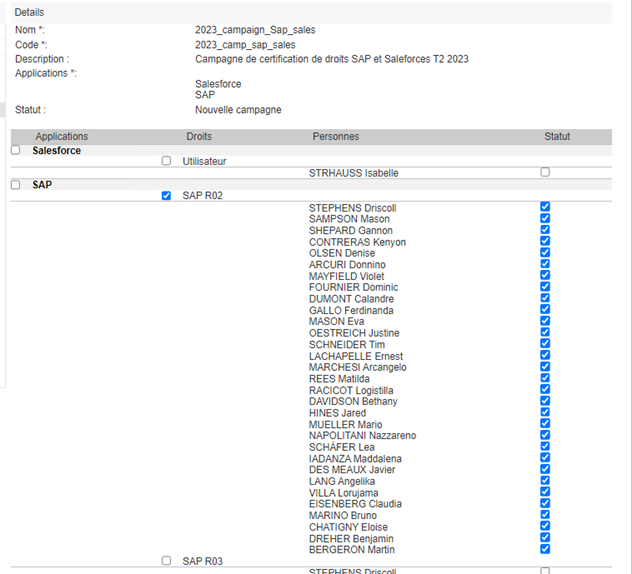
Ha egy alkalmazás összes engedélyezés/személy párját ki szeretné jelölni, hogy jóváhagyja vagy visszavonja az engedélyezést, bejelölheti az „Applications” oszlopban lévő jelölőnégyzetet.
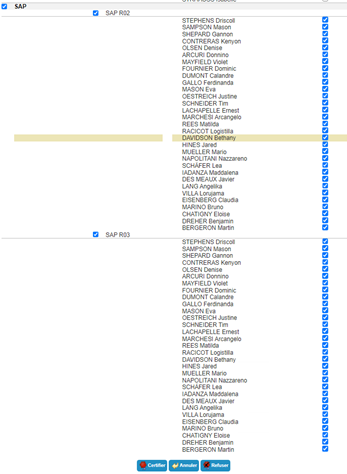
Megjegyzés: ha az engedélyezés/személy párokhoz több tanúsító tartozik, és legalább egyikük visszavonta az engedélyezést, akkor az engedélyezés „Blocked” állapotba kerül.
Tanúsítási kampány értesítésének konfigurálása¶
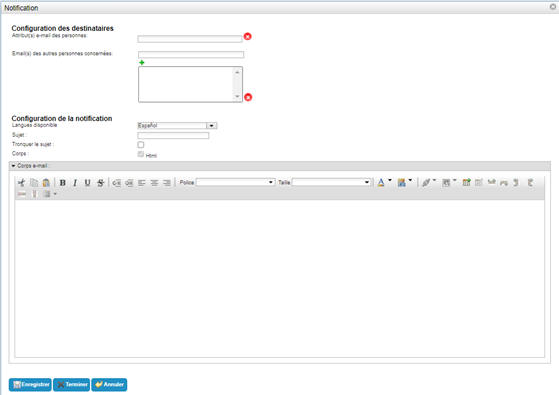
A tanúsítási kampány értesítéseinek konfigurációs űrlapja mind a négy lehetséges értesítés esetén azonos formátumú.
A következő adatokat kell megadni:
- A címzettek konfigurációja
- Személyek e-mail-attribútuma(i): válassza ki az e-mail-címet tartalmazó attribútumo(ka)t. Az értesítés címzettjeinek ebben az attribútumban megadott e-mail-címmel kell rendelkezniük ahhoz, hogy megkapják az értesítést. Ez a mező kötelező.
- Más érintett személyek e-mail-címei: szabad mező, amelyben tetszőleges számú e-mail-címet adhat meg. A listán szereplő minden címzett kivétel nélkül megkapja az értesítést. Ez a mező nem kötelező.
- Az értesítés konfigurációja
- Elérhető nyelv: válassza ki, milyen nyelven szeretné megírni az értesítést. Az értesítés több nyelven is elküldhető, ha minden nyelvhez menti a tárgyat és a szövegtörzset. Az értesítést a rendszer a felhasználó nyelvi attribútumában megadott nyelven küldi el. Ha ez nincs megadva, az alapértelmezett nyelven küldi el.
- Subject: az e-mail tárgya. Ez a mező nem kötelező, de erősen ajánlott. Ez a paraméter kulcsszavakat is tartalmazhat. Bármely támogatott nyelven megírható.
- Truncate subject: ezzel a paraméterrel korlátozhatja a tárgy hosszát, mivel több cél esetén csak az első cél kulcsszavainak értékei jelennek meg. Ha be szeretné kapcsolni ezt a beállítást, válassza az igen lehetőséget. Alapértelmezés szerint: nem.
- Szövegtörzs: HTML-módú üzenet létrehozására szolgáló beállítás.
- E-mail szövegtörzse: szabad mező az értesítés szövegének megírásához.
A tanúsítási kampányra jellemző kulcsszavak:
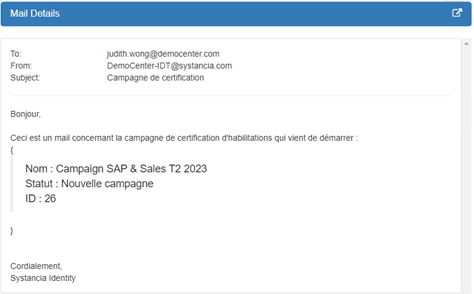
A tanúsítási kampányra vonatkozó #CERTIFICATIONCAMPAIGN# kulcsszó az értesítésekben két paraméter segítségével különböző változatokban használható, az alábbiak szerint:
1 | |
|
Elsődleges paraméter (PARAM_1) |
Másodlagos paraméter (PARAM_2) |
Description |
|---|---|---|
| ATTRIBUTE | NAME | A tanúsítási kampány nevének lekérésére szolgál. |
| STATUS | A tanúsítási kampány állapotának lekérésére szolgál. | |
| ID | A tanúsítási kampány azonosítójának lekérésére szolgál. |
Példa értesítésre:
Az e-mail szövegtörzsének konfigurációja
1 2 3 4 5 6 7 8 9 | |
Fogadott e-mail (a kulcsszavak értelmezése után)
Egy identitás fiókjainak és engedélyezéseinek megtekintése¶
A különböző alkalmazástárházakban lévő fiókok kiszámítása a meghatározott kezelési szabályok, valamint az identitásokhoz rendelt szerepkörök és engedélyezések alapján történik.
A fiókok kezelési szabályai a következők:
- Fiókállapot meghatározása egy identitásállapot alapján,
- Fiókösszevonási szabályok meghatározása több identitás esetén,
- Kizárólag szerepkör-hozzárendelésen alapuló fióklétrehozási szabályok meghatározása.
Az identitáshoz kapcsolt fiókok és engedélyezések megtekintéséhez nyissa meg megtekintési módban a kívánt identitás adatlapját, és lépjen az „Accounts” lapra.
Ez a lap csak megtekintési módban érhető el, és az identitáson – identitásegyeztetés esetén az összes identitáson – végzett fiók- és engedélyezésszámítások eredményeit mutatja. Utóbbi esetben a lap az egyeztetési lánc összes identitása számára közös.
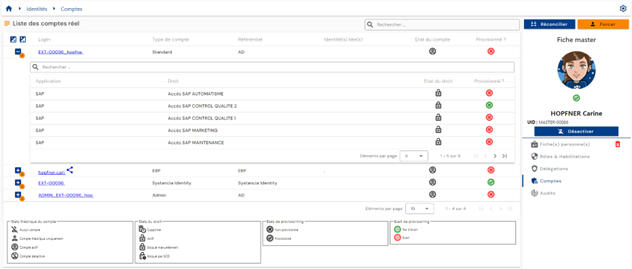
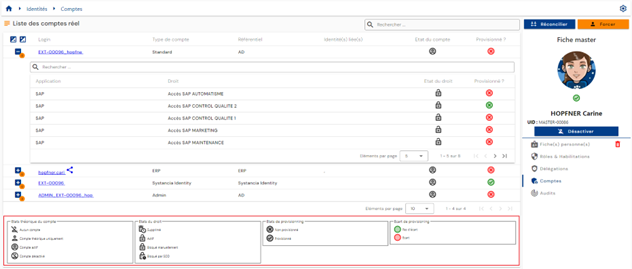
Megjelenik egy táblázat a kiszámított fiókokkal. Minden fióknál egy beágyazott táblázat tartalmazza a fiókhoz kapcsolt engedélyezéseket. Egy fiók társított engedélyezések nélkül is létrejöhet.
Ha több identitás egyeztetve van, és egy fiók több identitás számára közös (a fiókösszevonási funkció be van kapcsolva), a fiókot a „ ” ikon jelöli.
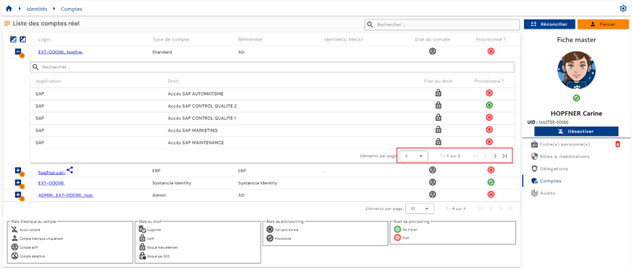
A lapozás úgy van megvalósítva, hogy csak 10 fiók jelenjen meg.
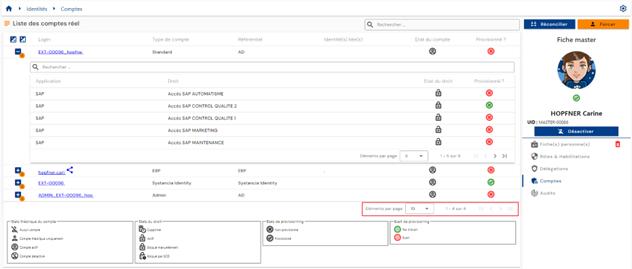
Egy fiók alá beágyazott táblázatban a lapozás úgy van beállítva, hogy csak 5 engedélyezés jelenjen meg.
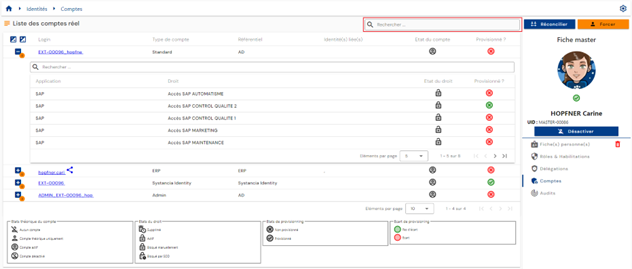
A fiókok táblázatának jobb felső sarkában keresőmező érhető el. A keresés a fiókok bejelentkezési neveire vagy a tárházak nevére terjed ki.
A fiókok elméleti állapota és kiépítési állapota a táblázat minden sorában látható.
Egy fiók alá beágyazott táblázatban az engedélyezések táblázatának tetején keresőmező érhető el. A keresés az alkalmazások vagy az engedélyezések nevére terjed ki.
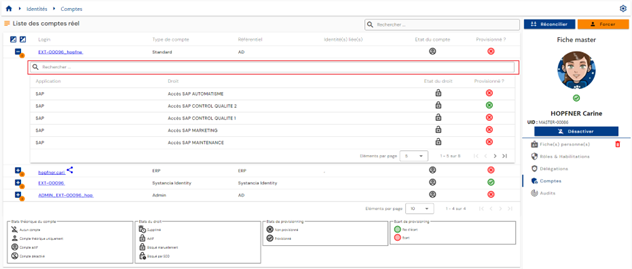
Az engedélyezések elméleti állapota és kiépítési állapota a táblázat minden sorában látható.
A különböző elméleti és kiépítési állapotokat magyarázó jelmagyarázat segíti a felhasználókat az állapotok értelmezésében.
Fiókok és engedélyezések kiépítése/kiépítésének megszüntetése¶
Azt a folyamatot, amely során a CyberElements Identity által kiszámított fiókok és engedélyezések átkerülnek a különböző alkalmazástárházakba, kimenő kiépítésnek nevezzük. A CyberElements Identity így irányító szerepet tölt be a fiókok és engedélyezések kezelésére meghatározott alkalmazások felett.
A kiépítés kétféleképpen kezelhető:
- Vagy létrehozható egy automatikus összekötő (API-n, adatbázison, címtáron vagy automatizált egyszerű szövegfájl-cserén keresztül), ebben az esetben automatikus kiépítésről beszélünk.
- Vagy nem lehet automatikus összekötőt létrehozni, ebben az esetben félautomatikus kiépítésről beszélünk.
Automatikus kiépítés/kiépítés megszüntetése¶
Ha fiókokat és engedélyezéseket szeretne kiépíteni alkalmazástárházakban, a Systancia Identity Provisioning (SIP) motorral kimenő kiépítési összekötőt kell létrehoznia: a hiteles forrásnak számító CyberElements Identity rendszerből – a konfigurált szinkronizálási szabályok figyelembevételével – a fiókok és engedélyezések az importálási szabályokban meghatározott szabályok szerint jönnek létre, frissülnek vagy törlődnek az alkalmazástárházakban.
Egy kimenő kiépítési sorozatnak legalább a következő elemekből kell állnia:
- Az Identity-tárház (hiteles forrás) „USER + ACCESS” vagy „ACCOUNT + ACCESS” típusú exportja
- A célalkalmazás tárházának exportja
- Egy szinkronizálási szabály
- Egy importálási szabály a célalkalmazás tárházában
Összekötő létrehozásához lásd az „Automatic Provisioning Connector Management” oldalt.
Félautomatikus kiépítés/kiépítés megszüntetése¶
Félautomatikus kiépítési összekötő egy „User request” vagy „Event” típusú workflow-val hozható létre, amely legalább egy manuális kiépítési vagy kiépítésmegszüntetési teendőt tartalmaz.
A manuális kiépítési teendőben az elvégzendő kiépítési műveletek az operátornak küldött értesítésben szerepelnek. Miután az operátor elvégezte a teendőt, a „Task validated” gombra kattintva jelezheti, hogy a kiépítés befejeződött. A fiók és/vagy az engedélyezések kiépítési állapota frissül a CyberElements Identity rendszerben. Így a rendszergazdák ellenőrizhetik az identitás jogainak állapotát.