Spouštění konektorů
Sekvenci zřizování lze spustit několika způsoby:
- Pomocí souborů Batch nebo PowerShell s příkazovými řádky, které volají spustitelný soubor HPPRunCli
- Pomocí rozhraní pro správu úloh
- Pomocí webových služeb SIP
Spouštění sekvencí zřizování pomocí HPPRUNCLI.exe
V souboru Batch nebo PowerShell musíte zavolat spustitelný soubor HppRunClie.exe, za kterým následují tyto možnosti:
| Možnosti | Funkce | Povinné (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Možnost určující sekvenci, která se má spustit. | Y |
| -cfg [Config_file_name] | Možnost určující konfigurační soubor, který se má použít. | N. Ve výchozím nastavení se používá soubor hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Možnost určující hodnotu porovnávacího atributu pro jednotkové spuštění sekvence. Pokud je nutné zadat několik hodnot atributu, musí být uvedeny v pořadí, v jakém se mají exporty provést. | N |
| -seq [Directory_nm] | Možnost určující název výstupního adresáře pro soubory logu. | N |
Spouštění sekvencí zřizování přes rozhraní pro správu úloh
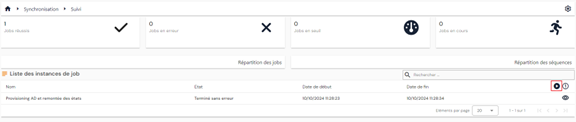
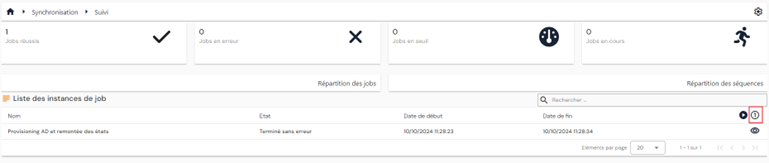
Na stránce zobrazení instancí úloh sekvencí zřizování můžete spustit úlohu jednotlivě nebo hromadně.
Chcete-li spustit úlohu hromadně, klikněte na tlačítko „ “.
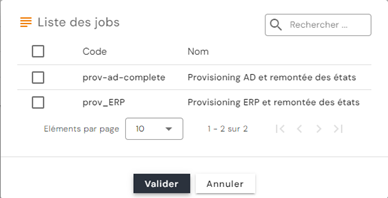
Vyberte požadovanou úlohu nebo úlohy a poté klikněte na „Validate“, aby se úlohy zařadily do fronty.
Chcete-li spustit úlohu jednotlivě, klikněte na tlačítko „ “.
Vyberte požadovanou úlohu a poté zadejte hodnotu, která určuje objekt, pro který chcete úlohu spustit.
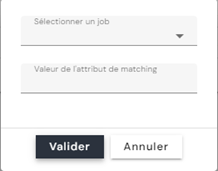
Upozornění: Pokud vaše úloha obsahuje více sekvencí, musí mít v současné době porovnávací atribut pro spuštění úlohy v jednotkovém režimu stejnou hodnotu pro všechny sekvence.
Spouštění sekvencí zřizování přes webové služby SIP
Příklad skriptu pro spuštění úlohy zřizování pomocí skriptu PowerShell:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Podobně chcete-li pomocí skriptu PowerShell znovu spustit úlohu zřizování, která byla zastavena kvůli prahové hodnotě importu, musíte získat ID instance úlohy voláním trasy /scim/v2/job-instance/ (metoda GET).
Další informace najdete v dokumentaci Swagger: https://[SIP_Server_URL]:44355/swagger/
Spouštění nového konektoru vstupního plnění (od verze 7.0 SP3)
Od verze 7.0 SP3 je možné přiřazovat identitám role a/nebo oprávnění prostřednictvím nového konektoru vstupního plnění.
Vazby identity – role a identity/role – autorizace vytvořené a/nebo odstraněné z autoritativního zdroje jsou spravovány novým typem vazby v databázi. Export vazeb identity – role a identity/role – autorizace z úložiště Identity proto vrátí pouze role a autorizace přiřazené prostřednictvím SIP.
Konfigurace konektoru vazeb identity - role
Chcete-li nakonfigurovat konektor vazeb identity - role, musíte vytvořit alespoň:
- Export z autoritativního zdroje, který musí obsahovat následující informace:
- UID identity (povinné)
- Kód role, která se má přiřadit (povinné) – jediná hodnota.
- Datum začátku role (volitelné)
- Datum konce role (volitelné)
- Export úložiště Identity typu PERSON_ROLES, ve kterém musíte určit typy osob a kódy úložišť, pro které chcete vytvořit vazby identita-role.
- Pravidlo synchronizace, které definuje operace Matching, vytvoření, úpravy a odstranění
- V pravidle Matching porovnejte uid identity a kód role
- V pravidle vytvoření je povinné zadat uid identity a kód role. Data začátku a konce jsou volitelná
- V pravidle úpravy je povinné zadat ID vazby osoba-role získané z exportu úložiště Identity. Upravovat lze pouze data
- V pravidle odstranění je povinné zadat ID vazby osoba-role získané z exportu úložiště Identity.
- Syntaxe kódů Identity, které se používají v pravidlech synchronizace:
- person = UID identity
- role = kód role
- startdate = datum začátku role
- enddate = datum konce role
- id = ID vazby identita-role (pole id v tabulce sid.PersonRoles)
- Import do úložiště Identity typu PERSON_ROLES. Můžete zaškrtnout možnost zakázání průběžného výpočtu účtů, abyste při velkých objemech zvládli dobu importu. Pokud byla tato možnost povolena, musíte provést import ACCOUNTCALC, aby se účty v dotčeném úložišti přepočítaly.
Konfigurace konektoru vazeb identity - role
- Export z autoritativního zdroje, který musí obsahovat následující informace:
- UID identity (povinné)
- Kód role (povinné) – jediná hodnota.
- Kód autorizace, která se má přiřadit vazbě identita/role (povinné) – jediná hodnota
- Datum začátku autorizace (volitelné)
- Datum konce autorizace (volitelné)
Upozornění
Aby konektor vazeb identita/role – autorizace fungoval správně, musí vazba identita/role již existovat
- Export úložiště Identity typu PERSON_RIGHTS, ve kterém musíte určit typy osob a kódy úložišť, pro které chcete vytvořit vazby identita/role-autorizace.
- Pravidlo synchronizace, které definuje operace Matching, vytvoření, úpravy a odstranění
- V pravidle Matching porovnejte uid identity, kód role a kód autorizace.
- V pravidle vytvoření je povinné zadat uid identity, kód role a kód autorizace. Data začátku a konce jsou volitelná
- V pravidle úpravy je povinné zadat ID vazby osoba/role - autorizace získané z exportu úložiště Identity. Upravovat lze pouze data.
- V pravidle odstranění je povinné zadat ID vazby osoba/role - autorizace získané z exportu úložiště Identity.
- Syntaxe kódů Identity, které se používají v pravidlech synchronizace:
- person = UID identity
- role = kód role
- right = kód autorizace
- startdate = datum začátku autorizace
- enddate = datum konce autorizace
- id = ID vazby identita-role-právo (pole id v tabulce sid.PersonRights)
- Import do úložiště Identity typu PERSON_RIGHTS. Můžete zaškrtnout možnost zakázání průběžného výpočtu účtů, abyste při velkých objemech zvládli dobu importu. Pokud byla tato možnost povolena, musíte provést import ACCOUNTCALC, aby se účty v dotčeném úložišti přepočítaly.