Savienotāju izpilde
Nodrošināšanas secību var palaist vairākos veidos:
- Izmantojot Batch vai PowerShell failus ar komandrindām, kas izsauc izpildāmo failu HPPRunCli
- Izmantojot darbu pārvaldības saskarni
- Izmantojot SIP tīmekļa pakalpojumus
Nodrošināšanas secību izpilde ar HPPRUNCLI.exe
Batch vai PowerShell failā ir jāizsauc izpildāmais fails HppRunClie.exe, kam seko šādas opcijas:
| Opcijas | Funkcija | Obligāts (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Opcija, ar kuru norāda izpildāmo secību. | Y |
| -cfg [Config_file_name] | Opcija, ar kuru norāda izmantojamo konfigurācijas failu. | N. Pēc noklusējuma tiek izmantots fails hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Opcija, ar kuru norāda atbilstības atribūta vērtību, lai secību izpildītu vienam objektam. Ja jānorāda vairākas atribūta vērtības, tās jānorāda tādā kārtībā, kādā jāizpilda eksporti. | N |
| -seq [Directory_nm] | Opcija, ar kuru norāda žurnāla failu izvades direktorija nosaukumu. | N |
Nodrošināšanas secību izpilde, izmantojot darbu pārvaldības saskarni
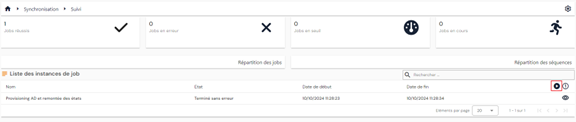
Nodrošināšanas secību darbu instanču skatīšanas lapā darbu var palaist atsevišķi vai masveidā.
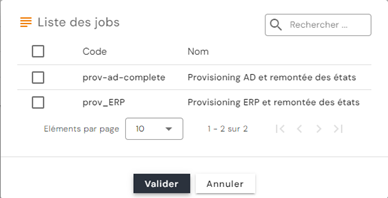
Lai darbus palaistu masveidā, noklikšķiniet uz pogas „ “.
Atlasiet vajadzīgo darbu vai darbus, pēc tam noklikšķiniet uz „Validate“, lai darbus ievietotu rindā.
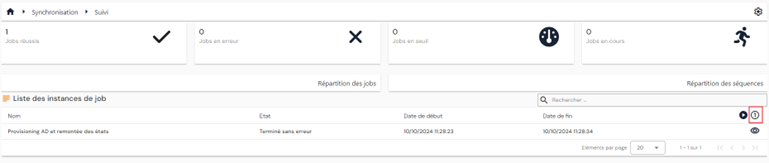
Lai darbu palaistu atsevišķi, noklikšķiniet uz pogas „ “.
Atlasiet vajadzīgo darbu, pēc tam ievadiet vērtību, ar kuru atlasa objektu, kuram vēlaties palaist darbu.
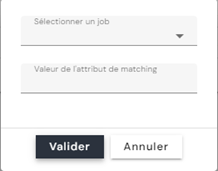
Brīdinājums: pašlaik, ja darbā ir vairākas secības, tad, lai darbu palaistu atsevišķas izpildes režīmā, atbilstības atribūtam visās secībās jābūt vienādai vērtībai.
Nodrošināšanas secību izpilde, izmantojot SIP tīmekļa pakalpojumus
Skripta piemērs nodrošināšanas darba palaišanai, izmantojot PowerShell skriptu:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Līdzīgi, lai ar PowerShell skriptu atsāktu nodrošināšanas darbu, kas apturēts importēšanas sliekšņa dēļ, ir jāiegūst darba instances ID, izsaucot maršrutu /scim/v2/job-instance/ (metode GET).
Plašāku informāciju skatiet Swagger dokumentācijā: https://[SIP_Server_URL]:44355/swagger/
Jaunā ienākošās plūsmas savienotāja izpilde (no 7.0 SP3)
Sākot ar versiju 7.0 SP3, identitātēm var piešķirt lomas un/vai atļaujas, izmantojot jaunu ienākošās plūsmas savienotāju.
Saites Identitātes – lomas un Identitātes/lomas – autorizācijas, kas izveidotas un/vai dzēstas no autoritatīva avota, datu bāzē tiek pārvaldītas ar jaunu saites tipu. Tādējādi, eksportējot saites Identitātes – lomas un Identitātes/lomas – autorizācijas no Identity krātuves, tiks atgrieztas tikai SIP piešķirtās lomas un autorizācijas.
Saišu savienotāja Identitātes - lomas konfigurēšana
Lai konfigurētu saišu savienotāju Identitātes - lomas, ir jāizveido vismaz:
- Eksports no autoritatīva avota, kurā jābūt šādai informācijai:
- Identitātes UID (obligāts)
- Piešķiramās lomas kods (obligāts) – viena vērtība.
- Lomas sākuma datums (neobligāts)
- Lomas beigu datums (neobligāts)
- Identity krātuves eksports ar tipu PERSON_ROLES, kurā jānorāda personu tipi un to krātuvju kodi, kurām vēlaties izveidot saites identitāte-loma.
- Sinhronizācijas kārtula, kas definē operācijas Matching, izveidi, modificēšanu un dzēšanu
- Kārtulā Matching salīdziniet identitātes UID un lomas kodu
- Izveides kārtulā obligāti jānorāda identitātes UID un lomas kods. Sākuma un beigu datums nav obligāti
- Modificēšanas kārtulā obligāti jānorāda saites persona-loma ID, kas iegūts no Identity krātuves eksporta. Var modificēt tikai datumus
- Dzēšanas kārtulā obligāti jānorāda saites persona-loma ID, kas iegūts no Identity krātuves eksporta.
- Identity kodu sintakse, kas jāizmanto sinhronizācijas kārtulās:
- person = identitātes UID
- role = lomas kods
- startdate = lomas sākuma datums
- enddate = lomas beigu datums
- id = saites identitāte-loma ID (lauks id tabulā sid.PersonRoles)
- Imports Identity krātuvē ar tipu PERSON_ROLES. Varat atzīmēt opciju, kas atspējo kontu aprēķināšanu reāllaikā, lai lielu datu apjomu gadījumā pārvaldītu importēšanas ilgumu. Ja opcija ir iespējota, jāveic imports ACCOUNTCALC, lai pārrēķinātu kontus attiecīgajā krātuvē.
Saišu savienotāja Identitātes - lomas konfigurēšana
- Eksports no autoritatīva avota, kurā jābūt šādai informācijai:
- Identitātes UID (obligāts)
- Lomas kods (obligāts) – viena vērtība.
- Autorizācijas kods, kas jāpiešķir saitei identitāte/loma (obligāts) – viena vērtība
- Autorizācijas sākuma datums (neobligāts)
- Autorizācijas beigu datums (neobligāts)
Uzmanību
Lai saišu savienotājs Identitāte/loma – autorizācijas darbotos pareizi, saitei Identitāte/loma jau jābūt izveidotai
- Identity krātuves eksports ar tipu PERSON_RIGHTS, kurā jānorāda personu tipi un to krātuvju kodi, kurām vēlaties izveidot saites identitāte/loma-autorizācija.
- Sinhronizācijas kārtula, kas definē operācijas Matching, izveidi, modificēšanu un dzēšanu
- Kārtulā Matching salīdziniet identitātes UID, lomas kodu un autorizācijas kodu.
- Izveides kārtulā obligāti jānorāda identitātes UID, lomas kods un autorizācijas kods. Sākuma un beigu datums nav obligāti
- Modificēšanas kārtulā obligāti jānorāda saites persona/loma - autorizācija ID, kas iegūts no Identity krātuves eksporta. Var modificēt tikai datumus.
- Dzēšanas kārtulā obligāti jānorāda saites persona/loma - autorizācija ID, kas iegūts no Identity krātuves eksporta.
- Identity kodu sintakse, kas jāizmanto sinhronizācijas kārtulās:
- person = identitātes UID
- role = lomas kods
- right = autorizācijas kods
- startdate = autorizācijas sākuma datums
- enddate = autorizācijas beigu datums
- id = saites identitāte-loma-tiesības ID (lauks id tabulā sid.PersonRights)
- Imports Identity krātuvē ar tipu PERSON_RIGHTS. Varat atzīmēt opciju, kas atspējo kontu aprēķināšanu reāllaikā, lai lielu datu apjomu gadījumā pārvaldītu importēšanas ilgumu. Ja opcija ir iespējota, jāveic imports ACCOUNTCALC, lai pārrēķinātu kontus attiecīgajā krātuvē.