Suiteáil an ghníomhaire taifeadta do Windows
Úsáideann CyberElements an gníomhaire taifeadta Windows chun gnéithe nua a chur le seisiúin RDP:
- An cumas sruthanna TCP agus UDP atá inrochtana ag an úsáideoir a scagadh
- An cumas taifeadadh seisiúin a thruicearú d'aon úsáideoir a cheanglaíonn leis an bhfreastalaí gan dul tríd an tairseach úsáideora ná tríd an gcliant Desktop (gné
direct access)
Ina theannta sin, gabhtar imeachtaí breise le linn seisiún úsáideora:
- Oscailt fuinneoige
- Dúnadh fuinneoige
- Seoladh ríomhchláir
- Dúnadh ríomhchláir
- Ábhar an ghearrthaisce
- Gníomhaíocht an úsáideora
Réamhriachtanais
Comhoiriúnacht an chliaint
Chun a fháil amach an bhfuil an gníomhaire comhoiriúnach le córais oibriúcháin éagsúla Microsoft Windows, féach an mhaitrís chomhoiriúnachta.
Teastaíonn roinnt réamhriachtanas ón ngníomhaire taifeadta chun feidhmiú i gceart. Níl cuid acu beartaithe ach don fheidhmiúlacht taifeadta bunaithe ar ghníomhaire d'fheidhmchláir RDP agus HTML5 RDP, agus baineann cuid eile le rochtain dhíreach bunaithe ar ghníomhaire.
Réamhriachtanais ghinearálta
Seolann an gníomhaire taifeadta taifead sheisiún an úsáideora ar ais chuig CyberElements trí cheangal leis an gcomhpháirt Edge Gateway ar an bport TCP 8443. Éilíonn sé seo go mbeidh an sreabhadh líonra idir an dá ríomhaire oscailte.
Chun an taifead a sheoladh ar ais go slán chuig an gcomhpháirt Edge Gateway, bunaíonn an gníomhaire taifeadta ceangal slán léi trí TLS. Braitheann TLS ar dheimhnithe a úsáid, agus ní mór na srianta seo a leanas a bhailíochtú chun go meastar an ceangal a bheith iontaofa agus slán:
- Ní mór nach mbeidh deimhniú an fhreastalaí, sa chás seo an chomhpháirt Edge Gateway, imithe in éag (dáta bailíochta uasta).
-
Ní mór deimhniú an fhreastalaí, sa chás seo an chomhpháirt Edge Gateway, a bheith eisithe ag údarás deimhniúcháin a aithníonn an ríomhaire ar a bhfuil an gníomhaire taifeadta suiteáilte mar iontaofa.
Faisnéis bhreise
Ní mór go mbeadh, ar a laghad, údarás deimhniúcháin fréimhe (CA) dheimhniú an fhreastalaí taifeadta i stór áitiúil údarás deimhniúcháin iontaofa an fhreastalaí ar a bhfuil an gníomhaire taifeadta suiteáilte.
Is gá mar sin:
- CA fréimhe dheimhniú na seirbhíse taifeadta ar an gcomhpháirt Edge Gateway a aisghabháil.
- An CA seo a uaslódáil chuig an bhfreastalaí ar a bhfuil an gníomhaire taifeadta suiteáilte.
- An CA a shuiteáil sa stór deimhnithe “Trusted Root Certification Authorities” ar an ríomhaire áitiúil.
Sampla le PowerShell
Is féidir leat deimhniú san fhormáid
.cera iompórtáil go héasca trí PowerShell.
Chun é seo a dhéanamh, oscail teirminéal PowerShell mar riarthóir an ríomhaire agus rith an t-ordú seo a leanas:Cuir conair an chomhaid deimhnithe in ionad1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>.Sampla le PowerShell do dheimhniú Systancia gan comhaid a sheoladh
Sa sampla seo, suiteáiltear CA fréimhe Systancia, a úsáidtear de réir réamhshocraithe ar CyberElements.
Is féidir freisin an deimhniú a iompórtáil gan an comhad a sheoladh chuig an ríomhaire ar a bhfuil an gníomhaire taifeadta suiteáilte ná a íoslódáil air.
Chun é seo a dhéanamh, oscail teirminéal PowerShell mar riarthóir an ríomhaire agus rith na horduithe seo a leanas:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Chun an modh seo a úsáid le CA eile, athraigh luach na hathróige
base64Certgo dtí an deimhniú ionchódaithe i base 64 is rogha leat. -
Ní mór nach mbeidh deimhniú an fhreastalaí, sa chás seo an chomhpháirt Edge Gateway, cúlghairthe.
- Ní mór go mbeidh an ríomhaire ar a bhfuil an gníomhaire taifeadta suiteáilte in ann teagmháil a dhéanamh leis an bhfreastalaí, sa chás seo an chomhpháirt Edge Gateway, le hainm DNS nó seoladh IP atá clúdaithe ag deimhniú an fhreastalaí trína Common Name (CN).
Réamhriachtanais shonracha d'fheidhmchláir RDP le gníomhairí a úsáidtear ar stáisiún oibre úsáideora macOS nó Ubuntu
Rabhadh
Ní theastaíonn na réamhriachtanais seo a leanas ach amháin má sheolann an t-úsáideoir feidhmchlár RDP le gníomhaire agus nach Windows atá ar a stáisiún oibre (macOS nó Ubuntu).
Má tá stáisiúin oibre ag úsáideoirí CyberElements a ritheann Windows amháin nó, murab amhlaidh, má úsáideann siad feidhmchláir HTML5 RDP amháin, is féidir neamhaird a dhéanamh de na réamhriachtanais seo a leanas.
Teastaíonn na heochracha clárlainne seo a leanas ar an bhfreastalaí sprice ar a bhfuil an gníomhaire taifeadta imscartha.
Ar dtús, díchumasóidh an chéad eochair liosta na ríomhchlár tosaithe údaraithe (doiciméad Microsoft). De réir réamhshocraithe, ní cheadaíonn ríomhaire Windows ach explorer.exe mar ríomhchlár tosaithe.
1 2 | |
Murab freastalaí RDS é an ríomhaire, moltar i gcónaí an eochair chlárlainne seo a leanas a chur i bhfeidhm chun ligean don ghníomhaire taifeadta oscailt mar ríomhchlár tosaithe:
1 2 | |
Riachtanais shonracha don rochtain dhíreach
Gné na rochtana dírí
Ligeann gné na rochtana dírí duit taifeadadh de sheisiún an úsáideora a thruicearú le haghaidh rochtana RDP nó consóil (ceangal fisiciúil leis an ríomhaire nó trí mhód consóil an hipearmhaoirseora) nach dtéann go díreach trí CyberElements.
Má tá cead ag an úsáideoir rochtain a fháil ar an bhfreastalaí, taifeadfar a sheisiún. Mura amhlaidh, dícheanglófar an t-úsáideoir de réir réamhshocraithe.
Chun go bhfeidhmeoidh an gníomhaire taifeadta sa mhód rochtana dírí, teastaíonn deimhniú x509. Ní mór don deimhniú seo na riachtanais seo a leanas a chomhlíonadh:
- Ní mór don deimhniú a bheith bailí fós (níl an tréimhse bhailíochta imithe in éag).
- Ní mór don deimhniú a bheith den chineál (réimse úsáide eochrach breisithe)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Ní mór nach mbeidh an deimhniú cúlghairthe.
- Ciallaíonn na srianta a eascraíonn as leibhéal slándála 2 OpenSSL:
- Ní mór eochair phríobháideach 2048 giotán ar a laghad a bheith ag an deimhniú le sifir RSA, DSA agus DH; i gcás eochracha cuar éilipseach (ECC), ní mór dóibh a bheith 224 giotán ar a laghad.
- Ní mór nach MD5 ná SHA-1 a bheidh i síniú an deimhnithe (is fearr SHA-512).
- Úsáidfidh an freastalaí taifeadta an réimse
Common Name(CN) chun an deimhniú a aithint agus, dá bhrí sin, an ríomhaire ar a dtruicearáiltear taifeadadh díreach. Ní mór an réimse seo a líonadh.
Suiteáil de láimh ar fhreastalaí aonair
Cearta riarthóra riachtanacha
Teastaíonn cearta riarthóra chun an gníomhaire a shuiteáil.
Sula suiteálann tú an gníomhaire, ní mór duit é a íoslódáil ón gconsól riaracháin:
- Téigh chuig an spás oibre “Configurations” leis an gcnaipe atá ag barr ar chlé:
- Oscail an tíl “Toolbox”
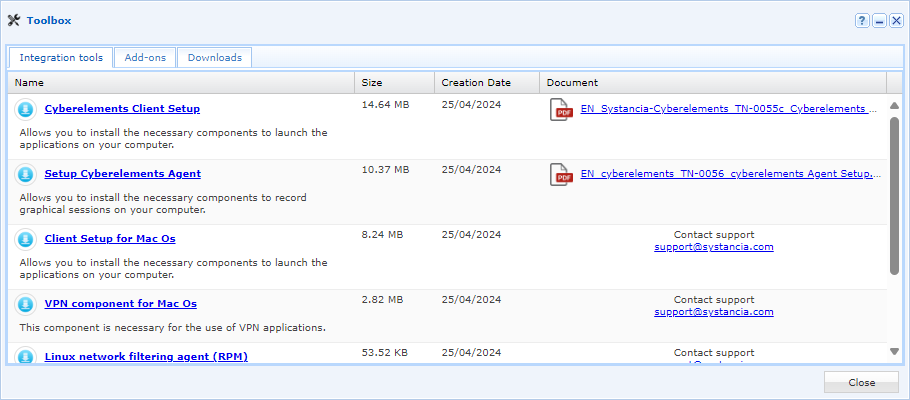
- Roghnaigh an suiteálaí atá oiriúnach don chóras oibriúcháin atá uait sa chéad chluaisín, “Integration Tools”
Nuair a bheidh an gníomhaire íoslódáilte, lean na céimeanna seo:
- Rith an suiteálaí
setup_cyberelementsAgent.exear an ríomhaire inar mian leat an gníomhaire taifeadta a shuiteáil. - Cliceáil
Nextsa chéad fhuinneog: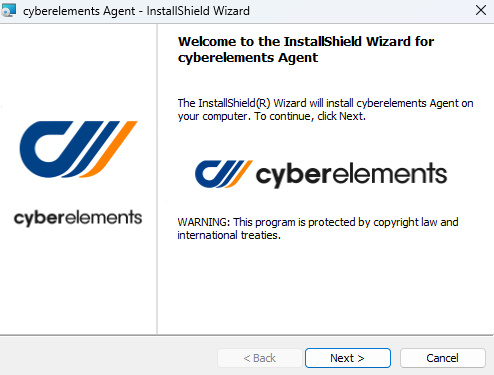
- Glac leis na téarmaí úsáide:
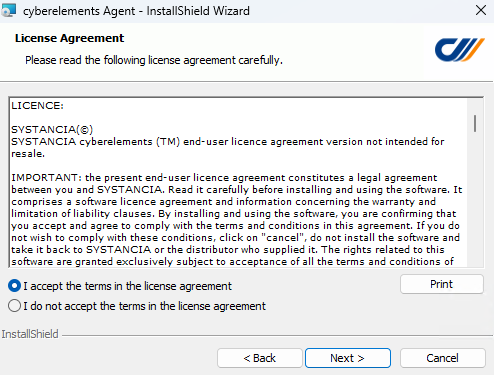
- Ar an tríú scáileán, athraigh comhadlann suiteála an ghníomhaire más gá:
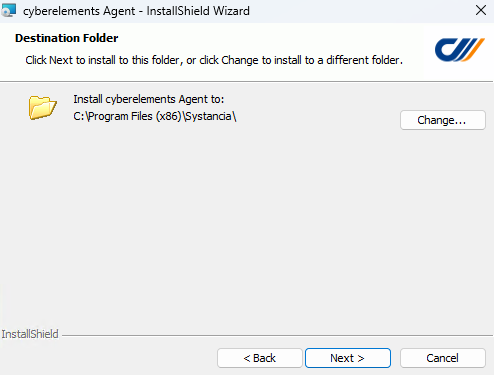
-
- Taispeánann an ceathrú scáileán na roghanna chun an gníomhaire a shuiteáil sa mhód rochtana dírí:
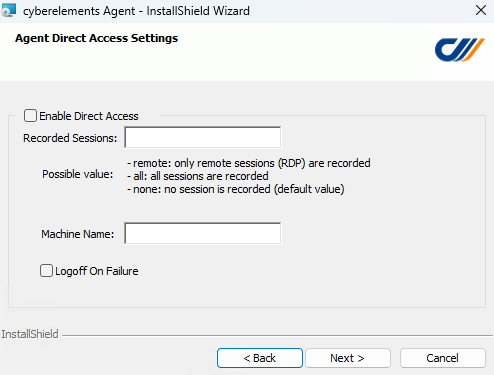
-
Enable Direct Access -
Cumasaítear gné rochtana dírí an ghníomhaire.
Recorded Sessions-
Réimse saor a ghlacann le trí luach ar leith chun a shainiú cathain ba cheart taifeadadh na rochtana dírí a spreagadh:
none: ní dhéanfar aon taifeadadh ar rochtain dhíreach.remote: spreagfaidh aon rochtain RDP ar an ríomhaire an taifeadadh.all: spreagfaidh rochtain RDP chomh maith le rochtain chonsóil (rochtain fhisiciúil ar an ríomhaire nó ó mhód consóil an hipearmhaoirseora) an taifeadadh.
Logoff On Failure-
Rogha chun seisiún an úsáideora a dhícheangal mura féidir an taifeadadh a thosú, má dhícheanglaítear é, nó mura bhfuil údarú ag an úsáideoir ceangal leis an ríomhaire.
Moladh
I gcás suiteálacha tosaigh nó má tá amhras ann faoi chomhlíonadh na réamhriachtanas, is fearr an rogha seo a fhágáil gan tic. Seachas sin, má bhíonn fadhb leis na réamhriachtanais nó leis na socruithe, dícheanglóidh ceangail nua leis an bhfreastalaí an t-úsáideoir láithreach (ag brath ar shocruithe
Recorded Sessions).Faisnéis
Is féidir gné na rochtana dírí a chumasú tar éis na suiteála freisin. Chuige sin, féach socruithe eochracha clárlainne an ghníomhaire.
- Taispeánann an ceathrú scáileán na roghanna chun an gníomhaire a shuiteáil sa mhód rochtana dírí:
-
Ar deireadh, ar an gcúigiú scáileán, tosóidh an tsuiteáil tar éis duit an cnaipe
Installa chliceáil: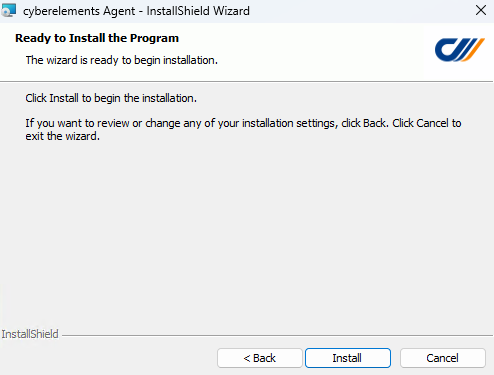
Nuair a bheidh sé suiteáilte, teastaíonn cumraíocht bhreise ón ngníomhaire: Cumraigh an gníomhaire
Imscaradh ón gconsól riaracháin
Cearta riarthóra riachtanacha
Teastaíonn cearta riarthóra ar an spriocríomhaire chun an gníomhaire a shuiteáil.
Réamhriachtanas breise
Imscartar an gníomhaire ar an spriocríomhaire leis an bprótacal SMB. Dá bhrí sin, ní mór an sreabhadh SMB (TCP 445) a bheith oscailte idir an chomhpháirt Edge Gateway agus an spriocfhreastalaí seo.
Imscaradh ar fhreastalaí aonair
Is féidir an gníomhaire a imscaradh ina aonar ó dhá áit sa chonsól riaracháin. Ligeann sé seo é a réamhchumrú le haghaidh dhá mhód feidhmithe:
- Úsáid le feidhmchláir RDP agus RDP HTML5: ullmhaigh an gníomhaire ionas gur féidir leis seisiúin na n-úsáideoirí a ritheann feidhmchláir RDP agus RDP HTML5 a thaifeadadh.
- Úsáid sa mhód rochtana dírí: ullmhaigh an gníomhaire ionas gur féidir leis, sa bhreis ar an bhfeidhmiú roimhe seo, seisiúin na n-úsáideoirí a cheanglaíonn go díreach leis an bhfreastalaí RDP a thaifeadadh.
Le húsáid le feidhmchláir RDP agus RDP HTML5
Nuair a bhíonn feidhmchlár RDP nó RDP HTML5 cumraithe chun oibriú leis an ngníomhaire, díghlasáiltear an rogha chun an gníomhaire a imscaradh nuair a roghnaítear an feidhmchlár: 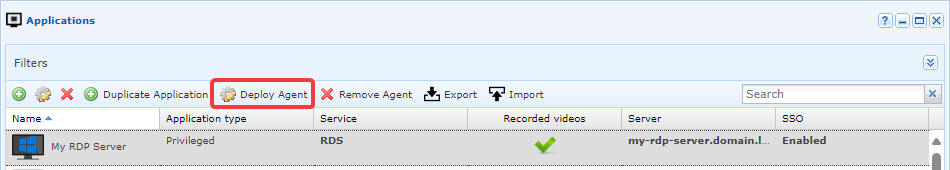
Tar éis duit cnaipe imscartha an ghníomhaire a chliceáil, feictear fuinneog nua a iarrann an fhaisnéis seo a leanas: 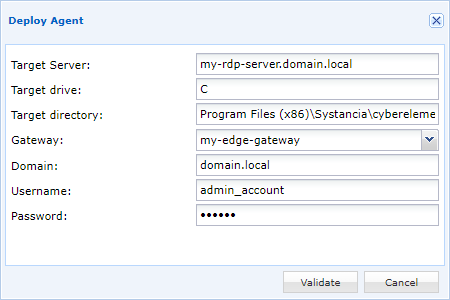
Target server-
Seoladh IP nó ainm DNS an spriocfhreastalaí ar a bhfuil an gníomhaire taifeadta le himscaradh. De réir réamhshocraithe, úsáideann an réimse seo faisnéis an fhreastalaí atá sonraithe san fheidhmchlár RDP nó RDP HTML5.
Target drive-
Litir an tiomántáin Windows ar a n-imscarfar an gníomhaire. De ghnáth, is í an litir
Ca bheidh ann chun an gníomhaire a imscaradh ar an tiomántánC:\. Target directory-
An chonair chuig comhadlann suiteála an ghníomhaire; mura bhfuil sí ann, cruthófar í. Is é
Program Files (x86)\Systancia\cyberelementsan láthair réamhshocraithe don ghníomhaire CyberElements. Gateway-
Sonraigh an chomhpháirt Edge Gateway le húsáid chun an gníomhaire a imscaradh.
Domain-
Ainm an fhearainn ina bhfuil an cuntas riaracháin a úsáidtear chun an gníomhaire a shuiteáil.
Username-
Ainm an chuntais riarthóra le húsáid chun an gníomhaire a shuiteáil. Ní mór don chuntas seo a bheith in ann ríomhchláir a shuiteáil ar an spriocfhreastalaí.
Password-
Pasfhocal an chuntais riarthóra.
Nuair a bheidh an fhaisnéis go léir iontráilte, is féidir imscaradh an ghníomhaire a thosú. Léireoidh fuinneog dheireanach ar éirigh le himscaradh an ghníomhaire ar an spriocfhreastalaí nó nár éirigh.
D'fhéadfadh go mbeadh socruithe breise riachtanach fós. Féach an chaibidil seo a leanas: Cumraigh an gníomhaire
Le húsáid sa mhód rochtana dírí + feidhmchláir RDP agus RDP HTML5
Ó Machine management ar scáileán na rochtana dírí, ligeann cnaipe duit an gníomhaire a imscaradh: 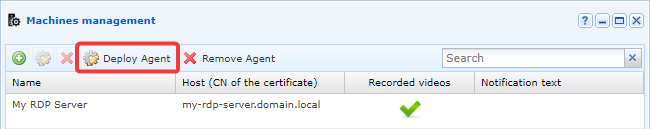
Tar éis duit cnaipe imscartha an ghníomhaire a chliceáil, feictear fuinneog nua a iarrann an fhaisnéis seo a leanas: 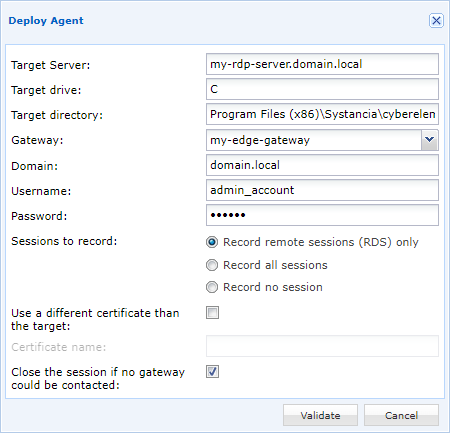
Target server-
Seoladh IP nó ainm DNS an spriocfhreastalaí ar a bhfuil an gníomhaire taifeadta le himscaradh. De réir réamhshocraithe, úsáideann an réimse seo faisnéis an fhreastalaí atá sonraithe san fheidhmchlár RDP nó RDP HTML5.
Target drive-
Litir an tiomántáin Windows ar a n-imscarfar an gníomhaire. De ghnáth, is í an litir
Ca bheidh ann chun an gníomhaire a imscaradh ar an tiomántánC:\. Target directory-
An chonair chuig comhadlann suiteála an ghníomhaire; mura bhfuil sí ann, cruthófar í. Is é
Program Files (x86)\Systancia\cyberelementsan láthair réamhshocraithe don ghníomhaire CyberElements. Gateway-
Sonraigh an chomhpháirt Edge Gateway le húsáid chun an gníomhaire a imscaradh.
Domain-
Ainm an fhearainn ina bhfuil an cuntas riaracháin a úsáidtear chun an gníomhaire a shuiteáil.
Username-
Ainm an chuntais riarthóra le húsáid chun an gníomhaire a shuiteáil. Ní mór don chuntas seo a bheith in ann ríomhchláir a shuiteáil ar an spriocfhreastalaí.
Password-
Pasfhocal an chuntais riarthóra.
Sessions to record-
Sainmhíniú ar an gcomhthéacs ina dtarlóidh taifeadadh seisiúin:
Record remote sessions (RDS) only: ní dhéanfar taifeadadh ach ar chianrochtain RDP.Record all sessions: déanfar taifeadadh ar chianseisiúin RDP agus ar sheisiúin sa mhód consóil (rochtain fhisiciúil ar an ríomhaire nó ó mhód consóil an hipearmhaoirseora).Record no sessions: ní thaifeadfaidh aon cheangal díreach leis an bhfreastalaí seisiúin, ach is féidir an gníomhaire a úsáid fós le haghaidh rochtana trí fheidhmchláir RDP agus RDP HTML5.
Use a different certificate than the target-
Rogha chun ainm an deimhnithe a úsáidfidh an gníomhaire le fíordheimhniú leis an gcomhpháirt Edge Gateway a shainiú. Mura bhfuil sé sainithe, cuardóidh an gníomhaire deimhniú a bhfuil ainm an fhreastalaí air.
Close the session if no gateway could be contacted-
Rogha chun an t-úsáideoir a dhícheangal agus a logáil amach (ag brath ar shocruithe Sessions to record) mura féidir an chomhpháirt Edge Gateway a shroicheadh nó mura bhfuil údarú ag an úsáideoir ceangal leis an bhfreastalaí.
Moladh
I gcás suiteálacha tosaigh nó má tá amhras ann faoi chomhlíonadh na réamhriachtanas, is fearr an rogha seo a fhágáil gan tic. Seachas sin, má bhíonn fadhb leis na réamhriachtanais nó leis na socruithe, dícheanglóidh ceangail nua leis an bhfreastalaí an t-úsáideoir láithreach (ag brath ar shocruithe
Sessions to record).
Nuair a bheidh an fhaisnéis go léir iontráilte, is féidir imscaradh an ghníomhaire a thosú. Léireoidh fuinneog dheireanach ar éirigh le himscaradh an ghníomhaire ar an spriocfhreastalaí nó nár éirigh.
D'fhéadfadh go mbeadh socruithe breise riachtanach fós. Féach an chaibidil seo a leanas: Cumraigh an gníomhaire
Imscaradh ar roinnt freastalaithe
Faisnéis
Ní ligfidh an modh seo duit ach an gníomhaire taifeadta a imscaradh chun oibriú le feidhmchláir RDP agus RDP HTML5. Chun go n-oibreoidh an gníomhaire sa mhód rochtana dírí, beidh ort an chumraíocht a imscaradh ar bhealaí eile (m.sh., GPO).
Réamhriachtanas breise
Ní féidir imscaradh ar roinnt freastalaithe a dhéanamh ach ar ríomhairí a bhaineann le fearann AD, atá cumraithe é féin in Authentication Domains de CyberElements agus an rogha Allow RDS Server Management cumasaithe.
Ó Management of RDS servers, cuir freastalaí RDS nua amháin nó níos mó leis: 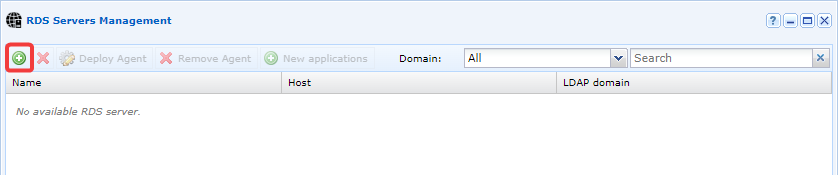
Cuardaigh na freastalaithe a bhfuil an gníomhaire taifeadta le himscaradh orthu agus cuir leis iad trína dtarraingt agus a scaoileadh sa phainéal ar dheis. Roghnaigh an rogha Deploy an agent: 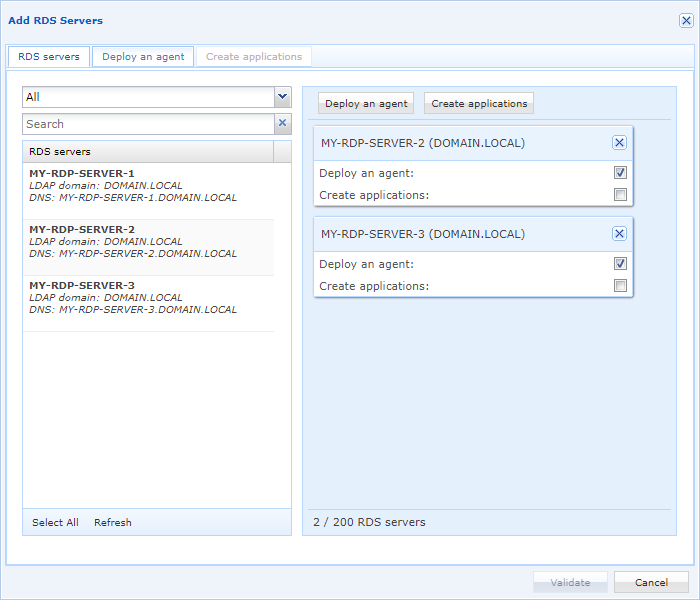
Cumraigh faisnéis imscartha an ghníomhaire: 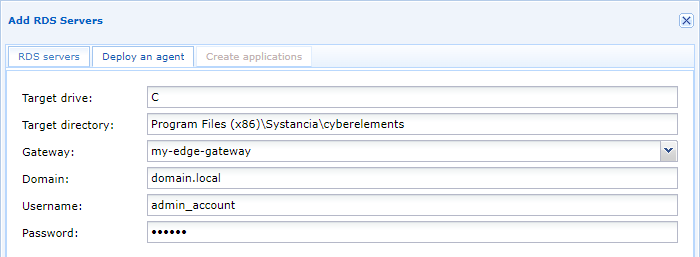
Target drive-
Litir an tiomántáin Windows ar a n-imscarfar an gníomhaire. De ghnáth, is í an litir
Ca bheidh ann chun an gníomhaire a imscaradh ar an tiomántánC:\. Target directory-
An chonair chuig comhadlann suiteála an ghníomhaire; mura bhfuil sí ann, cruthófar í. Is é
Program Files (x86)\Systancia\cyberelementsan láthair réamhshocraithe don ghníomhaire CyberElements. Gateway-
Sonraigh an chomhpháirt Edge Gateway le húsáid chun an gníomhaire a imscaradh.
Domain-
Ainm an fhearainn ina bhfuil an cuntas riaracháin a úsáidtear chun an gníomhaire a shuiteáil.
Username-
Ainm an chuntais riarthóra le húsáid chun an gníomhaire a shuiteáil. Ní mór don chuntas seo a bheith in ann ríomhchláir a shuiteáil ar an spriocfhreastalaí.
Password-
Pasfhocal an chuntais riarthóra.
D'fhéadfadh go mbeadh socruithe breise riachtanach fós. Féach an chaibidil seo a leanas: Cumraigh an gníomhaire