Installasjon av Windows-opptaksagenten
Windows-opptaksagenten brukes av CyberElements for å legge nye funksjoner til RDP-økter:
- Mulighet til å filtrere TCP- og UDP-strømmene som er tilgjengelige for brukeren
- Mulighet til å utløse øktopptak for enhver bruker som kobler seg til serveren uten å gå gjennom brukerportalen eller Desktop-klienten (funksjonen
direct access)
I tillegg fanges det opp flere hendelser under brukerøktene:
- Åpning av vindu
- Lukking av vindu
- Oppstart av program
- Lukking av program
- Innhold i utklippstavlen
- Brukeraktivitet
Forutsetninger
Kompatibilitet for klienten
Se kompatibilitetsmatrisen for å finne ut om agenten er kompatibel med de forskjellige Microsoft Windows-operativsystemene.
Opptaksagenten krever noen forutsetninger for å fungere som den skal. Noen av dem gjelder bare opptaksfunksjonen med agent for RDP- og HTML5 RDP-applikasjoner, mens andre gjelder direkte tilgang med agent.
Generelle forutsetninger
Opptaksagenten sender opptaket av brukerøkten tilbake til CyberElements ved å koble seg til Edge Gateway på porten TCP 8443. Dette krever at nettverksflyten mellom de to maskinene er åpen.
For å sende opptaket sikkert tilbake til Edge Gateway oppretter opptaksagenten en sikker forbindelse med denne ved hjelp av TLS. TLS baserer seg på bruk av sertifikater, og følgende betingelser må være oppfylt for at forbindelsen skal anses som pålitelig og sikker:
- Sertifikatet til serveren, i dette tilfellen Edge Gateway, må ikke være utløpt (maksimal gyldighetsdato).
-
Sertifikatet til serveren, i dette tilfellen Edge Gateway, må være utstedt av en sertifiseringsinstans som maskinen der opptaksagenten er installert, anerkjenner som pålitelig.
Ytterligere informasjon
Serveren der opptaksagenten er installert, må som et minimum ha rotsertifiseringsinstansen (CA) for opptaksserverens sertifikat i sitt lokale lager for pålitelige sertifiseringsinstanser.
Det er derfor nødvendig å:
- Hente rot-CA-en for sertifikatet fra opptakstjenesten på Edge Gateway.
- Laste opp denne CA-en til serveren der opptaksagenten er installert.
- Installere CA-en i sertifikatlageret ”Trusted Root Certification Authorities” på den lokale maskinen.
Eksempel med PowerShell
Du kan enkelt importere et sertifikat i formatet
.cervia PowerShell.
Åpne et PowerShell-terminalvindu som administrator for maskinen, og kjør følgende kommando:Erstatt1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>med stien til sertifikatfilen.Eksempel med PowerShell for Systancia-sertifikatet uten å sende filer
I dette eksempelet installeres rot-CA-en til Systancia, som brukes som standard på CyberElements.
Det er også mulig å importere sertifikatet uten å måtte sende eller laste ned filen til maskinen der opptaksagenten er installert.
Åpne et PowerShell-terminalvindu som administrator for maskinen, og kjør følgende kommandoer:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
For å bruke denne metoden med en annen CA endrer du verdien av variabelen
base64Certtil det base64-kodede sertifikatet du ønsker. -
Sertifikatet til serveren, i dette tilfellen Edge Gateway, må ikke være tilbakekalt.
- Maskinen der opptaksagenten er installert, må kunne nå serveren, i dette tilfellen Edge Gateway, med et DNS-navn eller en IP-adresse som dekkes av serversertifikatet gjennom Common Name (CN).
Særskilte forutsetninger for RDP-applikasjoner med agent som brukes på en macOS- eller Ubuntu-arbeidsstasjon
Adadvarsel
Forutsetningene nedenfor er bare nødvendige hvis brukeren starter en RDP-applikasjon med agent og arbeidsstasjonen ikke kjører Windows (macOS eller Ubuntu).
Hvis brukerne av CyberElements har arbeidsstasjoner som utelukkende kjører Windows, eller ellers utelukkende bruker HTML5 RDP-applikasjoner, kan forutsetningene nedenfor ignoreres.
Følgende registernøkler kreves på målserveren der opptaksagenten er rullet ut.
Først vil den første nøkkelen deaktivere listen over tillatte oppstartsprogrammer (Microsoft-dokument). Som standard tillater en Windows-maskin bare explorer.exe som oppstartsprogram.
1 2 | |
Hvis maskinen ikke er en RDS-server, anbefales det alltid å bruke følgende registernøkkel for at opptaksagenten skal kunne åpnes som oppstartsprogram:
1 2 | |
Særskilte krav for direkte tilgang
Funksjonen direkte tilgang
Funksjonen direkte tilgang gjør det mulig å utløse et opptak av brukerens økt ved RDP- eller konsolltilgang (fysisk tilkobling til maskinen eller via konsollmodusen til hypervisoren) som ikke går direkte gjennom CyberElements.
Hvis brukeren har tillatelse til å få tilgang til serveren, blir økten tatt opp. Hvis dette ikke er tilfelle, blir brukeren som standard koblet fra.
For at opptaksagenten skal kunne fungere i modus for direkte tilgang, kreves et x509-sertifikat. Dette sertifikatet må oppfylle følgende krav:
- Sertifikatet må fortsatt være gyldig (gyldighetsperioden er ikke utløpt).
- Sertifikatet må være av typen (feltet for avansert nøkkelbruk)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Sertifikatet må ikke være tilbakekalt.
- Begrensningene som følger av OpenSSL sikkerhetsnivå 2 innebærer at:
- Sertifikatet må ha en privat nøkkel på minst 2048 bit med krypteringsalgoritmene RSA, DSA og DH; for nøkler med elliptiske kurver (ECC) må de være på minst 224 bit.
- Signaturen til sertifikatet må ikke være MD5 eller SHA-1 (SHA-512 foretrekkes).
- Opptaksserveren bruker feltet
Common Name(CN) for å identifisere sertifikatet og dermed maskinen der et direkte opptak utløses. Dette feltet må fylles ut.
Manuell installasjon på en enkelt server
Administratorrettigheter kreves
Det kreves administratorrettigheter for å installere agenten.
Før du installerer agenten, må du laste den ned fra administrasjonskonsollet:
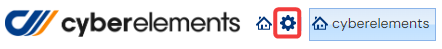
- Gå til arbeidsområdet ”Configurations” ved hjelp av knappen øverst til venstre:
- Åpne flisen ”Toolbox”
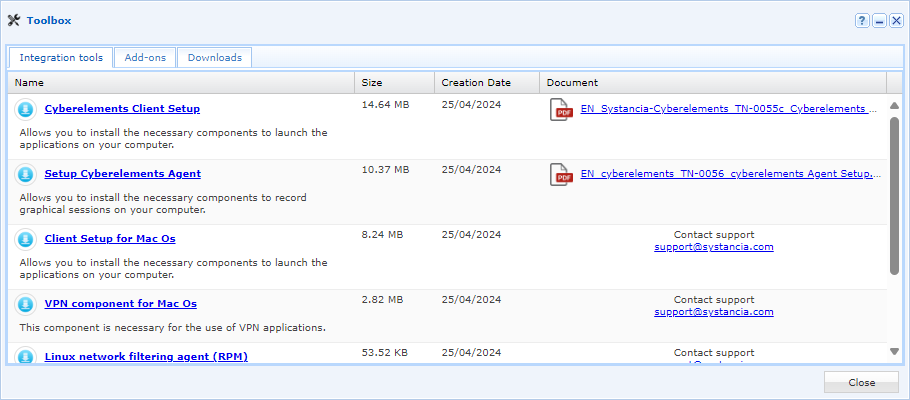
- Velg installasjonsprogrammet som passer for ønsket OS, i den første fanen, ”Integration Tools”
Når agenten er lastet ned, følger du disse trinnene:
- Kjør installasjonsprogrammet
setup_cyberelementsAgent.exepå maskinen der du vil installere opptaksagenten. - Klikk på
Nexti det første vinduet: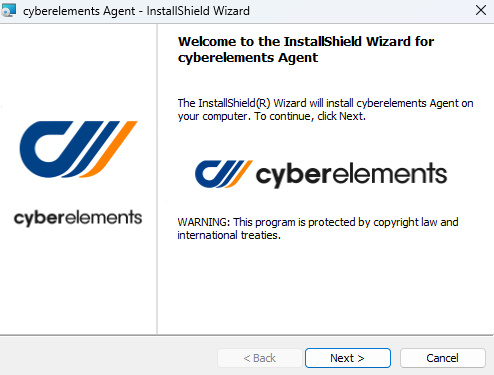
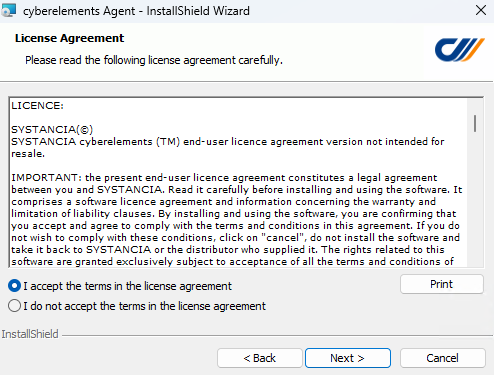
- Godta bruksvilkårene:
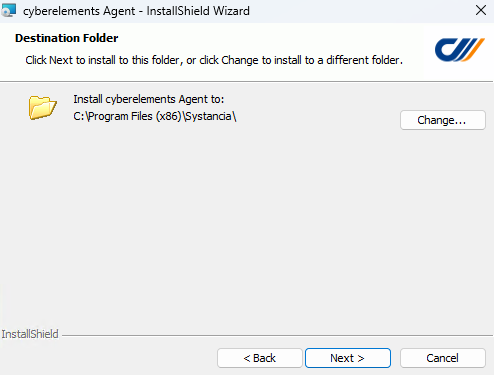
- I det tredje vinduet endrer du installasjonskatalogen for agenten om nødvendig:
-
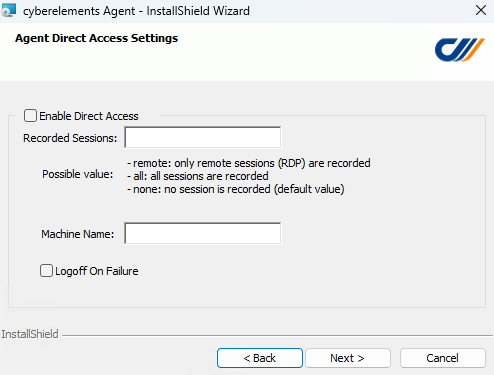
- Det fjerde vinduet viser alternativene for å installere agenten i modus for direkte tilgang:
-
Enable Direct Access -
Aktivering av agentens funksjon for direkte tilgang.
Recorded Sessions-
Fritt felt som godtar tre ulike verdier for å definere når opptak av direkte tilgang skal utløses:
none: det utføres ingen opptak av direkte tilgang.remote: all RDP-tilgang til maskinen utløser opptaket.all: både RDP-tilgang og konsolltilgang (fysisk tilgang til maskinen eller via hypervisorens konsollmodus) utløser opptaket.
Logoff On Failure-
Alternativ for å koble fra brukerens økt hvis opptaket ikke kan startes, blir avbrutt, eller brukeren ikke har autorisasjon til å koble seg til maskinen.
Anbefaling
Ved førstegangsinstallasjoner, eller hvis det er usikkert om forutsetningene er oppfylt, er det best å la dette alternativet være umerket. Ellers vil nye tilkoblinger til serveren umiddelbart koble fra brukeren hvis det er et problem med forutsetningene eller innstillingene (avhengig av innstillingene for
Recorded Sessions).Informasjon
Funksjonen for direkte tilgang kan også aktiveres etter installasjonen. Se i så fall innstillingene for agentens registernøkler.
- Det fjerde vinduet viser alternativene for å installere agenten i modus for direkte tilgang:
-
Til slutt, i det femte vinduet, starter installasjonen etter at du har klikket på knappen
Install: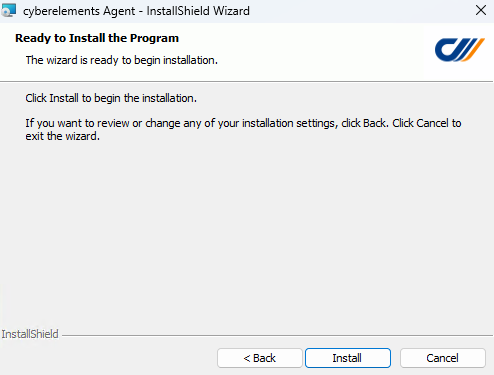
Etter installasjonen krever agenten ytterligere konfigurasjon: Konfigurer agenten
Utrulling fra administrasjonskonsollet
Administratorrettigheter kreves
Det kreves administratorrettigheter på målmaskinen for å installere agenten.
Ytterligere forutsetning
Agenten rulles ut på målmaskinen ved hjelp av protokollen SMB. Flyten SMB (TCP 445) må derfor være åpen mellom Edge Gateway og denne målserveren.
Utrulling på en enkelt server
Agenten kan rulles ut enkeltvis fra to steder i administrasjonskonsollet. Slik kan den forhåndskonfigureres for to typer virkemåte:
- Bruk med RDP- og HTML5-RDP-applikasjoner: forbered agenten slik at den kan ta opp øktene til brukere som kjører RDP- og HTML5-RDP-applikasjoner.
- Bruk i modus for direkte tilgang: forbered agenten slik at den, i tillegg til den forrige virkemåten, kan ta opp øktene til brukere som kobler seg direkte til RDP-serveren.
For bruk med RDP- og HTML5-RDP-applikasjoner
Når en RDP- eller HTML5-RDP-applikasjon er konfigurert for å fungere med agenten, låser valg av applikasjonen opp muligheten for å rulle ut agenten: 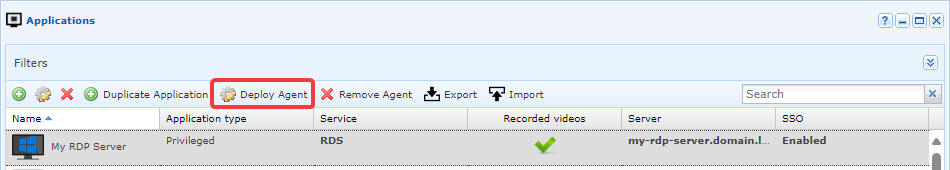
Etter at du har klikket på knappen for utrulling av agenten, vises et nytt vindu som ber om følgende opplysninger: 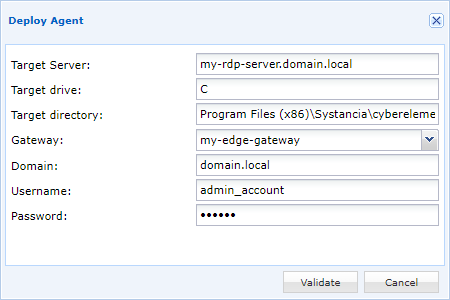
Target server-
IP-adresse eller DNS-navn til målserveren der opptaksagenten skal rulles ut. Som standard bruker dette feltet opplysningene fra serveren som er angitt i RDP- eller HTML5-RDP-applikasjonen.
Target drive-
Bokstaven til Windows-disken der agenten rulles ut. Vanligvis er dette bokstaven
C, som brukes til å rulle ut agenten på diskenC:\. Target directory-
Bane til installasjonskatalogen for agenten; hvis den ikke finnes, blir den opprettet. Standardplasseringen for CyberElements-agenten er
Program Files (x86)\Systancia\cyberelements. Gateway-
Angi hvilken Edge Gateway som skal brukes til utrulling av agenten.
Domain-
Navnet på domenet der administrasjonskontoen som brukes til å installere agenten, ligger.
Username-
Navnet på administratorkontoen som skal brukes til å installere agenten. Denne kontoen må kunne installere programmer på målserveren.
Password-
Passordet til administratorkontoen.
Når alle opplysningene er lagt inn, kan utrullingen av agenten startes. Et siste vindu viser om utrullingen av agenten på målserveren var vellykket eller ikke.
Ytterligere innstillinger kan fortsatt være nødvendige. Se følgende avsnitt: Konfigurer agenten
For bruk i modus for direkte tilgang + RDP- og HTML5-RDP-applikasjoner
Fra Machine management på skjermen for direkte tilgang gjør en knapp det mulig å rulle ut agenten: 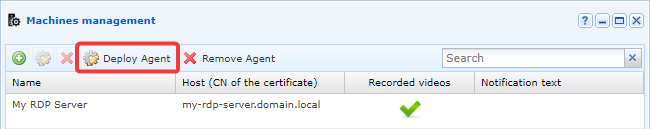
Etter at du har klikket på knappen for utrulling av agenten, vises et nytt vindu som ber om følgende opplysninger: 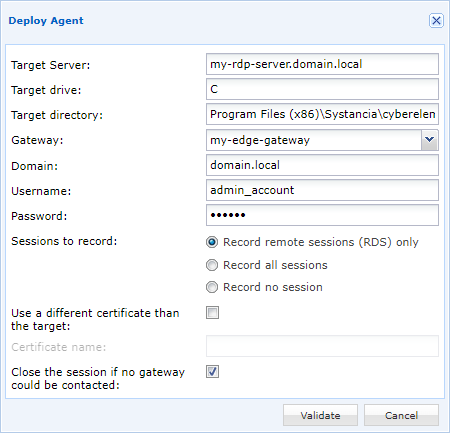
Target server-
IP-adresse eller DNS-navn til målserveren der opptaksagenten skal rulles ut. Som standard bruker dette feltet opplysningene fra serveren som er angitt i RDP- eller HTML5-RDP-applikasjonen.
Target drive-
Bokstaven til Windows-disken der agenten rulles ut. Vanligvis er dette bokstaven
C, som brukes til å rulle ut agenten på diskenC:\. Target directory-
Bane til installasjonskatalogen for agenten; hvis den ikke finnes, blir den opprettet. Standardplasseringen for CyberElements-agenten er
Program Files (x86)\Systancia\cyberelements. Gateway-
Angi hvilken Edge Gateway som skal brukes til utrulling av agenten.
Domain-
Navnet på domenet der administrasjonskontoen som brukes til å installere agenten, ligger.
Username-
Navnet på administratorkontoen som skal brukes til å installere agenten. Denne kontoen må kunne installere programmer på målserveren.
Password-
Passordet til administratorkontoen.
Sessions to record-
Definisjon av konteksten der et øktopptak skal finne sted:
Record remote sessions (RDS) only: bare RDP-fjerntilganger blir tatt opp.Record all sessions: både RDP-fjernøkter og økter i konsollmodus (fysisk tilgang til maskinen eller via hypervisorens konsollmodus) blir tatt opp.Record no sessions: ingen direkte tilkobling til serveren fører til øktopptak; agenten kan likevel brukes for tilgang via RDP- og HTML5-RDP-applikasjoner.
Use a different certificate than the target-
Alternativ for å definere navnet på sertifikatet som agenten bruker til å autentisere seg mot Edge Gateway. Hvis det ikke er definert, søker agenten etter et sertifikat med navnet til serveren.
Close the session if no gateway could be contacted-
Alternativ for å koble fra og logge ut brukeren (avhengig av innstillingene for Sessions to record) hvis Edge Gateway ikke er tilgjengelig, eller hvis brukeren ikke har autorisasjon til å koble seg til serveren.
Anbefaling
Ved førstegangsinstallasjoner, eller hvis det er usikkert om forutsetningene er oppfylt, er det best å la dette alternativet være umerket. Ellers vil nye tilkoblinger til serveren umiddelbart koble fra brukeren hvis det er et problem med forutsetningene eller innstillingene (avhengig av innstillingene for
Sessions to record).
Når alle opplysningene er lagt inn, kan utrullingen av agenten startes. Et siste vindu viser om utrullingen av agenten på målserveren var vellykket eller ikke.
Ytterligere innstillinger kan fortsatt være nødvendige. Se følgende avsnitt: Konfigurer agenten
Utrulling på flere servere
Informasjon
Denne metoden gjør det bare mulig å rulle ut opptaksagenten for bruk med RDP- og HTML5-RDP-applikasjoner. For at agenten skal fungere i modus for direkte tilgang, må konfigurasjonen rulles ut på annen måte (for eksempel via GPO).
Ytterligere forutsetning
Utrulling på flere servere er bare mulig på maskiner som tilhører et AD-domene, som selv er konfigurert i Authentication Domains i CyberElements med alternativet Allow RDS Server Management aktivert.
Fra Management of RDS servers legger du til én eller flere nye RDS-servere: 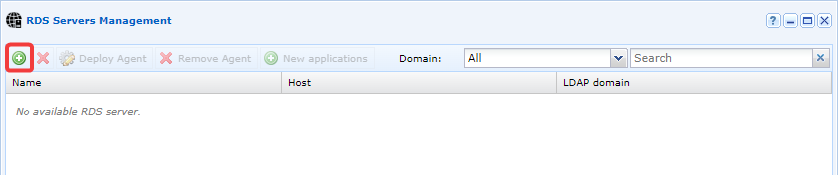
Søk opp og legg til serverne som opptaksagenten skal rulles ut på, ved å dra og slippe dem til panelet til høyre. Velg alternativet Deploy an agent: 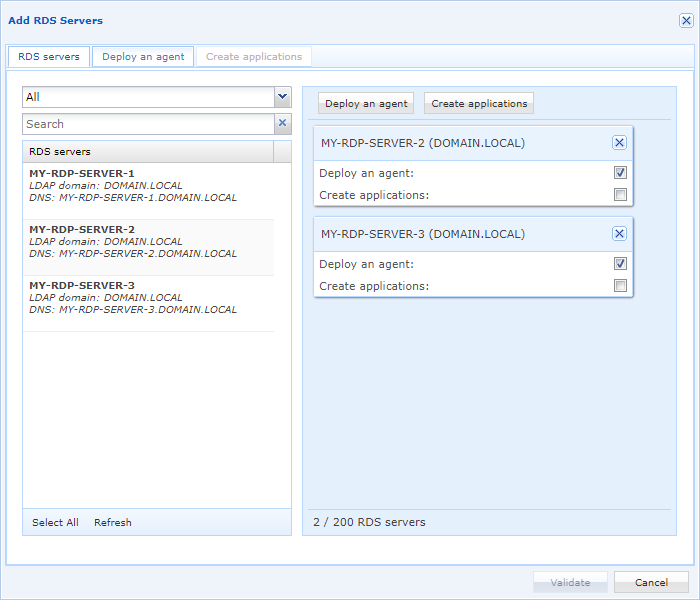
Konfigurer opplysningene for utrulling av agenten: 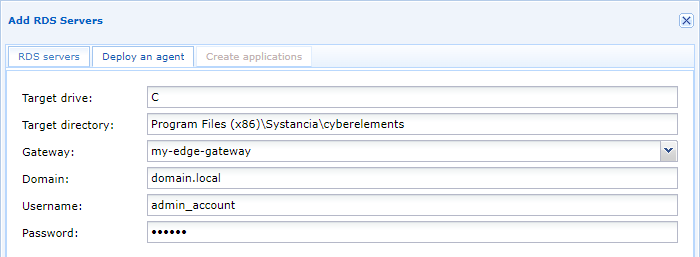
Target drive-
Bokstaven til Windows-disken der agenten rulles ut. Vanligvis er dette bokstaven
C, som brukes til å rulle ut agenten på diskenC:\. Target directory-
Bane til installasjonskatalogen for agenten; hvis den ikke finnes, blir den opprettet. Standardplasseringen for CyberElements-agenten er
Program Files (x86)\Systancia\cyberelements. Gateway-
Angi hvilken Edge Gateway som skal brukes til utrulling av agenten.
Domain-
Navnet på domenet der administrasjonskontoen som brukes til å installere agenten, ligger.
Username-
Navnet på administratorkontoen som skal brukes til å installere agenten. Denne kontoen må kunne installere programmer på målserveren.
Password-
Passordet til administratorkontoen.
Ytterligere innstillinger kan fortsatt være nødvendige. Se følgende avsnitt: Konfigurer agenten