Tilgang til en RDS-server fra applikasjonen Royal TS med opptak og Vault
Denne artikkelen beskriver fremgangsmåten for å bruke applikasjonen Royal TS som er installert lokalt på arbeidsstasjonen til en bruker, direkte, samtidig som økten tas opp og Vault for passord brukes.
På denne måten kan brukerne, enten de er interne i organisasjonen eller sitter på avstand, fortsette å bruke denne applikasjonen uten å gå via webportalen for brukere.
Virkemåten er som følger: fra den lokale applikasjonen Royal TS på arbeidsstasjonen til brukeren opprettes en RDP-forbindelse direkte til CyberElements Edge Gateway, som, avhengig av gjeldende autorisasjoner og innstillinger, gir tilgang til en mål-RDP-server.
En fjernbruker må først ha en VPN-forbindelse.
Forutsetninger
Obs
På dette stadiet støttes ikke visse MFA-metoder ved direkte tilgang uten agent.
Det gjelder MFA-typer som: FIDO2, brukersertifikat eller e-CPS.
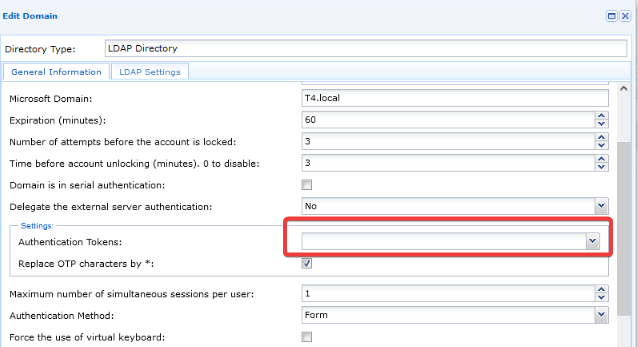
Autentiseringsdomenet må derfor dupliseres. La feltet Authentication token stå tomt for interne brukere som utfører direkte tilgang:
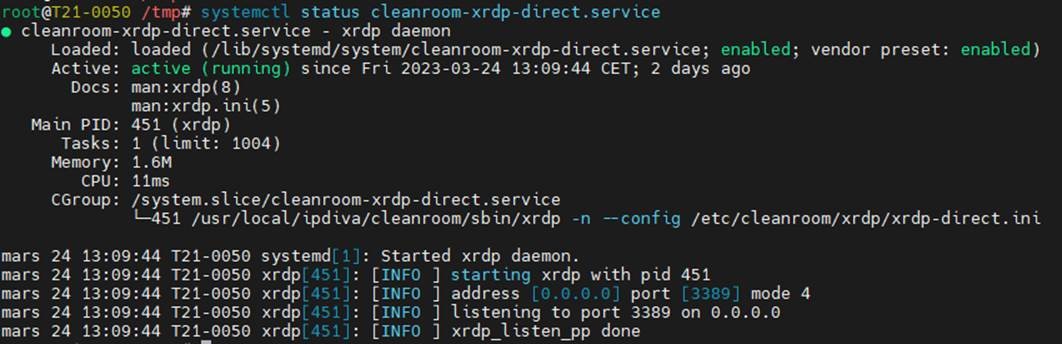
For direkte RDP-tilgang uten agent må tjenesten cleanroom-xdrp-direct aktiveres; den finnes som standard på CyberElements Edge Gateway-serverne.
Begynn med å åpne en SSH-økt som root på den aktuelle Edge Gateway-serveren.
Kjør deretter følgende kommando for å aktivere:
1 | |
Bruk deretter følgende kommando for å starte tjenesten:
1 | |
Informasjon
Du kan kontrollere statusen til tjenesten ved å kjøre kommandoen:
1 | |
Konfigurasjon av tilgjengelige applikasjoner
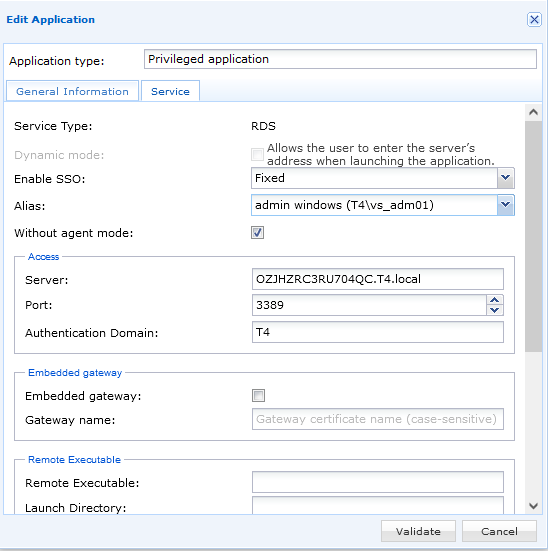
Begynn med å konfigurere mål-RDP-applikasjonene.
Avmerkingsboksen Without agent mode må være merket av.
Eksempel
Konfigurasjon av en kontrakt uten agent
Deretter må du konfigurere en tilgangskontrakt for at brukerne skal kunne få direkte tilgang til ressursen.
Åpne menyen RDP without agent record contracts:
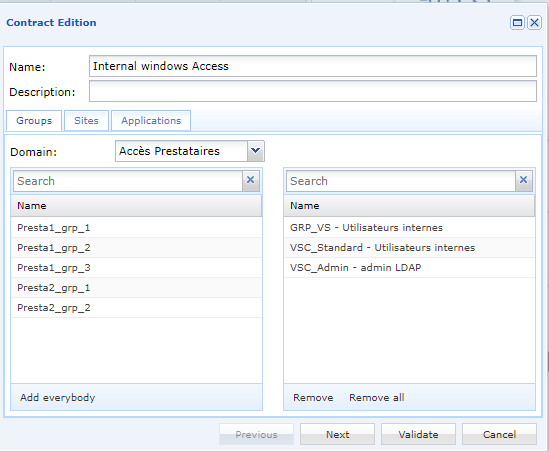
I fanen Groups velger du brukergruppene som kontrakten gjelder for, ved å dra og slippe dem fra listen til høyre:
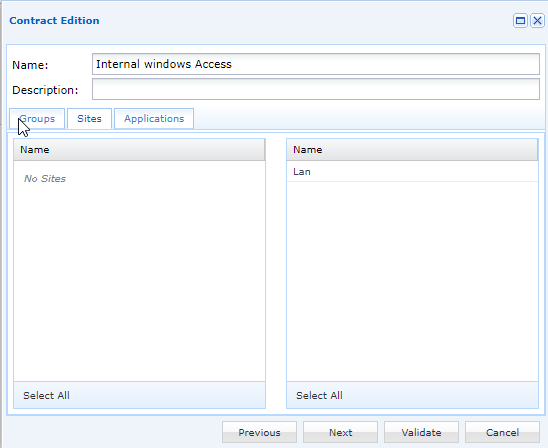
I fanen Sites velger du det aktuelle sitet:
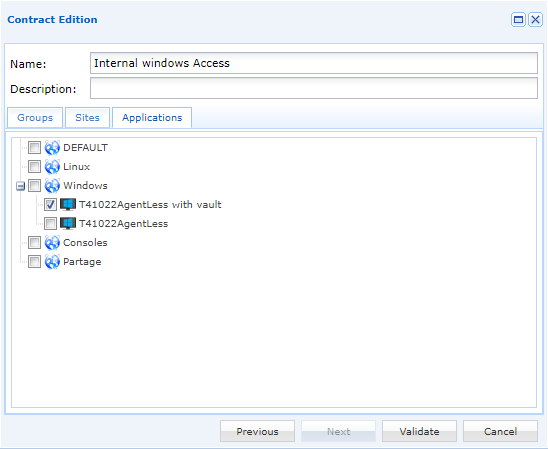
I fanen Applications velger du applikasjonene som brukerne skal kunne få tilgang til. Applikasjonene er organisert etter kategori. Du kan velge en hel kategori ved å klikke på den, eller velge bare bestemte applikasjoner ved å klikke på for å utvide kategorien:
Påloggingssyntaks i applikasjonen Royal TS
For å logge på applikasjonen Royal TS på arbeidsstasjonen må det brukes en bestemt syntaks.
Syntaksen har følgende form: USERNAME/CYBERELEMENTS_DOMAIN_NAME:APPLICATION_NAME
Adadvarsel!
Syntaksen skiller mellom store og små bokstaver!
Tilpass påloggingen din etter autentiseringsinnstillingene dine:
| Tilpasset verdi | Variabel | Beskrivelse |
|---|---|---|
USERNAME |
Brukernavn CyberElements | |
CYBERELEMENTS_DOMAIN_NAME |
Navnet på identitetsleverandørdomenet CyberElements for brukerpålogging | |
APPLICATION_NAME |
Navnet på RDP-applikasjonen uten agent som det skal gis tilgang til |
1 | |
Eksempel
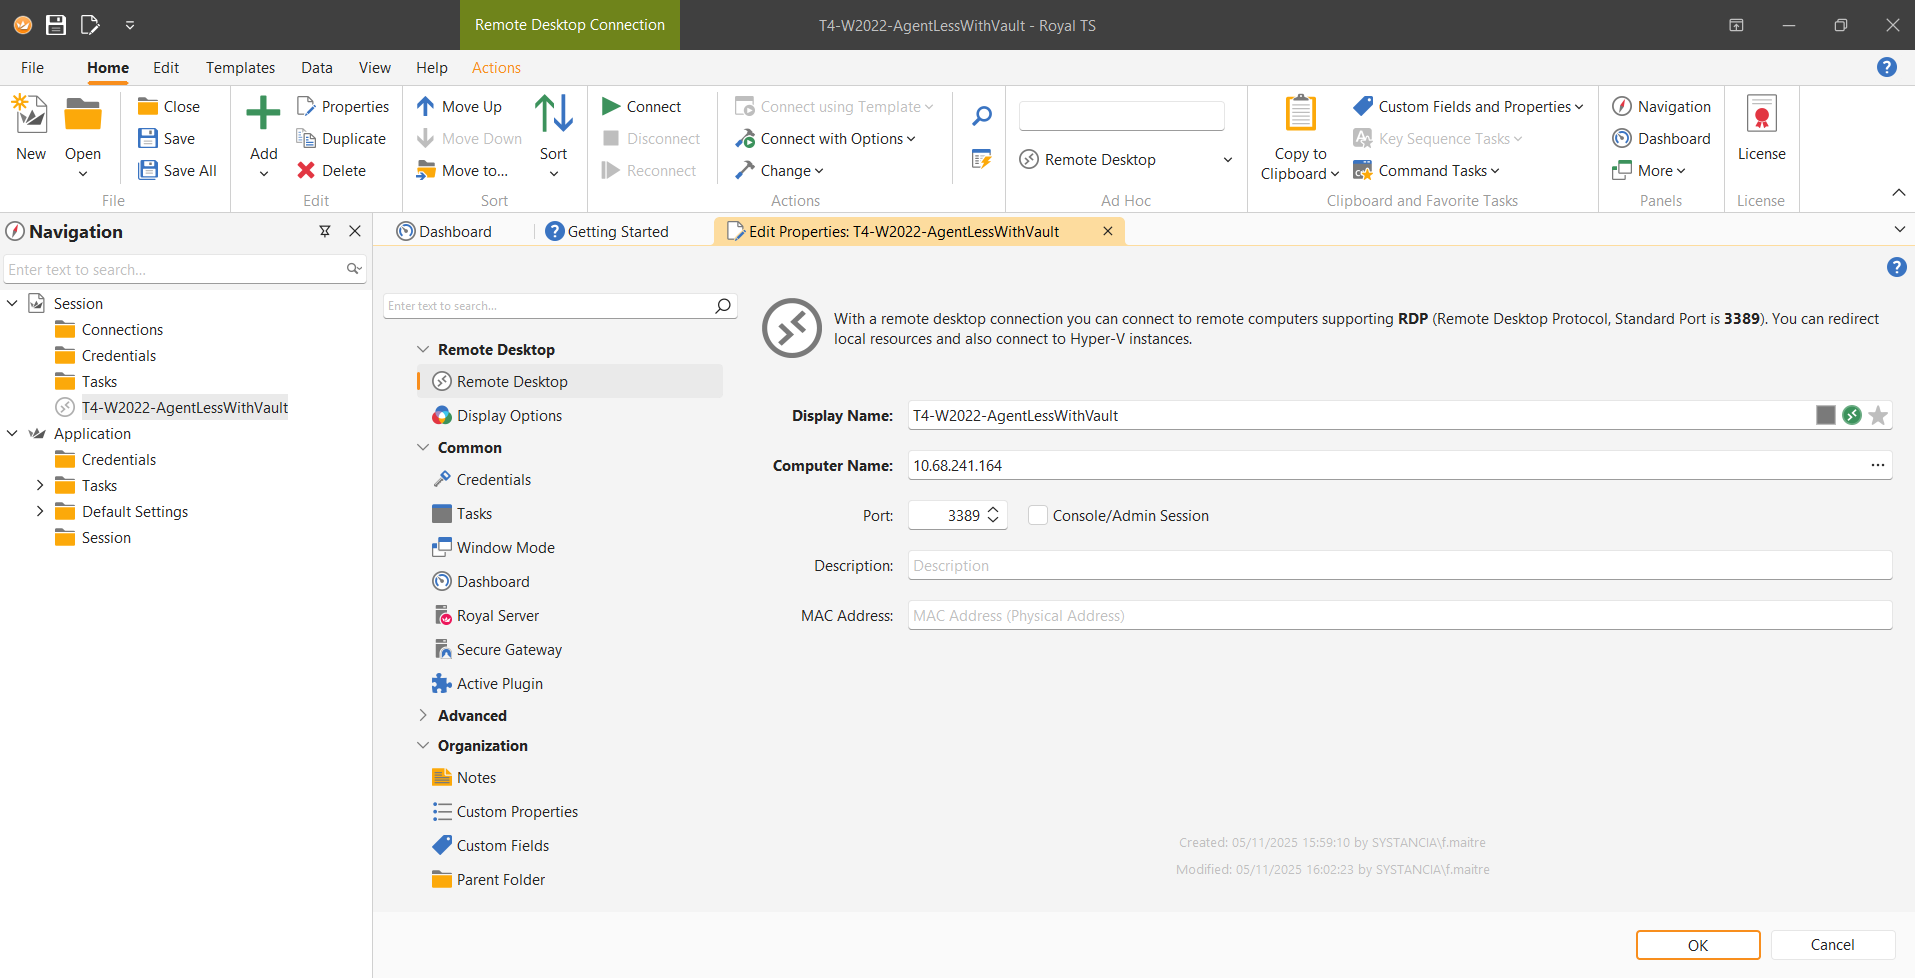
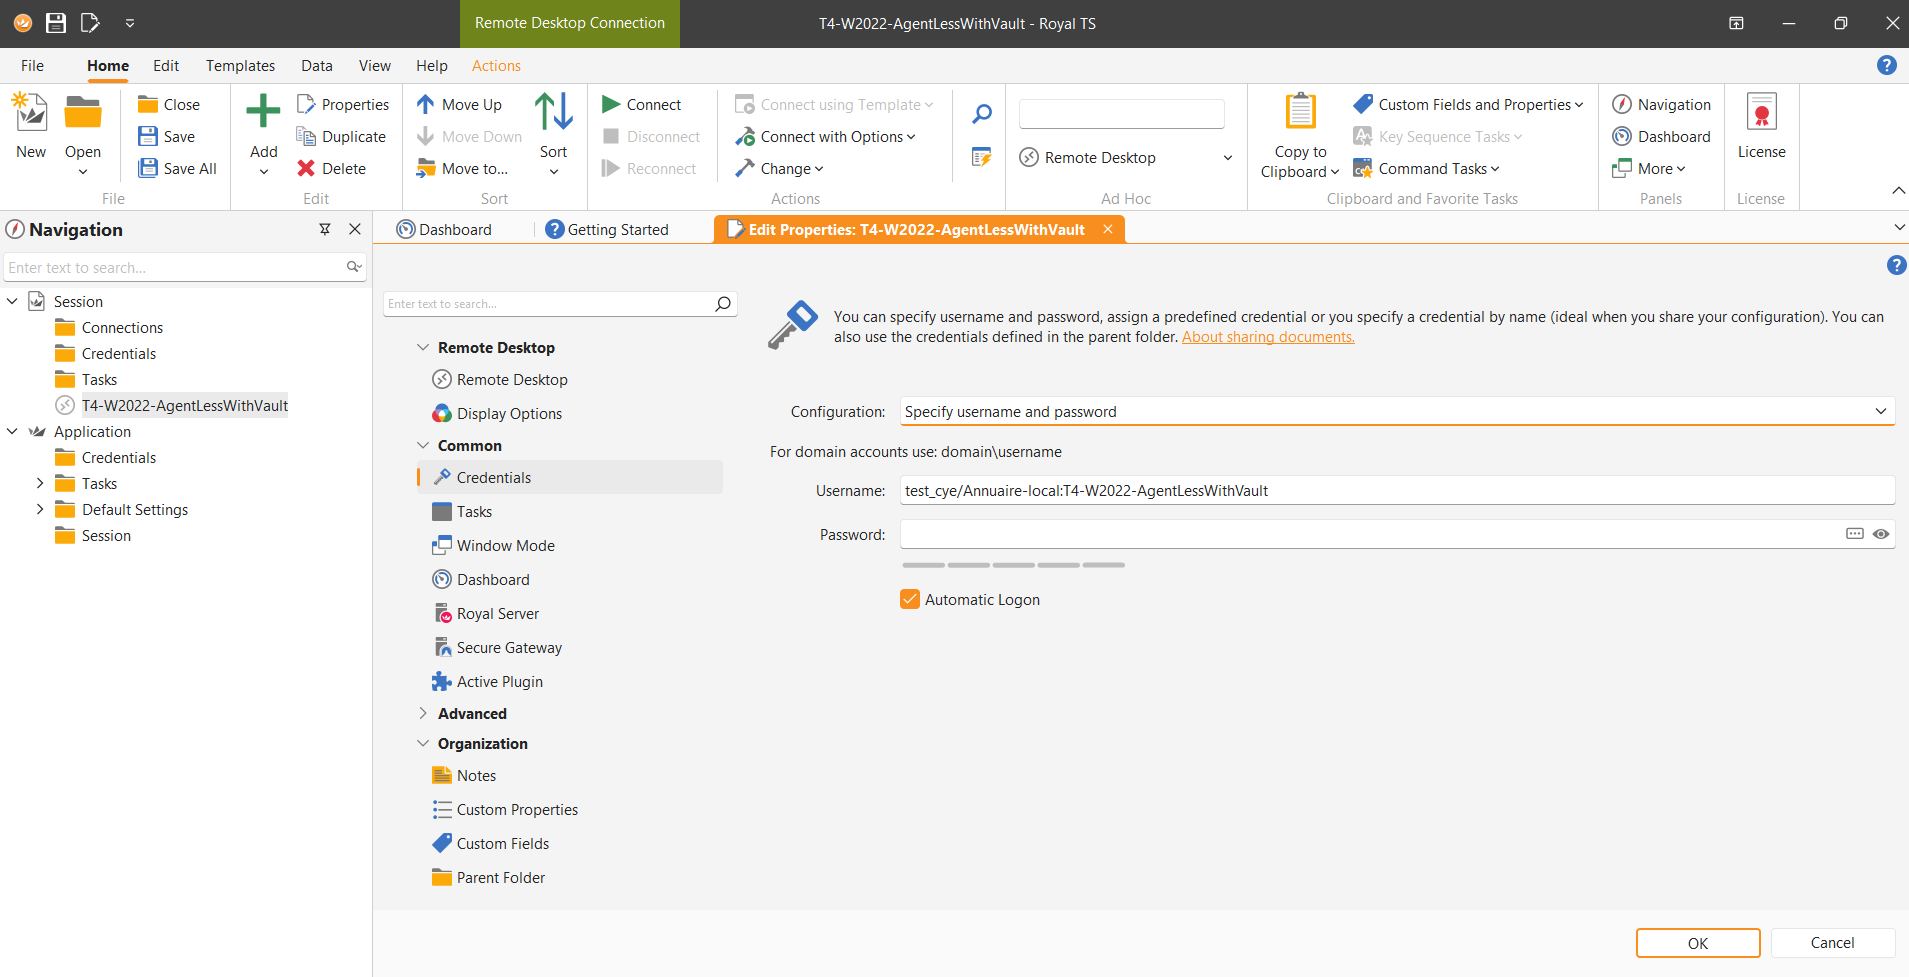
Merk
- La passordfeltet stå tomt.
- Mål-IP-adressen er adressen til CyberElements Edge Gateway-serveren for det aktuelle sitet.
Når du starter forbindelsen, blir du bedt om passordet til kontoen som ble angitt i den forrige identifikatoren:
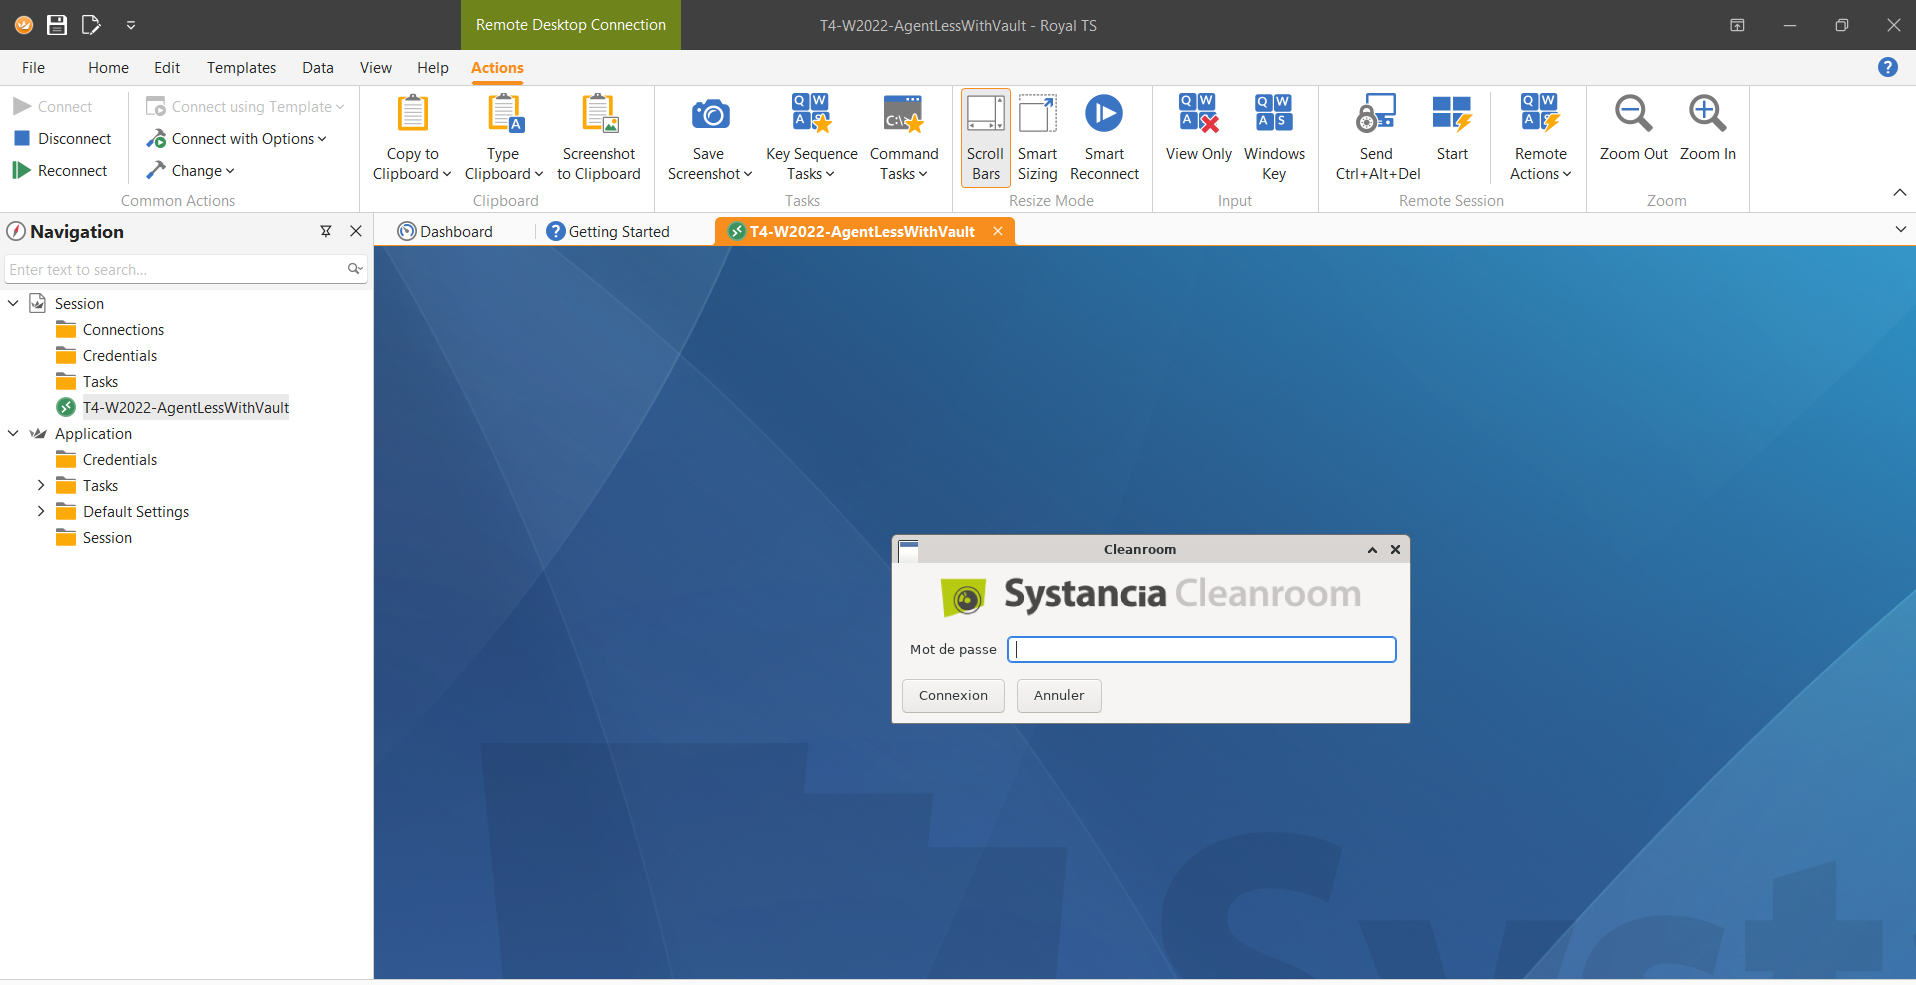
Etter at passordet er skrevet inn, opprettes forbindelsen til serveren, og en melding minner om at økten tas opp: