Opprette/endre Matching-regler
Matching-reglene er i virkeligheten de ulike reglene der vi på den ene siden parer objektene fra den autoritative kilden og målkilden, og på den andre siden definerer handlingene som skal utføres på de ulike handlingene: oppretting, endring, sletting.
Matching-reglene består derfor av fem deler:
- Regel for paring av to objekter
- Regel for sammenligning av attributter mellom to parede objekter
- Regel for oppretting av et objekt
- Regel for endring av et objekt
- Regel for sletting av et objekt
Opprette/endre paringsregler
En paringsregel består i å definere attributtene i den autoritative kilden og attributtene i målkilden som må stemme overens for å fastslå at objektet i den autoritative kilden svarer til objektet i målkilden.
I regelen ”Matching” defineres paringsreglene i den første boksen på skjermen. Klikk på ”New ” for å opprette en ny regel. Velg en regel og klikk på ”Modify” for å endre den, eller på ”Delete” for å slette den.
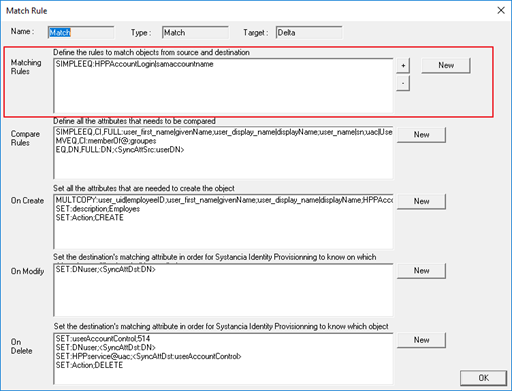
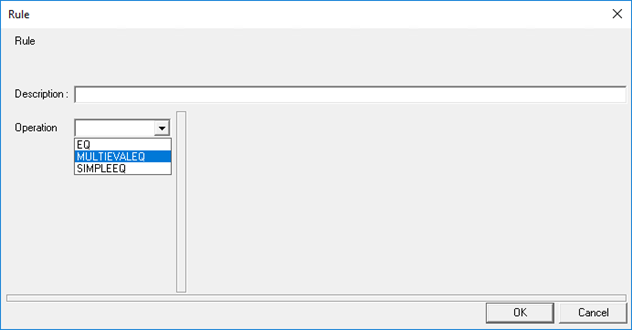
Paringsregler opprettes ut fra en operasjon. Se siden Liste over tilgjengelige operasjoner per regel for å velge den operasjonen bruksområdet ditt krever.
Eksempel på en paringsregel: For nedstrøms provisjonering (kontoer og autorisasjoner) er paringen av objektene konfigurert på påloggingsnavnene til kontoene.
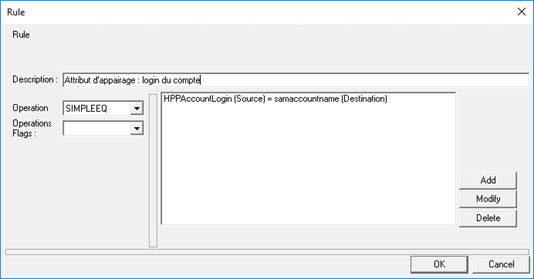
Det er mulig å konfigurere flere paringsregler og fastsette rekkefølgen de brukes i.
Opprette sammenligningsregler
En sammenligningsregel består i å definere attributtene i den autoritative kilden og attributtene i målkilden som skal sammenlignes med hverandre for å bestemme endringene som skal gjøres.
I regelen ”Matching” defineres sammenligningsreglene i den andre boksen på skjermen. Klikk på ”New ” for å opprette en ny regel. Velg en regel og klikk på ”Modify” for å endre den, eller på ”Delete” for å slette den.
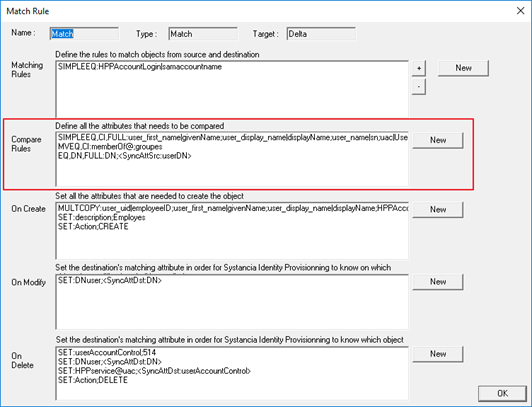
En sammenligningsregel opprettes ut fra en operasjon. Se siden Liste over tilgjengelige operasjoner per regel for å velge den operasjonen bruksområdet ditt krever.
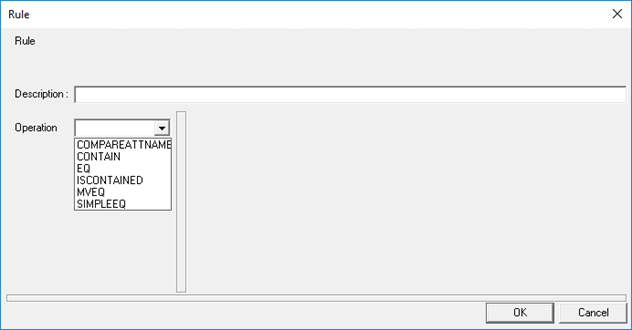
Eksempel på en sammenligningsregel: en liste over enkeltverdiattributter sammenlignes mellom de to kildene.
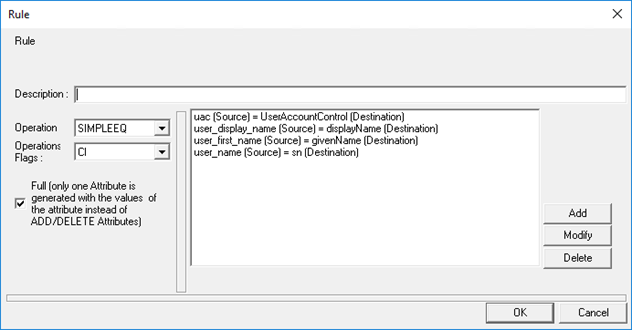
Alternativet ”Full”: resultatene av en sammenligningsregel kan eksporteres og skrives på to måter for flerverdiattributter:
- Alternativet merket av: hvis det oppdages en endring mellom to attributter, inneholder den eksporterte taggen, som bærer navnet til attributtet i målkilden, bare de endelige verdiene til attributtet. Vi kjenner ikke detaljene om de slettede verdiene og de nye verdiene som er lagt til, og heller ikke verdiene som ikke er endret.
- Alternativet ikke merket av: hvis det oppdages en endring mellom to attributter, kan det eksporteres to tagger som bærer navnet til attributtet i målkilden. En første tagg som inneholder underoperasjonen ”ADD”, og en andre tagg som inneholder underoperasjonen ”DEL”. Taggen for underoperasjonen ”ADD” inneholder bare de nye verdiene som skal legges til, og taggen for underoperasjonen ”DEL” bare verdiene som skal slettes. I dette tilfellet vet vi ikke om det finnes uendrede verdier.
Dette alternativet velges ut fra konnektoren og ut fra operasjonene som skal utføres i de ulike reglene for oppretting, endring eller sletting.
Det er mulig å konfigurere flere sammenligningsregler, som alle brukes på alle parede objekter.
Opprette/endre opprettingsregler
En opprettingsregel består i å definere på den ene siden verdien av identifikasjonsattributtet som brukes når opprettingene skrives, og på den andre siden attributtene og verdiene deres som provisjoneres til målkilden for alle objekter som er bestemt som opprettinger. Et objekt bestemmes som en oppretting når det finnes i den autoritative kilden, men ikke i målkilden. Verdiene til attributtene kan mates fra attributter i den autoritative kilden; dette kalles attributtilordning. Verdiene til attributtene kan også komme fra attributter som er konfigurert i konverteringsreglene, eller angis ved hjelp av operasjoner og nøkkelord.
I regelen ”Matching” defineres opprettingsreglene i den tredje boksen på skjermen. Klikk på ”New ” for å opprette en ny regel. Velg en regel og klikk på ”Modify” for å endre den, eller på ”Delete” for å slette den.
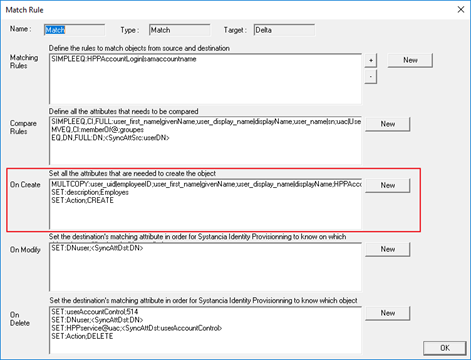
En opprettingsregel opprettes ut fra en operasjon. Se siden Liste over tilgjengelige operasjoner per regel for å velge den operasjonen bruksområdet ditt krever.
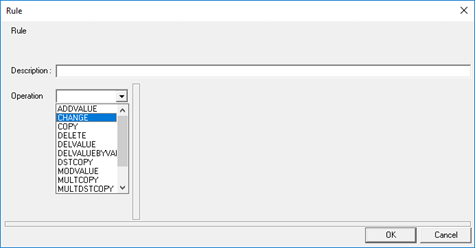
Eksempel på en opprettingsregel: Tilordning av enkeltverdi- eller flerverdiattributter mellom den autoritative kilden og målkilden.
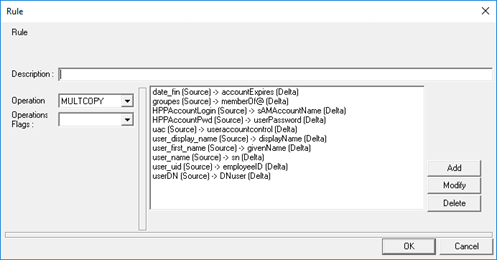
Det er mulig å konfigurere flere opprettingsregler, som alle brukes på alle objekter som er identifisert som opprettinger.
Spesialtilfelle for repositoryer av typen katalog:
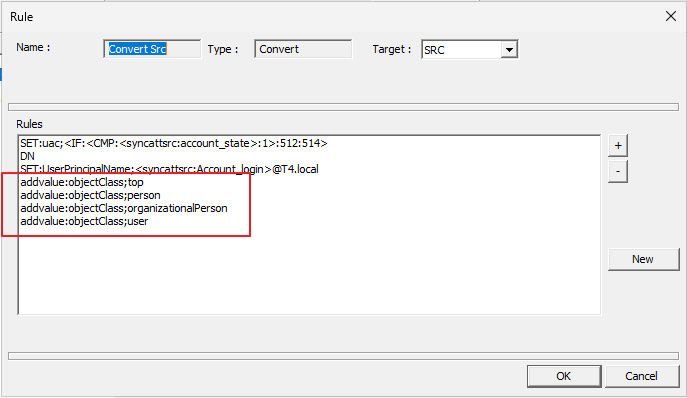
Med den nye katalogkonnektoren må attributtet objectClass fylles ut i opprettingsregelen. For å gjøre dette oppretter du attributtet objectClass i en konverteringsregel som brukes på kilden, med verdiene som tilsvarer objektet som skal opprettes:
- for et objekt av typen bruker:
Top,Person,organizationalPerson,user - for en sikkerhetsgruppe:
Top,Group
Eksempel på konfigurasjon i SIP:
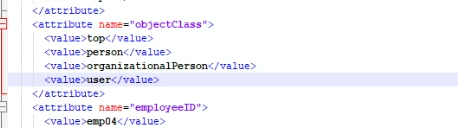
Format som oppnås i utdatafilen sync.xml:
Anbefaling
Kontroller i katalogen verdiene til attributtet objectClass på et tilsvarende objekt, for å sikre at du bruker de riktige verdiene.
For å provisjonere passordet til en konto i en katalog er attributtet som skal fylles ut, unicodePwd.
Active Directory forventer i unicodePwd en verdi som er kodet i UTF-16 og overført i binær form: konnektoren utfører selv denne konverteringen, både ved oppretting og ved endring. Angi passordet i klartekst i regelen, uten forutgående koding. At verdien er et ”passord”, bevares når attributter kopieres.
Obs
Active Directory godtar bare skriving av unicodePwd over en kryptert forbindelse. Repositoryet må derfor konfigureres i LDAPS (port 636 som standard) så snart passord skal angis eller endres, og tjenestekontoen til konnektoren må ha rettigheten til å tilbakestille passordet til de berørte objektene.
Merk
Hvis objectClass ikke er fylt ut, bruker konnektoren som standard, for en bruker, top, person, organizationalPerson og user på Active Directory, eller top, person, organizationalPerson og inetOrgPerson på OpenLDAP. Ikke stol på disse verdiene: fyll alltid ut objectClass eksplisitt, som angitt ovenfor.
Opprette/endre endringsregler
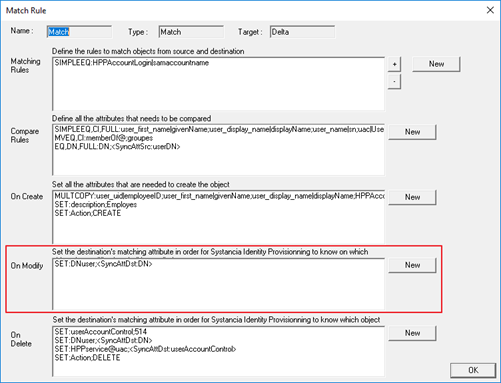
En endringsregel består i å definere på den ene siden verdien av identifikasjonsattributtet som brukes når endringene skrives, og på den andre siden — valgfritt — attributtene og verdiene deres som provisjoneres til målkilden for alle objekter som er bestemt som endringer. Merk at for objektene som er bestemt som endringer, føres resultatene av sammenligningsreglene automatisk inn i endringsregelen.
I regelen ”Matching” defineres endringsreglene i den fjerde boksen på skjermen. Klikk på ”New ” for å opprette en ny regel. Velg en regel og klikk på ”Modify” for å endre den, eller på ”Delete” for å slette den.
En endringsregel opprettes ut fra en operasjon. Se siden Liste over tilgjengelige operasjoner per regel for å velge den operasjonen bruksområdet ditt krever.
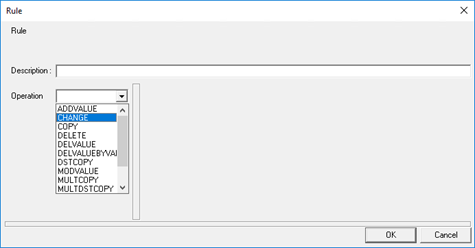
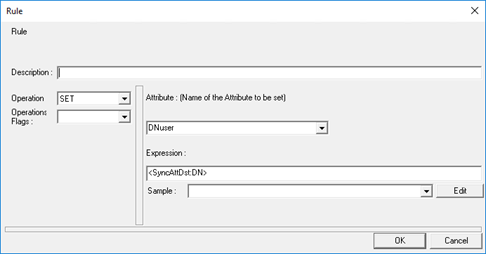
Eksempel på en endringsregel: Fastsettelse av identifikasjonsattributtet til objektet som skal endres i målkilden (katalogen). Attributtet ”DNuser” angis med et uttrykk som bruker nøkkelordet ”SyncAttDst” for å hente verdien av attributtet DN i målkilden.
Opprette/endre sletteregler
En sletteregel består i å definere på den ene siden verdien av identifikasjonsattributtet som brukes når slettingene skrives, og på den andre siden — valgfritt — attributtene og verdiene deres som mates inn i målkilden for alle objekter som er bestemt som slettinger. Å endre attributter på objekter som er bestemt som slettinger, er bare mulig når objektet ikke slettes for godt. Et objekt bestemmes som en sletting når det finnes i målkilden, men ikke i den autoritative kilden. Følgelig kan verdiene til attributtene bare komme fra attributter som er konfigurert i konverteringsreglene, eller angis direkte i slettereglene ved hjelp av operasjoner og nøkkelord.
Obs
Fra og med versjon 7.1 kan operasjonene i en sletteregel ikke lenger referere til målkilden. Siden alt som oppdages for sletting, nødvendigvis finnes i målkilden, er det ikke lenger nyttig å angi at informasjonen skal søkes der. Bruk nøkkelordet ”SyncAttSrc” eller operasjonene COPY, MULTCOPY osv. Ved en oppgradering migreres eksisterende konnektorer automatisk.
Denne migreringen skjer når konfigurasjonen lastes inn: motoren bruker følgende tilordning.
| I en sletteregel, før 7.1 | Erstattet av |
|---|---|
SyncAttDst (for eksempel <SyncAttDst:attribut>) |
SyncAttSrc |
DSTCOPY |
COPY |
MULTDSTCOPY |
MULTCOPY |
Korriger likevel reglene dine som bruker disse nøkkelordene: den viste konfigurasjonen vil da samsvare med det motoren utfører. ⚠ Erstatningen gjelder teksten i regelen, uavhengig av store og små bokstaver: den påvirker også nøkkelord som inneholder disse termene, for eksempel SyncAttDstOperation eller SyncAttDstType. Kontroller disse tilfellene etter en oppgradering.
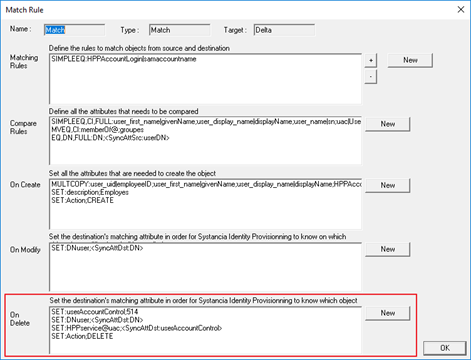
I regelen ”Matching” defineres slettereglene i den femte boksen på skjermen. Klikk på ”New ” for å opprette en ny regel. Velg en regel og klikk på ”Modify” for å endre den, eller på ”Delete” for å slette den.
En sletteregel opprettes ut fra en operasjon. Se siden Liste over tilgjengelige operasjoner per regel for å velge den operasjonen bruksområdet ditt krever.
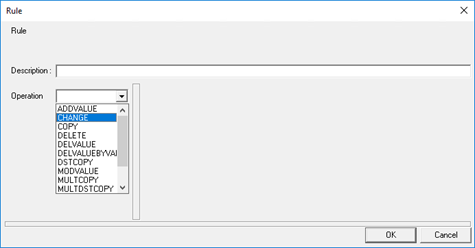
Eksempel på en sletteregel: Definisjon av identifikasjonsattributtet til objektet som skal slettes i målkilden (katalog). Attributtet ”DNuser” angis ved hjelp av et uttrykk som bruker nøkkelordet ”SyncAttSrc” for å hente verdien av DN-attributtet i målkilden.
Det er mulig å konfigurere flere sletteregler, som alle brukes på alle objekter som er identifisert som slettinger.