Skapa/ändra Matching-regler
Matching-reglerna är i själva verket de olika regler med vilka vi å ena sidan kopplar samman objekten från den auktoritativa källan och målkällan, och å andra sidan fastställer de åtgärder som ska utföras vid de olika åtgärderna: skapande, ändring, borttagning.
Matching-reglerna består därför av fem delar:
- Regel för sammankoppling av två objekt
- Regel för jämförelse av attribut mellan två sammankopplade objekt
- Regel för att skapa ett objekt
- Regel för att ändra ett objekt
- Regel för att ta bort ett objekt
Skapa/ändra sammankopplingsregler
En sammankopplingsregel består i att fastställa vilka attribut i den auktoritativa källan och vilka attribut i målkällan som måste överensstämma för att fastslå att objektet i den auktoritativa källan motsvarar objektet i målkällan.
I regeln ”Matching” fastställs sammankopplingsreglerna i den första rutan på skärmen. Klicka på ”New ” för att skapa en ny regel. Markera en regel och klicka på ”Modify” för att ändra den eller på ”Delete” för att ta bort den.
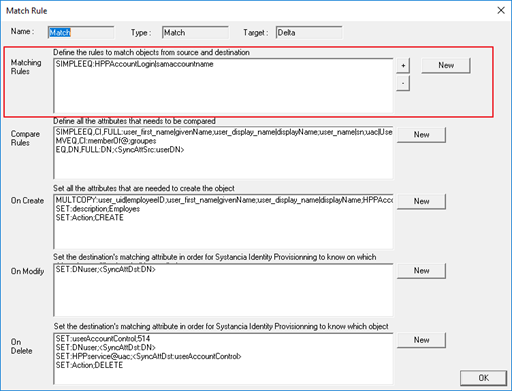
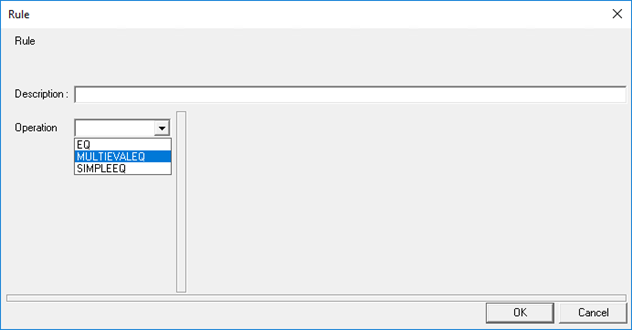
Sammankopplingsregler skapas utifrån en operation. Se sidan Lista över tillgängliga operationer per regel för att välja den operation som ditt användningsfall kräver.
Exempel på en sammankopplingsregel: för nedströms provisionering (konton och auktoriseringar) har vi konfigurerat sammankoppling av objekt utifrån kontonas inloggningsnamn.
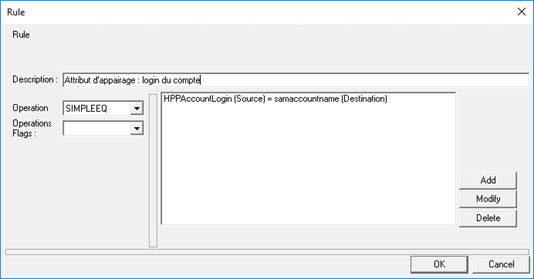
Det är möjligt att konfigurera flera sammankopplingsregler och att fastställa i vilken ordning de tillämpas.
Skapa jämförelseregler
En jämförelseregel består i att fastställa vilka attribut i den auktoritativa källan och vilka attribut i målkällan som ska jämföras med varandra för att fastställa vilka ändringar som ska göras.
I regeln ”Matching” fastställs jämförelsereglerna i den andra rutan på skärmen. Klicka på ”New ” för att skapa en ny regel. Markera en regel och klicka på ”Modify” för att ändra den eller på ”Delete” för att ta bort den.
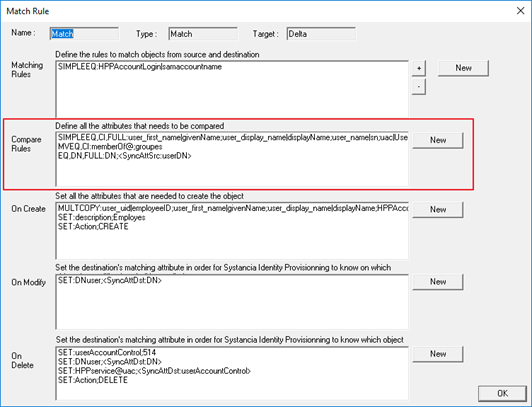
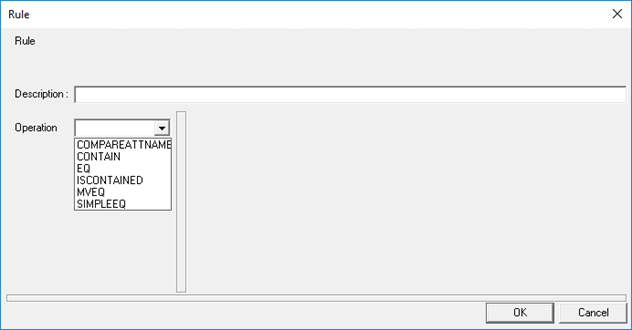
En jämförelseregel skapas utifrån en operation. Se sidan Lista över tillgängliga operationer per regel för att välja den operation som ditt användningsfall kräver.
Exempel på en jämförelseregel: en lista över envärda attribut jämförs mellan de två källorna.
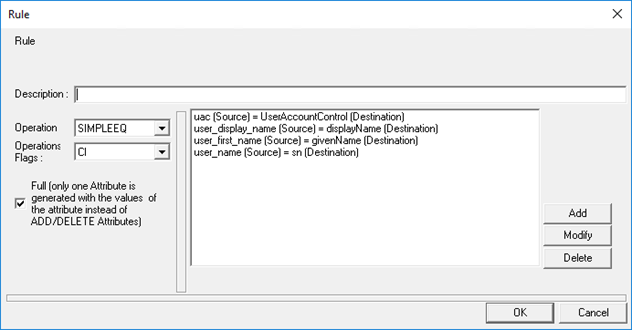
Alternativet ”Full”: resultaten av en jämförelseregel kan exporteras och skrivas på två sätt för flervärda attribut:
- Alternativet markerat: om en ändring upptäcks mellan två attribut innehåller den exporterade taggen, som bär namnet på målkällans attribut, bara attributets slutliga värden. Vi känner inte till detaljerna om de borttagna värdena och de nya värden som lagts till, inte ens om de värden som inte har ändrats.
- Alternativet omarkerat: om en ändring upptäcks mellan två attribut kan två taggar exporteras som bär namnet på målkällans attribut. En första tagg som innehåller en underoperation ”ADD” och en andra tagg som innehåller en underoperation ”DEL”. Taggen för underoperationen ”ADD” innehåller bara de nya värden som ska läggas till, och taggen för underoperationen ”DEL” bara de värden som ska tas bort. I detta fall känner vi inte till om det finns oförändrade värden.
Detta alternativ bör väljas utifrån konnektorn och de operationer som ska utföras i de olika reglerna för skapande, ändring eller borttagning.
Det är möjligt att konfigurera flera jämförelseregler, som alla tillämpas på alla sammankopplade objekt.
Skapa/ändra skapanderegler
En skapanderegel består i att å ena sidan fastställa värdet på det identifieringsattribut som används när skapanden skrivs, och å andra sidan de attribut och deras värden som provisioneras till målkällan för alla objekt som fastställts som skapanden. Ett objekt fastställs som ett skapande när det finns i den auktoritativa källan men inte i målkällan. Attributens värden kan matas från attribut i den auktoritativa källan; detta kallas attributmappning. Attributens värden kan också komma från attribut som konfigurerats i omvandlingsregler, eller anges med operationer och nyckelord.
I regeln ”Matching” fastställs skapandereglerna i den tredje rutan på skärmen. Klicka på ”New ” för att skapa en ny regel. Markera en regel och klicka på ”Modify” för att ändra den eller på ”Delete” för att ta bort den.
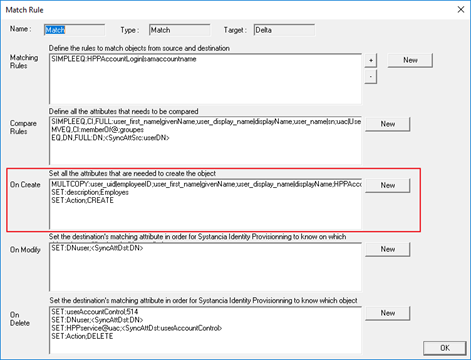
En skapanderegel skapas utifrån en operation. Se sidan Lista över tillgängliga operationer per regel för att välja den operation som ditt användningsfall kräver.
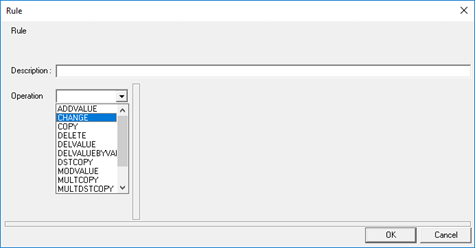
Exempel på en skapanderegel: mappning av envärda eller flervärda attribut mellan den auktoritativa källan och målkällan.
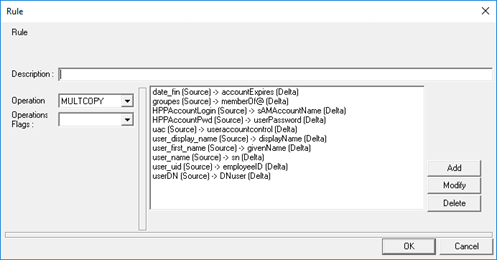
Det är möjligt att konfigurera flera skapanderegler, som alla tillämpas på alla objekt som identifierats som skapanden.
Specialfall för repositoryn av katalogtyp:
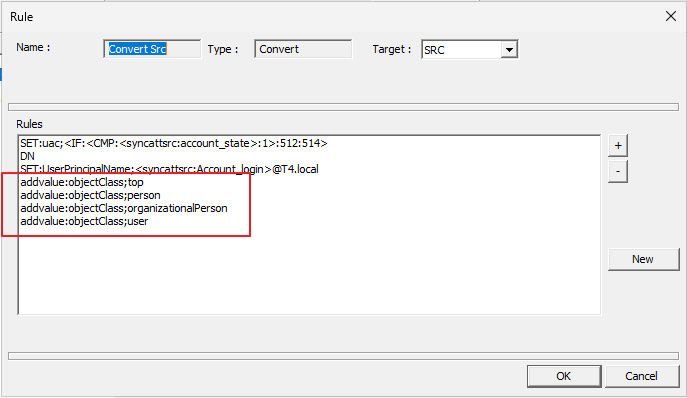
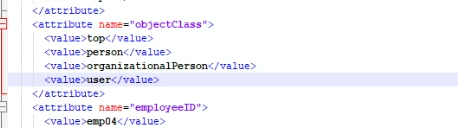
Med den nya katalogkonnektorn måste attributet objectClass anges i skapanderegeln. Skapa för detta attributet objectClass i en omvandlingsregel som tillämpas på källan, med de värden som motsvarar objektet som ska skapas:
- för ett objekt av typen användare:
Top,Person,organizationalPerson,user - för en säkerhetsgrupp:
Top,Group
Exempel på konfiguration i SIP:
Format som erhålls i utdatafilen sync.xml:
Rekommendation
Kontrollera i katalogen vilka värden attributet objectClass har för ett liknande objekt, så att du säkert använder rätt värden.
För att provisionera ett kontos lösenord i en katalog är det attributet unicodePwd som ska fyllas i.
Active Directory förväntar sig i unicodePwd ett värde som är kodat i UTF-16 och överförs i binär form: konnektorn utför själv den här konverteringen, både vid skapande och vid ändring. Ange lösenordet i klartext i regeln, utan föregående kodning. Värdets karaktär av ”lösenord” bevaras när attribut kopieras.
Observera
Active Directory accepterar endast skrivning av unicodePwd över en krypterad anslutning. Repositoryt måste därför konfigureras i LDAPS (port 636 som standard) så snart lösenord ska anges eller ändras, och konnektorns tjänstekonto måste ha rättigheten att återställa lösenordet för de berörda objekten.
Obs
Om objectClass inte fylls i tillämpar konnektorn som standard, för en användare, top, person, organizationalPerson och user på Active Directory, eller top, person, organizationalPerson och inetOrgPerson på OpenLDAP. Förlita dig inte på dessa värden: fyll alltid i objectClass explicit, enligt ovan.
Skapa/ändra ändringsregler
En ändringsregel består i att å ena sidan fastställa värdet på det identifieringsattribut som används när ändringarna skrivs, och å andra sidan, valfritt, fastställa de attribut och deras värden som provisioneras till målkällan för alla objekt som fastställts för ändring. Det bör noteras att för de objekt som fastställts för ändring förs resultaten av jämförelsereglerna automatiskt in i ändringsregeln.
I regeln ”Matching” fastställs ändringsreglerna i den fjärde rutan på skärmen. Klicka på ”New ” för att skapa en ny regel. Markera en regel och klicka på ”Modify” för att ändra den eller på ”Delete” för att ta bort den.
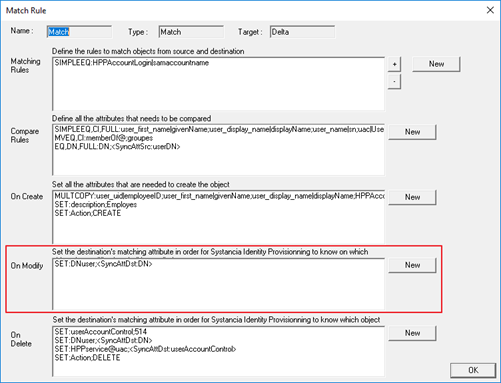
En ändringsregel skapas utifrån en operation. Se sidan Lista över tillgängliga operationer per regel för att välja den operation som ditt användningsfall kräver.
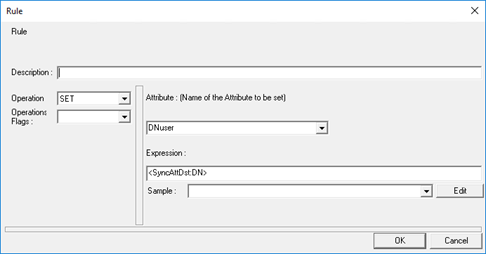
Exempel på en ändringsregel: fastställande av identifieringsattributet för det objekt som ska ändras i målkällan (katalogen). Attributet ”DNuser” anges med ett uttryck som använder nyckelordet ”SyncAttDst” för att hämta värdet på attributet DN i målkällan.
Skapa/ändra borttagningsregler
En borttagningsregel består i att å ena sidan fastställa värdet på det identifieringsattribut som används när borttagningar skrivs, och å andra sidan, valfritt, de attribut och deras värden som matas in i målkällan för alla objekt som fastställts för borttagning. Att ändra attribut på objekt som fastställts för borttagning är bara möjligt när objektet inte verkligen tas bort. Ett objekt fastställs för borttagning när det finns i målkällan men inte i den auktoritativa källan. Följaktligen kan attributens värden bara komma från attribut som konfigurerats i omvandlingsregler, eller anges direkt i borttagningsreglerna med operationer och nyckelord.
Observera
Från och med version 7.1 kan operationerna i en borttagningsregel inte längre hänvisa till målkällan. Eftersom allt som identifieras för borttagning nödvändigtvis finns i målkällan är det inte längre meningsfullt att ange att informationen ska sökas där. Använd nyckelordet ”SyncAttSrc” eller operationerna COPY, MULTCOPY osv. Vid en versionsuppgradering migreras befintliga konnektorer automatiskt.
Den här migreringen sker när konfigurationen läses in: motorn tillämpar då följande mappning.
| I en borttagningsregel, före 7.1 | Ersätts av |
|---|---|
SyncAttDst (till exempel <SyncAttDst:attribut>) |
SyncAttSrc |
DSTCOPY |
COPY |
MULTDSTCOPY |
MULTCOPY |
Korrigera ändå dina regler som använder dessa nyckelord: den konfiguration som visas kommer då att motsvara det som motorn kör. ⚠ Ersättningen tillämpas på regelns text, oavsett skiftläge: den påverkar även nyckelord som innehåller dessa termer, till exempel SyncAttDstOperation eller SyncAttDstType. Kontrollera dessa fall efter en versionsuppgradering.
I regeln ”Matching” fastställs borttagningsreglerna i den femte rutan på skärmen. Klicka på ”New ” för att skapa en ny regel. Markera en regel och klicka på ”Modify” för att ändra den eller på ”Delete” för att ta bort den.
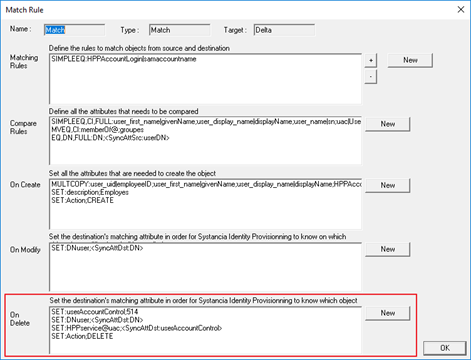
En borttagningsregel skapas utifrån en operation. Se sidan Lista över tillgängliga operationer per regel för att välja den operation som ditt användningsfall kräver.
Exempel på en borttagningsregel: definition av identifieringsattributet för objektet som ska tas bort i målkällan (katalog). Attributet ”DNuser” anges med ett uttryck som använder nyckelordet ”SyncAttSrc” för att hämta värdet för attributet DN i målkällan.
Det är möjligt att konfigurera flera borttagningsregler, som alla tillämpas på alla objekt som identifierats för borttagning.