Ställa in tvåfaktorsautentisering med Google Authenticator
Skapa en ny TOTP-token i administrationskonsolen
Öppna OTP Token Generator från ett administratörskonto:
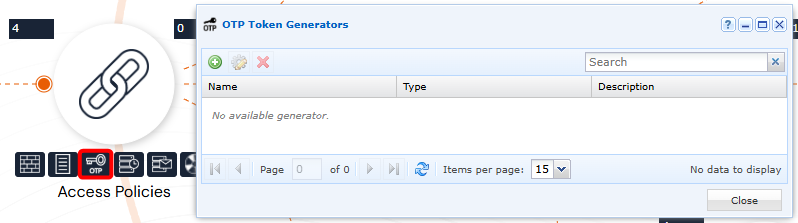
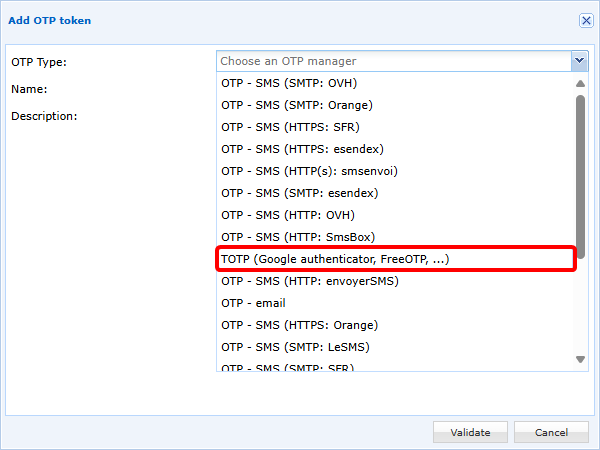
Lägg till en ny TOTP-token och välj TOTP (Google authenticator, FreeOTP, ...):
Konfigurera därefter din TOTP-token:
- Ange ett namn. Observera att detta namn visas för användaren i Google Authenticator om registreringsmetoden med QR-kod väljs.
- Fälten
Expiration TimeochNumber of Digitsberor på TOTP-generatorn. För Google Authenticator måste dessa värden sättas till30sekunder respektive6siffror. - Fältet
Key size (bits)är som standard satt till32, vilket är det rekommenderade värdet, men inställningar på16eller64bitar är också möjliga.
Det finns två metoder för att lagra TOTP-nycklar:
-
(Rekommenderad metod) Lagring av nyckeln i CyberElements; 3 driftlägen kan användas:
- Om du markerar alternativet
Display a QR Code on the user portalfår användaren vid sin första autentisering en QR-kod att skanna med Google Authenticator för att registrera sitt TOTP. Därefter måste användaren bekräfta det registrerade TOTP. - I kombination med det föregående alternativet eller utan det kan TOTP-nyckeln skickas med e-post till användaren, som då måste göra en manuell registrering:
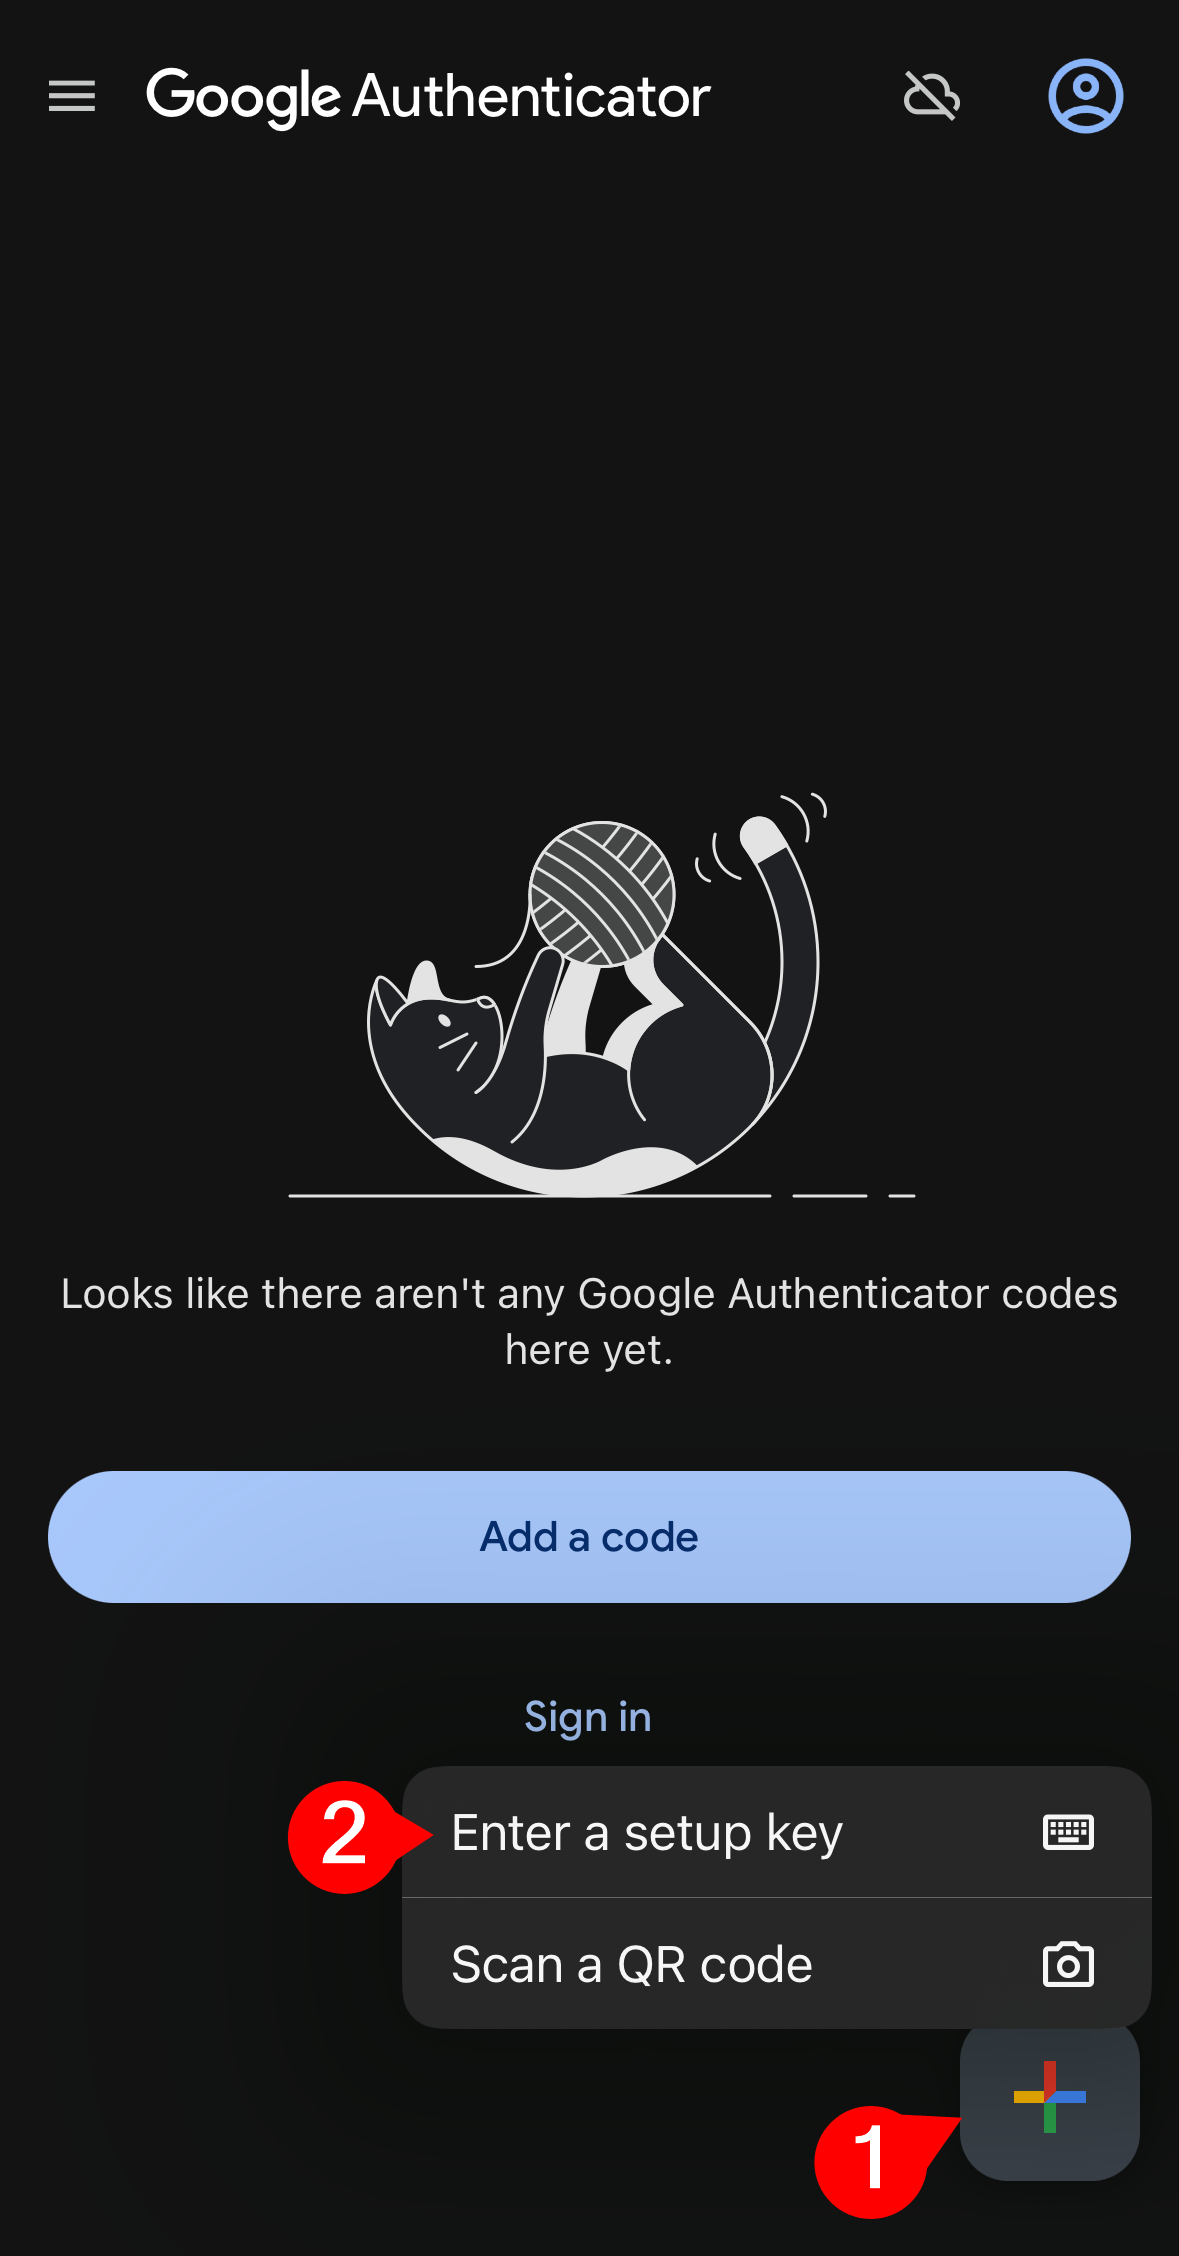
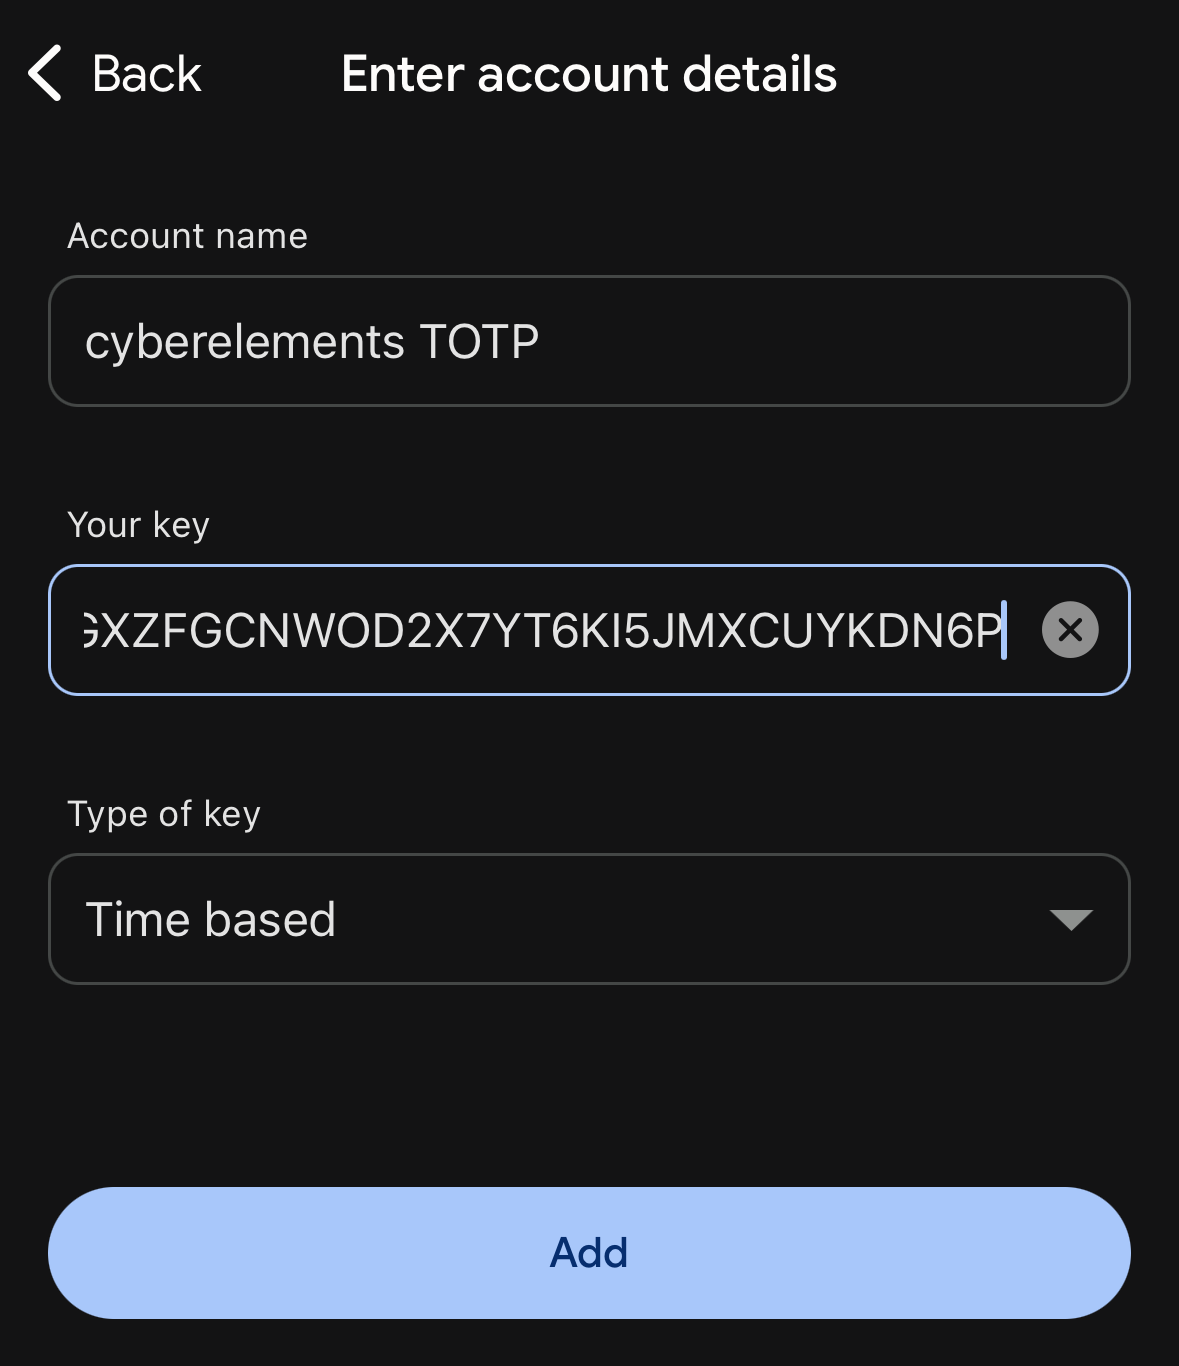
- Om inget alternativ är aktiverat är det administratörernas ansvar att manuellt importera TOTP-nycklarna och meddela dem till användarna.
Exempel
Här är ett exempel på konfiguration av en TOTP-token:
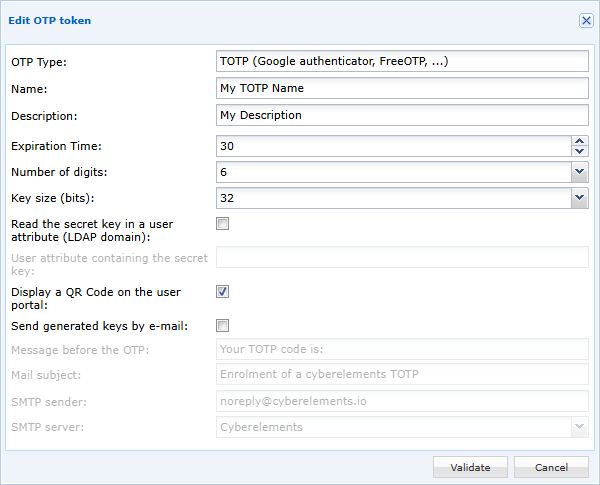
I detta exempel lagras den hemliga nyckeln i CyberElements och visas för användaren vid den första inloggningen som en QR-kod att skanna i Google Authenticator.
- Om du markerar alternativet
-
Lagring av nyckeln i ett användarattribut: du måste ange namnet på det attribut (skiftlägeskänsligt) som ska innehålla TOTP-nyckeln.
Varning!
Denna metod är endast kompatibel med användare som tillhör en LDAP-domän.
Eftersom åtkomsten från CyberElements till LDAP-servern dessutom endast är läsbehörig är det administratörens ansvar att fylla innehållet i det konfigurerade attributet med användarens TOTP-nyckel.
Denna metod kan därför inte kombineras med alternativen att visa TOTP-nyckeln via QR-kod eller att skicka nyckeln med e-post.
Aktivera TOTP för en autentiseringsdomän
Redigera i autentiseringsdomänerna den domän för vilken du vill aktivera TOTP-MFA: 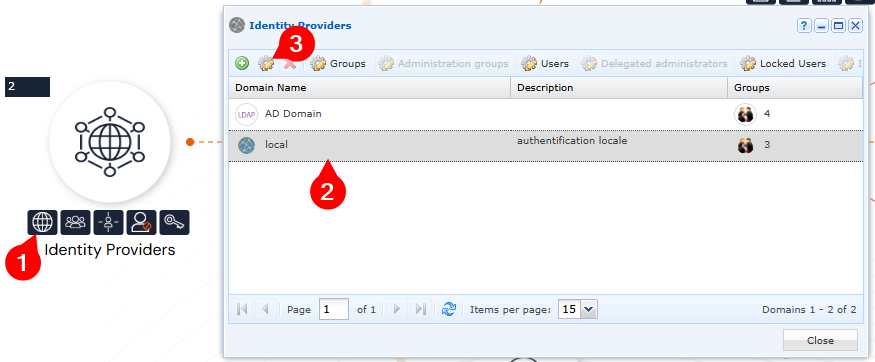
Aktivera därefter TOTP-MFA för denna domän. Med utgångstiden anger du om användaren måste ange sitt TOTP vid varje autentisering (värdet 0) eller först efter ett visst antal timmar eller dagar: 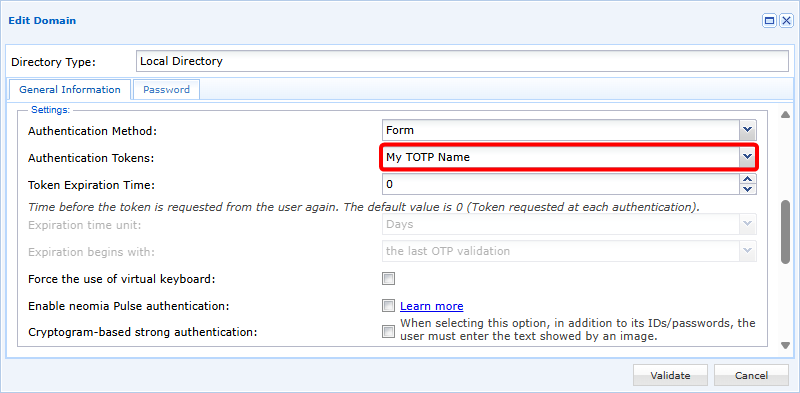
Importera TOTP-nycklar manuellt
TOTP-nyckeln bygger på base 32-standarden i RFC3548.
Därför gäller:
- De tecken som stöds är de i RFC3548: bokstäverna A till Z och siffrorna 2 till 7
- Nyckeln får endast innehålla stora bokstäver
- Nyckeln måste innehålla 32 tecken (om TOTP-tokenen är konfigurerad så)
Exempel
AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6P
Importen baseras på en CSV-fil med två kolumner:
1 | |
Den första kolumnen måste innehålla användarens namn och den andra kolumnen den tillhörande TOTP-nyckeln.
Tips
Om en tom nyckel anges återställs användarens nyckel och en ny genereras vid nästa inloggning.
Exempel
För att få kopplingen mellan användaren och följande TOTP-nyckel (för den tredje användaren återställs TOTP-nyckeln):
user1/AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6Puser2/PIHYCEG2374V76523EVXAMZOUT36F3FGuser3/
CSV-filen måste innehålla följande:
1 2 3 4 | |
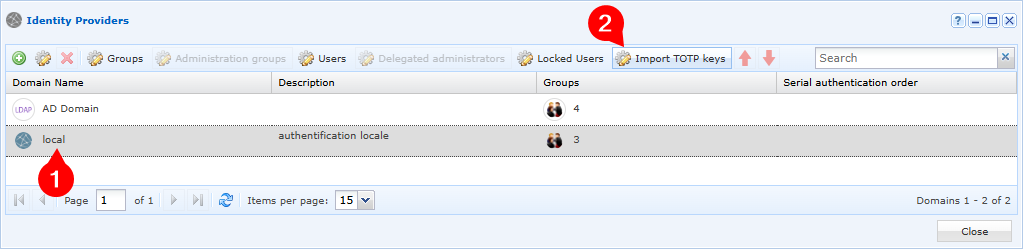
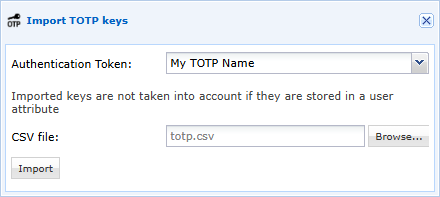
När CSV-filen är förberedd måste den importeras för en bestämd domän och en bestämd TOTP-token: