Kaksivaiheisen tunnistautumisen käyttöönotto Google Authenticatorin avulla
Uuden TOTP-tokenin luominen hallintakonsolissa
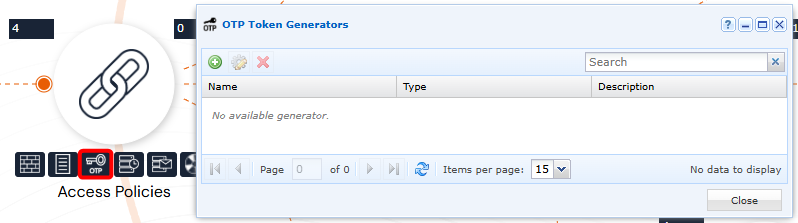
Avaa OTP Token Generator järjestelmänvalvojan tilillä:
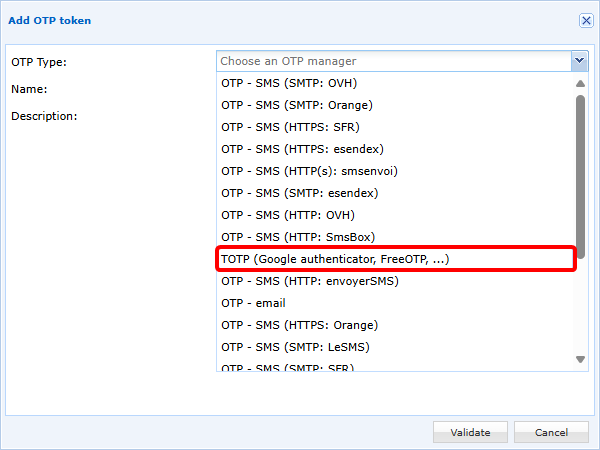
Lisää uusi TOTP-token ja valitse TOTP (Google authenticator, FreeOTP, ...):
Määritä sen jälkeen TOTP-tokenisi:
- Määritä nimi. Huomaa, että tämä nimi näytetään käyttäjälle Google Authenticatorissa, jos rekisteröintitavaksi valitaan QR-koodi.
- Kentät
Expiration TimejaNumber of Digitsriippuvat TOTP-generaattorista. Google Authenticatoria varten näiden arvojen on oltava30sekuntia ja6numeroa. - Kentän
Key size (bits)arvo on oletuksena32, mikä on suositeltu arvo; myös16tai64bitin asetukset ovat mahdollisia.
TOTP-avainten tallentamiseen on kaksi tapaa:
-
(Suositeltu tapa) Avaimen tallennus CyberElements-ympäristöön; tällöin on käytettävissä 3 toimintatilaa:
- Kun valitset asetuksen
Display a QR Code on the user portal, käyttäjälle näytetään ensimmäisen tunnistautumisen yhteydessä QR-koodi, joka hänen on luettava Google Authenticatorilla TOTP:nsä rekisteröimiseksi. Tämän jälkeen hänen on vahvistettava rekisteröity TOTP. - Edellisen asetuksen kanssa tai ilman sitä TOTP-avain voidaan lähettää käyttäjälle sähköpostilla, jolloin hänen on tehtävä rekisteröinti käsin:
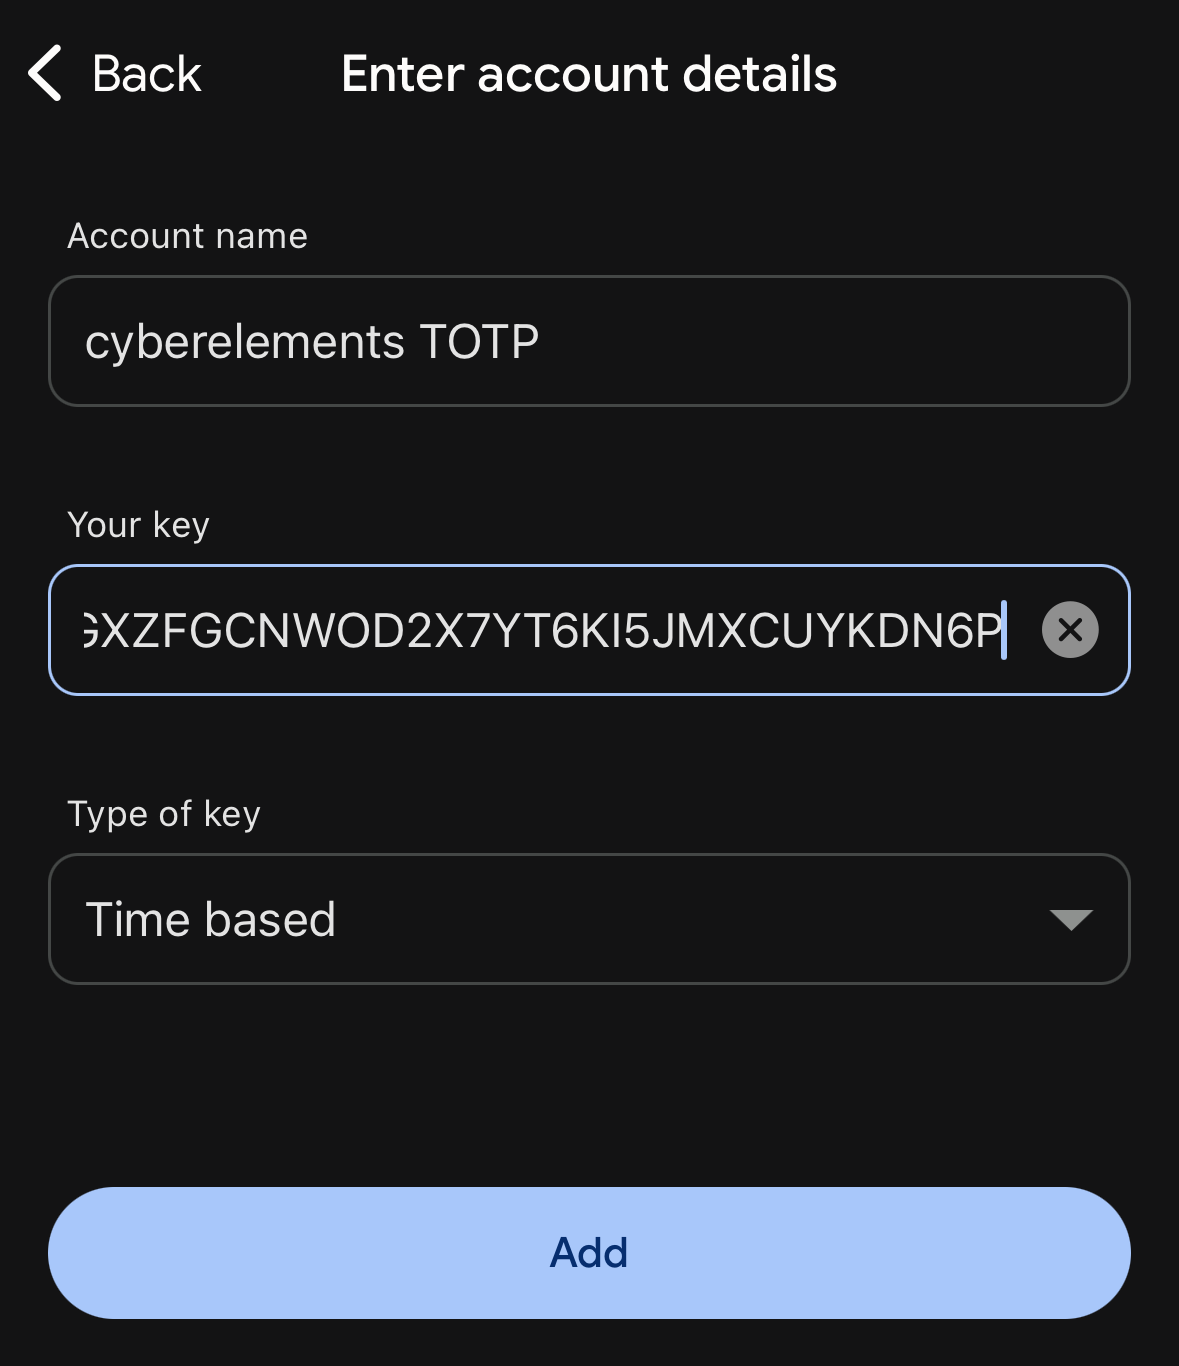
- Jos mitään asetusta ei ole otettu käyttöön, järjestelmänvalvojien vastuulla on tuoda TOTP-avaimet käsin ja välittää ne käyttäjille.
Esimerkki
Alla on esimerkki TOTP-tokenin määrityksestä:
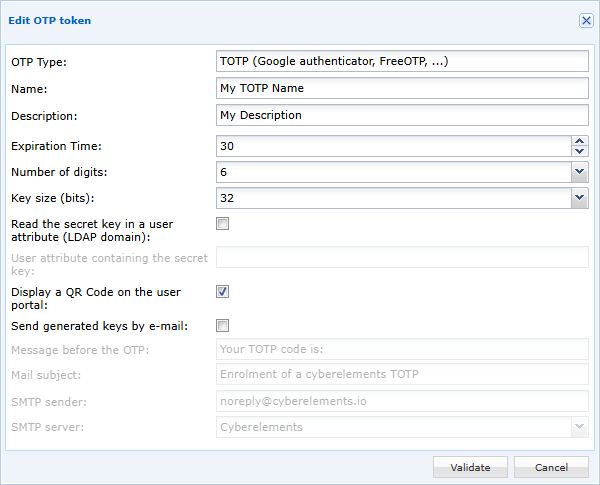
Tässä esimerkissä salainen avain tallennetaan CyberElements-ympäristöön ja näytetään käyttäjälle hänen ensimmäisen kirjautumisensa yhteydessä QR-koodina, joka luetaan Google Authenticatorilla.
- Kun valitset asetuksen
-
Avaimen tallennus käyttäjän attribuuttiin: sinun on määritettävä sen attribuutin nimi (kirjainkoko merkitsee), joka sisältää TOTP-avaimen.
Varoitus!
Tämä tapa soveltuu vain käyttäjille, jotka kuuluvat LDAP-toimialueeseen.
Koska CyberElements-ympäristön pääsy LDAP-palvelimeen on lisäksi vain lukuoikeus, järjestelmänvalvojan vastuulla on täyttää määritetyn attribuutin sisältö käyttäjän TOTP-avaimella.
Tätä tapaa ei siksi voi yhdistää asetuksiin, joilla TOTP-avain näytetään QR-koodina tai lähetetään sähköpostilla.
TOTP:n ottaminen käyttöön tunnistautumistoimialueella
Muokkaa tunnistautumistoimialueissa sitä toimialuetta, jolle haluat ottaa TOTP-MFA:n käyttöön: 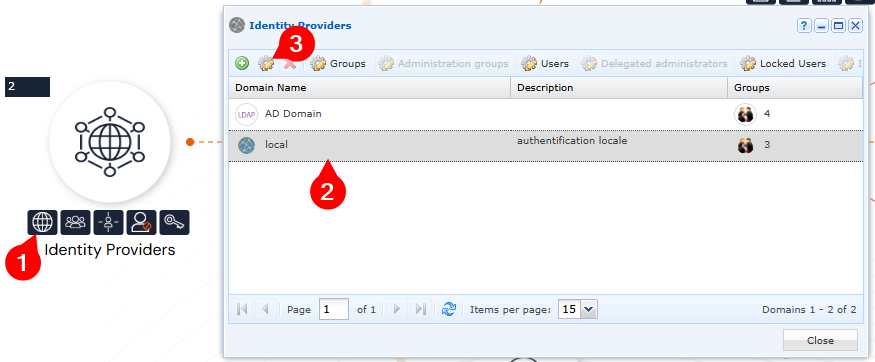
Ota sen jälkeen TOTP-MFA käyttöön tälle toimialueelle. Vanhenemisajalla määritetään, onko käyttäjän kirjoitettava TOTP:nsä joka tunnistautumisen yhteydessä (arvo 0) vai vasta tietyn tuntien tai päivien määrän jälkeen: 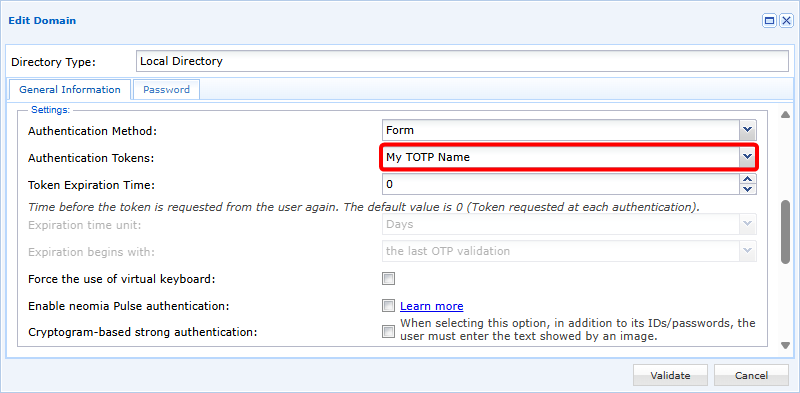
TOTP-avainten tuonti käsin
TOTP-avain perustuu RFC3548-standardin base 32 -muotoon.
Siksi:
- Tuetut merkit ovat RFC3548:n mukaiset: kirjaimet A–Z ja numerot 2–7
- Avain saa sisältää vain isoja kirjaimia
- Avaimen on sisällettävä 32 merkkiä (jos TOTP-token on määritetty näin)
Esimerkki
AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6P
Tuonti perustuu CSV-tiedostoon, jossa on kaksi saraketta:
1 | |
Ensimmäisen sarakkeen on sisällettävä käyttäjän nimi ja toisen siihen liittyvä TOTP-avain.
Vihje
Jos annetaan tyhjä avain, käyttäjän avain nollataan ja uusi luodaan hänen seuraavan kirjautumisensa yhteydessä.
Esimerkki
Jos halutaan seuraava käyttäjän ja TOTP-avaimen välinen liitos (kolmannen käyttäjän TOTP-avain nollataan):
user1/AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6Puser2/PIHYCEG2374V76523EVXAMZOUT36F3FGuser3/
CSV-tiedoston on sisällettävä seuraava:
1 2 3 4 | |
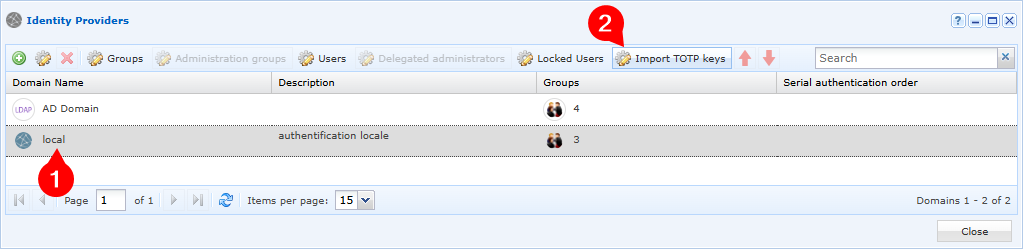
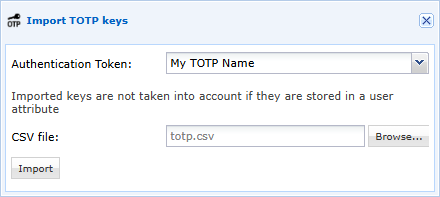
Kun CSV-tiedosto on valmisteltu, se on tuotava tiettyä toimialuetta ja tiettyä TOTP-tokenia varten: