Tuontisääntöjen luominen/muokkaaminen
Tuontisääntö kirjoittaa suoritettavat toiminnot (luonti, muokkaus, poisto), jotka ovat DELTA-vedoksessa.
Tuontien suorittamiseksi on määriteltävä turvakynnykset. Näiden kynnysten avulla voi myös havaita mahdollisia virheitä ja siten estää kirjoituksia. Kynnysten estämää tuontia voi tarkastella, ja siihen voi puuttua sen hyväksymiseksi tai hylkäämiseksi.
Määritettävät tuontisäännöt vaihtelevat kohderepository'n tyypin mukaan.
Tietojen tuonti hakemistotyyppiseen repository'yn (LDAP, AD, AD/LDS, OpenLDAP jne.)
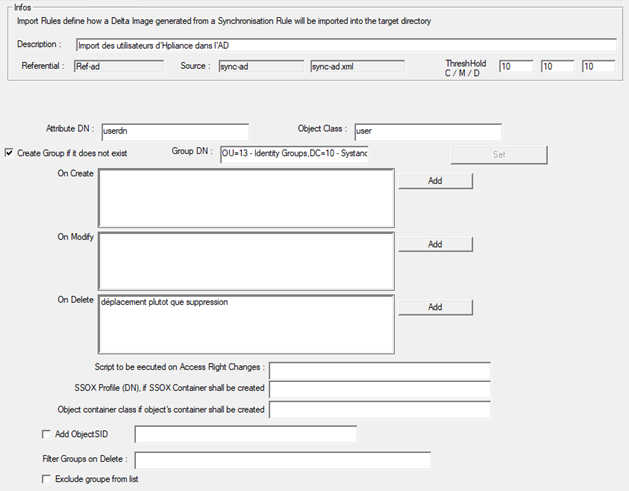
- DN-attribuutti: määritä sen yhdistämisattribuutin nimi, joka sisältää DN-tiedon (Distinguished Name)
- Kohdeluokka: määrittele luotavan/muokattavan/poistettavan kohteen tyyppi. Tuontia kohti on mahdollinen vain yksi kohdetyyppi.
- Vaihtoehto luoda turvaryhmä, jos sitä ei ole: tämä vaihtoehto voidaan ottaa käyttöön tarvittaessa (turvaryhmiä ei välttämättä ole olemassa provisioinnin hetkellä).
- Määritä turvaryhmien kohde-OU. Huomaa, että vain yksi OU voidaan määrittää, joten kaikki ryhmät luodaan samaan sijaintiin.
- Vaihtoehto lisätä operaatioita, jotka suoritetaan luonti- tai muokkaustoiminnon jälkeen tai poiston yhteydessä. (Esimerkki: kohteen siirtäminen toiseen OU:hun poiston yhteydessä)
- Mahdolliset operaatiot luonneissa/muokkauksissa/poistoissa:
- EXEC: suoritetaan luonti-/muokkaus-/poistotoiminnon jälkeen
- Mahdolliset operaatiot poistoissa:
- DELETE: oletuksena kohteita ei todellisuudessa poisteta hakemistosta. Kohteen fyysiseksi poistamiseksi on lisättävä operaatio DELETE.
- MOVE: mahdollistaa kohteen siirtämisen toiseen OU:hun. Kohde-OU on määritettävä lausekkeessa.
- MOVESUB: mahdollistaa arvioitavan kohteen lapsikohteiden siirtämisen toiseen OU:hun. Kohde-OU on määritettävä lausekkeessa.
- Mahdolliset operaatiot luonneissa/muokkauksissa/poistoissa:
- Vaihtoehdot liittimelle, joka käyttää Systancia Access -ratkaisua:
- Skripti, joka suoritetaan, kun pääsyä muokataan
- Pääsyprofiili (DN), joka on määritettävä, jos vaihtoehto luoda säiliö on käytössä
- Säiliöön luotavan kohteen tyyppi, jos vaihtoehto luoda säiliö on käytössä
- Add SID object
- Suodattimet ryhmille, joita poistotoiminnoissa hallitaan tai jotka jätetään pois:
- Jos vaihtoehto ”Exclude group from list” on valittu: ryhmien luettelo ilmoittaa ne, joita ei pidä poistaa
- Jos vaihtoehtoa ”Exclude group from list” ei ole valittu: ryhmien luettelo ilmoittaa ne, jotka voi poistaa
Tietojen tuonti litteän tiedoston repository'yn (CSV)
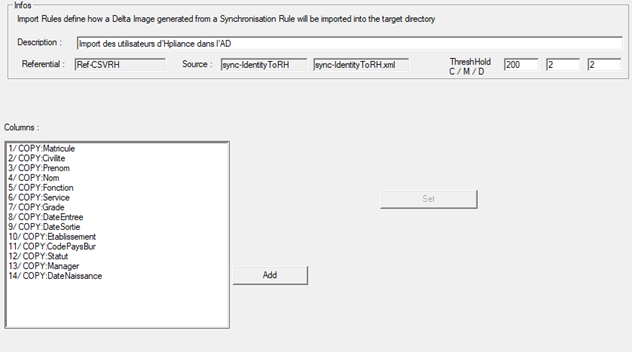
- Sarakkeet: luettelo attribuuteista, jotka lisätään kohdetiedostoon. Attribuutin arvon lisäämiseen tiedoston sarakkeeseen on käytettävä operaatiota COPY. Sarakkeiden ja moniarvoisuuden erotin määritellään repository'ssä.
Tietojen tuonti tietokantarepository'yn (SQL Server, Oracle jne.)
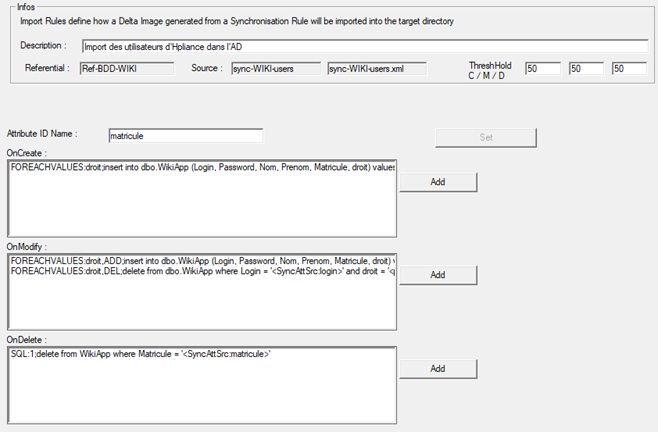
Jokaiselle toiminnolle (luonti, muokkaus ja poisto) voi määritellä yhden tai useamman komennon, jotka suoritetaan kohdetietokannassa.
Jokaiselle komennolle on määriteltävä yksi seuraavista operaatioista:
- EXEC: mahdollistaa suorituskomennon käynnistämisen (batch, PowerShell jne.)
- FOREACH: mahdollistaa kyselyn suorittamisen useille attribuuteille.
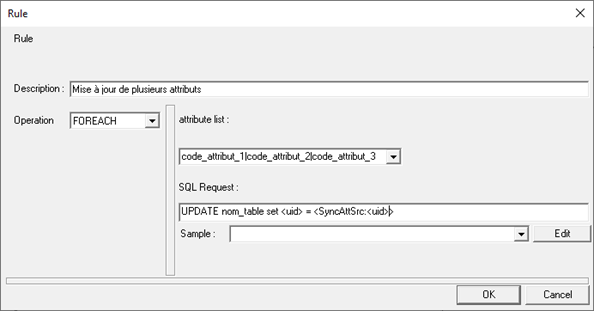
- Attribuuttien luettelo: määritä päivitettävien attribuuttien koodit. Huomaa, että koodien on vastattava sekä kohdetietokannan sarakkeen nimeä että DELTA-tiedoston attribuutin nimeä. Jokainen attribuutti on erotettava merkillä ”|”.
- SQL-kysely: kysely, jota sovelletaan jokaiseen luettelossa määriteltyyn attribuuttiin. Käytä merkkijonoa <uid>, joka korvataan attribuuttien nimillä.
- FOREACHVALUES: mahdollistaa moniarvoisen attribuutin hallinnan luomalla/muokkaamalla niin monta riviä kuin attribuutti sisältää arvoja.
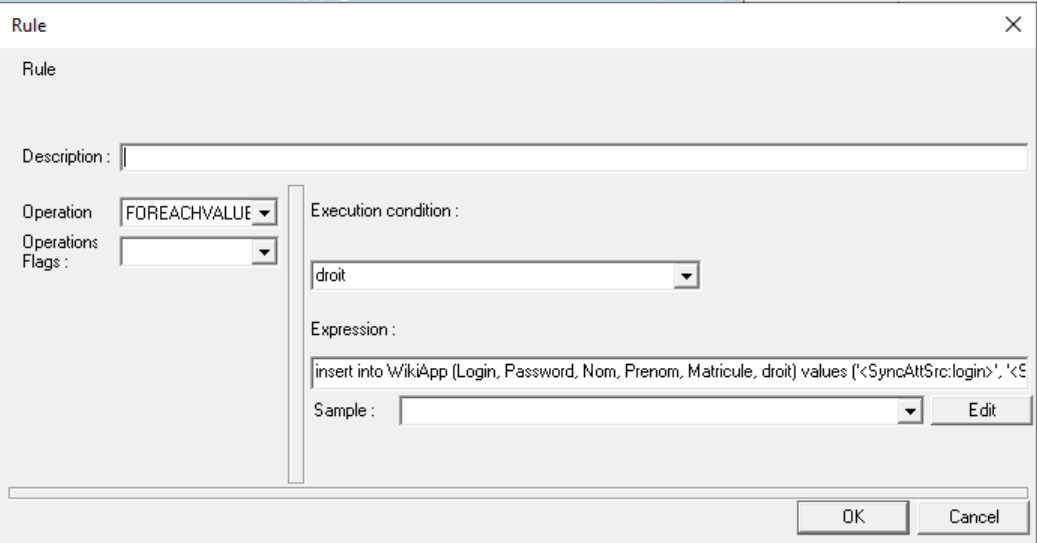
- Suoritusehto on pakollinen, ja siinä on oltava sen (kohderepository'n) moniarvoisen attribuutin nimi, jonka yli silmukka suoritetaan.
- Lauseke on pakollinen, ja siinä on oltava suoritettava kysely. Moniarvoinen attribuutti, jonka yli silmukka kulkee (määritetty suoritusehdossa), on korvattava kyselyssä merkkijonolla ”<param:uid_value>”.
Esimerkki kyselystä:
1 2 3 4 5 6 | |
Esimerkissä, jos attribuutti sisältää 3 arvoa, luodaan 3 riviä. Attribuuteilla login, password, nom, prenom ja matricule on samat arvot. Attribuutilla right on jokaisella rivillä eri arvo.
Huomaa, että operaatiota kohti voi määritellä vain yhden moniarvoisen attribuutin.
- SELECT: mahdollistaa lisäarvojen noutamisen nykyisen kohteen rikastamiseksi.
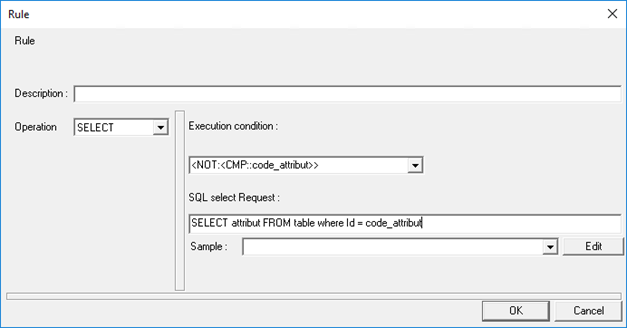
- Suoritusehto on pakollinen. Siinä voi olla kaava, joka palauttaa 0, jos se on epätosi, tai 1, jos se on tosi. Jos ehtoa ei haluta asettaa, on kirjoitettava 1.
- SQL-kysely: SELECT-tyyppinen kysely on pakollinen. Kyselyssä valitut attribuutit lisätään automaattisesti nykyiseen kohteeseen, ja arvoina ovat kyselyn tulokset.
- SQL: mahdollistaa UPDATE- tai DELETE-kyselyn suorittamisen määrittämällä suoritusehdon.
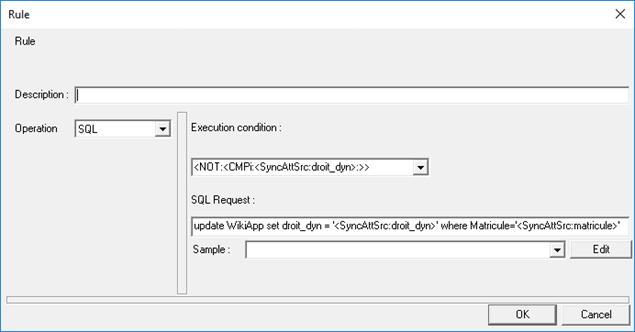
- Suoritusehto on pakollinen. Siinä voi olla kaava, joka palauttaa 0, jos se on epätosi, tai 1, jos se on tosi. Jos ehtoa ei haluta asettaa, on kirjoitettava 1.
- SQL-kysely: UPDATE- tai DELETE-kysely. Deltassa olevat attribuutit on välitettävä avainsanalla <syncattrsrc>.
Tietojen tuonti Systancia Identity -tuotteeseen
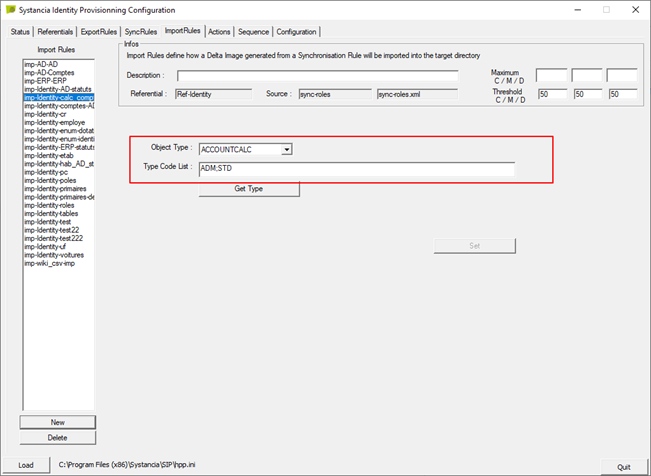
- Tuotavan kohteen tyyppi: määritä tuontityyppi seuraavasta luettelosta:
- ACCOUNT: mahdollistaa vain Identity-tuotteessa olevien tilien attribuuttien päivittämisen.
- ENUM_ACCOUNT: tili-tyyppisten attribuuttien enumeraatioarvojen tuomiseen.
- ENUM_PERSON: identiteetti-tyyppisten attribuuttien enumeraatioarvojen tuomiseen.
- ENUM_RESOURCE: varustelu-tyyppisten attribuuttien enumeraatioarvojen tuomiseen.
- ENUM_STRUCTURE: rakenne-tyyppisten attribuuttien enumeraatioarvojen tuomiseen.
- MATCHINGTABLE: arvojen tuomiseen vastaavuustauluihin.
- PERSON: identiteettien tuomiseen.
- PERSONACCESS: ei tuettu tuonnissa.
- RESOURCE: varustelujen tuomiseen.
- RIGHT: valtuutusten tuomiseen.
- ROLE: roolien tuomiseen.
- STATUS: tilien, roolien tai valtuutusten provisiointitilojen tuomiseen.
- Määritä repository. Sen on oltava yksilöivä.
- STRUCTURE: rakenteiden tuomiseen.
- HABILITATIONCALC: mahdollistaa valtuutus- ja SoD-sääntöjen joukkolaskennan käynnistämisen kaikille.
- PERSON_ROLES: identiteetti-rooli-yhteyksien tuomiseen.
- PERSON_RIGHTS: identiteetti-rooli-valtuutus-yhteyksien tuomiseen.
- ACCOUNTCALC: mahdollistaa kyseisen repository'n tilien uudelleenlaskennan.
Kun tuodaan kohteita, kuten identiteettejä, rakenteita tai varusteluja, on olemassa vaihtoehto poistaa käytöstä valtuutus- ja SoD-sääntöjen lennossa tapahtuva laskenta. Ruutu on valittava kaikissa ylävirran provisiointiliittimissä, joita päivittäinen synkronointi koskee, jotta laskennat menevät pois käytöstä.
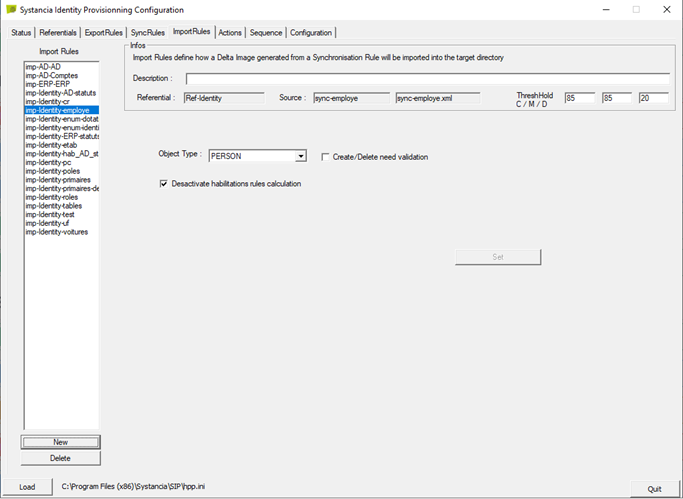
Jos tämä vaihtoehto on valittu, ylävirran provisiointiliittimien lopussa on käynnistettävä tuonti sääntöjen uudelleenlaskentaa varten, jotta eräajolaskenta käynnistyy.
Tilien laskentojen poistaminen käytöstä
CyberElements Identity 7.0:n SP3:sta alkaen ylävirran liittimien tuonneissa on uusi vaihtoehto henkilöille, rakenteille, varusteluille ja valtuutussäännöille.
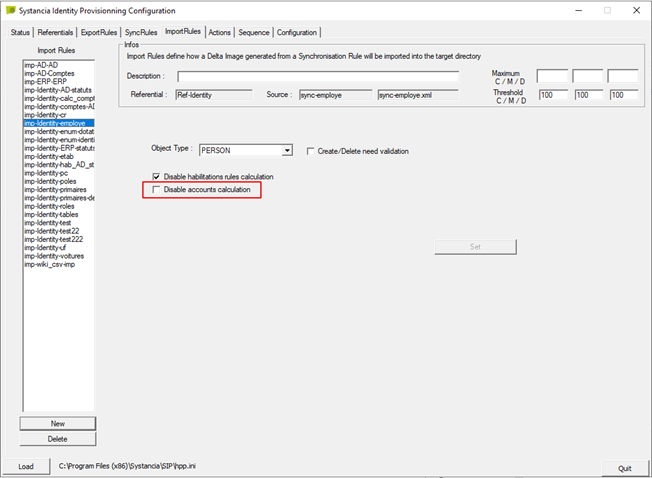
Tämä vaihtoehto mahdollistaa tilien lennossa tapahtuvan laskennan poistamisen käytöstä, kun luodaan, muokataan tai poistetaan kohteita, jotka voivat vaikuttaa tileihin.
Tämän vaihtoehdon valitsemista suositellaan, jos provisiointisekvenssin käsiteltäväksi tulee suuria tietomääriä.
Jos tämä vaihtoehto valitaan, CyberElements Identity -tuontien lopussa on suoritettava tuonti, joka laskee määrityksessä ilmoitetut tilityypit, jotta tiedot ovat oikeat.