Linux-agentin asennus
CyberElements käyttää Linux-agenttia rajoittamaan mahdollisia verkkopääsyjä niiltä SSH-palvelimilta, joita käyttäjät käyttävät (määritetty pääsykäytännöissä tai -sopimuksissa).
Edellytykset
Agentin asianmukainen toiminta edellyttää muutamia edellytyksiä:
- Yhteensopivat käyttöjärjestelmät: Red Hat 9 ja Debian 12
- Palomuurin
iptablesolemassaolo - Kirjautuminen muulla tilillä kuin
root
Tietoa
Linux-agentti ei vaikuta käyttäjään root, sillä tällä käyttäjällä on aina riittävät oikeudet poistaa kaikki häneen sovelletut rajoitukset.
Lisäksi, koska jotkin palvelut käyttävät root-oikeuksia, verkkorajoitusten lisääminen voi tehdä näistä palveluista epävakaita.
Toiminta
Linux-agentti jakautuu useaan osaan:
- systemd-palvelu nimeltä
cleanroom-filter - PAM-moduuli nimeltä
pam_clr_filter - SELinux-käytäntö Red Hatille, joka sallii SSH-palvelimen viestinnän
cleanroom-filter-palvelun kanssa
Yleinen toiminta noudattaa seuraavaa järjestystä:
SaaS-konteksti
Alla olevassa kaaviossa ”Mediation Controller” edustaa Systancian hallinnoimaa CyberElements-pilvipalvelua. SSH-suodatuksen kulku on arkkitehtuurisesti identtinen SaaS-tilassa.
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW_SSH as Edge Gateway<br/>SSH-tallennin
    participant SSH as SSH-kohde<br/>SSH-palvelin
    participant PAM as SSH-kohde<br/>PAM-moduuli pam_clr_filter
    participant svc as SSH-kohde<br/>Palvelu cleanroom-filter

    MED->>GW_SSH: Pyyntö avata<br/>SSH-sovellus
    GW_SSH->>+MED: Istunnon suodatustietojen<br/>haku
    MED->>-GW_SSH: Verkkosuodatus-<br/>tietojen lähetys
    GW_SSH->>+SSH: SSH-yhteys
    SSH-->-PAM: SSH-istunnon luonti
    PAM->>+svc: Käyttäjätunnuksen lähetys
    Note right of svc: iptables-ketjun luonti <br/>käyttäjälle nimellä clr-LOGIN
    svc->>-PAM: Yksilöivän tokenin lähetys
    Note over PAM: Yksilöivän tokenin sisältävän<br/> CLR-ID-ympäristömuuttujan lisäys<br/> käyttäjän istuntoon
    GW_SSH->>svc: Valtuutettavien verkkojen luettelon lähetys
    Note over svc: iptables OUTPUT -säännön luonti<br/> käyttäjän liikenteen ohjaamiseksi aiemmin<br/> luotuun iptables-ketjuun
    Note over svc: Valtuutusten lisäys käyttäjälle<br/> luotuun iptables-ketjuun
    break SSH-istunnon päättyminen
        SSH->>+GW_SSH: Ilmoitus istunnon päättymisestä
        SSH-->svc: SSH-istunnon päättymisen havaitseminen
        Note over svc: Käyttäjälle luodun iptables<br/> OUTPUT -säännön poisto
        Note over svc: Käyttäjälle luodun iptables-<br/>ketjun poisto
        GW_SSH->>-MED: Ilmoitus käyttäjän<br/> SSH-istunnon päättymisestä
end- Mediation Controller -palvelin lähettää Edge Gateway -palvelimelle tiedot uuden SSH-istunnon avaamiseksi.
- SSH-tallennuspalvelu pyytää Mediation Controller -palvelimelta tiedot verkkosuodatuksesta, jota SSH-istuntoon on sovellettava.
- Mediation Controller vastaa luettelolla sallituista verkoista.
- SSH-tallennuspalvelu muodostaa tämän jälkeen yhteyden kohteena olevaan SSH-palvelimeen.
- Yhteyden muodostaminen SSH-palvelimeen käynnistää istunnon luontijakson ja siten läpikäynnin
sshd-palvelulle määritetyissä PAM-moduuleissa. - Linux-agentin PAM-moduuli
pam_clr_filterlähettää käyttäjätunnuksencleanroom-filter-palvelulle, joka luo uuden iptables-ketjun nimeltäclr-LOGIN, jossa LOGIN korvataan vastaanotetulla käyttäjätunnuksella. - Iptables-ketjun luomisen jälkeen
cleanroom-filter-palvelu luo satunnaisen tokenin ja lähettää sen PAM-moduulillepam_clr_filter. Tämä lisää tokenin käyttäjän ympäristömuuttujaanCLR-ID. - SSH-tallennuspalvelu lähettää suoritettavan tiedoston
/usr/local/ipdiva/bin/cleanroom-netfiltersession.pyvälityksellä luettelon sallittavista verkoistacleanroom-filter-palvelulle. Palvelu luo tämän jälkeenOUTPUT-iptables-säännön, joka ohjaa kaiken UID-tunnuksellaan tunnistetun käyttäjän liikenteen vaiheessa 6 luotuun iptables-ketjuun. Kaikki käyttäjälle sallittavat liikennevirrat lisätään iptables-ketjuun. - Kun SSH-istunnon päättyminen käynnistyy, tieto lähetetään Edge Gateway -palvelimen SSH-tallennuspalvelulle.
cleanroom-filter-palvelu havaitsee käyttäjän istunnon päättymisen ja siivoaa lisätyt iptables-säännöt: se poistaaOUTPUT-direktiivin, joka ohjaa käyttäjän liikenteen iptables-ketjuun, ja poistaa itse ketjun.- Kun Edge Gateway on vastaanottanut SSH-istunnon päättymisen, se välittää tämän tiedon edelleen Mediation Controller -palvelimelle.
Asennus
Tarvittavat root-oikeudet
Agentin asentaminen vaatii root-oikeudet.
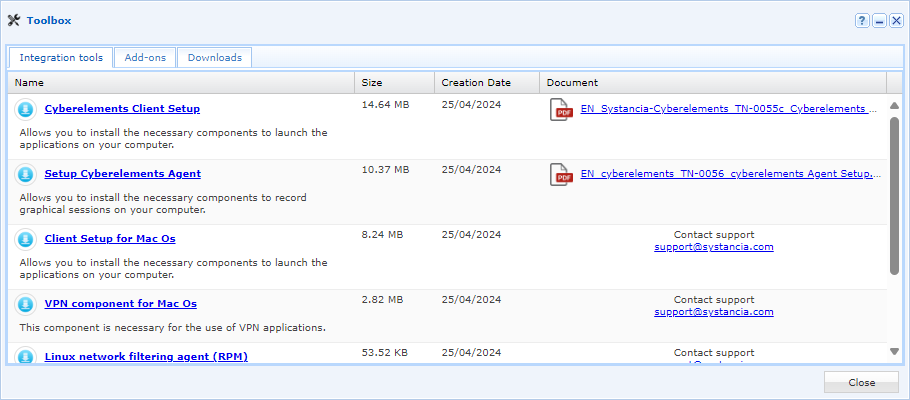
.deb- tai .rpm-paketti voidaan ladata hallintakonsolista:
- Siirry ”Configurations”-työtilaan ylhäällä vasemmalla olevalla painikkeella:
- Avaa ”Toolbox”-ruutu
- Valitse haluamallesi käyttöjärjestelmälle sopiva asennusohjelma ensimmäiseltä välilehdeltä ”Integration Tools”
Kun olet noutanut paketin, siirrä se Linux-palvelimen hakemistoon /tmp/. Noudata sen jälkeen käyttöjärjestelmäsi asennusohjeita:
Suorita seuraavat komennot asianmukaisin root-oikeuksin:
1 2 | |
Toinen komento lisää automaattisesti kaksi riviä tiedostoon /etc/pam.d/sshd, mutta tämä toimenpide voidaan tehdä myös käsin:
27 28 29 30 31 32 33 34 35 36 37 | |
Suorita seuraavat komennot root-oikeuksin:
1 2 | |
Toinen komento lisää automaattisesti kaksi riviä tiedostoon /etc/pam.d/sshd, mutta tämä toimenpide voidaan tehdä myös käsin:
11 12 13 14 15 16 17 | |