Liittimien suorittaminen
Provisiointisekvenssin suorittamiseen on useita tapoja:
- Batch- tai PowerShell-tiedostojen avulla, joiden komentorivit kutsuvat HPPRunCli-suoritustiedostoa
- Jobien hallintakäyttöliittymän avulla
- SIP-verkkopalvelujen avulla
Provisiointisekvenssien suorittaminen HPPRUNCLI.exe-tiedostolla
Batch- tai PowerShell-tiedostossa on kutsuttava suoritustiedostoa HppRunClie.exe seuraavin valitsimin:
| Valitsimet | Toiminto | Pakollinen (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Valitsin, jolla määritetään suoritettava sekvenssi. | Y |
| -cfg [Config_file_name] | Valitsin, jolla määritetään käytettävä määritystiedosto. | N. Oletuksena käytetään tiedostoa hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Valitsin, jolla määritetään täsmäytysattribuutin arvo sekvenssin suorittamiseksi yksittäin. Jos on määritettävä useita attribuuttiarvoja, ne on luetteloitava siinä järjestyksessä, jossa viennit on suoritettava. | N |
| -seq [Directory_nm] | Valitsin, jolla määritetään lokitiedostojen tulostushakemiston nimi. | N |
Provisiointisekvenssien suorittaminen jobien hallintakäyttöliittymän kautta
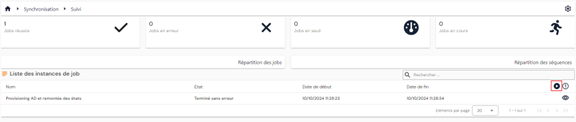
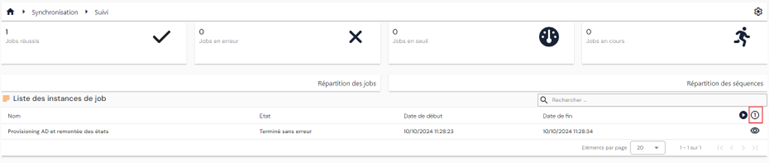
Provisiointisekvenssien job-instanssien katselusivulta job voidaan suorittaa joko yksittäin tai joukkona.
Käynnistä job joukkona napsauttamalla painiketta ” ”.
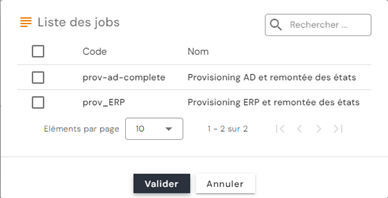
Valitse haluttu job tai jobit ja napsauta sitten ”Validate” asettaaksesi jobit jonoon.
Käynnistä job yksittäin napsauttamalla painiketta ” ”.
Valitse haluttu job ja kirjoita sitten arvo, jolla valitaan kohde, jolle job halutaan suorittaa.
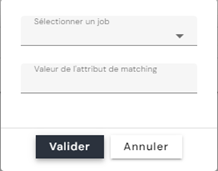
Varoitus: Jos job sisältää tällä hetkellä useita sekvenssejä, täsmäytysattribuutilla on oltava sama arvo kaikissa sekvensseissä, jotta job voidaan suorittaa yksittäistilassa.
Provisiointisekvenssien suorittaminen SIP-verkkopalvelujen kautta
Esimerkki skriptistä, joka suorittaa provisiointijobin PowerShell-skriptin kautta:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Vastaavasti, kun tuontikynnyksen vuoksi pysäytetty provisiointijob halutaan käynnistää uudelleen PowerShell-skriptillä, on noudettava job-instanssin tunniste kutsumalla reittiä /scim/v2/job-instance/ (GET-menetelmä).
Lisätietoja on Swagger-dokumentaatiossa: https://[SIP_Server_URL]:44355/swagger/
Uuden ylävirran syötön liittimen suorittaminen (versiosta 7.0 SP3 alkaen)
Versiosta 7.0 SP3 alkaen identiteeteille voi myöntää rooleja ja/tai käyttöoikeuksia uuden ylävirran syötön liittimen kautta.
Autoritatiivisesta lähteestä luotuja ja/tai poistettuja yhteyksiä identiteetit – roolit ja identiteetit/roolit – valtuutukset hallitsee tietokannan uusi yhteystyyppi. Siksi yhteyksien identiteetit – roolit ja identiteetit/roolit – valtuutukset vienti Identity-repository'stä palauttaa vain SIP:n myöntämät roolit ja valtuutukset.
Yhteysliittimen identiteetit - roolit määrittäminen
Yhteysliittimen identiteetit - roolit määrittämiseksi on luotava vähintään:
- Vienti autoritatiivisesta lähteestä, jossa on oltava seuraavat tiedot:
- Identiteetin UID (pakollinen)
- Myönnettävän roolin koodi (pakollinen) – yksi arvo.
- Roolin alkamispäivä (valinnainen)
- Roolin päättymispäivä (valinnainen)
- Identity-repository'n vienti tyyppiä PERSON_ROLES, jossa on määritettävä henkilötyypit ja niiden repository-kohteiden koodit, joille identiteetti-rooli-yhteydet halutaan luoda.
- Synkronointisääntö, jolla määritellään operaatiot Matching, luominen, muokkaus ja poisto
- Vertaa Matching-säännössä identiteetin uid:tä ja roolin koodia
- Luontisäännössä on pakko määrittää identiteetin uid ja roolin koodi. Alkamis- ja päättymispäivät ovat valinnaisia
- Muokkaussäännössä on pakko määrittää henkilö-rooli-yhteyden ID, joka on noudettu Identity-repository'n viennistä. Vain päivämääriä voi muokata
- Poistosäännössä on pakko määrittää henkilö-rooli-yhteyden ID, joka on noudettu Identity-repository'n viennistä.
- Synkronointisäännöissä käytettävien Identity-koodien syntaksi:
- person = identiteetin UID
- role = roolin koodi
- startdate = roolin alkamispäivä
- enddate = roolin päättymispäivä
- id = identiteetti-rooli-yhteyden ID (sid.PersonRoles-taulun kenttä id)
- Tuonti Identity-repository'yn tyyppiä PERSON_ROLES. Voit valita vaihtoehdon, joka poistaa käytöstä tilien lennossa tapahtuvan laskennan, jotta tuonnin kestoa voi hallita suurten tietomäärien yhteydessä. Jos vaihtoehto on otettu käyttöön, on tehtävä ACCOUNTCALC-tuonti, jotta kyseisen repository'n tilit lasketaan uudelleen.
Yhteysliittimen identiteetit - roolit määrittäminen
- Vienti autoritatiivisesta lähteestä, jossa on oltava seuraavat tiedot:
- Identiteetin UID (pakollinen)
- Roolin koodi (pakollinen) – yksi arvo.
- Valtuutuksen koodi, joka myönnetään identiteetti/rooli-yhteydelle (pakollinen) – yksi arvo
- Valtuutuksen alkamispäivä (valinnainen)
- Valtuutuksen päättymispäivä (valinnainen)
Huomio
Identiteetti/rooli-yhteyden on oltava jo olemassa, jotta yhteysliitin identiteetti/rooli – valtuutukset toimii oikein
- Identity-repository'n vienti tyyppiä PERSON_RIGHTS, jossa on määritettävä henkilötyypit ja niiden repository-kohteiden koodit, joille identiteetti/rooli-valtuutus-yhteydet halutaan luoda.
- Synkronointisääntö, jolla määritellään operaatiot Matching, luominen, muokkaus ja poisto
- Vertaa Matching-säännössä identiteetin uid:tä, roolin koodia ja valtuutuksen koodia.
- Luontisäännössä on pakko määrittää identiteetin uid, roolin koodi ja valtuutuksen koodi. Alkamis- ja päättymispäivät ovat valinnaisia
- Muokkaussäännössä on pakko määrittää henkilö/rooli - valtuutus -yhteyden ID, joka on noudettu Identity-repository'n viennistä. Vain päivämääriä voi muokata.
- Poistosäännössä on pakko määrittää henkilö/rooli - valtuutus -yhteyden ID, joka on noudettu Identity-repository'n viennistä.
- Synkronointisäännöissä käytettävien Identity-koodien syntaksi:
- person = identiteetin UID
- role = roolin koodi
- right = valtuutuksen koodi
- startdate = valtuutuksen alkamispäivä
- enddate = valtuutuksen päättymispäivä
- id = identiteetti-rooli-oikeus-yhteyden ID (sid.PersonRights-taulun kenttä id)
- Tuonti Identity-repository'yn tyyppiä PERSON_RIGHTS. Voit valita vaihtoehdon, joka poistaa käytöstä tilien lennossa tapahtuvan laskennan, jotta tuonnin kestoa voi hallita suurten tietomäärien yhteydessä. Jos vaihtoehto on otettu käyttöön, on tehtävä ACCOUNTCALC-tuonti, jotta kyseisen repository'n tilit lasketaan uudelleen.
Jäljityksen ottaminen käyttöön
Versiosta 7.1 alkaen provisiointimoottorin jäljitystä ei enää oteta käyttöön rekisterissä vaan tiedostossa [Installation_Directory]\SIP\Config.ini.
Huomautus
Tämä tiedosto on provisiointimoottorin tiedosto. Sitä ei pidä sekoittaa liittimien määritystiedostoihin (*.ini), jotka välitetään HPPRunCli-ohjelmalle -cfg-valitsimella.
Lisää General-osioon seuraavat kolme parametria:
traceLevel:0poistaa jäljityksen käytöstä,2FFFFottaa sen käyttöön.traceModule: jäljitettävien moduulien luettelo pilkuilla erotettuna. Moduulien nimissä isoilla ja pienillä kirjaimilla ei ole merkitystä. Mahdolliset arvot ovat:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAll, joka ottaa jäljityksen käyttöön kaikille moduuleille
traceOutputDir: lokien tulostehakemisto. Tämä parametri on valinnainen: jos sitä ei määritetä, lokit luodaan käyttäjän%tmp%-kansioon.
Esimerkki:
1 2 3 4 | |
Huomautus
Version 7.1 asennusohjelma kirjoittaa nämä kolme parametria valmiiksi tiedostoon Config.ini jäljitys poistettuna käytöstä: traceLevel=0, traceModule täytettynä moduulien täydellisellä luettelolla ja traceOutputDir=C:\Temp. Jäljityksen ottamiseksi käyttöön riittää siis muuttaa traceLevel-arvoa. Tarkista, että moottoria suorittava tili voi kirjoittaa tulostehakemistoon.
Vihje
Kohdennettua diagnoosia varten rajaa traceModule vain asiaankuuluviin moduuleihin – esimerkiksi SIPSCIM, kun kyse on yhteysongelmasta SCIM-kohteeseen. Kun diagnoosi on valmis, palauta traceLevel-arvoksi 0: yksityiskohtainen jäljitys vie levytilaa ja hidastaa käsittelyä.
Salasanojen ja asiakassalaisuuden salaus
Versiosta 7.1 alkaen provisiointimoottorin käyttämät salasanat ja ”client secret” -arvot, jotka ovat tiedostossa [Installation_Directory]\SIP\Config.ini, salataan.
Ensiasennuksessa nämä tiedot tallennetaan automaattisesti asennusohjelmaan annettujen parametrien mukaisesti.
Jos haluat muuttaa jompaakumpaa näistä kahdesta arvosta manuaalisesti, käytä suoritettavaa tiedostoa [Installation_Directory]\SIP\SIPEncrypt.exe. Suorita komentokehotteessa tai PowerShell-ikkunassa SIPEncrypt.exe ja sen perään salattava salasana tai asiakassalaisuus, ja kopioi sitten tulos tiedostoon Config.ini.
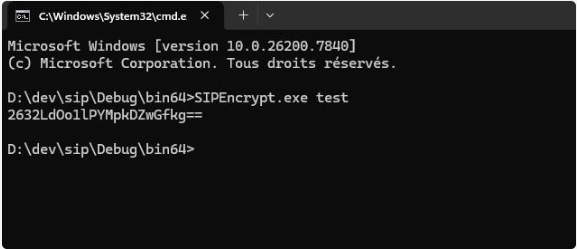
SIPEncrypt.exe odottaa yhtä ainoaa parametria. Ilman parametria tai useamman parametrin kanssa se näyttää ilmoituksen SIPEncrypt should be called with a single input parameter. eikä tuota mitään. Jos arvossa on välilyöntejä tai merkkejä, joita komentokehote tulkitsee (&, |, ^, ", $…), kirjoita se lainausmerkkeihin – PowerShellissä mieluiten yksinkertaisiin lainausmerkkeihin.
Asiakassalaisuus annetaan tiedoston Config.ini parametrissa clientSecret.
Huomio
SCIM-kohteisiin todennettaessa moottori käyttää sellaisenaan jokaista salasanaa tai asiakassalaisuutta, jota se ei pysty purkamaan. Vahingossa selväkieliseksi jätetty arvo toimii siis ilman mitään varoitusilmoitusta, vaikka salaisuus on paljaana tiedostossa. Tarkista, että jokainen tiedoston Config.ini salaisuus on todella SIPEncrypt.exe-ohjelman tuottama arvo.
Tämä salaus on purettavissa, koska moottori purkaa arvot itse: se suojaa salaisuuden lukemiselta selväkielisenä, ei pääsyltä tiedostoon. Rajoita pääsy tiedostoon Config.ini hallintatileille ja moottoria suorittavalle tilille. Komentoriville kirjoitettu selväkielinen arvo voi myös jäädä konsolin historiaan: sulje istunto käytön jälkeen.