Ausführung der Konnektoren
Es gibt mehrere Methoden, eine Bereitstellungssequenz auszuführen:
- über Batch- oder PowerShell-Dateien mit Befehlszeilen, die die ausführbare Datei HPPRunCli aufrufen
- über die Oberfläche zur Verwaltung der Jobs
- über die SIP-Webdienste
Bereitstellungssequenzen mit HPPRUNCLI.exe ausführen
In einer Batch- oder PowerShell-Datei ist die ausführbare Datei HppRunClie.exe aufzurufen, gefolgt von den folgenden Optionen:
| Optionen | Funktion | Pflicht (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Option, mit der die auszuführende Sequenz angegeben wird. | Y |
| -cfg [Config_file_name] | Option, mit der die zu verwendende Konfigurationsdatei angegeben wird. | N. Standardmäßig wird die Datei hpp.ini verwendet. |
| -obj [Val_attribute1|Val_attribute2|…] | Option, mit der der Wert des Abgleichsattributs angegeben wird, um die Sequenz einzeln auszuführen. Sind mehrere Attributwerte anzugeben, müssen sie in der Reihenfolge aufgeführt werden, in der die Exporte auszuführen sind. | N |
| -seq [Directory_nm] | Option, mit der der Name des Ausgabeverzeichnisses der Protokolldateien angegeben wird. | N |
Bereitstellungssequenzen über die Oberfläche zur Verwaltung der Jobs ausführen
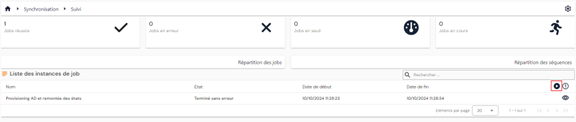
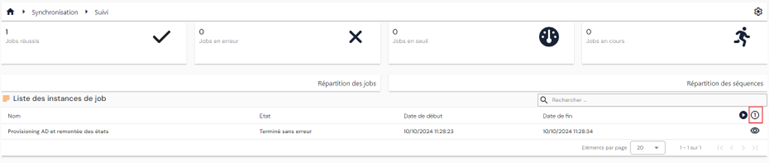
Von der Seite zur Einsicht der Job-Instanzen der Bereitstellungssequenzen aus lässt sich ein Job einzeln oder in großer Zahl ausführen.
Um einen Job in großer Zahl zu starten, klicken Sie auf die Schaltfläche „ “.
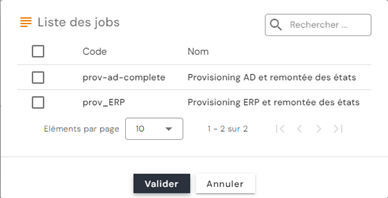
Wählen Sie den oder die gewünschten Jobs aus und klicken Sie dann auf „Validate“, um die Jobs in die Warteschlange zu stellen.
Um einen Job einzeln zu starten, klicken Sie auf die Schaltfläche „ “.
Wählen Sie den gewünschten Job aus und geben Sie dann den Wert ein, mit dem das Objekt ausgewählt wird, auf dem der Job ausgeführt werden soll.
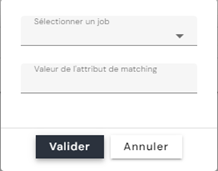
Achtung: Enthält der Job derzeit mehrere Sequenzen, muss das Abgleichsattribut in allen Sequenzen denselben Wert haben, damit er im Einzelmodus ausgeführt werden kann.
Bereitstellungssequenzen über die SIP-Webdienste ausführen
Beispiel für ein Skript, das einen Bereitstellungsjob über ein PowerShell-Skript ausführt:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Um einen wegen einer Importschwelle angehaltenen Bereitstellungsjob über ein PowerShell-Skript fortzusetzen, ist ebenso die Kennung der Job-Instanz abzurufen, indem die Route /scim/v2/job-instance/ aufgerufen wird (Methode GET).
Weitere Angaben finden Sie in der Swagger-Dokumentation: https://[SIP_Server_URL]:44355/swagger/
Den neuen Konnektor der vorgelagerten Einspeisung ausführen (ab 7.0 SP3)
Ab der Version 7.0 SP3 lassen sich Identitäten über einen neuen Konnektor der vorgelagerten Einspeisung Rollen und/oder Berechtigungen zuweisen.
Die Verknüpfungen Identitäten – Rollen und Identitäten/Rollen – Berechtigungen, die aus einer autoritativen Quelle erstellt und/oder gelöscht werden, verwaltet ein neuer Verknüpfungstyp in der Datenbank. Der Export der Verknüpfungen Identitäten – Rollen und Identitäten/Rollen – Berechtigungen aus dem Identity-Repository gibt daher nur die von SIP zugewiesenen Rollen und Berechtigungen zurück.
Einen Verknüpfungskonnektor Identitäten - Rollen konfigurieren
Um einen Verknüpfungskonnektor Identitäten - Rollen zu konfigurieren, ist mindestens Folgendes anzulegen:
- Ein Export aus einer autoritativen Quelle, der die folgenden Angaben enthalten muss:
- UID der Identität (erforderlich)
- Code der zuzuweisenden Rolle (erforderlich) – einzelner Wert.
- Anfangsdatum der Rolle (optional)
- Enddatum der Rolle (optional)
- Ein Export des Identity-Repositorys des Typs PERSON_ROLES, in dem die Personentypen und die Codes der Repositorys anzugeben sind, für die die Verknüpfungen Identität-Rolle erstellt werden sollen.
- Eine Synchronisierungsregel, um die Vorgänge Matching, Erstellung, Änderung und Löschung festzulegen
- Vergleichen Sie in der Matching-Regel die UID der Identität und den Code der Rolle
- In der Erstellungsregel sind die UID der Identität und der Code der Rolle zwingend anzugeben. Anfangs- und Enddatum sind optional
- In der Änderungsregel ist die ID der Verknüpfung Person-Rolle zwingend anzugeben, entnommen aus dem Export des Identity-Repositorys. Änderbar sind nur die Datumsangaben
- In der Löschregel ist die ID der Verknüpfung Person-Rolle zwingend anzugeben, entnommen aus dem Export des Identity-Repositorys.
- Syntax der Identity-Codes, die in den Synchronisierungsregeln zu verwenden sind:
- person = UID der Identität
- role = Code der Rolle
- startdate = Anfangsdatum der Rolle
- enddate = Enddatum der Rolle
- id = ID der Verknüpfung Identität-Rolle (Feld id der Tabelle sid.PersonRoles)
- Ein Import in das Identity-Repository des Typs PERSON_ROLES. Sie können die Option zum Deaktivieren der laufenden Kontenberechnung aktivieren, um die Importdauer bei großen Datenmengen zu beherrschen. Wurde die Option aktiviert, ist ein Import ACCOUNTCALC durchzuführen, um die Konten des betroffenen Repositorys neu zu berechnen.
Einen Verknüpfungskonnektor Identitäten - Rollen konfigurieren
- Ein Export aus einer autoritativen Quelle, der die folgenden Angaben enthalten muss:
- UID der Identität (erforderlich)
- Code der Rolle (erforderlich) – einzelner Wert.
- Code der Berechtigung, die der Verknüpfung Identität/Rolle zuzuweisen ist (erforderlich) – einzelner Wert
- Anfangsdatum der Berechtigung (optional)
- Enddatum der Berechtigung (optional)
Achtung
Die Verknüpfung Identität/Rolle muss bereits bestehen, damit der Verknüpfungskonnektor Identität/Rolle – Berechtigungen ordnungsgemäß funktioniert
- Ein Export des Identity-Repositorys des Typs PERSON_RIGHTS, in dem die Personentypen und die Codes der Repositorys anzugeben sind, für die die Verknüpfungen Identität/Rolle-Berechtigung erstellt werden sollen.
- Eine Synchronisierungsregel, um die Vorgänge Matching, Erstellung, Änderung und Löschung festzulegen
- Vergleichen Sie in der Matching-Regel die UID der Identität, den Code der Rolle und den Code der Berechtigung.
- In der Erstellungsregel sind die UID der Identität, der Code der Rolle und der Code der Berechtigung zwingend anzugeben. Anfangs- und Enddatum sind optional
- In der Änderungsregel ist die ID der Verknüpfung Person/Rolle - Berechtigung zwingend anzugeben, entnommen aus dem Export des Identity-Repositorys. Änderbar sind nur die Datumsangaben.
- In der Löschregel ist die ID der Verknüpfung Person/Rolle - Berechtigung zwingend anzugeben, entnommen aus dem Export des Identity-Repositorys.
- Syntax der Identity-Codes, die in den Synchronisierungsregeln zu verwenden sind:
- person = UID der Identität
- role = Code der Rolle
- right = Code der Berechtigung
- startdate = Anfangsdatum der Berechtigung
- enddate = Enddatum der Berechtigung
- id = ID der Verknüpfung Identität-Rolle-Berechtigung (Feld id der Tabelle sid.PersonRights)
- Ein Import in das Identity-Repository des Typs PERSON_RIGHTS. Sie können die Option zum Deaktivieren der laufenden Kontenberechnung aktivieren, um die Importdauer bei großen Datenmengen zu beherrschen. Wurde die Option aktiviert, ist ein Import ACCOUNTCALC durchzuführen, um die Konten des betroffenen Repositorys neu zu berechnen.
Traces aktivieren
Ab Version 7.1 werden die Traces der Provisioning-Engine nicht mehr in der Registrierung aktiviert, sondern in der Datei [Installation_Directory]\SIP\Config.ini.
Hinweis
Diese Datei ist die Datei der Provisioning-Engine. Sie darf nicht mit den Konfigurationsdateien der Konnektoren (*.ini) verwechselt werden, die HPPRunCli mit der Option -cfg übergeben werden.
Fügen Sie im Abschnitt General die folgenden drei Parameter hinzu:
traceLevel:0, um die Traces zu deaktivieren,2FFFF, um sie zu aktivieren.traceModule: Liste der Module, für die Traces erstellt werden, durch Kommas getrennt. Bei den Modulnamen wird nicht zwischen Groß- und Kleinschreibung unterschieden. Mögliche Werte sind:HPPCfgHPPCSVHPPHPHPPLDAPHPPReferenceHPPRunCliHPPSQLSIPSCIMSIPLDAPWrapperDLLAll, um die Traces für alle Module zu aktivieren
traceOutputDir: Ausgabeverzeichnis für die Protokolle. Dieser Parameter ist optional: Ist er nicht angegeben, werden die Protokolle im Ordner%tmp%des Benutzers erzeugt.
Beispiel:
1 2 3 4 | |
Hinweis
Das Installationsprogramm der Version 7.1 schreibt diese drei Parameter bereits in Config.ini, mit deaktivierten Traces: traceLevel=0, traceModule mit der vollständigen Liste der Module befüllt und traceOutputDir=C:\Temp. Um die Traces zu aktivieren, müssen Sie also nur traceLevel ändern. Prüfen Sie, ob das Konto, das die Engine ausführt, in das Ausgabeverzeichnis schreiben kann.
Tipp
Beschränken Sie traceModule für eine gezielte Diagnose auf die betroffenen Module – zum Beispiel SIPSCIM bei einem Verbindungsproblem mit einem SCIM-Ziel. Setzen Sie traceLevel nach Abschluss der Diagnose wieder auf 0: Detaillierte Traces belegen Speicherplatz und verlangsamen die Verarbeitung.
Verschlüsselung der Passwörter und des Client-Geheimnisses
Ab Version 7.1 sind die Passwörter und „client secrets“, die von der Provisioning-Engine verwendet werden und in der Datei [Installation_Directory]\SIP\Config.ini stehen, verschlüsselt.
Bei einer Erstinstallation werden diese Daten automatisch gemäß den im Installationsprogramm eingegebenen Parametern gespeichert.
Um einen dieser beiden Werte manuell zu ändern, verwenden Sie die ausführbare Datei [Installation_Directory]\SIP\SIPEncrypt.exe. Führen Sie in einer Eingabeaufforderung oder einem PowerShell-Fenster SIPEncrypt.exe gefolgt von dem zu verschlüsselnden Passwort bzw. Client-Geheimnis aus und kopieren Sie das Ergebnis dann in die Datei Config.ini.
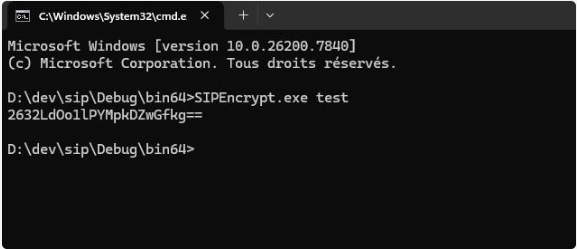
SIPEncrypt.exe erwartet einen einzigen Parameter. Ohne Parameter oder mit mehreren zeigt es die Meldung SIPEncrypt should be called with a single input parameter. an und erzeugt nichts. Enthält der Wert Leerzeichen oder Zeichen, die von der Eingabeaufforderung interpretiert werden (&, |, ^, ", $…), setzen Sie ihn in Anführungszeichen – in PowerShell vorzugsweise in einfache Anführungszeichen.
Das Client-Geheimnis wird im Parameter clientSecret der Datei Config.ini eingetragen.
Achtung
Für die Authentifizierung bei SCIM-Zielen verwendet die Engine jedes Passwort und jedes Client-Geheimnis, das sie nicht entschlüsseln kann, unverändert. Ein versehentlich im Klartext belassener Wert funktioniert also ohne jede Warnmeldung, während das Geheimnis in der Datei offenliegt. Prüfen Sie, ob jedes Geheimnis in Config.ini tatsächlich ein von SIPEncrypt.exe erzeugter Wert ist.
Diese Verschlüsselung ist umkehrbar, da die Engine die Werte selbst entschlüsselt: Sie schützt davor, dass das Geheimnis im Klartext gelesen wird, nicht vor dem Zugriff auf die Datei. Beschränken Sie den Zugriff auf Config.ini auf die Administrationskonten und auf das Konto, das die Engine ausführt. Bei Eingabe in der Befehlszeile kann der Klartextwert zudem im Konsolenverlauf verbleiben: Schließen Sie die Sitzung nach der Verwendung.