Verwaltung der Identity-Berechtigungen
Um einer Identität Rechte in der Anwendung CyberElements zuzuweisen, müssen Sie eine Rolle mit Berechtigungen aus dem damit verknüpften Identity-Repository erstellen und diese Rolle der gewünschten Identität zuweisen. Es ist nicht möglich, eine Berechtigung aus dem Identity-Repository direkt mit einer Identität zu verknüpfen. Es ist daher erforderlich, so viele Rollen wie nötig zu erstellen und ihnen die gewünschten Berechtigungen zuzuordnen. Für jede Berechtigung, die es erlaubt, kann deren Geltungsbereich definiert werden.
Eine Rolle kann über mehrere Repositorys hinweg gemischt sein, einschließlich des Identity-Repositorys. Es ist daher nicht zwingend erforderlich, spezifische Rollen zu erstellen, um den Zugriff auf die Anwendung CyberElements Identity zu verwalten.
Wie bei Drittanwendungen werden die Identity-Berechtigungen in Repositorys verwaltet; für das Repository CyberElements Identity sind die Berechtigungen jedoch fest vorgegeben und werden von der Anwendung verwaltet. Sie können daher nicht geändert werden. Eine Berechtigung entspricht dem Zugriff auf ein Menü oder dem Zugriff auf eine Operation in der Anwendung Identity (Beispiele: eine Identität erstellen, auf das Modul workflow zugreifen usw.).
Es ist wichtig zu beachten, dass eine Person unabhängig vom Verbindungsmodus (IDP eines Drittanbieters oder IDP auf AD-Basis) beim Anmelden an CyberElements Identity über ein in der Anwendung referenziertes Identity-Konto verfügen muss, damit alles ordnungsgemäß funktioniert, insbesondere für Audits und workflows.
Multi-Konten sind mit dem Identity-Repository nicht kompatibel. Eine Identität, die mehrere Identity-Rollen besitzt, verfügt daher über die kumulierten Rechte der betreffenden Rollen.
Hinweis
Die bis Version 6.2 verwendeten Administrationsprofile werden ab Version 7.0 durch Rollen ersetzt. Für jede mit dem Identity-Repository verknüpfte Rolle müssen die Identity-Berechtigungen hinzugefügt werden.
Eine Berechtigung für das Identity-Repository in einer Rolle konfigurieren
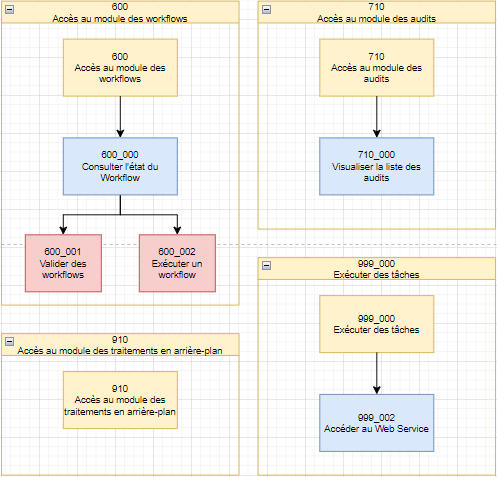
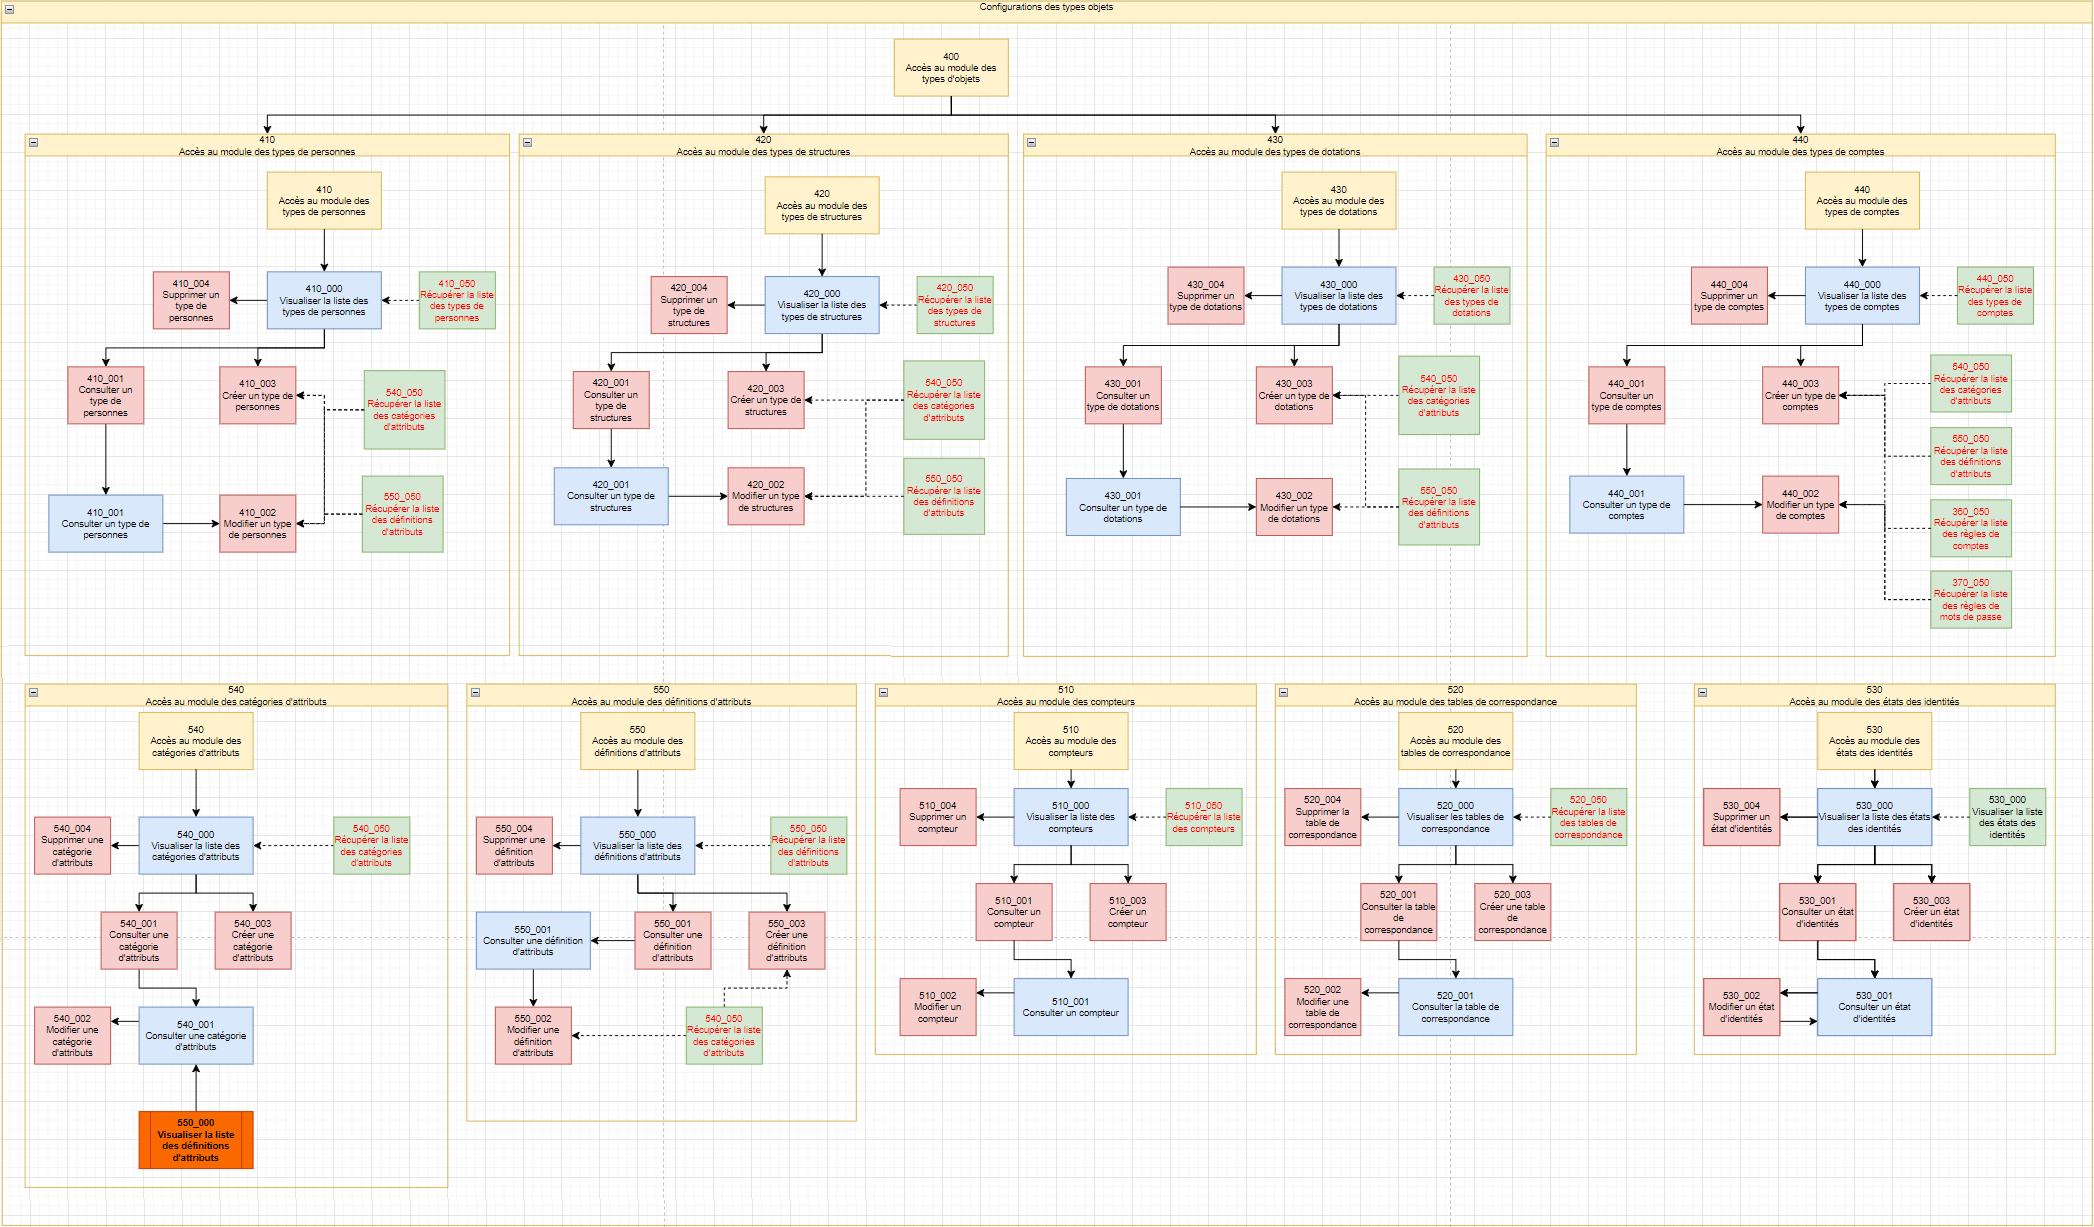
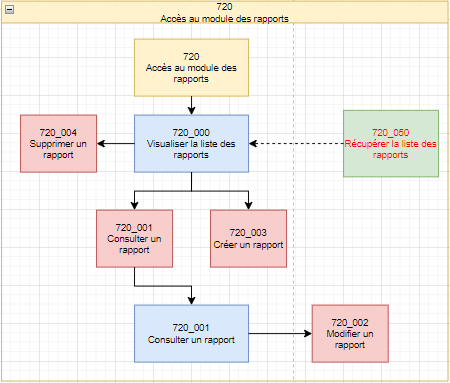
Für jedes Modul gibt es mehrere Berechtigungen, die eine detaillierte Verwaltung der Rechte in der Anwendung CyberElements Identity ermöglichen. Die Liste der Berechtigungen wird für jedes Modul in Form eines Diagramms dargestellt, um die Abhängigkeiten zwischen ihnen zu zeigen.
Legende
Die in einem blauen Rechteck dargestellten Berechtigungen entsprechen dem Zugriff auf die Seiten der Webanwendung.
Die in einem roten Rechteck dargestellten Berechtigungen entsprechen dem Zugriff auf Schaltflächen der verschiedenen Webseiten.
Die in einem grünen Rechteck dargestellten Berechtigungen entsprechen dem Zugriff auf API-Routen, die von der Weboberfläche aufgerufen werden.
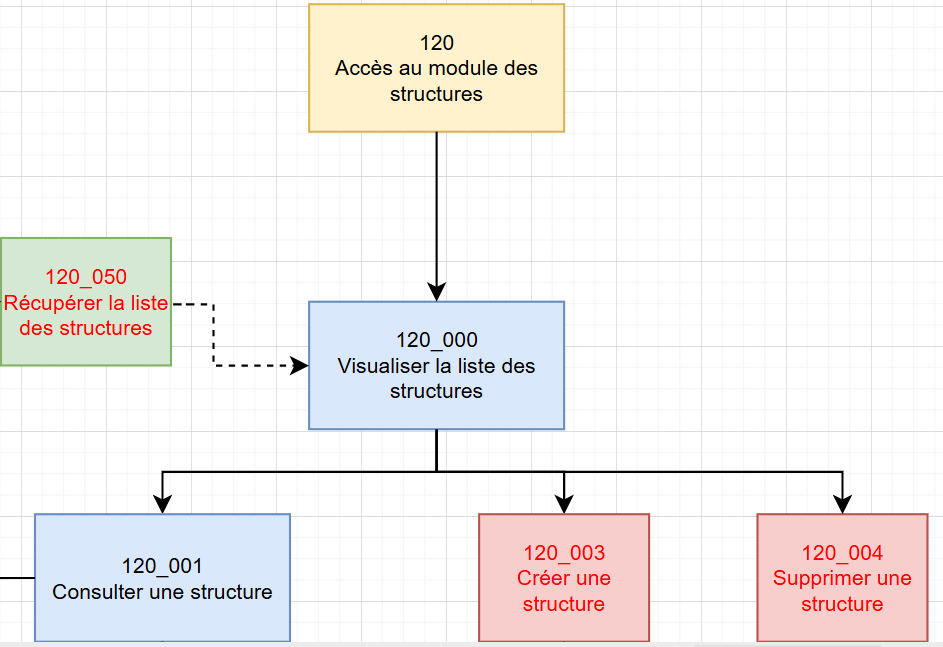
Wenn es möglich ist, für eine Berechtigung einen Geltungsbereich zu konfigurieren, ist die Berechtigung in roter Schrift dargestellt. Geltungsbereiche sind überwiegend für API-Routen verfügbar, denn dort werden die Filter angewendet. Es gibt jedoch auch Geltungsbereiche für Schaltflächen auf bestimmten Webseiten der Anwendung Identity.
Die Links zu den Modulen werden in Orange dargestellt.
Die Pfeile stellen automatische Abhängigkeiten zwischen Berechtigungen dar.
Zum Beispiel anhand des folgenden Diagramms:
-
Wenn Sie in einer Identity-Rolle die Berechtigung zum Anzeigen einer Struktur erteilen möchten, fügen Sie einfach die Berechtigung „120_001 - View a structure“ hinzu. Die Berechtigungen „120 – Access to the Structure module“, „120_000 View the list of structures“ und „120_050 – Retrieve the list of structures“ werden dem Profil automatisch hinzugefügt, denn um eine Struktur anzuzeigen, muss zunächst die Liste der vorhandenen Strukturen angezeigt werden.
Hinweis
Wenn Sie eine Identity-Rolle ändern, die Personen bereits zugewiesen wurde, sehen Sie die Abhängigkeiten im Bildschirm zur Anzeige der Auswirkungen für die betroffenen Personen.
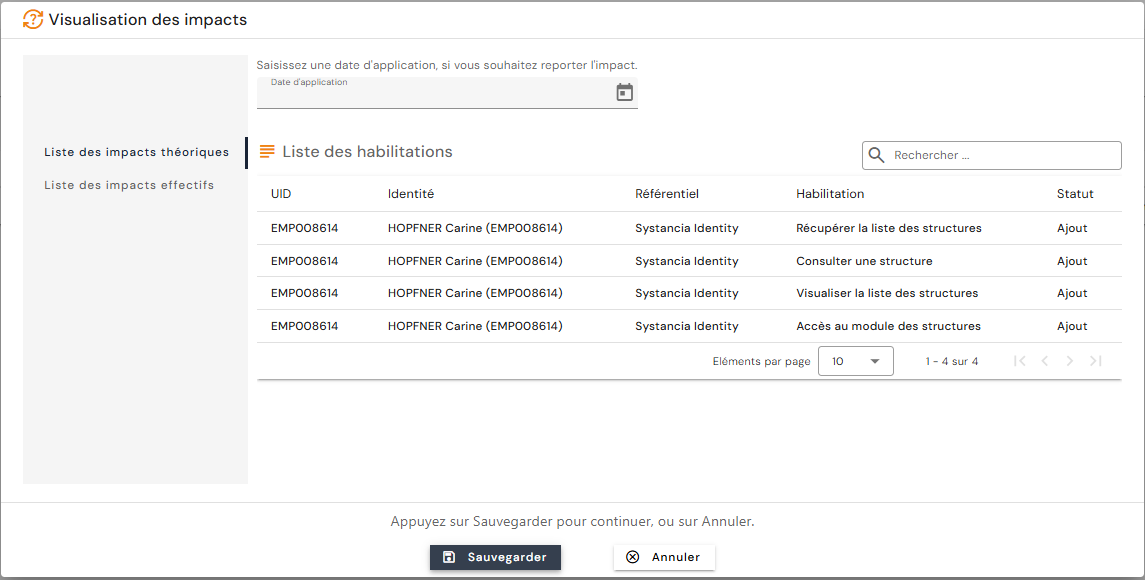
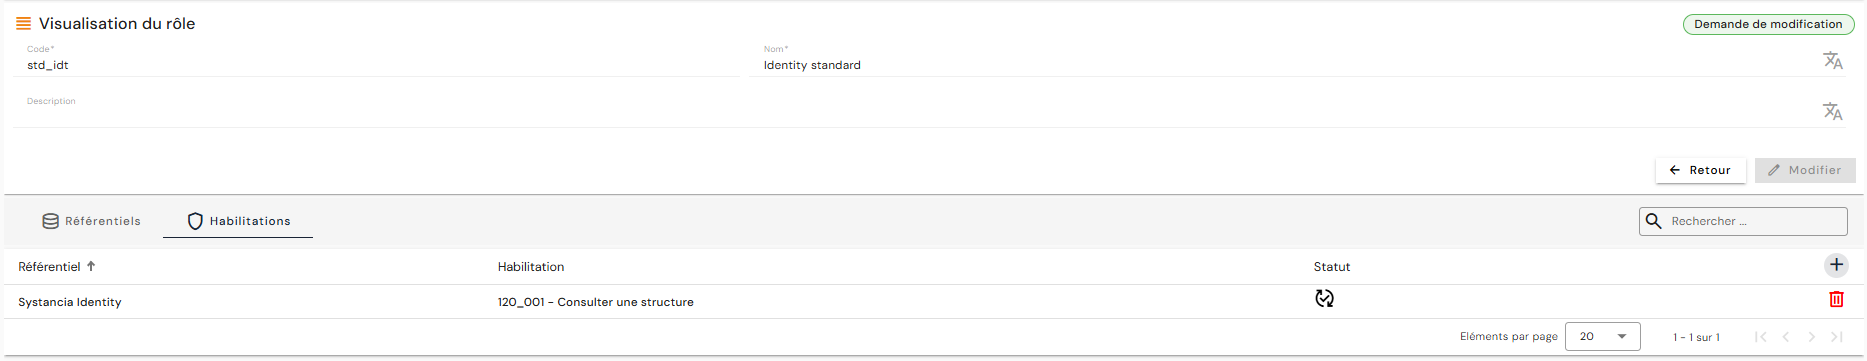
- Nach dem Anzeigen der Auswirkungen ist nur die Berechtigung „120_001 – View a structure“, die Sie gerade hinzugefügt haben, tatsächlich in der Liste der mit der Rolle verknüpften Berechtigungen vorhanden (um die Liste der Berechtigungen nicht zu überladen).
-
Wenn Sie den Zugriff auf bestimmte Strukturen einschränken möchten, müssen Sie für die Berechtigung „120_050 – Retrieve the list of structures“ einen Geltungsbereich konfigurieren. In diesem Fall müssen Sie diese Berechtigung der Rolle manuell hinzufügen, um auf die Schaltfläche zugreifen zu können, auch wenn die Abhängigkeit automatisch erstellt wird.
Hinweis
Im Bildschirm zur Anzeige der Auswirkungen erscheint diese Berechtigung nicht in der Liste, da sie mit dem Hinzufügen der Berechtigung „120_001 – View a structure“ bereits mit den Identitäten verknüpft wurde.
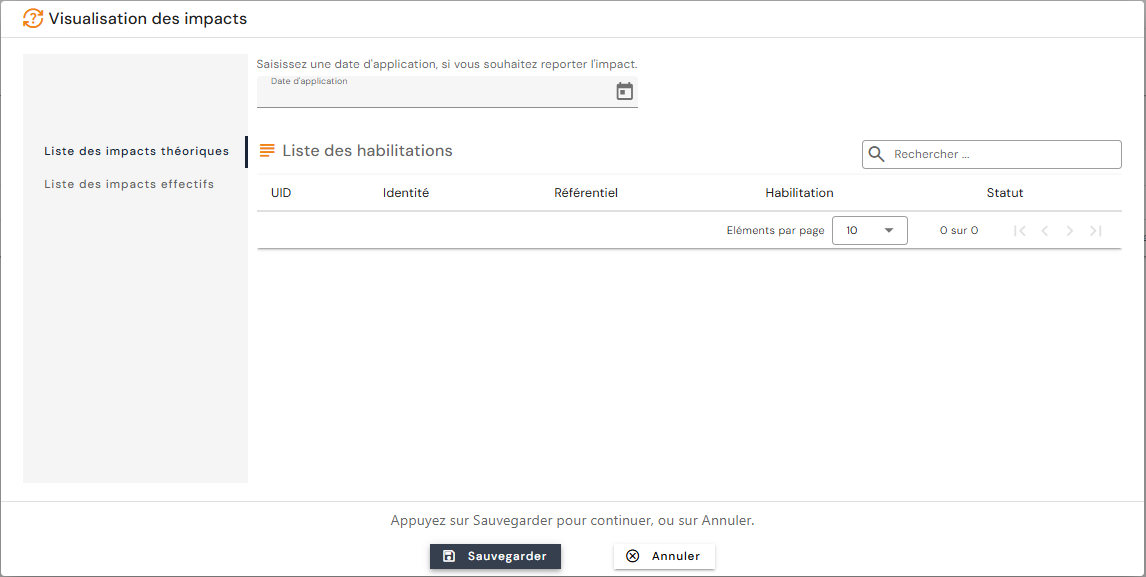
- Das Vorhandensein des Stifts rechts von „120_050 – Retrieve the list of structures“ zeigt an, dass ein Geltungsbereich hinzugefügt werden kann, um die Strukturen zu filtern, für die Sie Lesezugriff erteilen möchten.
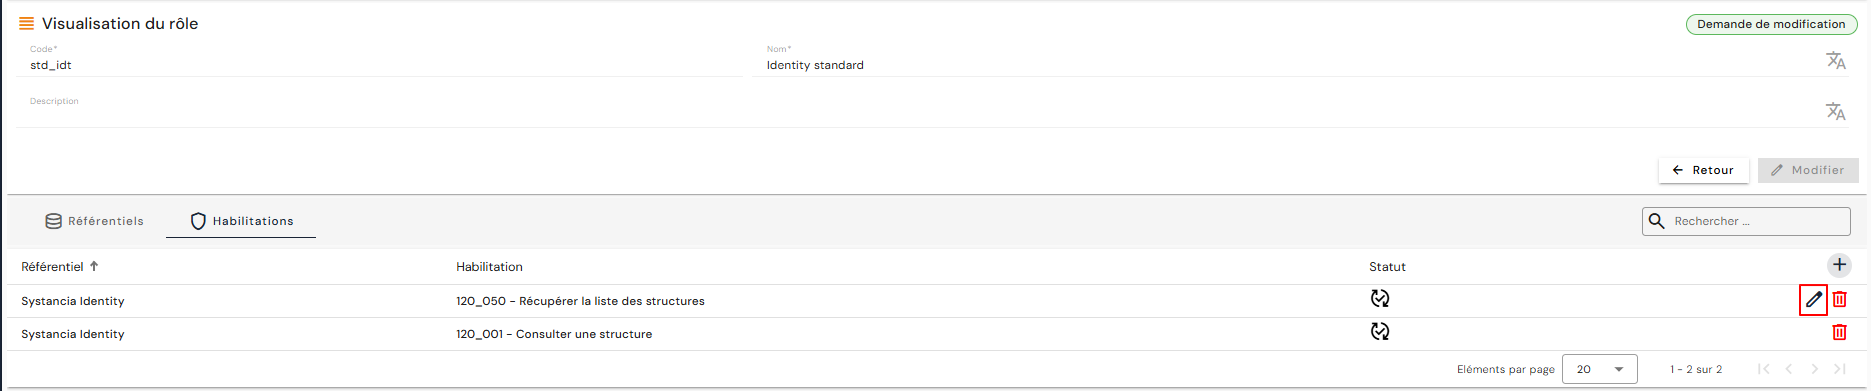
Modul Identities
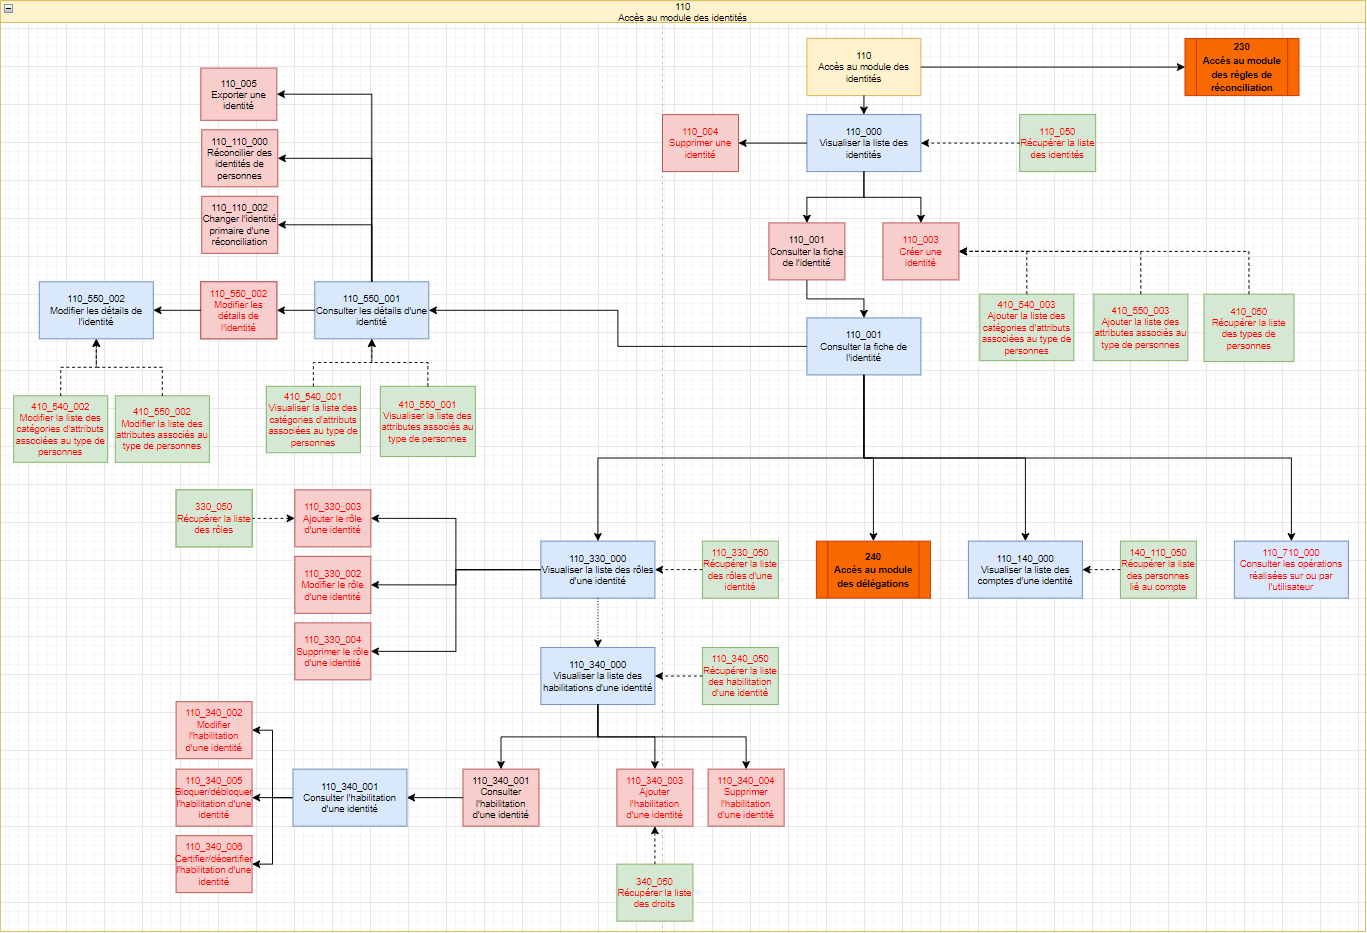
Modul Delegations
Modul Reconciliation Rules
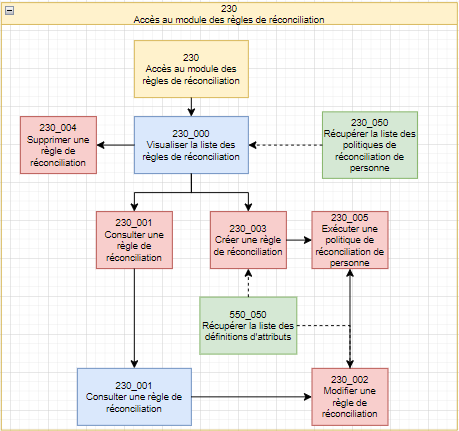
Modul Structures
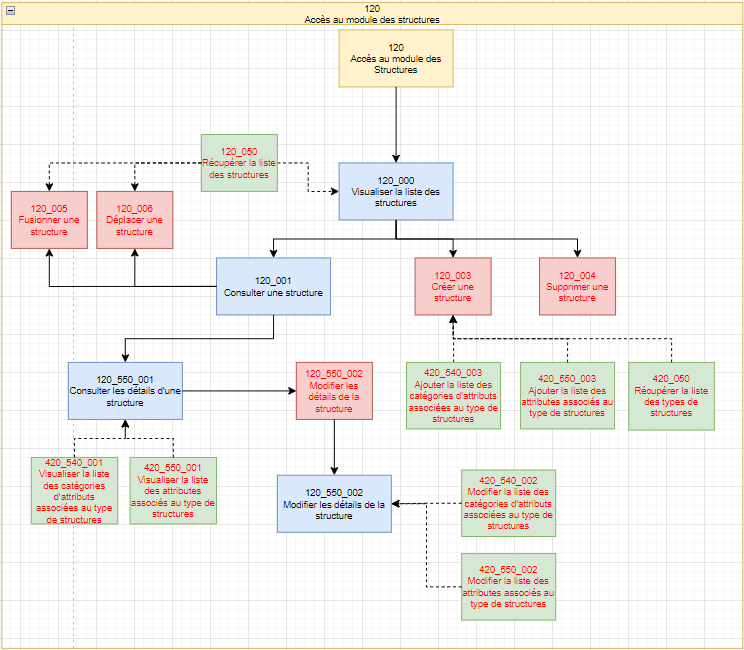
Modul Allocations
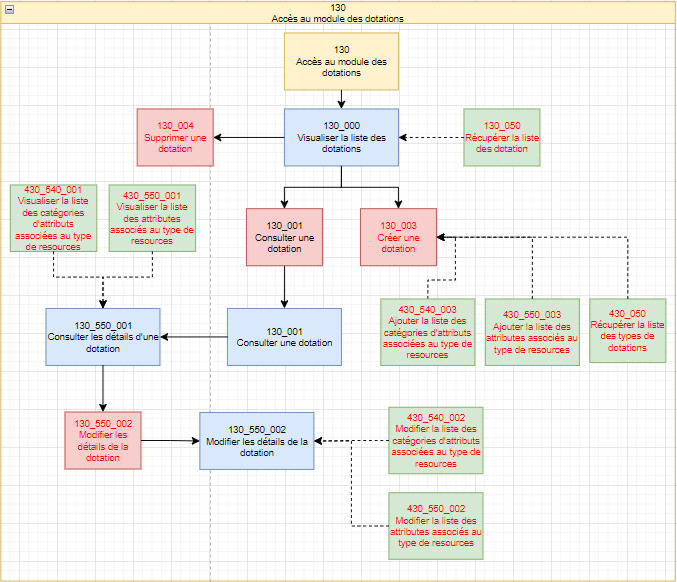
Modul Accounts
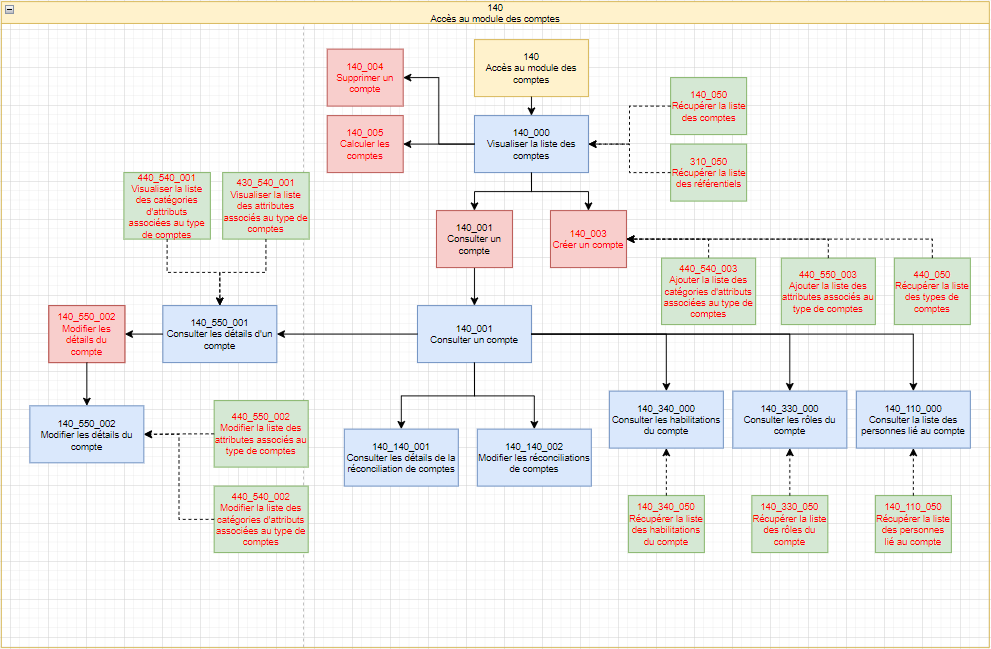
Modul Access Management
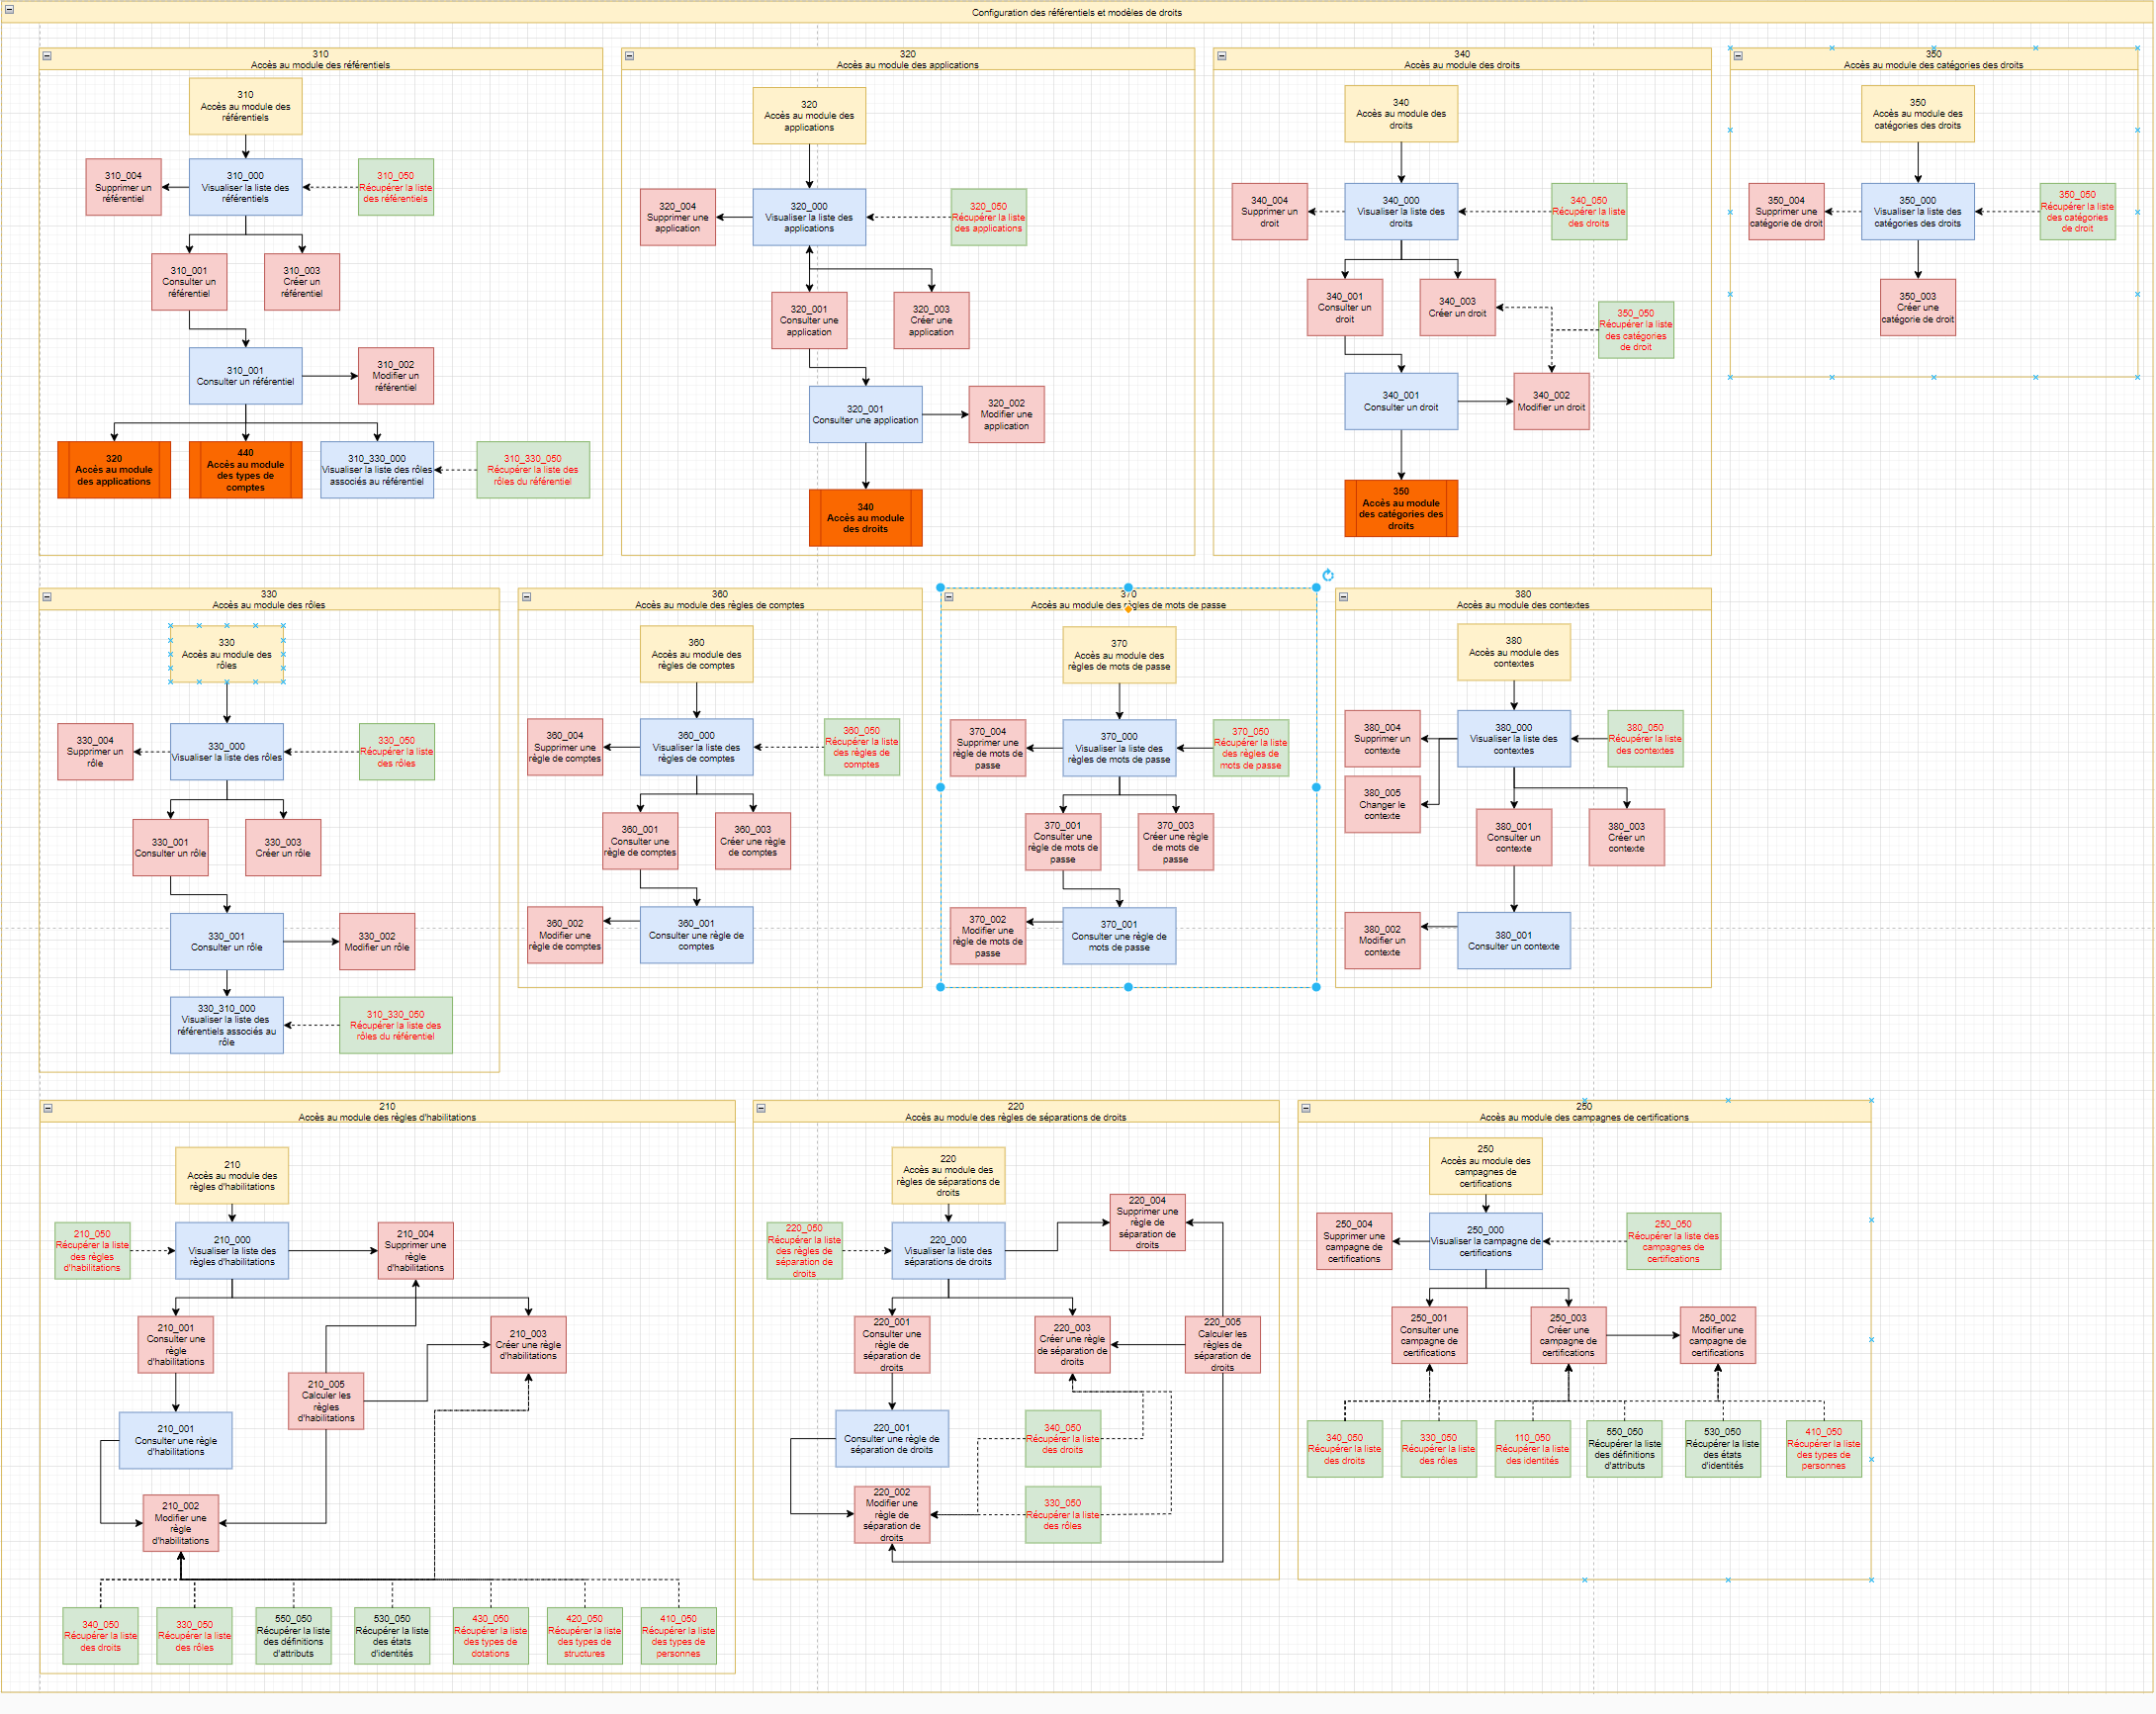
Modul Dashboard
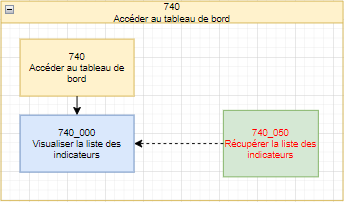
Um das Dashboard für eine Identity-Rolle aufzubauen, müssen Sie die Berechtigung „740_050 – Retrieve list of indicators“ manuell hinzufügen und den bzw. die gewünschten Indikatoren aus der bereitgestellten Liste auswählen.
Bei einigen Indikatoren müssen Sie abhängige Berechtigungen manuell hinzufügen, damit die Grafiken angezeigt werden:
| Name des Indikators | Art des Indikators | Manuell hinzuzufügende Abhängigkeiten |
|---|---|---|
| Active/inactive users | Zähler | |
| Users without login | Zähler | |
| Configured repositories | Zähler | |
| Users without applications | Zähler | |
| Orphan accounts | Zähler | |
| Manually blocked authorizations | Zähler | |
| Authorizations blocked by SOD rule | Zähler | |
| Distribution of users | Grafik | 410_050 - Retrieve the list of person types |
| Distribution of roles | Grafik | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Grafik | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Grafik |
Modul Object Configuration
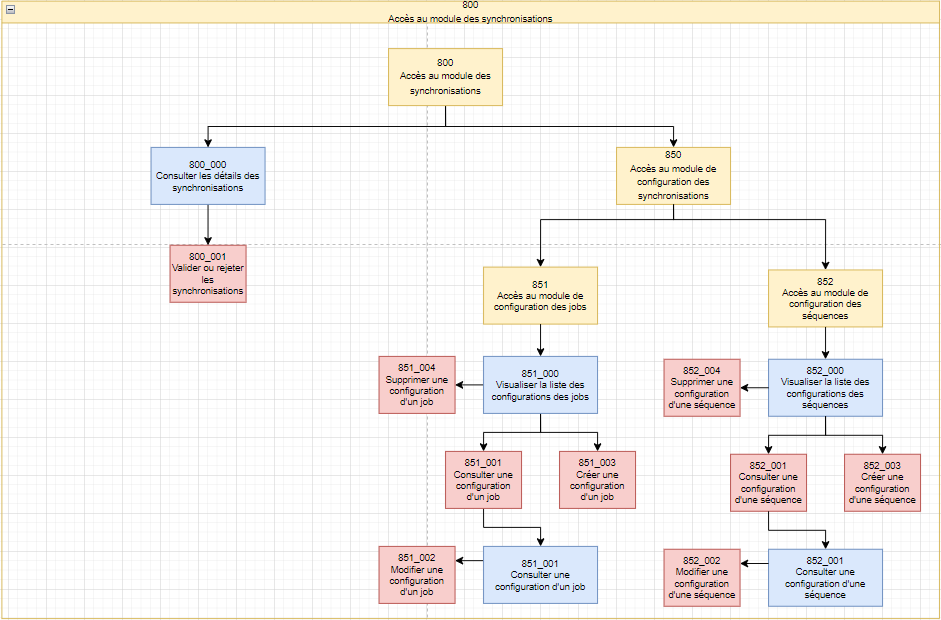
Modul Provisioning jobs
Modul Reports
Weitere Module