Hantering av Identity-auktoriseringar
För att tilldela en identitet rättigheter i applikationen CyberElements måste du skapa en roll med behörigheter från det Identity-repository som är kopplat till den och tilldela önskad identitet den rollen. Det är inte möjligt att koppla en behörighet från Identity-repositoryt direkt till en identitet. Det är därför nödvändigt att skapa så många roller som behövs och koppla de önskade auktoriseringarna till dem. För varje auktorisering som tillåter det kan dess omfattning definieras.
En roll kan vara blandad mellan flera repositoryn, inklusive Identity-repositoryt. Det är därför inte obligatoriskt att skapa särskilda roller för att hantera åtkomsten till applikationen CyberElements Identity.
Precis som för tredjepartsapplikationer hanteras Identity-behörigheterna i repositoryn, men för repositoryt CyberElements Identity är behörigheterna fasta och hanteras av applikationen. De kan därför inte ändras. En auktorisering motsvarar åtkomst till en meny eller åtkomst till en åtgärd i applikationen Identity (exempel: skapa en identitet, komma åt workflow-modulen osv.).
Det är viktigt att notera att en person, oavsett anslutningsläge (tredjeparts-IDP eller AD-baserad IDP), måste ha ett Identity-konto som är refererat i applikationen när personen loggar in på CyberElements Identity, för att allt ska fungera korrekt, särskilt för revisioner och workflow.
Flerkonton är inte kompatibla med Identity-repositoryt. En identitet som har flera Identity-roller har därför de kumulerade rättigheterna för de aktuella rollerna.
Obs
De administrationsprofiler som användes till och med version 6.2 ersätts av roller från version 7.0. För varje roll som är kopplad till Identity-repositoryt måste Identity-auktoriseringarna läggas till.
Konfigurera en auktorisering för Identity-repositoryt i en roll
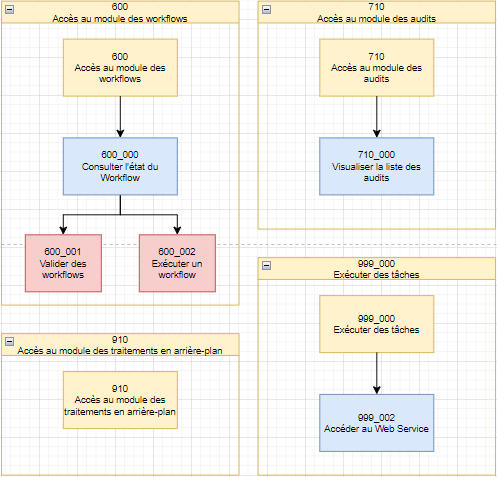
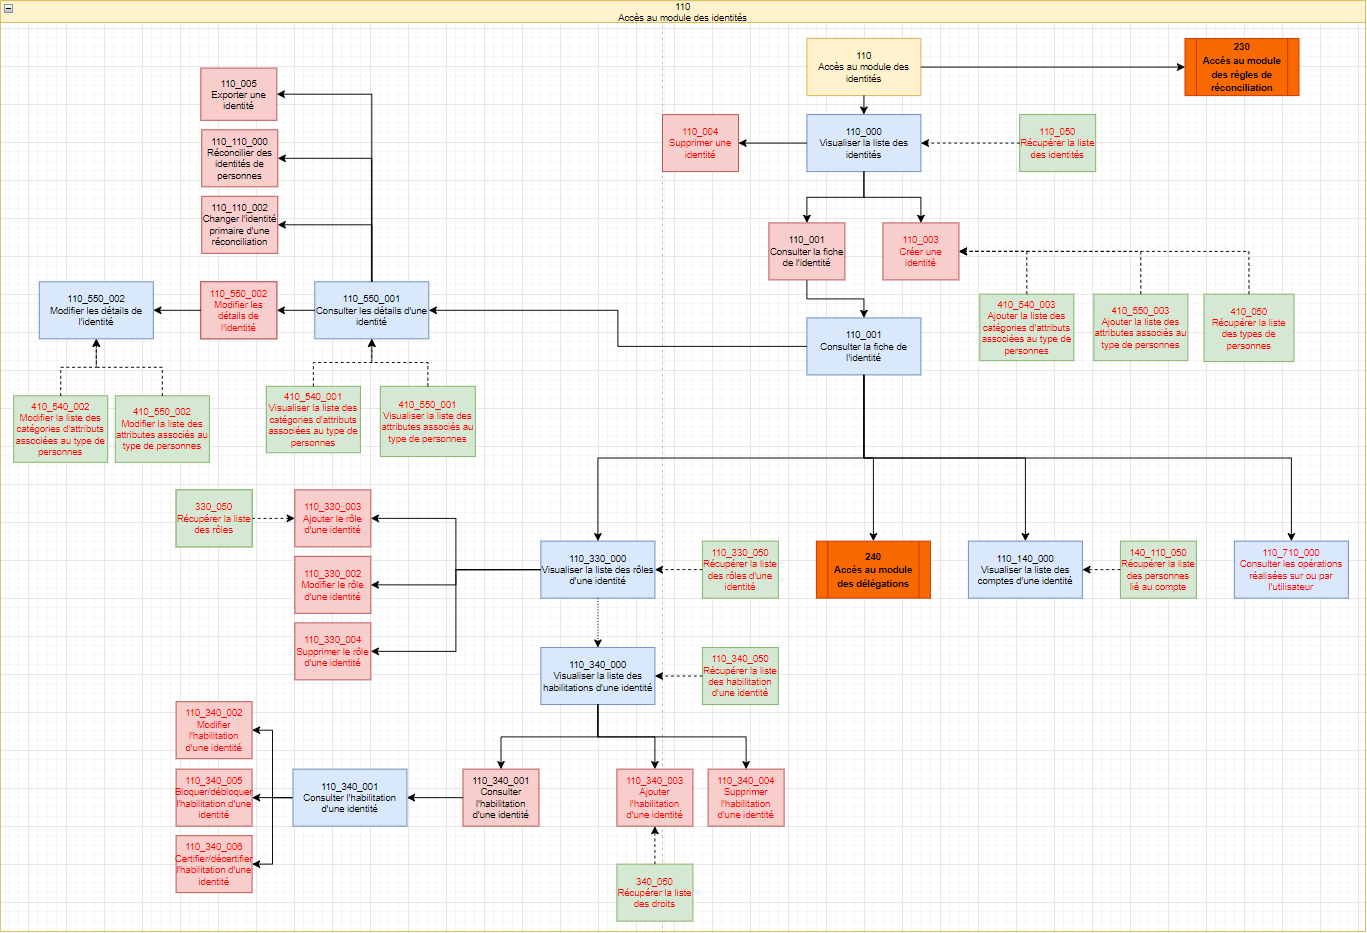
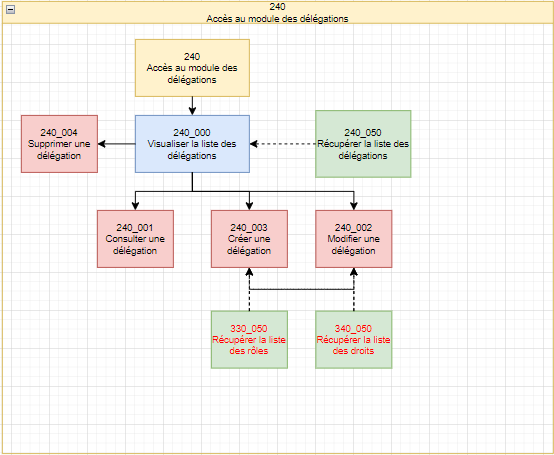
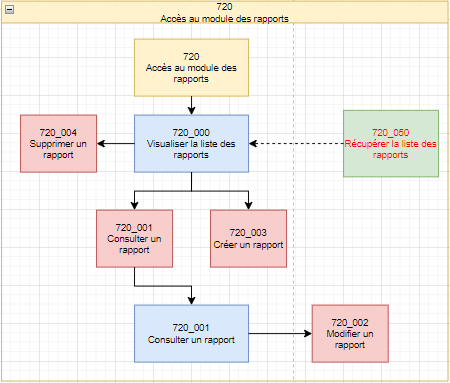
För varje modul finns det flera auktoriseringar som möjliggör en detaljerad hantering av rättigheterna i applikationen CyberElements Identity. Listan över auktoriseringar visas för varje modul i form av ett diagram för att visa beroendena mellan dem.
Teckenförklaring
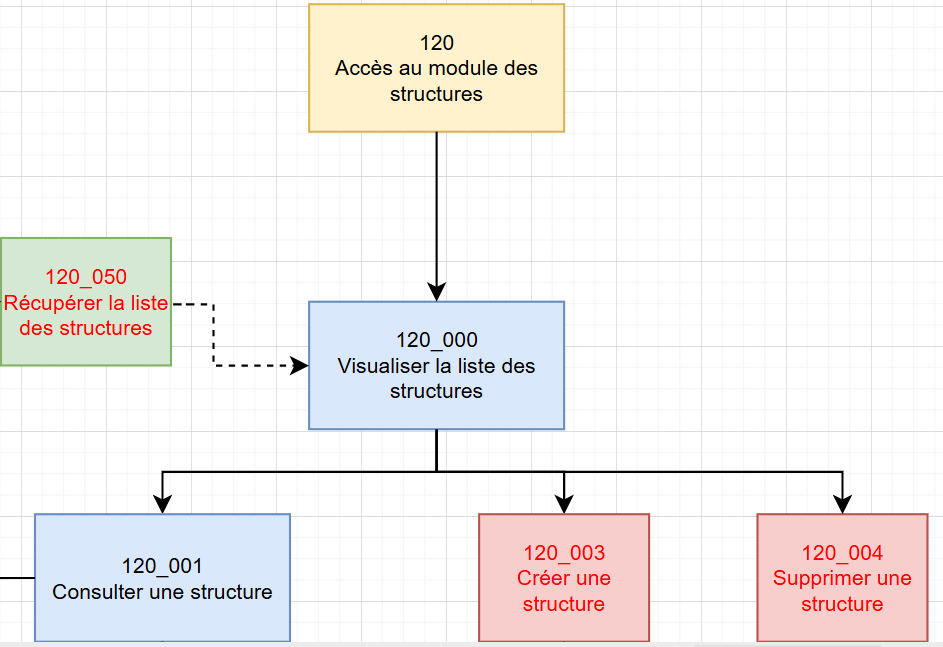
De auktoriseringar som visas i en blå rektangel motsvarar åtkomst till webbapplikationens sidor.
De behörigheter som visas i en röd rektangel motsvarar åtkomst till knappar på de olika webbsidorna.
De behörigheter som visas i en grön rektangel motsvarar åtkomst till API-rutter, som anropas av webbgränssnittet.
När det är möjligt att konfigurera en omfattning för en behörighet visas behörigheten i röd skrift. Omfattningar är i huvudsak tillgängliga för API-rutter, eftersom det är där filtren tillämpas. Det finns dock även omfattningar för knappar på vissa webbsidor i applikationen Identity.
Länkarna till modulerna visas i orange.
Pilarna representerar automatiska beroenden mellan auktoriseringar.
Till exempel, utifrån diagrammet nedan:
-
Om du vill ge behörighet att visa en struktur i en Identity-roll räcker det att lägga till auktoriseringen ”120_001 - View a structure”. Auktoriseringarna ”120 – Access to the Structure module”, ”120_000 View the list of structures” och ”120_050 – Retrieve the list of structures” läggs automatiskt till i profilen, eftersom man för att visa en struktur först måste visa listan över befintliga strukturer.
Obs
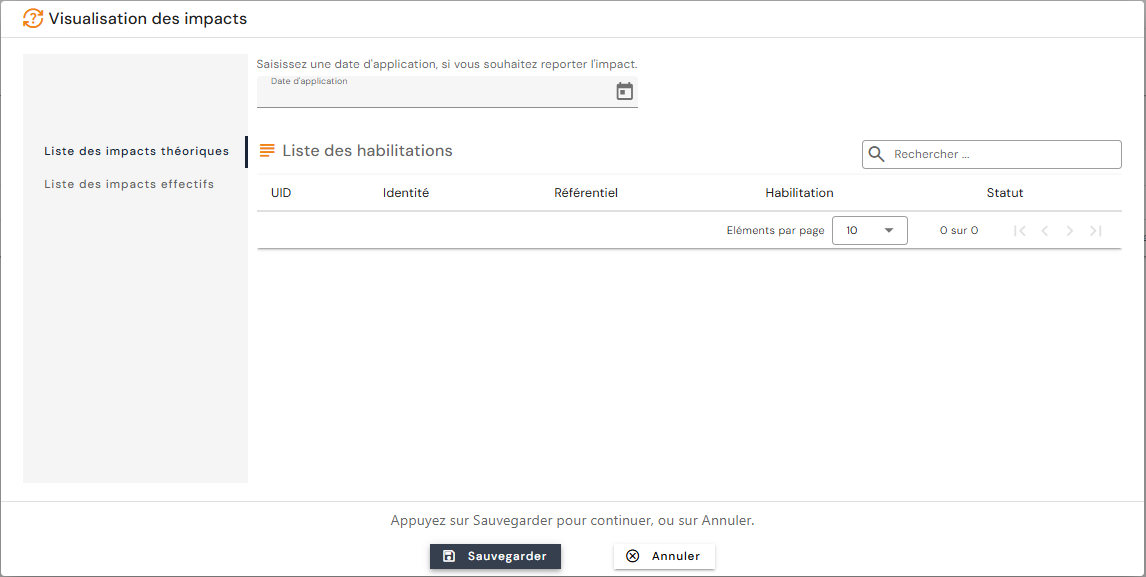
Om du ändrar en Identity-roll som redan har tilldelats personer ser du beroendena i skärmen för visning av konsekvenser för de berörda personerna.
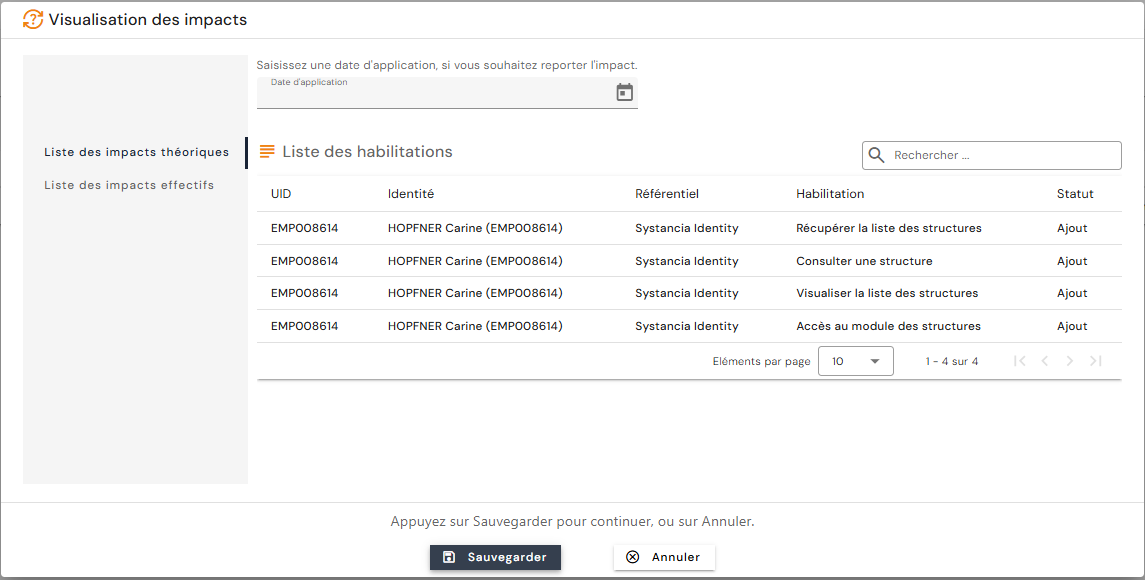
- Efter att du har visat konsekvenserna är det bara auktoriseringen ”120_001 – View a structure”, som du just har lagt till, som faktiskt finns i listan över auktoriseringar som är kopplade till rollen (för att inte överbelasta listan över auktoriseringar).
-
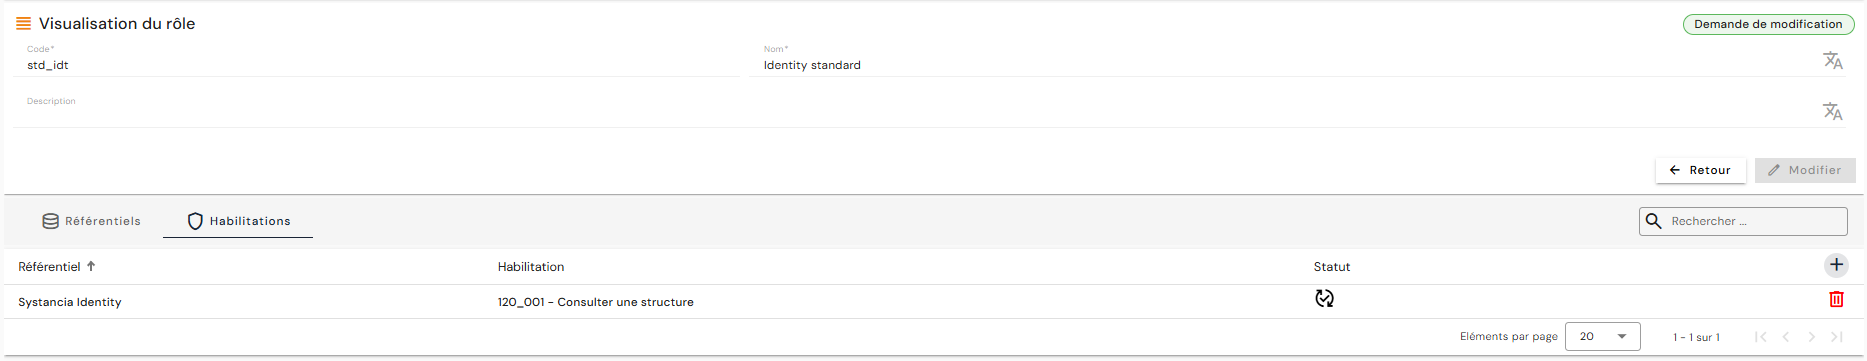
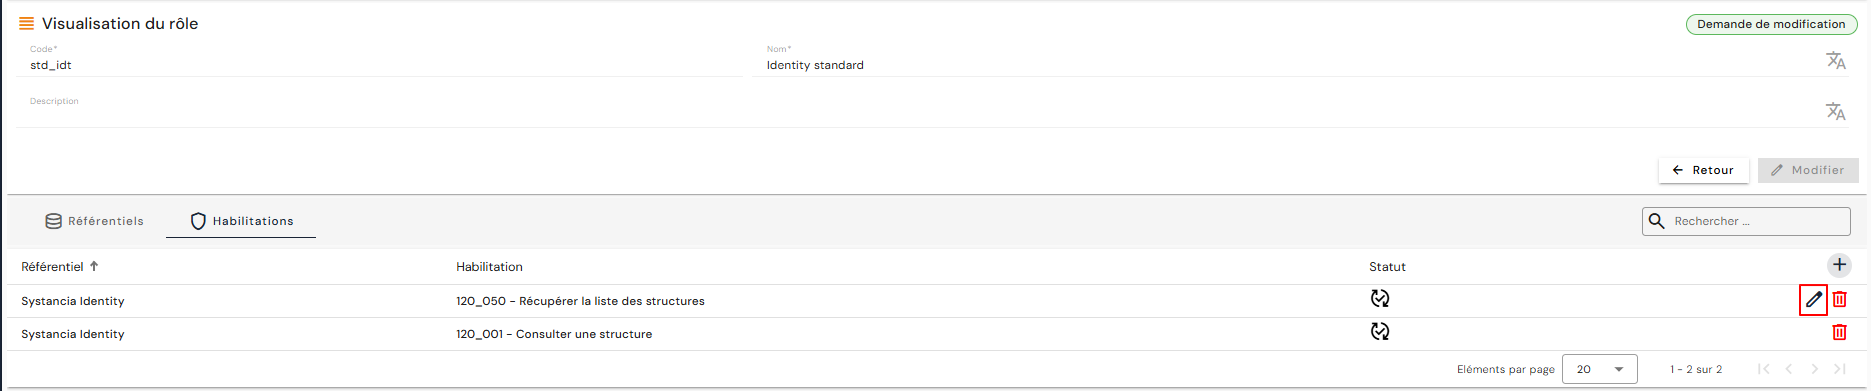
Om du vill begränsa åtkomsten till vissa strukturer måste du konfigurera en omfattning för auktoriseringen ”120_050 – Retrieve the list of structures”. I det här fallet måste du lägga till auktoriseringen manuellt i rollen för att komma åt knappen, även om beroendet skapas automatiskt.
Obs
I skärmen för visning av konsekvenser visas inte den här auktoriseringen i listan, eftersom den redan har kopplats till identiteterna när auktoriseringen ”120_001 – View a structure” lades till.
- Att pennan finns till höger om ”120_050 – Retrieve the list of structures” visar att det är möjligt att lägga till en omfattning för att filtrera de strukturer som du vill ge läsåtkomst till.
Modulen Identities
Modulen Delegations
Modulen Reconciliation Rules
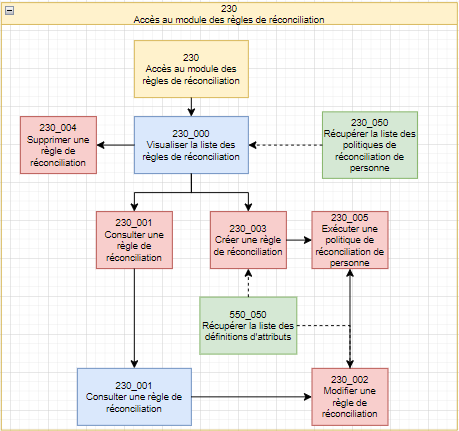
Modulen Structures
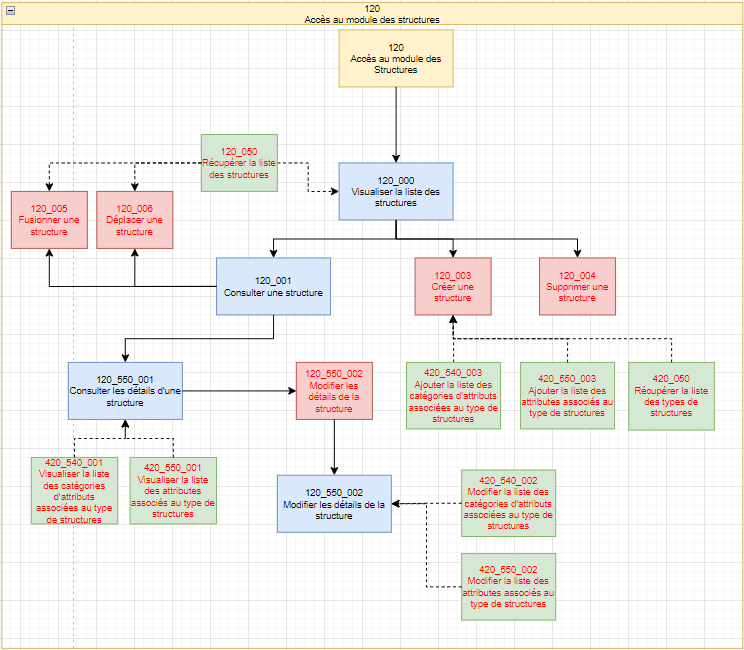
Modulen Allocations
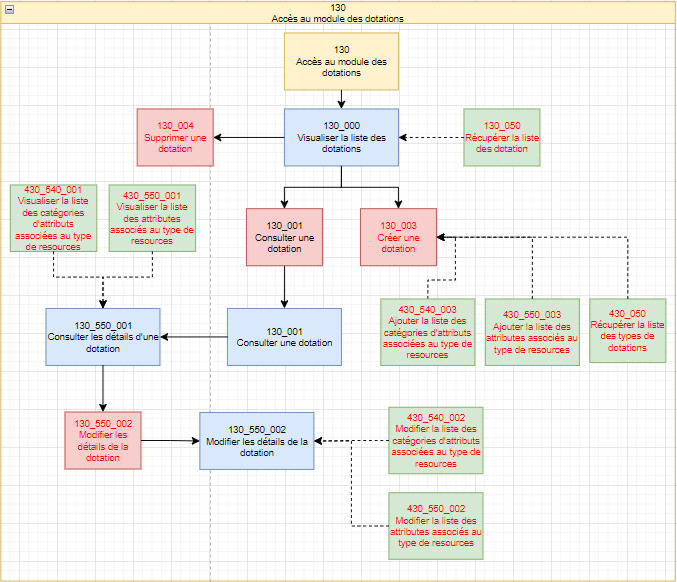
Modulen Accounts
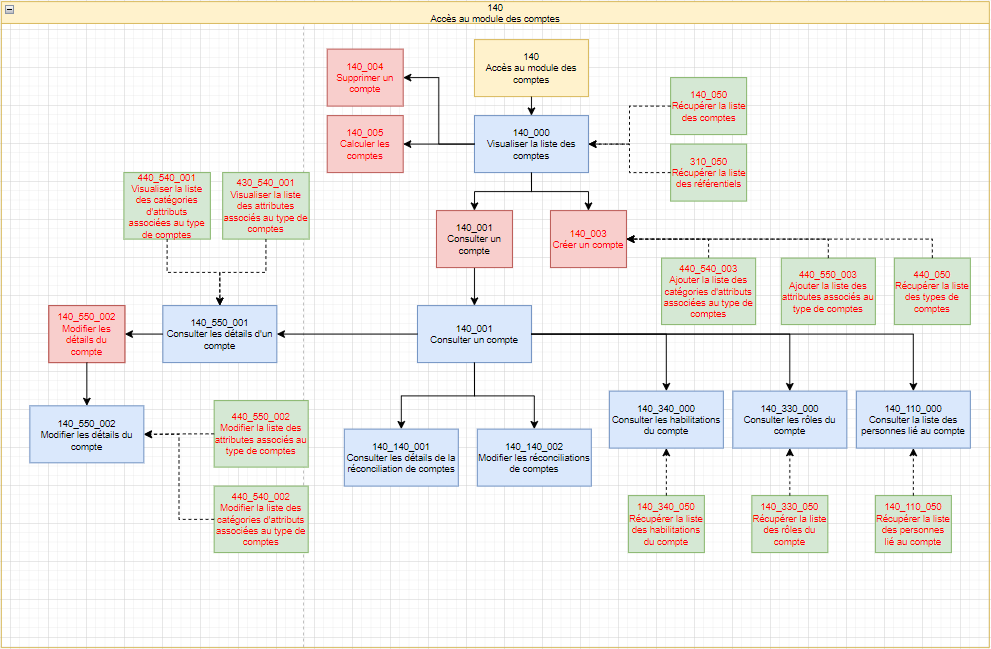
Modulen Access Management
Modulen Dashboard
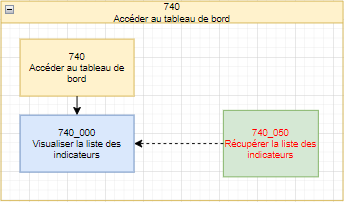
För att bygga upp dashboarden för en Identity-roll måste du manuellt lägga till auktoriseringen ”740_050 – Retrieve list of indicators” och välja önskad indikator eller önskade indikatorer i den tillhandahållna listan.
För vissa indikatorer måste du manuellt lägga till beroende auktoriseringar för att diagrammen ska visas:
| Indikatornamn | Indikatortyp | Beroenden som ska läggas till manuellt |
|---|---|---|
| Active/inactive users | Counter | |
| Users without login | Counter | |
| Configured repositories | Counter | |
| Users without applications | Counter | |
| Orphan accounts | Counter | |
| Manually blocked authorizations | Counter | |
| Authorizations blocked by SOD rule | Counter | |
| Distribution of users | Graphics | 410_050 - Retrieve the list of person types |
| Distribution of roles | Graphics | 310_050 - Retrieve the list of repositories |
| Distribution of orphan accounts | Graphics | 310_050 - Retrieve the list of repositories |
| Sources of authorizations | Graphics |
Modulen Object Configuration
Modulen Provisioning jobs
Modulen Reports
Andra moduler