Ejecución de los conectores
Existen varios métodos para ejecutar una secuencia de aprovisionamiento:
- Mediante archivos Batch o PowerShell con líneas de comando que invocan el ejecutable HPPRunCli
- Mediante la interfaz de gestión de los jobs
- Mediante los servicios web SIP
Ejecutar las secuencias de aprovisionamiento con HPPRUNCLI.exe
En un archivo Batch o PowerShell, debe invocarse el ejecutable HppRunClie.exe seguido de las opciones siguientes:
| Opciones | Función | Obligatorio (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Opción que permite indicar la secuencia que se va a ejecutar. | Y |
| -cfg [Config_file_name] | Opción que permite indicar el archivo de configuración que debe utilizarse. | N. De forma predeterminada, se utiliza el archivo hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Opción que permite indicar el valor del atributo de correspondencia para ejecutar la secuencia de forma unitaria. Si deben indicarse varios valores de atributo, han de enumerarse en el orden en que deban ejecutarse las exportaciones. | N |
| -seq [Directory_nm] | Opción que permite indicar el nombre del directorio de salida de los archivos de registro. | N |
Ejecutar las secuencias de aprovisionamiento desde la interfaz de gestión de los jobs
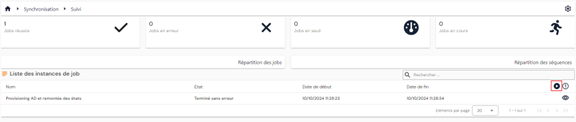
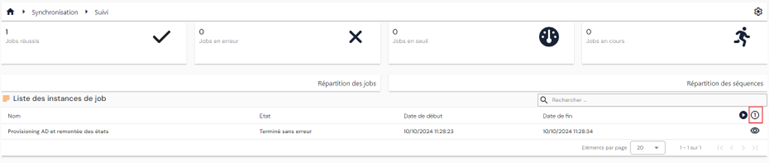
Desde la página de consulta de las instancias de job de las secuencias de aprovisionamiento, es posible ejecutar un job de forma unitaria o de forma masiva.
Para lanzar un job de forma masiva, haga clic en el botón «  ».
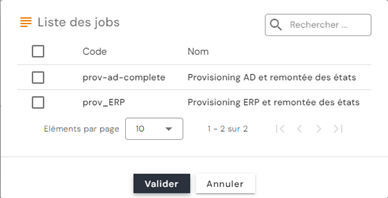
Seleccione el o los jobs deseados y haga clic después en « Validate » para poner los jobs en la cola de espera.
Para lanzar un job de forma unitaria, haga clic en el botón «  ».
Seleccione el job deseado e introduzca después el valor que permite seleccionar el objeto sobre el que desea ejecutar el job.
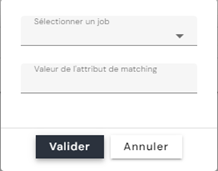
Advertencia: actualmente, si el job contiene varias secuencias, para ejecutarlo en modo unitario el atributo de correspondencia debe tener el mismo valor en todas las secuencias.
Ejecutar las secuencias de aprovisionamiento mediante los servicios web SIP
Ejemplo de script para ejecutar un job de aprovisionamiento mediante un script PowerShell:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
Del mismo modo, para reanudar mediante un script PowerShell un job de aprovisionamiento detenido por un umbral de importación, es necesario recuperar el identificador de la instancia de job invocando la ruta /scim/v2/job-instance/ (método GET).
Para más información, consulte la documentación Swagger: https://[SIP_Server_URL]:44355/swagger/
Ejecutar el nuevo conector de alimentación ascendente (a partir de la 7.0 SP3)
A partir de la versión 7.0 SP3, es posible asignar roles y/o habilitaciones a las identidades mediante un nuevo conector de alimentación ascendente.
Los vínculos Identidades – Roles e Identidades/Roles – Habilitaciones creados y/o eliminados desde una fuente autorizada se gestionan mediante un nuevo tipo de vínculo en la base de datos. Así, la exportación de los vínculos Identidades – Roles e Identidades/Roles – Habilitaciones desde el repositorio Identity solo devolverá los roles y las habilitaciones asignados por SIP.
Configurar un conector de vínculo Identidades - Roles
Para configurar un conector de vínculo Identidades - Roles, debe crearse como mínimo:
- Una exportación de una fuente autorizada que debe contener la información siguiente:
- UID de la identidad (obligatorio)
- Código del rol que se va a asignar (obligatorio) – valor único.
- Fecha de inicio del rol (opcional)
- Fecha de fin del rol (opcional)
- Una exportación del repositorio Identity de tipo PERSON_ROLES en la que deben indicarse los tipos de persona y los códigos de los repositorios para los que se desea crear los vínculos identidad-rol.
- Una regla de sincronización para definir las operaciones de Matching, de creación, de modificación y de eliminación
- En la regla de Matching, compare el uid de la identidad y el código del rol
- En la regla de creación, es obligatorio indicar el uid de la identidad y el código del rol. Las fechas de inicio y de fin son opcionales
- En la regla de modificación, es obligatorio indicar el ID del vínculo persona-rol, recuperado de la exportación del repositorio Identity. Solo pueden modificarse las fechas
- En la regla de eliminación, es obligatorio indicar el ID del vínculo persona-rol, recuperado de la exportación del repositorio Identity.
- Sintaxis de los códigos Identity que deben utilizarse en las reglas de sincronización:
- person = UID de la identidad
- role = role code
- startdate = fecha de inicio del rol
- enddate = fecha de fin del rol
- id = ID del vínculo identidad-rol (campo id de la tabla sid.PersonRoles)
- Una importación en el repositorio Identity de tipo PERSON_ROLES. Es posible marcar la opción de desactivación del cálculo de cuentas sobre la marcha para controlar el tiempo de importación en caso de grandes volúmenes. Si se ha activado la opción, debe realizarse una importación ACCOUNTCALC para recalcular las cuentas del repositorio afectado.
Configurar un conector de vínculo Identidades - Roles
- Una exportación de una fuente autorizada que debe contener la información siguiente:
- UID de la identidad (obligatorio)
- Código del rol (obligatorio) – valor único.
- Código de la habilitación que se va a asignar al vínculo identidad/rol (obligatorio) – valor único
- Fecha de inicio de la habilitación (opcional)
- Fecha de fin de la habilitación (opcional)
Atención
El vínculo Identidades/Roles debe existir previamente para que el conector de vínculo Identidad/Rol – Habilitaciones funcione correctamente
- Una exportación del repositorio Identity de tipo PERSON_RIGHTS en la que deben indicarse los tipos de persona y los códigos de los repositorios para los que se desea crear los vínculos identidad/rol-habilitación.
- Una regla de sincronización para definir las operaciones de Matching, de creación, de modificación y de eliminación
- En la regla de Matching, compare el uid de la identidad, el código del rol y el código de la habilitación.
- En la regla de creación, es obligatorio indicar el uid de la identidad, el código del rol y el código de la habilitación. Las fechas de inicio y de fin son opcionales
- En la regla de modificación, es obligatorio indicar el ID del vínculo persona/rol - habilitación, recuperado de la exportación del repositorio Identity. Solo pueden modificarse las fechas.
- En la regla de eliminación, es obligatorio indicar el ID del vínculo persona/rol - habilitación, recuperado de la exportación del repositorio Identity.
- Sintaxis de los códigos Identity que deben utilizarse en las reglas de sincronización:
- person = UID de la identidad
- role = role code
- right = authorization code
- startdate = fecha de inicio de la habilitación
- enddate = fecha de fin de la habilitación
- id = ID del vínculo identidad-rol-habilitación (campo id de la tabla sid.PersonRights)
- Una importación en el repositorio Identity de tipo PERSON_RIGHTS. Es posible marcar la opción de desactivación del cálculo de cuentas sobre la marcha para controlar el tiempo de importación en caso de grandes volúmenes. Si se ha activado la opción, debe realizarse una importación ACCOUNTCALC para recalcular las cuentas del repositorio afectado.