Gestión de los repositorios
Un repositorio se define como una fuente o una ubicación de datos centralizada que almacena y gestiona la información de las cuentas de los usuarios, de los grupos y de los recursos de un sistema o de una organización.
En CyberElements Identity, un repositorio puede tener varias aplicaciones entre las que se reparten las cuentas, los roles y las habilitaciones.
Crear/modificar/eliminar un repositorio
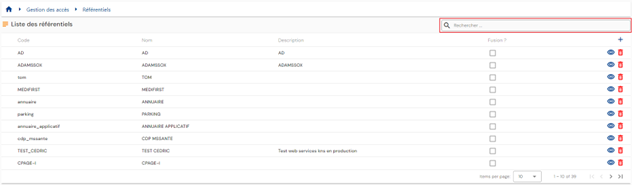
Para acceder a la gestión de los repositorios, vaya al menú « Access Management/Repositories ».
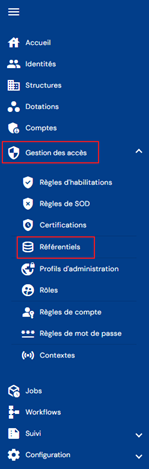
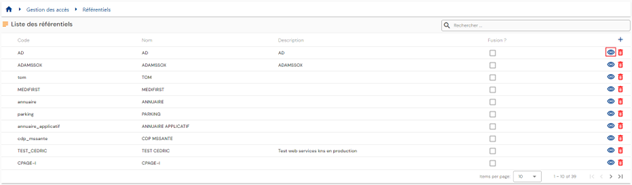
Accederá directamente a la lista de los repositorios existentes, precargada en una tabla sin ningún filtro aplicado.
Se ha previsto una paginación para mostrar únicamente 10 repositorios.
Hay un campo de búsqueda arriba a la derecha de la tabla. La búsqueda abarca los atributos « code » y « name » de los repositorios.
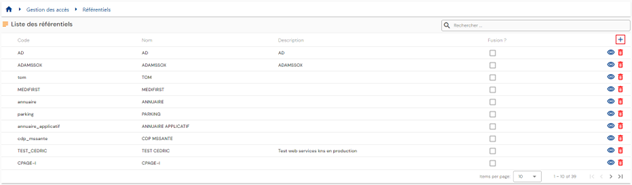
Para crear un nuevo repositorio, haga clic en el botón «  ».
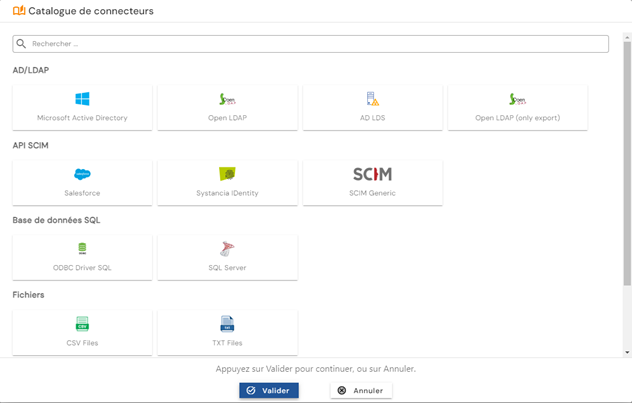
Elija el tipo de aplicación en el catálogo de conectores.
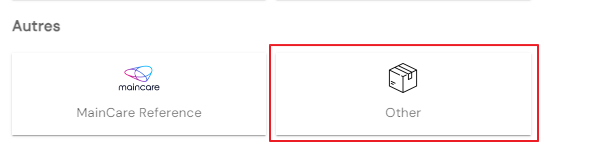
Si el repositorio no está vinculado a un conector automático, seleccione la opción « Other » de la categoría Other.
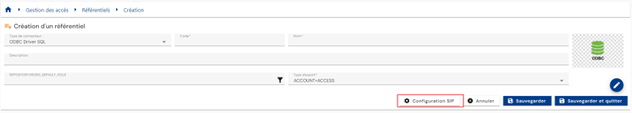
Introduzca en primer lugar los parámetros generales de un repositorio:
- Code: código del repositorio. Debe ser único, sin espacios ni caracteres especiales. Obligatorio.
- Name: nombre del repositorio. Etiqueta que se mostrará en los distintos formularios de la aplicación. Obligatorio.
- Description: campo que permite introducir una descripción del repositorio. Opcional.
- Default role: seleccione el rol que utilizarán los workflows si se realizan solicitudes de habilitación sobre el repositorio. Opcional.
- Export type: permite determinar el tipo de exportación que se utilizará en el conector de aprovisionamiento. Esta información sirve para determinar qué tipo de atributo se utilizará para las habilitaciones dinámicas.
Si se selecciona Account+Access, las habilitaciones dinámicas se vincularán a atributos de cuenta; si se selecciona user+Access, se vincularán a atributos de persona. Esta información es obligatoria en caso de aprovisionamiento automático; el valor predeterminado es Account+Access.
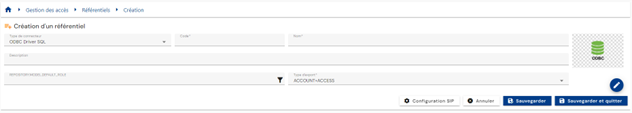
Haga clic en el botón « SIP Configuration » para configurar un conector automático. El botón no está accesible si el repositorio seleccionado es « Other ».
Valide el formulario de creación para configurar las aplicaciones y las habilitaciones, los tipos de cuenta y los roles del repositorio.
Acciones de los botones en modo de creación:
- Cancel: cancela la entrada en curso y vuelve a la página de la lista de repositorios.
- Save: valida el formulario y pasa la página al modo de consulta.
- Save and quit: valida el formulario y vuelve a la página de la lista de repositorios.
Para consultar y modificar un repositorio, haga clic en el icono «  » situado a la derecha en la fila correspondiente de la tabla:
Es posible pasar al modo de modificación directamente desde la página de consulta del repositorio.
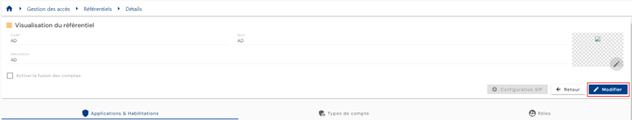
En modo de modificación, todos los campos pueden modificarse.
Acciones de los botones en modo de modificación:
- Cancel: cancela la entrada en curso y pasa la página al modo de consulta.
- Save: valida el formulario y pasa la página al modo de consulta.
- Save and quit: valida el formulario y vuelve a la página de la lista de políticas de conexión.
Para eliminar un repositorio, haga clic en el icono «  » situado a la derecha en la fila correspondiente de la tabla:
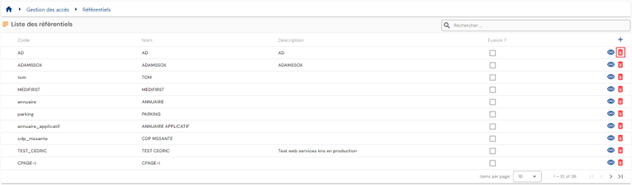
Aparece un mensaje de confirmación antes de la eliminación del repositorio.
Advertencia: no es posible eliminar un repositorio mientras existan objetos vinculados.
Configurar un conector automático (mediante SIP)
Configurar un conector automático consiste en definir los parámetros de conexión entre CyberElements Identity y una aplicación de terceros. Los modos de conexión pueden ser:
- Directorio (AD, LDAP, OpenLDAP, ADLDS, etc.)
- Archivo plano (csv, xml)
- Base de datos
- API (SCIM)
Para cada repositorio es posible configurar un conector automático con el fin de ejecutar secuencias de aprovisionamiento (ascendente o descendente). Tenga en cuenta que, a partir de la versión 7.0, ya no es necesario configurar un enlace ODBC para el repositorio Identity: la comunicación entre Systancia Identity Provisioning y CyberElements Identity es automática y transparente.
Se accede a la configuración de un conector automático desde la página del repositorio abierta en modo de consulta. Haga clic en el botón « SIP Configuration ».
Para cada configuración de conector, sea cual sea el modo de conexión, debe indicarse el agente de aprovisionamiento. El agente de aprovisionamiento viene indicado de forma predeterminada cuando solo hay uno.
Nota: en la versión 7.0 solo puede configurarse un agente de aprovisionamiento. Este se crea de forma predeterminada, tanto en una actualización como en una primera instalación.
Por lo demás, los formularios de configuración varían según el modo de conexión que se desee configurar.
Conexión de tipo directorio, conector antiguo
Atención
El conector de directorio antiguo se sigue entregando con la versión 7.1, pero quedará obsoleto a partir de la versión 7.2. Dé preferencia al conector nuevo, que ahora gestiona tanto la exportación como la importación.
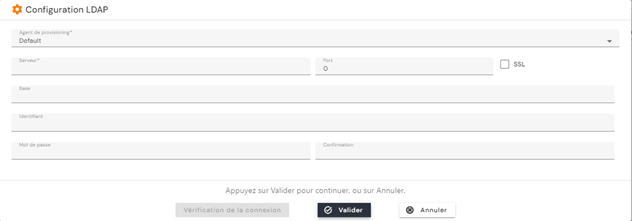
Para una conexión de tipo directorio con el conector antiguo, que permite la exportación y la importación (LDAP, AD, OpenLDAP, etc.), debe introducirse la información siguiente:
- Server: address of the server on which the directory is located
- Port: puerto de conexión
- SSL: marque la casilla si debe activarse la conexión SSL
- Base: raíz del árbol desde la que se extraerán o escribirán los datos. Ejemplo: « DC=Domain,DC=local »
- Username: cuenta de conexión
- Password: contraseña de la cuenta de conexión
Conexión de tipo directorio, conector nuevo
Nota
Hasta la versión 7.0, el conector de directorio nuevo solo gestionaba la lectura de los repositorios de tipo directorio. A partir de la versión 7.1, también gestiona la escritura en estos repositorios.
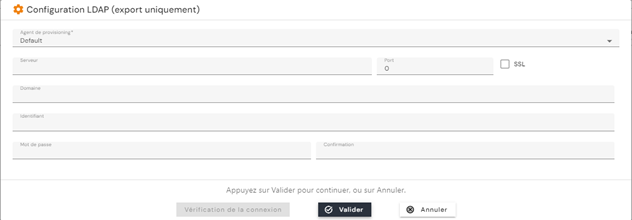
Para una conexión de tipo directorio con el conector nuevo, que permite la exportación y la importación (LDAP, AD, OpenLDAP, etc.), debe introducirse la información siguiente:
- Server: address of the server on which the directory is located
- Port: puerto de conexión
- SSL: marque la casilla si debe activarse la conexión SSL
- Domain: raíz del árbol desde la que se extraerán o escribirán los datos. Ejemplo: « Domain.local »
- Username: cuenta de conexión
- Password: contraseña de la cuenta de conexión
- Synchronization of groups managed by Identity only: marque la casilla para que SIP se base en la lista de grupos de seguridad creados y gestionados en CyberElements Identity, en lugar de en una lista introducida manualmente en la exportación y en la importación del repositorio.
- Export code: código de la exportación de los grupos, habitualmente
memberof@. Debe indicarse cuando la opción anterior está marcada.
El código memberof@ designa los grupos por su nombre (CN), sin su ubicación en el directorio, mientras que el atributo LDAP estándar memberOf espera el DN completo de cada grupo. Se reconoce sea cual sea su uso de mayúsculas y minúsculas. Para comparar el estado esperado con el directorio, el conector también reduce los grupos actuales del objeto a su nombre y, a continuación, solo aplica las adiciones y supresiones necesarias. Cuando la opción « Synchronization of groups managed by Identity only » está marcada, solo se exportan las pertenencias a los grupos gestionados por Identity: los demás grupos del directorio a los que pertenece el usuario no se modifican.
Consejo
El código memberof@ supone que los nombres de grupo son únicos en el directorio. Si varios grupos tienen el mismo nombre en unidades organizativas diferentes, utilice memberOf con los DN completos.
Cuando un grupo gestionado por Identity todavía no existe en el directorio, el conector lo crea, con las clases de objeto top y group. La unidad organizativa de destino no está establecida hasta la fecha.
Conexión de tipo base de datos
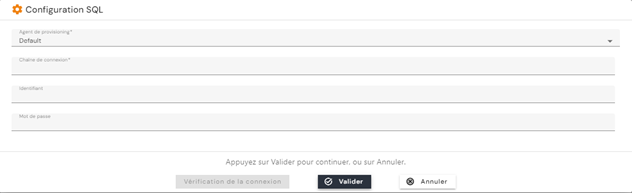
Para una conexión a una base de datos (SQL Server, Oracle, PostgreSQL, etc.), debe introducirse la información siguiente:
- Cadena de conexión creada previamente (enlace ODBC, etc.)
- Username: cuenta de conexión
- Password: contraseña de la cuenta de conexión
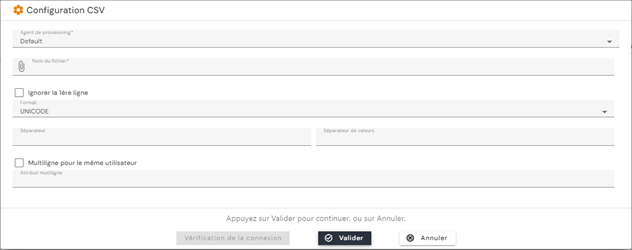
Conexión de tipo archivo plano (CSV, TXT, etc.)
- File name: ruta completa del archivo.
- Skip the first line: marque esta casilla si el archivo contiene un encabezado. A partir de la versión 7.1, este encabezado se conserva durante la importación.
- Format: ASCII o Unicode
- Separator: carácter que representa el separador de columnas
- Value separator: carácter que representa el separador de valores en el caso de un atributo multivaluado
- Multi-line for the same user: nombre del atributo cuyo valor es único (por ejemplo, el número de empleado, el inicio de sesión, etc.) y que sirve de atributo pivote para gestionar los valores múltiples.
Multilínea en escritura, a partir de la versión 7.1:
Hasta la versión 7.0, la multilínea solo se gestionaba en lectura: los valores múltiples solo se escribían con un separador. A partir de la versión 7.1, la opción « Multi-line for the same user » también se configura en el repositorio del archivo de texto de salida (csv, txt u otro).
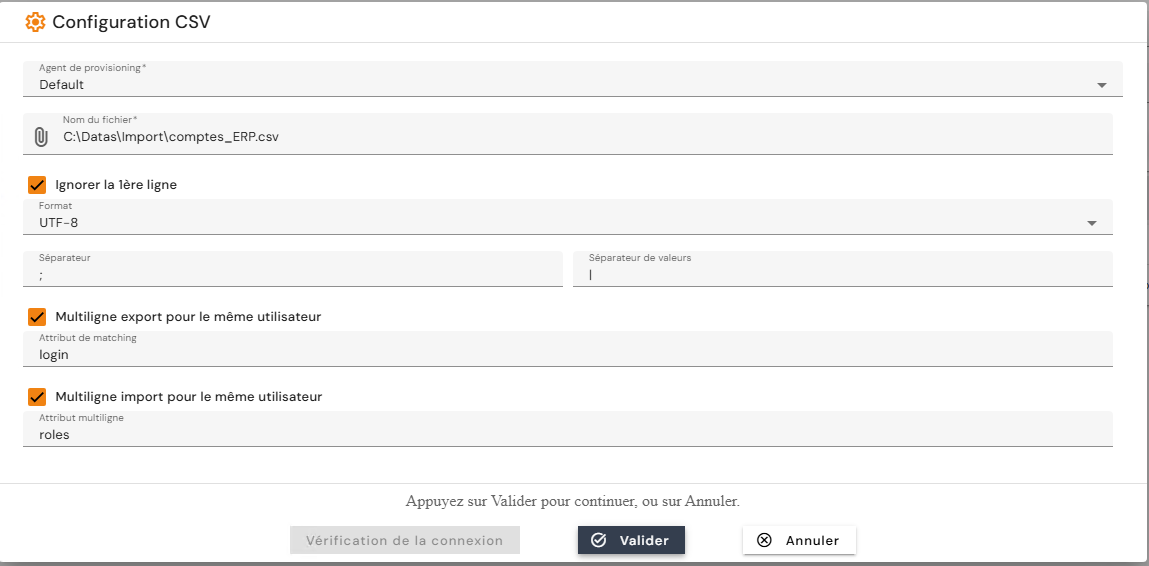
Si un objeto del archivo de sincronización tiene varios valores en el atributo designado, el archivo producido contiene tantas líneas como valores, y todos los demás atributos del objeto se repiten en cada una de esas líneas.
Solo un atributo multivaluado puede generar líneas de esta manera, por objeto y por repositorio. Los demás atributos multivaluados permanecen agrupados en una sola línea, con sus valores separados por el separador definido en la configuración del repositorio.
Crear/modificar/eliminar aplicaciones y habilitaciones
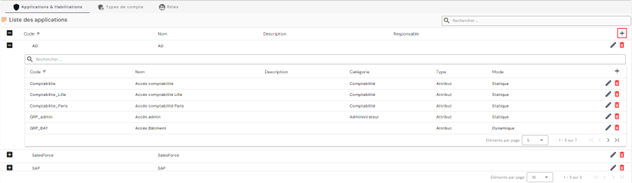
Para acceder a la gestión de las aplicaciones y de las habilitaciones de un repositorio, vaya a la página del repositorio en modo de consulta y abra después la pestaña « Applications and Authorizations ».
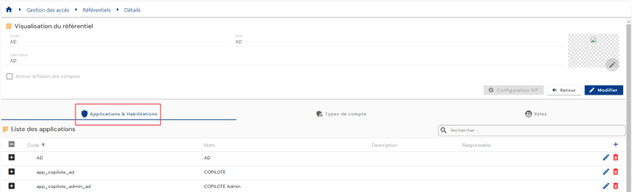
La lista de las aplicaciones existentes viene precargada sin ningún filtro aplicado, pero respetando los permisos asociados al perfil de la persona conectada.
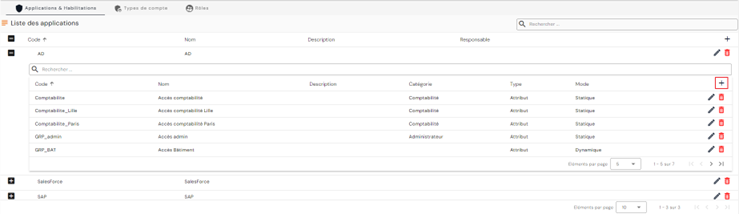
La lista de las habilitaciones asociadas a una aplicación se muestra en una tabla integrada en la aplicación.
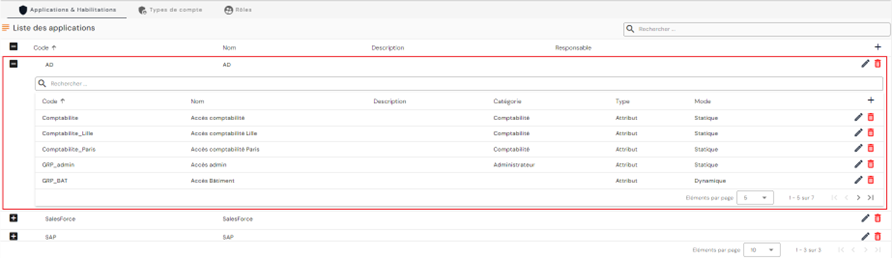
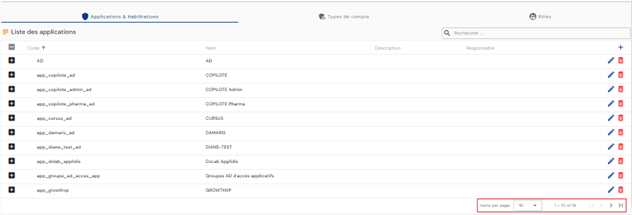
Se ha previsto una paginación para mostrar únicamente 10 aplicaciones.
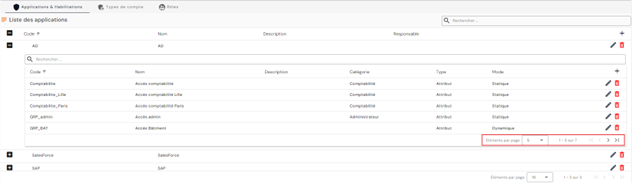
En la tabla integrada de las habilitaciones, se ha previsto una paginación para mostrar únicamente 5 habilitaciones.
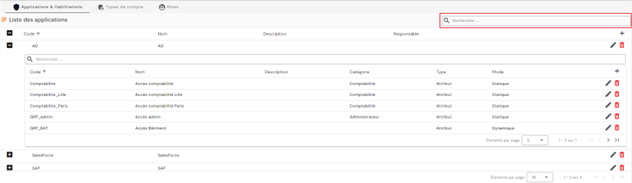
Hay un campo de búsqueda arriba a la derecha de la tabla de aplicaciones. La búsqueda abarca el código y el nombre de las aplicaciones.
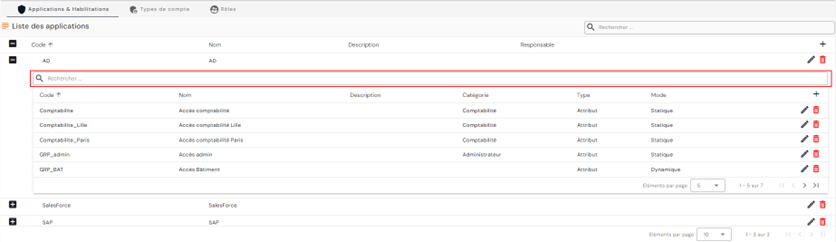
Del mismo modo, en la tabla integrada de las habilitaciones hay un campo de búsqueda en la parte superior de la tabla. La búsqueda abarca los atributos « Category », « Code » y « Name » de las habilitaciones.
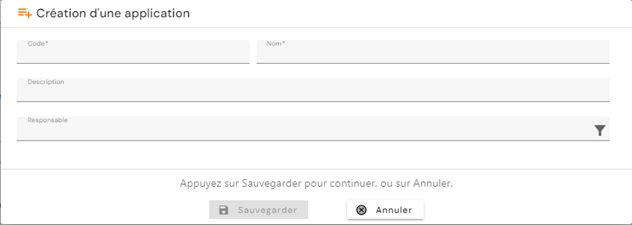
Para crear una nueva aplicación, haga clic en el botón « » situado arriba a la derecha de la tabla de aplicaciones.
Introduzca los parámetros de una aplicación:
- Code: código de la aplicación. Debe ser único, sin espacios ni caracteres especiales. Obligatorio.
- Name: nombre de la aplicación. Etiqueta que se mostrará en los distintos formularios de la aplicación. Obligatorio.
- Description: campo que permite introducir una descripción de la aplicación. Opcional.
- Responsible: seleccione una o varias personas en la lista de identidades. Opcional.
Para crear una nueva habilitación, abra la tabla integrada de la aplicación a la que desea asociarla y haga clic en el botón « » situado arriba a la derecha de la tabla de habilitaciones.
Introduzca los parámetros de una habilitación:
- Code: código de la habilitación. Debe ser único, sin espacios ni caracteres especiales. Obligatorio.
- Name: nombre de la habilitación. Etiqueta que se mostrará en los distintos formularios de la aplicación. Obligatorio.
- Description: campo que permite introducir una descripción de la aplicación. Opcional.
- Category: seleccione una categoría en la lista o cree una nueva. Para crear una nueva categoría, haga clic en el botón « » situado a la derecha de la lista desplegable. Opcional.
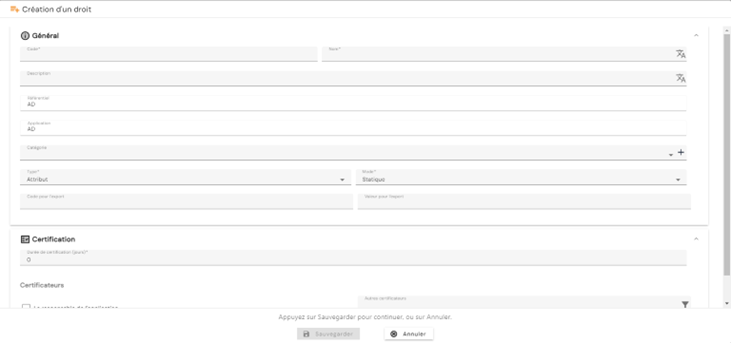
- Type:
- Group. Opción disponible para gestionar la retrocompatibilidad en caso de subida de versión. Esta opción está obsoleta desde la 7.0.
- Attribute
- Mode:
- Static: valor de la habilitación que debe definirse
- Dynamic: valor procedente de un atributo
- Export code: nombre del atributo que se exportará en las exportaciones « USER+ACCESS » y « ACCOUNT+ACCESS »
- Export value:
- O bien un campo libre si Mode = static
- O bien un campo de selección de atributo si Mode = dynamic. El atributo debe ser un atributo de cuenta si el conector se ha creado con un tipo de exportación « ACCOUNT + ACCESS », o un atributo de identidad si se ha creado con un tipo de exportación « USER + ACCESS »
Nota: la exportación « USER + ACCESS » se mantiene en la versión 7.0 para gestionar la retrocompatibilidad en caso de subida de versión. Está obsoleta desde la versión 7.0.
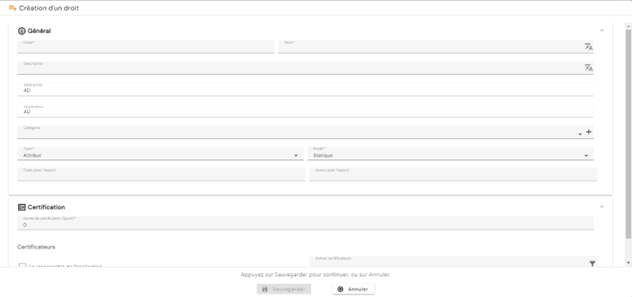
Para modificar una aplicación, haga clic en el icono «  » situado a la derecha en la fila correspondiente de la tabla.
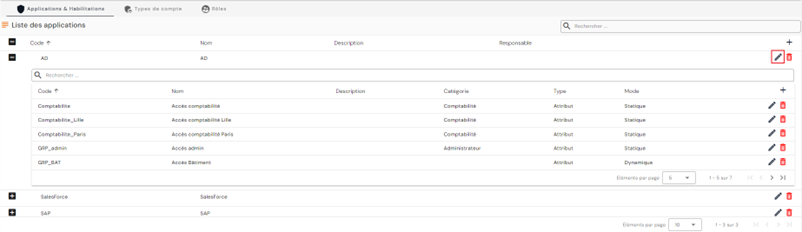
Todos los campos pueden modificarse.
Para modificar una habilitación, abra la tabla integrada de la aplicación en la que desea modificarla y haga clic en el icono « » situado a la derecha en la fila correspondiente de la tabla.
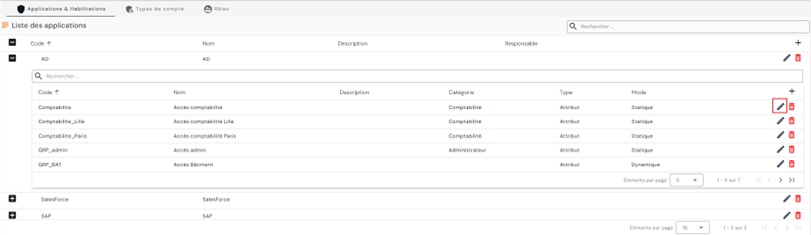
Todos los campos pueden modificarse.
Acciones de los botones en modo de creación y de modificación (aplicaciones y habilitaciones):
- Cancel: cancela la entrada en curso y vuelve a la página del repositorio.
- Save: valida el formulario y vuelve a la página del repositorio
Para eliminar una aplicación, haga clic en el icono « » situado a la derecha en la fila correspondiente de la tabla.
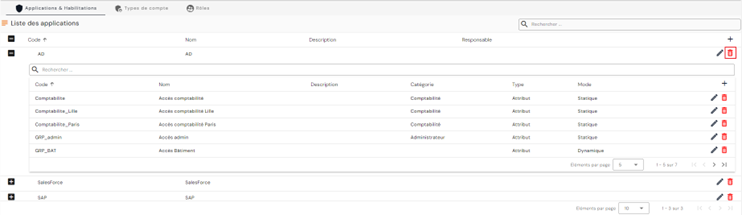
Aparece un mensaje de confirmación antes de la eliminación de la aplicación.
Advertencia: no es posible eliminar una aplicación mientras existan objetos relacionados.
Para eliminar una habilitación, abra la tabla integrada de la aplicación en la que desea eliminarla y haga clic en el botón « » situado a la derecha en la fila correspondiente de la tabla.
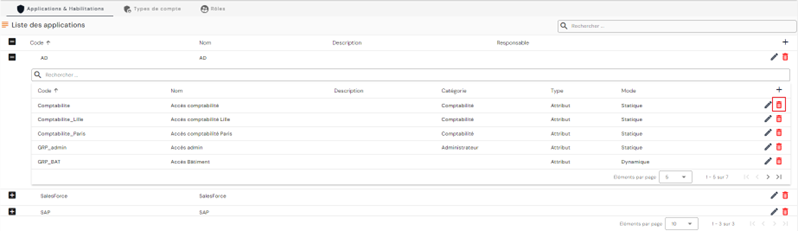
Aparece un mensaje de confirmación antes de la eliminación de la habilitación.
Advertencia: no es posible eliminar una habilitación mientras existan objetos relacionados.
Gestión de los roles
A partir de la versión 7.0, los roles se incorporan a la gestión del modelo de habilitaciones. Los roles, asimilables a perfiles profesionales, permiten predefinir un conjunto de habilitaciones, pero también multiplicar las cuentas de una misma identidad si fuera necesario. Por ejemplo, una persona que posea un rol de administrador y un rol de usuario estándar podrá disponer de dos cuentas y utilizar la que corresponda a las operaciones que deba realizar.
A partir de la versión 7.1, la gestión de los roles también admite fechas de aplicación, el bloqueo y desbloqueo de un rol, la certificación —manual o mediante una campaña de certificación— y la gestión de la segregación de funciones (SoD).
Nota
Estas cuatro nociones se describen en el nivel de las habilitaciones en la página Gestión de las cuentas y autorizaciones. La nota de versión 7.1 anuncia su compatibilidad con los roles sin detallar las pantallas.
El bloqueo y la certificación de un rol se realizan desde la ficha de una identidad, en la pestaña de roles y habilitaciones teóricos: el menú ⋮ de cada rol permite añadir una habilitación, Lock the role y Certify the role. El bloqueo y el desbloqueo dependen de dos derechos de administración distintos, según que el rol esté asignado a una identidad o a una cuenta.
Un rol bloqueado deja de tenerse en cuenta en las reglas de reconciliación que se basan en los roles activos. Una cuenta que solo estaba vinculada a su identidad a través de ese rol queda, por tanto, huérfana: es el comportamiento esperado. Antes de bloquear un rol, compruebe las cuentas que dependen de él.
Crear/modificar/eliminar un rol (perfil profesional)
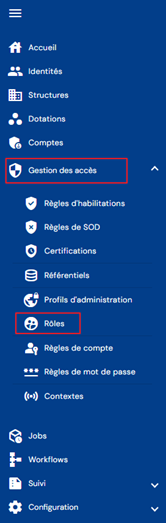
Para acceder a la gestión de los roles, vaya al menú « Access Management/Roles ».
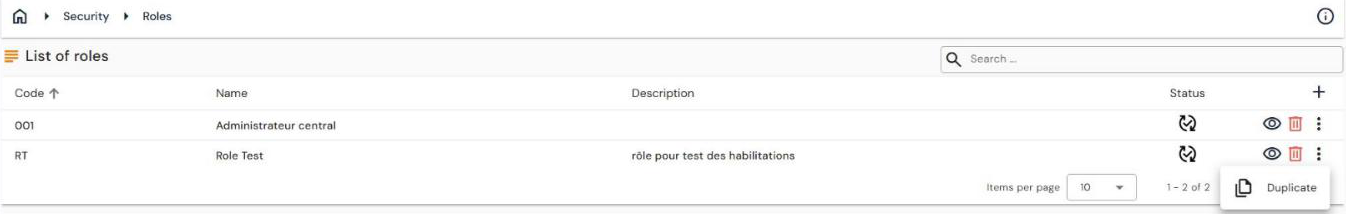
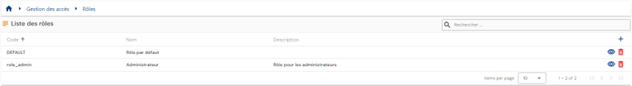
Accederá directamente a la lista de los roles existentes, precargada en una tabla sin ningún filtro aplicado, pero respetando los permisos asociados al perfil de la persona conectada.
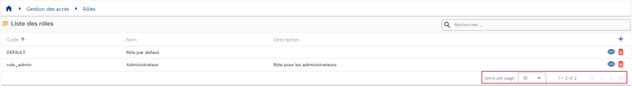
Se ha previsto una paginación para mostrar únicamente 10 roles.
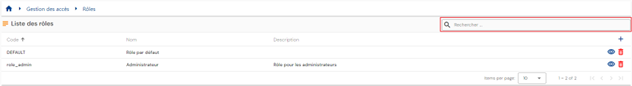
Hay un campo de búsqueda arriba a la derecha de la tabla. La búsqueda abarca los atributos « code » y « name » de los roles.
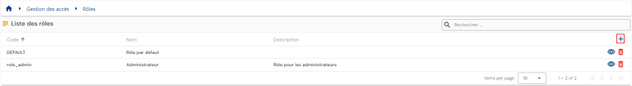
Para crear un nuevo rol, haga clic en el botón « ».
Introduzca los parámetros generales de un rol:
- Code: código del rol. Debe ser único, sin espacios ni caracteres especiales. Obligatorio.
- Name: nombre del rol. Etiqueta que se mostrará en los distintos formularios de la aplicación. Obligatorio.
- Description: campo que permite introducir una descripción del rol. Opcional.
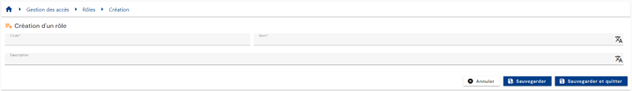
Valide el formulario de creación para añadir los vínculos con los repositorios y las habilitaciones predeterminadas.
Para consultar y modificar un rol, haga clic en el icono « » situado a la derecha en la fila correspondiente de la tabla.
Es posible pasar al modo de modificación directamente desde la página de consulta del rol.
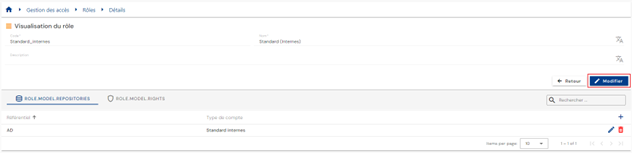
En modo de modificación, todos los campos pueden modificarse.
Acciones de los botones en modo de modificación o de creación:
- Cancel: cancela la entrada en curso y pasa la página al modo de consulta
- Save: valida el formulario y pasa la página al modo de consulta
- Save and quit: valida el formulario y vuelve a la página de la lista de roles
Para eliminar un rol, haga clic en el icono « » situado a la derecha en la fila correspondiente de la tabla.
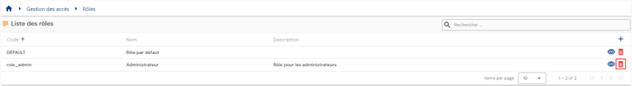
Aparece un mensaje de confirmación antes de la eliminación del rol.
Advertencia: no es posible eliminar un rol mientras existan objetos relacionados.
- Desde esta página de configuración pueden gestionarse los vínculos con los repositorios.
- Desde esta página de configuración pueden gestionarse las habilitaciones predeterminadas de un rol.
Gestionar los vínculos entre un repositorio y un rol
Crear un vínculo entre un rol y un repositorio permite generar una cuenta cuando una identidad posee un rol y cumple las condiciones para obtener una cuenta (estado de la identidad, posesión o no de habilitaciones, etc.).
Un vínculo entre un repositorio y un rol puede crearse de dos formas distintas:
- O bien desde la página de configuración de un rol
- O bien desde la página de configuración de un repositorio
Para añadir un vínculo con un repositorio desde la página de configuración de un rol, abra el rol deseado en modo de consulta y abra la pestaña « Repository ». La lista de los repositorios asociados al rol viene precargada sin ningún filtro aplicado, pero respetando los permisos asociados al perfil de la persona conectada.
Se ha previsto una paginación para mostrar únicamente 10 repositorios vinculados existentes.
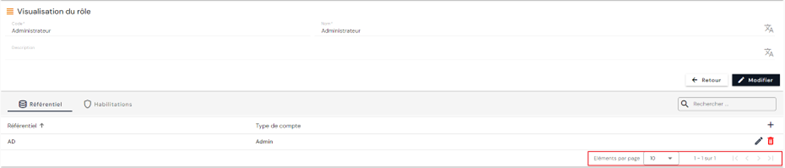
Hay un campo de búsqueda arriba a la derecha de la tabla de repositorios vinculados. La búsqueda se basa en el nombre de los repositorios.
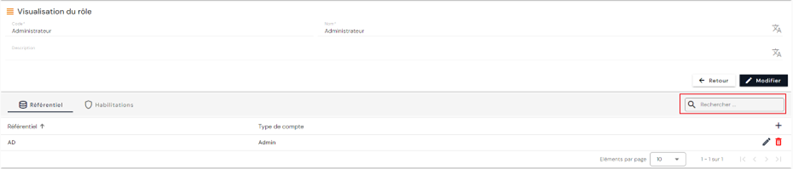
Para crear un nuevo vínculo con un repositorio, haga clic en el botón « » situado arriba a la derecha de la tabla.
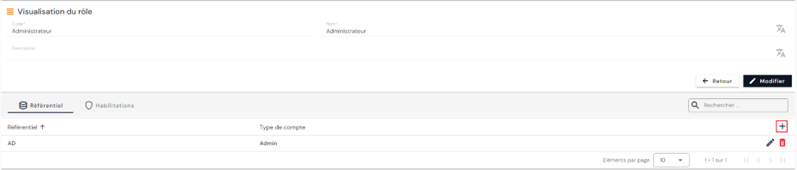
Elija un repositorio en la lista y seleccione después el tipo de cuenta que debe utilizarse. Guarde para registrar el vínculo.
Repita la operación para cada vínculo que desee crear.
Para modificar un repositorio vinculado al rol, haga clic en el icono « » situado a la derecha en la fila correspondiente de la tabla.
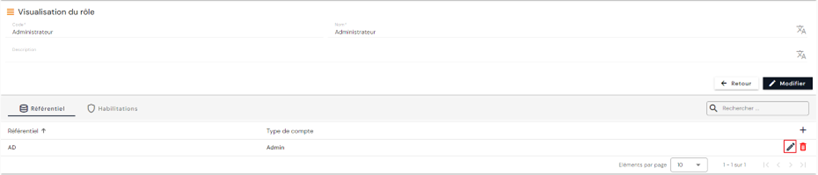
El tipo de cuenta puede modificarse.
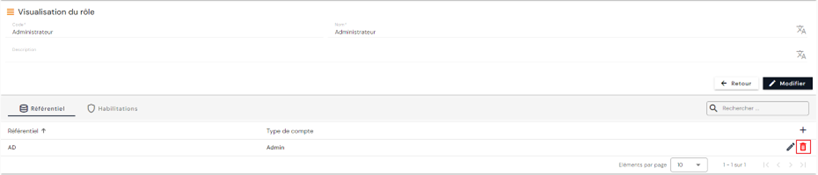
Para eliminar un repositorio vinculado a un rol, haga clic en el icono « » situado a la derecha en la fila correspondiente de la tabla.
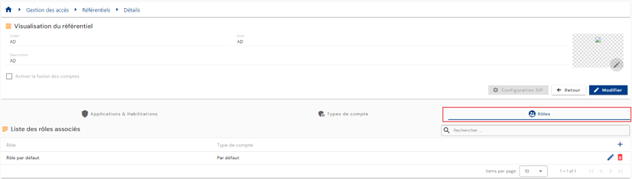
Para añadir un vínculo con un repositorio desde la página de configuración del repositorio, abra el repositorio deseado en modo de consulta y abra después la pestaña « Roles ». La lista de los roles asociados viene precargada sin ningún filtro aplicado, pero respetando los permisos asociados al perfil de la persona conectada.
Se ha previsto una paginación para mostrar únicamente 10 vínculos rol/repositorio existentes.
Hay un campo de búsqueda arriba a la derecha de la tabla de vínculos rol/repositorio. La búsqueda se basa en el nombre de los roles.
Para crear un nuevo vínculo rol/repositorio, haga clic en el botón « » situado arriba a la derecha de la tabla.
Elija un rol en la lista y seleccione después el tipo de cuenta que debe utilizarse. Guarde para registrar el vínculo.
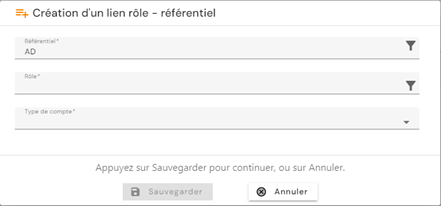
Para modificar una asociación rol-repositorio, haga clic en el icono « » situado a la derecha en la fila correspondiente de la tabla.
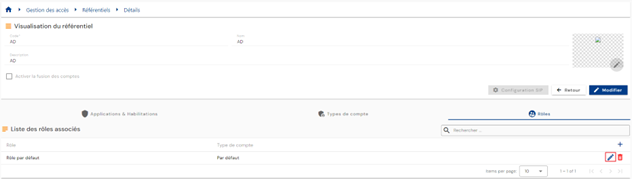
El tipo de cuenta puede modificarse.
Acciones de los botones en modo de creación y de modificación:
- Cancel: cancela la entrada en curso y vuelve a la página del repositorio.
- Save: valida el formulario y vuelve a la página del repositorio
Para eliminar una asociación rol-repositorio, haga clic en el icono « » situado a la derecha en la fila correspondiente de la tabla.
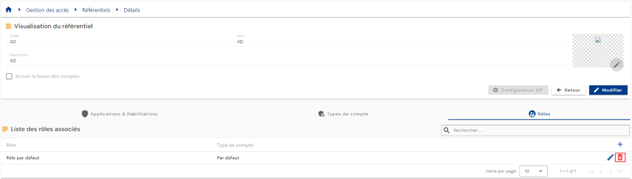
Aparece un mensaje de confirmación antes de la eliminación de la asociación rol-repositorio.
Advertencia: no es posible eliminar una asociación rol-repositorio mientras existan objetos vinculados.
Gestión de las habilitaciones predeterminadas de un rol
Si un rol tiene habilitaciones predeterminadas, toda identidad que posea ese rol heredará también dichas habilitaciones. Esta funcionalidad sustituye a los grupos de habilitaciones de las versiones anteriores del producto.
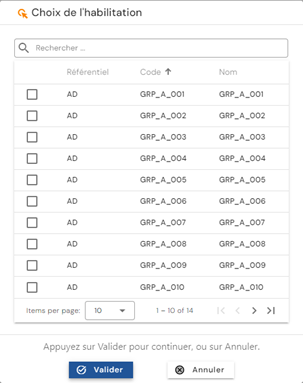
Para añadir habilitaciones predeterminadas a un rol, abra el rol deseado en modo de consulta y abra después la pestaña « Authorizations ». Haga clic en el botón « ».
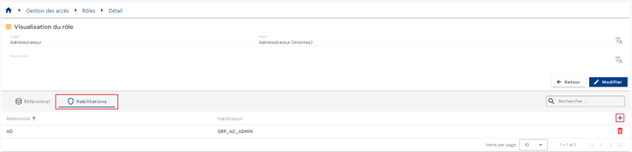
Seleccione las habilitaciones deseadas y haga clic en « Validate » para añadirlas al rol, o en « Cancel » para anular la operación.
Consultar las identidades vinculadas a un rol
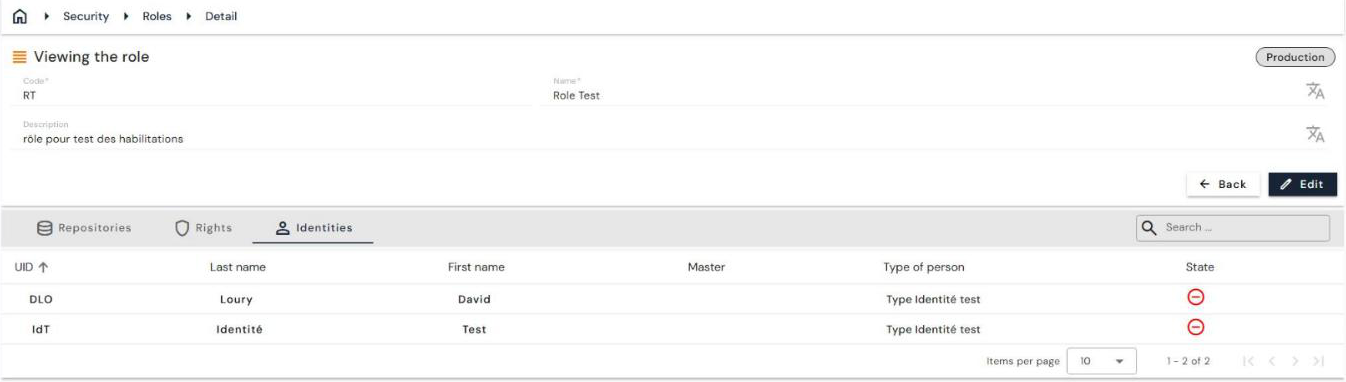
A partir de la versión 7.1, la página de consulta de un rol tiene una pestaña adicional, « Identities », que contiene la lista de identidades vinculadas al rol.
La página de consulta de un rol tiene así tres pestañas: « Repositories », « Rights » e « Identities ». Esta última muestra, para cada identidad, su UID, su apellido, su nombre, su identidad maestra, su tipo de persona y su estado, con una búsqueda.
Duplicar un rol
A partir de la versión 7.1, es posible crear un rol duplicando un rol existente. Los repositorios y las habilitaciones vinculados al rol duplicado se trasladan al nuevo rol.
La duplicación se inicia desde la lista de roles (« Access Management/Roles »): el menú ⋮ al final de la fila ofrece la acción de duplicación.