Configuración de la autenticación de doble factor con Google Authenticator
Crear un nuevo token TOTP en la consola de administración
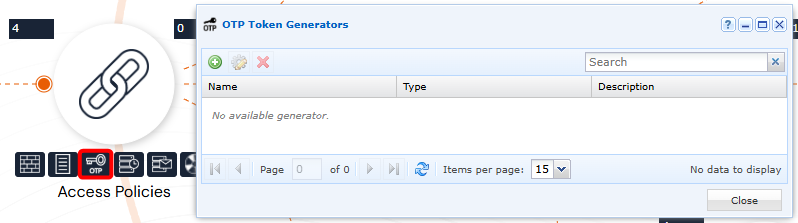
Abra OTP Token Generators desde una cuenta de administrador:
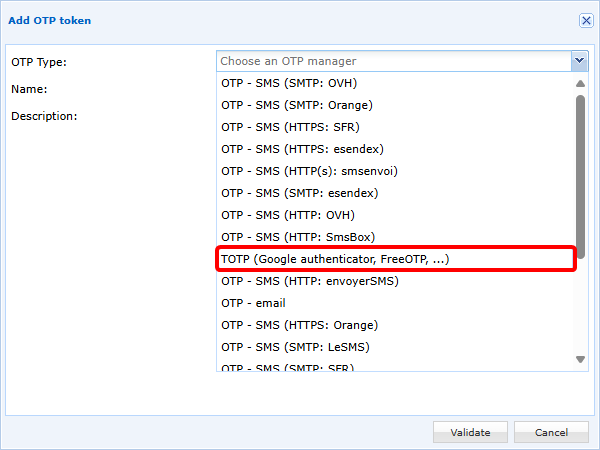
Añada un nuevo token TOTP y seleccione TOTP (Google authenticator, FreeOTP, ...):
Configure después su token TOTP:
- Defina un nombre. Tenga en cuenta que ese nombre se mostrará al usuario en Google Authenticator si se elige el método de registro por código QR.
- Los campos
Expiration TimeyNumber of Digitsdependen del generador TOTP. En Google Authenticator, esos valores deben fijarse en30segundos y6dígitos respectivamente. - El campo
Key size (bits)está fijado en32de forma predeterminada, que es el valor recomendado, aunque también son posibles ajustes de16o64bits.
Existen dos métodos para almacenar las claves TOTP:
-
(Método recomendado) Almacenamiento de la clave en CyberElements; pueden emplearse 3 modos de funcionamiento:
- Al marcar la opción
Display a QR Code on the user portal, en su primera autenticación se ofrecerá al usuario un código QR que deberá escanear con Google Authenticator para registrar su TOTP. Después tendrá que validar el TOTP registrado. - Junto con la opción anterior o sin ella, la clave TOTP puede enviarse por correo electrónico al usuario, que deberá entonces realizar un registro manual:
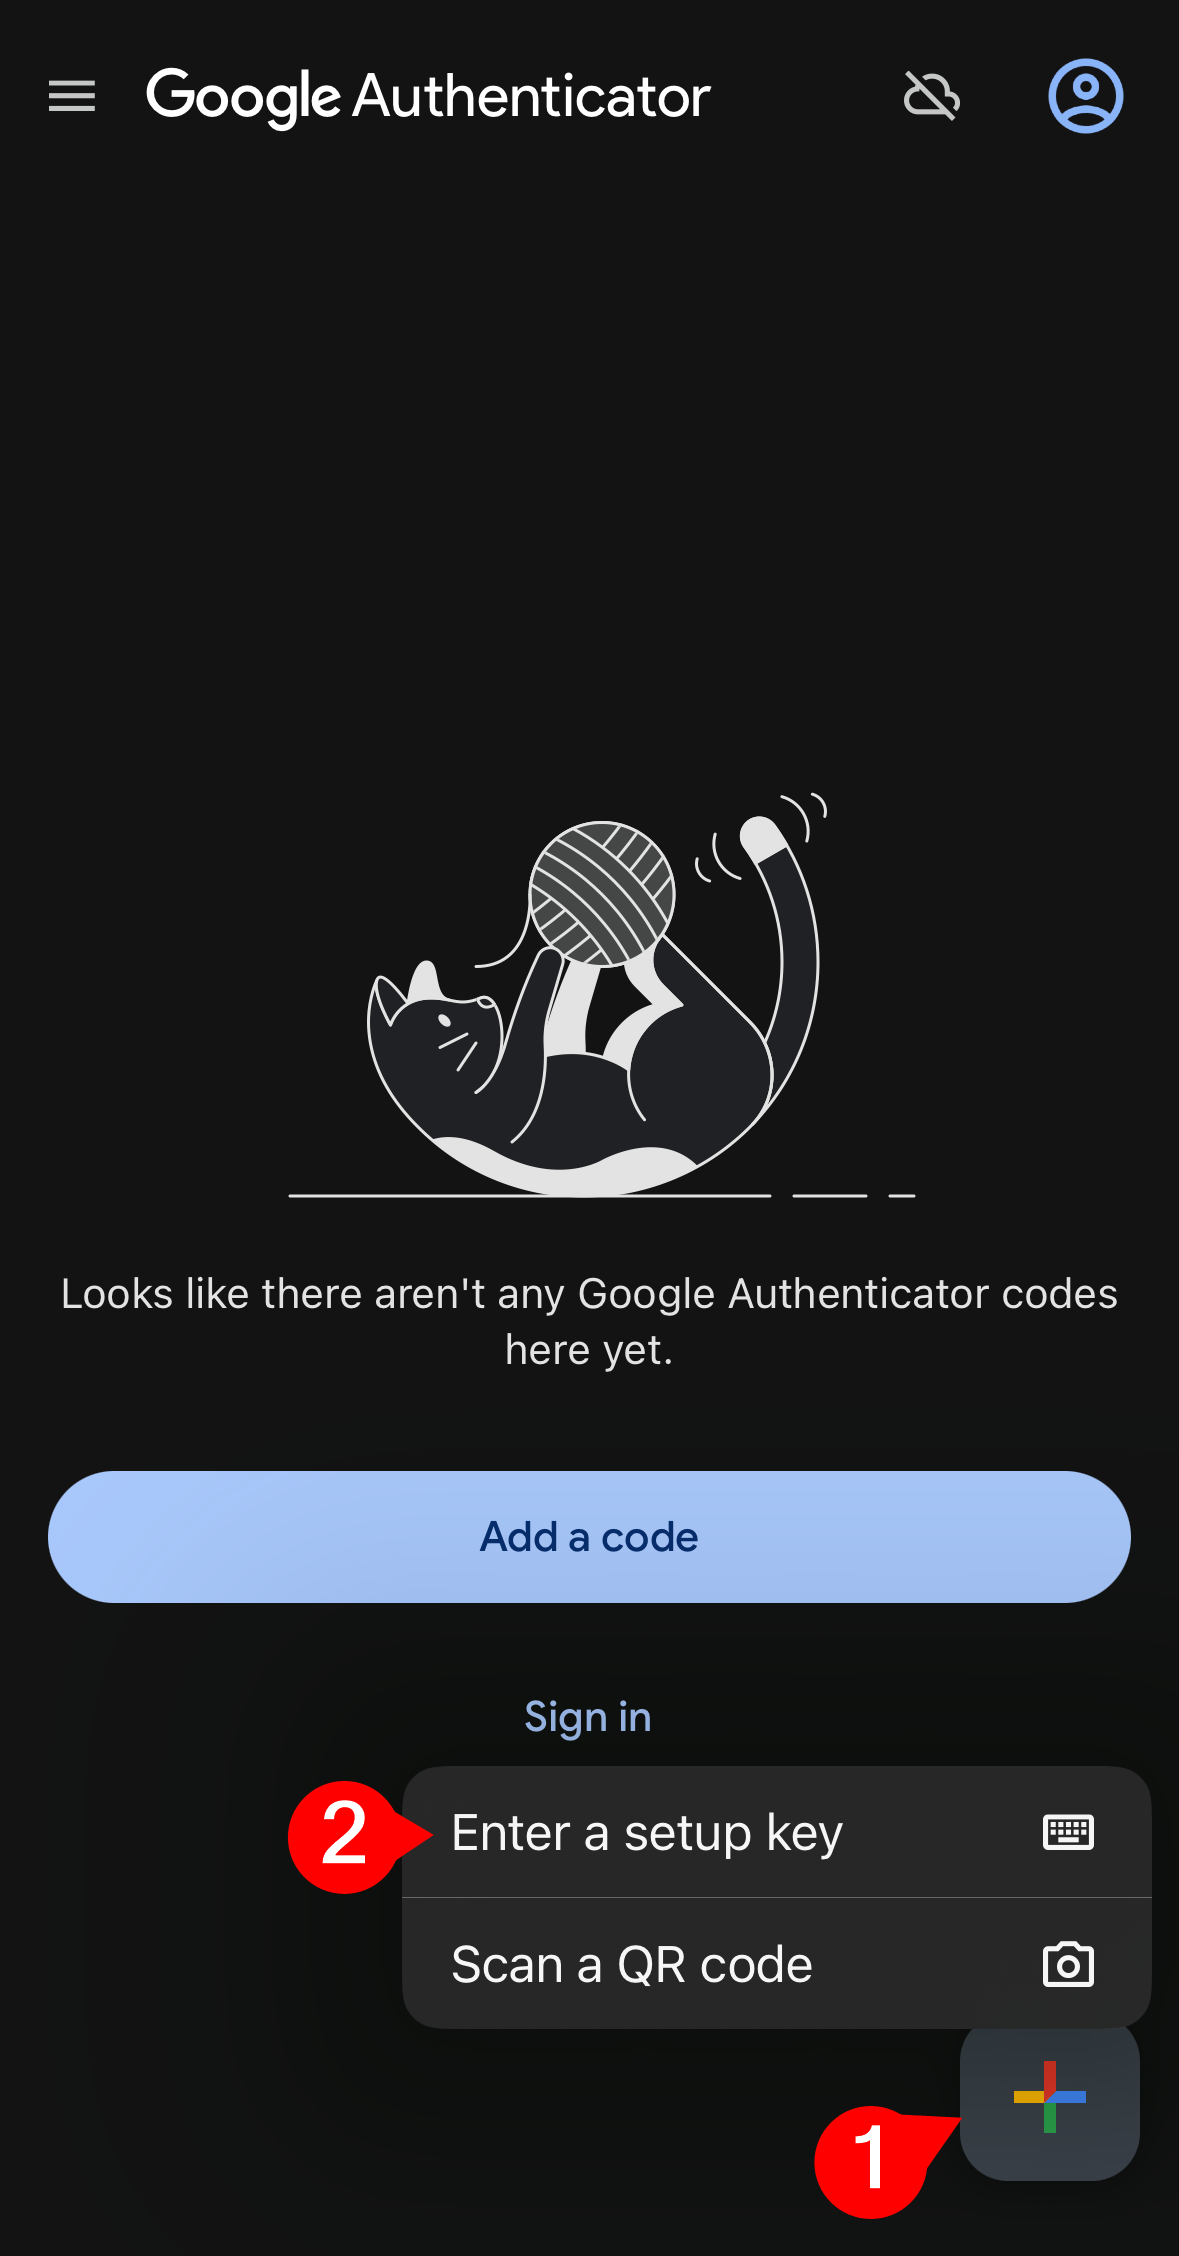
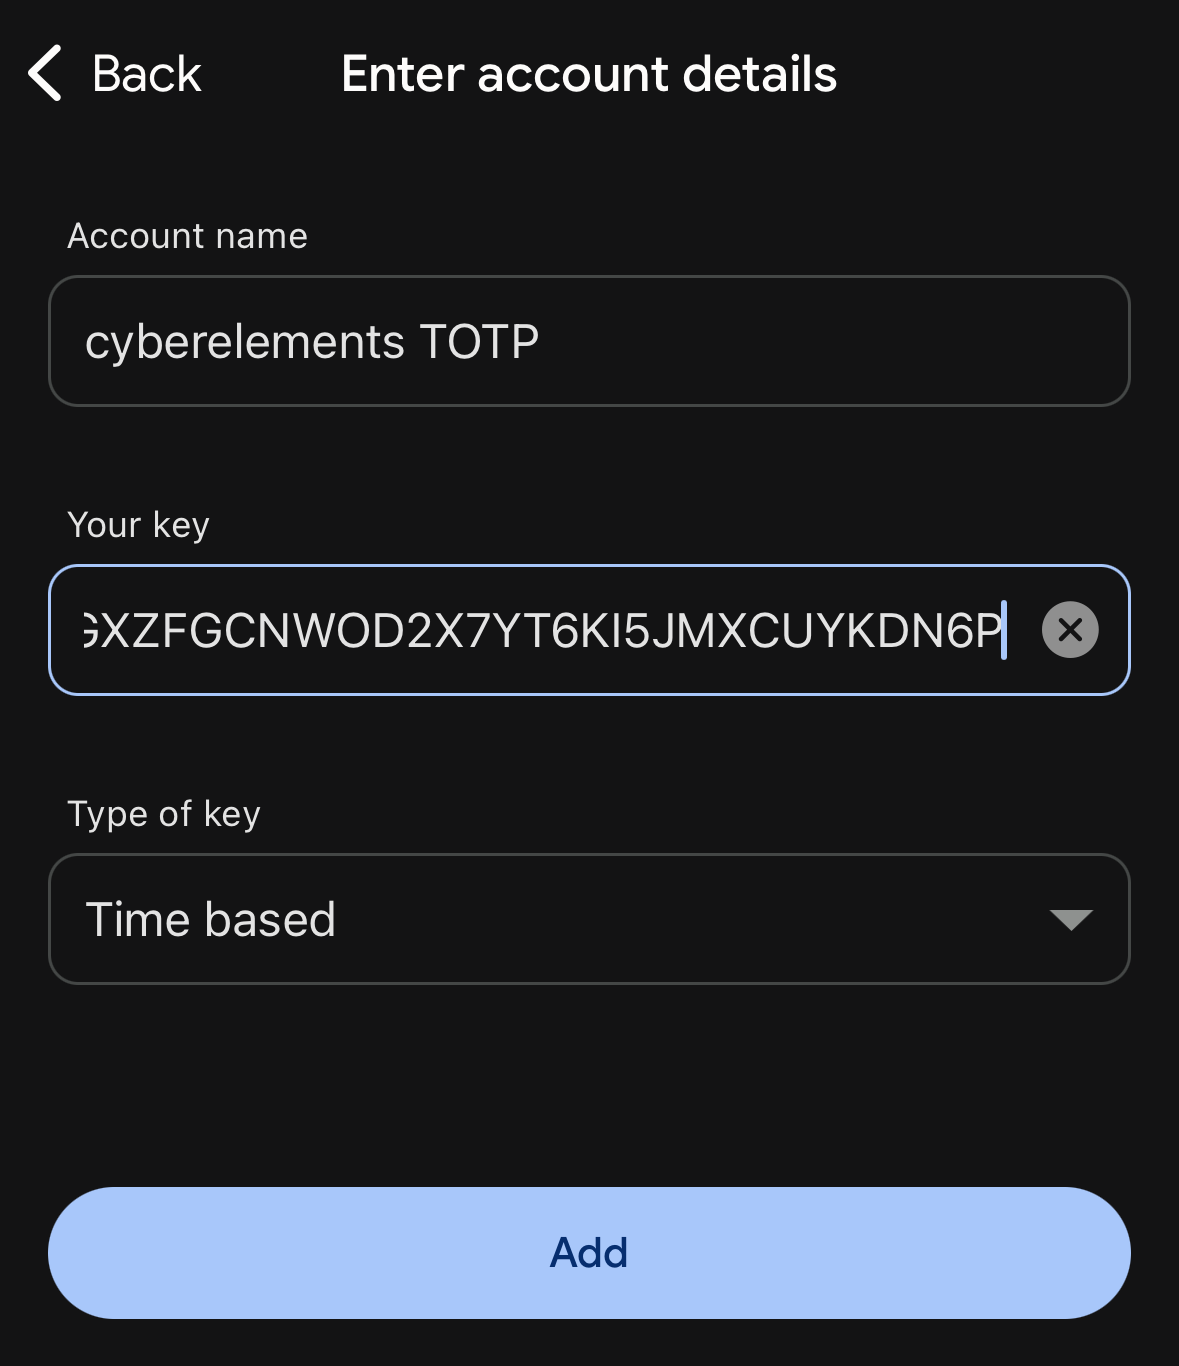
- Si no se activa ninguna opción, corresponderá a los administradores importar manualmente las claves TOTP y comunicarlas a los usuarios.
Ejemplo
He aquí un ejemplo de configuración de un token TOTP:
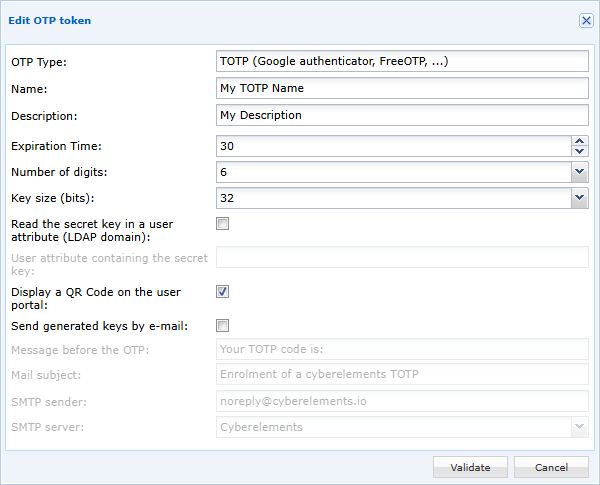
En este ejemplo, la clave secreta se almacenará en CyberElements y se mostrará al usuario en su primera conexión mediante un código QR que deberá escanear en Google Authenticator.
- Al marcar la opción
-
Almacenamiento de la clave en un atributo de usuario: habrá que indicar el nombre del atributo (se distinguen mayúsculas y minúsculas) que contendrá la clave TOTP.
¡Atención!
Este método solo es compatible con los usuarios que pertenecen a un dominio LDAP.
Además, como el acceso de CyberElements al servidor LDAP es de solo lectura, corresponde al administrador rellenar el contenido del atributo configurado con la clave TOTP del usuario.
Por lo tanto, este método no puede configurarse con las opciones de mostrar la clave TOTP mediante código QR ni de enviarla por correo electrónico.
Activar el TOTP en un dominio de autenticación
En los dominios de autenticación, modifique el dominio en el que desee activar el MFA por TOTP: 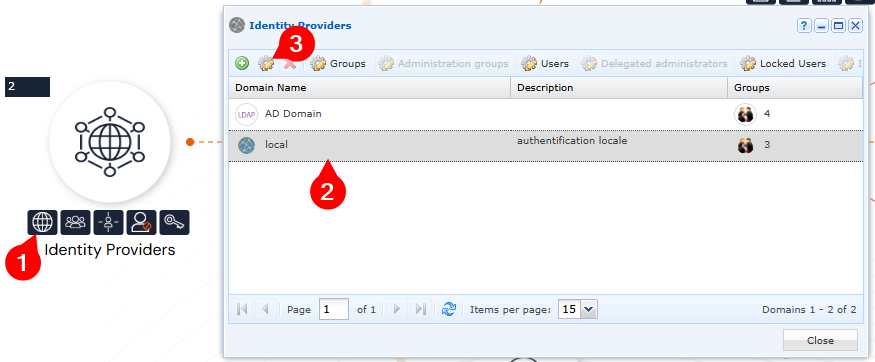
Active después el MFA por TOTP en ese dominio. El plazo de caducidad permite definir si el usuario deberá introducir su TOTP (valor 0) en cada autenticación o al cabo de un número determinado de horas o de días: 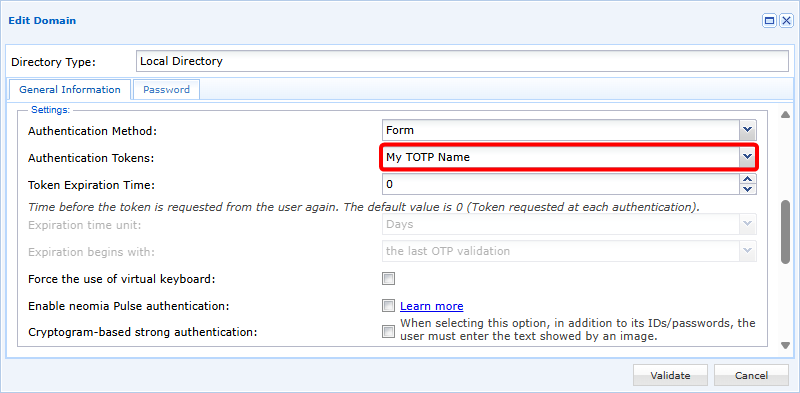
Importar manualmente las claves TOTP
La clave TOTP se basa en el estándar base 32 de la RFC3548.
Por lo tanto:
- Los caracteres admitidos son los de la RFC3548: letras de la A a la Z y cifras del 2 al 7
- La clave solo debe contener letras mayúsculas
- La clave debe contener 32 caracteres (si así se ha configurado en el token TOTP)
Ejemplo
AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6P
La importación se basa en un fichero CSV de dos columnas:
1 | |
La primera columna debe contener el nombre del usuario y la segunda la clave TOTP asociada.
Consejo
Si se indica una clave vacía, la clave del usuario se reinicia y se generará una nueva en su siguiente conexión.
Ejemplo
Para obtener la asociación entre el usuario y la clave TOTP siguiente (el tercer usuario tiene su clave TOTP reiniciada):
user1/AHGXZFGCNWOD2X7YT6KI5JMXCUYKDN6Puser2/PIHYCEG2374V76523EVXAMZOUT36F3FGuser3/
El fichero CSV debe contener:
1 2 3 4 | |
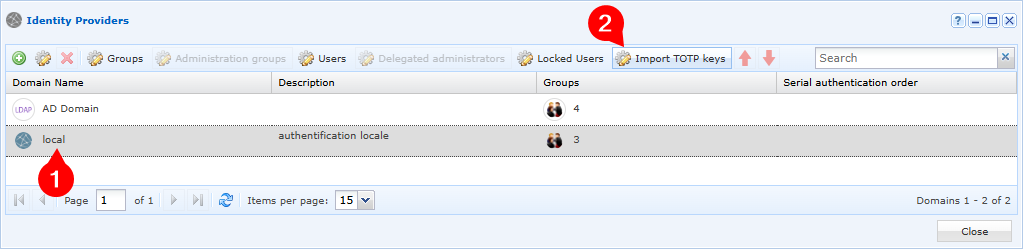
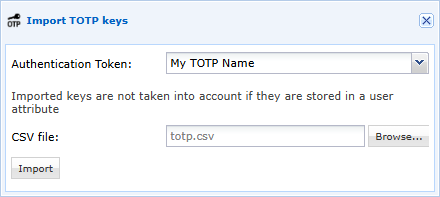
Una vez preparado el fichero CSV, debe importarse para un dominio y un token TOTP concretos: