Gestión de las cuentas y autorizaciones¶
La administración de cuentas implica crear, modificar y eliminar cuentas de usuario para las diversas aplicaciones administradas dentro de la organización. Esto implica asignar identificadores únicos a los usuarios (como nombres de usuario o ID de empleado) y administrar la información asociada con estas cuentas.
La gestión de permisos consiste en otorgar derechos de acceso y autorizaciones específicas a cada identidad en función de su rol, responsabilidades, organización y necesidades dentro de la organización. Estas autorizaciones pueden incluir acceso a aplicaciones, datos, redes, sistemas, recursos físicos, etc.
La gestión de las funciones y permisos de una identidad implica el cálculo y la asignación de permisos a las identidades en diferentes aplicaciones con el fin de construir un repositorio teórico de identidades y sus permisos. Esto significa que todas las cuentas calculadas, funciones y autorizaciones pueden ser provistas automáticamente o manualmente en las diversas aplicaciones de destino.
Las demás Identity ofrece la opción de administrar funciones y autorizaciones de forma automática, a través de reglas de autorización, o de forma discrecional, a través de adiciones de derechos manuales o solicitudes de formulario (workflow).
Gestión de los tipos de cuentas¶
Un tipo de cuenta consta de varios elementos:
- Una política de inicio de sesión (obligatoria),
- Una política de contraseñas (opcional),
- Atributos de la cuenta (opcional),
- Estados de cuentas definidos de acuerdo con los estados de identidad
Un tipo de cuenta debe estar vinculado a un repositorio y debe estar vinculado a una función para generar cuentas. Por lo tanto, es posible tener varias cuentas en el mismo repositorio para la misma identidad si esa identidad tiene varias funciones diferentes.
Crear/modificar/borrar un tipo de cuenta para un repositorio¶
Consulte la página Gestión de tipos de objetos para conocer la gestión de tipos de cuentas, la configuración de los diferentes formularios, etc.
Crear/modificar/borrar una política de inicio de sesión¶
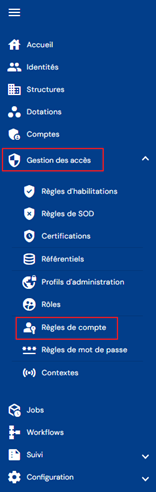
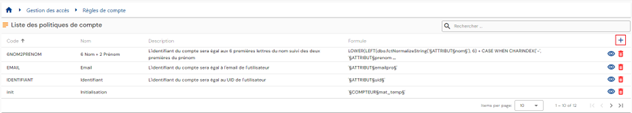
Para acceder a la gestión de la política de inicio de sesión, vaya al menú Administración de acceso/Reglas de cuenta.
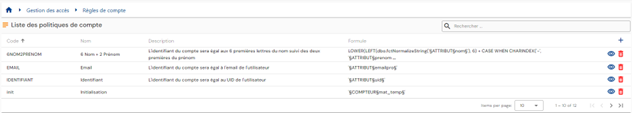
Se le llevará directamente a la lista de políticas de inicio de sesión existentes, precargadas en una tabla sin filtros aplicados.
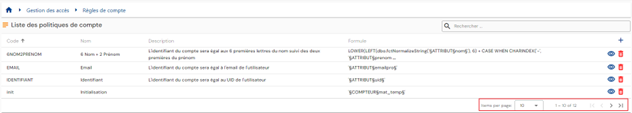
La paginación está configurada para mostrar sólo 10 políticas de inicio de sesión.
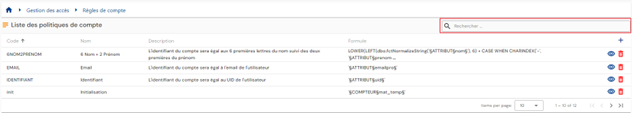
En la parte superior derecha de la tabla hay un campo de búsqueda que se centra en los atributos code y name de las políticas de inicio de sesión.
Para crear una nueva política de inicio de sesión, haga clic en el botón  .
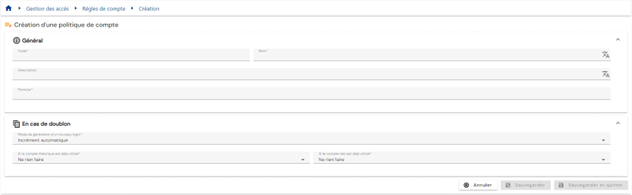
Introduzca los parámetros para una política de inicio de sesión:
-
Código: código para la política de inicio de sesión. Debe ser único, sin espacios ni caracteres especiales. Obligatorio.
-
Nombre: nombre de la política de inicio de sesión. Etiqueta que se mostrará en los diversos formularios de la solicitud. Obligatorio.
-
Descripción: campo para introducir una descripción de la política de inicio de sesión.
-
Fórmula (primaria): fórmula de cálculo para definir el inicio de sesión
-
Política de duplicidad:
- Incremento automático: el inicio de sesión se calcula utilizando la fórmula primaria y se complementa con un índice duplicado. El índice duplicado tiene un formato de 3 dígitos.
- Ejemplo: Login_Calc002
- Fórmula (duplicado): fórmula de cálculo personalizada en caso de que se detecte un duplicado al calcular el inicio de sesión con la fórmula principal. Puede usar la palabra clave §INDEX_DOUBLON§ para administrar el incremento automático pero colocarlo en una ubicación específica. Desde Identity 7.0 SP3, la palabra clave §INDEX_DOUBLON§ comienza en 1 y no tiene límite. El índice duplicado tiene un formato de 3 dígitos para versiones anteriores.
- Ejemplo: Fórmula (duplicado) Login2_Calc
Advertencia: para probar la fórmula con esta palabra clave, debe reemplazar §INDEX_DOUBLON§ por un valor. Esta palabra clave no puede ser interpretada en el probador de fórmulas, pero funciona en los cálculos de inicio de sesión.
- Incremento automático: el inicio de sesión se calcula utilizando la fórmula primaria y se complementa con un índice duplicado. El índice duplicado tiene un formato de 3 dígitos.
-
Acción a tomar si existe una cuenta real:
- Uso y conciliación con la cuenta real
- Generar un inicio de sesión con una política de duplicado
- No cree una cuenta
-
Acciones a tomar si existe una explicación teórica:
- Generar un inicio de sesión con una política de duplicado
- No cree una cuenta
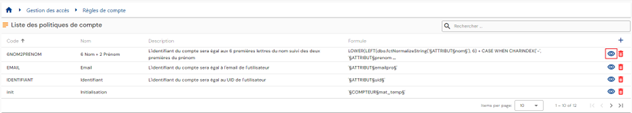
Para ver y modificar una política de inicio de sesión, haga clic en el icono  ubicado a la derecha en la fila de la tabla correspondiente:
Es posible cambiar al modo de edición directamente desde la página de vista de la política de inicio de sesión.
En el modo de edición, todos los campos pueden modificarse.
Acciones en los botones en el modo de edición o creación:
- Cancelar: cancela la entrada actual y cambia la página al modo de vista
- Guardar: Validar el formulario y cambiar la página al modo de visualización
- Guardar y salir: Validar el formulario y volver a la página de la lista de políticas de inicio de sesión
Para eliminar una política de inicio de sesión, haga clic en el icono  ubicado a la derecha en la fila de la tabla correspondiente:
Aparecerá un mensaje de confirmación antes de eliminar la política de inicio de sesión.
Advertencia: no es posible eliminar una política de inicio de sesión mientras esté vinculada a uno o más repositorios.
Crear/modificar/borrar una política de contraseña¶
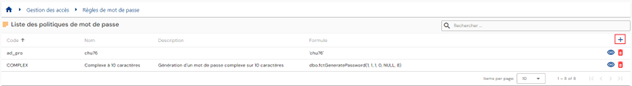
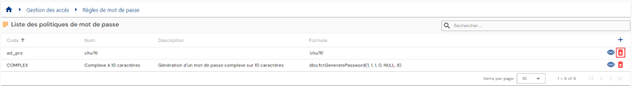
Para acceder a la gestión de la política de contraseñas, vaya al menú Gestión de acceso/Reglas de contraseña.
Se le llevará directamente a la lista de políticas de contraseñas existentes, precargadas en una tabla sin filtros aplicados.
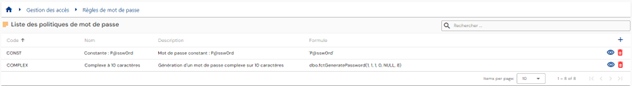
La paginación está configurada para mostrar sólo 10 políticas de contraseña.
En la parte superior derecha de la tabla hay un campo de búsqueda que se centra en los atributos code y name de las políticas de contraseñas.
Para crear una nueva política de contraseña, haga clic en el botón :
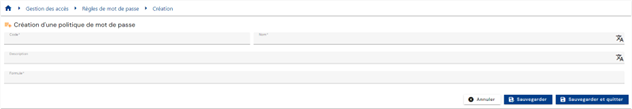
Introduzca los parámetros para una política de contraseña:
- Código: código para la política de inicio de sesión. Debe ser único, sin espacios ni caracteres especiales. Obligatorio.
- Nombre: nombre de la política de inicio de sesión. Etiqueta que se mostrará en los diversos formularios de la solicitud. Obligatorio.
- Descripción: campo para introducir una descripción de la política de contraseñas.
- Fórmula: fórmula de cálculo para la definición de la contraseña
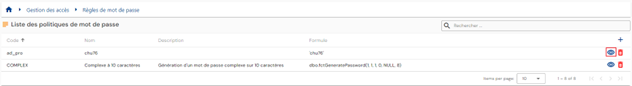
Para ver y modificar una política de contraseña, haga clic en el icono ubicado a la derecha en la fila de la tabla correspondiente:
Puede cambiar al modo de edición directamente desde la página de vista de la política de contraseña.
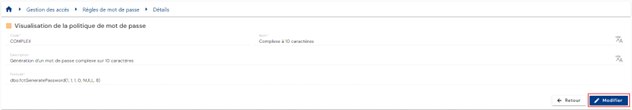
En el modo de edición, todos los campos pueden modificarse.
Acciones en los botones en el modo de edición o creación:
- Cancelar: cancela la entrada actual y cambia la página al modo de vista
- Guardar: Validar el formulario y cambiar la página al modo de visualización
- Guardar y salir: Validar el formulario y volver a la página de la lista de políticas de contraseñas
Para eliminar una política de contraseña, haga clic en el icono ubicado a la derecha de la fila de la tabla correspondiente:
Aparecerá un mensaje de confirmación antes de que se elimine la política de contraseña.
Advertencia: no puede eliminar una política de contraseña si está vinculada a uno o más repositorios.
Visualización de cuentas en un repositorio¶
Para buscar una cuenta, vaya al menú "Cuentas".
Se le llevará directamente a la página de búsqueda de cuenta para un repositorio seleccionado (el primero de la lista), precargado sin ningún filtro aplicado pero respetando los permisos asociados con el perfil del usuario conectado.
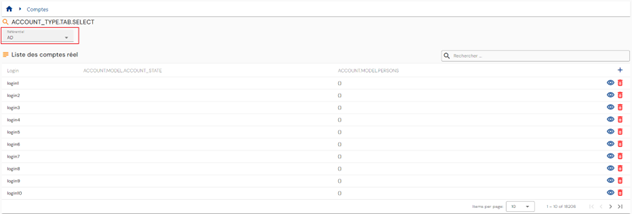
Como las cuentas están vinculadas a un repositorio, debe seleccionar el repositorio deseado ya sea a través de las pestañas o a través de la lista desplegable para mostrar la lista de cuentas asociadas.
El modo de visualización se define de acuerdo con el número de repositorios: o hay 10 o menos repositorios y se muestran en pestañas separadas, o se enumeran en una lista desplegable.
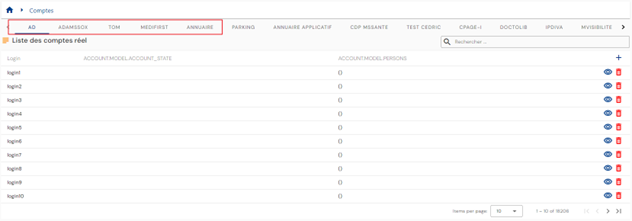
La paginación se implementa para mostrar sólo 10 cuentas.
En la parte superior derecha de la tabla se encuentra un campo de búsqueda que se centra en los inicios de sesión de las cuentas y tiene en cuenta el repositorio seleccionado.
Configurar la tabla de resultados de búsqueda de cuentas¶
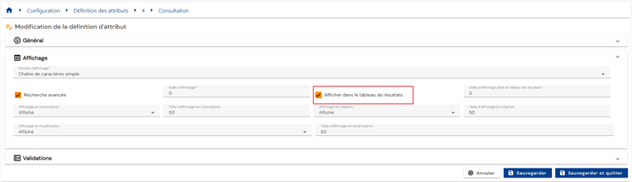
Para configurar los atributos que se incluirán en la tabla de resultados de búsqueda de cuentas, vaya a la página de configuración de atributos, seleccione la pestaña Cuenta, abra el atributo deseado en modo de edición y marque la opción Mostrar en la tabla de resultados.
Reconciliar/desconciliar una cuenta teórica con una cuenta real¶
Para ir a la página de gestión de la conciliación de cuentas, vaya al menú Cuentas y active la opción Conciliación:
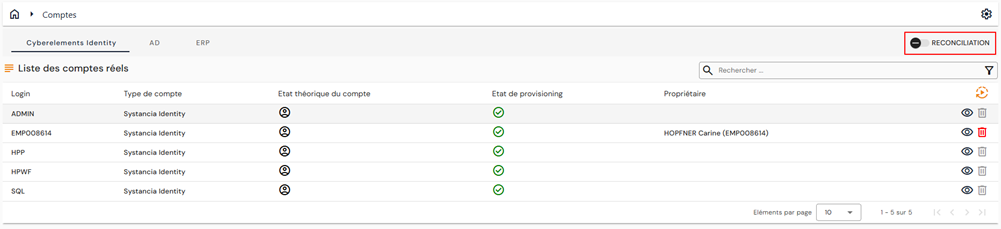
Aparecerán dos tablas nuevas en la ventana:
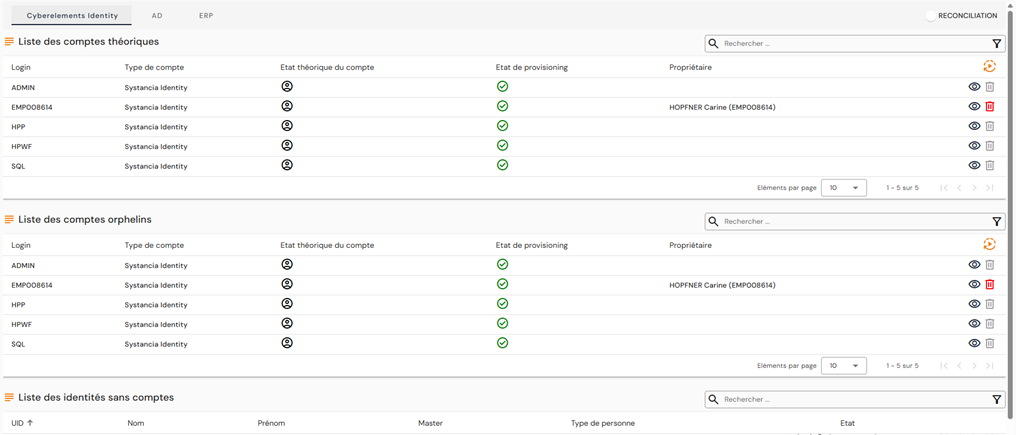
La segunda tabla enumera las cuentas huérfanas en el repositorio seleccionado. Como recordatorio, las cuentas huérfanas son cuentas que se han recuperado del repositorio de destino pero que no están vinculadas a ninguna identidad en CyberElements Identity.
El tercer cuadro enumera las identidades que no están vinculadas a ninguna cuenta en el repositorio seleccionado.
En esta tabla, para cada identidad sin cuenta, puede:
- Para ello, haga clic en el
 botón a la derecha de la identidad deseada, luego busque la cuenta teórica existente deseada.
- Para ello, haga clic en el El usuario puede crear una cuenta teórica seleccionando el tipo de cuenta deseado.
Nota importante
La característica se ha eliminado de las interfaces más antiguas porque no es posible mantener ambos modos.
Gestión discrecional de las funciones y autorizaciones¶
Para modificar manualmente las asignaciones de roles y las autorizaciones de una identidad, abra el registro de identidad deseado en modo de vista y vaya a la pestaña Role y autorizaciones.
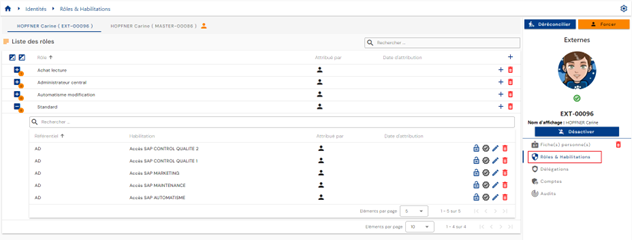
Se muestra una tabla que contiene las funciones asignadas a la identidad. Para cada función, una tabla anidada contiene las autorizaciones vinculadas a la identidad y asignadas a la función. Una autorización debe estar vinculada a un par Identity/Role.
Si se concilian varias identidades, se muestra una pestaña para cada identidad, lo que le permite seleccionar la identidad deseada. Las funciones/autorizaciones están vinculadas a una identidad y no a una cadena de reconciliación. Por lo tanto, es necesario seleccionar la identidad deseada antes de proceder con las actualizaciones manuales.
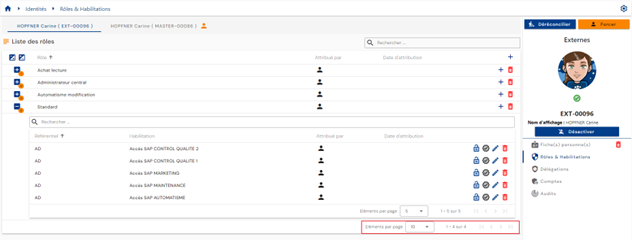
La paginación está configurada para mostrar sólo 10 roles.
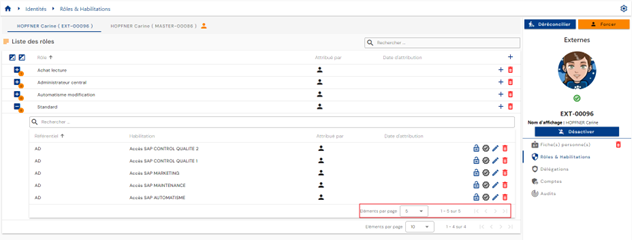
En la tabla incrustada bajo un rol, la paginado está configurada para mostrar sólo 5 autorizaciones.
En la parte superior derecha de la tabla de funciones se encuentra un campo de búsqueda basado en los nombres de las funciones.
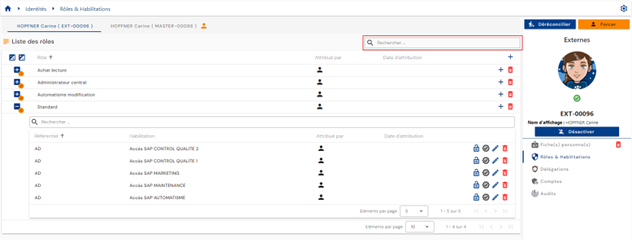
En la tabla incrustada bajo un rol, un campo de búsqueda está disponible en la parte superior de la tabla de autorizaciones.
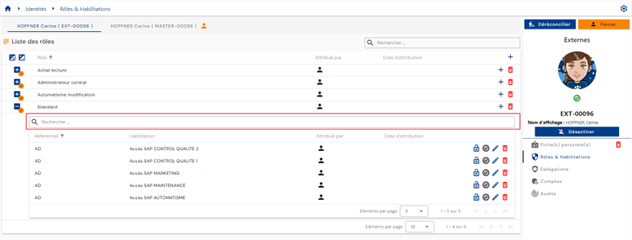
En la tabla de autorización encontrará la siguiente información:
- Su estatus:
- Valid: la autorización es visible sin ninguna marca especial
- Bloqueado: la autorización es visible pero tacha en la interfaz
- Los valores posibles son:
 : Manual con el UID de la identidad que realizó la asignación
 : Regla de autorización con el nombre de la regla
 : Autorización concedida por herencia de funciones
-
 : El primer icono indica que la derecha se ha añadido manualmente (a través del workflow), y el segundo le permite acceder al workflow (enlace a la interfaz de operación del workflow).
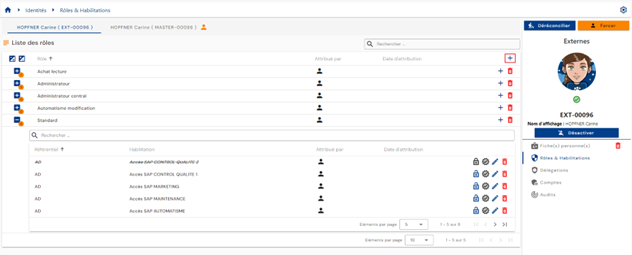
Para añadir uno o más roles o para añadir una o más autorizaciones a varios roles para la misma identidad, haga clic en el botón situado en la parte superior derecha de la tabla de roles.
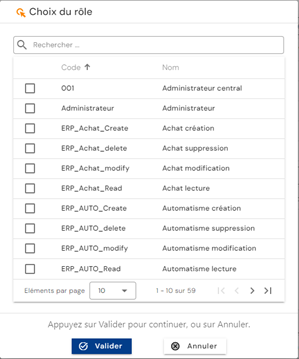
Seleccione el rol deseado y luego haga clic en Confirmar para agregar los roles y proceder al siguiente paso, o Cancelar para cancelar la operación.
Para añadir una o más autorizaciones a un rol ya vinculado a la identidad, haga clic en el botón situado a la derecha en la fila correspondiente de la tabla de roles.
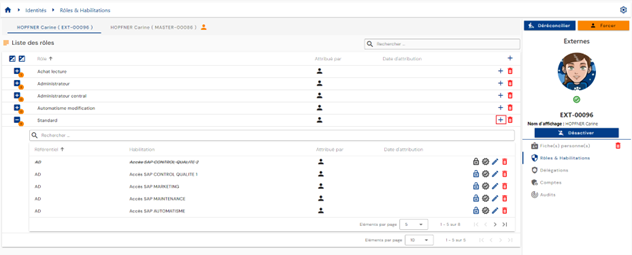
Seleccione las autorizaciones deseadas y haga clic en el botón "Confirmar" para vincularlas con el rol o en el botón "Cancelar" para cancelar la operación.
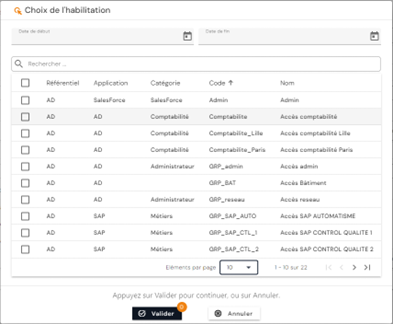
-
Botones de acción para las autorizaciones:
 : Permite bloquear la autorización.
 : Te permite desbloquear la autorización.
 : Permite certificar la autorización.
 : Permite eliminar el certificado de autorización.
- : Permite cambiar las fechas de solicitud.
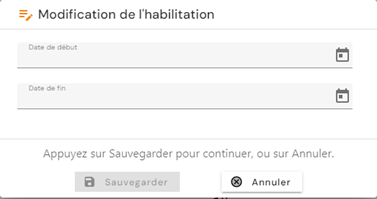
- : Permite eliminar un derecho manual. Se muestra un mensaje de confirmación antes de proceder a la eliminación de la autorización.
Advertencia: El botón para eliminar una autorización sólo está presente si la autorización se ha asignado únicamente de forma discrecional. La autorización puede seguir siendo visible en el estado de "eliminación pendiente" si su estado de aprovisionamiento es "provisionado".
Para desvincular un rol de una identidad, haga clic en el icono situado a la derecha de la fila correspondiente en la tabla de roles.
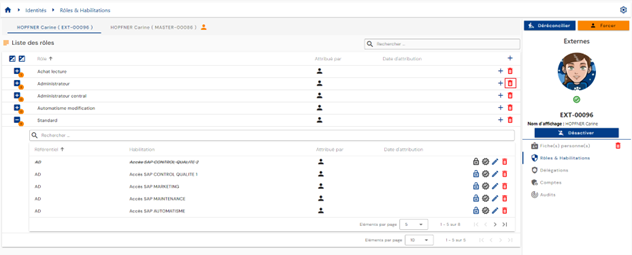
Aparecerá un mensaje de confirmación antes de eliminar la función.
Advertencia: El botón para eliminar una función sólo está presente si la función ha sido asignada de forma discrecional.Todas las autorizaciones vinculadas al par de identidad/función también se desvincularán y se desprovisionarán en la próxima sincronización en el caso de la provisión automática.
Gestión de las normas de autorización¶
Las reglas de autorización le permiten configurar políticas de acceso y asignar automáticamente derechos a las identidades identificadas por la regla.
Una regla de autorización consiste en asociar:
- por un lado, una población de usuarios, definida mediante un filtrado basado en funciones (RBAC), organizaciones (OrBAC) y/o valores de atributos (ABAC),
- por otro lado, las funciones y los derechos de aplicación.
Para acceder a la gestión de reglas de autorización, vaya al menú Gestión de acceso / Reglas de autorización.
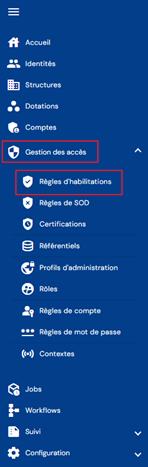
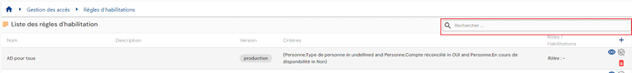
Se le llevará directamente a la página que enumera las reglas de autorización existentes, precargadas sin ningún filtro aplicado pero respetando las autorizaciones vinculadas al perfil de la persona conectada.
La paginación está configurada para mostrar sólo 10 reglas.

En la parte superior derecha de la tabla de reglas se encuentra un campo de búsqueda basado en los nombres de las reglas.
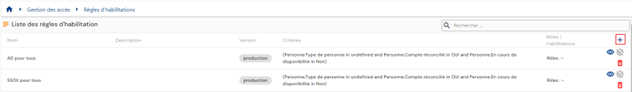
Para crear una nueva regla de autorización, haga clic en el botón .
La creación de una norma consta de tres partes:
-
Configuración general
- Nombre: nombre de la regla de autorización.
- Descripción: campo para introducir una descripción de la regla de autorización.
- Contexto: seleccione uno o más contextos de la lista desplegable que contiene contextos creados previamente.
-
Lista de criterios: haga clic en los botones o para añadir una regla de filtrado para las identidades que se incluirán en la regla de autorización. Una regla de filtrado consiste en definir un atributo al que se va a aplicar un filtro, el operador de comparación y los valores a comparar.
- ElEl botón le permite añadir un nuevo filtro al mismo nivel que el anterior.
- El
 El botón permite añadir un grupo de filtros al mismo nivel que el anterior. Es obligatorio añadir filtros o grupos de filtros a un grupo utilizando el botónobotones en el grupo.
- En cada nivel de filtro, deberá especificar el operador que se aplicará entre cada regla de filtro.
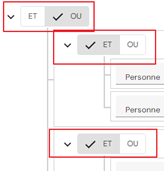
- Un objeto sobre el que desea realizar una comparación.
- Un papel
- Atributo de una persona
- Un atributo de estructura
- Un atributo de recurso
- Operador de comparación: la lista de operadores de comparación es dinámica y depende del tipo de objeto seleccionado.
- Un valor para comparar: se introducirá o seleccionará de una lista desplegable, en función del tipo de objeto seleccionado y del operador de comparación.
- El
Se pueden agregar tantos criterios de filtro como se desee. Los operadores como AND o OR deben determinarse entre cada regla de filtro. Se pueden crear subgrupos para aumentar el número de posibilidades.
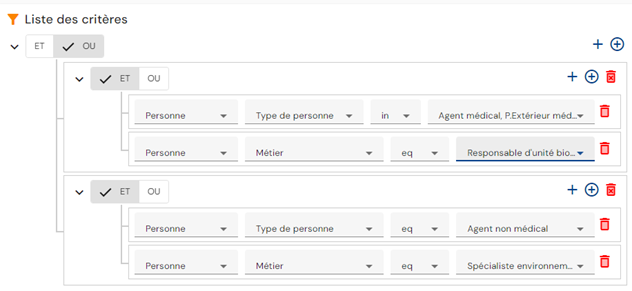
Ejemplo: Para crear la siguiente regla de filtro:
*(Tipo de persona = Agente médico o agente médico externo Y Atributo de trabajo = Gerente de unidad biológica) O (Tipo de persona = Agente no médico Y Atributo de trabajo = Especialista en medio ambiente) *
Los criterios de filtración se configurarán de la siguiente manera:
- Role y autorizaciones que se asignarán en la regla de autorización: Hay dos pestañas para mostrar las funciones y autorizaciones que se incluirán en la regla de autorización. La pestaña Role muestra la lista de roles e indica brevemente las autorizaciones relacionadas, si las hay. Esta es también la pestaña desde la que se pueden agregar o eliminar roles y autorizaciones. La pestaña Autorizaciones muestra la lista de autorizaciones agregadas a la regla con las funciones asociadas para cada una. Esta pestaña simplemente ofrece otra vista.
- Para añadir roles y autorizaciones a la regla de autorización, haga clic en el botónen la pestaña Role. Debe seleccionar al menos una función y, si lo desea, seleccionar autorizaciones.
- Para añadir roles y autorizaciones a la regla de autorización, haga clic en el botón
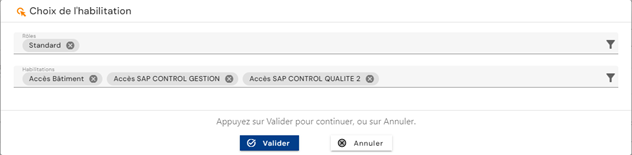
La lista de autorizaciones se filtra de acuerdo con las funciones seleccionadas (una función está vinculada a uno o más repositorios).
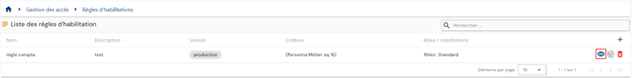
Para ver y modificar una regla de autorizaciones, haga clic en el icono ubicado a la derecha en la fila de la tabla correspondiente:
El modo de vista le permite ver los detalles de una regla de autorización y también la lista de identidades afectadas por la regla.
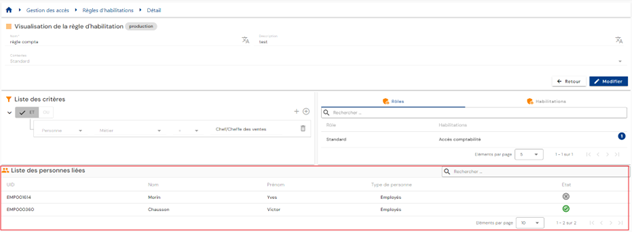
Puede buscar a una persona usando el campo de búsqueda en la parte superior derecha de la tabla.
Puede cambiar al modo de edición haciendo clic en el botón Edit.
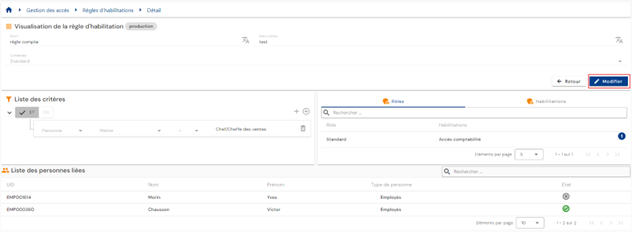
En el modo de edición, todos los campos pueden modificarse.
Nota: la lista de personas afectadas por la norma no se actualiza en tiempo real cuando se modifica una norma, sino que se actualiza una vez que se ha validado la norma y se han completado los cálculos.
Acciones en los botones en modo de creación y edición:
- Cancelar: cancela la entrada actual y cambia la página al modo de vista
- Guardar: valida el formulario y cambia la página al modo de visualización. Los cálculos se realizan automáticamente.
- Ver Impacto: muestra los impactos de la creación o actualización de la regla. Los impactos se muestran en dos tablas:
- La primera tabla enumera los impactos de la regla sobre los derechos, teniendo en cuenta solo la regla de autorización que se creó o modificó. Todas las identidades que coinciden con los criterios se muestran, incluidas las que ya han sido asignadas en otro lugar. Por lo tanto, si la persona pierde sus derechos después del cambio en la regla de autorización, aún puede conservarlos por otros medios.
- El segundo cuadro enumera las repercusiones globales de la norma sobre los derechos. Identity, asignaciones de derechos discrecionales y derechos bloqueados por una regla de separación de derechos. Si una identidad ya ha sido asignada el permiso en otro lugar, la cuenta no se incluirá en esta lista. Se muestran los derechos que realmente se verán afectados / eliminados cuando se valide el cambio.
En este segundo cuadro, es posible aplicar un retraso antes de eliminar efectivamente el derecho (aplicación de un período de biselado o de superposición).
Para eliminar una regla de autorización, haga clic en el icono situado a la derecha en la fila de la tabla correspondiente:
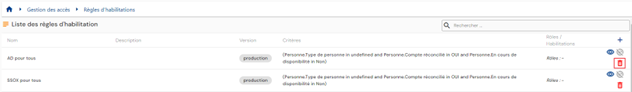
Se muestra un mensaje de confirmación antes de proceder a la eliminación de una regla de autorización.
El icono  identifica una regla de autorización que se está calculando actualmente. Si está grisado, significa que los cálculos están completos.
Gestión de las normas de segregación de funciones (SoD)¶
Separación de funciones (SoD): es un principio de seguridad esencial que implica dividir responsabilidades y privilegios dentro de una organización o sistema para minimizar los riesgos y prevenir conflictos de intereses. Se implementa para garantizar el uso responsable y seguro de los sistemas de TI y los recursos de la empresa.
Una regla de segregación de funciones consiste en:
- Definición de un grupo prioritario
- Añadir roles o autorizaciones al grupo prioritario con un peso prioritario
Para acceder a la gestión de las reglas de segregación de funciones, vaya al menú Gestión de acceso / Reglas de SoD. A partir de la versión 7.1, este menú ofrece dos submenús: Identities y Accounts.
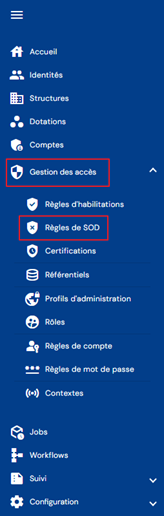
A partir de la versión 7.1, el módulo de segregación de funciones permite crear reglas que se aplican bien a las autorizaciones, bien a los roles, y añadir filtros dirigidos a las identidades o a las cuentas para limitar el alcance de una regla.
Los dos submenús corresponden a los dos niveles en los que puede aplicarse una regla:
- Identities: para una misma identidad que tuviera derechos incompatibles entre sí;
- Accounts: cuando una persona posee varias identidades que comparten una misma cuenta (fusión de cuentas) y el conjunto de los derechos de esas identidades entra en una regla de segregación de funciones.
Cada uno de estos dos submenús contiene dos pestañas, Roles y Rights. La pestaña Roles define prioridades sobre los roles de un grupo; la pestaña Rights, sobre las autorizaciones de un grupo. El procedimiento descrito a continuación es idéntico en ambas pestañas: el objeto añadido al grupo prioritario es, según el caso, un rol o una autorización.
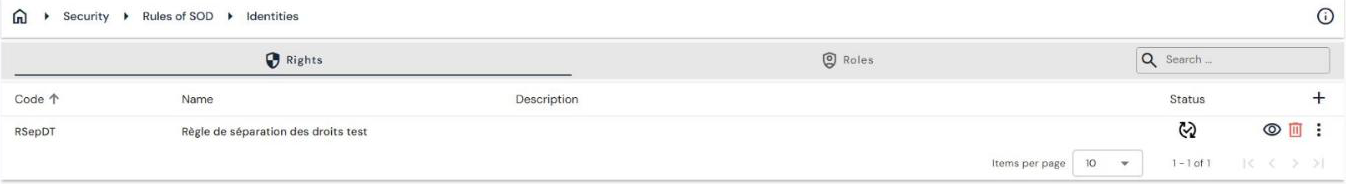
La ficha de una regla presenta, bajo su código, su nombre y su descripción, tres bloques: la lista de criterios (los filtros dirigidos a las identidades o a las cuentas), la lista de autorizaciones — o de roles — vinculados y la lista de identidades afectadas por la regla.
Cuando una regla bloquea o desbloquea un rol o una autorización para un usuario, la operación queda registrada en las auditorías con el nombre de la regla que la originó. Estos registros permiten encontrar la regla que debe revisarse en caso de un bloqueo no deseado.
La consulta y la modificación de las reglas dependen de las autorizaciones « 220_001 - View a segregation of duties rule » y « 220_002 - Modify a segregation of duties rule » del repositorio CyberElements Identity.
Se le llevará directamente a la página que enumera las normas existentes sobre separación de funciones, precargadas sin aplicar ningún filtro, pero respetando las autorizaciones vinculadas al perfil de la persona conectada.
La paginación está configurada para mostrar sólo 10 reglas.
En la parte superior derecha de la tabla de reglas se encuentra un campo de búsqueda basado en el nombre de los grupos prioritarios (= nombre de la regla de separación de derechos).
Para crear una nueva regla de separación de derechos, haga clic en el botón :
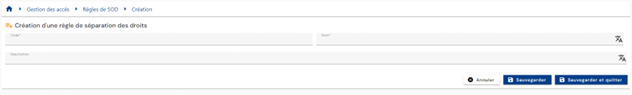
Hay dos pasos para crear una regla de separación de derechos.
En primer lugar, introduzca los parámetros generales:
- Código: código de la regla de separación de derechos.
- Nombre: nombre de la regla de permisos. Obligatorio.
- Descripción: campo para introducir una descripción de la regla de separación de derechos.
Guarde el formulario de creación para pasar al segundo paso, añadiendo autorizaciones.
Para agregar una autorización a la regla SoD, haga clic en el botón en la tabla Lista de derechos asociados.
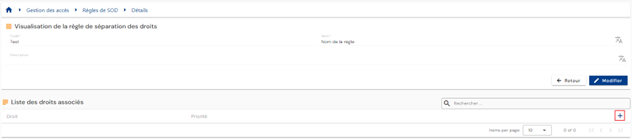
Seleccione la autorización deseada e introduzca un peso para definir la prioridad.
Para modificar una autorización en la regla SoD, haga clic en el botón ubicado a la derecha en la fila de la tabla correspondiente.
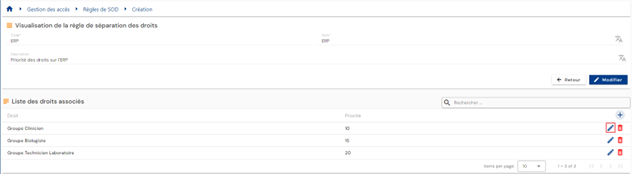
Puede modificar la autorización y/o el peso prioritario.
Para eliminar una autorización en la regla SoD, haga clic en el botón ubicado a la derecha en la fila de la tabla correspondiente.
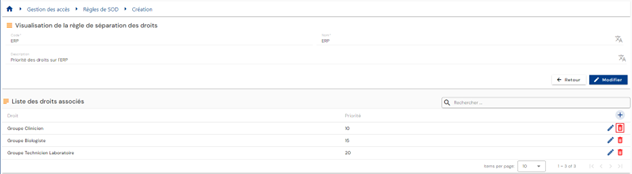
Para ver y modificar una regla de segregación de funciones, haga clic en el icono situado a la derecha en la fila de la tabla correspondiente.
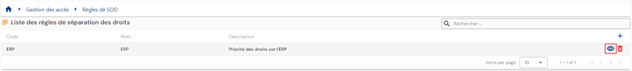
Puede cambiar al modo de edición haciendo clic en el botón Edit.
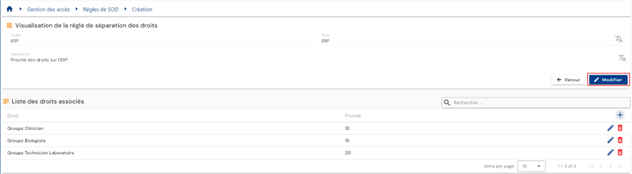
En modo de edición, sólo el nombre y la descripción se pueden modificar
Para eliminar una regla de separación de funciones, haga clic en el icono situado en el lado derecho de la fila de la tabla correspondiente.
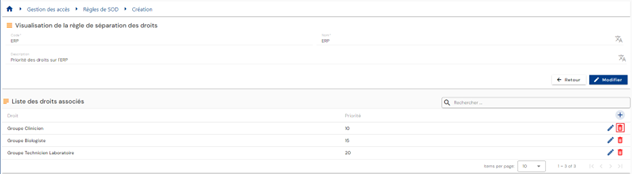
Se muestra un mensaje de confirmación antes de proceder a la eliminación de una regla de autorización.
Presentar las solicitudes de derechos utilizando formularios¶
Presentar una solicitud de derechos¶
Las solicitudes de autorizaciones para una persona (o usted mismo) se realizan en la vieja consola de operaciones a través del menú Ejecutar un Workflow A petición.
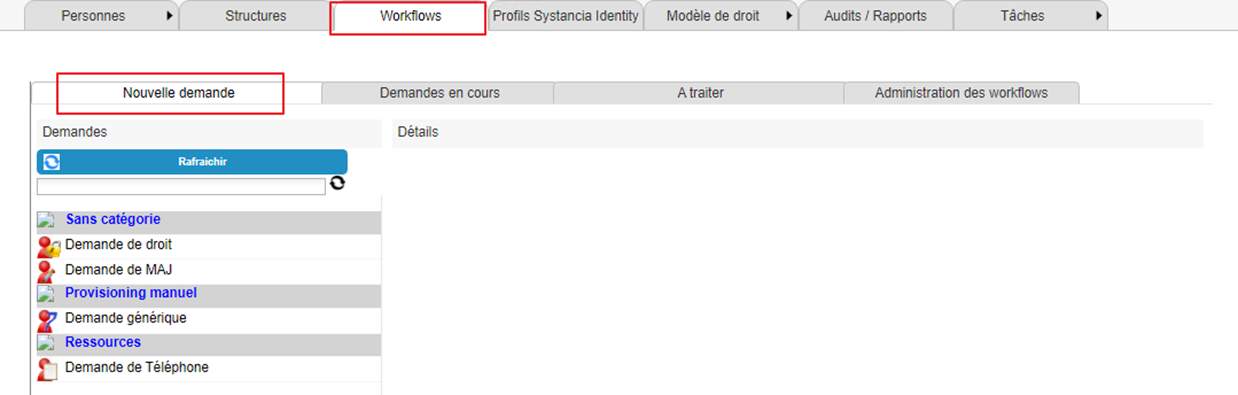
Haga clic en el botón Actualizar para ver la lista de los workflows disponibles.
Haga clic en el workflow de su elección para enviar una solicitud de autorización.
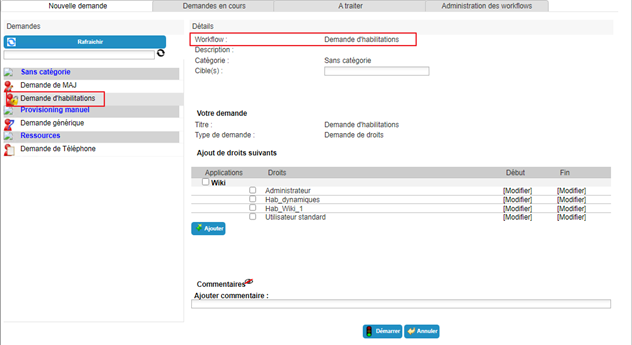
Seleccione una o más identidades a las que se refiere la solicitud.
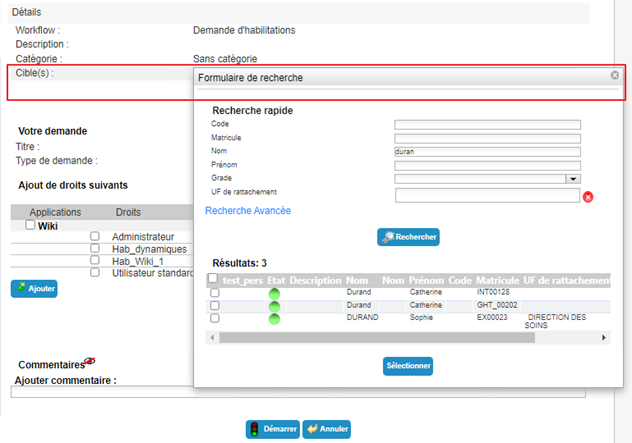
Seleccione las autorizaciones deseadas de la lista disponible y especifique las fechas de inicio y finalización, si es necesario.
Haga clic en el botón "Agregar".
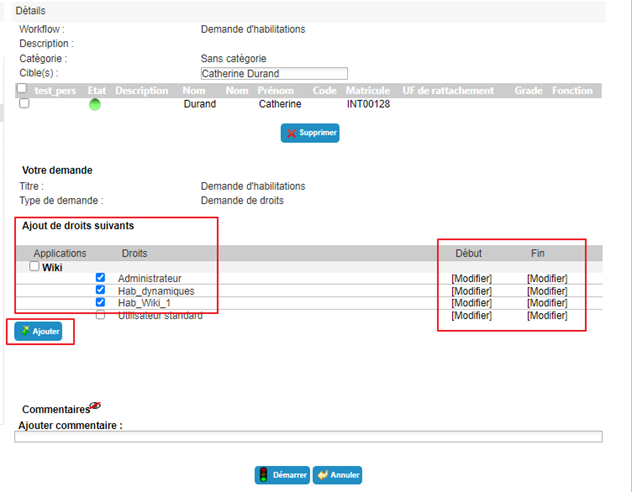
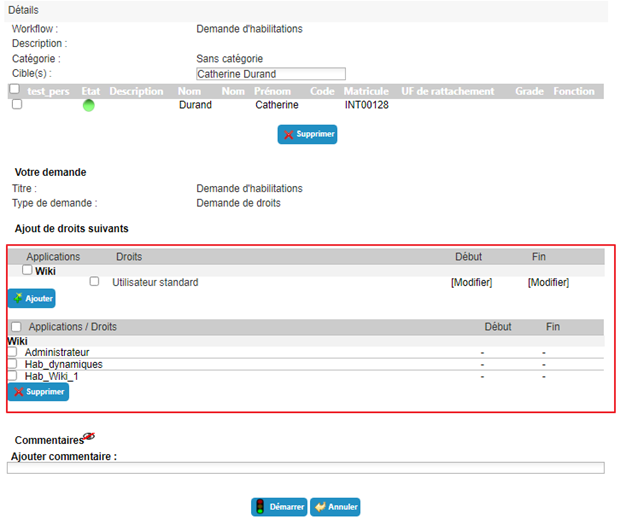
Puede añadir o eliminar autorizaciones según lo desee. Si desea añadir fechas de solicitud a una autorización que ya ha sido seleccionada, debe eliminarla y luego agregarla nuevamente con las fechas introducidas previamente.
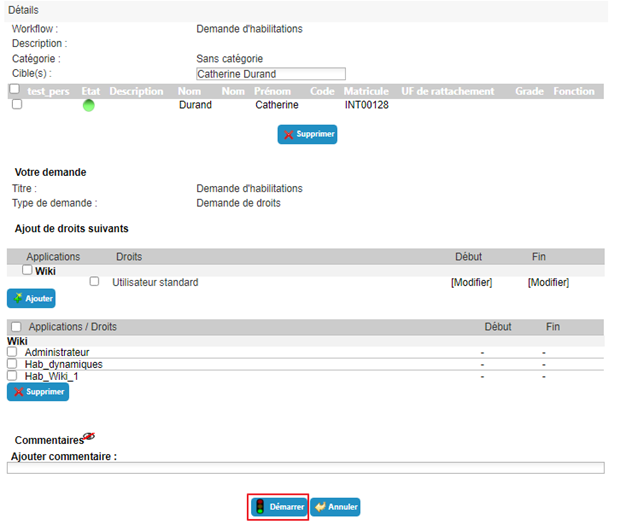
Haga clic en el botón " Inicio " y confirme la ventana emergente.
Después de confirmar la ejecución del workflow, se le redirigirá automáticamente a la página donde puede ver las solicitudes pendientes.
Presentación de una solicitud de aprovisionamiento (o deprovisionamiento) manual de una autorización¶
Las solicitudes de aprovisionamiento (o desprovisionamiento) manual se envían en la vieja consola de operación a través del menú Ejecutar un workflow A petición .
Haga clic en el botón Actualizar para ver la lista de los workflows disponibles.
Haga clic en el workflow de su elección para enviar una solicitud de aprovisionamiento.
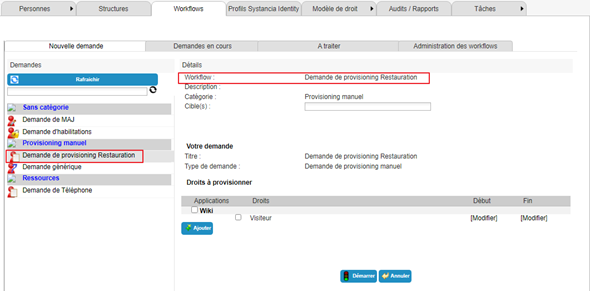
Seleccione una o más identidades a las que se refiere la solicitud.
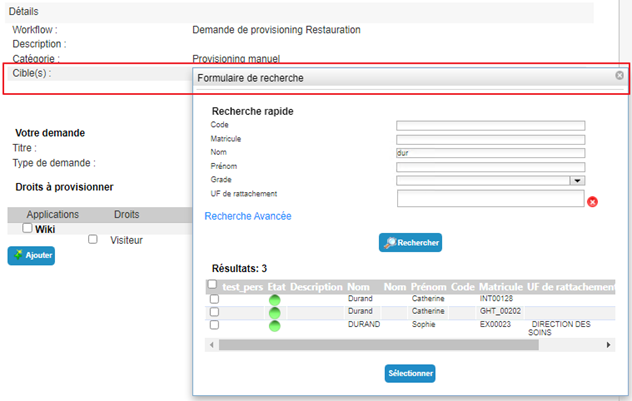
Seleccione las autorizaciones deseadas de la lista disponible y especifique las fechas de inicio y finalización, si es necesario.
Haga clic en el botón "Agregar".
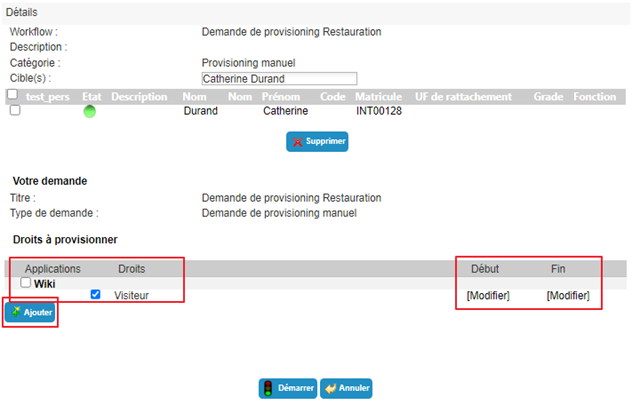
Puede añadir o eliminar autorizaciones según lo desee. Si desea añadir fechas de solicitud a una autorización que ya ha sido seleccionada, debe eliminarla y luego agregarla nuevamente con las fechas introducidas previamente.
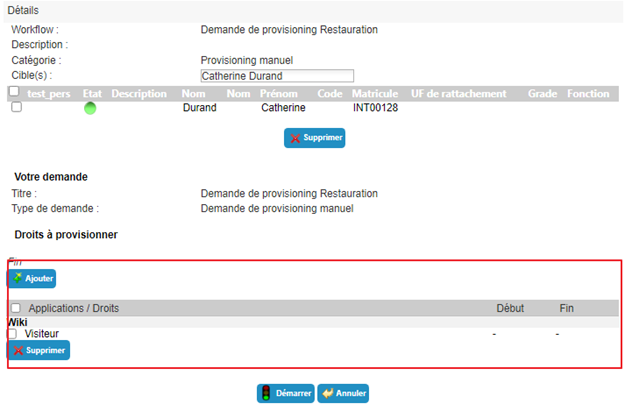
Haga clic en el botón " Inicio " y confirme la ventana emergente.
Después de confirmar la ejecución del workflow, se le redirigirá automáticamente a la página donde puede ver las solicitudes pendientes.
Delegación de las autorizaciones¶
La delegación de poderes permite ceder derechos de una persona (delegador) a otra (delegado), generalmente por un período temporal.
Esta característica está disponible para los delegadores (dependiendo de los permisos de la persona conectada), pero, a partir de la versión 7.0, un tercero (dependiendo de los permisos de la persona conectada) también puede delegar derechos a otra identidad (por ejemplo, un administrador).
Para acceder a la función de delegación de autorización, abra el archivo de identidad deseado en modo de vista y vaya a la pestaña Delegaciones.
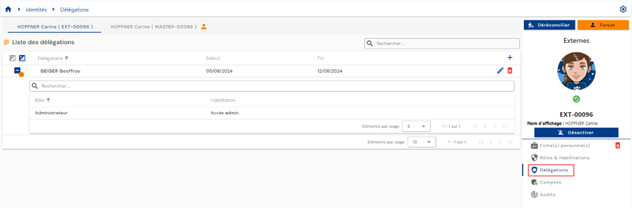
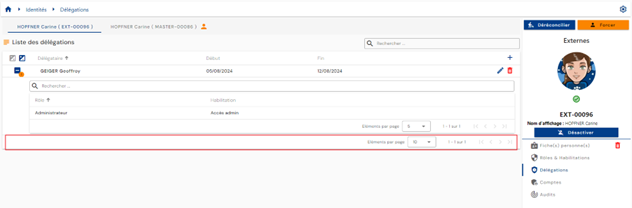
La paginación está configurada para mostrar sólo 10 reglas de delegación.
Para añadir una delegación, haga clic en el botón situado en la parte superior derecha de la tabla de delegaciones.
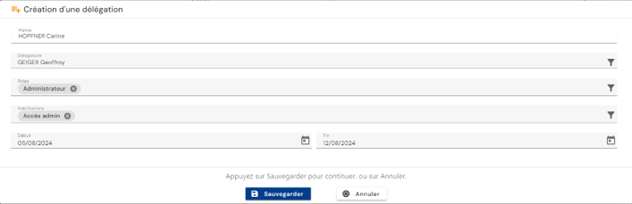
Introduzca la siguiente información para crear una delegación:
- El delegado: la persona que recibe las funciones y/o autorizaciones delegadas (obligatorio)
- La función delegada (es) (se requiere)
- La autorización delegada (opcional)
- Fechas de inicio y de fin de la delegación (facultativo)
Para modificar las delegaciones, haga clic en el icono situado a la derecha en la fila correspondiente de la tabla.
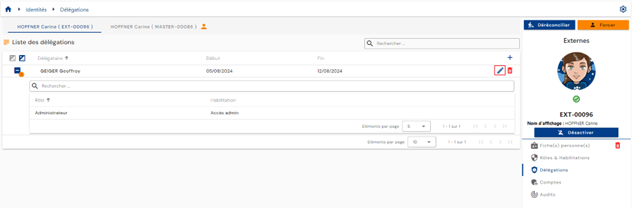
Puedes modificar todos los parámetros.
Para eliminar una delegación, haga clic en el icono situado a la derecha en la fila correspondiente de la tabla.
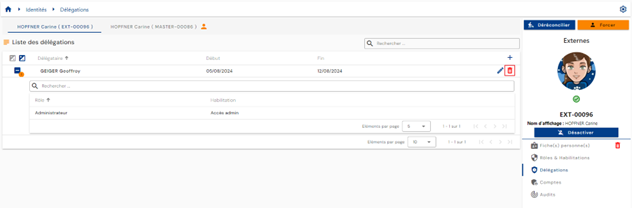
Aparecerá un mensaje de confirmación antes de que se elimine la delegación.
Visualizar cuentas y autorizaciones para una identidad¶
Las cuentas en los diversos repositorios de aplicaciones se calculan en función de las reglas de gestión definidas y de las funciones y autorizaciones asignadas a las identidades.
Las normas de gestión de las cuentas son:
- Definición del estado de una cuenta basada en un estado de identidad,
- Definición de las normas de fusión de cuentas en el caso de identidades múltiples
- Definición de las reglas de creación de cuentas basadas únicamente en la asignación de funciones.
Para ver las cuentas y autorizaciones vinculadas a una identidad, abra el registro de identidad deseado en modo de vista y vaya a la pestaña Cuentas.
Esta pestaña sólo es accesible en modo de vista y muestra los resultados de los cálculos de cuenta y autorización realizados en la identidad o en todas las identidades en el caso de la conciliación de identidades.
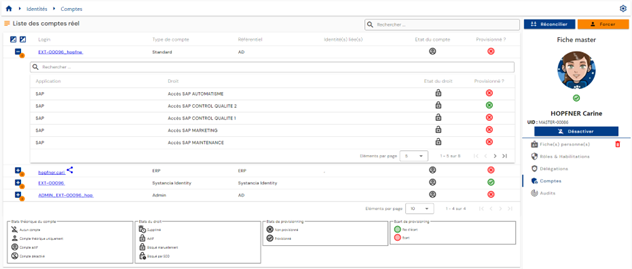
Se muestra una tabla que contiene las cuentas calculadas. Para cada cuenta, una tabla anidada contiene las autorizaciones vinculadas a la cuenta. Una cuenta se puede generar sin ninguna autorización asociada.
En el caso de que se concilien varias identidades y una cuenta sea común a varias identidades (función de fusión de cuentas habilitada), la cuenta se identifica con el icono  .
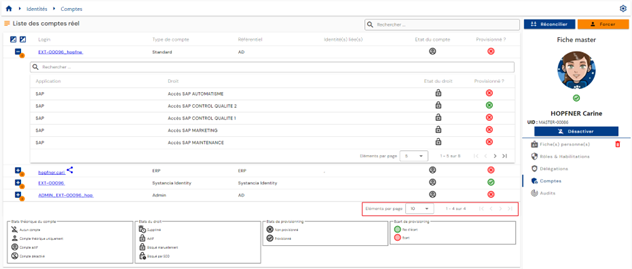
La paginación se implementa para mostrar sólo 10 cuentas.
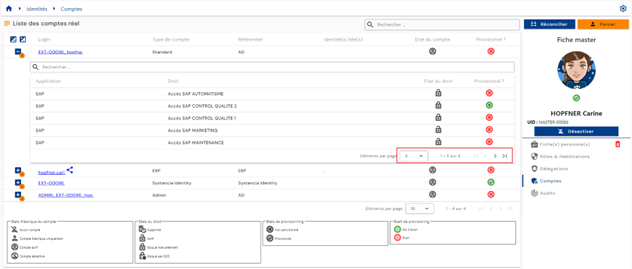
En la tabla incrustada bajo una cuenta, la paginado está configurada para mostrar solo 5 autorizaciones.
En la parte superior derecha de la tabla de cuentas, se encuentra un campo de búsqueda que cubre los inicios de sesión de las cuentas o los nombres de los repositorios.
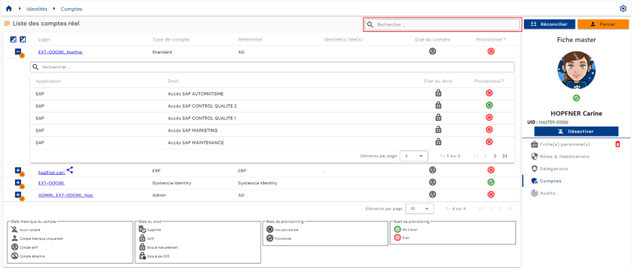
El estado teórico y el estado de provisión de las cuentas son visibles en cada línea del cuadro.
En la tabla incrustada bajo una cuenta, un campo de búsqueda está disponible en la parte superior de la tabla de autorizaciones.
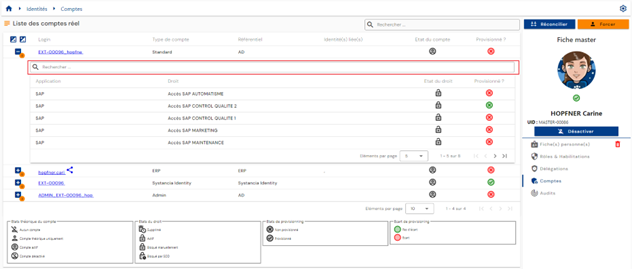
El estado teórico y el estado de provisión de las autorizaciones son visibles en cada línea del cuadro.
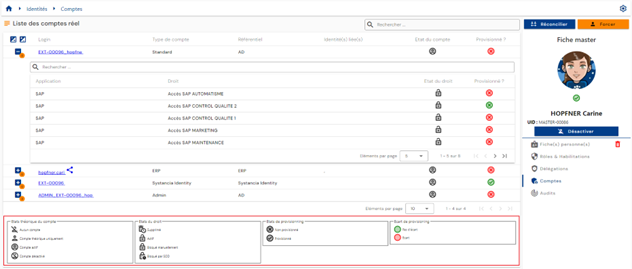
Una leyenda que explica los diferentes estados teóricos y de aprovisionamiento ayuda a los usuarios a comprender los diferentes estados.
El estado de cuenta « Archived »¶
A partir de la versión 7.1, existe un nuevo estado teórico de cuenta: el estado « Archived ».
En algunos casos, es indispensable conservar un historial de las cuentas en repositorios específicos. El caso de uso principal es no generar nunca un inicio de sesión que haya podido existir en el pasado.
Este estado se refiere a cuentas que ya no existen en el repositorio de destino y que ya no están vinculadas a ninguna identidad en CyberElements Identity. Estas cuentas se conservan en la base de datos de Identity, pero nunca se sincronizan. Tampoco se contabilizan en la gestión del número de licencias.
El estado « Archived » tiene el código 3, a continuación de los cuatro estados existentes:
| Código | Estado teórico de la cuenta |
|---|---|
-1 |
No account |
0 |
Theoretical account only |
1 |
Account enabled |
2 |
Account disabled |
3 |
Account archived |
Cuando una cuenta está vinculada a varias identidades, su estado se calcula según el siguiente orden de prioridad: Enabled, después Disabled, después Archived, después Theoretical y, por último, No account. Por lo tanto, una cuenta solo está archivada si ninguna de las identidades vinculadas le confiere un estado activo, desactivado o teórico. Una persona solo se contabiliza en las licencias si posee al menos una cuenta no archivada.
El modelo de una cuenta archivada ya no puede modificarse: la modificación se rechaza con un mensaje de error.
Existen dos maneras de asignar el estado « Archived » a una cuenta:
- mediante el motor de aprovisionamiento SIP: en la importación Identity de tipo ACCOUNT o de tipo STATUS, una opción permite asignar el estado « Archived » a las cuentas identificadas en las operaciones de eliminación. Consulte la página Crear/modificar las reglas de importación.
- mediante la interfaz, modificando el estado teórico manualmente y cuenta por cuenta, siempre que se cumplan las condiciones de elegibilidad tanto en el formulario de modificación como en las autorizaciones de Identity.
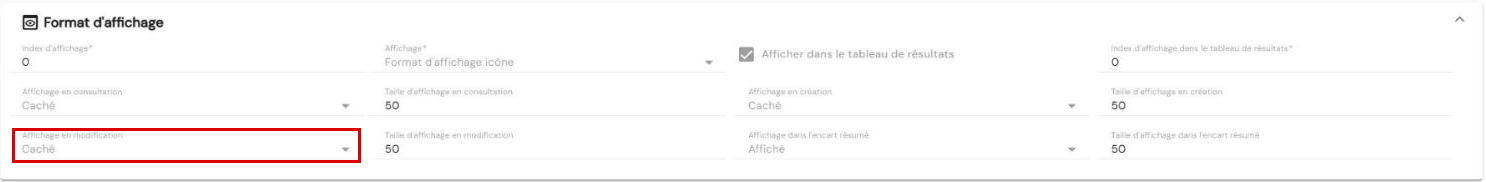
La elegibilidad en el formulario se configura en el atributo « Theoretical account status » (account_state), en « Configuration / Attribute templates », pestaña « Account »: en la sección « Display », el campo « Display in edit » debe hacer visible el atributo. Su valor predeterminado es « Hide », y el estado teórico no aparece entonces en el formulario de modificación de la cuenta.
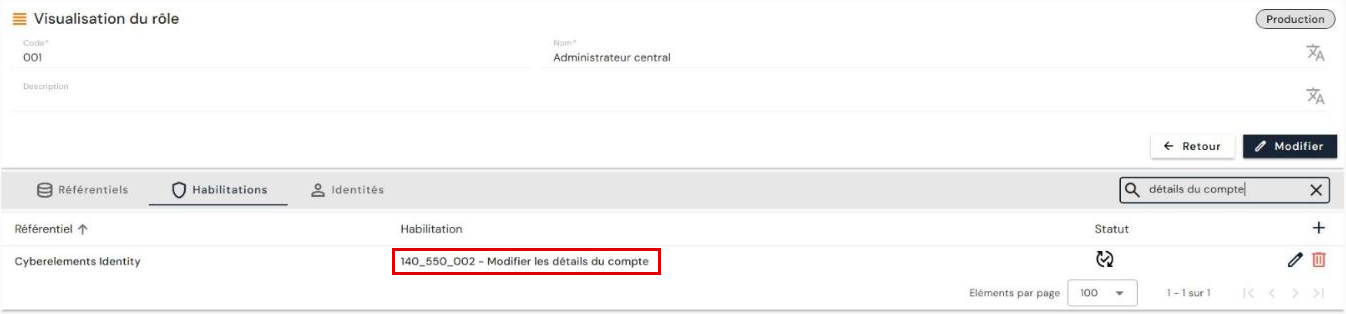
En cuanto a las autorizaciones de Identity, la modificación de los datos de una cuenta depende de la autorización « 140_550_002 - Modify account details » del repositorio CyberElements Identity.
Atención
Como estas cuentas no las exporta el motor de aprovisionamiento, la vuelta atrás desde un estado archivado solo puede realizarse manualmente y cuenta por cuenta en la interfaz, con las mismas condiciones de elegibilidad.
Restablecer la contraseña de una cuenta¶
A partir de la versión 7.1, existe un nuevo atributo de sistema de tipo booleano en las cuentas: account_password_reset.
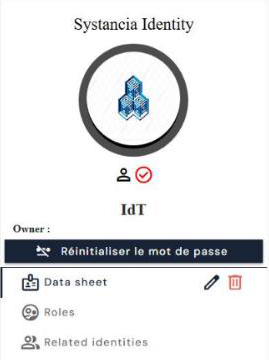
Se presenta en forma de botón en las páginas de cuentas. De forma predeterminada, su valor es falso y su etiqueta es « Reset password ». Al hacer clic en él, el valor pasa a verdadero y la etiqueta pasa a ser « Password reset ».
El botón se muestra en el panel derecho de la ficha de la cuenta, bajo el nombre de la cuenta. En « Configuration / Attribute templates », pestaña « Account », el atributo aparece con la etiqueta « Password reset state », de tipo « Boolean ». Se crea automáticamente durante la actualización a la versión 7.1, tanto en una base de datos SQL Server como PostgreSQL.
Atención
Este valor es solo teórico. Para que tenga efecto, debe utilizarse un conector de aprovisionamiento o un workflow de aprovisionamiento manual. El paso del valor verdadero a falso, una vez modificada la contraseña en la aplicación de destino, también debe gestionarse mediante un conector o mediante el workflow de aprovisionamiento manual.
Uso en un conector de aprovisionamiento:
El uso de este atributo de sistema para gestionar las modificaciones de contraseña en los conectores de aprovisionamiento automático debe realizarse con conectores dedicados a este fin. También es necesario que la aplicación de destino autorice las modificaciones de contraseña, lo que no siempre ocurre.
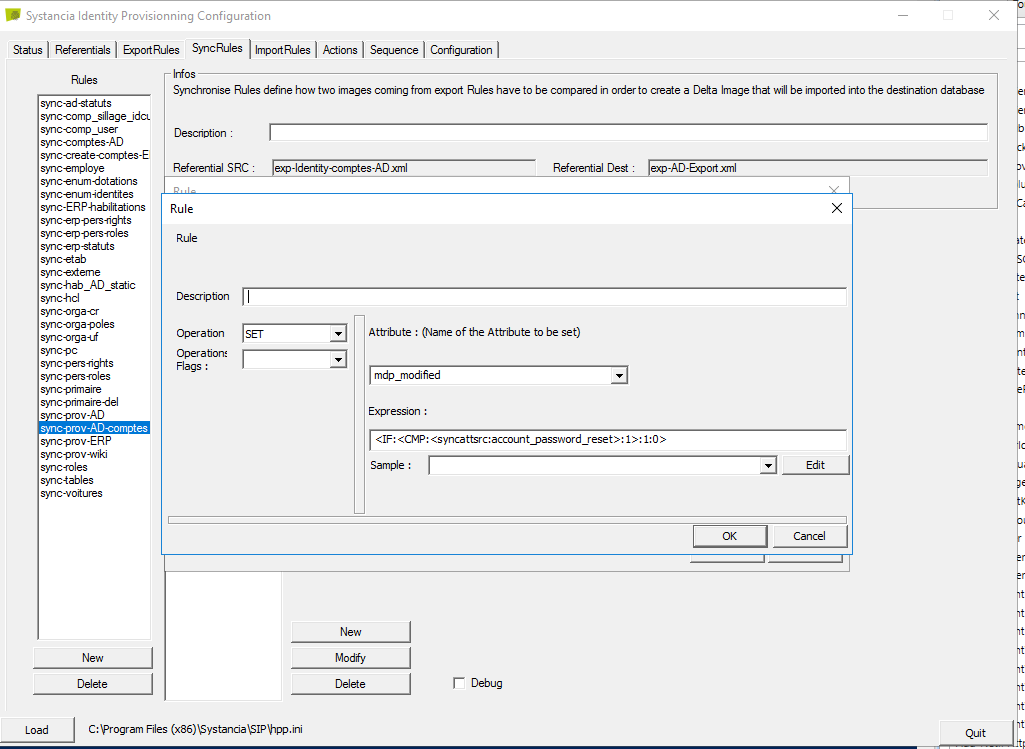
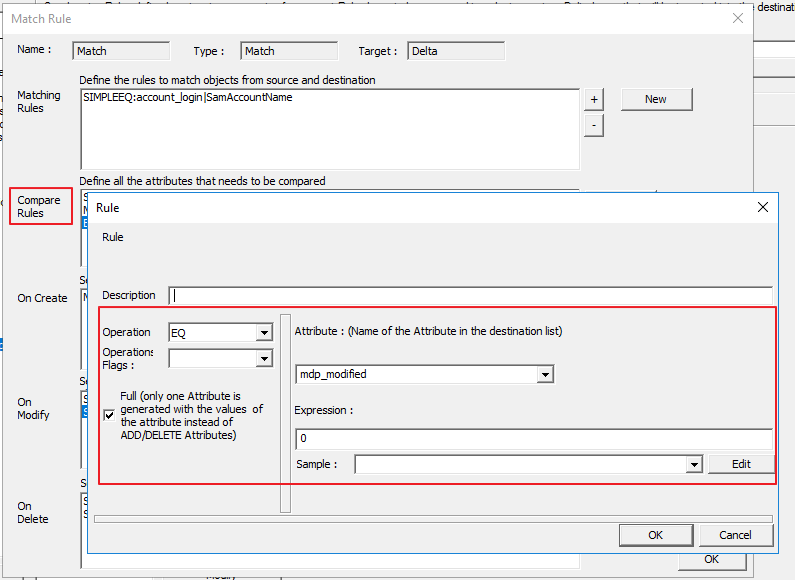
En la regla de sincronización, realice las siguientes operaciones:
- una operación de conversión, para detectar los cambios de contraseña;
- en la regla de comparación, compare para cada persona el atributo
account_password_resetcon el valor falso (es decir,0), para detectar una modificación de contraseña; - en la regla de modificación, fuerce el envío de la contraseña en el atributo de destino, con el atributo de sistema
password.
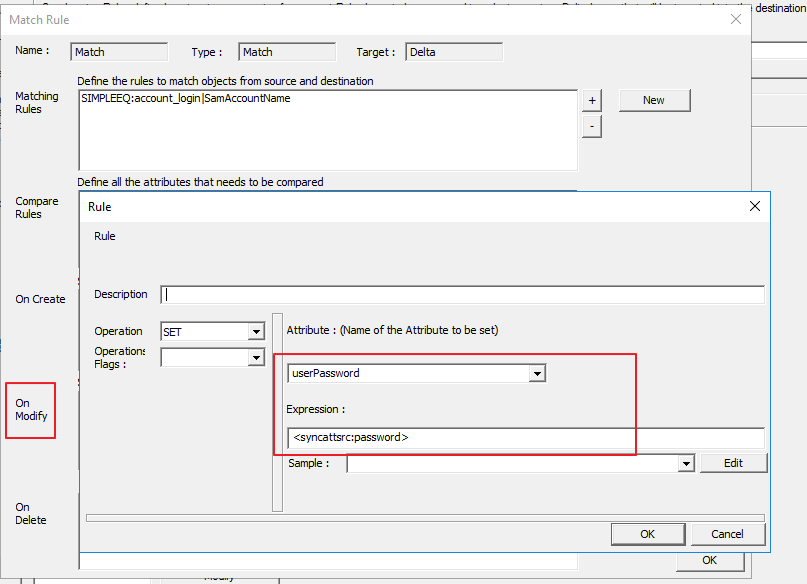
A continuación, cree un conector de aprovisionamiento ascendente para devolver el booleano account_password_reset a falso.
Asignación/desagregación de cuentas y autorizaciones¶
El proceso de transferencia de cuentas y autorizaciones calculadas por CyberElements Identity a los diversos repositorios de aplicaciones se denomina aprovisionamiento en el sentido descendente, por lo que CyberElements Identity tiene autoridad sobre las aplicaciones definidas para gestionar cuentas y autorizaciones.
Hay dos formas de gestionar el aprovisionamiento:
- Se puede crear un conector automático (a través de API, base de datos, directorio o intercambios de archivos planos automatizados), en cuyo caso nos referimos al aprovisionamiento automático.
- O no es posible crear un conector automático, en cuyo caso nos referimos al aprovisionamiento semiautomático.
Automático de aprovisionamiento y desprovisión¶
Para proporcionar cuentas y autorizaciones en los repositorios de aplicaciones, es necesario utilizar el Identity Motor de aprovisionamiento (SIP) para crear un conector de aprovisionamiento en sentido descendente: de CyberElements Identity, que es la fuente autorizada, teniendo en cuenta las reglas de sincronización configuradas, las cuentas y autorizaciones se crearán, actualizarán o eliminarán en los repositorios de aplicaciones de acuerdo con las reglas definidas en las reglas de importación.
Una secuencia de aprovisionamiento en sentido descendente debe consistir al menos en los siguientes elementos:
- Una exportación del repositorio Identity (autorizado) del tipo USER + ACCESS o ACCOUNT + ACCESS
- Exportación del repositorio de aplicaciones objetivo
- Una regla de sincronización
- Una regla de importación en el repositorio de aplicaciones objetivo
Para crear un conector, consulte la página Gestión automática de los conectores de aprovisionamiento.
Asignación y retirada de provisiones semiautomáticas¶
Un conector de aprovisionamiento semiautomático se crea utilizando un workflow de "solicitud de usuario" o "evento" con al menos una tarea de aprovisionamiento o desprovisionamiento manual.
En la tarea de aprovisionamiento manual, las acciones de aprovisionamiento que se deben realizar se enumeran en una notificación enviada al operador. Una vez que el operador ha completado la tarea, puede hacer clic en el botón "Tarea validada" para indicar que se ha completado el aprovisionamiento. El estado de aprovisionamiento de la cuenta y / o autorizaciones se actualiza en CyberElements Identity. Esto permite a los administradores verificar el estado de los derechos de identidad.