Gestione degli account e delle autorizzazioni¶
La gestione degli account comprende la creazione, la modifica e l'eliminazione degli account utente per le diverse applicazioni gestite all'interno dell'organizzazione. Ciò implica l'assegnazione di identificativi univoci agli utenti (per esempio nomi utente o matricole) e la gestione delle informazioni associate a tali account.
La gestione delle autorizzazioni consiste nel concedere a ogni identità diritti di accesso e autorizzazioni specifici in funzione del suo ruolo, delle sue responsabilità, della sua organizzazione e delle sue esigenze all'interno dell'organizzazione. Tali autorizzazioni possono comprendere l'accesso ad applicazioni, dati, reti, sistemi, risorse fisiche, ecc.
La gestione dei ruoli e delle autorizzazioni di un'identità comporta il calcolo e l'assegnazione delle autorizzazioni alle identità nelle diverse applicazioni, al fine di costituire un repository teorico delle identità e delle loro autorizzazioni. Ciò significa che tutti gli account, i ruoli e le autorizzazioni calcolati possono essere sottoposti a provisioning in modo automatico o manuale nelle diverse applicazioni di destinazione.
CyberElements Identity offre la possibilità di gestire i ruoli e le autorizzazioni in modo automatico, tramite regole di autorizzazione, oppure in modo discrezionale, tramite aggiunte manuali di diritti o richieste tramite maschera (workflow).
Gestione dei tipi di account¶
Un tipo di account è costituito da più elementi:
- Una politica di login (obbligatoria),
- Una politica delle password (facoltativa),
- Attributi dell'account (facoltativi),
- Stati dell'account definiti in funzione degli stati dell'identità
Un tipo di account deve essere collegato a un repository e a un ruolo per poter generare account. È quindi possibile avere più account nello stesso repository per la stessa identità, se tale identità possiede più ruoli diversi.
Creare/modificare/eliminare un tipo di account per un repository¶
Per la gestione dei tipi di account, la configurazione delle diverse maschere, ecc., consultare la pagina Gestione dei tipi di oggetto.
Creare/modificare/eliminare una politica di login¶
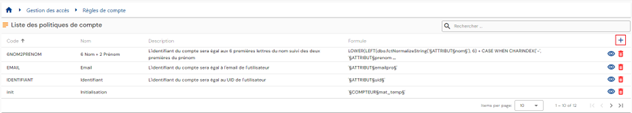
Per accedere alla gestione delle politiche di login, andare al menu «Access Management/Account Rules».
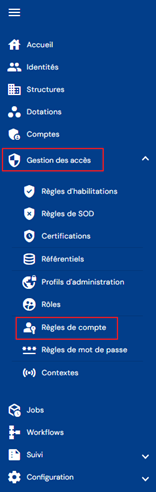
Si accede direttamente all'elenco delle politiche di login esistenti, precaricato in una tabella senza alcun filtro applicato.
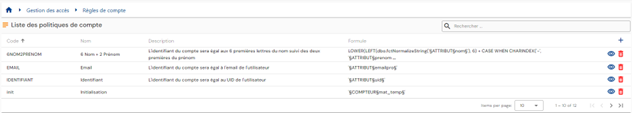
La paginazione è impostata per visualizzare solo 10 politiche di login.
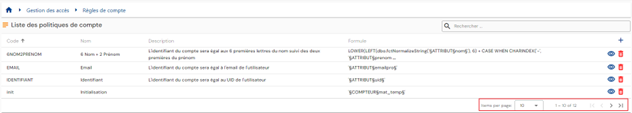
In alto a destra della tabella è disponibile un campo di ricerca. La ricerca riguarda gli attributi «code» e «name» delle politiche di login.
Per creare una nuova politica di login, fare clic sul pulsante « ».
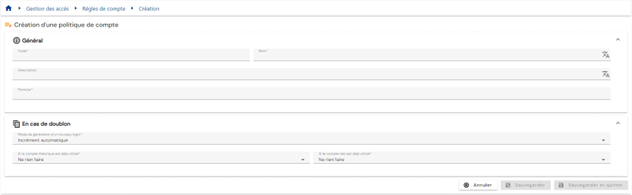
Immettere i parametri di una politica di login:
-
Code: codice della politica di login. Deve essere univoco, senza spazi né caratteri speciali. Obbligatorio.
-
Name: nome della politica di login. Etichetta che verrà visualizzata nelle varie maschere dell'applicazione. Obbligatorio.
-
Description: campo per immettere una descrizione della politica di login. Facoltativo.
-
Formula (primary): formula di calcolo per definire il login
-
Duplicate policy:
- Automatic increment: il login viene calcolato con la formula primaria e completato con un indice di duplicato. L'indice di duplicato ha un formato a 3 cifre.
- Esempio: Login_Calc002
- Formula (duplicate): formula di calcolo personalizzata nel caso in cui venga rilevato un duplicato durante il calcolo del login con la formula primaria. È possibile utilizzare la parola chiave §INDEX_DOUBLON§ per gestire l'incremento automatico, collocandola però in una posizione specifica. Da Identity 7.0 SP3 la parola chiave §INDEX_DOUBLON§ parte da 1 e non ha limiti. Nelle versioni precedenti l'indice di duplicato ha un formato a 3 cifre.
- Esempio: Formula (duplicate) Login2_Calc
Attenzione: per testare la formula con questa parola chiave, occorre sostituire §INDEX_DOUBLON§ con un valore. Questa parola chiave non può essere interpretata nel tester di formule, ma funziona nei calcoli dei login.
- Automatic increment: il login viene calcolato con la formula primaria e completato con un indice di duplicato. L'indice di duplicato ha un formato a 3 cifre.
-
Action to take if a real account exists:
- Use and reconcile with the real account
- Generate a login with duplicate policy
- Do not generate an account
-
Actions to take if a theoretical account exists:
- Generate a login with duplicate policy
- Do not generate an account
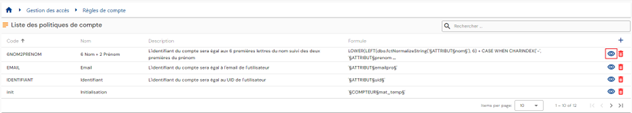
Per consultare e modificare una politica di login, fare clic sull'icona « » situata a destra nella riga corrispondente della tabella:
È possibile passare alla modalità di modifica direttamente dalla pagina di consultazione della politica di login.
In modalità di modifica è possibile modificare tutti i campi.
Azioni dei pulsanti in modalità di modifica o di creazione:
- Cancel: annulla l'immissione in corso e riporta la pagina in modalità di consultazione
- Save: convalida la maschera e riporta la pagina in modalità di consultazione
- Save and quit: convalida la maschera e riporta alla pagina dell'elenco delle politiche di login
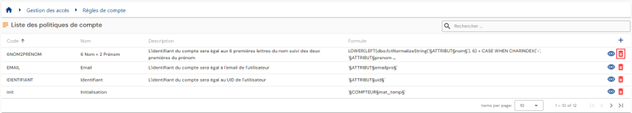
Per eliminare una politica di login, fare clic sull'icona « » situata a destra nella riga corrispondente della tabella:
Prima dell'eliminazione della politica di login viene visualizzato un messaggio di conferma.
Attenzione: non è possibile eliminare una politica di login finché è collegata a uno o più repository.
Creare/modificare/eliminare una politica delle password¶
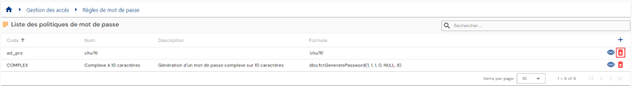
Per accedere alla gestione delle politiche delle password, andare al menu «Access management/Password rules».
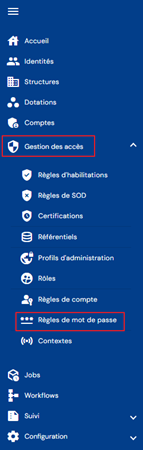
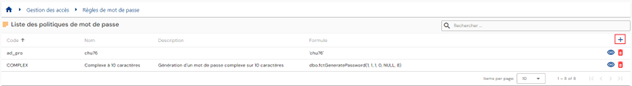
Si accede direttamente all'elenco delle politiche delle password esistenti, precaricato in una tabella senza alcun filtro applicato.
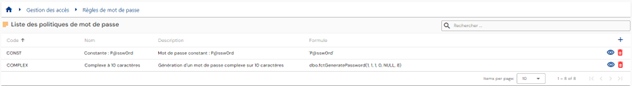
La paginazione è impostata per visualizzare solo 10 politiche delle password.
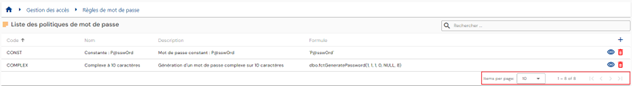
In alto a destra della tabella è disponibile un campo di ricerca. La ricerca riguarda gli attributi «code» e «name» delle politiche delle password.
Per creare una nuova politica delle password, fare clic sul pulsante «»:
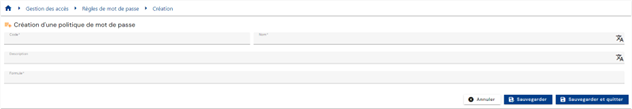
Immettere i parametri di una politica delle password:
- Code: codice della politica di login. Deve essere univoco, senza spazi né caratteri speciali. Obbligatorio.
- Name: nome della politica di login. Etichetta che verrà visualizzata nelle varie maschere dell'applicazione. Obbligatorio.
- Description: campo per immettere una descrizione della politica delle password. Facoltativo.
- Formula: formula di calcolo per definire la password
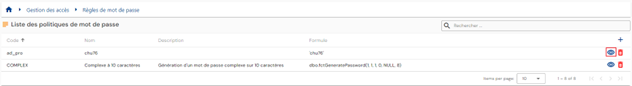
Per consultare e modificare una politica delle password, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella:
È possibile passare alla modalità di modifica direttamente dalla pagina di consultazione della politica delle password.
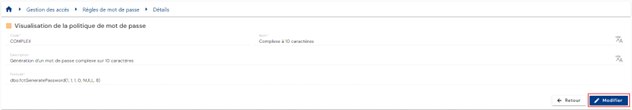
In modalità di modifica è possibile modificare tutti i campi.
Azioni dei pulsanti in modalità di modifica o di creazione:
- Cancel: annulla l'immissione in corso e riporta la pagina in modalità di consultazione
- Save: convalida la maschera e riporta la pagina in modalità di consultazione
- Save and quit: convalida la maschera e riporta alla pagina dell'elenco delle politiche delle password
Per eliminare una politica delle password, fare clic sull'icona «» situata a destra della riga corrispondente della tabella:
Prima dell'eliminazione della politica delle password viene visualizzato un messaggio di conferma.
Attenzione: non è possibile eliminare una politica delle password se è collegata a uno o più repository.
Consultare gli account di un repository¶
Per cercare un account, andare al menu «Accounts».
Si accede direttamente alla pagina di ricerca degli account per un repository selezionato (il primo dell'elenco), precaricata senza alcun filtro applicato ma nel rispetto delle autorizzazioni associate al profilo dell'utente connesso.
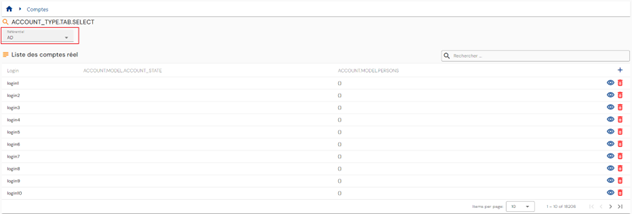
Poiché gli account sono collegati a un repository, occorre selezionare il repository desiderato tramite le schede o tramite l'elenco a discesa per visualizzare l'elenco degli account associati.
La modalità di visualizzazione è definita in funzione del numero di repository. Se i repository sono 10 o meno, vengono visualizzati in schede distinte; altrimenti sono elencati in un elenco a discesa.
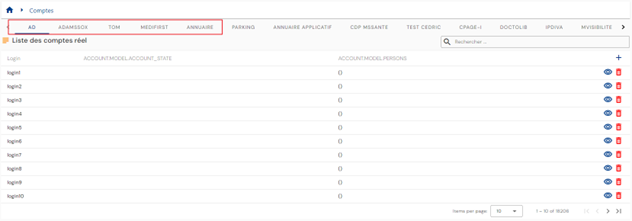
La paginazione è impostata per visualizzare solo 10 account.
In alto a destra della tabella è disponibile un campo di ricerca. La ricerca riguarda i login degli account e tiene conto del repository selezionato.
Configurare la tabella dei risultati di ricerca degli account¶
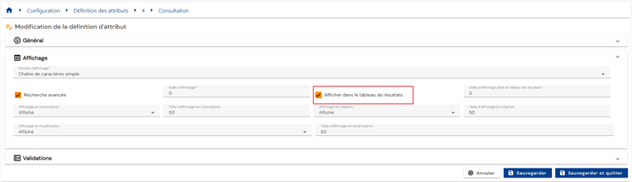
Per configurare gli attributi da includere nella tabella dei risultati di ricerca degli account, andare alla pagina di configurazione degli attributi, selezionare la scheda «Account», aprire l'attributo desiderato in modalità di modifica e selezionare l'opzione «Display in results table».
Riconciliare/annullare la riconciliazione di un account teorico con un account reale¶
Per accedere alla pagina di gestione della riconciliazione degli account, andare al menu «Accounts» e attivare l'opzione «Reconciliation»:
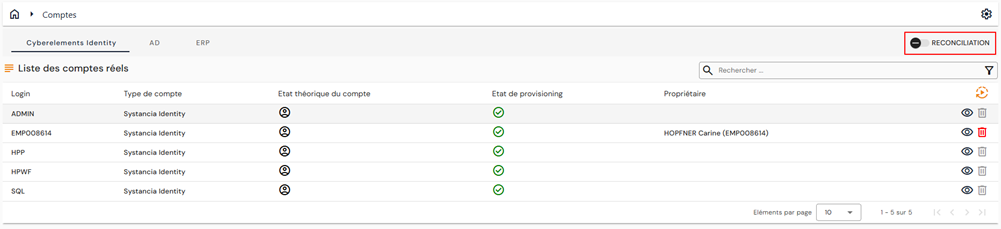
Nella finestra vengono visualizzate due nuove tabelle:
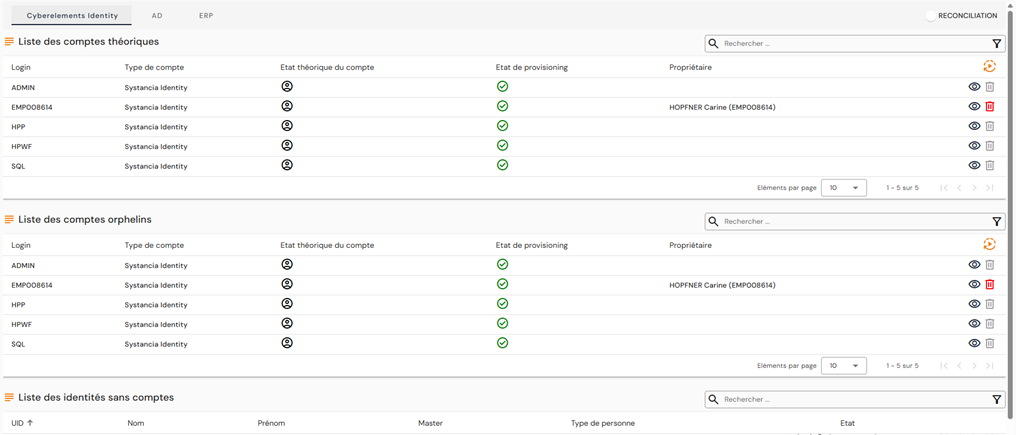
La seconda tabella elenca gli account orfani del repository selezionato. Si ricorda che gli account orfani sono account recuperati dal repository di destinazione ma non collegati ad alcuna identità in CyberElements Identity.
La terza tabella elenca le identità che non sono collegate ad alcun account del repository selezionato.
In questa tabella, per ogni identità priva di account, è possibile:
- Collegare un account teorico esistente. A tale scopo, fare clic sul pulsante
 a destra dell'identità desiderata, quindi cercare l'account teorico esistente desiderato.
- Creare un account teorico. A tale scopo, fare clic sul pulsante a destra dell'identità desiderata, quindi creare l'account teorico selezionando il tipo di account desiderato.
Nota importante
La funzionalità è stata rimossa dalle interfacce più vecchie perché non è possibile mantenere entrambe le modalità.
Gestione discrezionale dei ruoli e delle autorizzazioni¶
Per modificare manualmente le assegnazioni di ruoli e le autorizzazioni di un'identità, aprire il record dell'identità desiderata in modalità di consultazione e passare alla scheda «Roles and Authorizations».
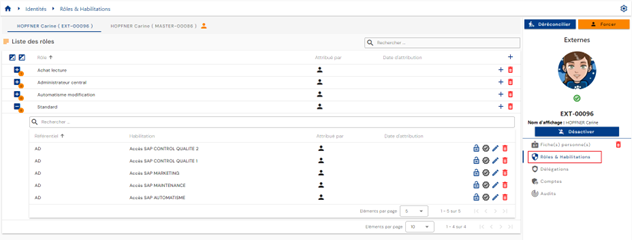
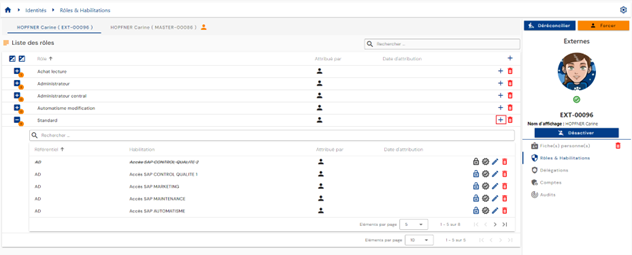
Viene visualizzata una tabella contenente i ruoli assegnati all'identità. Per ogni ruolo, una tabella nidificata contiene le autorizzazioni collegate all'identità e assegnate al ruolo. Un'autorizzazione deve essere collegata a una coppia Identity/Role.
Se più identità sono riconciliate, viene visualizzata una scheda per ciascuna identità, che permette di selezionare l'identità desiderata. I ruoli e le autorizzazioni sono collegati a un'identità e non a una catena di riconciliazione. È quindi necessario selezionare l'identità desiderata prima di procedere agli aggiornamenti manuali.
La paginazione è impostata per visualizzare solo 10 ruoli.
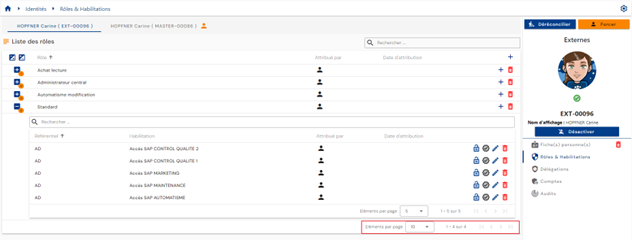
Nella tabella nidificata sotto un ruolo, la paginazione è impostata per visualizzare solo 5 autorizzazioni.
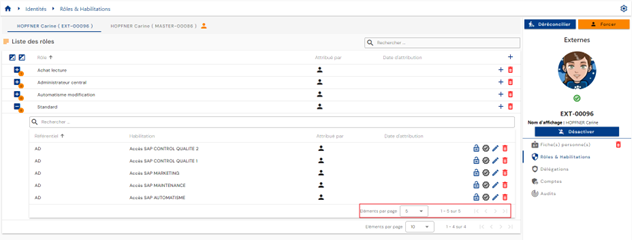
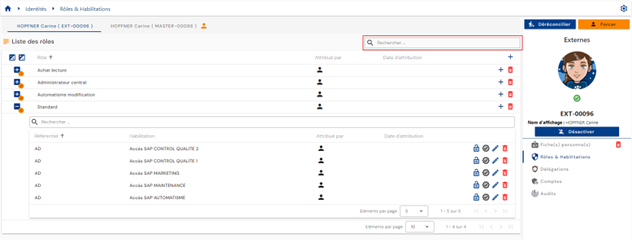
In alto a destra della tabella dei ruoli è disponibile un campo di ricerca. La ricerca si basa sui nomi dei ruoli.
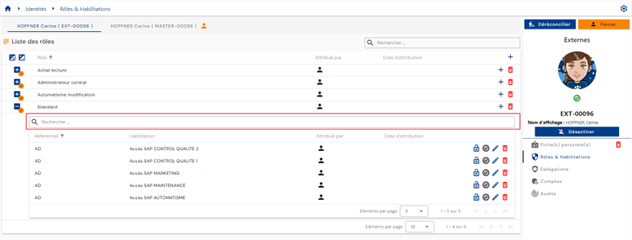
Nella tabella nidificata sotto un ruolo, in alto nella tabella delle autorizzazioni è disponibile un campo di ricerca. La ricerca riguarda gli attributi «Category», «Code» e «Name» delle autorizzazioni.
Nella tabella delle autorizzazioni si trovano le informazioni seguenti:
- Il suo stato:
- «Valid»: l'autorizzazione è visibile senza alcun contrassegno particolare
- «Blocked»: l'autorizzazione è visibile ma barrata nell'interfaccia
- Modalità di assegnazione. I valori possibili sono
 : manuale, con l'UID dell'identità che ha effettuato l'assegnazione
 : regola di autorizzazione, con il nome della regola o delle regole
 : autorizzazione concessa per ereditarietà di ruolo
-
 : la prima icona indica che il diritto è stato aggiunto manualmente (tramite workflow), la seconda permette di accedere al workflow (collegamento all'interfaccia di gestione del workflow).
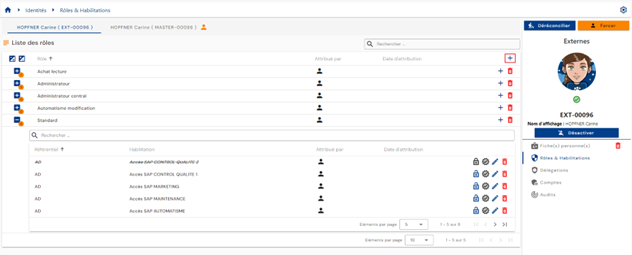
Per aggiungere uno o più ruoli, oppure per aggiungere una o più autorizzazioni a più ruoli della stessa identità, fare clic sul pulsante «» situato in alto a destra della tabella dei ruoli.
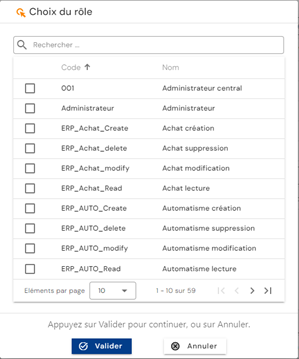
Selezionare il ruolo o i ruoli desiderati, quindi fare clic su «Confirm» per aggiungere i ruoli e passare al passaggio successivo, oppure su «Cancel» per annullare l'operazione.
Per aggiungere una o più autorizzazioni a un ruolo già collegato all'identità, fare clic sul pulsante «» situato a destra nella riga corrispondente della tabella dei ruoli.
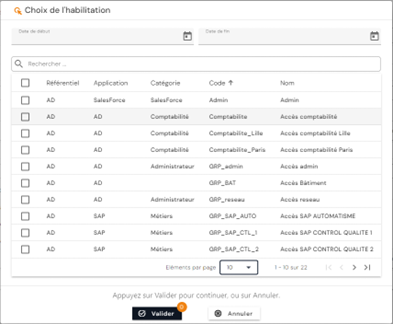
Selezionare l'autorizzazione o le autorizzazioni desiderate, quindi fare clic sul pulsante «Confirm» per collegarle al ruolo o sul pulsante «Cancel» per annullare l'operazione. È possibile impostare una data di inizio e una data di fine che verranno applicate a tutte le autorizzazioni selezionate.
-
Pulsanti di azione per le autorizzazioni:
 : permette di bloccare l'autorizzazione.
 : permette di sbloccare l'autorizzazione.
 : permette di certificare l'autorizzazione.
 : permette di eliminare la certificazione dell'autorizzazione.
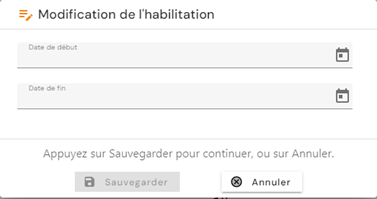
- : permette di modificare le date di applicazione. Pulsante accessibile solo per i diritti manuali.
- : permette di eliminare un diritto manuale. Prima di procedere alla rimozione dell'autorizzazione viene visualizzato un messaggio di conferma.
Attenzione: il pulsante di eliminazione di un'autorizzazione è presente solo se l'autorizzazione è stata assegnata unicamente in modo discrezionale. L'autorizzazione può rimanere visibile con lo stato «pending deletion» se il suo stato di provisioning è «provisioned».
Per scollegare un ruolo da un'identità, fare clic sull'icona «» situata a destra della riga corrispondente della tabella dei ruoli.
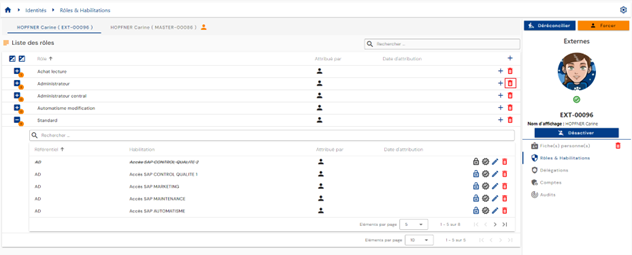
Prima dell'eliminazione del ruolo viene visualizzato un messaggio di conferma.
Attenzione: il pulsante di eliminazione di un ruolo è presente solo se il ruolo è stato assegnato in modo discrezionale. Tutte le autorizzazioni collegate alla coppia identità/ruolo verranno a loro volta scollegate e sottoposte a deprovisioning alla sincronizzazione successiva, in caso di provisioning automatico.
Gestione delle regole di autorizzazione¶
Le regole di autorizzazione permettono di configurare politiche di accesso e di assegnare automaticamente diritti alle identità individuate dalla regola.
Una regola di autorizzazione consiste nell'associare:
- da un lato, una popolazione di utenti, definita mediante un filtro sui ruoli (RBAC), sulle organizzazioni (OrBAC) e/o sui valori degli attributi (ABAC),
- dall'altro, ruoli e diritti applicativi.
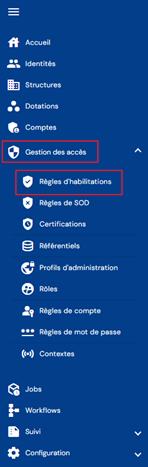
Per accedere alla gestione delle regole di autorizzazione, andare al menu «Access Management / Authorization Rules».
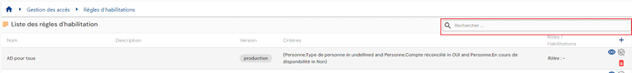
Si accede direttamente alla pagina che elenca le regole di autorizzazione esistenti, precaricata senza alcun filtro applicato ma nel rispetto delle autorizzazioni collegate al profilo della persona connessa.
La paginazione è impostata per visualizzare solo 10 regole.

In alto a destra della tabella delle regole è disponibile un campo di ricerca. La ricerca si basa sui nomi delle regole.
Per creare una nuova regola di autorizzazione, fare clic sul pulsante «».
La creazione di una regola si compone di tre parti:
-
Impostazioni generali
- Name: nome della regola di autorizzazione. Obbligatorio.
- Description: campo per immettere una descrizione della regola di autorizzazione. Facoltativo.
- Context: selezionare uno o più contesti dall'elenco a discesa che contiene i contesti creati in precedenza.
-
Elenco dei criteri: fare clic sui pulsanti « » o « » per aggiungere una regola di filtro per le identità che verranno incluse nella regola di autorizzazione. Una regola di filtro consiste nel definire un attributo al quale applicare un filtro, l'operatore di confronto e i valori da confrontare.
- Il pulsante «» permette di aggiungere un nuovo filtro allo stesso livello del filtro precedente.
- Il pulsante «
 » permette di aggiungere un gruppo di filtri allo stesso livello del filtro precedente. È obbligatorio aggiungere filtri o gruppi di filtri a un gruppo utilizzando i pulsanti «» o «» presenti nel gruppo.
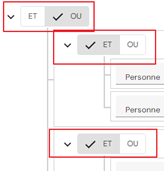
- A ogni livello di filtro occorre specificare l'operatore da applicare tra le singole regole di filtro.
- Un oggetto sul quale si desidera eseguire un confronto. Può trattarsi di:
- Un ruolo
- Un attributo della persona
- Un attributo della struttura
- Un attributo della risorsa
- Operatore di confronto. L'elenco degli operatori di confronto è dinamico e dipende dal tipo di oggetto selezionato.
- Un valore da confrontare: da immettere o da selezionare in un elenco a discesa, in funzione del tipo di oggetto selezionato e dell'operatore di confronto.
- Il pulsante «
È possibile aggiungere tutti i criteri di filtro desiderati. Tra le singole regole di filtro devono essere definiti operatori come «AND» o «OR». È possibile creare sottogruppi per aumentare il numero di possibilità.
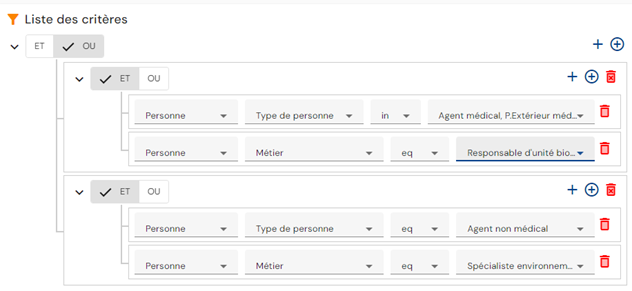
Esempio: per creare la regola di filtro seguente:
(Person type = «Medical agent or External medical agent» AND attributo «Job» = «Biological unit manager») OR (Person type = «Non-medical agent» AND attributo «Job» = «Environmental specialist»)
I criteri di filtro verranno configurati come segue:
- Ruoli e autorizzazioni da assegnare nella regola di autorizzazione: esistono due schede per visualizzare i ruoli e le autorizzazioni da includere nella regola di autorizzazione. La scheda «Role» visualizza l'elenco dei ruoli e indica brevemente le autorizzazioni correlate, se presenti. È anche la scheda da cui è possibile aggiungere o rimuovere ruoli e autorizzazioni. La scheda «Authorizations» visualizza l'elenco delle autorizzazioni aggiunte alla regola, con il ruolo o i ruoli associati a ciascuna. Questa scheda offre semplicemente un'altra vista.
- Per aggiungere ruoli e autorizzazioni alla regola di autorizzazione, fare clic sul pulsante «» nella scheda «Roles». Occorre selezionare almeno un ruolo e, se lo si desidera, selezionare poi le autorizzazioni.
- Per aggiungere ruoli e autorizzazioni alla regola di autorizzazione, fare clic sul pulsante «
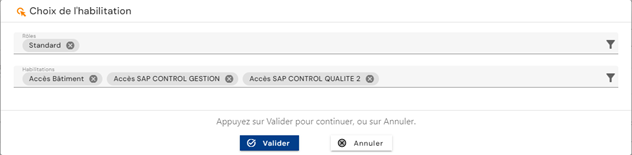
L'elenco delle autorizzazioni è filtrato in funzione dei ruoli selezionati (un ruolo è collegato a uno o più repository).
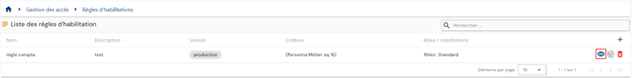
Per consultare e modificare una regola di autorizzazioni, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella:
La modalità di consultazione permette di visualizzare i dettagli di una regola di autorizzazione e anche l'elenco delle identità interessate dalla regola.
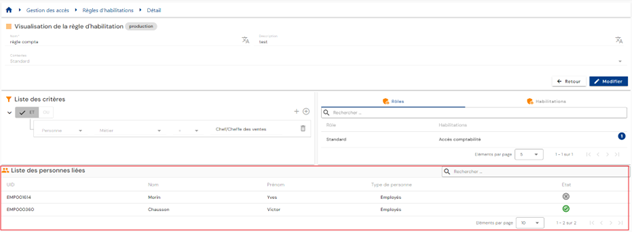
È possibile cercare una persona utilizzando il campo di ricerca in alto a destra della tabella.
È possibile passare alla modalità di modifica facendo clic sul pulsante «Edit».
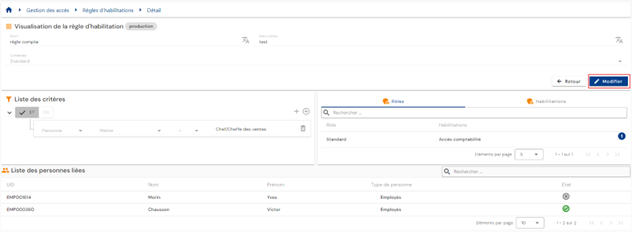
In modalità di modifica è possibile modificare tutti i campi.
Nota: l'elenco delle persone interessate dalla regola non viene aggiornato in tempo reale quando una regola viene modificata. Viene aggiornato una volta convalidata la regola e completati i calcoli.
Azioni dei pulsanti in modalità di creazione e di modifica:
- Cancel: annulla l'immissione in corso e riporta la pagina in modalità di consultazione
- Save: convalida la maschera e riporta la pagina in modalità di consultazione. I calcoli vengono eseguiti automaticamente.
- See Impact: visualizza gli impatti della creazione o dell'aggiornamento della regola. Gli impatti sono visualizzati in due tabelle:
- La prima tabella elenca gli impatti della regola sui diritti, tenendo conto solo della regola di autorizzazione creata o modificata. Vengono visualizzate tutte le identità che corrispondono ai criteri, comprese quelle alle quali l'autorizzazione è già stata assegnata per altra via. Pertanto, se la persona perde effettivamente i propri diritti in seguito alla modifica della regola di autorizzazione, può comunque conservarli per altra via.
- La seconda tabella elenca gli impatti complessivi della regola sui diritti. Questa sezione tiene conto di tutte le regole presenti in CyberElements Identity, delle assegnazioni discrezionali di diritti e dei diritti bloccati da una regola di separazione dei compiti. Se a un'identità l'autorizzazione è già stata assegnata per altra via, l'account non verrà incluso in questo elenco. Vengono visualizzati i diritti che saranno effettivamente interessati/eliminati alla convalida della modifica.
In questa seconda tabella è possibile applicare un periodo di attesa prima di eliminare effettivamente il diritto (applicazione di un periodo di transizione o di sovrapposizione).
Per eliminare una regola di autorizzazione, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella:
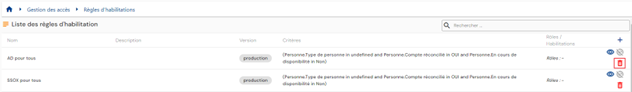
Prima di procedere all'eliminazione di una regola di autorizzazione viene visualizzato un messaggio di conferma.
L'icona « » identifica una regola di autorizzazione il cui calcolo è in corso. Se è in grigio, significa che i calcoli sono terminati.
Gestione delle regole di separazione dei compiti (SoD)¶
Separazione dei compiti (SoD): è un principio di sicurezza essenziale che consiste nel suddividere responsabilità e privilegi all'interno di un'organizzazione o di un sistema per ridurre al minimo i rischi e prevenire i conflitti di interesse. Viene applicato per garantire un utilizzo responsabile e sicuro dei sistemi informatici e delle risorse aziendali.
Una regola di separazione dei compiti consiste nel:
- Definire un gruppo di priorità
- Aggiungere ruoli o autorizzazioni al gruppo di priorità con un peso di priorità
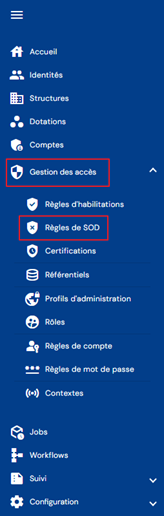
Per accedere alla gestione delle regole di separazione dei compiti, andare al menu «Access Management / SoD Rules». A partire dalla versione 7.1, questo menu offre due sottomenu: Identities e Accounts.
A partire dalla versione 7.1, il modulo di separazione dei compiti consente di creare regole che si applicano alle autorizzazioni oppure ai ruoli, e di aggiungere filtri rivolti alle identità o agli account per limitare l'ambito di una regola.
I due sottomenu corrispondono ai due livelli ai quali può applicarsi una regola:
- Identities: per una stessa identità che detenga diritti incompatibili tra loro;
- Accounts: quando una persona possiede più identità che condividono uno stesso account (unione degli account), e l'insieme dei diritti di queste identità ricade in una regola di separazione dei compiti.
Ciascuno di questi due sottomenu contiene due schede, Roles e Rights. La scheda Roles definisce le priorità sui ruoli di un gruppo, la scheda Rights sulle autorizzazioni di un gruppo. La procedura descritta di seguito è identica nelle due schede: l'oggetto aggiunto al gruppo di priorità è, a seconda dei casi, un ruolo o un'autorizzazione.
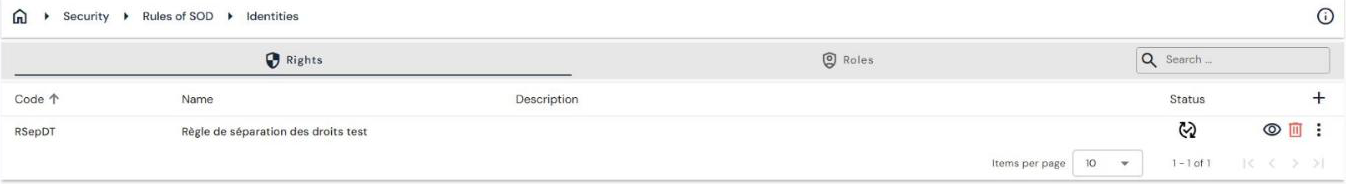
Sotto il codice, il nome e la descrizione, il record di una regola presenta tre blocchi: l'elenco dei criteri (i filtri rivolti alle identità o agli account), l'elenco delle autorizzazioni — o dei ruoli — collegati e l'elenco delle identità interessate dalla regola.
Quando una regola blocca o sblocca un ruolo o un'autorizzazione per un utente, l'operazione viene registrata negli audit con il nome della regola che l'ha originata. Queste registrazioni permettono di ritrovare la regola da rivedere in caso di blocco indesiderato.
La consultazione e la modifica delle regole dipendono dai diritti «220_001 - View a segregation of duties rule» e «220_002 - Modify a segregation of duties rule» del repository CyberElements Identity.
Si accede direttamente alla pagina che elenca le regole di separazione dei compiti esistenti, precaricata senza alcun filtro applicato ma nel rispetto delle autorizzazioni collegate al profilo della persona connessa.
La paginazione è impostata per visualizzare solo 10 regole.
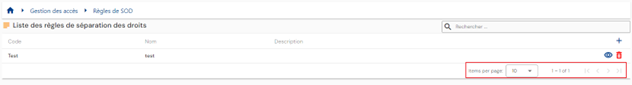
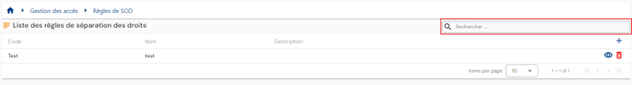
In alto a destra della tabella delle regole è disponibile un campo di ricerca. La ricerca si basa sul nome dei gruppi di priorità (= nome della regola di separazione dei compiti).
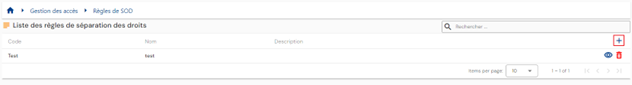
Per creare una nuova regola di separazione dei compiti, fare clic sul pulsante «»:
La creazione di una regola di separazione dei compiti si svolge in due passaggi.
Immettere anzitutto i parametri generali:
- Code: codice della regola di separazione dei compiti. Obbligatorio.
- Name: nome della regola di autorizzazione. Obbligatorio.
- Description: campo per immettere una descrizione della regola di separazione dei compiti. Facoltativo.
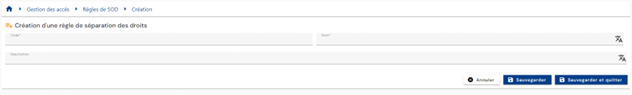
Salvare la maschera di creazione per passare al secondo passaggio, l'aggiunta delle autorizzazioni.
Per aggiungere un'autorizzazione alla regola SoD, fare clic sul pulsante «» nella tabella «List of associated rights».
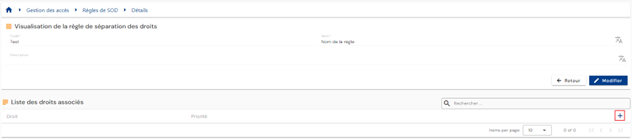
Selezionare l'autorizzazione desiderata e immettere un peso per definire la priorità. Più il valore è basso, più la priorità è alta.
Per modificare un'autorizzazione nella regola SoD, fare clic sul pulsante «» situato a destra nella riga corrispondente della tabella.
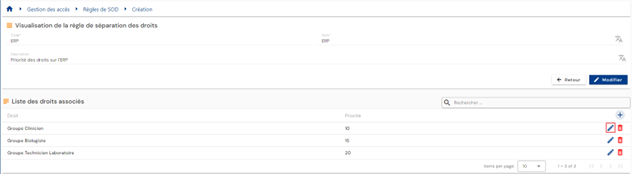
È possibile modificare l'autorizzazione e/o il peso di priorità.
Per eliminare un'autorizzazione nella regola SoD, fare clic sul pulsante «» situato a destra nella riga corrispondente della tabella.
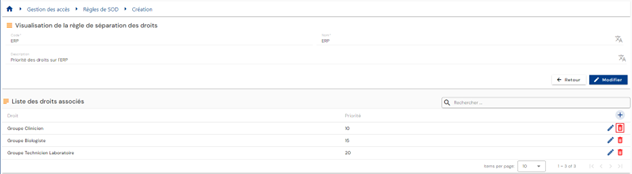
Per consultare e modificare una regola di separazione dei compiti, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella.
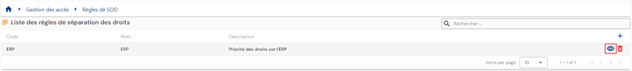
È possibile passare alla modalità di modifica facendo clic sul pulsante «Edit».
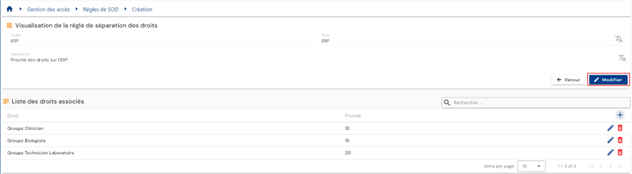
In modalità di modifica è possibile modificare solo il nome e la descrizione
Per eliminare una regola di separazione dei compiti, fare clic sull'icona «» situata sul lato destro della riga corrispondente della tabella.
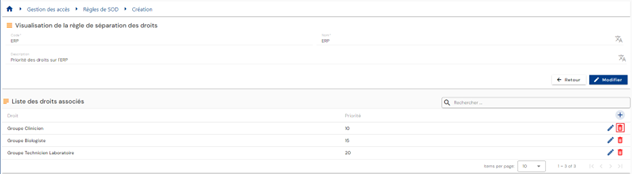
Prima di procedere all'eliminazione di una regola di autorizzazione viene visualizzato un messaggio di conferma.
Presentare richieste di diritti tramite maschere¶
Presentare una richiesta di diritti¶
Le richieste di autorizzazioni per una persona (o per se stessi) si effettuano nella vecchia console operativa tramite il menu «Run an ‘On demand’ workflow».
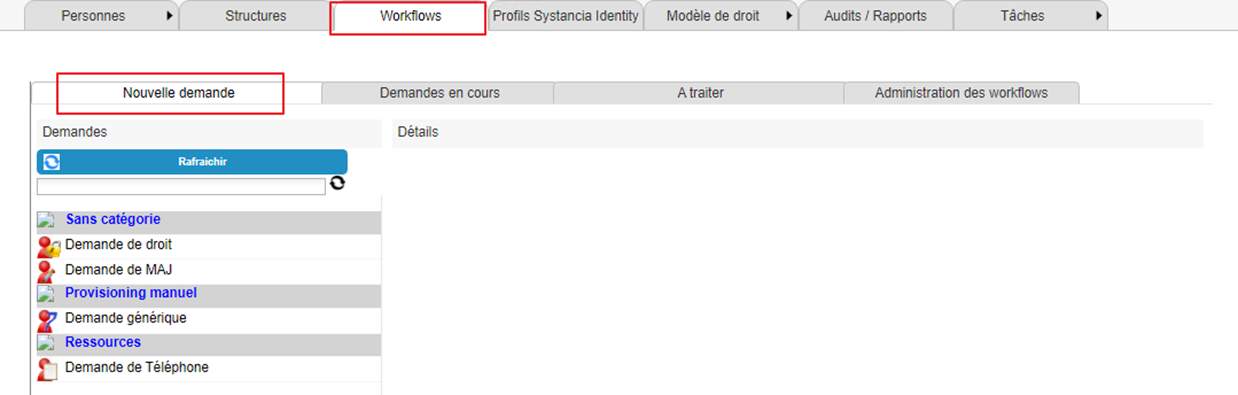
Fare clic sul pulsante «Refresh» per visualizzare l'elenco dei workflow disponibili.
Fare clic sul workflow desiderato per presentare una richiesta di autorizzazione.
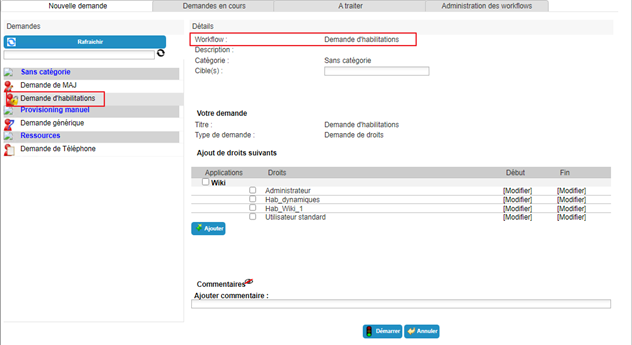
Selezionare una o più identità alle quali si riferisce la richiesta.
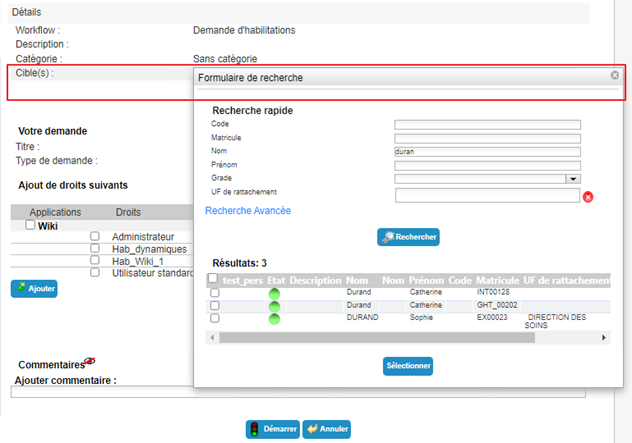
Selezionare le autorizzazioni desiderate dall'elenco disponibile. Se necessario, indicare una data di inizio e una data di fine.
Fare clic sul pulsante «Add».
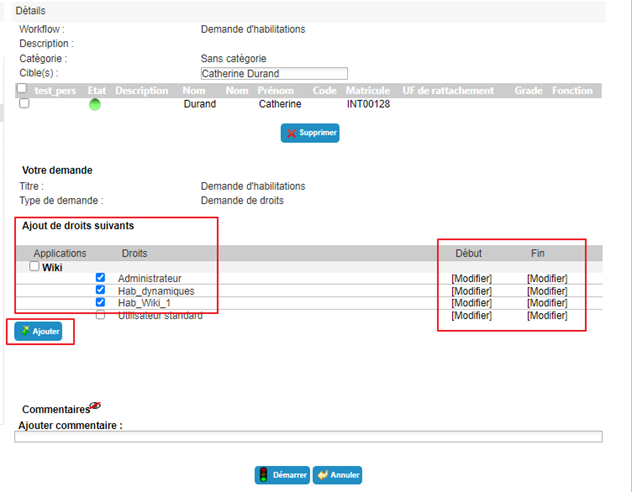
È possibile aggiungere o rimuovere autorizzazioni a piacere. Per aggiungere date di applicazione a un'autorizzazione già selezionata, occorre eliminarla e aggiungerla di nuovo con le date immesse in precedenza.
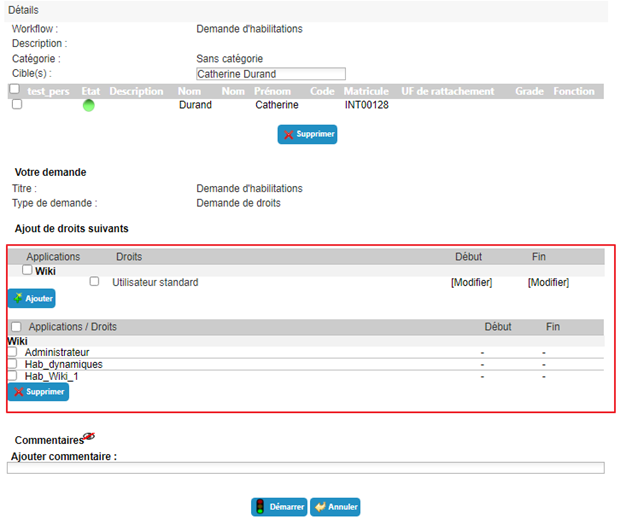
Fare clic sul pulsante «Start» e confermare nella finestra pop-up.
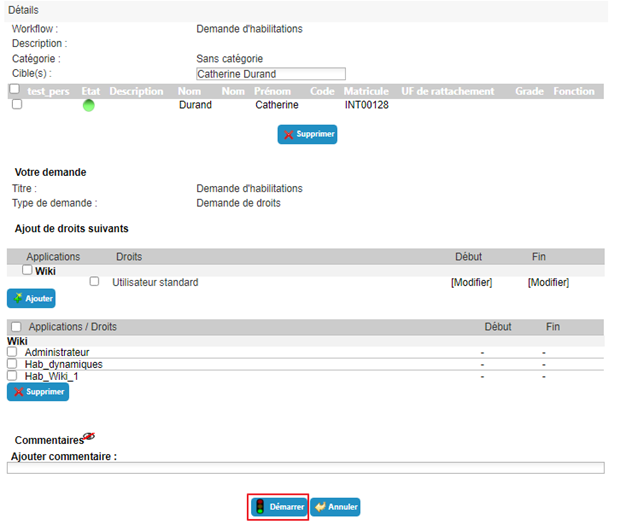
Dopo aver confermato l'esecuzione del workflow, si viene reindirizzati automaticamente alla pagina di consultazione delle richieste in corso.
Presentare una richiesta di provisioning (o deprovisioning) manuale di un'autorizzazione¶
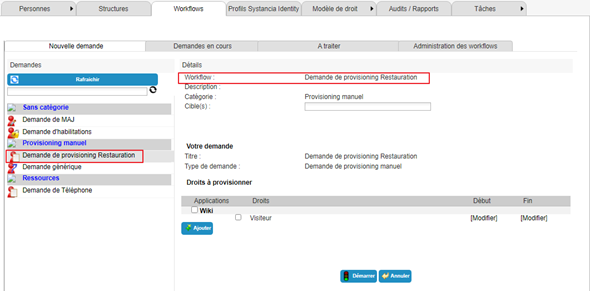
Le richieste di provisioning (o deprovisioning) manuale si presentano nella vecchia console operativa tramite il menu «Run an ‘On demand’ workflow».
Fare clic sul pulsante «Refresh» per visualizzare l'elenco dei workflow disponibili.
Fare clic sul workflow desiderato per inviare una richiesta di provisioning.
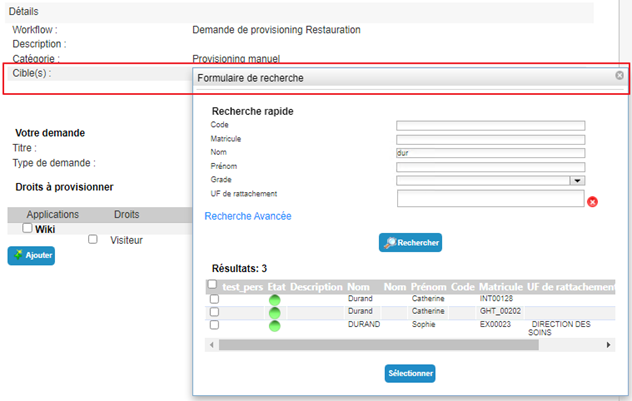
Selezionare una o più identità alle quali si riferisce la richiesta.
Selezionare le autorizzazioni desiderate dall'elenco disponibile. Se necessario, indicare una data di inizio e una data di fine.
Fare clic sul pulsante «Add».
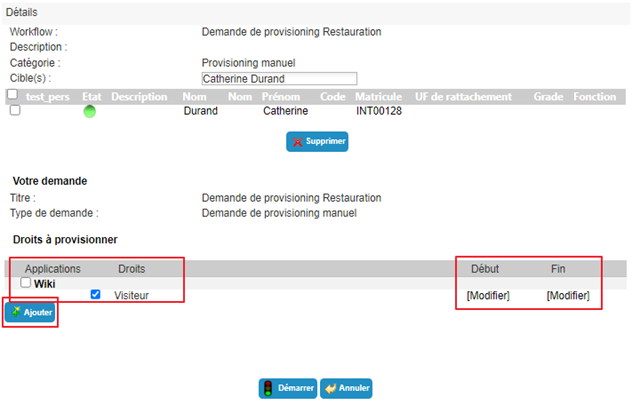
È possibile aggiungere o rimuovere autorizzazioni a piacere. Per aggiungere date di applicazione a un'autorizzazione già selezionata, occorre eliminarla e aggiungerla di nuovo con le date immesse in precedenza.
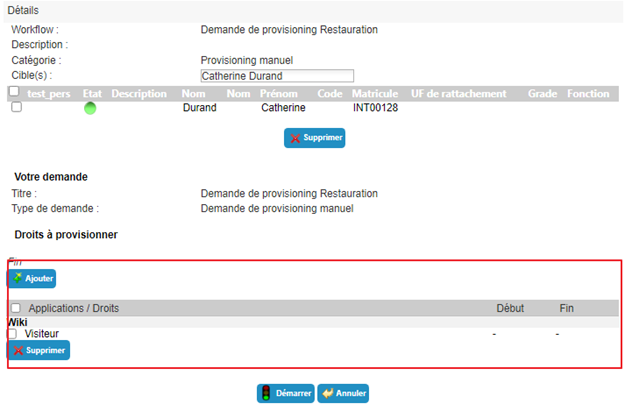
Fare clic sul pulsante «Start» e confermare nella finestra pop-up.
Dopo aver confermato l'esecuzione del workflow, si viene reindirizzati automaticamente alla pagina di consultazione delle richieste in corso.
Delegare le autorizzazioni¶
La delega delle autorizzazioni permette di assegnare i diritti di una persona (delegante) a un'altra (delegato), generalmente per un periodo temporaneo.
Questa funzionalità è disponibile per i deleganti (in funzione delle autorizzazioni della persona connessa) ma, a partire dalla versione 7.0, anche un terzo (in funzione delle autorizzazioni della persona connessa) può delegare diritti a un'altra identità (per esempio un amministratore).
Per accedere alla funzionalità di delega delle autorizzazioni, aprire il record dell'identità desiderata in modalità di consultazione e passare alla scheda «Delegations».
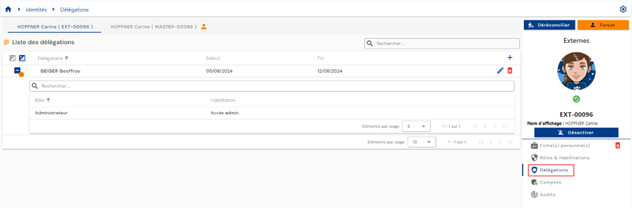
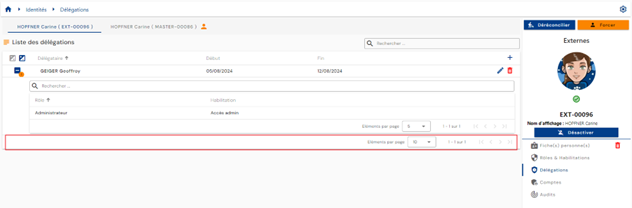
La paginazione è impostata per visualizzare solo 10 regole di delega.
Per aggiungere una delega, fare clic sul pulsante «» situato in alto a destra della tabella delle deleghe.
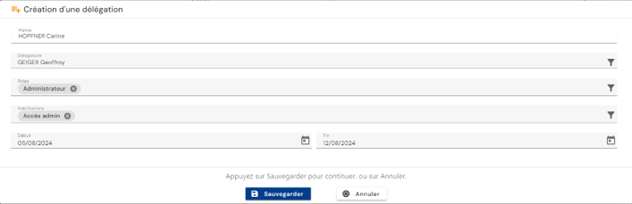
Immettere le informazioni seguenti per creare una delega:
- Il delegato: la persona che riceve i ruoli e/o le autorizzazioni delegati (obbligatorio)
- Il ruolo o i ruoli delegati (obbligatorio)
- L'autorizzazione o le autorizzazioni delegate (facoltativo)
- Le date di inizio e di fine della delega (facoltativo)
Per modificare le deleghe, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella.
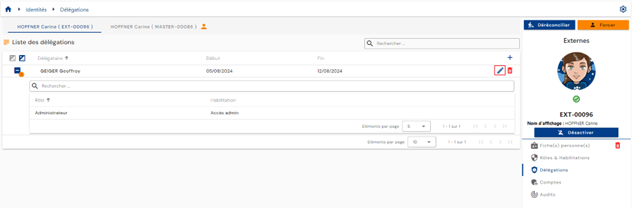
È possibile modificare tutti i parametri.
Per eliminare una delega, fare clic sull'icona «» situata a destra nella riga corrispondente della tabella.
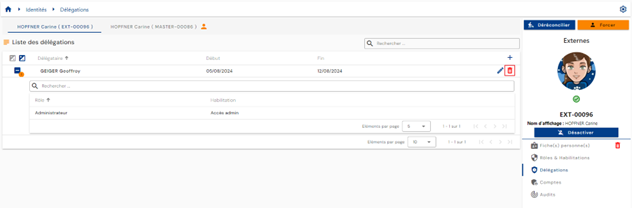
Prima dell'eliminazione della delega viene visualizzato un messaggio di conferma.
Consultare gli account e le autorizzazioni di un'identità¶
Gli account nei diversi repository applicativi vengono calcolati in base alle regole di gestione definite e ai ruoli e alle autorizzazioni assegnati alle identità.
Le regole di gestione degli account sono:
- Definizione di uno stato dell'account in base a uno stato dell'identità,
- Definizione delle regole di unione degli account in caso di identità multiple,
- Definizione delle regole di creazione degli account basate esclusivamente sull'assegnazione dei ruoli.
Per consultare gli account e le autorizzazioni collegati a un'identità, aprire il record dell'identità desiderata in modalità di consultazione e passare alla scheda «Accounts».
Questa scheda è accessibile solo in modalità di consultazione e mostra i risultati dei calcoli di account e autorizzazioni eseguiti sull'identità o, in caso di riconciliazione delle identità, su tutte le identità. In quest'ultimo caso la scheda è comune a tutte le identità della catena di riconciliazione.
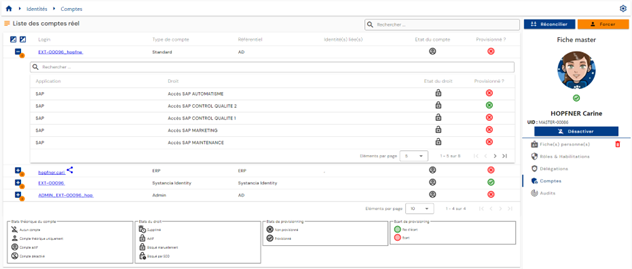
Viene visualizzata una tabella contenente gli account calcolati. Per ogni account, una tabella nidificata contiene le autorizzazioni collegate all'account. Un account può essere generato senza alcuna autorizzazione associata.
Nel caso in cui più identità siano riconciliate e un account sia comune a più identità (funzionalità di unione degli account abilitata), l'account è identificato dall'icona « ».
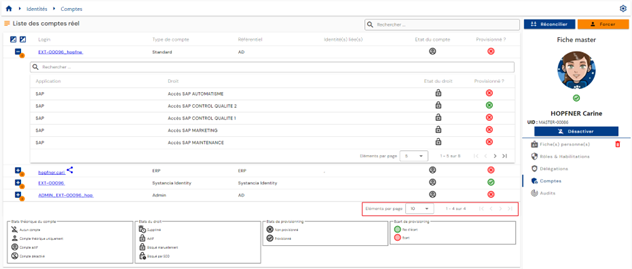
La paginazione è impostata per visualizzare solo 10 account.
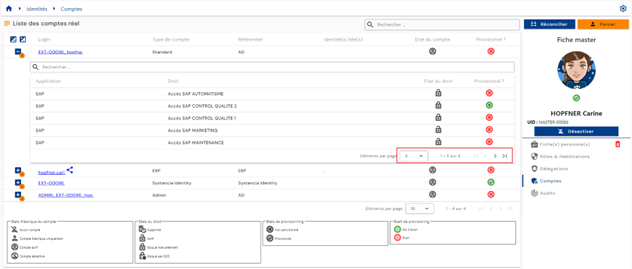
Nella tabella nidificata sotto un account, la paginazione è impostata per visualizzare solo 5 autorizzazioni.
In alto a destra della tabella degli account è disponibile un campo di ricerca. La ricerca riguarda i login degli account o i nomi dei repository.
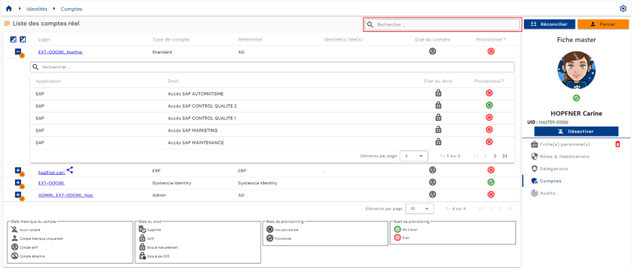
Lo stato teorico e lo stato di provisioning degli account sono visibili in ogni riga della tabella.
Nella tabella nidificata sotto un account, in alto nella tabella delle autorizzazioni è disponibile un campo di ricerca. La ricerca riguarda i nomi delle applicazioni o delle autorizzazioni.
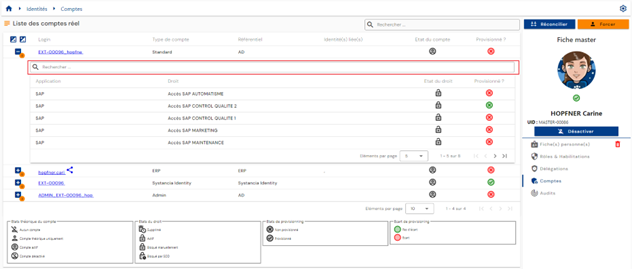
Lo stato teorico e lo stato di provisioning delle autorizzazioni sono visibili in ogni riga della tabella.
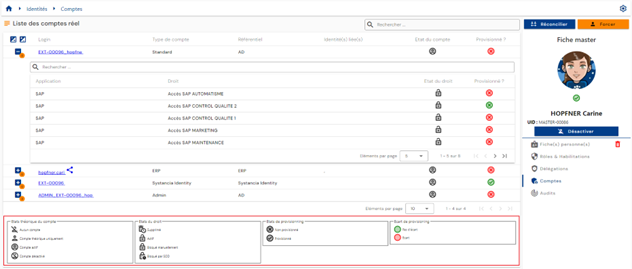
Una legenda che illustra i diversi stati teorici e stati di provisioning aiuta gli utenti a comprendere i vari stati.
Lo stato dell'account «Archived»¶
A partire dalla versione 7.1, esiste un nuovo stato teorico dell'account: lo stato «Archived».
In alcuni casi, è indispensabile conservare una cronologia degli account in repository specifici. Il caso d'uso principale è non generare mai un login che possa essere esistito in passato.
Questo stato riguarda gli account che non esistono più nel repository di destinazione e non sono più collegati ad alcuna identità in CyberElements Identity. Questi account vengono conservati nel database di Identity, ma non vengono mai sincronizzati. Non vengono nemmeno conteggiati nella gestione delle licenze.
Lo stato «Archived» ha il codice 3, dopo i quattro stati esistenti:
| Codice | Stato teorico dell'account |
|---|---|
-1 |
No account |
0 |
Theoretical account only |
1 |
Account enabled |
2 |
Account disabled |
3 |
Account archived |
Quando un account è collegato a più identità, il suo stato viene calcolato secondo il seguente ordine di priorità: Enabled, poi Disabled, poi Archived, poi Theoretical, infine No account. Un account è quindi archiviato solo se nessuna delle identità collegate gli conferisce uno stato abilitato, disabilitato o teorico. Una persona viene conteggiata nelle licenze solo se possiede almeno un account non archiviato.
Il modello di un account archiviato non può più essere modificato: la modifica viene rifiutata con un messaggio di errore.
Esistono due modi per assegnare lo stato «Archived» a un account:
- tramite il motore di provisioning SIP: in un'importazione Identity di tipo ACCOUNT o di tipo STATUS, un'opzione assegna lo stato «Archived» agli account identificati nelle operazioni di eliminazione. Consultare la pagina Creare/modificare le regole di importazione.
- tramite l'interfaccia, modificando lo stato teorico manualmente e un account alla volta, purché l'account sia idoneo sia nella maschera di modifica sia nei diritti di Identity.
L'idoneità nella maschera si configura sull'attributo «Theoretical account status» (account_state), in «Configuration / Attribute templates», scheda «Account»: nella sezione «Display», il campo «Display in edit» deve rendere visibile l'attributo. Il suo valore predefinito è «Hide», e lo stato teorico non compare quindi nella maschera di modifica dell'account.
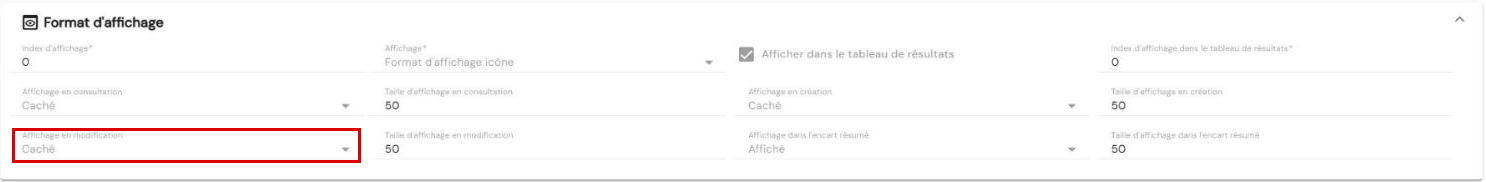
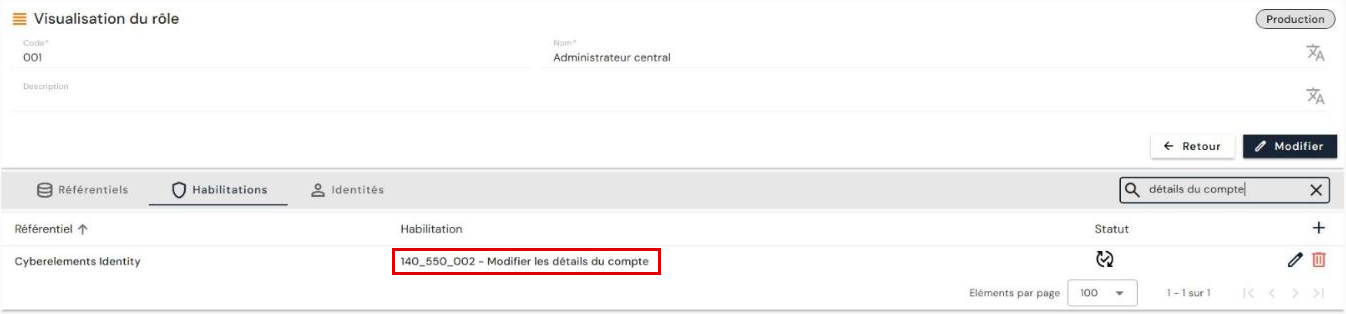
Per quanto riguarda i diritti di Identity, la modifica dei dati di un account dipende dal diritto «140_550_002 - Modify account details» del repository CyberElements Identity.
Attenzione
Poiché questi account non vengono esportati dal motore di provisioning, il ritorno da uno stato archiviato può essere effettuato solo manualmente e un account alla volta nell'interfaccia, alle stesse condizioni di idoneità.
Reimpostare la password di un account¶
A partire dalla versione 7.1, esiste un nuovo attributo di sistema di tipo booleano sugli account: account_password_reset.
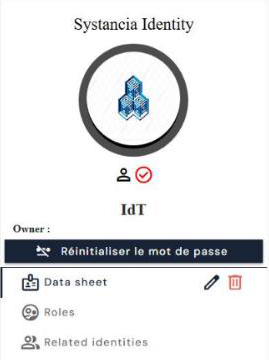
Si presenta sotto forma di pulsante nelle pagine degli account. Per impostazione predefinita, il suo valore è falso e la sua etichetta è «Reset password». Facendo clic su di esso, il valore diventa vero e l'etichetta diventa «Password reset».
Il pulsante viene visualizzato nel pannello di destra del record dell'account, sotto il nome dell'account. In «Configuration / Attribute templates», scheda «Account», l'attributo compare con l'etichetta «Password reset state», di tipo «Boolean». Viene creato automaticamente durante l'aggiornamento alla 7.1, sia su un database SQL Server sia su un database PostgreSQL.
Attenzione
Questo valore è solo teorico. Perché abbia effetto, è necessario utilizzare un connettore di provisioning oppure un workflow di provisioning manuale. Anche il passaggio del valore da vero a falso, una volta modificata la password nell'applicazione di destinazione, deve essere gestito da un connettore o dal workflow di provisioning manuale.
Utilizzo in un connettore di provisioning:
L'utilizzo di questo attributo di sistema per gestire le modifiche di password nei connettori di provisioning automatico deve avvenire con connettori dedicati a questo scopo. È inoltre necessario che l'applicazione di destinazione consenta le modifiche di password, il che non sempre avviene.
Nella regola di sincronizzazione, eseguire le seguenti operazioni:
- un'operazione di conversione, per rilevare le modifiche di password;
- nella regola di confronto, confrontare per ogni persona l'attributo
account_password_resetcon il valore falso (ossia0), per rilevare una modifica di password; - nella regola di modifica, forzare l'invio della password nell'attributo di destinazione, con l'attributo di sistema
password.
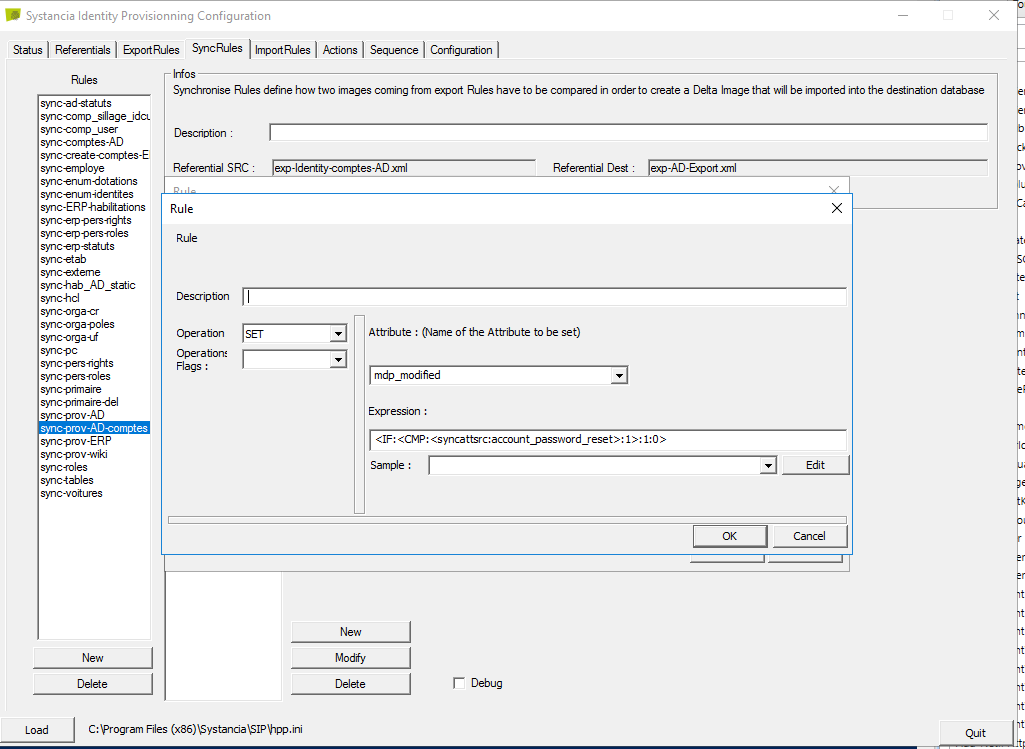
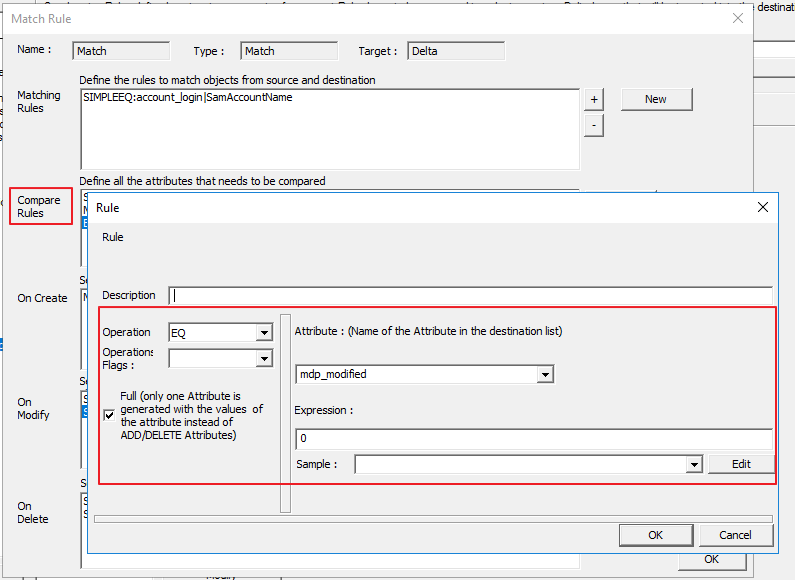
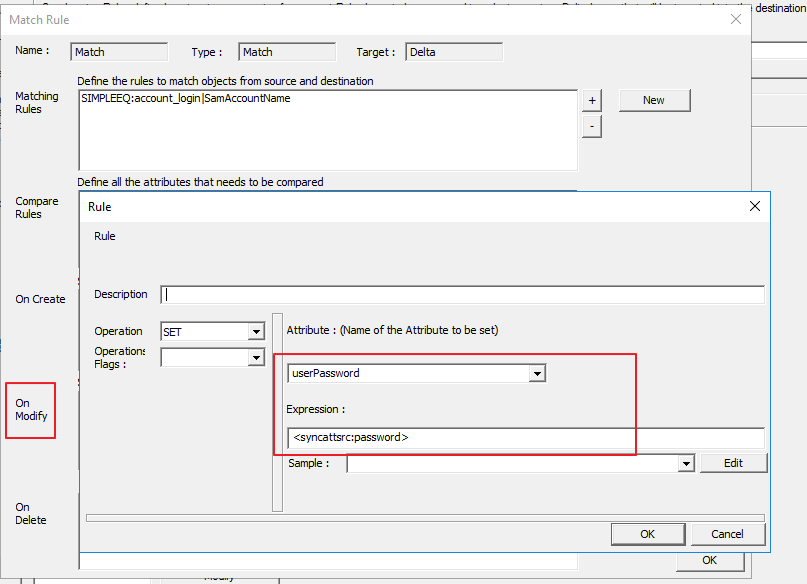
Creare quindi un connettore di provisioning ascendente per reimpostare a falso il booleano account_password_reset.
Provisioning/deprovisioning di account e autorizzazioni¶
Il processo di trasferimento degli account e delle autorizzazioni calcolati da CyberElements Identity verso i diversi repository applicativi è denominato provisioning discendente. CyberElements Identity ha quindi autorità sulle applicazioni definite per gestire account e autorizzazioni.
Esistono due modi per gestire il provisioning:
- Si può creare un connettore automatico (tramite API, database, directory o scambi automatizzati di file piatti), e in questo caso si parla di provisioning automatico.
- Oppure non è possibile creare un connettore automatico, e in questo caso si parla di provisioning semiautomatico.
Provisioning/deprovisioning automatico¶
Per eseguire il provisioning di account e autorizzazioni nei repository applicativi, occorre utilizzare il motore Systancia Identity Provisioning (SIP) per creare un connettore di provisioning discendente: a partire da CyberElements Identity, che è la fonte autorevole, e tenendo conto delle regole di sincronizzazione configurate, gli account e le autorizzazioni verranno creati, aggiornati o eliminati nei repository applicativi secondo le regole definite nelle regole di importazione.
Una sequenza di provisioning discendente deve comprendere almeno gli elementi seguenti:
- Un'esportazione del repository Identity (autorevole) di tipo «USER + ACCESS» o «ACCOUNT + ACCESS»
- Un'esportazione del repository applicativo di destinazione
- Una regola di sincronizzazione
- Una regola di importazione nel repository applicativo di destinazione
Per creare un connettore, consultare la pagina «Automatic Provisioning Connector Management».
Provisioning/deprovisioning semiautomatico¶
Un connettore di provisioning semiautomatico si crea utilizzando un workflow di tipo «User request» o «Event» con almeno un'attività di provisioning o di deprovisioning manuale.
Nell'attività di provisioning manuale, le azioni di provisioning da eseguire sono elencate in una notifica inviata all'operatore. Una volta completata l'attività, l'operatore può fare clic sul pulsante «Task validated» per indicare che il provisioning è terminato. Lo stato di provisioning dell'account e/o delle autorizzazioni viene aggiornato in CyberElements Identity. Ciò permette agli amministratori di verificare lo stato dei diritti di un'identità.