Gestion des comptes et habilitations¶
La gestion des comptes concerne la création, la modification et la suppression des comptes d'utilisateurs pour les différentes applications gérées au sein de l'organisation. Cela implique d'attribuer des identifiants uniques aux utilisateurs (comme des noms d'utilisateur ou des identifiants d'employé) et de gérer les informations associées à ces comptes.
La gestion des habilitations consiste à accorder des droits d'accès et des autorisations spécifiques à chaque identité en fonction de son rôle, de ses responsabilités, de son organisation et de ses besoins au sein de l'organisation. Ces autorisations peuvent inclure l'accès à des applications, des données, des réseaux, des systèmes, des ressources physiques, etc.
Gérer les rôles et habilitations d’une identité consiste à calculer et affecter des permissions à des identités dans différentes applications afin de construire le référentiel d’identités et leurs habilitations de manière théorique. Ainsi, tous les comptes, rôles et habilitations calculés pourront être provisionnés automatiquement ou manuellement dans les différentes applications cibles.
CyberElements Identity offre la possibilité de gérer les rôles et habilitations soit de manière automatique, via des règles d’habilitations, soit de manière discrétionnaire via les ajouts de droits manuels ou via des demandes formulaires (workflow).
Gestion des types de compte¶
Un type de compte est composé de plusieurs éléments :
- Une politique de login (obligatoire),
- Une politique de mot de passe (facultatif),
- Des attributs de compte (facultatif),
- Des états de compte définis selon les états des identités
Un type de compte est obligatoirement lié à un référentiel et doit être lié à un rôle pour générer des comptes. Il est ainsi possible d’avoir plusieurs comptes sur un même référentiel pour une même identité si celle-ci possède plusieurs rôles différents.
Créer / modifier / supprimer un type de compte pour un référentiel¶
Se reporter à la page Gestion des types d'objets pour la gestion des types de compte, la configuration des différents formulaires, etc.
Créer / modifier / supprimer une politique de login¶
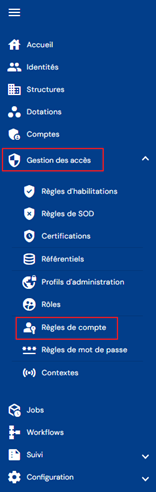
Pour accéder à la gestion des politiques de login, se rendre dans le menu « Gestion des accès / Règles de compte ».
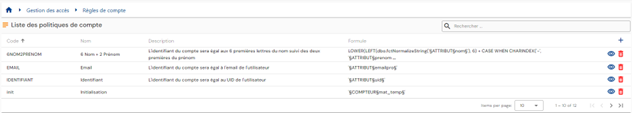
Vous arrivez directement sur la liste des politiques de login existantes, préchargée dans un tableau sans aucun filtre appliqué.
Une pagination est mise en place pour n'afficher que 10 politiques de login.
Un champ de recherche est disponible en haut à droite du tableau. La recherche porte sur les attributs « code » et « nom » des politiques de login.
Pour créer une nouvelle politique de login, il faut cliquer sur le bouton «  »
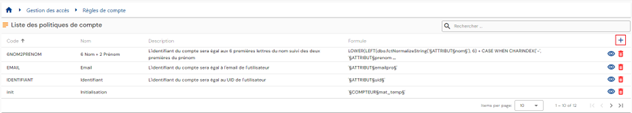
Saisissez les paramètres d’une politique de login :
- Code : code de la politique de login. Doit être unique, sans espace et sans caractère spécial. Obligatoire.
- Nom : nom de la politique de login. Libellé qui sera affiché dans les différents formulaires de l’application. Obligatoire.
- Description : champ qui permet de saisir une description de la politique de login. Facultatif.
- Formule (primaire) : formule de calcul pour définir le login
-
Politique de doublon :
- Incrément automatique : Le login est calculé avec la formule primaire et complété avec un index doublon. L’index doublon a un format sur 3 digits.
- Exemple : Login_Calc002
- Formule (doublon) : formule de calcul personnalisée en cas de détection de doublon lors du calcul du login avec la formule primaire. Il est possible d’utiliser le mot-clé §INDEX_DOUBLON§ pour gérer l’incrément automatique mais pour la placer à un endroit spécifique. Depuis le SP3 d'Identity 7.0, le mot-clé §INDEX_DOUBLON§ commence à 1 et ne connait pas de limite. L’index doublon a un format sur 3 digits pour les versions antérieures.
- Exemple : Formule (doublon) Login2_Calc
Attention : pour tester la formule avec ce mot-clé, il est nécessaire de remplacer §INDEX_DOUBLON§ par une valeur. Ce mot-clé ne peut pas être interprété dans le testeur de formule, mais fonctionne dans les calculs de logins.
- Incrément automatique : Le login est calculé avec la formule primaire et complété avec un index doublon. L’index doublon a un format sur 3 digits.
-
Action à faire en cas de compte réel existant :
- Utiliser et réconcilier avec le compte réel
- Générer un login avec politique de doublon
- Ne pas générer de compte
- Actions à faire en cas de compte théorique existant :
- Générer un login avec politique de doublon
- Ne pas générer de compte
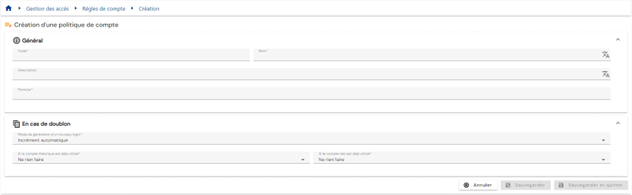
Pour consulter et modifier une politique de login, il faut cliquer sur l'icône «  » qui se situe à droite dans la ligne du tableau correspondante :
Il est possible de basculer en mode modification directement à partir de la page de consultation d’une politique de login.
En mode modification, tous les champs sont modifiables.
Actions sur les boutons en mode modification ou création : - Annuler : annule la saisie en cours et bascule la page en mode consultation - Sauvegarder : Valide le formulaire et bascule la page en mode consultation - Sauvegarder et quitter : Valide le formulaire et reviens sur la page de liste des politiques de login
Pour supprimer une politique de login, il faut cliquer sur l'icône «  » qui se situe à droite dans la ligne du tableau correspondante :
Un message de confirmation est ouvert avant de procéder à la suppression de la politique de login.
Avertissement : il n’est pas possible de supprimer une politique de login tant qu’elle est liée à un ou plusieurs référentiels.
Créer / modifier / supprimer une politique de mot de passe¶
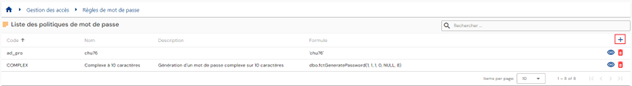
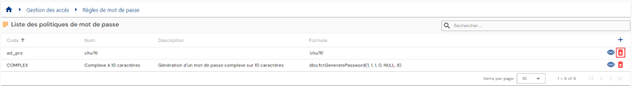
Pour accéder à la gestion des politiques de mot de passe, rendez-vous dans le menu « Gestion des accès / Règles de mot de passe ».
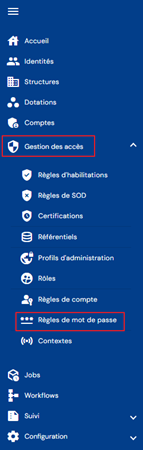
Vous arrivez directement sur la liste des politiques de mot de passe existantes, préchargée dans un tableau sans aucun filtre appliqué.
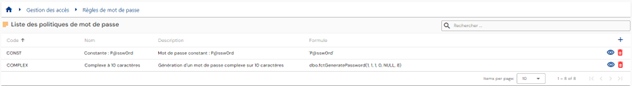
Une pagination est mise en place pour n'afficher que 10 politiques de mot de passe.
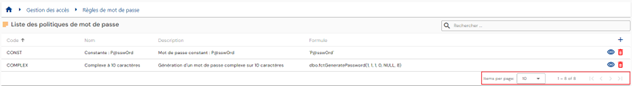
Un champ de recherche est disponible en haut à droite du tableau. La recherche porte sur les attributs « code » et « nom » des politiques de mot de passe.
Pour créer une nouvelle politique de mot de passe, il faut cliquer sur le bouton « » :
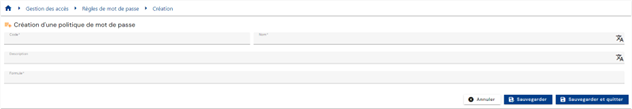
Saisissez les paramètres d’une politique de mot de passe :
- Code : code de la politique de login. Doit être unique, sans espace et sans caractère spécial. Obligatoire.
- Nom : nom de la politique de login. Libellé qui sera affiché dans les différents formulaires de l’application. Obligatoire.
- Description : champ qui permet de saisir une description de la politique de mot de passe. Facultatif.
- Formule : formule de calcul pour définir le mot de passe
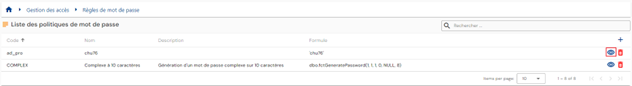
Pour consulter et modifier une politique de mot de passe, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante :
Il est possible de basculer en mode modification directement à partir de la page de consultation d’une politique de mot de passe.
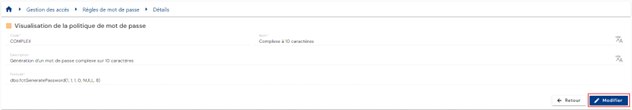
En mode modification, tous les champs sont modifiables.
Actions sur les boutons en mode modification ou création :
- Annuler : annule la saisie en cours et bascule la page en mode consultation
- Sauvegarder : Valide le formulaire et bascule la page en mode consultation
- Sauvegarder et quitter : Valide le formulaire et reviens sur la page de liste des politiques de mot de passe
Pour supprimer une politique de mot de passe, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante :
Un message de confirmation est ouvert avant de procéder à la suppression de la politique de mot de passe.
Avertissement : il n’est pas possible de supprimer une politique de mot de passe tant qu’elle est liée à un ou plusieurs référentiels.
Consulter les comptes d'un référentiel¶
Pour accéder à la recherche d’un compte, se rendre dans le menu « Comptes ».
Vous arrivez directement sur la page de recherche des comptes d’un référentiel sélectionné (le premier de la liste), préchargée sans aucun filtre appliqué mais respectant les autorisations liées au profil de la personne connectée.
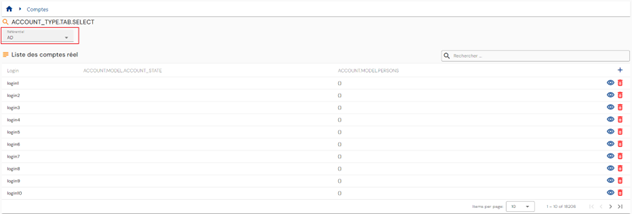
Les comptes étant liés à un référentiel, il est nécessaire de sélectionner le référentiel souhaité soit via les onglets soit via la liste déroulante pour afficher la liste des comptes associés.
Le mode d’affichage est défini en fonction du nombre de référentiels. Soit il a 10 ou moins de référentiels et ils sont affichés dans des onglets séparés, soit ils sont listés dans une liste déroulante.
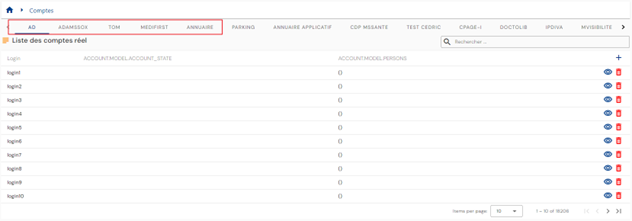
Une pagination est mise en place pour n'afficher que 10 comptes.
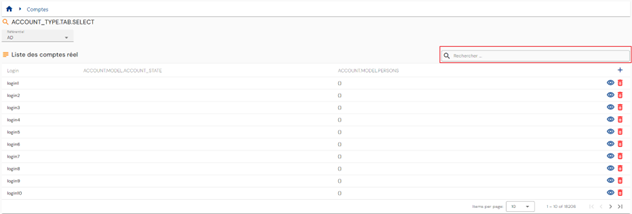
Un champ de recherche est disponible en haut à droite du tableau. La recherche porte sur le login des comptes et tient compte du référentiel sélectionné.
Configurer le tableau de résultats de recherche des comptes¶
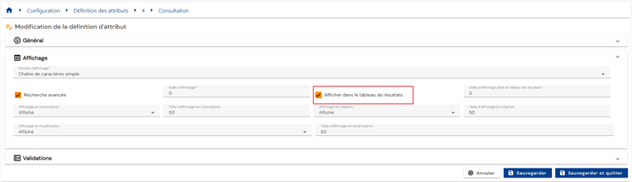
Pour configurer les attributs à intégrer dans le tableau de résultats de la recherche des comptes, il faut se rendre sur la page de configuration des attributs, onglet « Compte », ouvrir l’attribut souhaité en mode modification et cocher l’option « Afficher dans tableau de résultat ».
Réconcilier / dé-réconcilier un compte théorique d'un compte réel¶
Pour aller dans la page de gestion des réconciliations de comptes, il faut se rendre dans le menu « Comptes » puis activer l'option « Réconciliation » :
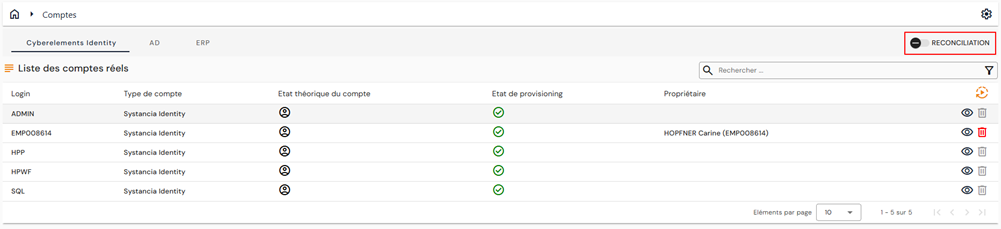
2 nouveaux tableaux s'affichent dans la fenêtre :
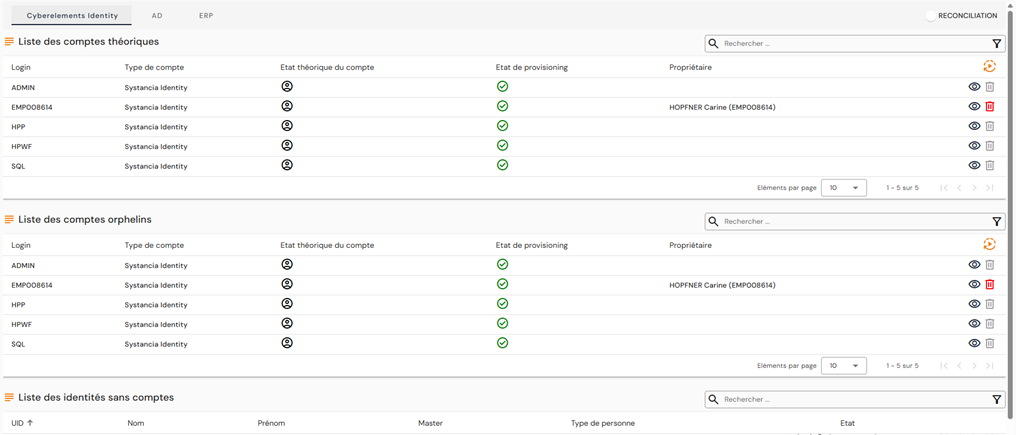
Le second tableau liste les comptes orphelins sur le référentiel sélectionné. Pour rappel, les comptes orphelins sont des comptes remontés à partir du référentiel cible mais qui ne sont rattachés à aucune identité dans CyberElements Identity.
Le troisième tableau liste les identités qui ne sont liées à aucun compte du référentiel sélectionné.
Dans ce tableau, à partir de chaque identité sans compte, il est possible de :
- Lier un compte théorique existant. Pour cela, cliquez sur le bouton
 à droite de l'identité souhaitée puis recherchez le compte théorique existant souhaité.
- Créer un compte théorique. Pour cela, cliquez sur le bouton à droite de l'identité souhaitée puis créez le compte théorique en sélectionnant le type de compte souhaitée.
Note importante
La fonctionnalité a été supprimée des anciennes interfaces car il n'est pas possible de conserver les 2 modes.
Gestion discrétionnaire des rôles et des habilitations¶
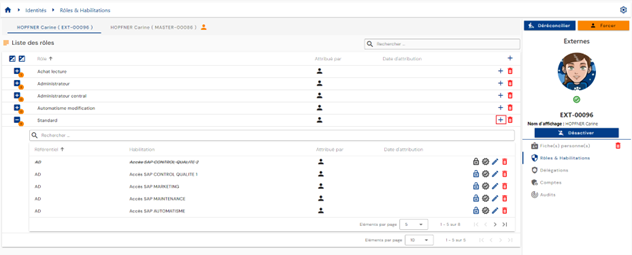
Pour modifier manuellement des affectations de rôles et habilitations à une identité, il faut ouvrir en mode consultation la fiche identité souhaitée et aller dans l’onglet « Rôles et Habilitations ».
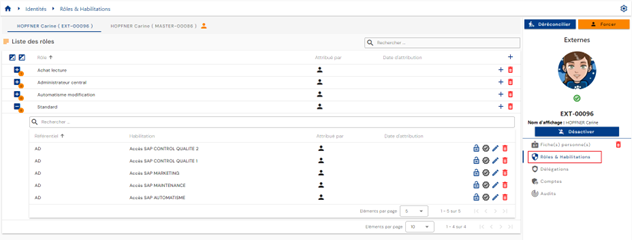
Un tableau contenant les rôles affectés à l’identité est affiché. Pour chaque rôle, un tableau imbriqué contient les habilitations liées à l’identité et positionnées sur le rôle. Une habilitation est obligatoirement liée à un couple Identité / rôle.
Dans le cas où plusieurs identités sont réconciliées, un onglet pour chaque identité est présent et permet de sélectionner l’identité souhaitée. Les rôles / habilitations sont liées à une identité et non une chaîne de réconciliation. Il est donc nécessaire de choisir l’identité souhaitée avant de procéder à des mises à jour manuelles.
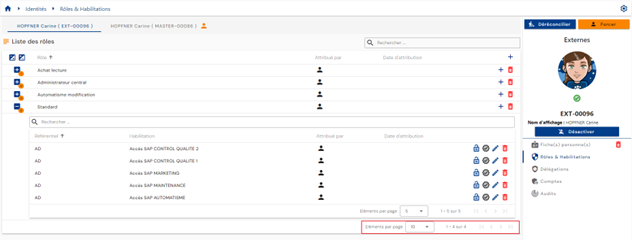
Une pagination est mise en place pour n'afficher que 10 rôles.
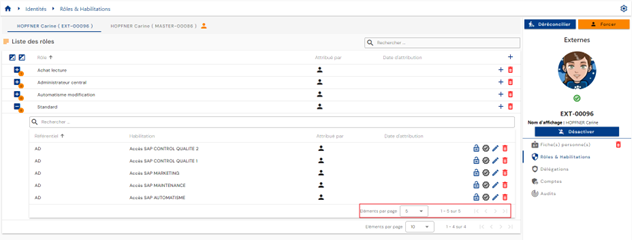
Dans le tableau imbriqué sous un rôle, une pagination est mise en place pour n'afficher que 5 habilitations.
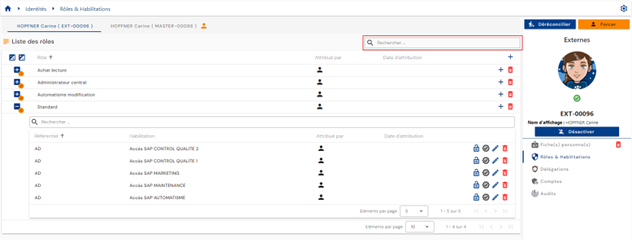
Un champ de recherche est disponible en haut à droite du tableau des rôles. La recherche porte sur le nom des rôles.
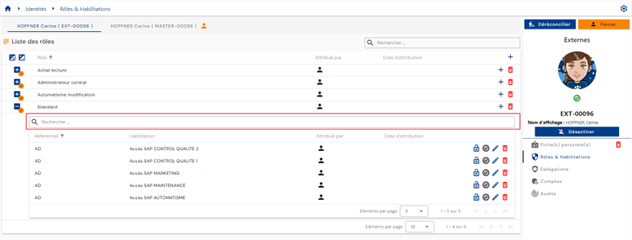
Dans le tableau imbriqué sous un rôle, un champ de recherche est disponible en haut du tableau des habilitations. La recherche porte sur les attributs « Catégorie », « code » et « nom » des habilitations.
Vous retrouvez les informations suivantes dans le tableau des habilitations :
- Son état :
- « Valide » : l’habilitation est visible sans marque particulière
- « Bloqué » : l’habilitation est visible mais rayée dans l’interface
- Mode d’affectation. Les valeurs possibles sont
 : Manuel avec l’uid de l’identité qui a réalisé l’affectation
 : Règle d’habilitations avec le nom de la ou des règles
 : Habilitation attribuée par héritage du rôle
-
 : Le premier icône indique que le droit a été ajouté manuellement (via workflow) et le second permet d’accéder à la consultation du workflow (lien vers l’interface d’exploitation des workflows).
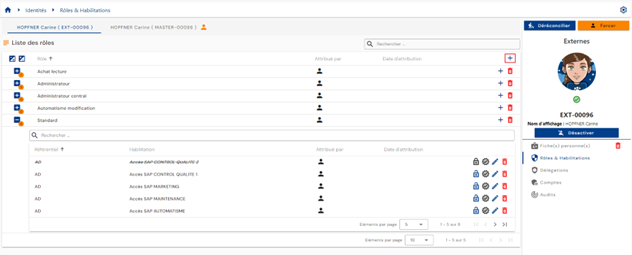
Pour ajouter un ou plusieurs rôles ou pour ajouter une ou plusieurs habilitations à plusieurs rôles pour une même identité, cliquez sur le bouton « » qui se situe en haut à droite du tableau des rôles.
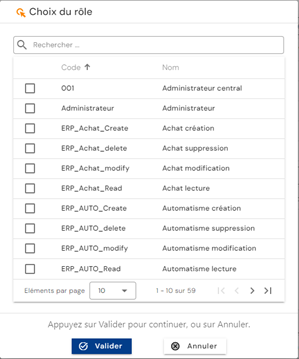
Sélectionnez le ou les rôles souhaités puis cliquez sur Valider pour ajouter les rôles et passer à l’étape suivante ou Annuler pour annuler l’opération.
Pour ajouter une ou plusieurs habilitations à un rôle déjà lié à l’identité, cliquez sur le bouton « » qui se situe à droite dans la ligne correspondante du tableau des rôles.
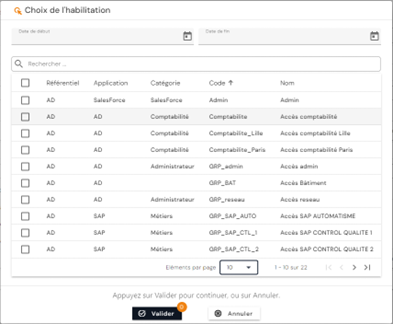
Sélectionnez le ou les habilitations souhaitées puis cliquez sur le bouton « Valider » pour les lier au rôle ou sur le bouton « Annuler » pour annuler l’opération. Il est possible de définir une date de début et de fin qui sera appliquée pour l’ensemble des habilitations sélectionnées.
-
Boutons d’actions sur les habilitations :
 : Permet de bloquer l’habilitation.
 : Permet de débloquer l’habilitation.
 : Permet de certifier l’habilitation.
 : Permet de supprimer la certification de l’habilitation.
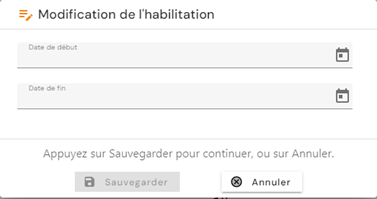
- : Permet de modifier les date d’application. Bouton accessible pour les droits manuels uniquement.
- : Permet de supprimer un droit manuel. Un message de confirmation est ouvert avant de procéder à la déliaison de l’habilitation.
Avertissement : Le bouton pour supprimer une habilitation n’est présent que si l’habilitation a été attribuée uniquement de manière discrétionnaire. L’habilitation peut être toujours visibles à l’état « en attente suppression » si son état de provisioning est à « provisionné ».
Pour délier un rôle d’une identité, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne correspondante du tableau des rôles.
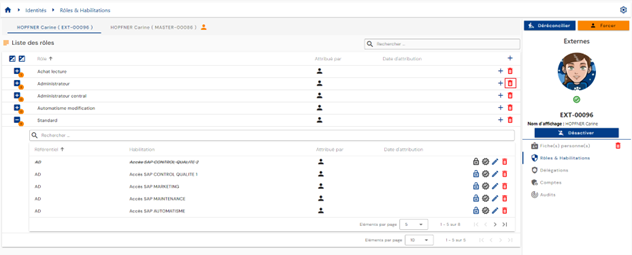
Un message de confirmation est ouvert avant de procéder à la suppression du rôle.
Avertissement : Le bouton pour supprimer un rôle n’est présent que si le rôle a été attribué uniquement de manière discrétionnaire. Toutes les habilitations liées au couple identité / rôle seront également déliées et dé provisionné à la prochaine synchronisation en cas de provisioning automatique.
Gestion des règles d'habilitations¶
Les règles d’habilitations permettent de configurer des politiques d’accès et d’attribuer automatiquement des droits aux identités identifiées par la règle.
Une règle d’habilitation consiste à associer :
- d'un côté une population d'utilisateurs, définie par filtrage sur des rôles (RBAC), des organisations (OrBAC) et / ou des valeurs d'attributs (ABAC),
- de l'autre côté des rôles et des droits applicatifs.
Pour accéder à la gestion des règles d’habilitations, se rendre dans le menu « Gestion des accès / Règles d’habilitations ».
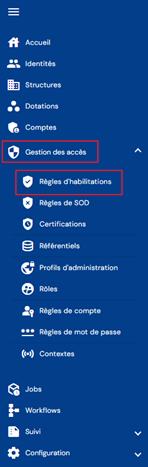
Vous arrivez directement sur la page qui liste les règles d’habilitations existantes, préchargée sans aucun filtre appliqué mais respectant les autorisations liées au profil de la personne connectée.
Une pagination est mise en place pour n'afficher que 10 règles.

Un champ de recherche est disponible en haut à droite du tableau des règles. La recherche porte sur le nom des règles.
Pour créer une nouvelle règle d'habilitation, il faut cliquer sur le bouton « ».
La création d’une règle est constituée de 3 parties :
- Paramètres généraux
- Nom : nom de la règle d’habilitation. Obligatoire.
- Description : champ qui permet de saisir une description de la règle d’habilitation. Facultatif.
- Contexte : choisir un ou plusieurs contextes dans la liste déroulante contenant les contextes préalablement créés.
-
Liste des critères : cliquer sur les boutons « » ou « » pour ajouter une règle de filtrage sur les identités qui seront intégrées dans la règle d’habilitation. Une règle de filtrage consiste à définir un attribut sur lequel on veut appliquer un filtre, l’opérateur de comparaison et les valeurs à comparer.
- Le bouton « » permet d’ajouter un nouveau filtre dans le même niveau que le filtre précédent.
- Le bouton «
 » permet d’ajouter un groupe de filtres au même niveau que le filtre précédent. Il est obligatoire d’ajouter des filtres ou groupes de filtres dans un groupe en utilisant les boutons « » ou « » présents dans le groupe.
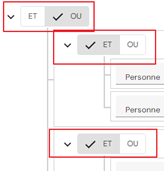
- Dans chaque niveau de filtres, il faut préciser l’opérateur à appliquer entre chaque règle de filtrage.
- Un objet sur lequel on souhaite réaliser une comparaison. Cela peut être :
- Un rôle
- Un attribut de personnes
- Un attribut de structures
- Un attribut de ressources
- Opérateur de comparaison. La liste des opérateurs de comparaison est dynamique et dépend du type d’objet choisi.
- Une valeur à comparer : à saisir ou à choisir dans une liste déroulante, du type d’objet choisi et de l’opérateur de comparaison.
- Le bouton «
Il est possible d’ajouter autant de critères de filtrage que souhaités. Des opérateurs de type « ET » ou « OU » sont à déterminer entre chaque règle de filtrage. Il peut y avoir des sous-groupes réalisés pour augmenter le nombre de possibilités.
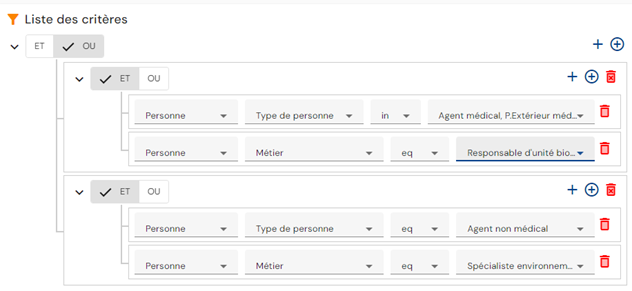
Exemple : Pour créer la règle de filtrage suivante :
(Type de personne = « Agent médical ou P. Extérieur médical » ET Attribut « Métier » = « Responsable d’unité biologique ») OU (Type de personne = « Agent non médical » ET Attribut « Métier » = « Spécialiste environnement »)
La configuration des critères de filtrage sera la suivante :
- Rôles et habilitations à affecter dans la règle d’habilitations : 2 onglets sont présents pour afficher les rôles et habilitations à intégrer dans la règle d’habilitations. L’onglet rôle, affiche la liste des rôles et indique de manière succincte les habilitations liées, s’il y en a. C’est également l’onglet depuis lequel on peut ajouter ou supprimer des rôles et habilitations. L’onglet habilitations, affiche la liste des habilitations ajoutées dans la règle avec le ou les rôles associés pour chacune. Cet onglet offre tout simplement une autre vue.
- Pour ajouter des rôles et habilitations dans la règle d’habilitations, dans l’onglet « Rôles », cliquez sur le bouton « ». Sélectionnez obligatoirement au moins un rôle, puis sélectionnez, si vous le souhaitez, des habilitations.
- Pour ajouter des rôles et habilitations dans la règle d’habilitations, dans l’onglet « Rôles », cliquez sur le bouton «
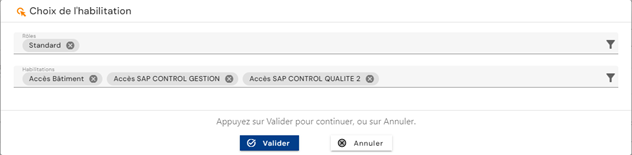
La liste des habilitations est filtrée en fonction de rôles sélectionnées (un rôle est lié à un ou plusieurs référentiels).
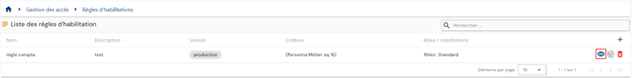
Pour consulter et modifier une règle d’habilitations, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante :
Le mode consultation permet de consulter les détails d’une règle d’habilitations et également la liste des identités impactées par la règle.
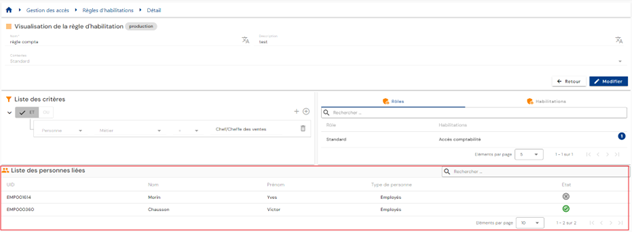
Vous pouvez effectuer une recherche sur une personne en utilisant le champ de recherche situé en haut à droite du tableau.
Il est possible de basculer en mode modification en cliquant sur le bouton « Modifier ».
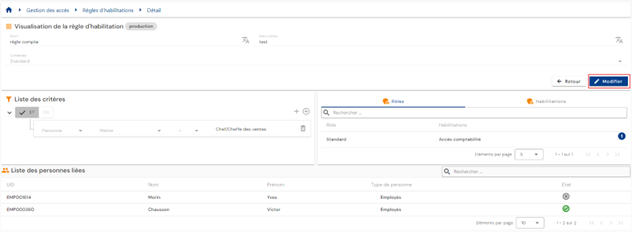
En mode modification, tous les champs sont modifiables.
Attention : la liste des personnes impactées par la règle n’est pas mise à jour en temps réel d’une modification de règle. Elle est mise à jour une fois que la règle est validée et que les calculs sont terminés.
Actions sur les boutons en mode création et modification :
- Annuler : annule la saisie en cours et bascule la page en mode consultation
- Sauvegarder : valide le formulaire et bascule la page en mode consultation. Les calculs sont automatiquement exécutés.
- Voir Impact : affiche les impacts de la création ou mise à jour de la règle. Les impacts sont affichés en deux tableaux :
- Le premier tableau liste les impacts de la règle sur les droits en prenant en compte uniquement la règle d’habilitation créée ou modifiée. Toutes les personnes répondant aux critères sont incluses, y compris celles qui ont déjà les mêmes droits acquis par ailleurs. Ainsi, si la personne perd effectivement ses droits suite à la modification de la règle d’habilitation, il se peut toutefois qu'elle les conserve par un autre moyen.
- Le second tableau liste les impacts globaux de la règle sur les droits. Cette section prend en compte toutes les règles dans CyberElements Identity, les affectations de droits discrétionnaires et les droits bloqués par une règle de séparation de droits. Si une personne a déjà reçu le droit par ailleurs, le compte n'apparaît pas dans cette liste. Ce sont les droits qui seront effectivement affectés / supprimés à la validation de la modification qui sont affichés.
Dans ce second tableau, il est possible d’appliquer un délai avant d’appliquer la suppression réelle du droit (application d’un biseau ou d’une période de tuilage).
Pour supprimer une règle d’habilitations, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante :
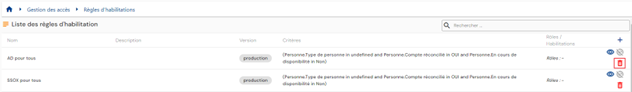
Un message de confirmation est ouvert avant de procéder à la suppression d’une règle d’habilitations.
L'icône «  » permet d’identifier une règle d’habilitations qui est en cours de calcul. S’il est grisé, cela signifie que les calculs sont terminés.
Gestion des règles de séparation de droits (SoD)¶
La "séparation des droits" (SoD : Segregation of Duties) est un principe de sécurité essentiel qui consiste à diviser les responsabilités et les privilèges au sein d'une organisation ou d'un système pour minimiser les risques et prévenir les conflits d'intérêts. Elle est mise en œuvre pour garantir une utilisation responsable et sécurisée des systèmes informatiques et des ressources de l'entreprise.
Une règle de séparation de droits consiste à :
- Définir un groupe de priorité
- Ajouter les rôles ou les habilitations dans le groupe de priorité avec un poids de priorité
Pour accéder à la gestion des règles de séparation de droits, rendez-vous dans le menu « Gestion des accès / Règles de SOD ». À partir de la version 7.1, ce menu propose deux sous-menus : Identités et Comptes.
À partir de la version 7.1, le module de séparation des droits permet de créer des règles portant soit sur les habilitations, soit sur les rôles, et d’ajouter des filtres ciblant les identités ou les comptes afin de limiter l’application d’une règle.
Les deux sous-menus correspondent aux deux niveaux auxquels une règle peut s’appliquer :
- Identités : pour une même identité qui porterait des droits incompatibles entre eux ;
- Comptes : dans le cas où une personne possède plusieurs identités qui partagent un même compte (fusion de comptes), et où le cumul des droits de ces identités entre dans une règle de séparation des pouvoirs.
Chacun de ces deux sous-menus contient deux onglets, Rôles et Habilitations. L’onglet Rôles définit des priorités sur les rôles d’un groupe, l’onglet Habilitations sur les habilitations d’un groupe. La procédure décrite ci-dessous est identique dans les deux onglets, l’objet ajouté au groupe de priorité étant selon le cas un rôle ou une habilitation.
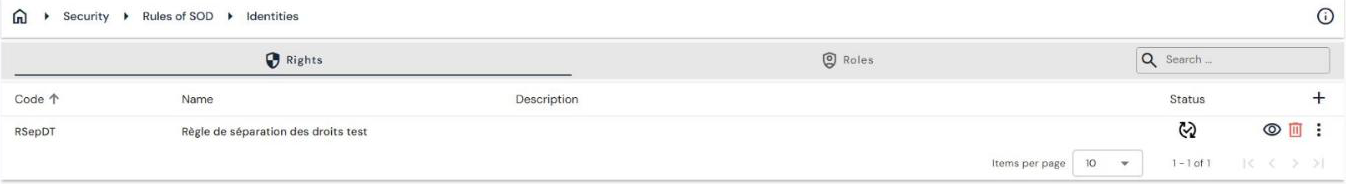
La fiche d’une règle présente, sous son code, son nom et sa description, trois blocs : la liste des critères (les filtres qui ciblent les identités ou les comptes), la liste des habilitations — ou des rôles — liés, et la liste des identités concernées par la règle.
Lorsqu’une règle verrouille ou déverrouille un rôle ou une habilitation pour un utilisateur, l’opération est tracée dans les audits avec le nom de la règle à son origine. Ces traces permettent de retrouver la règle à revoir en cas de verrouillage non souhaité.
La consultation et la modification des règles relèvent des habilitations « 220_001 - Consulter une règle de séparation de droits » et « 220_002 - Modifier une règle de séparation de droits » du référentiel CyberElements Identity.
Vous arrivez directement sur la page qui liste les règles de séparation de droits existantes, préchargée sans aucun filtre appliqué mais respectant les autorisations liées au profil de la personne connectée.
Une pagination est mise en place pour n'afficher que 10 règles.
Un champ de recherche est disponible en haut à droite du tableau des règles. La recherche porte sur le nom des groupes de priorité (=nom de la règle de séparation de droits).
Pour créer une nouvelle règle de séparation de droits, il faut cliquer sur le bouton « ».
La création d’une règle de séparation de droits est constituée de 2 étapes.
Dans un premier temps, saisir les paramètres généraux :
- Code : code de la règle de séparation de droits. Obligatoire.
- Nom : nom de la règle de séparation de droits. Obligatoire.
- Description : champ qui permet de saisir une description de la règle de séparation de droits. Facultatif.
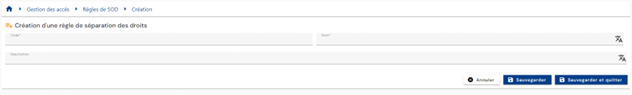
Enregistrez le formulaire de création pour passer à la seconde étape, l’ajout d’habilitations.
Pour ajouter une habilitation dans la règle de SoD, il faut cliquer sur le bouton « » situé dans le tableau « Liste des droits associés ».
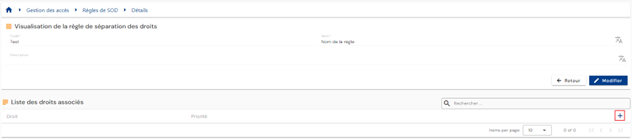
Sélectionnez l’habilitation souhaitée et renseignez un poids pour définir la priorité. Plus la valeur est petite, plus la priorité est élevée.
Pour modifier une habilitation dans la règle de SoD, il faut cliquer sur le bouton « » qui se situe à droite dans la ligne du tableau correspondante.
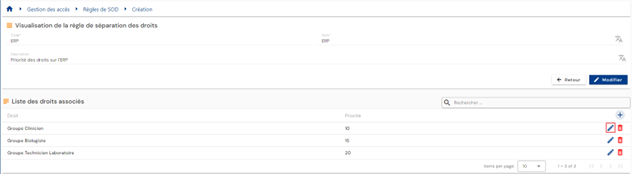
Vous pouvez modifier l’habilitation et/ou le poids de la priorité.
Pour supprimer une habilitation dans la règle de SoD, il faut cliquer sur le bouton « » qui se situe à droite dans la ligne du tableau correspondante.
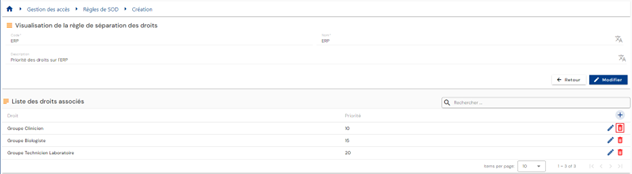
Pour consulter et modifier une règle de séparation de droits, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante.
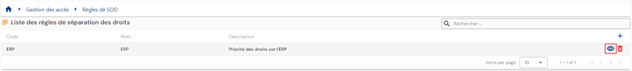
Il est possible de basculer en mode modification en cliquant sur le bouton « Modifier ».
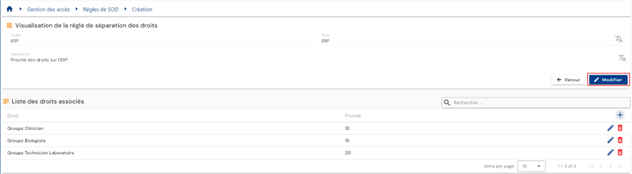
En mode modification, seul le nom et la description sont modifiables
Pour supprimer une règle de séparation de droits, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne du tableau correspondante.
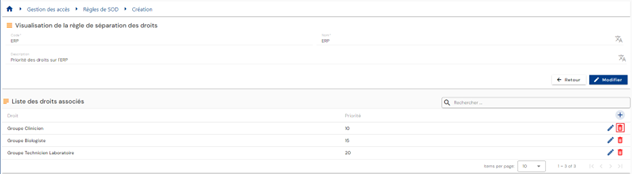
Un message de confirmation est ouvert avant de procéder à la suppression d’une règle d’habilitations.
Réaliser des demandes de droits via des formulaires¶
Réaliser une demande de droits¶
La réalisation d’une demande d’habilitations pour une personne (ou soi-même) se fait dans l’ancienne console d’exploitation via le menu « Exécuter un workflow de type ‘Sur demande’ ».
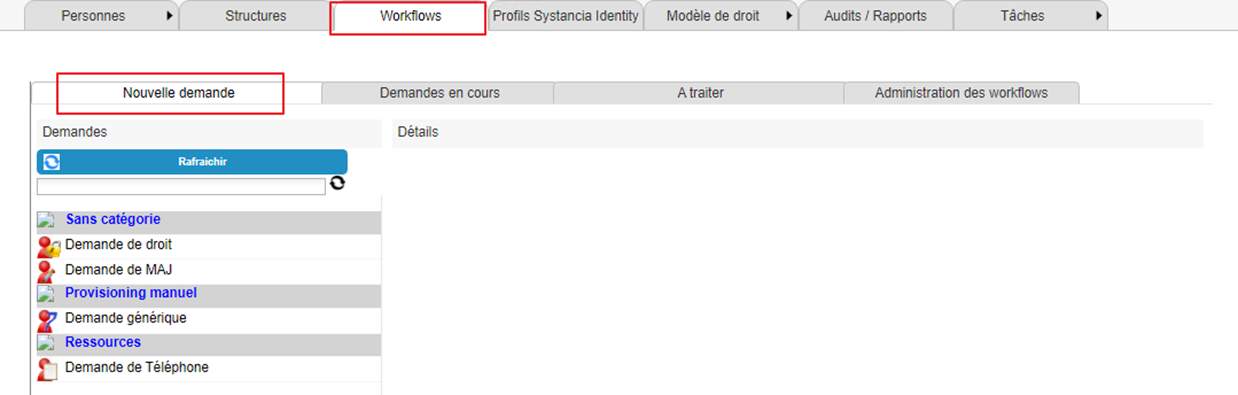
Cliquez sur le bouton « Rafraîchir » pour afficher la liste des workflows disponibles.
Cliquez sur le workflow de votre choix pour réaliser une demande d’habilitations.
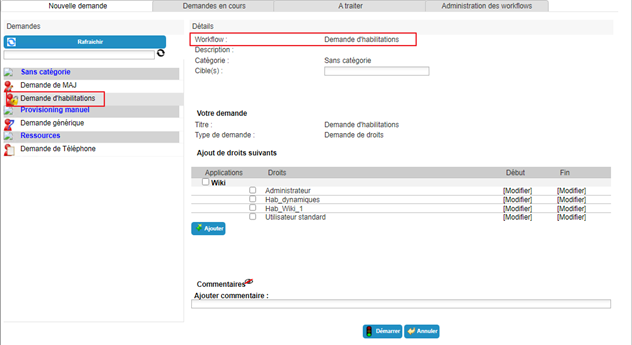
Sélectionnez une ou plusieurs identité(s) à qui la demande se réfère.
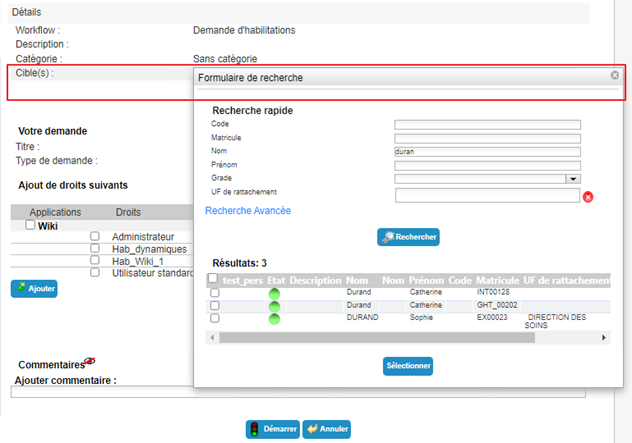
Sélectionnez les habilitations souhaitées parmi la liste disponible. Spécifiez des dates de début et de fin si nécessaire.
Cliquez sur le bouton « Ajouter ».
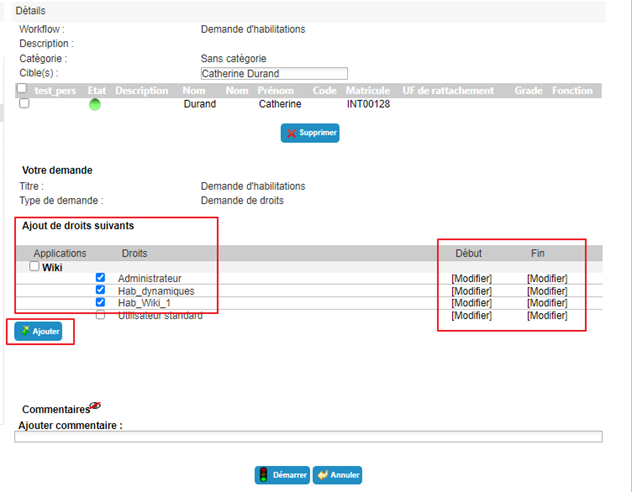
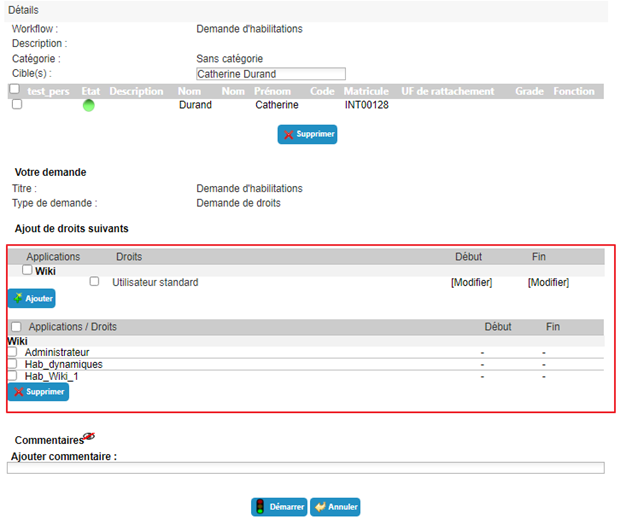
Vous pouvez ajouter ou supprimer des habilitations si vous le souhaitez. Si vous souhaitez ajouter des dates d’application à une habilitation déjà sélectionnée, alors il faut la supprimer puis la rajouter avec une saisie préalable des dates.
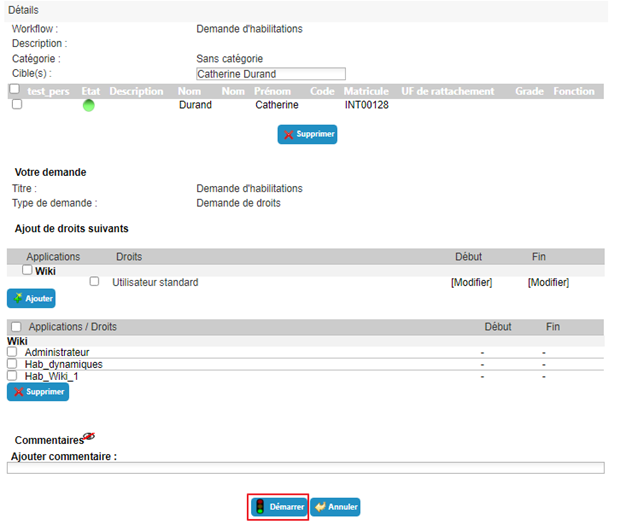
Cliquez sur le bouton « Démarrer » et validez le pop-up de confirmation.
Après validation de l’exécution du workflow, vous êtes automatiquement redirigé sur la page de consultation des demandes en cours.
Réaliser une demande de provisioning (ou de déprovisioning) manuel d'une habilitation¶
La réalisation d’une demande de provisioning (ou de déprovisioning) manuel se fait dans l’ancienne console d’exploitation via le menu « Exécuter un workflow de type ‘Sur demande’ ».
Cliquez sur le bouton « Rafraîchir » pour afficher la liste des workflows disponibles.
Cliquez sur le workflow de votre choix pour réaliser une demande de provisioning.
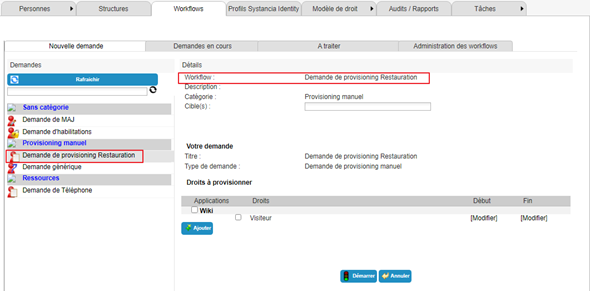
Sélectionnez une ou plusieurs identité(s) à qui la demande se réfère.
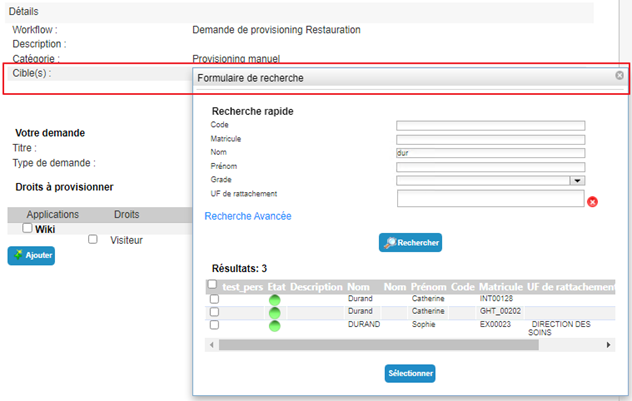
Sélectionnez les habilitations souhaitées parmi la liste disponible. Spécifiez des dates de début et de fin si nécessaire.
Cliquez sur le bouton « Ajouter ».
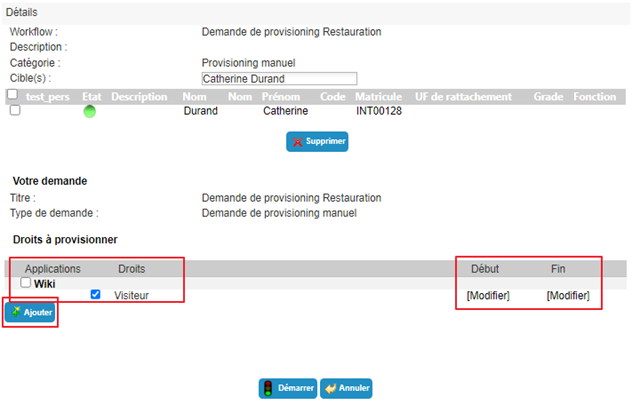
Vous pouvez ajouter ou supprimer des habilitations si vous le souhaitez. Si vous souhaitez ajouter des dates d’application à une habilitation déjà sélectionnée, alors il faut la supprimer puis la rajouter avec une saisie préalable des dates.
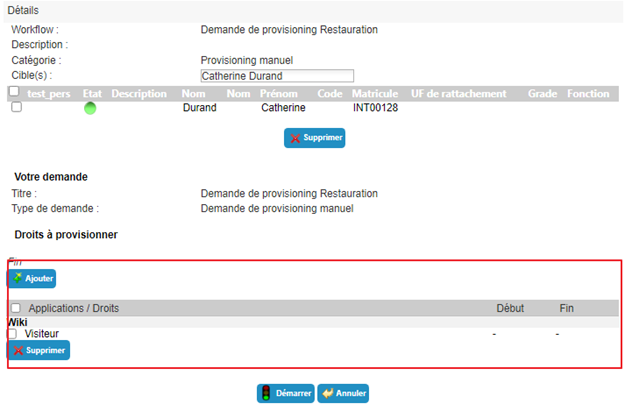
Cliquez sur le bouton « Démarrer » et validez le pop-up de confirmation.
Après validation de l’exécution du workflow, vous êtes automatiquement redirigé sur la page de consultation des demandes en cours.
Déléguer des habilitations¶
La délégation d’habilitations permet d’attribuer des droits d’une personne (délégant) à une personne (délégataire) en général, pour une période temporaire.
La fonctionnalité est accessible aux délégants (selon les habilitations de la personne connectée), mais à partir de la version 7.0, une personne tierce (selon les habilitations de la personne connectée), peut également déléguer des droits pour une autre identité (par exemple un administrateur).
Pour accéder à la fonctionnalité de délégation des habilitations, il faut ouvrir en mode consultation la fiche identité souhaitée et aller dans l’onglet « Délégations ».
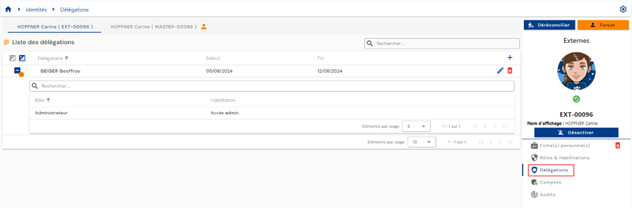
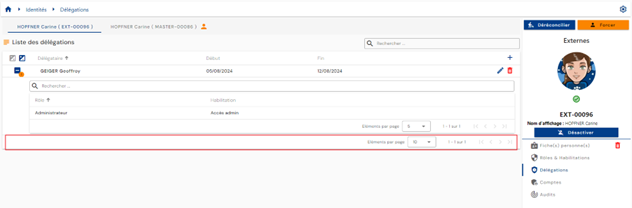
Une pagination est mise en place pour n'afficher que règles de délégations
Pour ajouter une délégation, cliquez sur le bouton « » qui se situe en haut à droite du tableau des délégations.
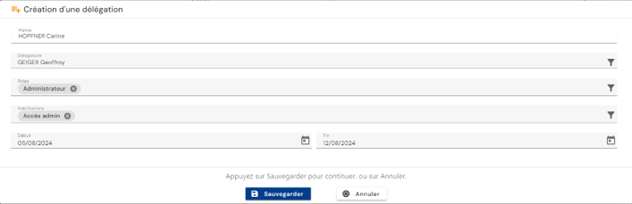
Saisissez les informations suivantes pour créer une délégation :
- Le délégataire : personne recevant les rôles et/ou habilitations déléguées (obligatoire)
- Le ou les rôles délégués (obligatoire)
- Le ou les habilitations déléguées (facultatif)
- Les dates de début et de fin d’application de la délégation (facultatif)
Pour modifier les délégations, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne correspondante du tableau.
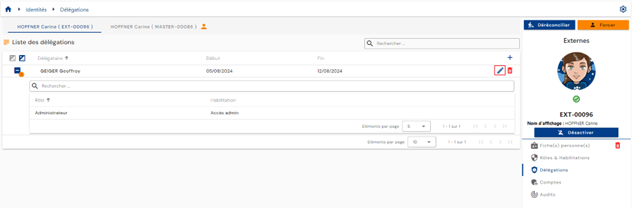
Vous pouvez modifier tous les paramètres.
Pour supprimer une délégation, il faut cliquer sur l'icône « » qui se situe à droite dans la ligne correspondante du tableau.
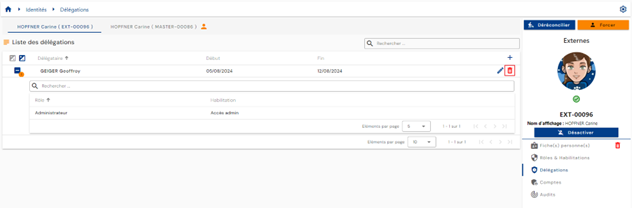
Un message de confirmation est ouvert avant de procéder à la suppression de la délégation.
Consulter les comptes et habilitations d'une identité¶
Les comptes dans les différents référentiels applicatifs sont calculés à partir des règles de gestion définies et des rôles et habilitations attribués aux identités.
Les règles de gestion sur les comptes sont :
- Définition d’un état de compte en fonction d’un état d’une identité,
- Définition des règles de fusion de compte en cas de multi identités,
- Définition des règles de création de compte en fonction de l’attribution de rôle uniquement.
Pour consulter les comptes et les habilitations liés à une identité, il faut ouvrir en mode consultation la fiche identité souhaitée et aller dans l’onglet « Comptes ».
Cet onglet est uniquement accessible en mode consultation, il représente le résultat des calculs des comptes et habilitations faits sur l’identité ou l’ensemble des identités en cas de réconciliation d’identités. Dans ce dernier cas, l’onglet est commun pour toutes les identités de la chaîne de réconciliation.
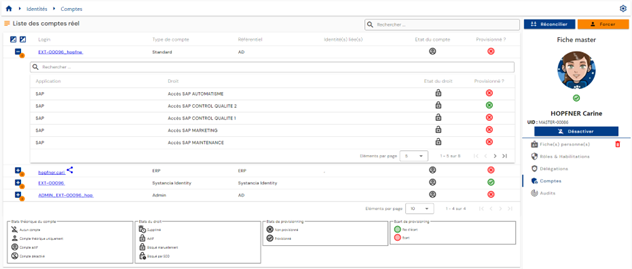
Un tableau contenant les comptes calculés est affiché. Pour chaque compte, un tableau imbriqué contient les habilitations liées au compte. Un compte peut être généré sans aucune habilitation associée.
Dans le cas où plusieurs identités sont réconciliées et qu’un compte est commun à plusieurs identités (fonctionnalité de fusion de compte activée), le compte est identifié par l’icône «  ».
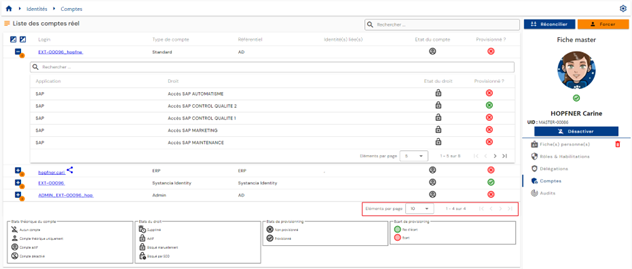
Une pagination est mise en place pour n'afficher que 10 comptes.
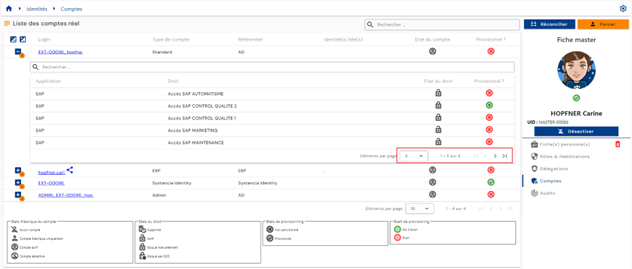
Dans le tableau imbriqué sous un compte, une pagination est mise en place pour n'afficher que 5 habilitations.
Un champ de recherche est disponible en haut à droite du tableau des comptes. La recherche porte sur le login des comptes ou sur le nom du référentiel.
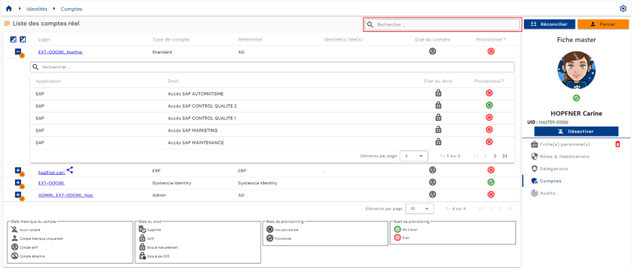
L’état théorique et l’état de provisioning des comptes sont visibles sur chaque ligne du tableau.
Dans le tableau imbriqué sous un compte, un champ de recherche est disponible en haut du tableau des habilitations. La recherche porte sur les noms des applications ou des habilitations.
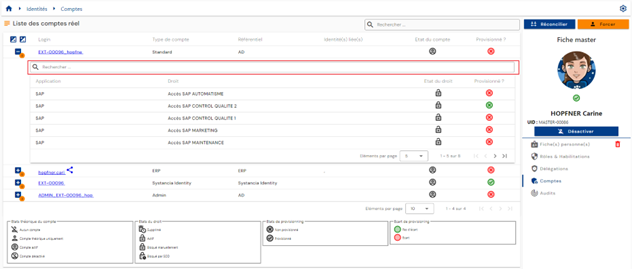
L’état théorique et l’état de provisioning des habilitations sont visibles sur chaque ligne du tableau.
Une légende sur les différents états théoriques et de provisioning permettent de comprendre les différents états.
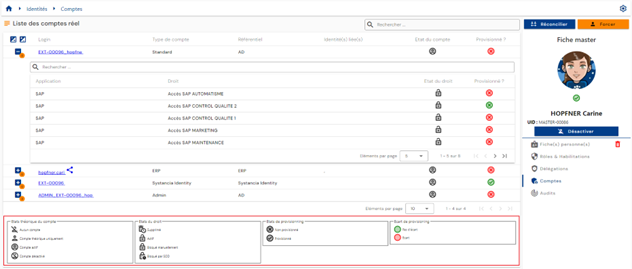
L’état de compte « Archivé »¶
À partir de la version 7.1, un nouvel état théorique de compte existe : l’état « Archivé ».
Dans certains cas, il est indispensable de conserver un historique des comptes dans des référentiels spécifiques. Le cas d’usage principal est de ne jamais générer un login qui a pu exister par le passé.
Cet état est lié à des comptes qui n’existent plus dans le référentiel cible et qui ne sont plus liés à aucune identité dans CyberElements Identity. Ces comptes sont conservés dans la base de données Identity mais ne sont jamais synchronisés. Ils ne sont pas non plus comptabilisés dans la gestion du nombre de licences.
L’état « Archivé » porte le code 3, à la suite des quatre états existants :
| Code | État théorique du compte |
|---|---|
-1 |
Aucun compte |
0 |
Compte théorique uniquement |
1 |
Compte actif |
2 |
Compte désactivé |
3 |
Compte archivé |
Lorsqu’un compte est rattaché à plusieurs identités, son état est calculé selon l’ordre de priorité suivant : Actif, puis Désactivé, puis Archivé, puis Théorique, puis Aucun compte. Un compte n’est donc archivé que si aucune des identités rattachées ne lui donne un état actif, désactivé ou théorique. Une personne n’est comptée dans les licences que si elle possède au moins un compte non archivé.
Le modèle d’un compte archivé ne peut plus être modifié : la modification est refusée avec un message d’erreur.
Deux manières permettent d’affecter l’état « Archivé » à un compte :
- via le moteur de provisioning SIP : dans l’import Identity de type ACCOUNT ou de type STATUS, une option permet de placer l’état « Archivé » sur les comptes identifiés dans les opérations de suppression. Reportez-vous à la page Créer / Modifier les règles d'import.
- via l’interface, en modifiant l’état théorique manuellement et de manière unitaire, sous condition d’éligibilité à la fois dans le formulaire de modification et au niveau des habilitations Identity.
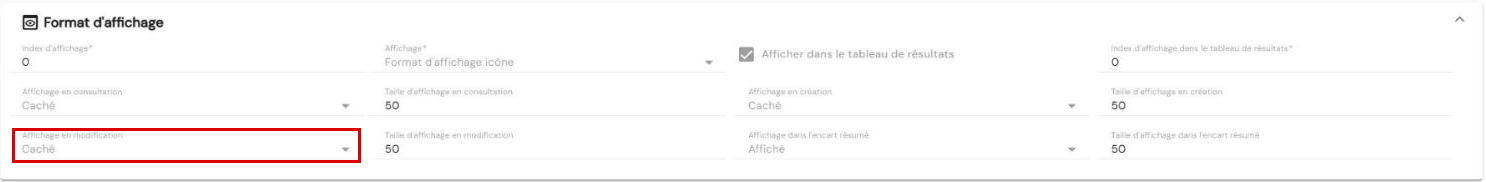
L’éligibilité dans le formulaire se règle sur l’attribut « Etat théorique du compte » (account_state), dans « Configuration / Définition des attributs », onglet « Compte » : dans la section « Format d’affichage », le champ « Affichage en modification » doit rendre l’attribut visible. Il vaut « Caché » par défaut, et l’état théorique n’apparaît alors pas dans le formulaire de modification du compte.
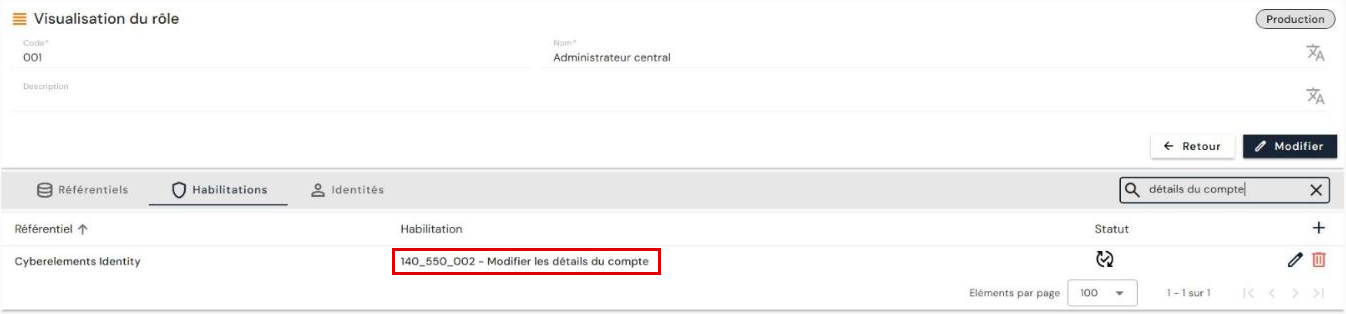
Côté habilitations Identity, la modification des données d’un compte relève de l’habilitation « 140_550_002 - Modifier les détails du compte » du référentiel CyberElements Identity.
Attention
Ces comptes n’étant pas exportés par le moteur de provisioning, le retour en arrière sur un état archivé ne peut être réalisé que de manière unitaire et manuelle dans l’interface, sous les mêmes conditions d’éligibilité.
Réinitialiser le mot de passe d’un compte¶
À partir de la version 7.1, un nouvel attribut système de type booléen existe sur les comptes : account_password_reset.
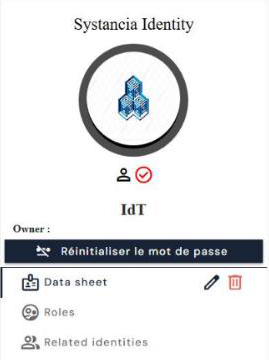
Il se présente sous la forme d’un bouton dans les pages de comptes. Par défaut, sa valeur est fausse et son libellé est « Réinitialiser le mot de passe ». Lorsque l’on clique dessus, la valeur passe à vraie et le libellé devient « Mot de passe réinitialisé ».
Le bouton est affiché dans le panneau de droite de la fiche du compte, sous le nom du compte. Dans « Configuration / Définition des attributs », onglet « Compte », l’attribut apparaît sous le libellé « Etat de réinitialisation du mot de passe », de type « Booléen ». Il est créé automatiquement lors de la montée de version en 7.1, sur une base SQL Server comme PostgreSQL.
Attention
Cette valeur n’est que théorique. Pour qu’elle produise un effet, il faut utiliser soit un connecteur de provisioning, soit un workflow de provisioning manuel. Le passage de la valeur vraie à fausse, une fois le mot de passe modifié dans l’application cible, doit également être géré par connecteur ou par le workflow de provisioning manuel.
Utilisation dans un connecteur de provisioning :
L’utilisation de cet attribut système pour gérer les modifications de mot de passe dans les connecteurs de provisioning automatique doit se faire avec des connecteurs dédiés à cet usage. Il est également nécessaire que l’application de destination autorise les modifications de mot de passe, ce qui n’est pas toujours le cas.
Dans la règle de synchronisation, réalisez les opérations suivantes :
- une opération de conversion, pour détecter les changements de mot de passe ;
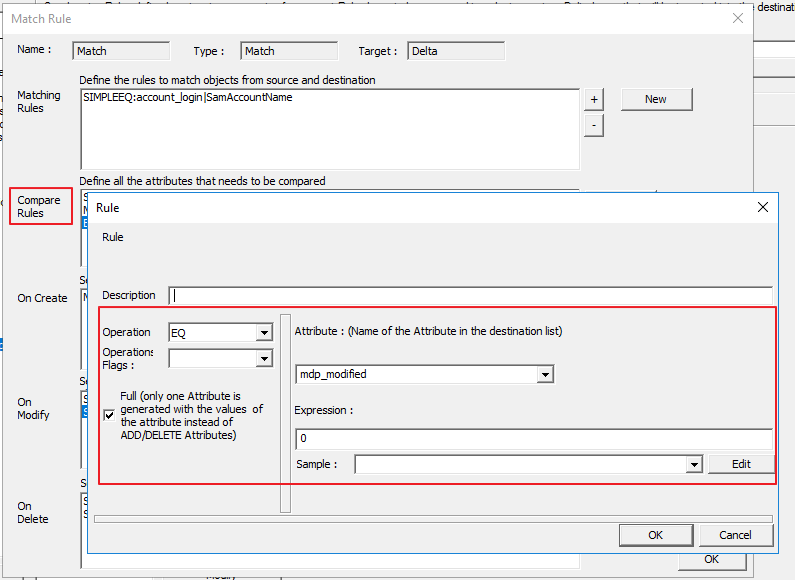
- dans la règle de comparaison, comparez pour chaque personne l’attribut
account_password_resetavec la valeur fausse (soit0), afin de détecter une modification de mot de passe ; - dans la règle de modification, forcez l’envoi du mot de passe dans l’attribut de destination, avec l’attribut système
password.
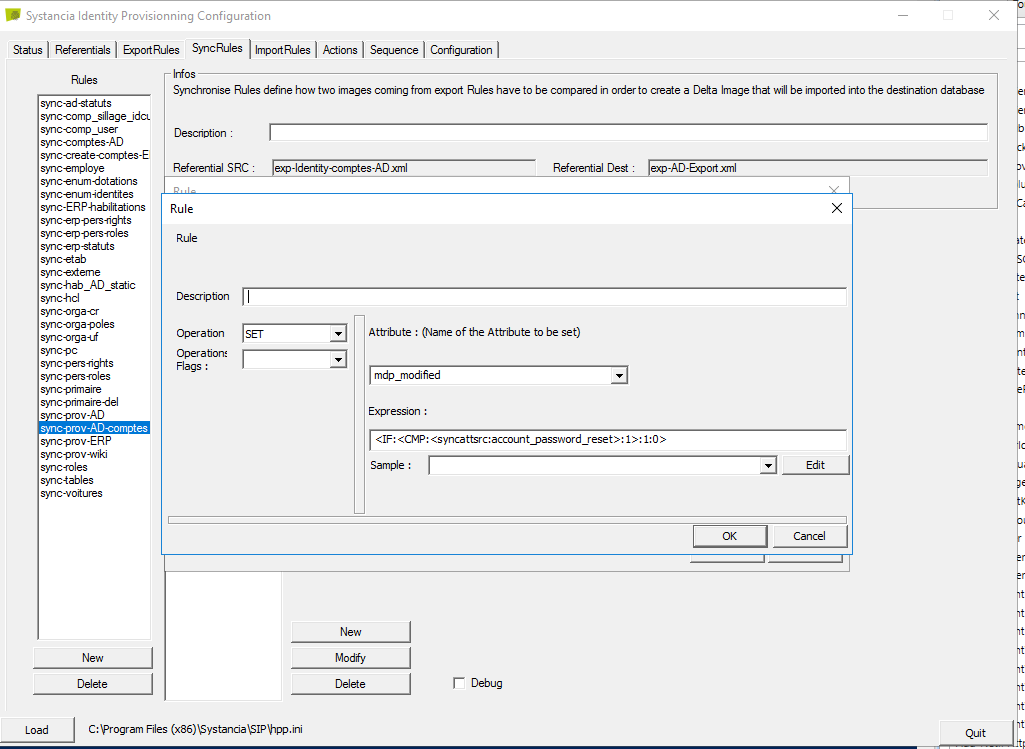
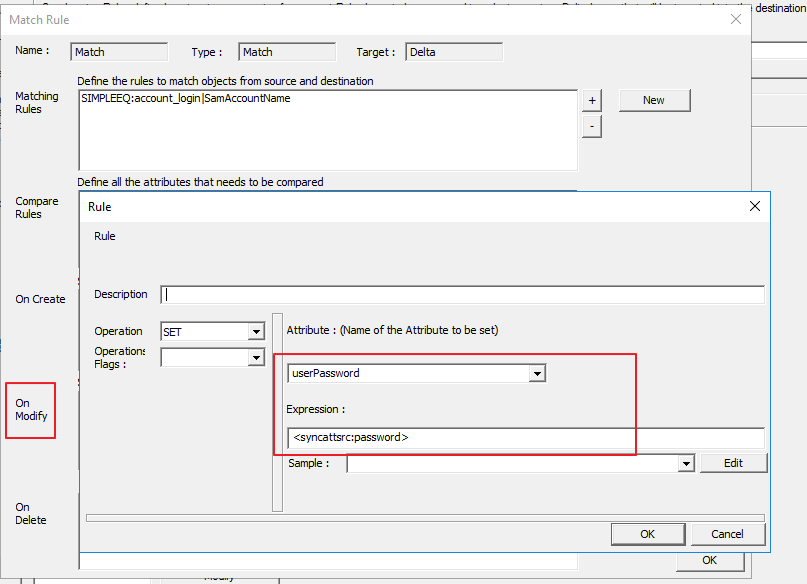
Créez ensuite un connecteur de provisioning amont pour remettre le booléen account_password_reset à faux.
Provisioning / dé-provisioning des comptes et habilitations¶
Pour reporter les comptes et habilitations calculés par CyberElements Identity dans les différents référentiels applicatifs, on parle de provisioning aval. C’est donc CyberElements Identity qui est autoritaire sur les applications définies pour gérer les comptes et habilitations.
Il y a 2 possibilités pour gérer le provisioning :
- Soit il est possible de réaliser un connecteur automatique (via API, BDD, Annuaire ou échanges automatisés de fichiers plats) et dans ce cas on parle de provisioning automatique.
- Soit il n’est pas possible de réaliser un connecteur automatique et dans ce cas on parle de provisioning semi-automatique.
Provisioning / dé-provisioning automatique¶
Pour provisionner les comptes et habilitations dans les référentiels applicatifs, il est nécessaire d’utiliser le moteur de provisioning Systancia Identity Provisioning (SIP) pour créer un connecteur de provisioning aval : à partir de CyberElements Identity qui est la source autoritaire, en tenant compte des règles de synchronisées configurées, les comptes et habilitations seront créés, mis à jour ou supprimés dans les référentiels applicatifs selon les règles définies dans les règles d’import.
Une séquence de provisioning aval doit être composée au minimum avec les éléments suivants :
- Un export du référentiel Identity (autoritaire) de type « USER + ACCESS » ou « ACCOUNT + ACCESS »
- Un export du référentiel applicatif cible
- Une règle de synchronisation
- Une règle d’import dans le référentiel applicatif cible
Se reporter au chapitre Gestion des connecteurs de provisioning automatiques pour créer un connecteur.
Provisioning / dé-provisioning semi-automatique¶
La réalisation d’un connecteur de provisioning semi-automatique est faite via un workflow de type « Sur demande utilisateurs » ou « Evènement » avec au moins une tâche de provisioning ou dé-provisioning manuelle.
En effet, dans la tâche de provisioning manuelle, les actions de provisioning à réaliser sont listées dans une notification à destination de l’opérateur. Quand ce dernier a réalisé sa tâche il peut cliquer sur le bouton « Tâche validée » pour indiquer que le provisioning a été réalisé. L’état de provisioning du compte et / ou habilitations est mis à jour dans CyberElements Identity. Ainsi, pour les administrateurs, il est possible de connaître l’état des droits des identités.