Microsoft Entra ID
Cet article présente le paramétrage de la fédération d'identités SAMLv2 entre Microsoft Entra ID et CyberElements.
Configuration d'un fournisseur d'identités SAML avec Microsoft Entra ID
Création de l'application d'entreprise
Connectez-vous au centre d'administration Microsoft Entra : Centre d'administration Microsoft Entra
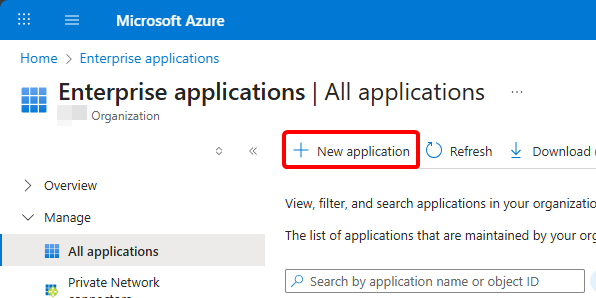
Dans le menu, ouvrez Entra ID > Applications d'entreprise, puis créez une nouvelle application avec Nouvelle application :
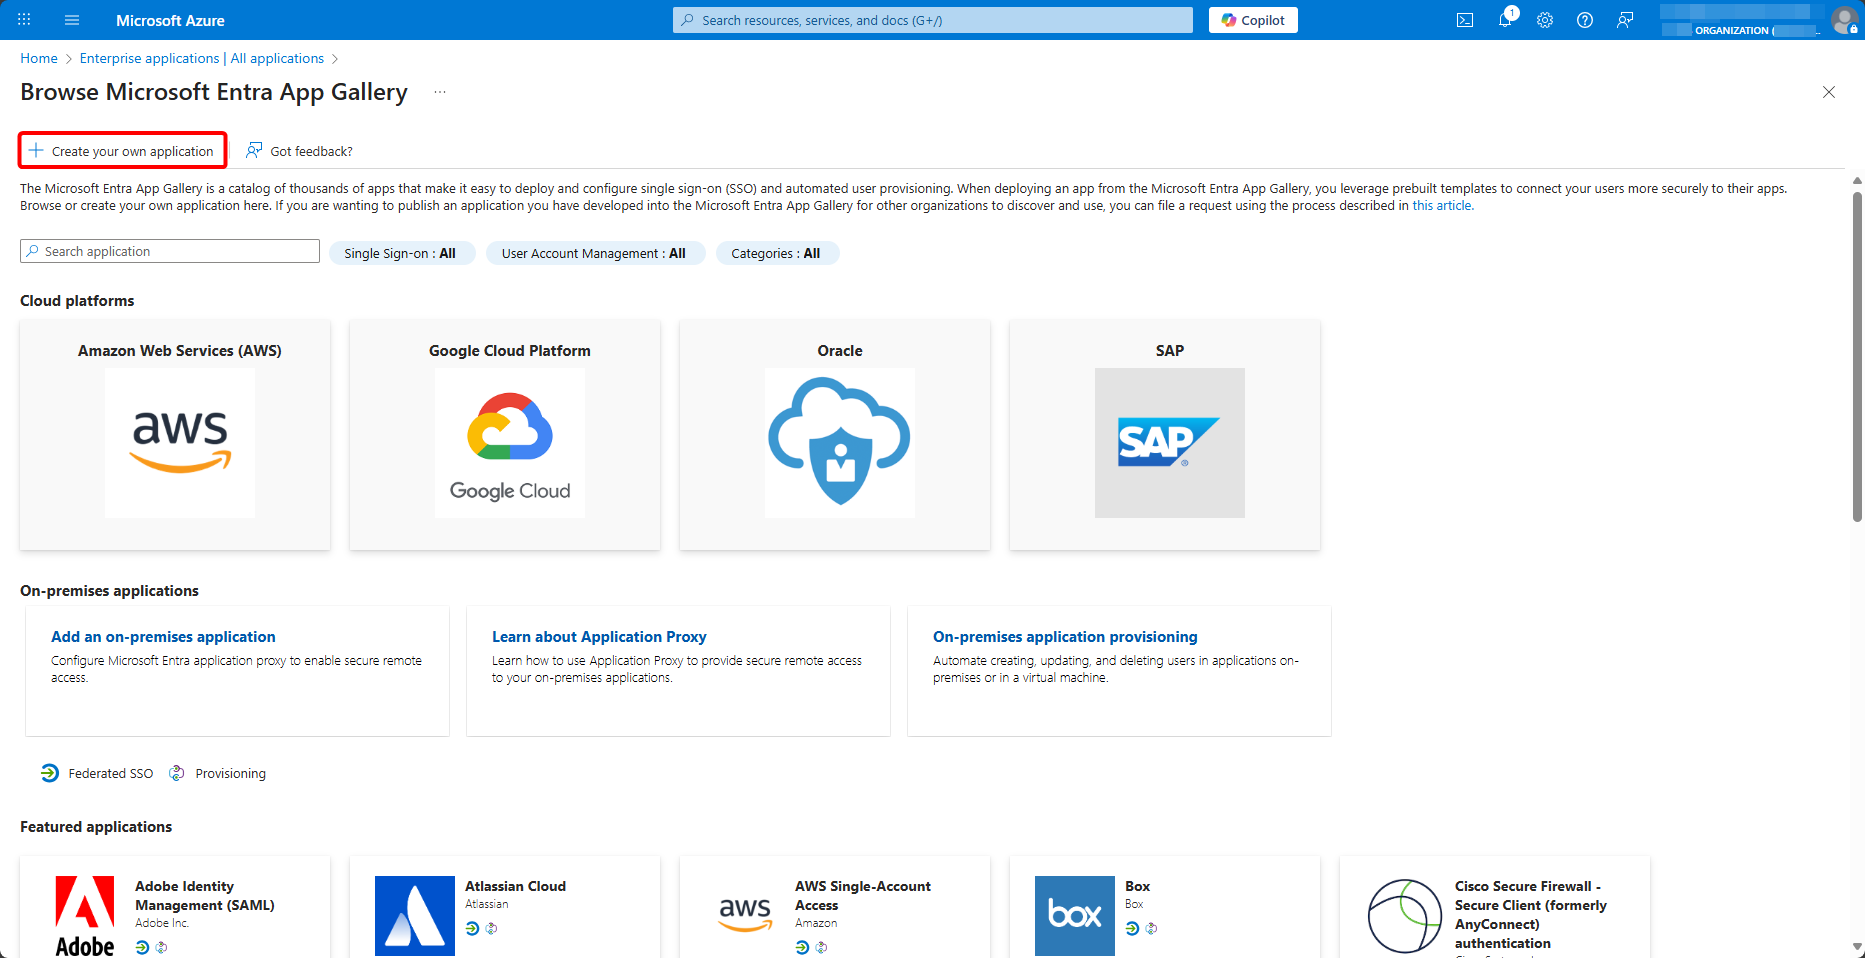
Dans la galerie, sélectionnez Créer votre propre application :
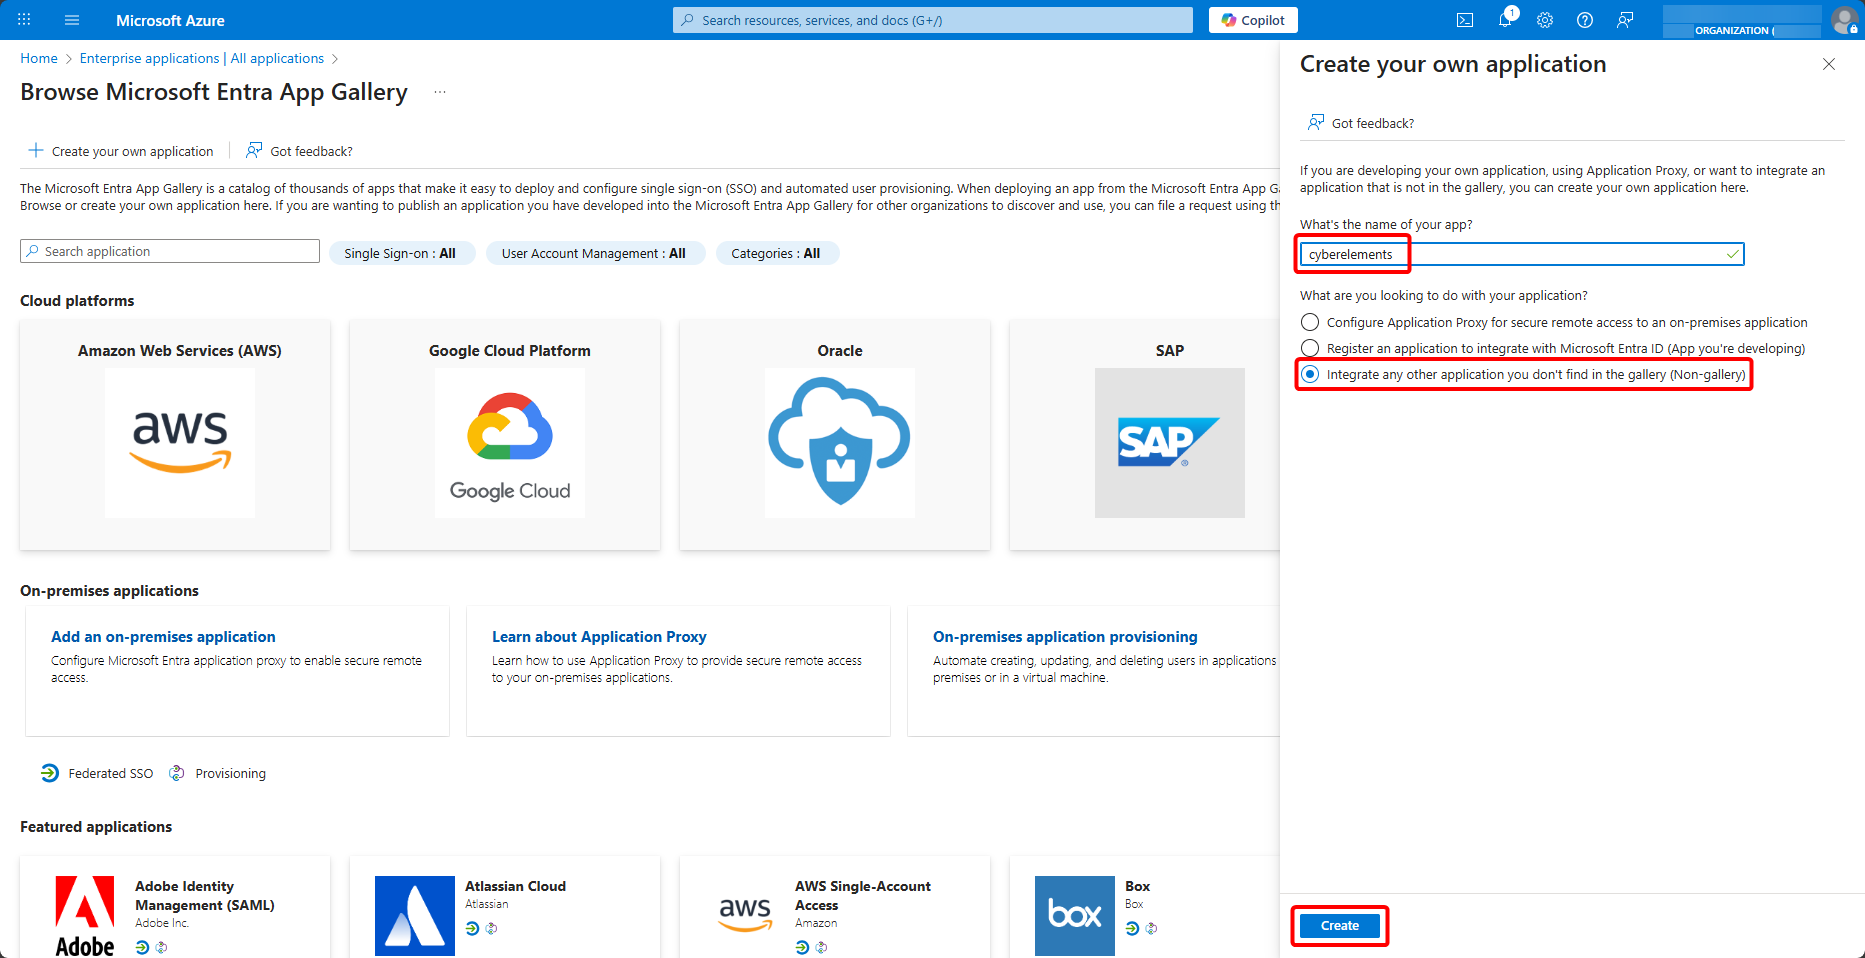
Nommez l'application, sélectionnez Intégrer une autre application que vous ne trouvez pas dans la galerie (non galerie) et créez-la avec Créer :
Une fois votre application d'entreprise créée pour CyberElements, affectez-lui les utilisateurs et les groupes autorisés, depuis Utilisateurs et groupes > Ajouter un utilisateur/groupe :
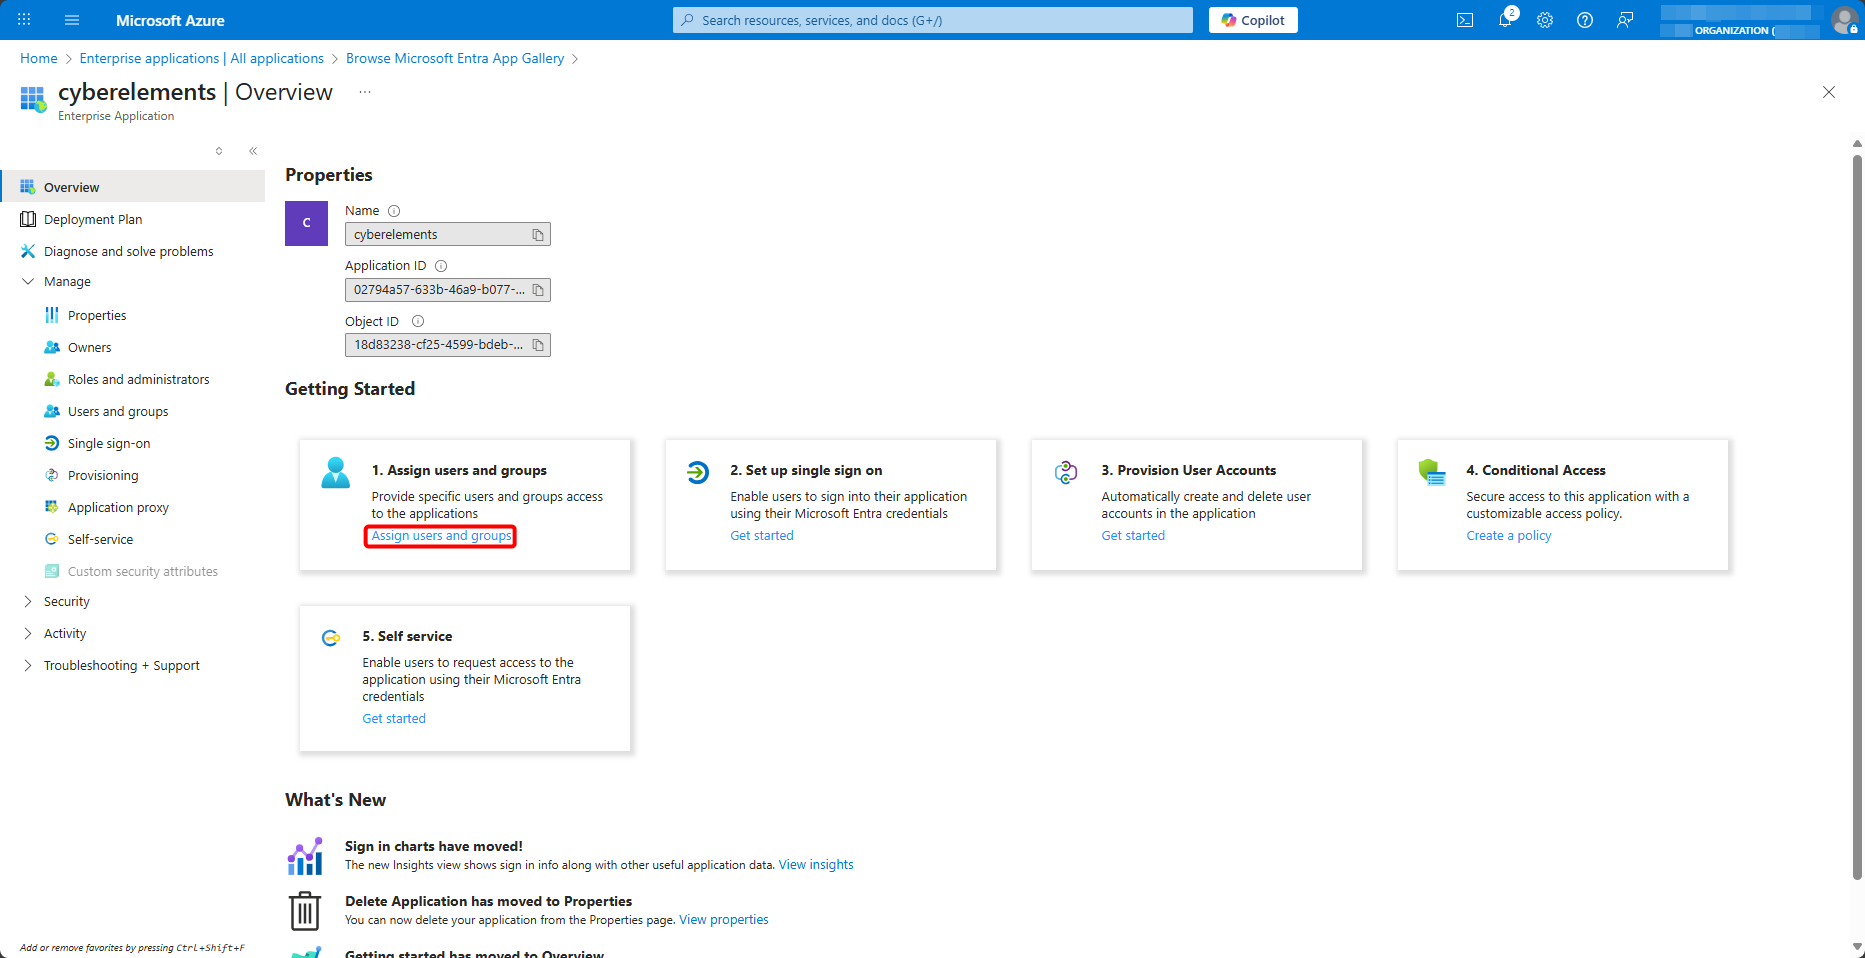
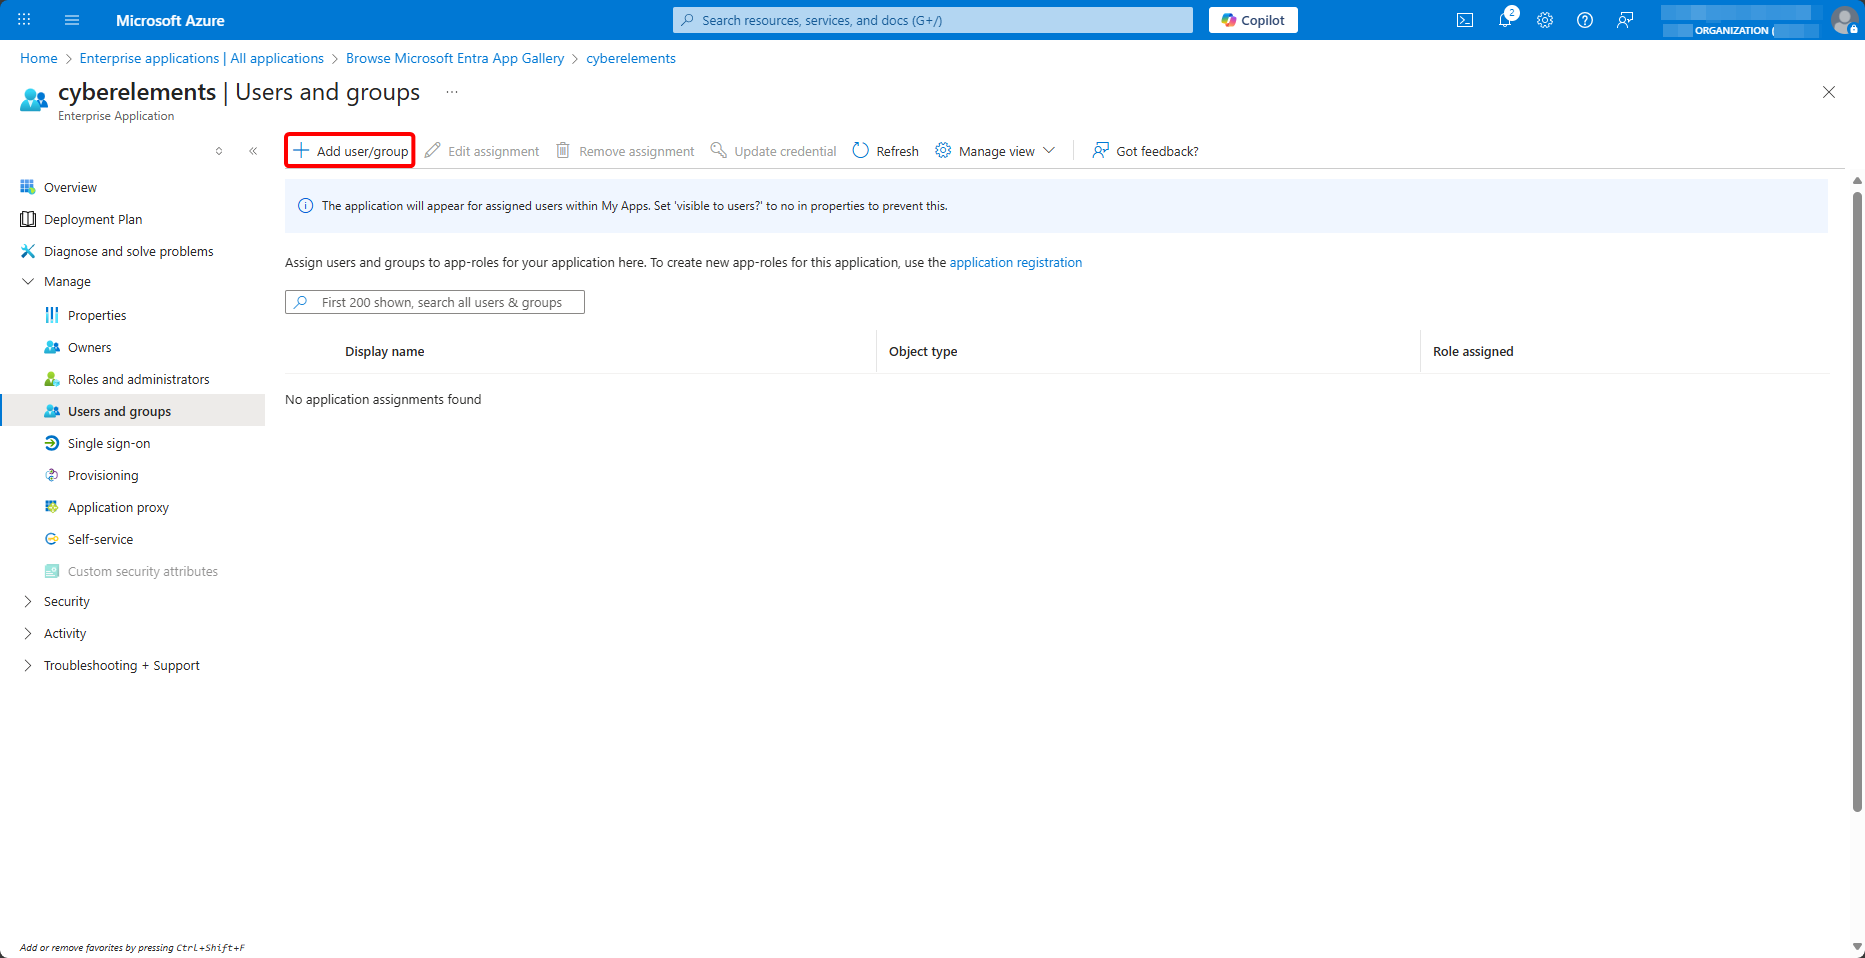
Affectez des groupes à l'application
La revendication de groupe configurée plus bas ne transmet que les groupes affectés à l'application dont l'utilisateur est membre. Un utilisateur affecté seul à l'application se connecte, mais sans aucun groupe : les applications qui lui sont ouvertes par un groupe ne lui sont alors pas proposées.
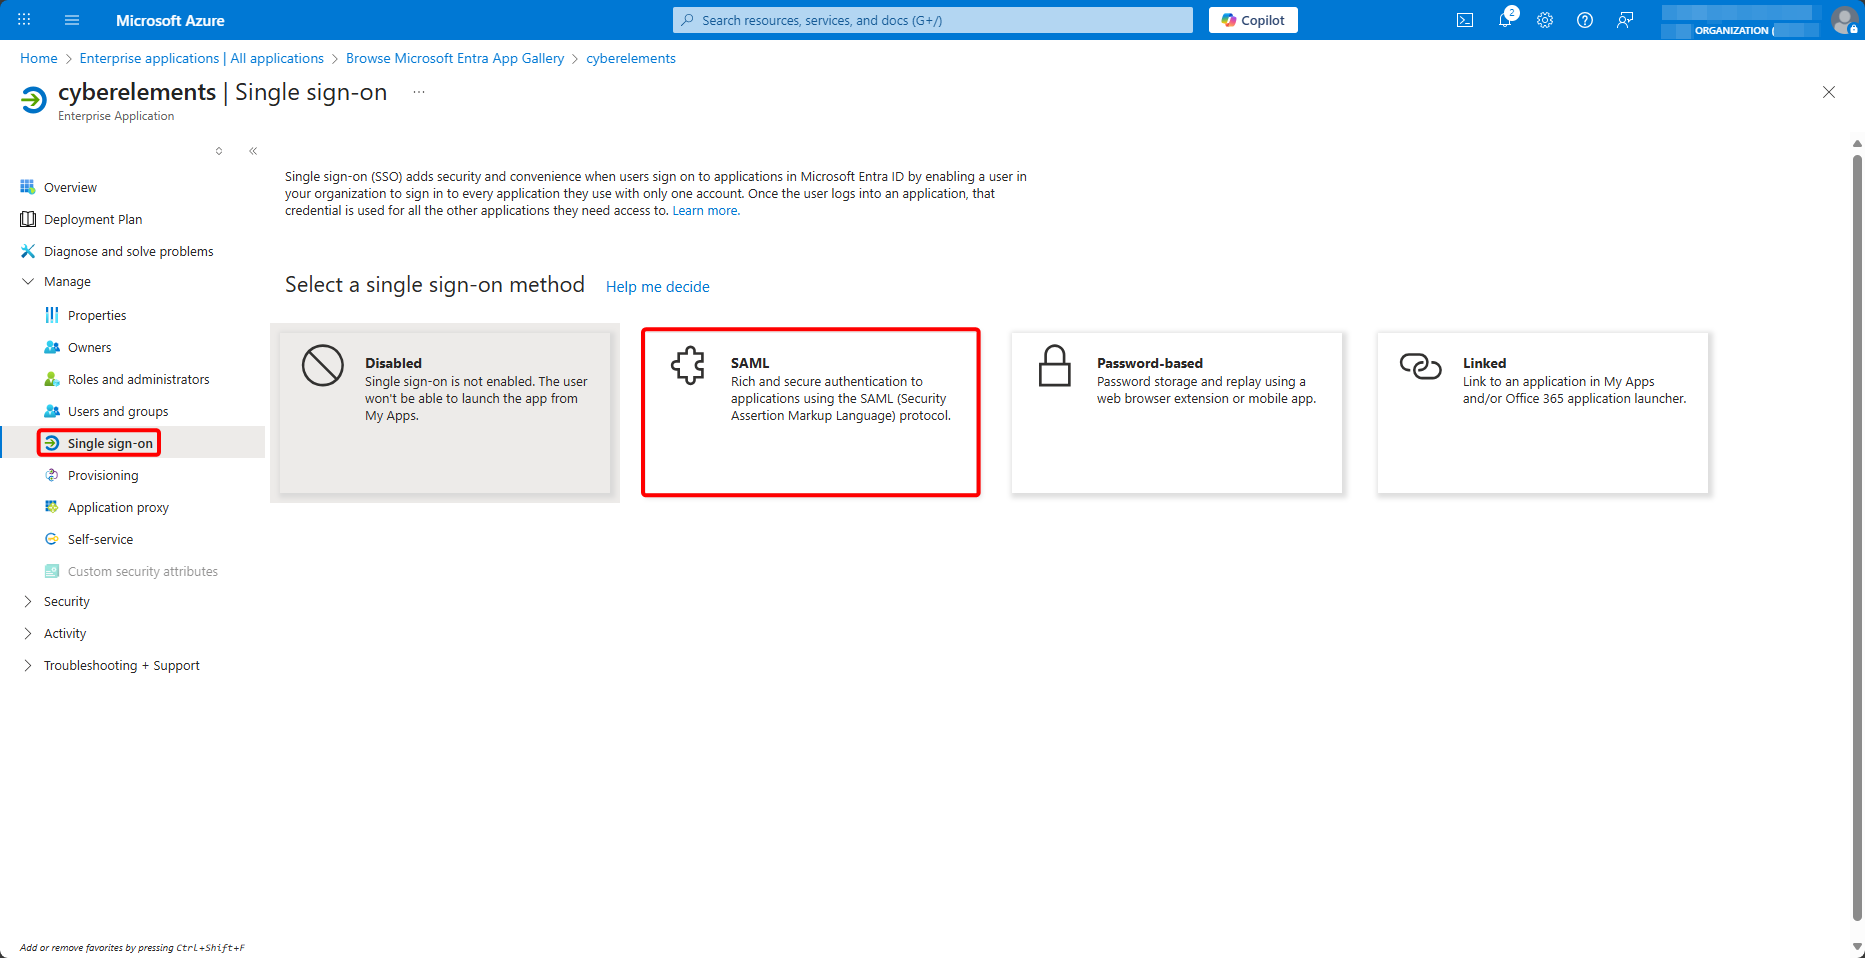
Ensuite, rendez-vous dans le menu Authentification unique et sélectionnez la méthode SAML :
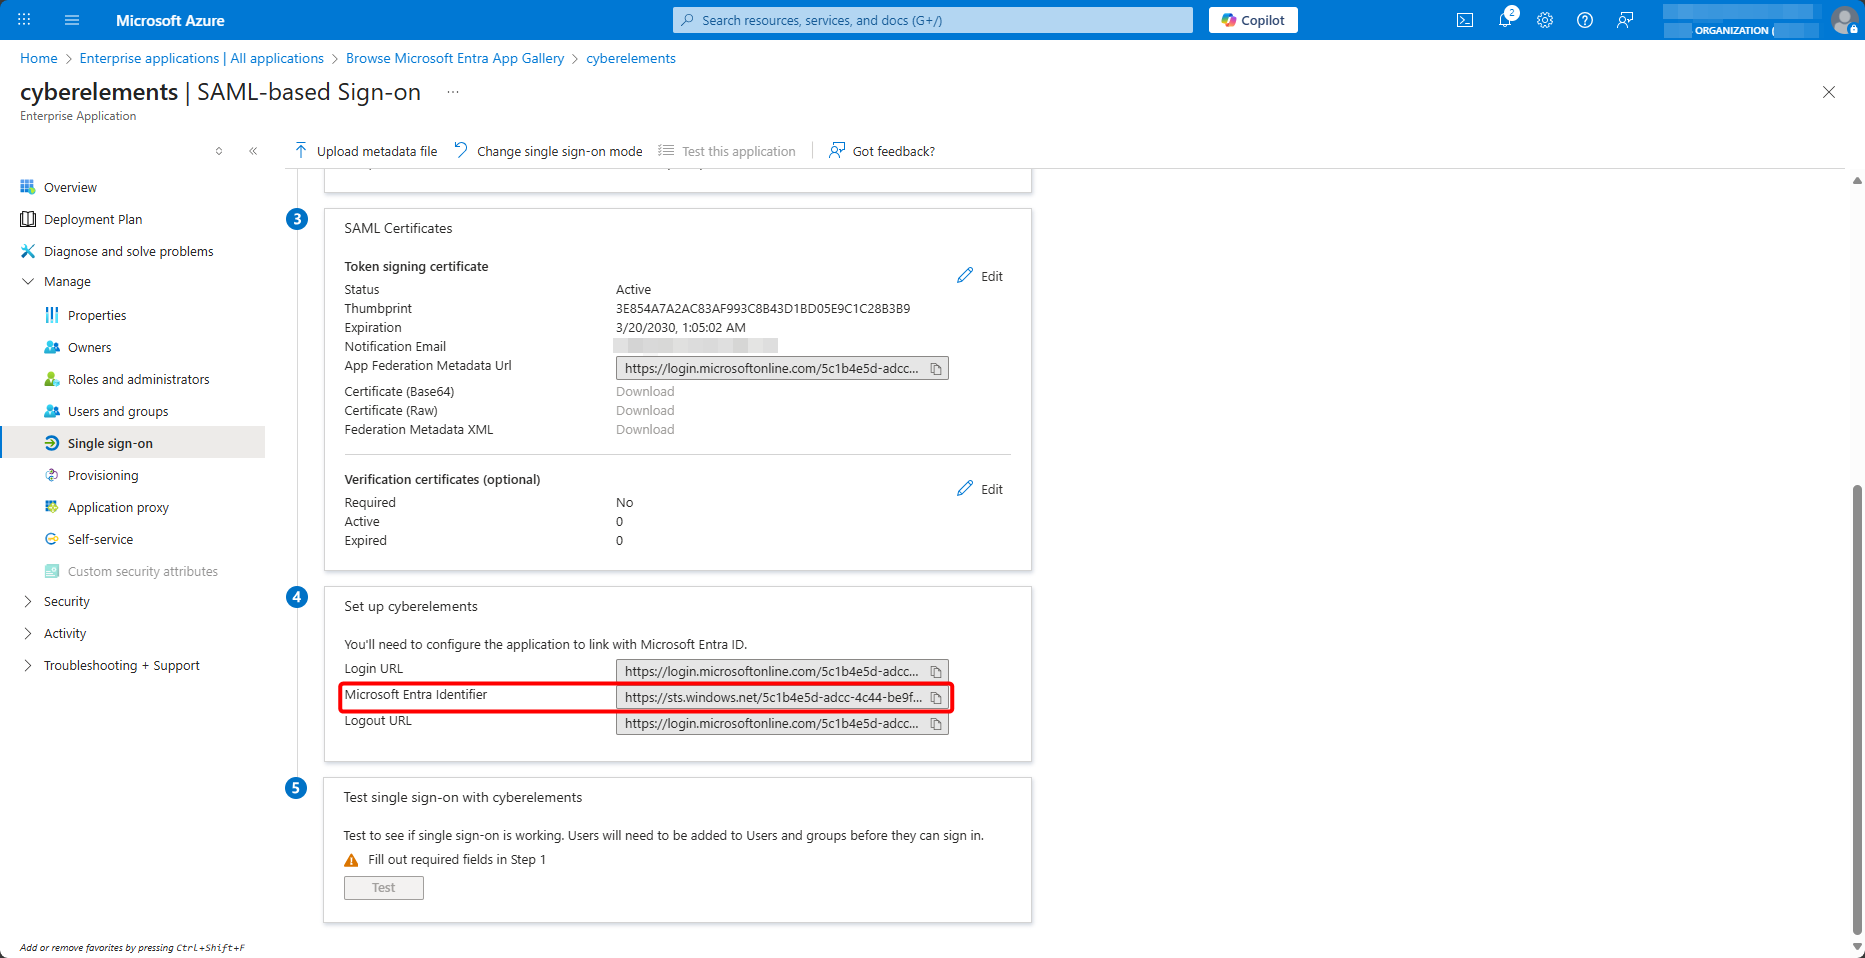
En bas de page, copiez la valeur de Identificateur Microsoft Entra :
Création du domaine SAML dans CyberElements
Conservez l'onglet ouvert et, depuis la console d'administration CyberElements, ouvrez les fournisseurs d'identités :
Puis ajoutez-en un nouveau :
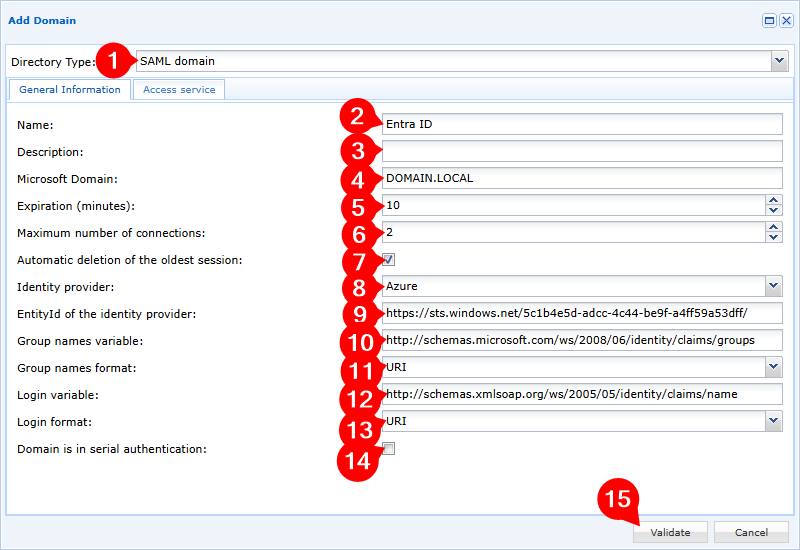
- Sélectionnez le type de domaine
Domaine SAML - Nommez votre nouveau domaine
- Ajoutez une description facultative
- Précisez votre domaine local, cela servira pour le mécanisme de SSO lorsqu'il est paramétré en activé
- Ajustez le temps d'expiration des sessions utilisateurs inactives (sessions utilisateurs où aucune application CyberElements n'est lancée)
- Ajustez le nombre de sessions simultanées autorisées pour chacun des utilisateurs
- Activez ou non la suppression automatique de la plus ancienne session si l'utilisateur se connecte alors qu'il a déjà atteint le nombre de sessions simultanées maximal
- Sélectionnez le fournisseur d'identité
Azure - Renseignez la valeur de
Identificateur Microsoft Entrarécupérée précédemment - Renseignez la variable des groupes :
groups - Sélectionnez le format de la variable des groupes
Non spécifié - Renseignez la variable login :
name - Sélectionnez le format de la variable login
Basique - Ajoutez ou non le domaine dans l'authentification en cascade
- Validez la création du domaine
Pourquoi deux formats différents
Microsoft Entra ID transmet la revendication name au format De base (basic), fixé plus bas lors de son paramétrage. Il transmet en revanche la revendication groups sans format : son panneau de revendication de groupe ne permet pas d'en choisir un. Le format Non spécifié correspond à ce qui est réellement reçu ; avec le format Basique, les groupes ne sont pas reconnus.
Rééditez ensuite le domaine afin de vous rendre dans le second onglet Service d'accès. De là, téléchargez les métadonnées de configuration pour l'IDP avec le lien Métadonnées à configurer sur l'IDP :
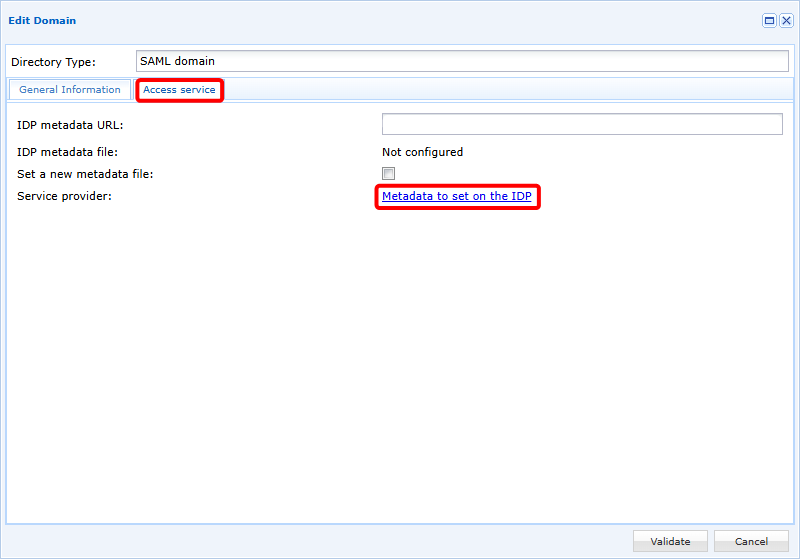
Configuration de l'authentification unique dans Microsoft Entra ID
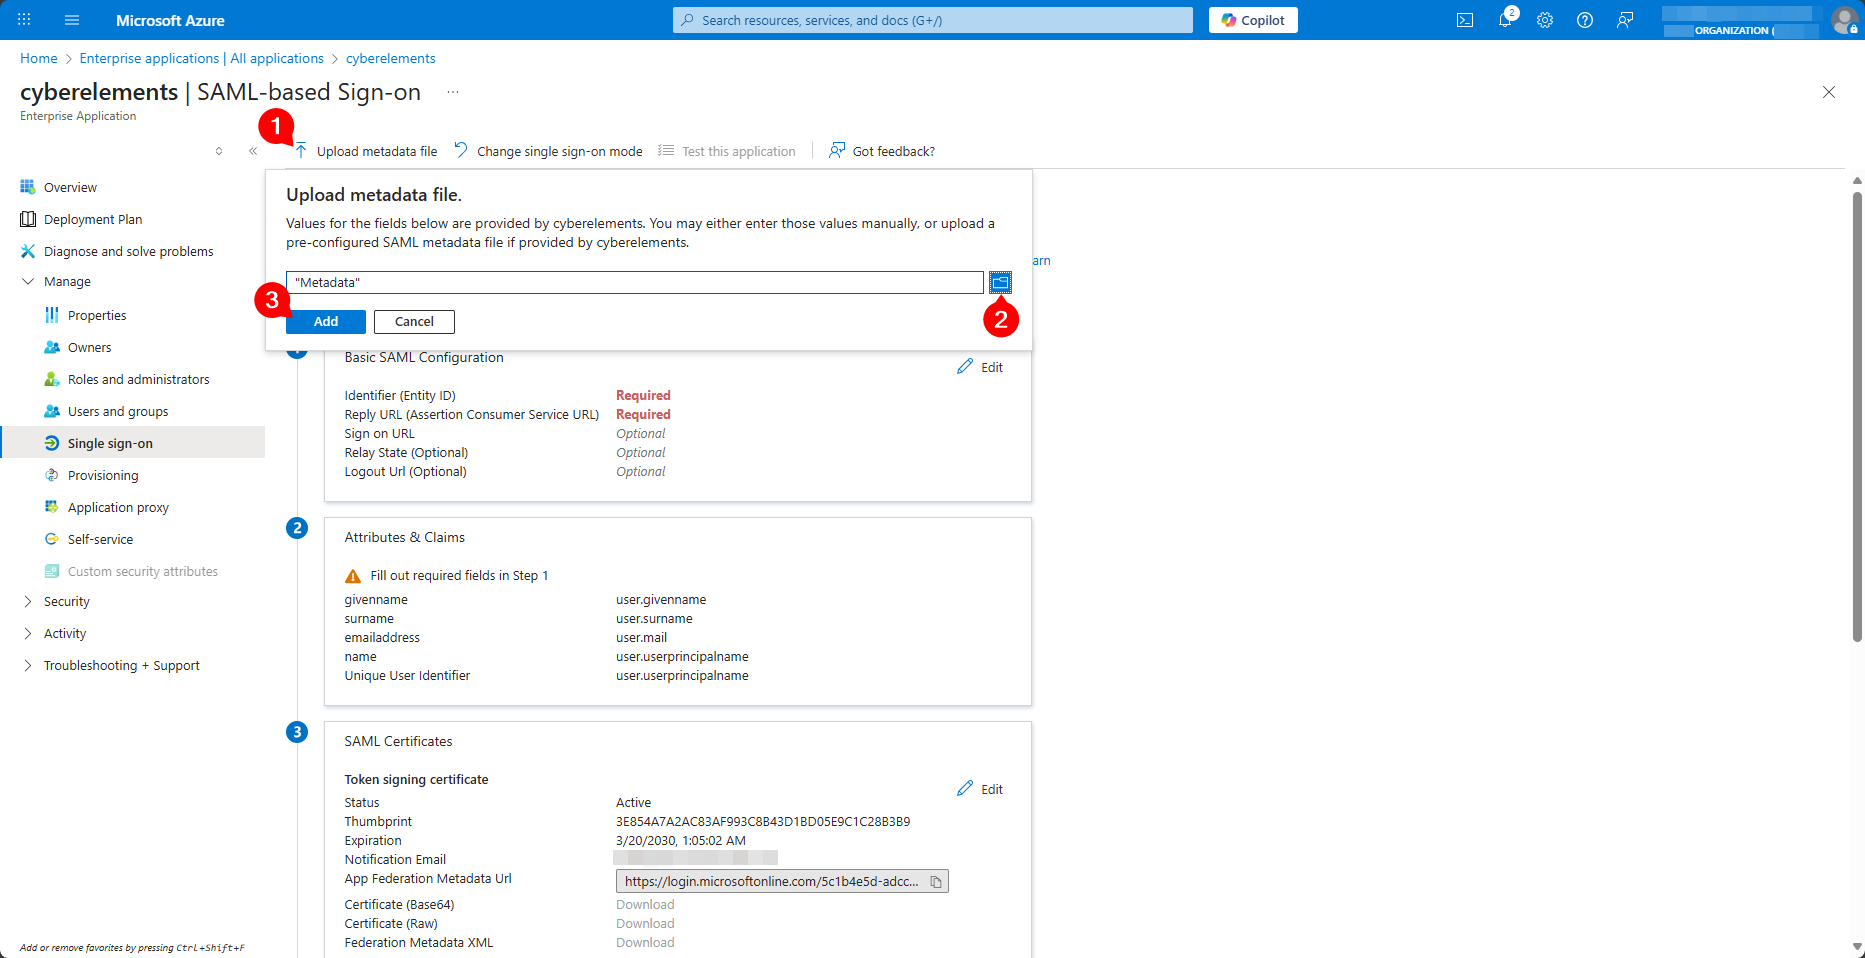
Retournez dans l'onglet de configuration de l'application d'entreprise, et chargez le fichier Metadata récupéré de CyberElements avec Charger le fichier de métadonnées :
Le panneau Configuration SAML de base s'ouvre, prérempli. Modifiez la valeur de URL de déconnexion (facultatif) en remplaçant, à la fin, /SLO/Artifact par /SLO/Redirect, et enregistrez la configuration avec Enregistrer :
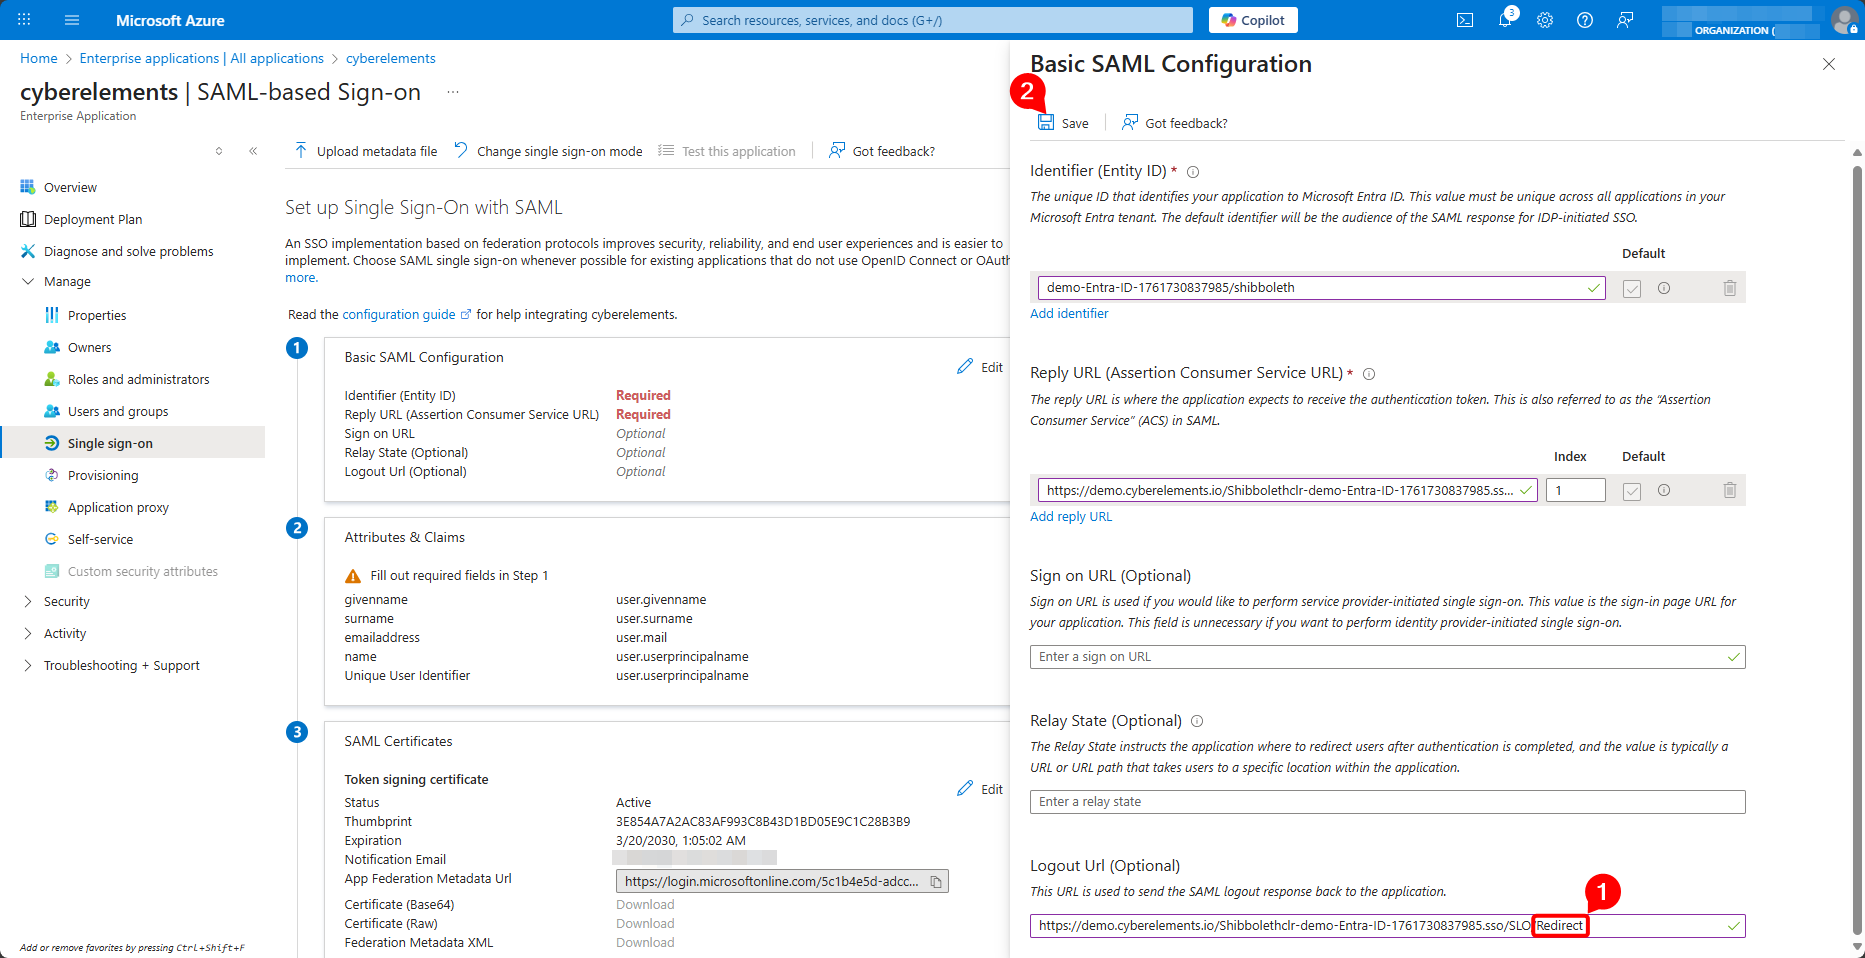
Pourquoi modifier l'URL de déconnexion
Les métadonnées de CyberElements déclarent plusieurs adresses de déconnexion, et Microsoft Entra ID retient la première. Celle-ci utilise la liaison HTTP-Artifact, que Microsoft Entra ID ne prend pas en charge pour la déconnexion.
Éditez ensuite les attributs et revendications, depuis Attributs et revendications > Modifier :
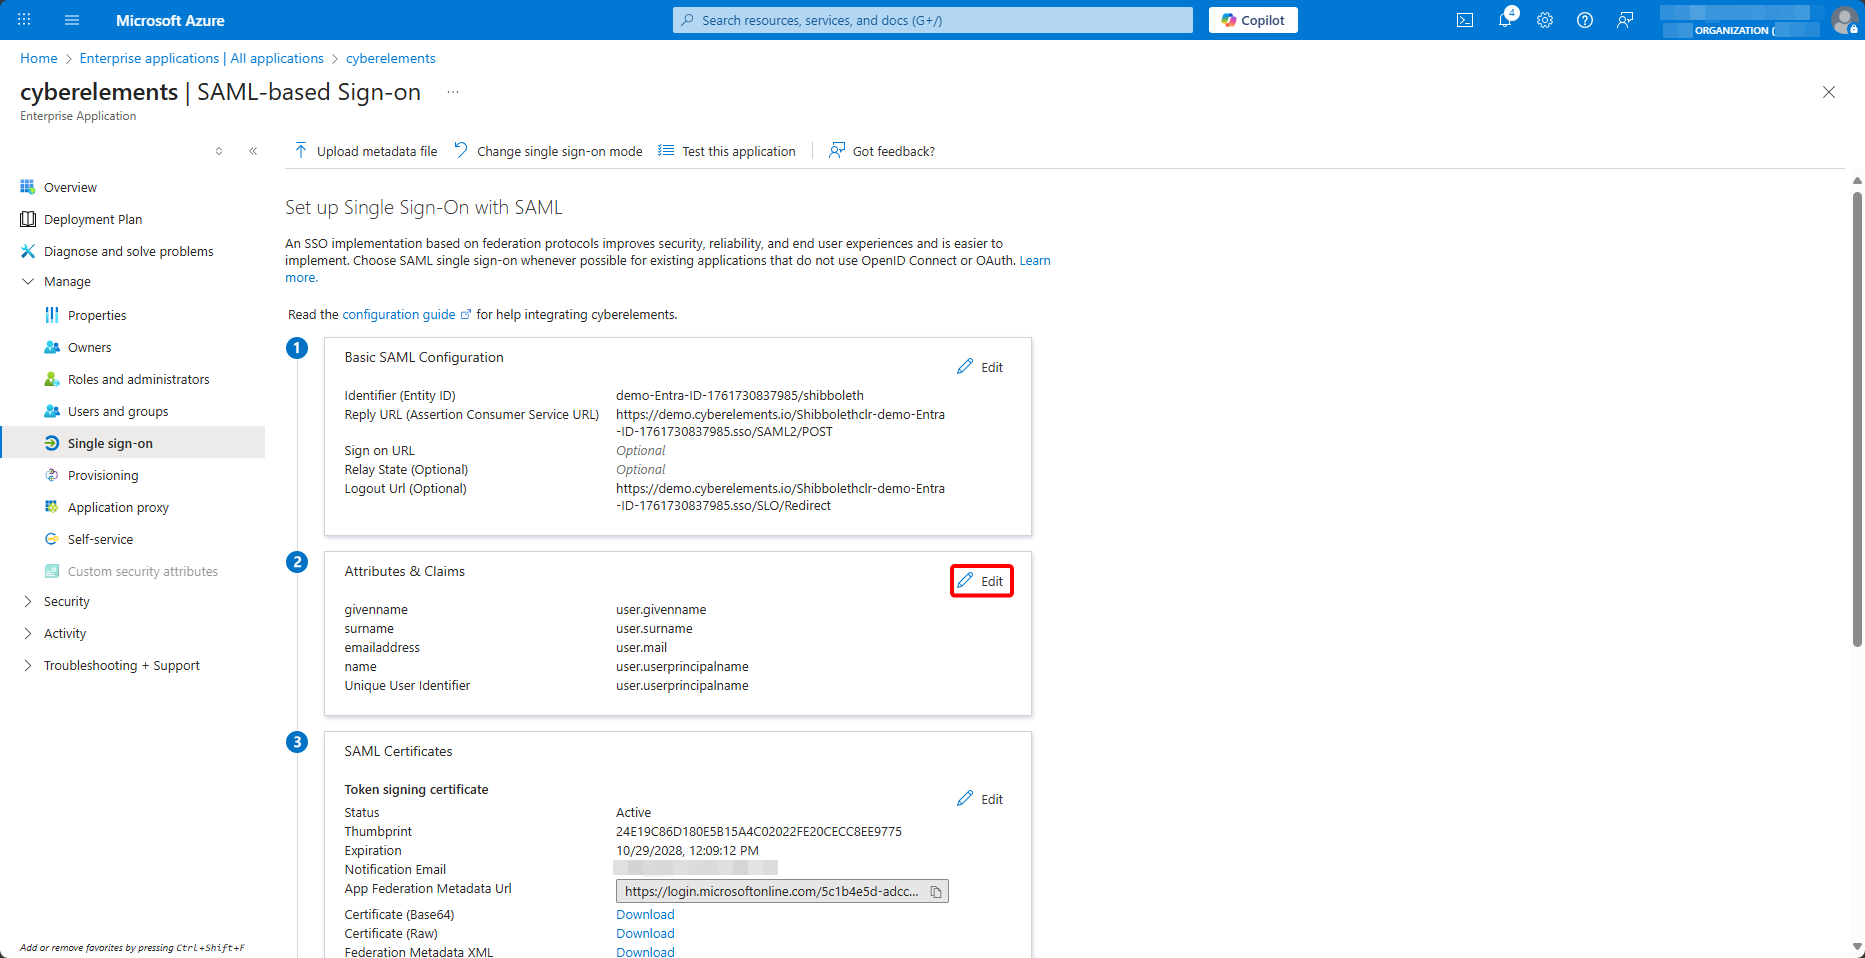
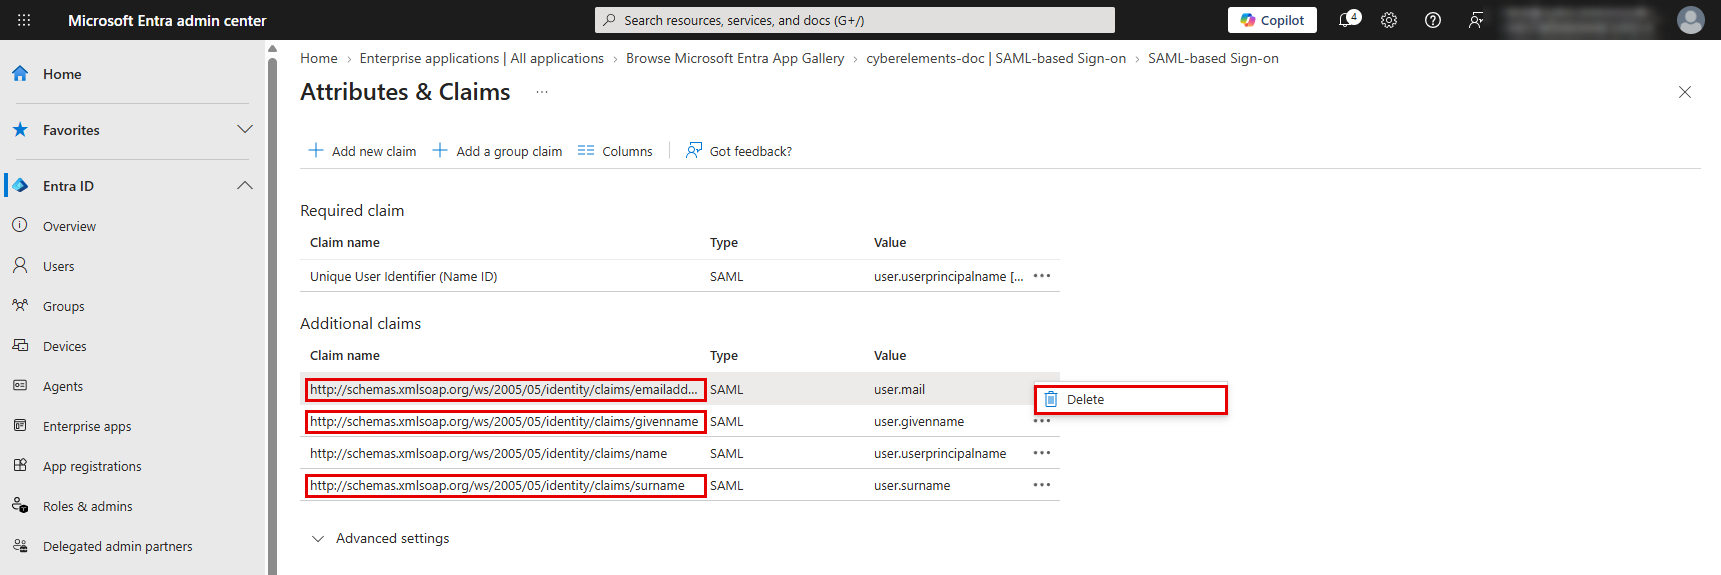
Supprimez les revendications emailaddress, givenname et surname, que CyberElements n'utilise pas, avec Supprimer dans leur menu … :
Cliquez sur la revendication name et, dans le panneau Gérer la revendication :
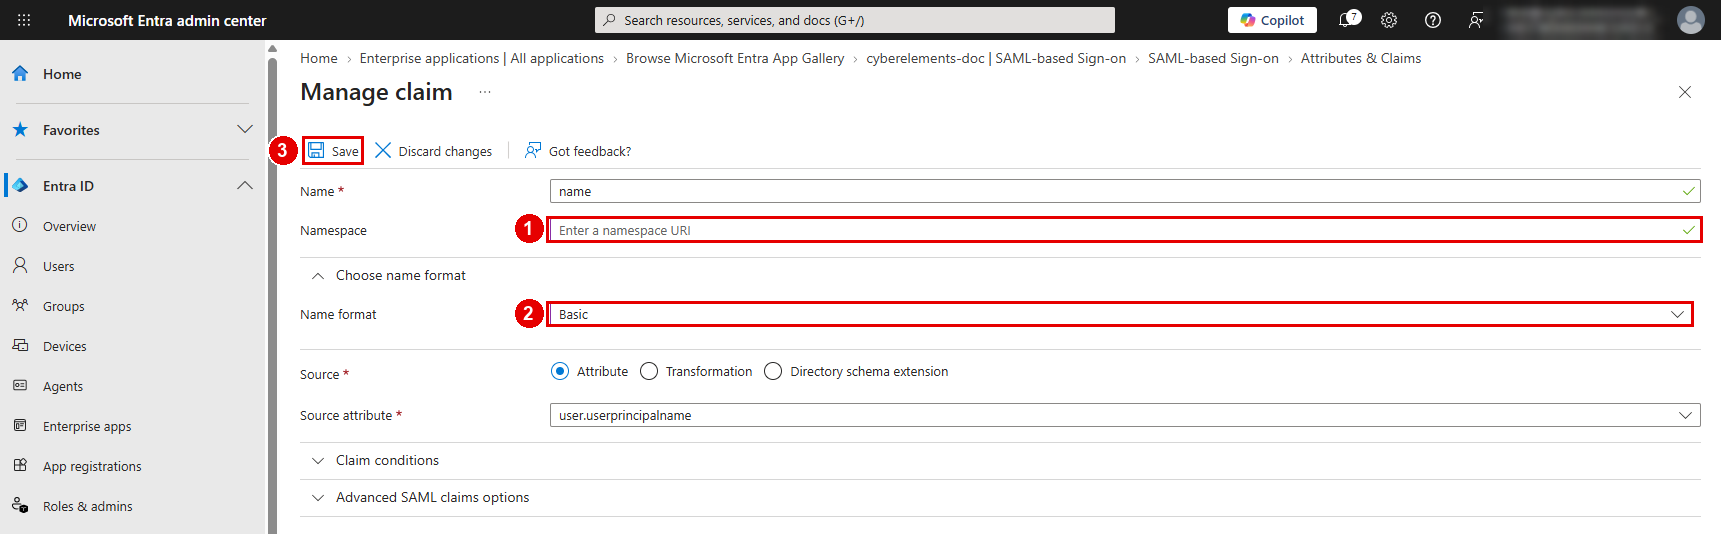
- Videz le champ
Espace de noms - Dépliez
Choisir le format de nomet sélectionnez le formatDe base - Enregistrez avec
Enregistrer
Ajoutez ensuite une revendication de groupe :
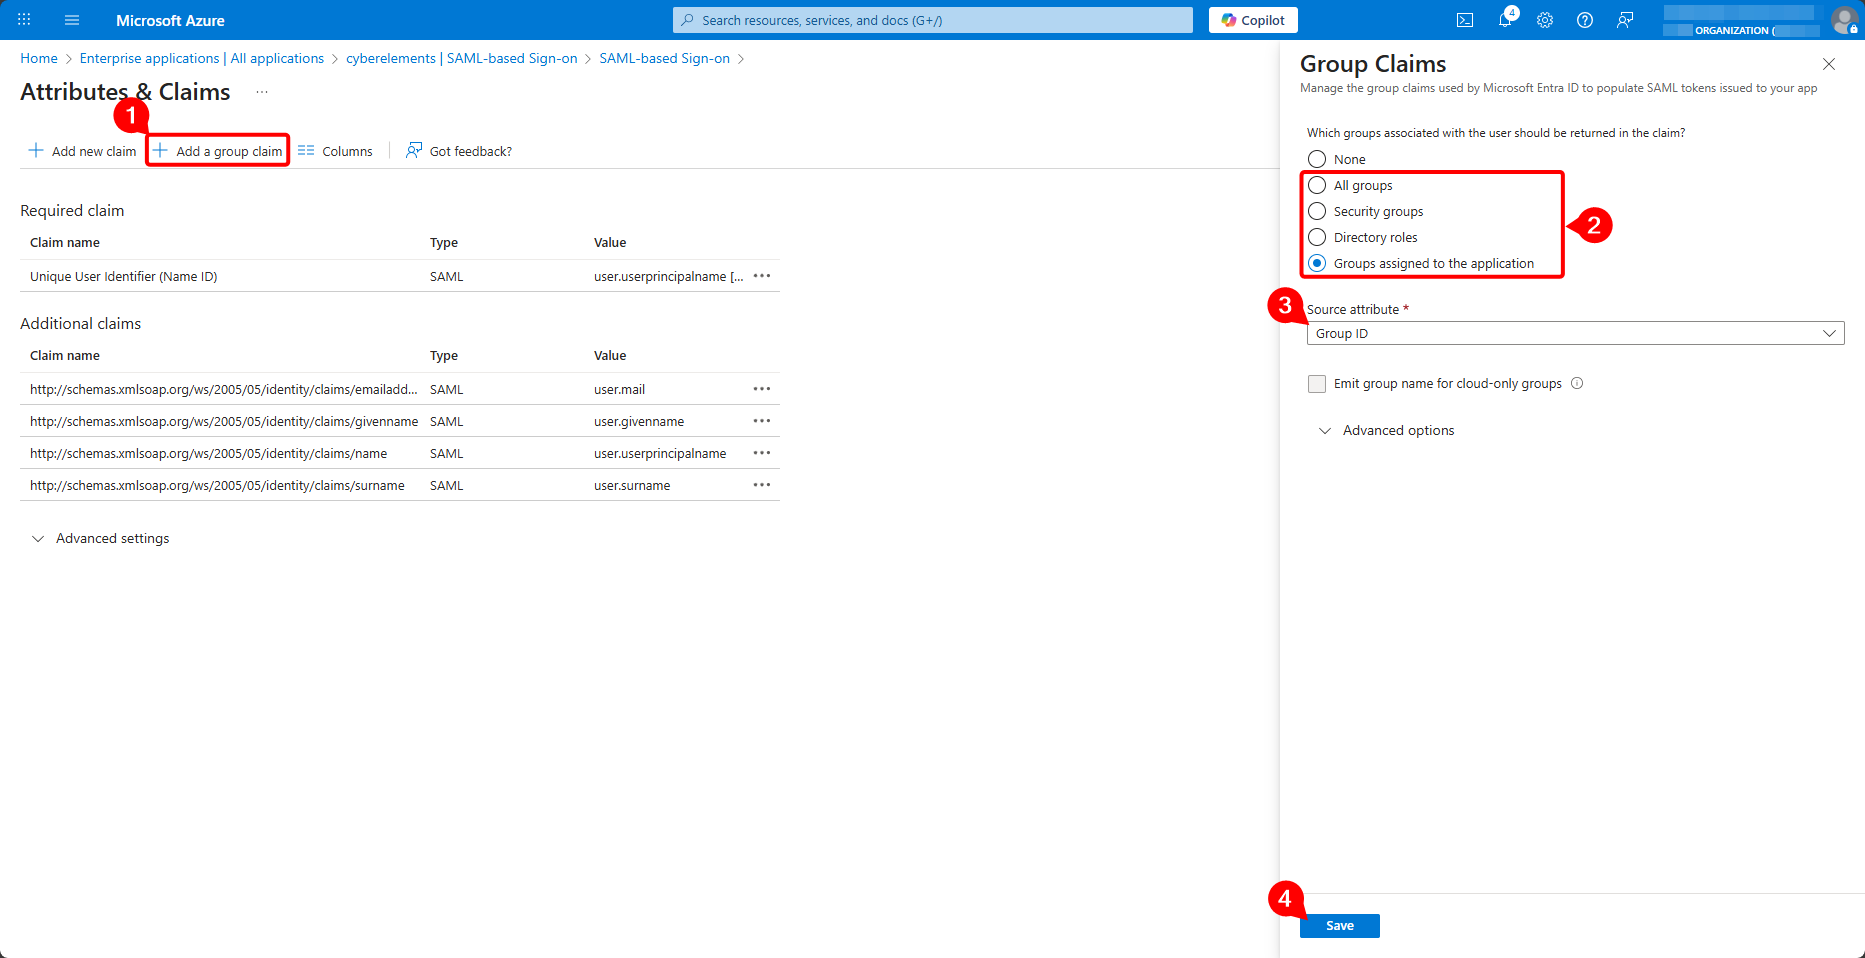
- Cliquez sur
Ajouter une revendication de groupe - Sélectionnez les groupes à transmettre :
Groupes attribués à l'application(recommandé) ouTous les groupes - Laissez l'attribut de la source à
Identificateur de groupe: c'est l'ID de l'objet groupe qui est transmis - Dépliez
Options avancées, cochezPersonnaliser le nom de la revendication de groupe, renseignez le nomgroupset laissez le champEspace de noms (facultatif)vide - Enregistrez avec
Enregistrer
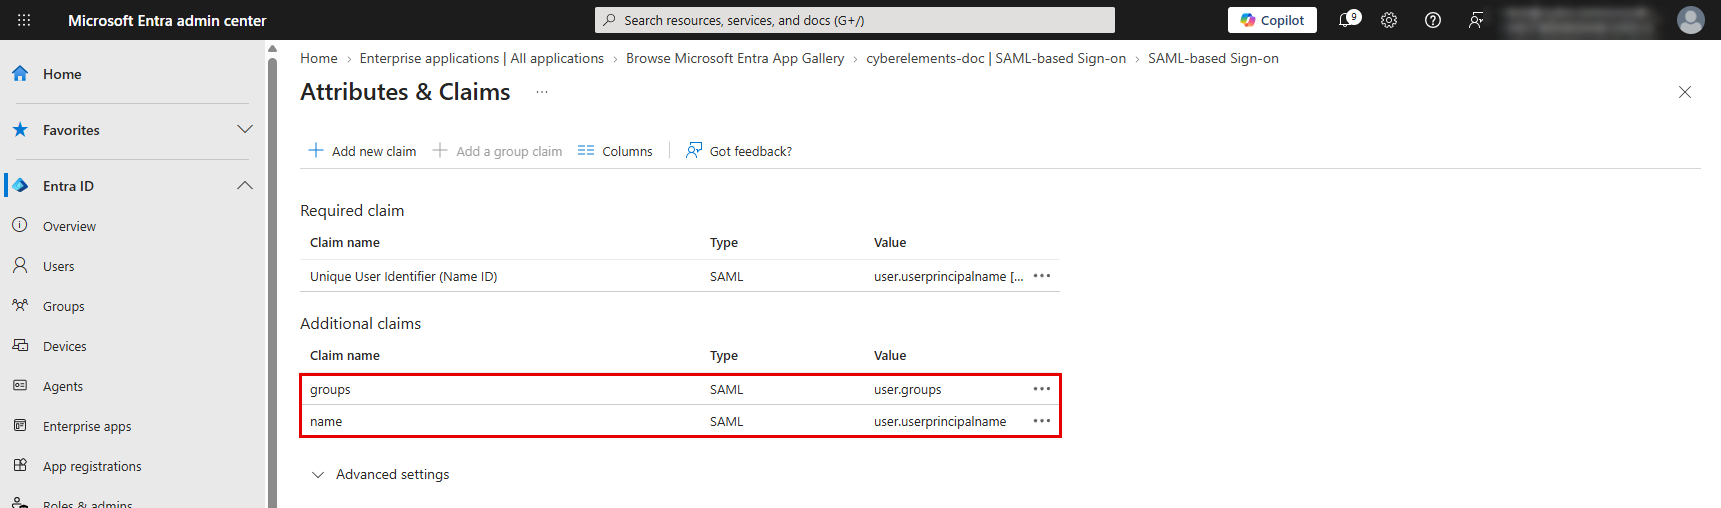
Vérifiez la liste obtenue : outre l'identifiant unique de l'utilisateur, seules les revendications groups et name doivent subsister :
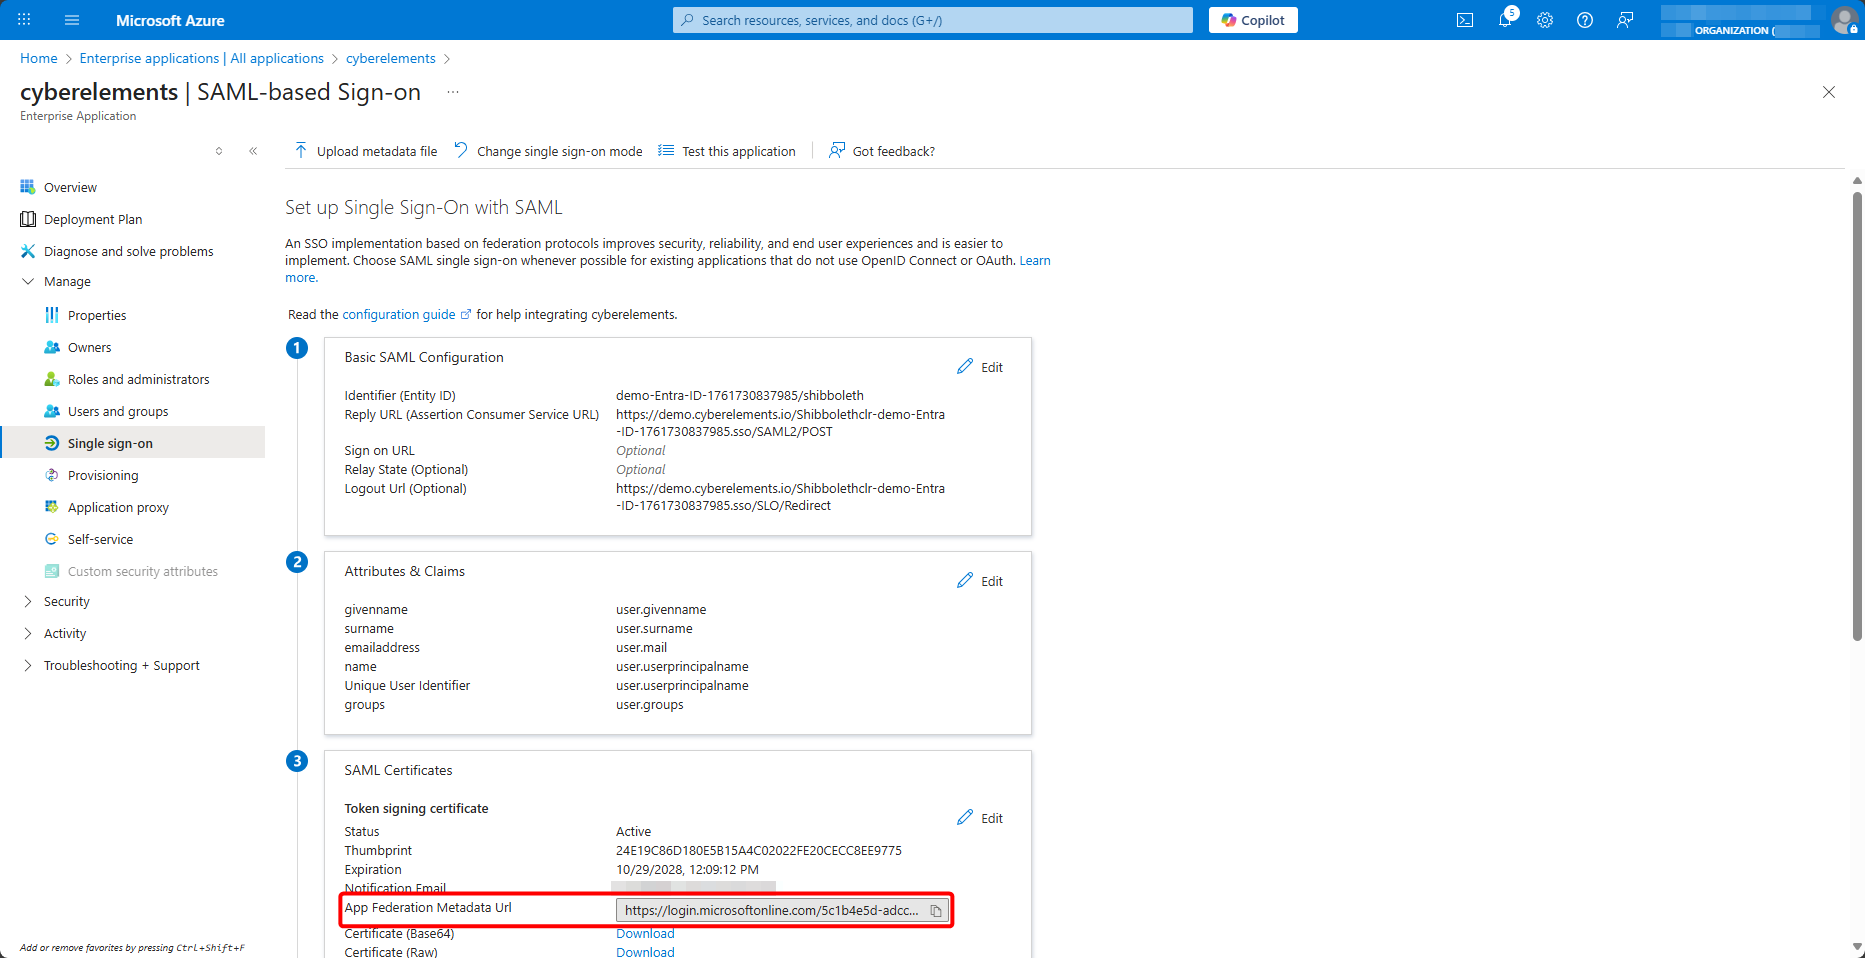
Finalement, récupérez l'URL des métadonnées de fédération, URL des métadonnées de fédération d'application :
Retournez dans la console d'administration CyberElements, onglet Service d'accès du domaine, renseignez cette URL dans URL des métadonnées de l'IDP et validez avec Valider :
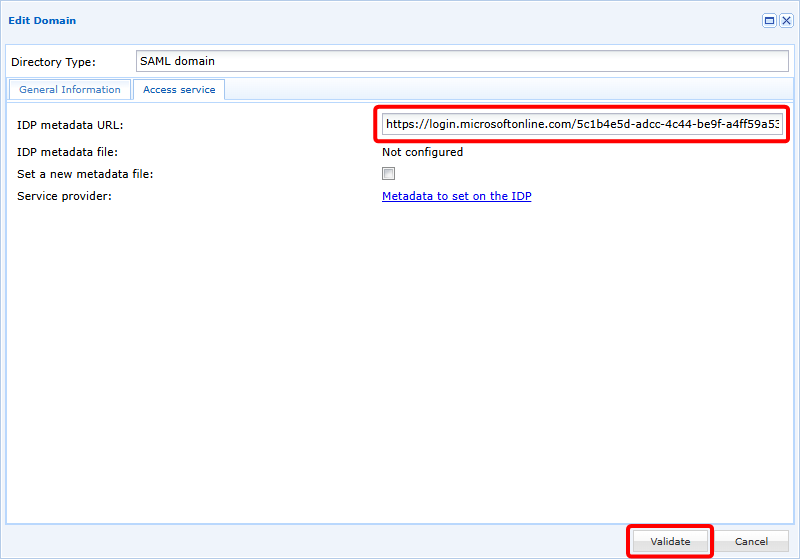
Une fois validé, votre nouveau domaine SAML est prêt à être utilisé.
Ajout de groupes
Le nouveau domaine SAML est directement exploitable mais, du fait que SAMLv2 ne prévoit pas d'échanges directs entre l'Identity Provider (IDP) et le Service Provider (SP), qui est dans notre contexte CyberElements, il ne peut avoir connaissance des groupes utilisateurs présents sur Entra ID.
Pour pallier ce problème, les groupes utilisateurs peuvent soit être synchronisés ponctuellement, soit être ajoutés manuellement au produit.
Par synchronisation ponctuelle
La synchronisation ponctuelle des groupes utilisateurs Entra ID est possible grâce à l'usage de la fonctionnalité device login d'Azure.
La fonctionnalité synchronisera l'ensemble des groupes présents sur Entra ID.
Pour réaliser cette synchronisation, ouvrez la liste des domaines disponibles et cliquez sur le bouton de synchronisation :
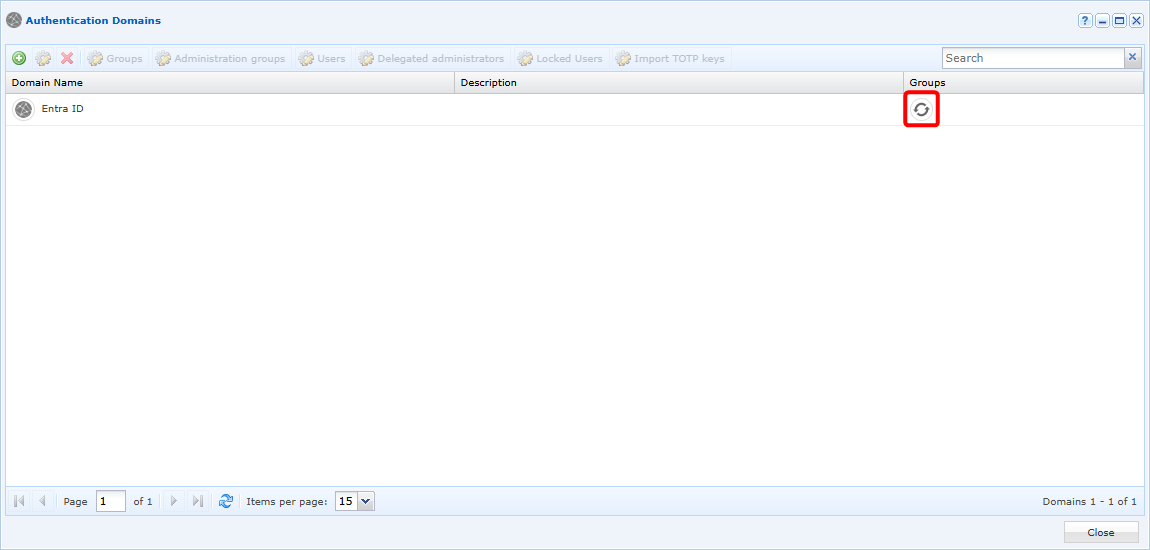
Une fenêtre s'ouvre dans laquelle un code sera à recopier pour le coller sur l'authentification à Azure accessible avec le lien indiqué :
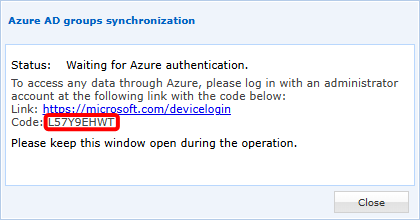
Après s'être authentifié, CyberElements va synchroniser l'ensemble des groupes pour les rendre exploitables dans la solution. Suivant le nombre de groupes à synchroniser, l'opération peut prendre jusqu'à 5 minutes (pour des milliers de groupes à synchroniser).
Manuellement
Ouvrez la gestion des groupes utilisateurs :
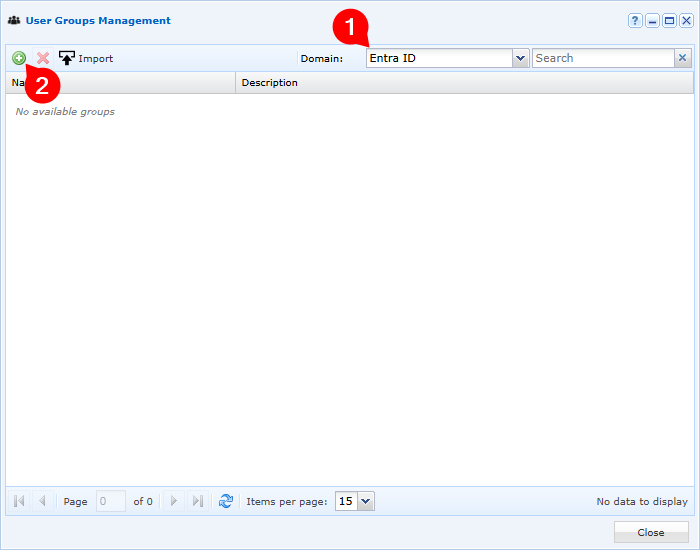
Sélectionnez votre domaine Entra ID et cliquez sur le bouton d'ajout :
Finalement remplissez les différents champs pour l'ajout d'un groupe présent sur Entra ID :
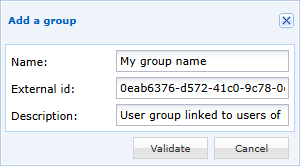
- Donnez le nom d'affichage dans CyberElements de votre groupe utilisateur (pour simplifier la gestion il est recommandé de le nommer de la même manière que sur Entra ID)
- Précisez l'ID de l'objet groupe, ce dernier étant récupérable depuis la gestion des groupes Azure
- Ajoutez, de façon facultative, une description au groupe utilisateur