Microsoft Entra ID
Ovaj članak predstavlja konfiguraciju SAMLv2 federacije identiteta između Microsoft Entra ID i platforme CyberElements.
Konfiguriranje SAML davatelja identiteta s Microsoft Entra ID
Stvaranje poslovne aplikacije
Prijavite se u centar za administratore servisa Microsoft Entra: Centar za administratore servisa Microsoft Entra
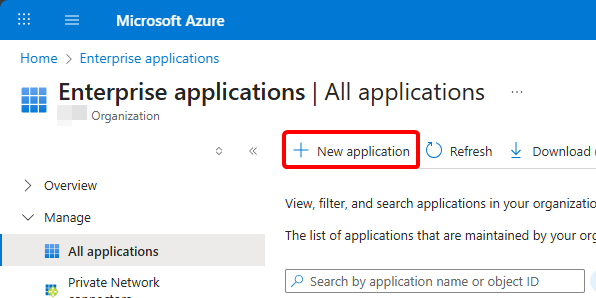
Na izborniku otvorite Entra ID > Enterprise apps, a zatim stvorite novu aplikaciju pomoću New application:
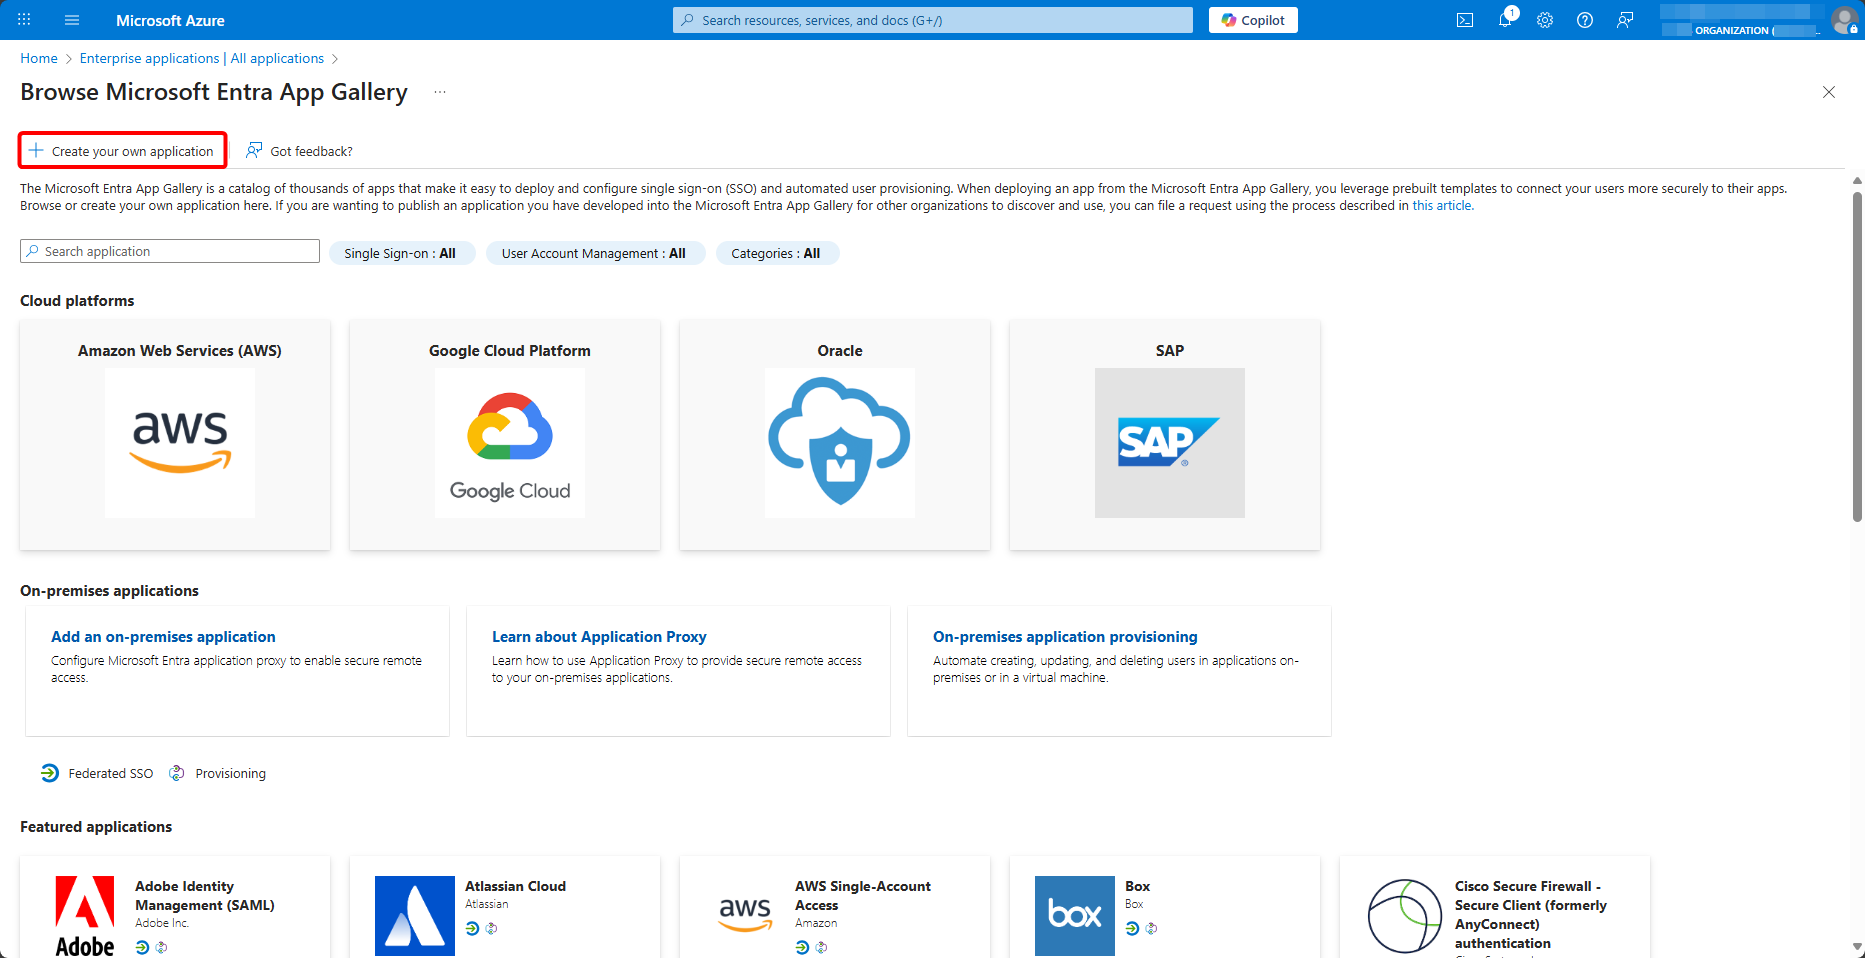
U galeriji odaberite Create your own application:
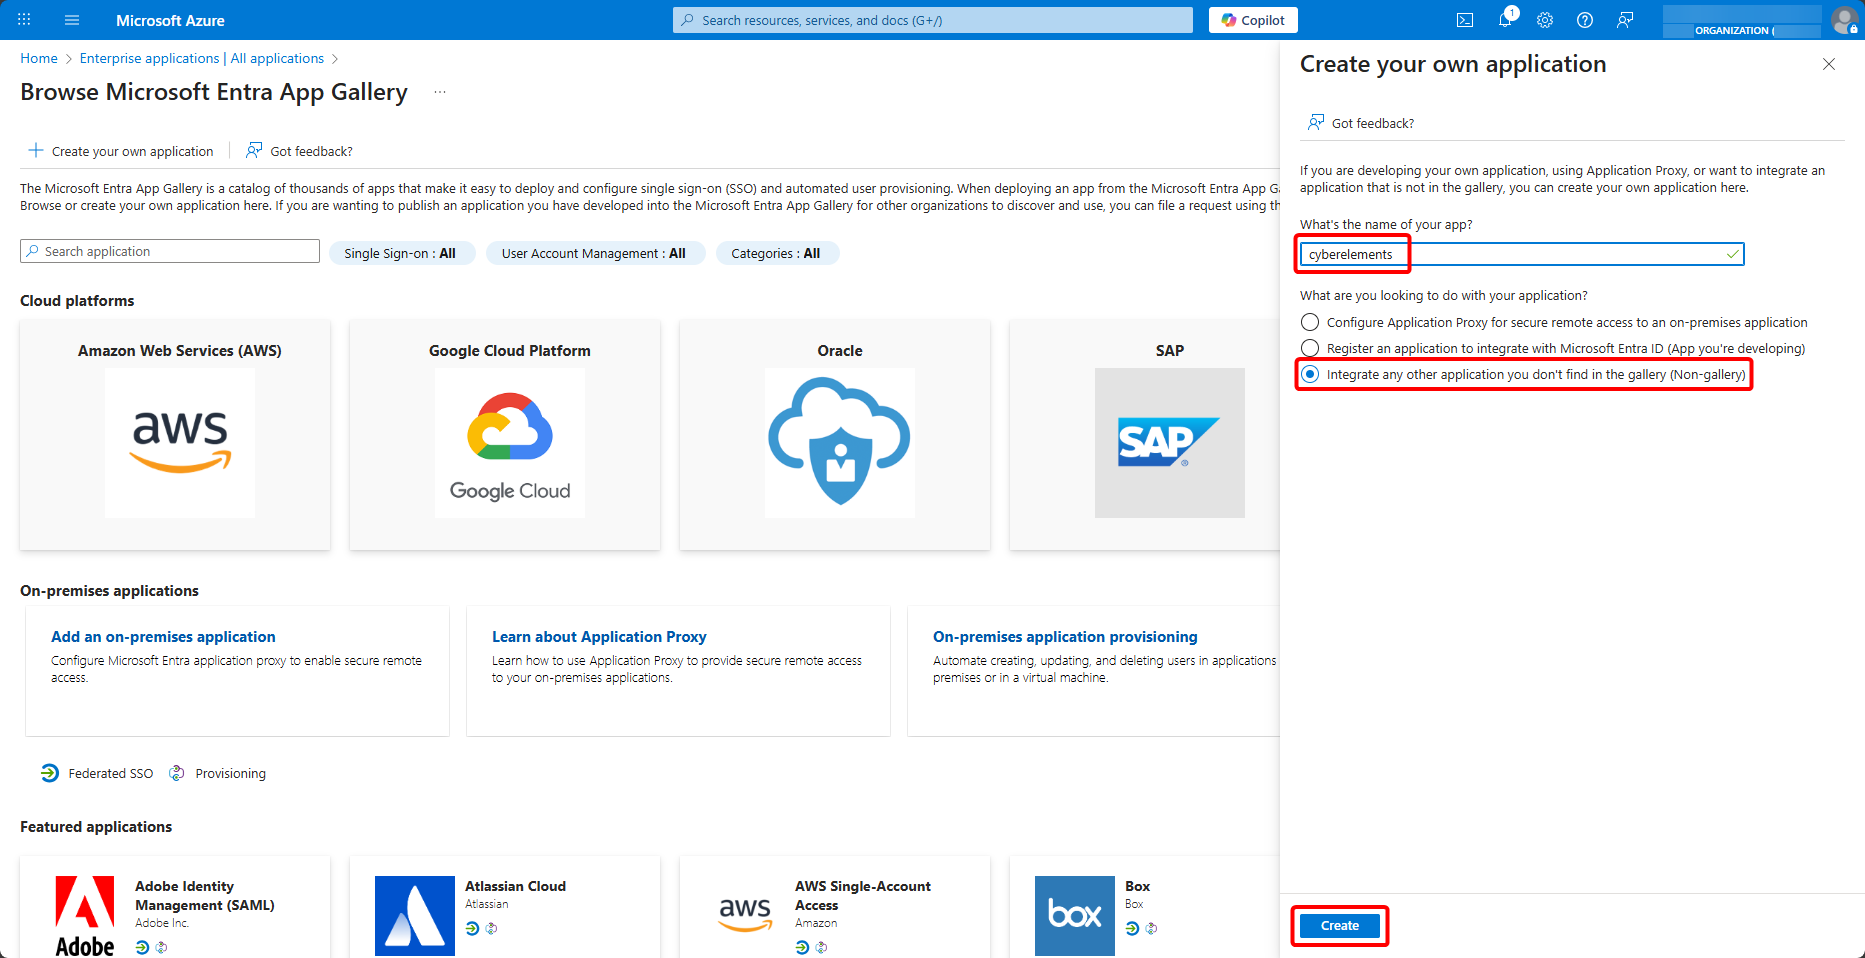
Unesite naziv aplikacije, odaberite Integrate any other application you don't find in the gallery (Non-gallery) i stvorite je pomoću Create:
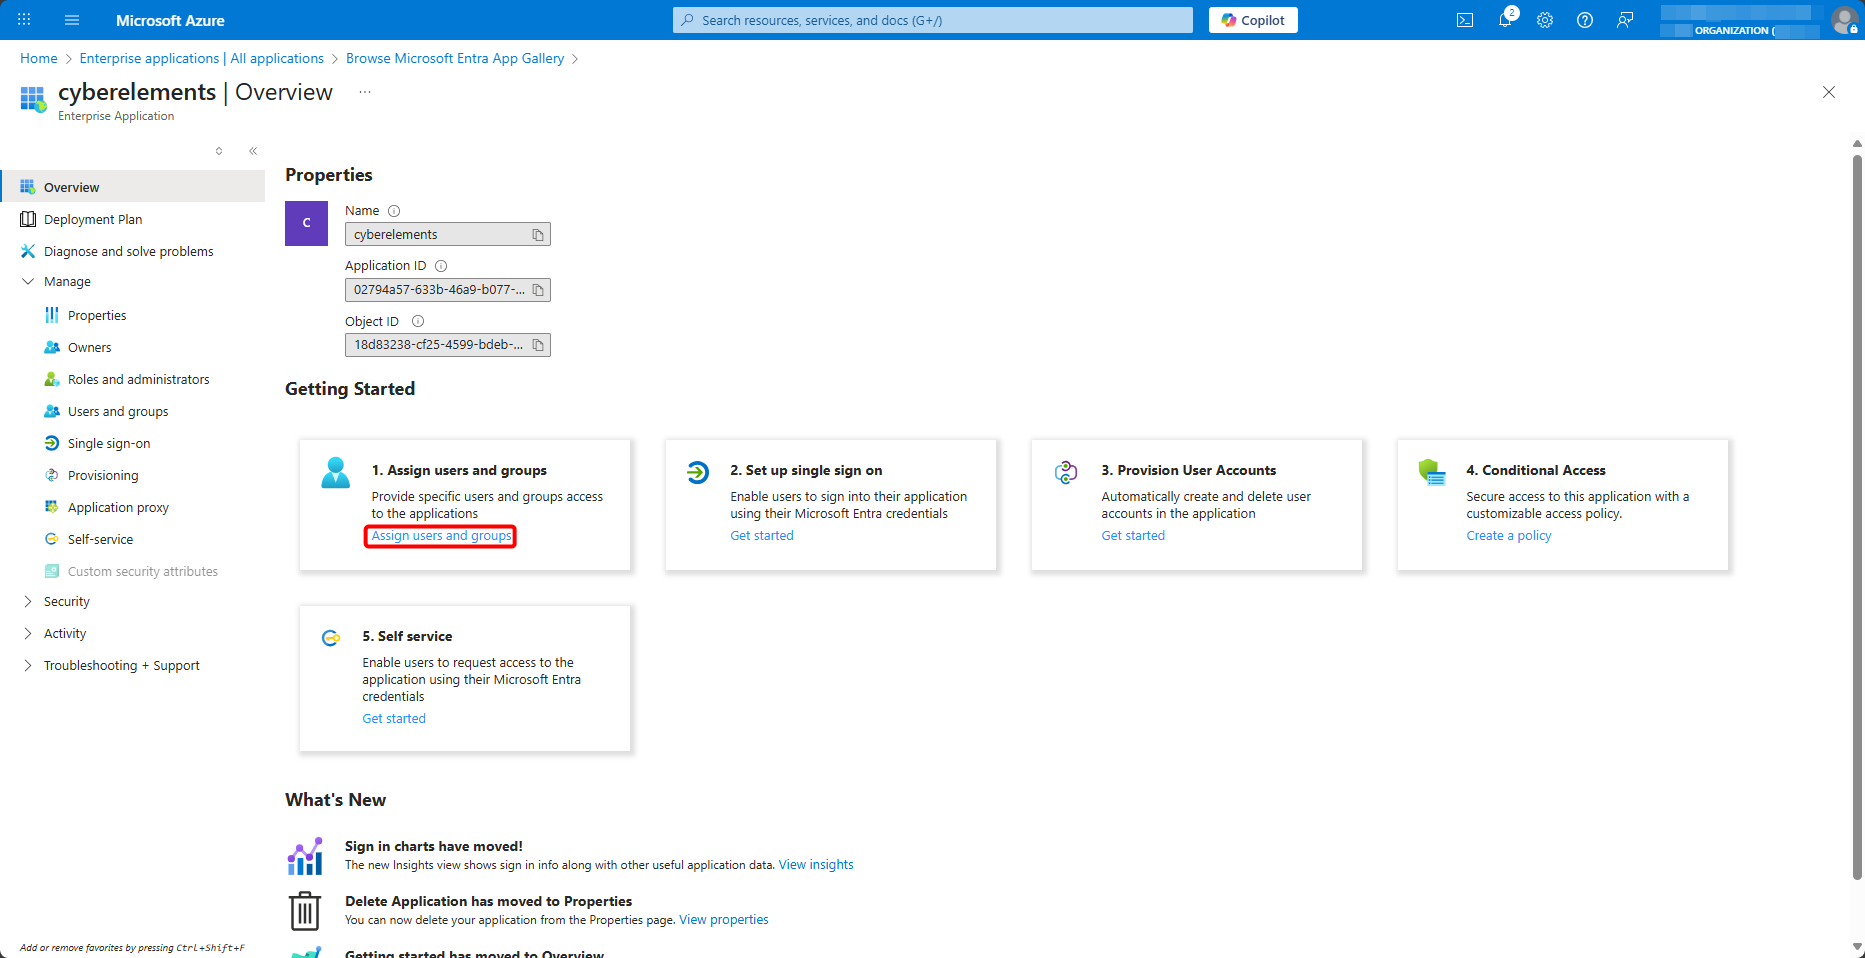
Nakon što stvorite poslovnu aplikaciju za CyberElements, dodijelite joj autorizirane korisnike i grupe putem Users and groups > Add user/group:
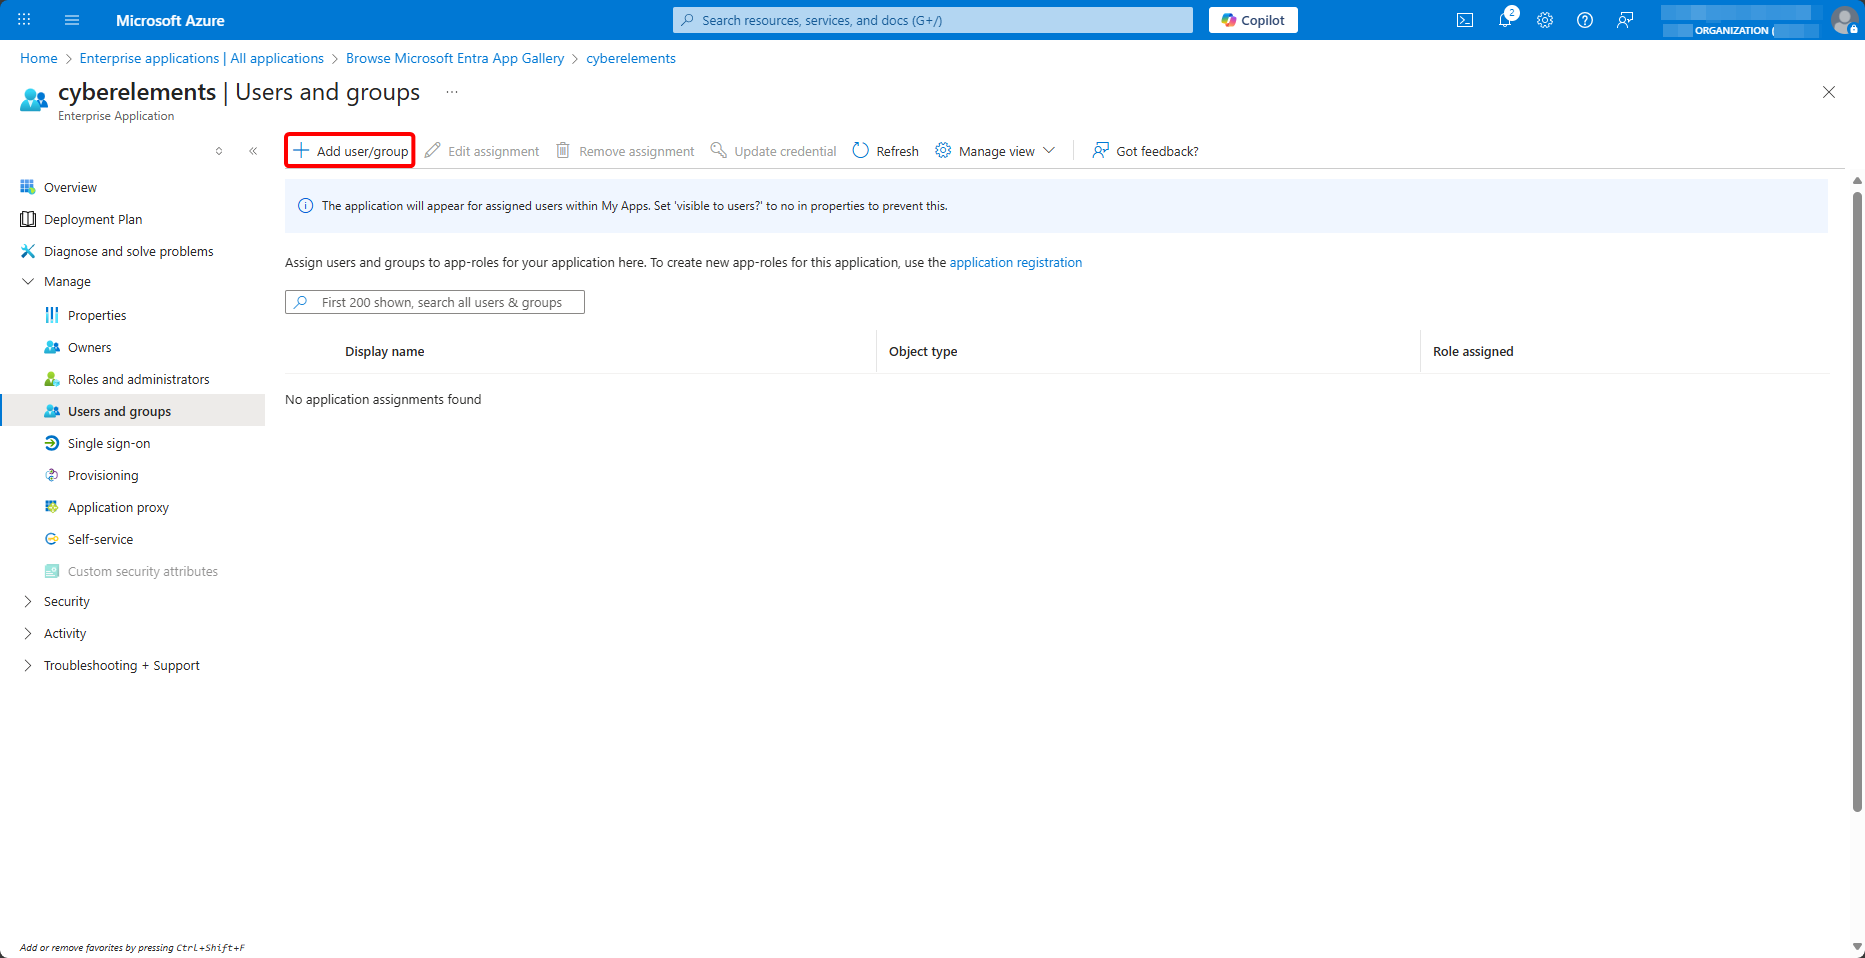
Dodijelite grupe aplikaciji
Tvrdnja grupe konfigurirana u nastavku šalje samo grupe dodijeljene aplikaciji čiji je korisnik član. Korisnik koji je aplikaciji dodijeljen pojedinačno može se prijaviti, ali bez ijedne grupe: aplikacije koje su mu otvorene putem grupe tada mu se ne nude.
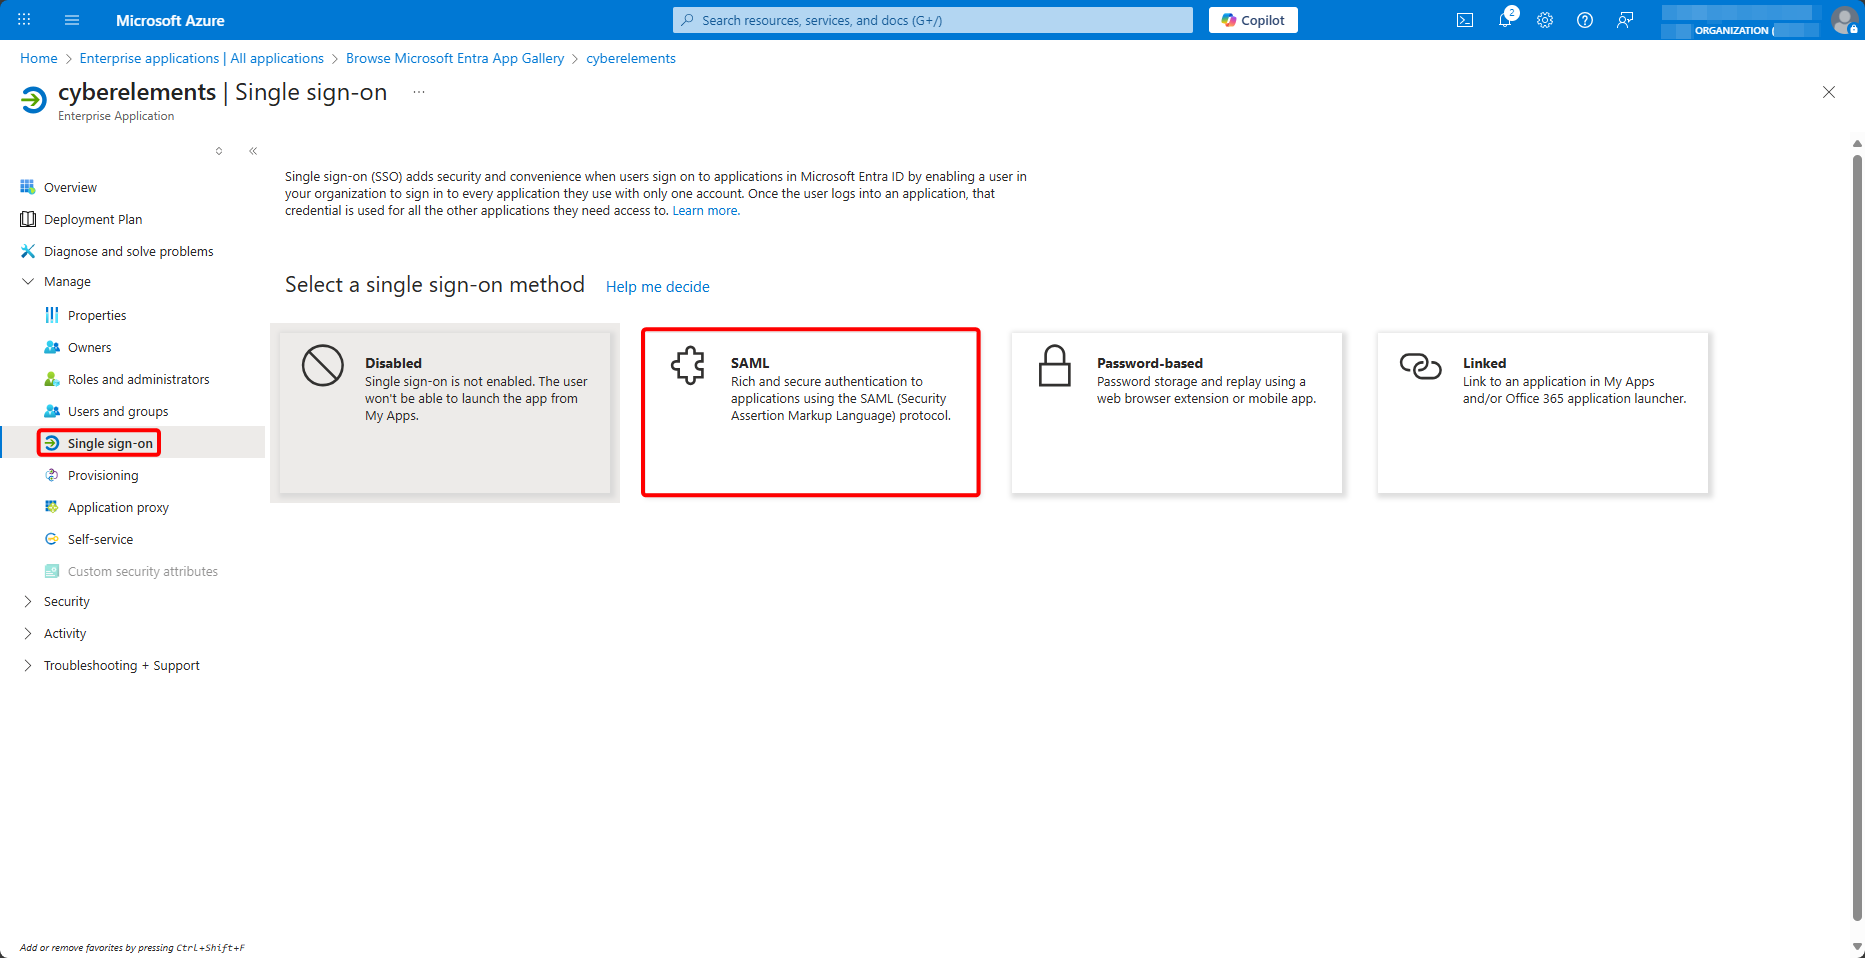
Zatim idite na izbornik Single sign-on i odaberite metodu SAML:
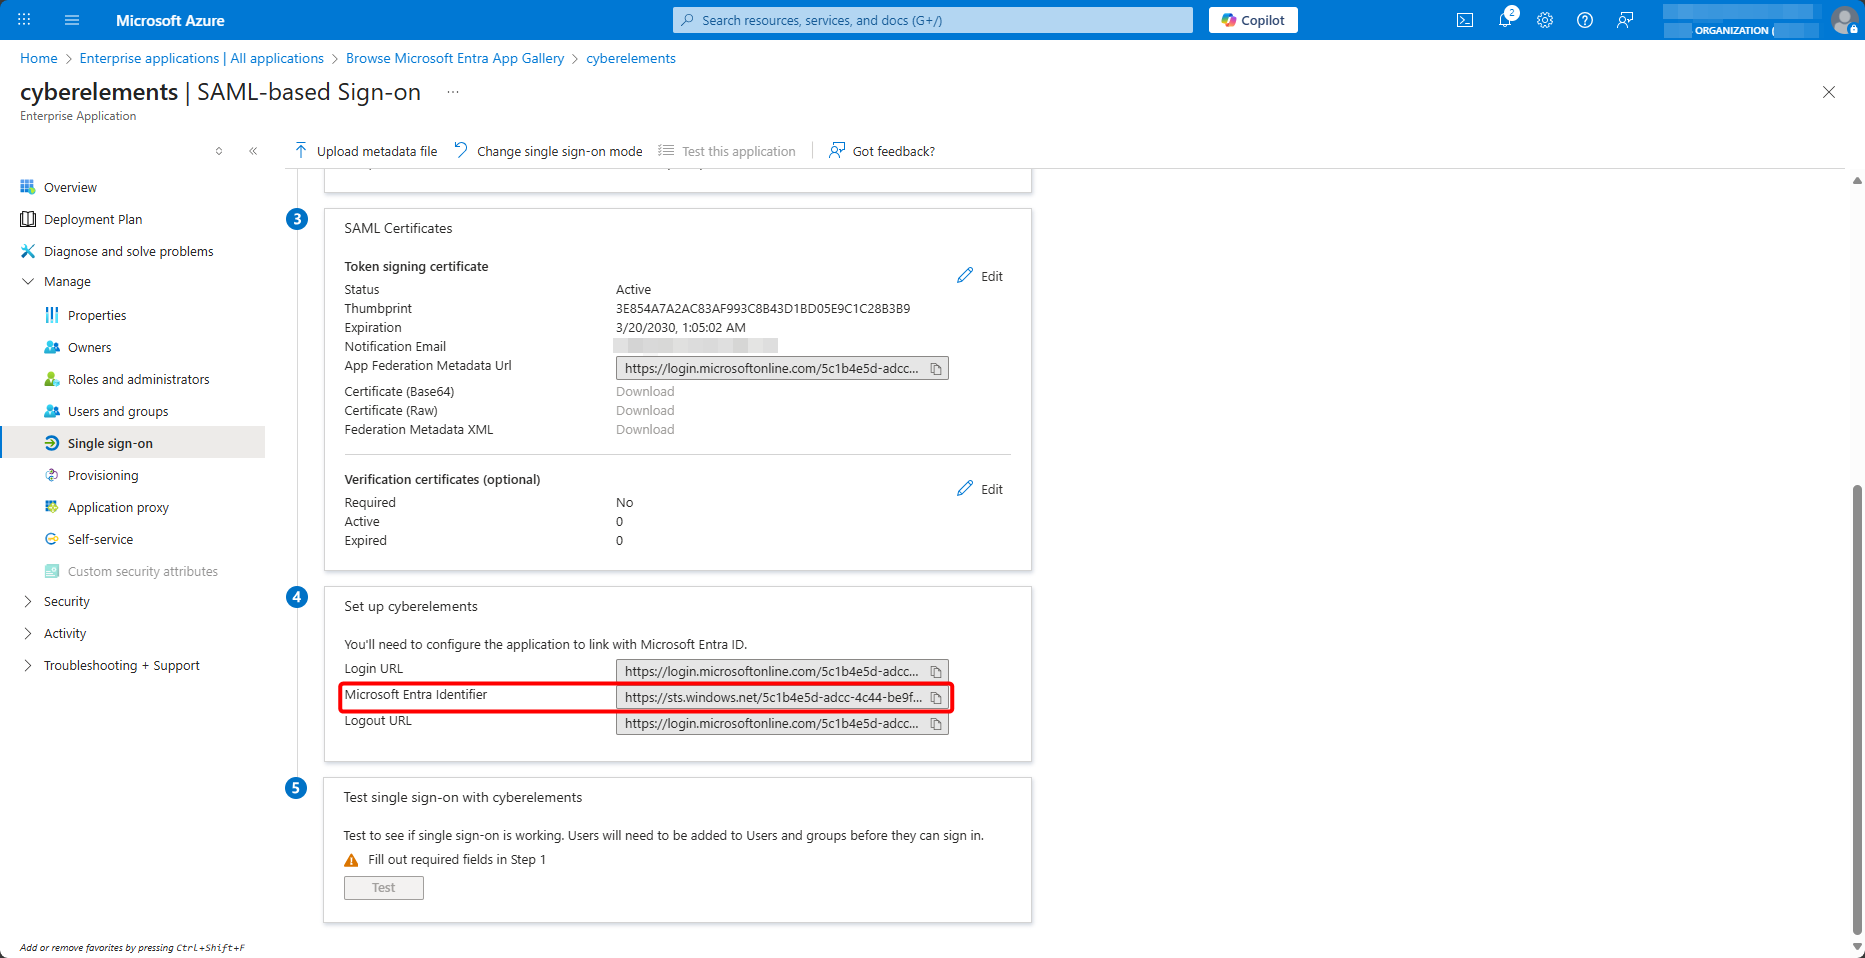
Pri dnu stranice kopirajte vrijednost Microsoft Entra Identifier:
Stvaranje SAML domene u platformi CyberElements
Ostavite karticu otvorenom i u administracijskoj konzoli platforme CyberElements otvorite davatelje identiteta:
Zatim dodajte novog:
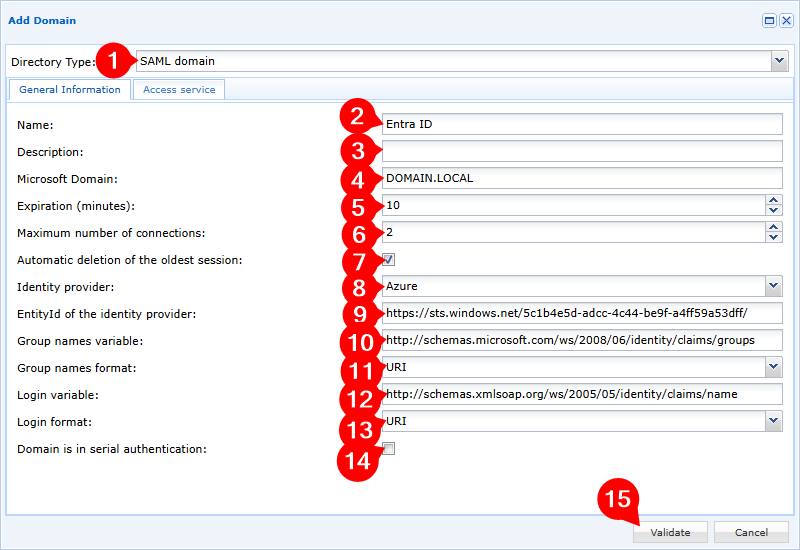
- Odaberite vrstu domene
SAML domain - Unesite naziv nove domene
- Dodajte neobavezni opis
- Navedite svoju lokalnu domenu; koristit će je mehanizam SSO kada bude omogućen
- Prilagodite vrijeme isteka neaktivnih korisničkih sesija (korisničkih sesija u kojima se ne izvodi nijedna aplikacija CyberElements)
- Prilagodite broj istodobnih sesija dopuštenih za svakog korisnika
- Omogućite ili onemogućite automatsko brisanje najstarije sesije ako se korisnik prijavi kada je već dosegnuo najveći broj istodobnih sesija
- Odaberite davatelja identiteta
Azure - Unesite prethodno dohvaćenu vrijednost
Microsoft Entra Identifier - Unesite varijablu naziva grupa:
groups - Odaberite format
Unspecifiedza varijablu naziva grupa - Unesite varijablu prijave:
name - Odaberite format
Basicza varijablu prijave - Odlučite hoćete li domenu dodati u serijsku provjeru autentičnosti
- Potvrdite stvaranje domene
Zašto dva različita formata
Microsoft Entra ID šalje tvrdnju name u formatu Basic, postavljenom u nastavku prilikom njezine konfiguracije. Međutim, tvrdnju groups šalje bez ikakvog formata: njegovo okno tvrdnje grupe ne dopušta odabir formata. Format Unspecified odgovara onome što se stvarno prima; s formatom Basic grupe se ne prepoznaju.
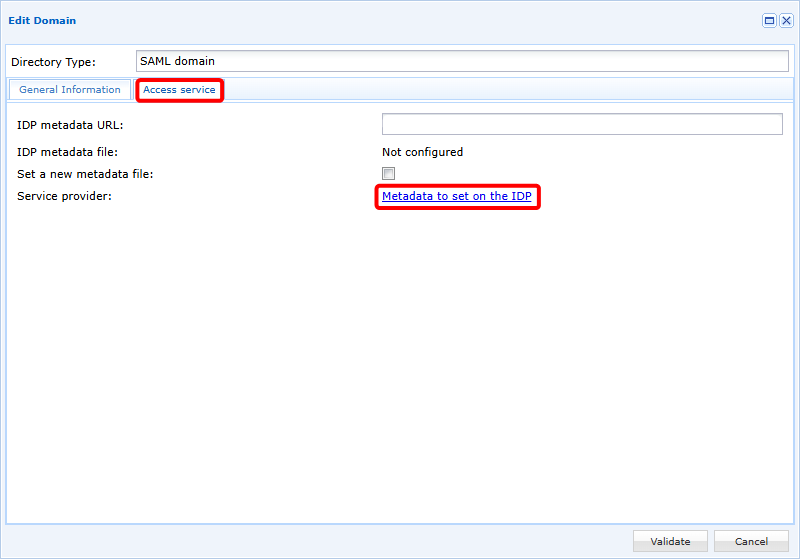
Zatim ponovno uredite domenu da biste prešli na drugu karticu, Access service. Odande preuzmite metapodatke konfiguracije za IDP putem poveznice Metadata to set on the IDP:
Konfiguriranje jedinstvene prijave u Microsoft Entra ID
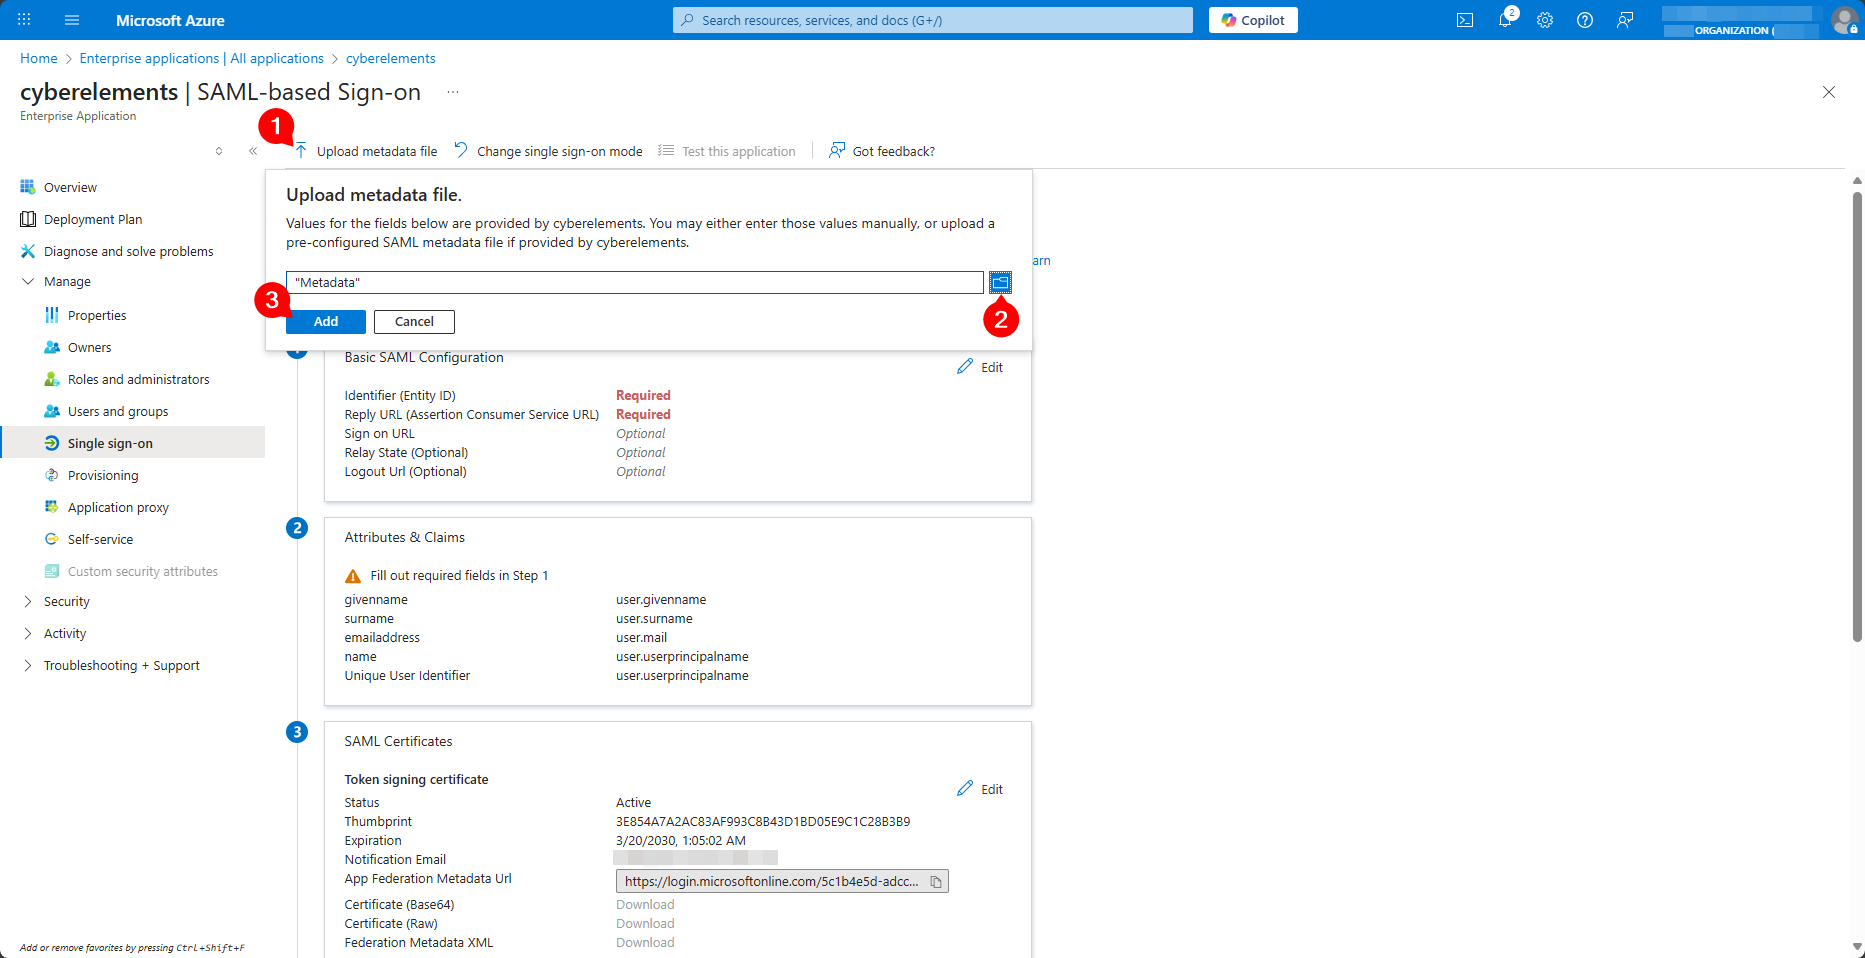
Vratite se na karticu konfiguracije poslovne aplikacije i pomoću Upload metadata file otpremite datoteku Metadata dohvaćenu iz platforme CyberElements:
Otvara se okno Basic SAML Configuration, unaprijed ispunjeno. Promijenite vrijednost Logout Url (Optional) tako da na kraju zamijenite /SLO/Artifact s /SLO/Redirect, a zatim spremite konfiguraciju pomoću Save:
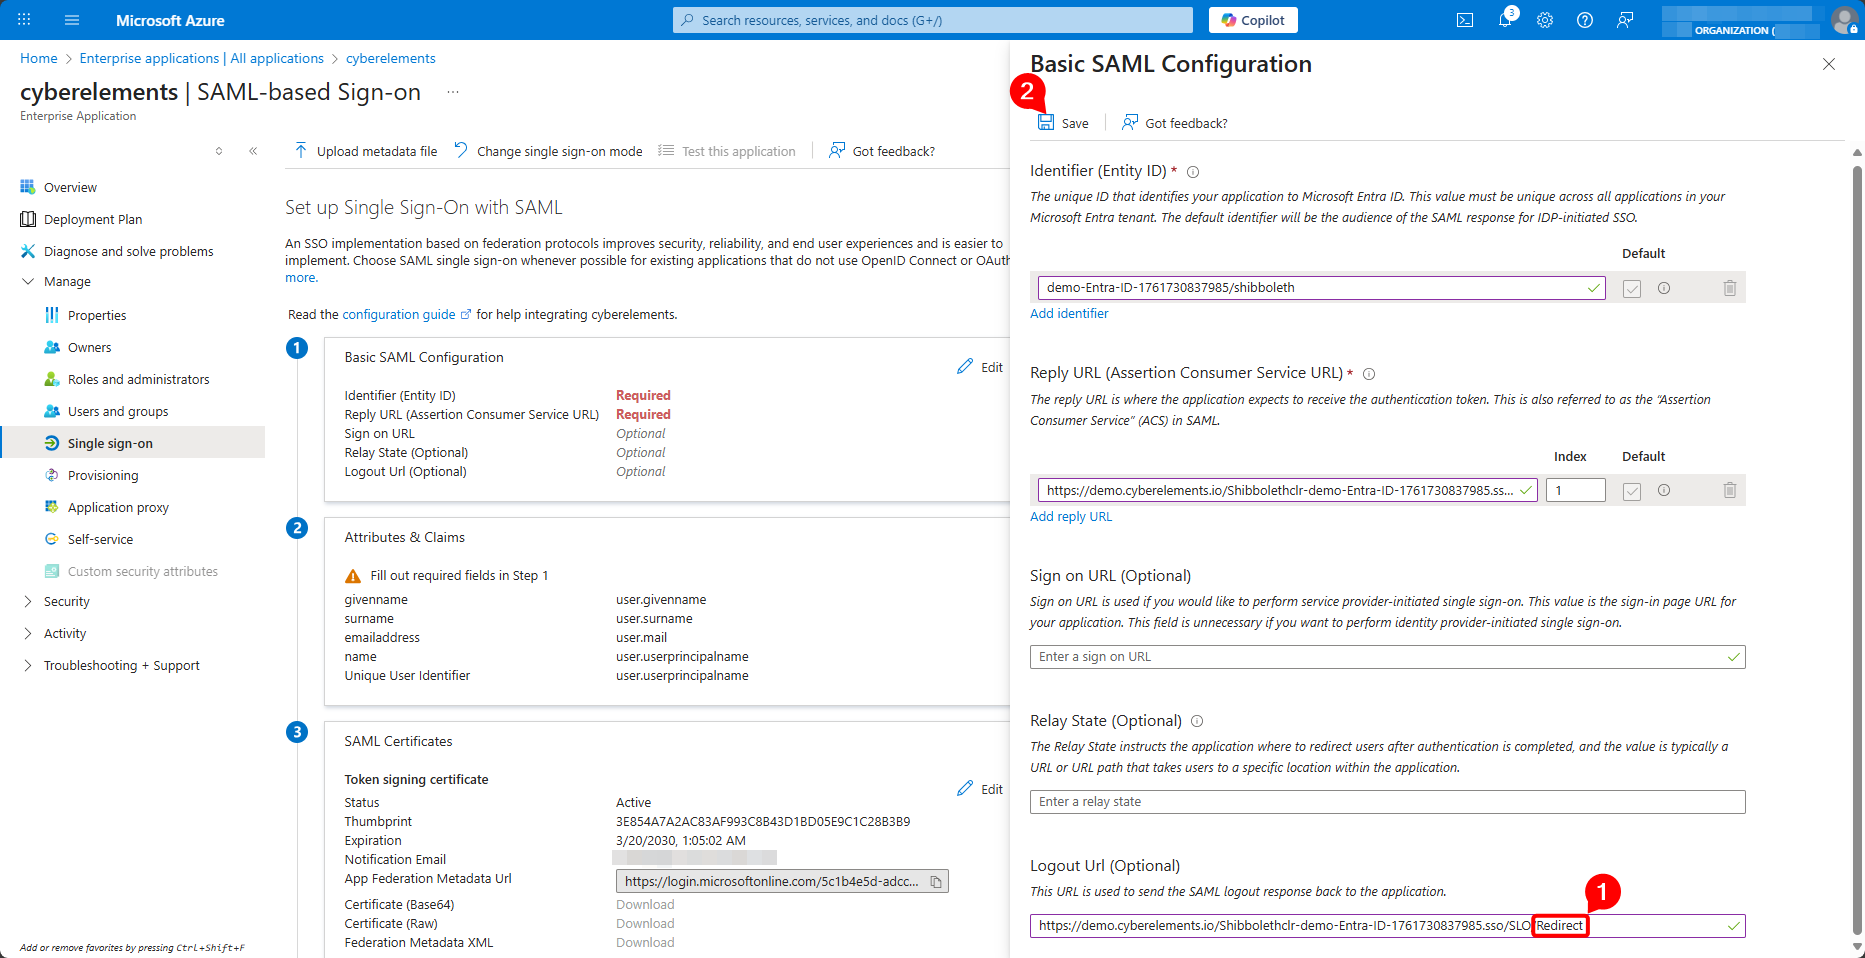
Zašto promijeniti URL za odjavu
Metapodaci platforme CyberElements deklariraju više adresa za odjavu, a Microsoft Entra ID zadržava prvu. Ta adresa koristi povezivanje HTTP-Artifact, koje Microsoft Entra ID ne podržava za odjavu.
Zatim uredite atribute i tvrdnje putem Attributes & Claims > Edit:
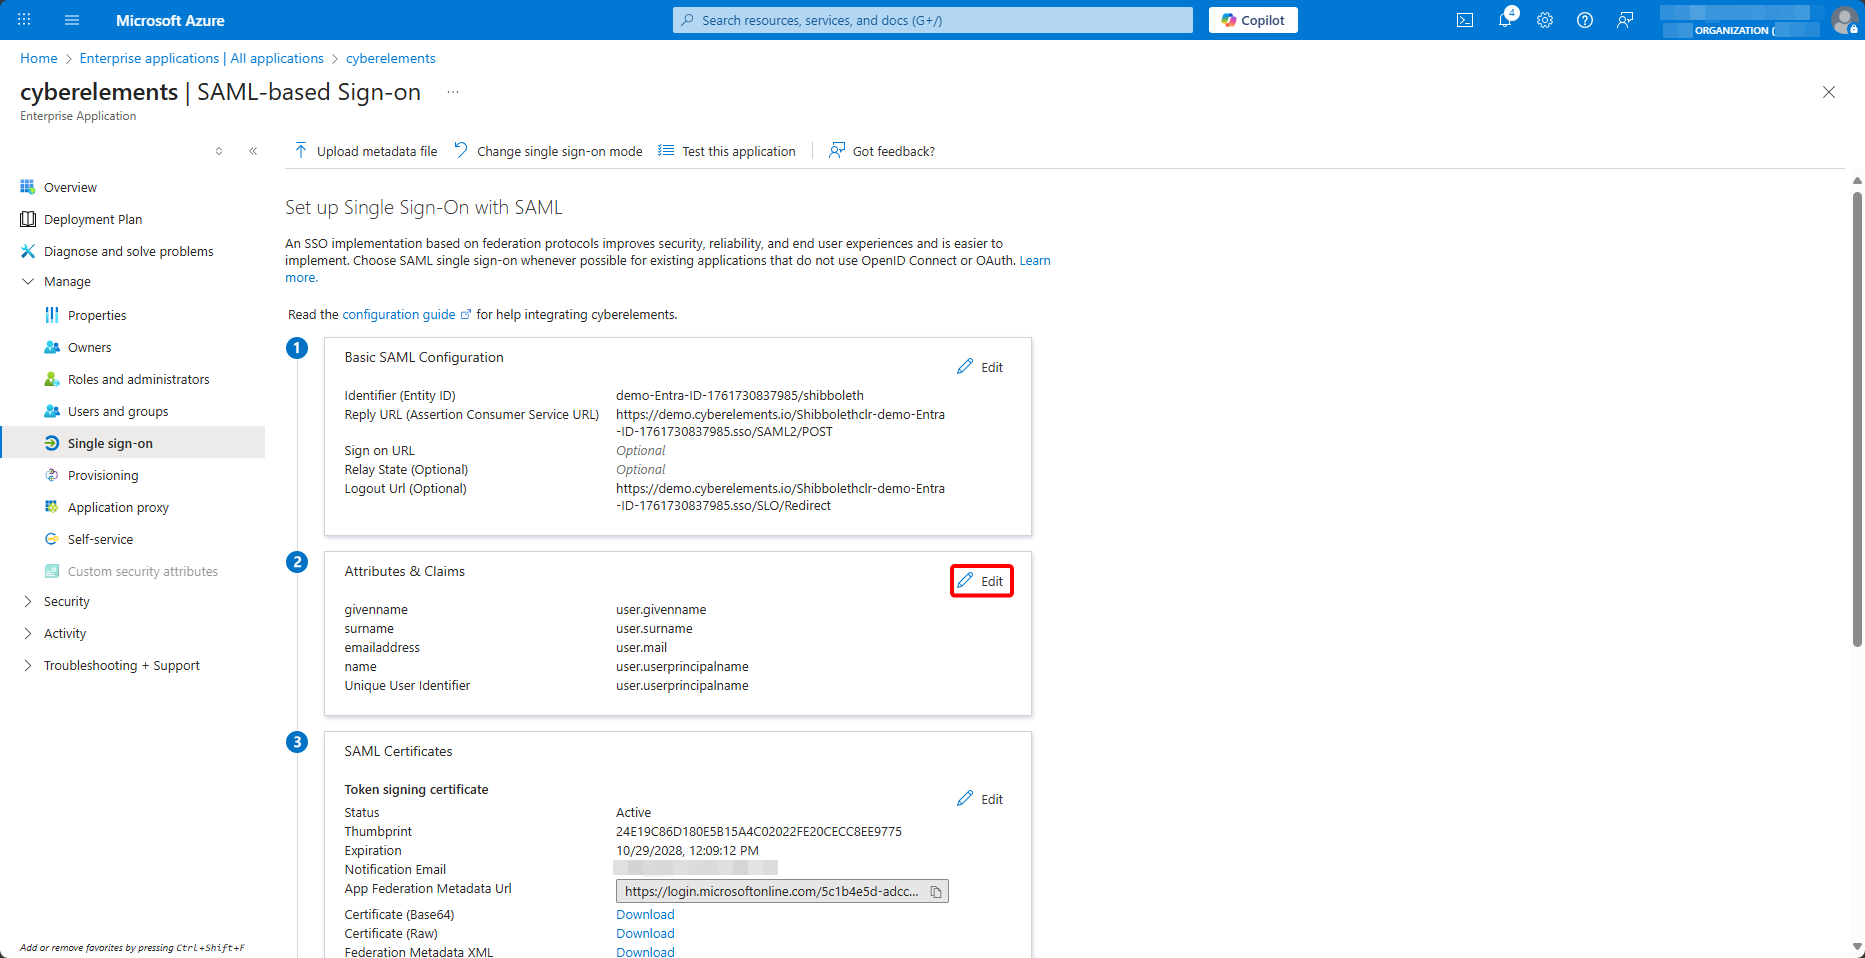
Izbrišite tvrdnje emailaddress, givenname i surname, koje CyberElements ne koristi, pomoću Delete na njihovu izborniku …:
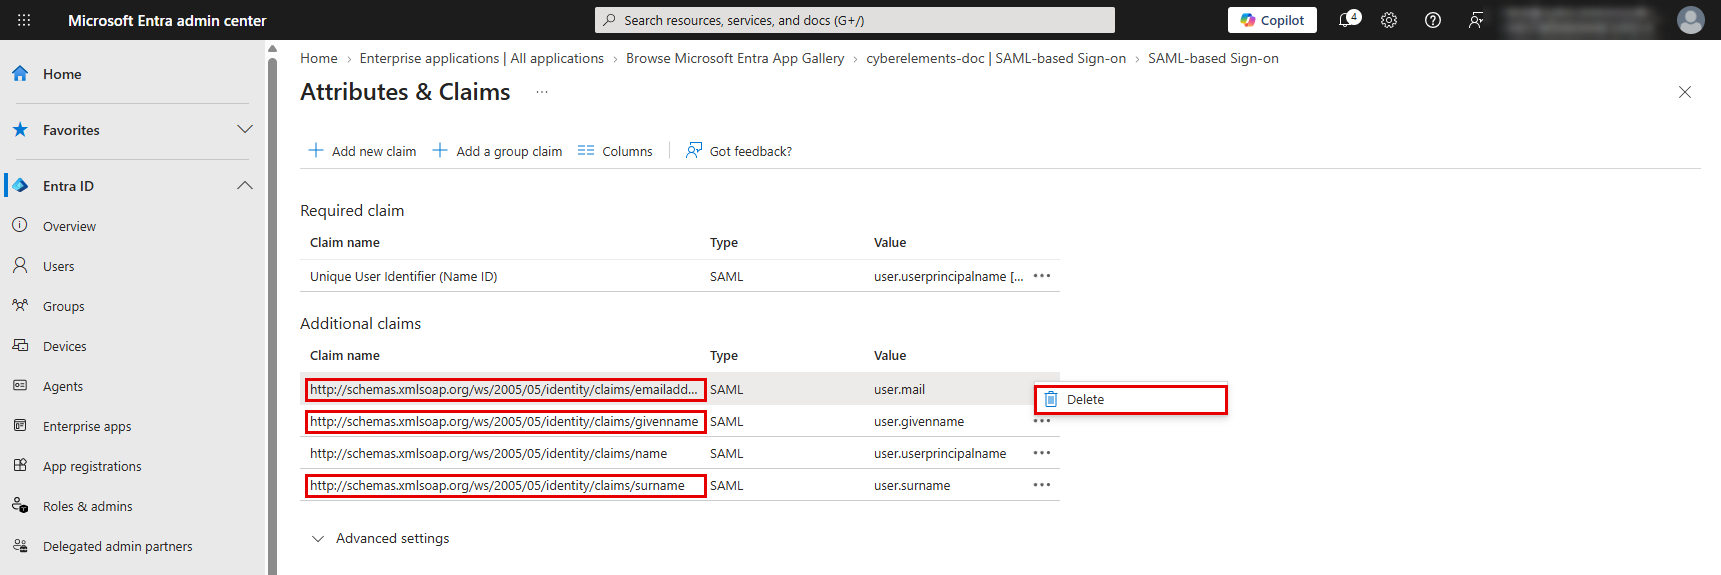
Kliknite tvrdnju name i u oknu Manage claim:
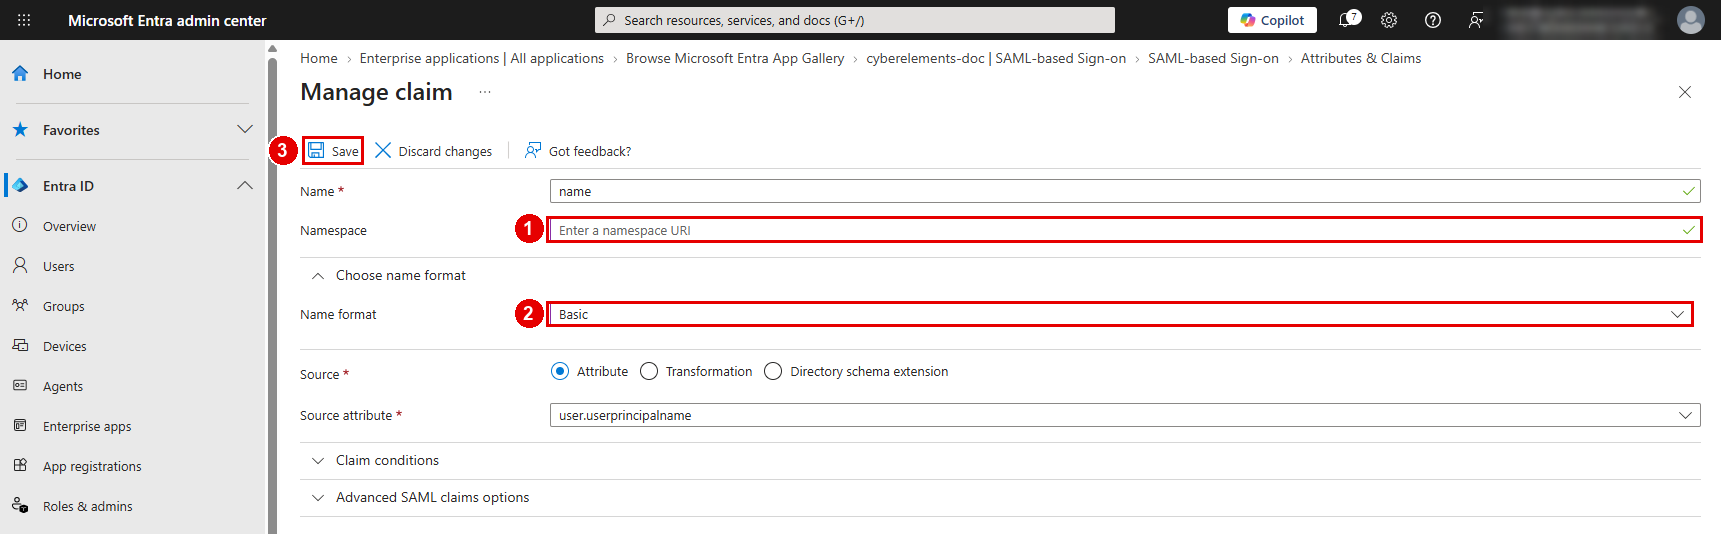
- Očistite polje
Namespace - Proširite
Choose name formati odaberite formatBasic - Spremite pomoću
Save
Zatim dodajte tvrdnju grupe:
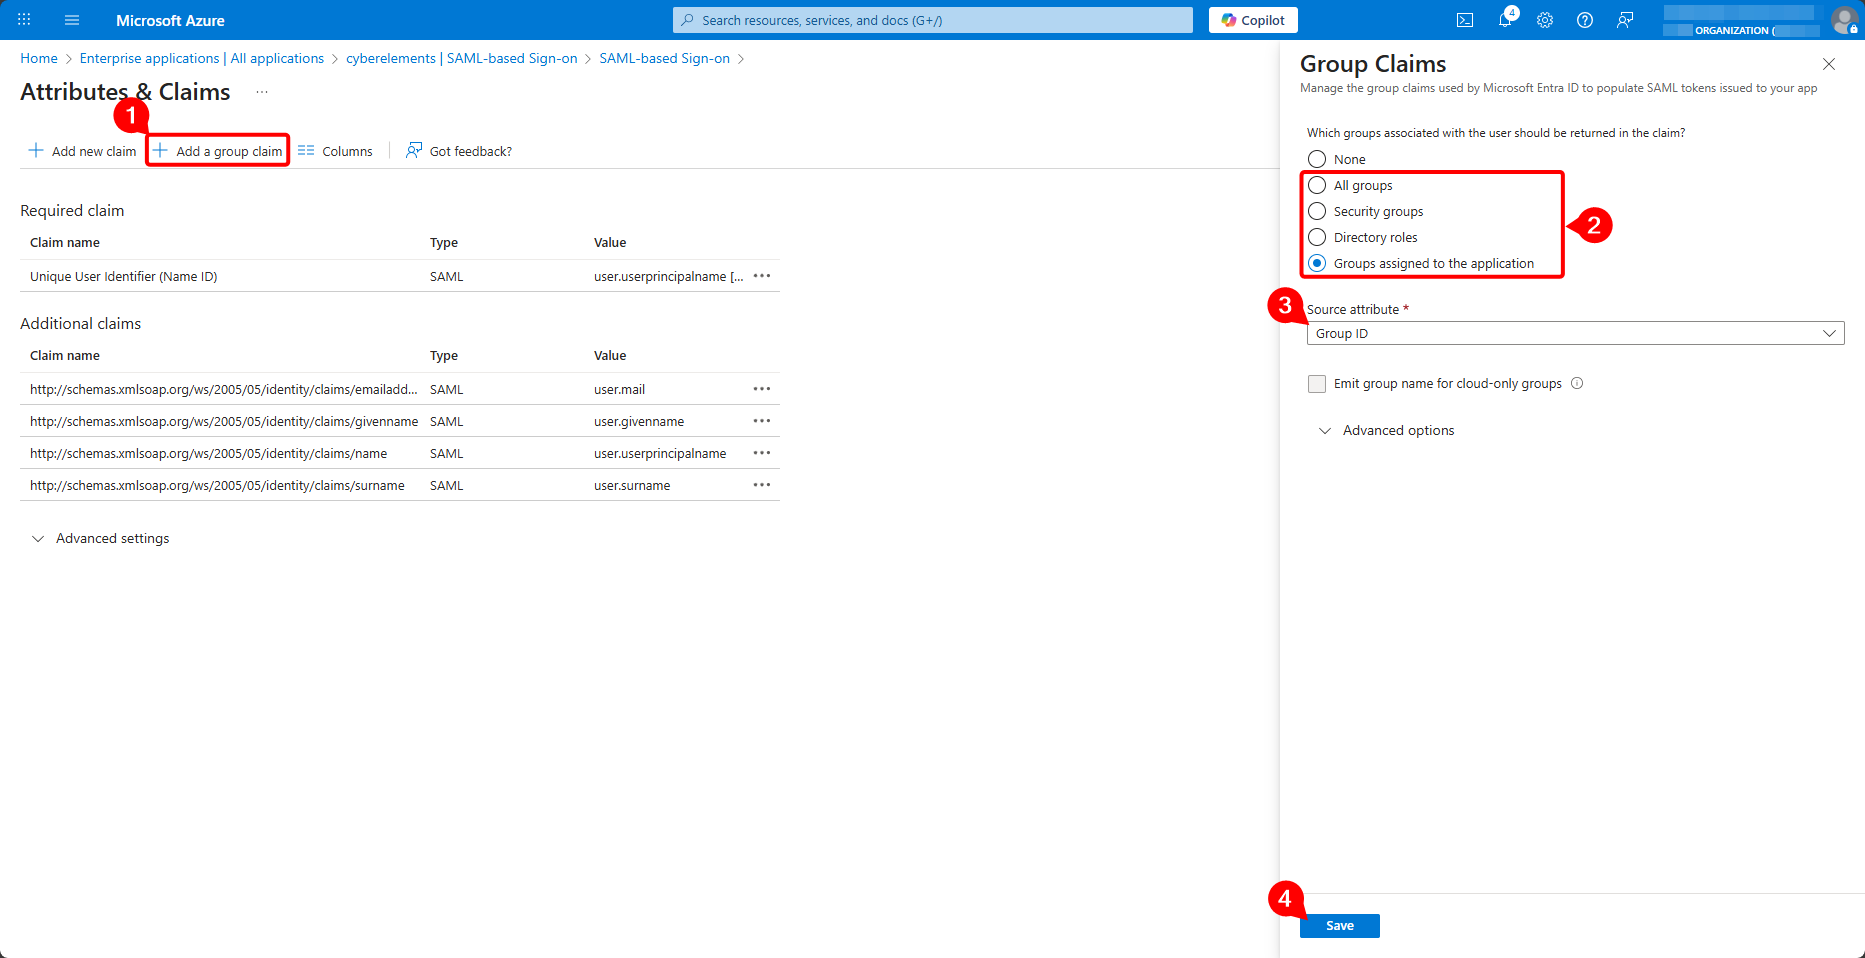
- Kliknite
Add a group claim - Odaberite grupe koje će se slati:
Groups assigned to the application(preporučeno) iliAll groups - Ostavite izvorni atribut postavljen na
Group ID: šalje se ID objekta grupe - Proširite
Advanced options, označiteCustomize the name of the group claim, unesite nazivgroupsi ostavite poljeNamespace (optional)prazno - Spremite pomoću
Save
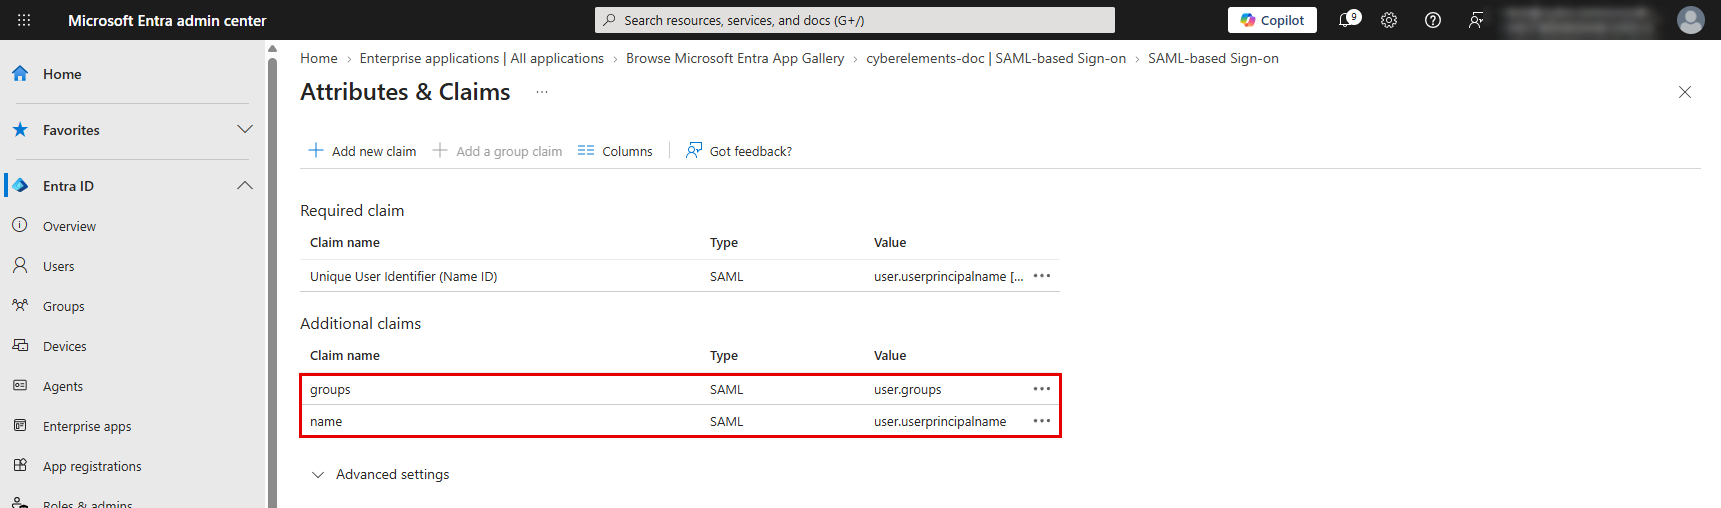
Provjerite dobiveni popis: osim jedinstvenog identifikatora korisnika, trebaju ostati samo tvrdnje groups i name:
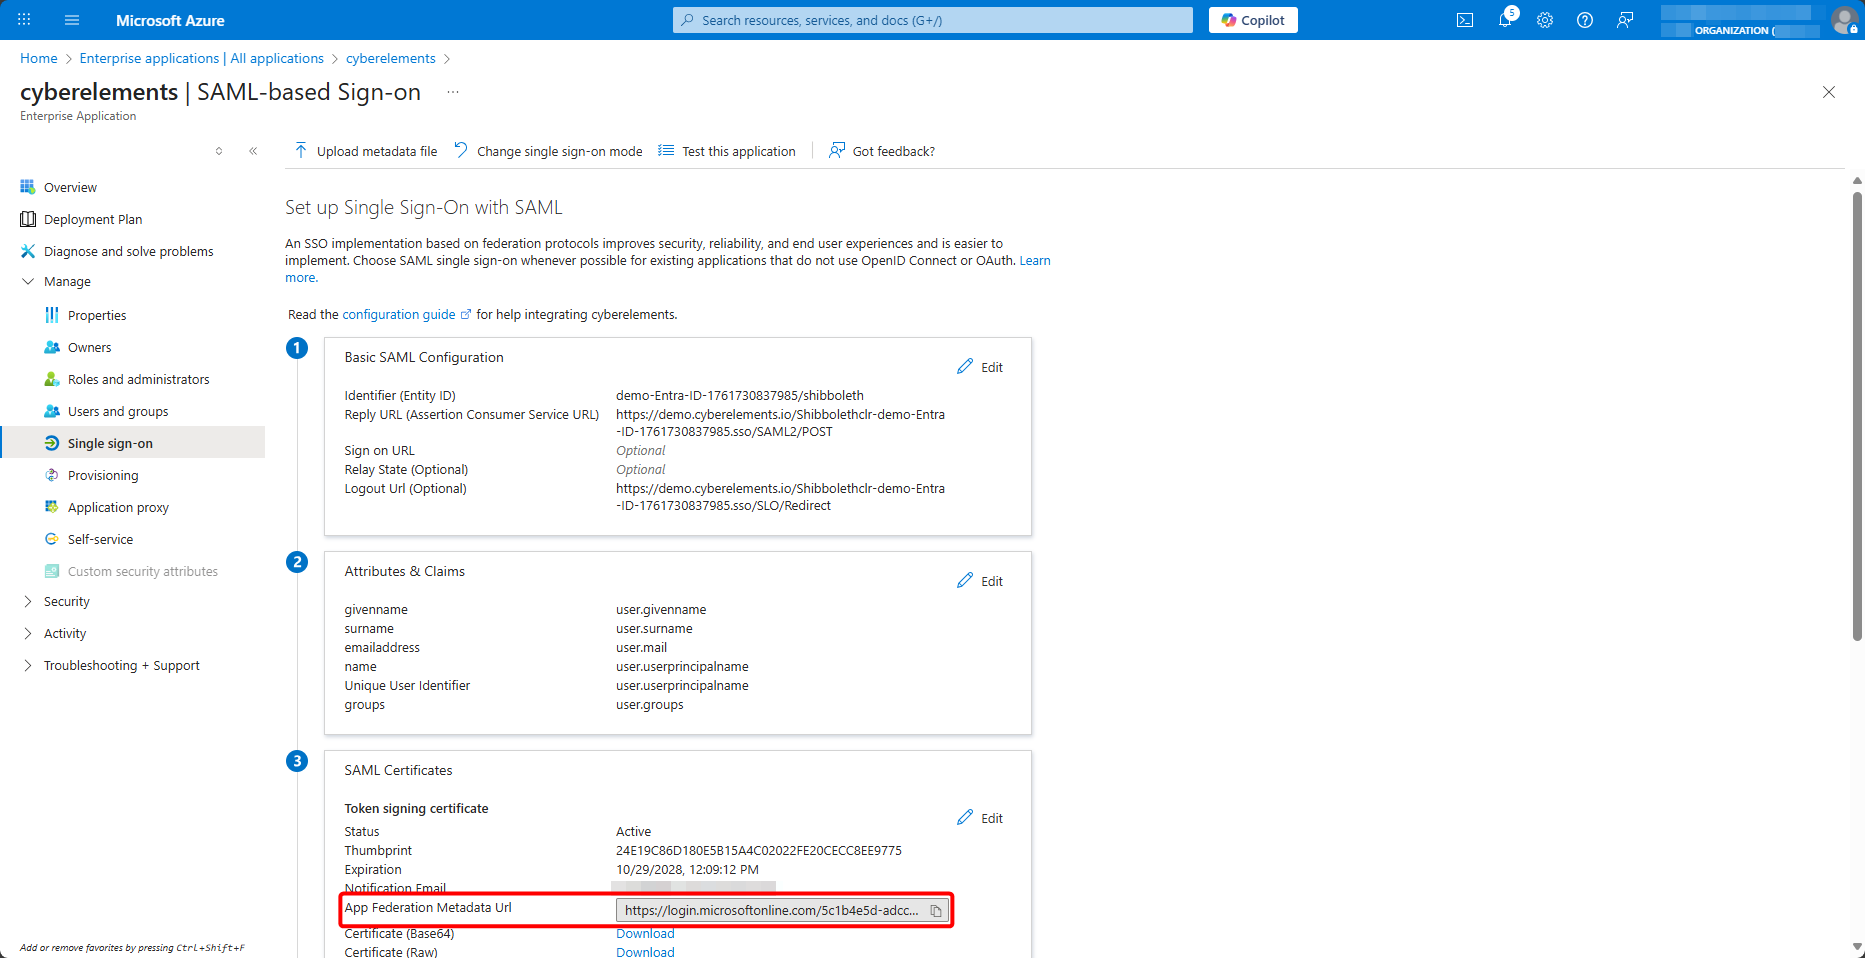
Na kraju dohvatite URL metapodataka federacije, App Federation Metadata Url:
Vratite se u administracijsku konzolu platforme CyberElements, na karticu Access service domene, unesite taj URL u IDP metadata URL i potvrdite pomoću Validate:
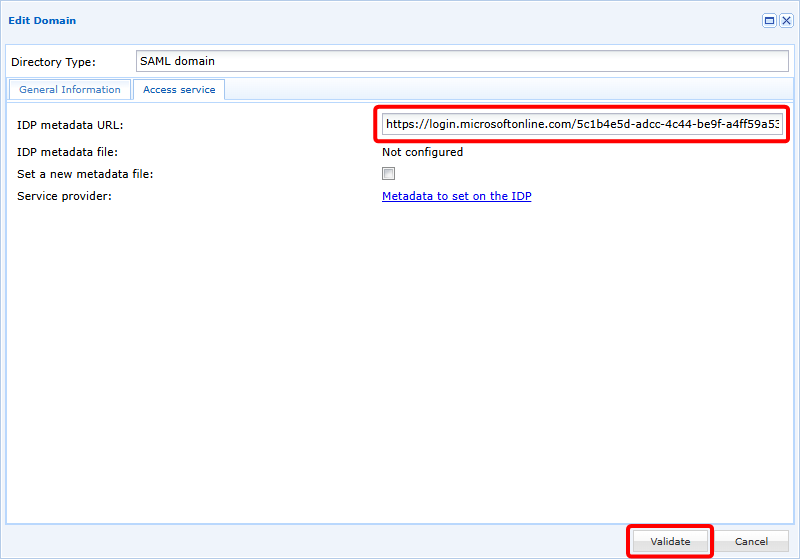
Nakon potvrde vaša je nova SAML domena spremna za upotrebu.
Dodavanje grupa
Nova SAML domena odmah je upotrebljiva, ali budući da SAMLv2 ne predviđa izravnu razmjenu između davatelja identiteta (IDP) i davatelja usluga (SP), a to je u našem kontekstu CyberElements, on ne može znati za grupe korisnika koje postoje u servisu Entra ID.
Kako bi se riješio taj problem, grupe korisnika mogu se sinkronizirati ad hoc ili ručno dodati u proizvod.
Ad hoc sinkronizacija
Ad hoc sinkronizacija grupa korisnika servisa Entra ID moguća je pomoću značajke Azure device login.
Ta će značajka sinkronizirati sve grupe koje postoje u servisu Entra ID.
Da biste izvršili tu sinkronizaciju, otvorite popis dostupnih domena i kliknite gumb za sinkronizaciju :
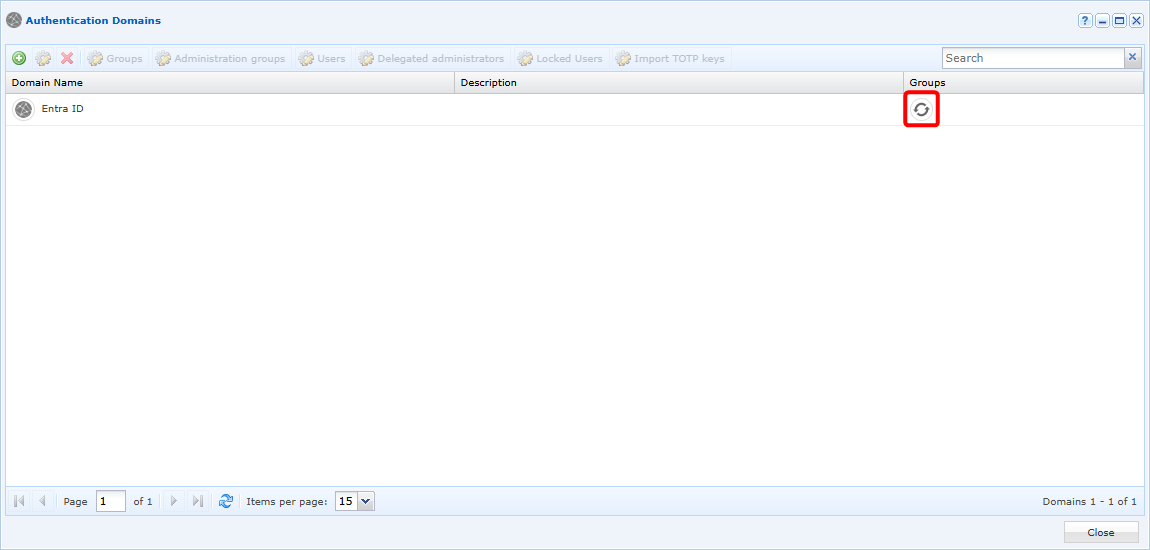
Otvorit će se prozor u kojem trebate kopirati kod i zalijepiti ga u provjeru autentičnosti Azure dostupnu putem navedene poveznice:
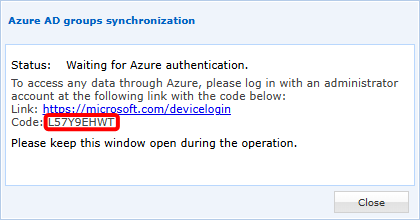
Nakon provjere autentičnosti CyberElements će sinkronizirati sve grupe kako bi bile upotrebljive u rješenju. Ovisno o broju grupa koje treba sinkronizirati, postupak može trajati do 5 minuta (za tisuće grupa koje treba sinkronizirati).
Ručno
Otvorite upravljanje grupama korisnika:
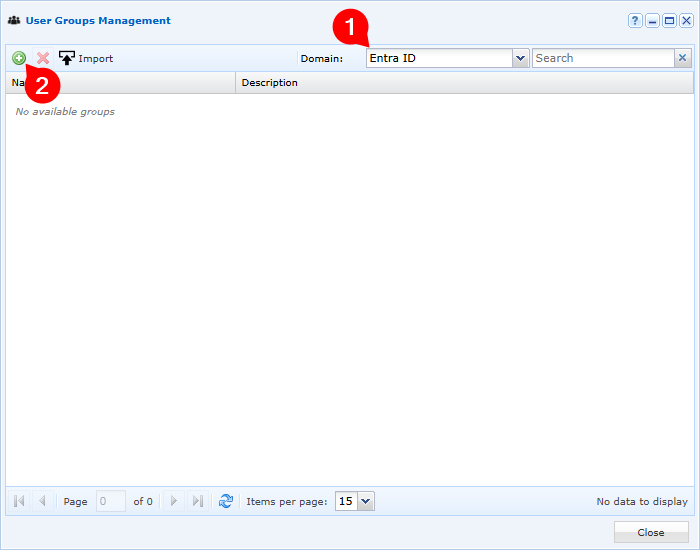
Odaberite svoju domenu Entra ID i kliknite gumb za dodavanje :
Na kraju ispunite razna polja kako biste dodali grupu koja postoji u servisu Entra ID:
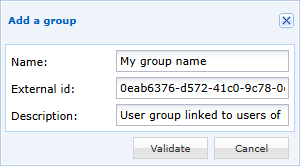
- Unesite naziv za prikaz grupe korisnika u platformi CyberElements (radi jednostavnijeg upravljanja preporučuje se da joj date isti naziv kao u servisu Entra ID)
- Navedite ID objekta grupe, koji se može dohvatiti iz upravljanja grupama u Azureu
- Po želji dodajte opis korisničke grupe