Microsoft Entra ID
Dan l-artiklu jippreżenta l-konfigurazzjoni tal-federazzjoni tal-identità SAMLv2 bejn Microsoft Entra ID u CyberElements.
Konfigurazzjoni ta’ fornitur tal-identità SAML ma’ Microsoft Entra ID
Ħolqien tal-applikazzjoni tal-intrapriża
Idħol fiċ-ċentru tal-amministrazzjoni ta’ Microsoft Entra: Microsoft Entra admin center
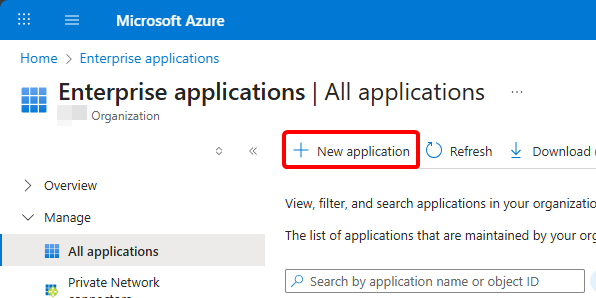
Fil-menu, iftaħ Entra ID > Enterprise apps, imbagħad oħloq applikazzjoni ġdida b’New application:
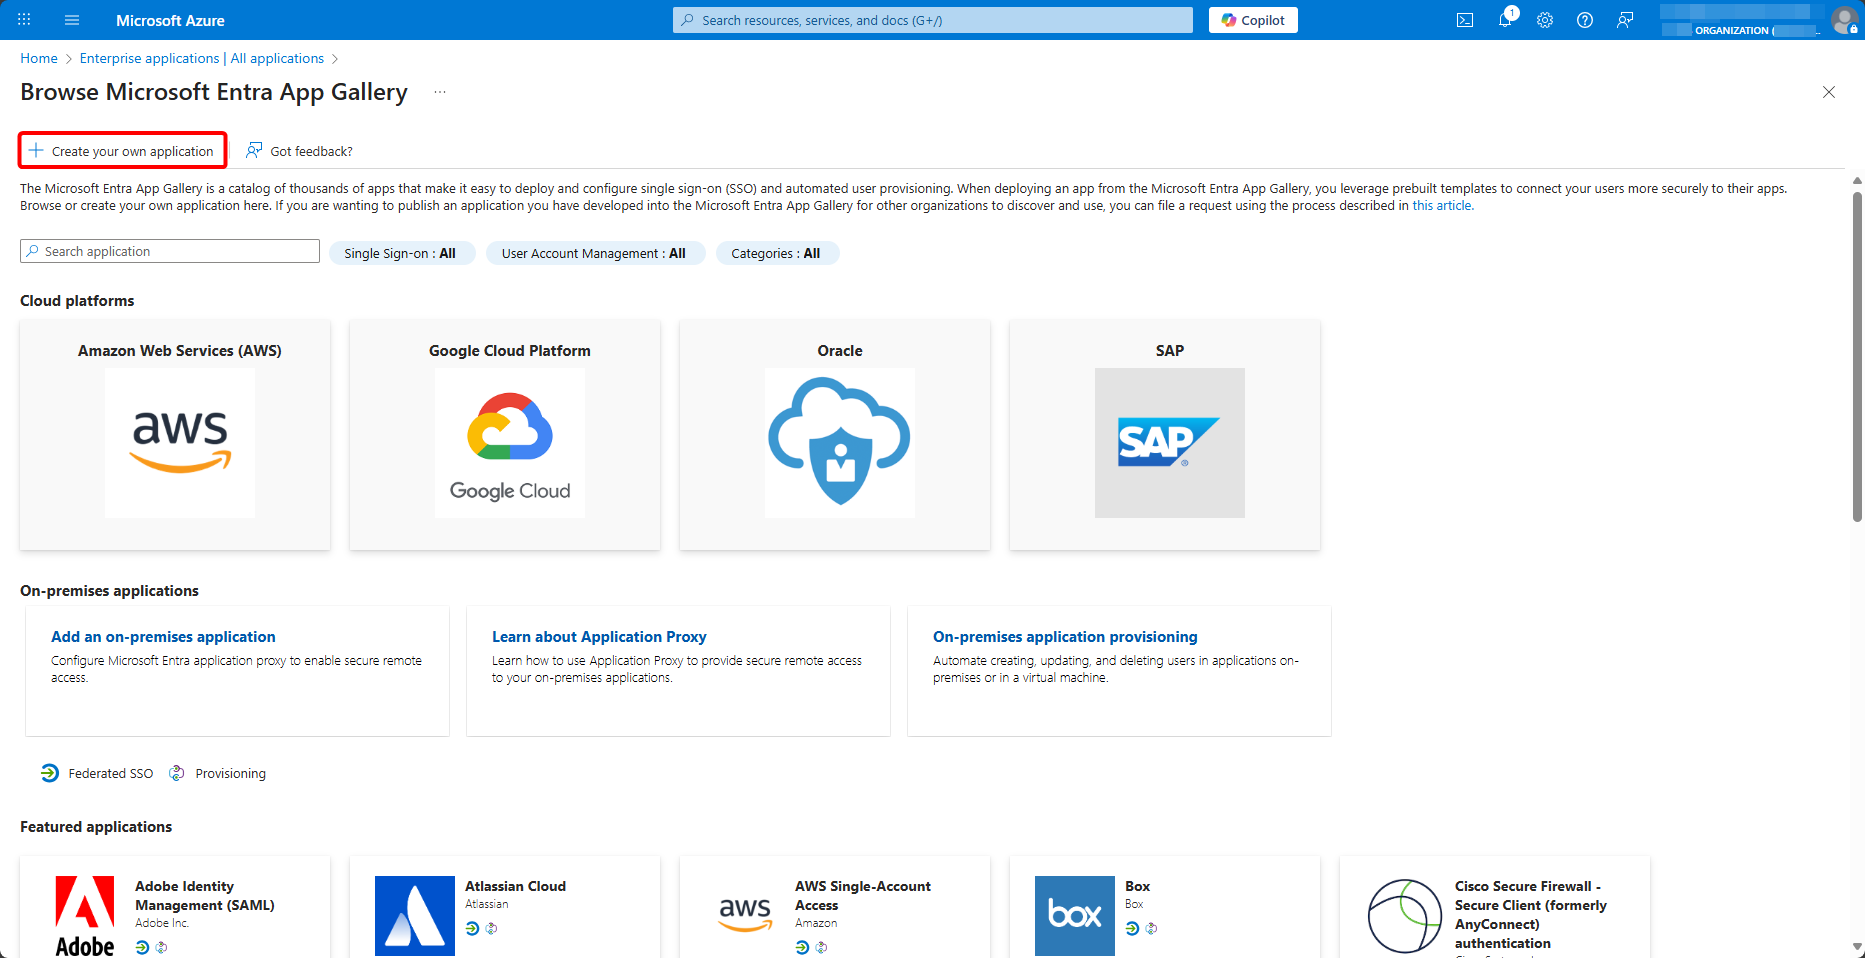
Fil-gallerija, agħżel Create your own application:
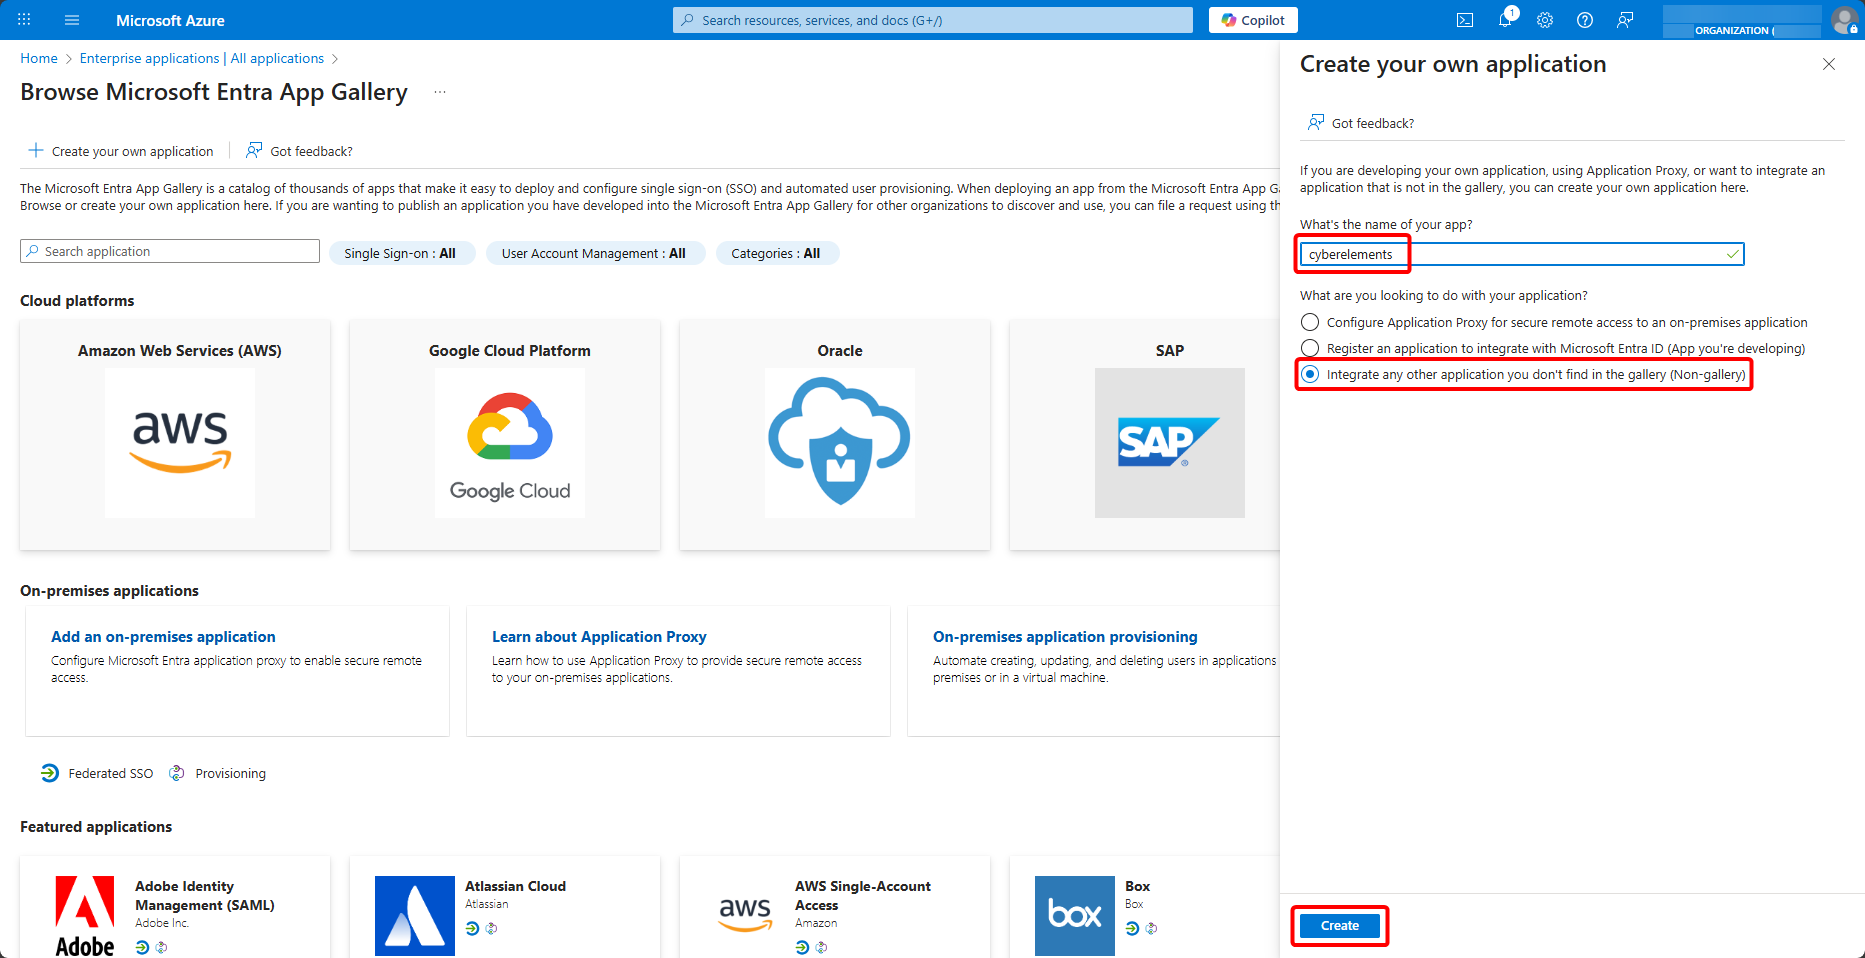
Semmi l-applikazzjoni, agħżel Integrate any other application you don't find in the gallery (Non-gallery) u oħloqha b’Create:
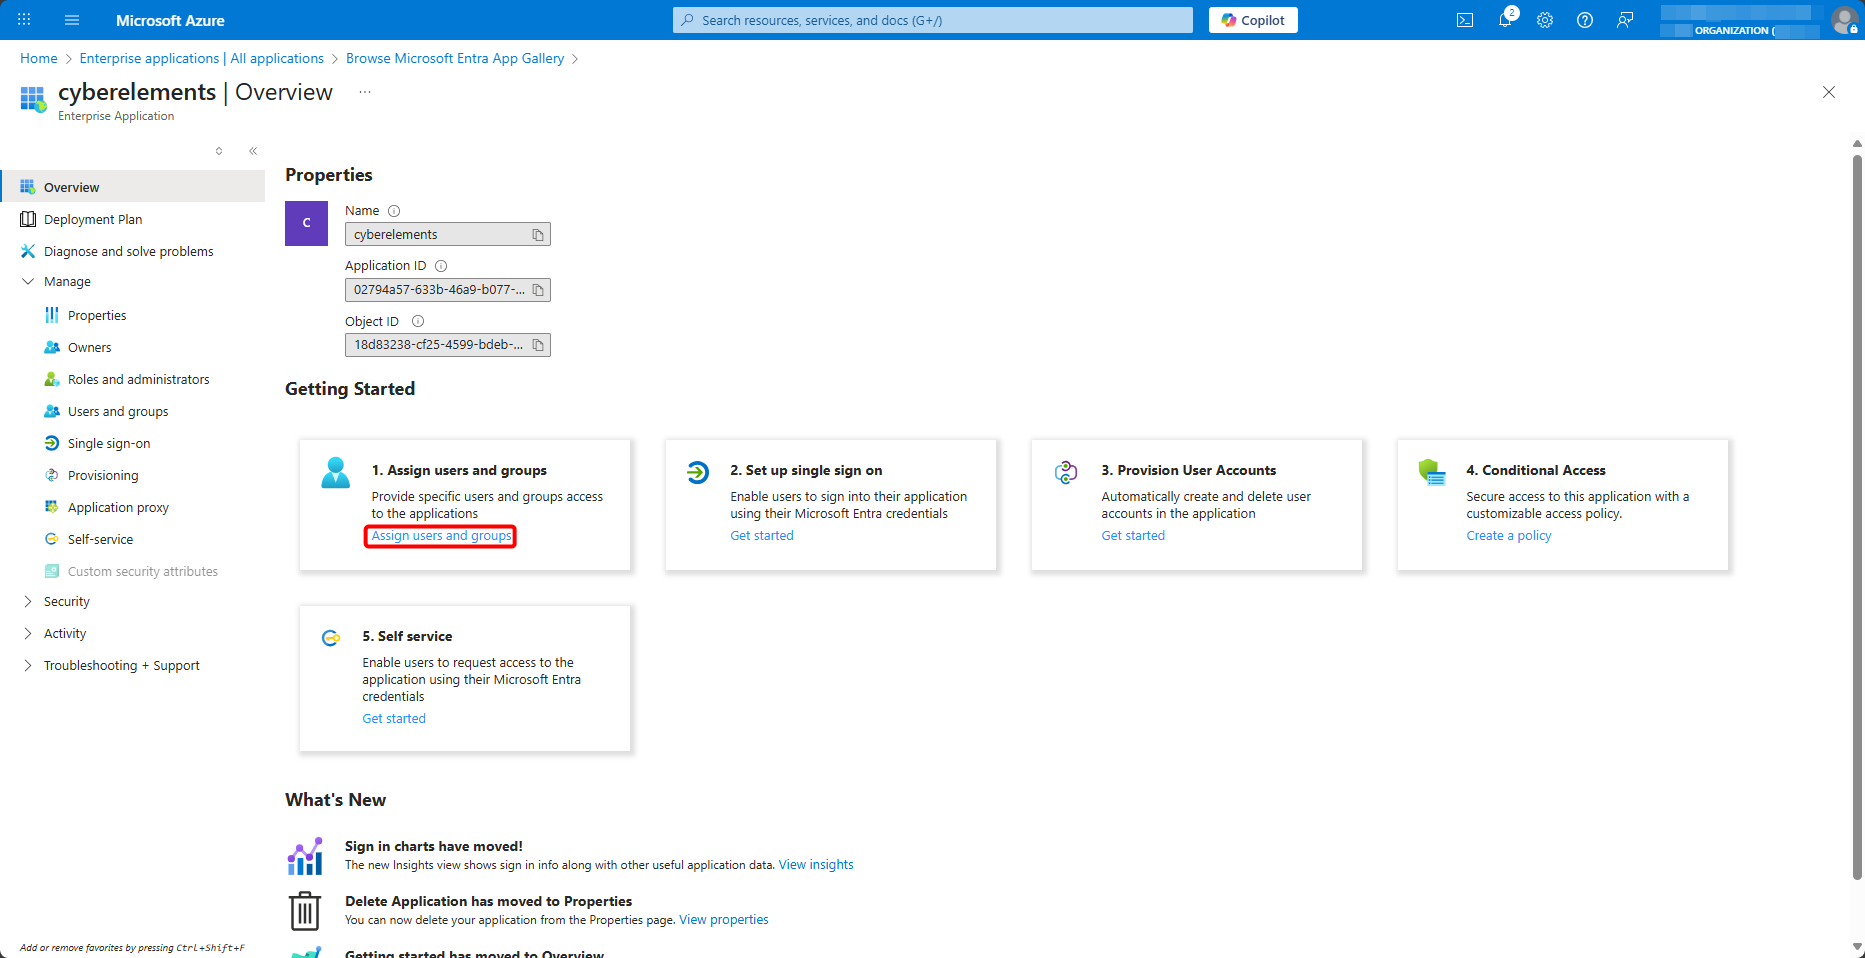
Ladarba l-applikazzjoni tal-intrapriża tiegħek tkun inħolqot għal CyberElements, assenjalha l-utenti u l-gruppi awtorizzati, minn Users and groups > Add user/group:
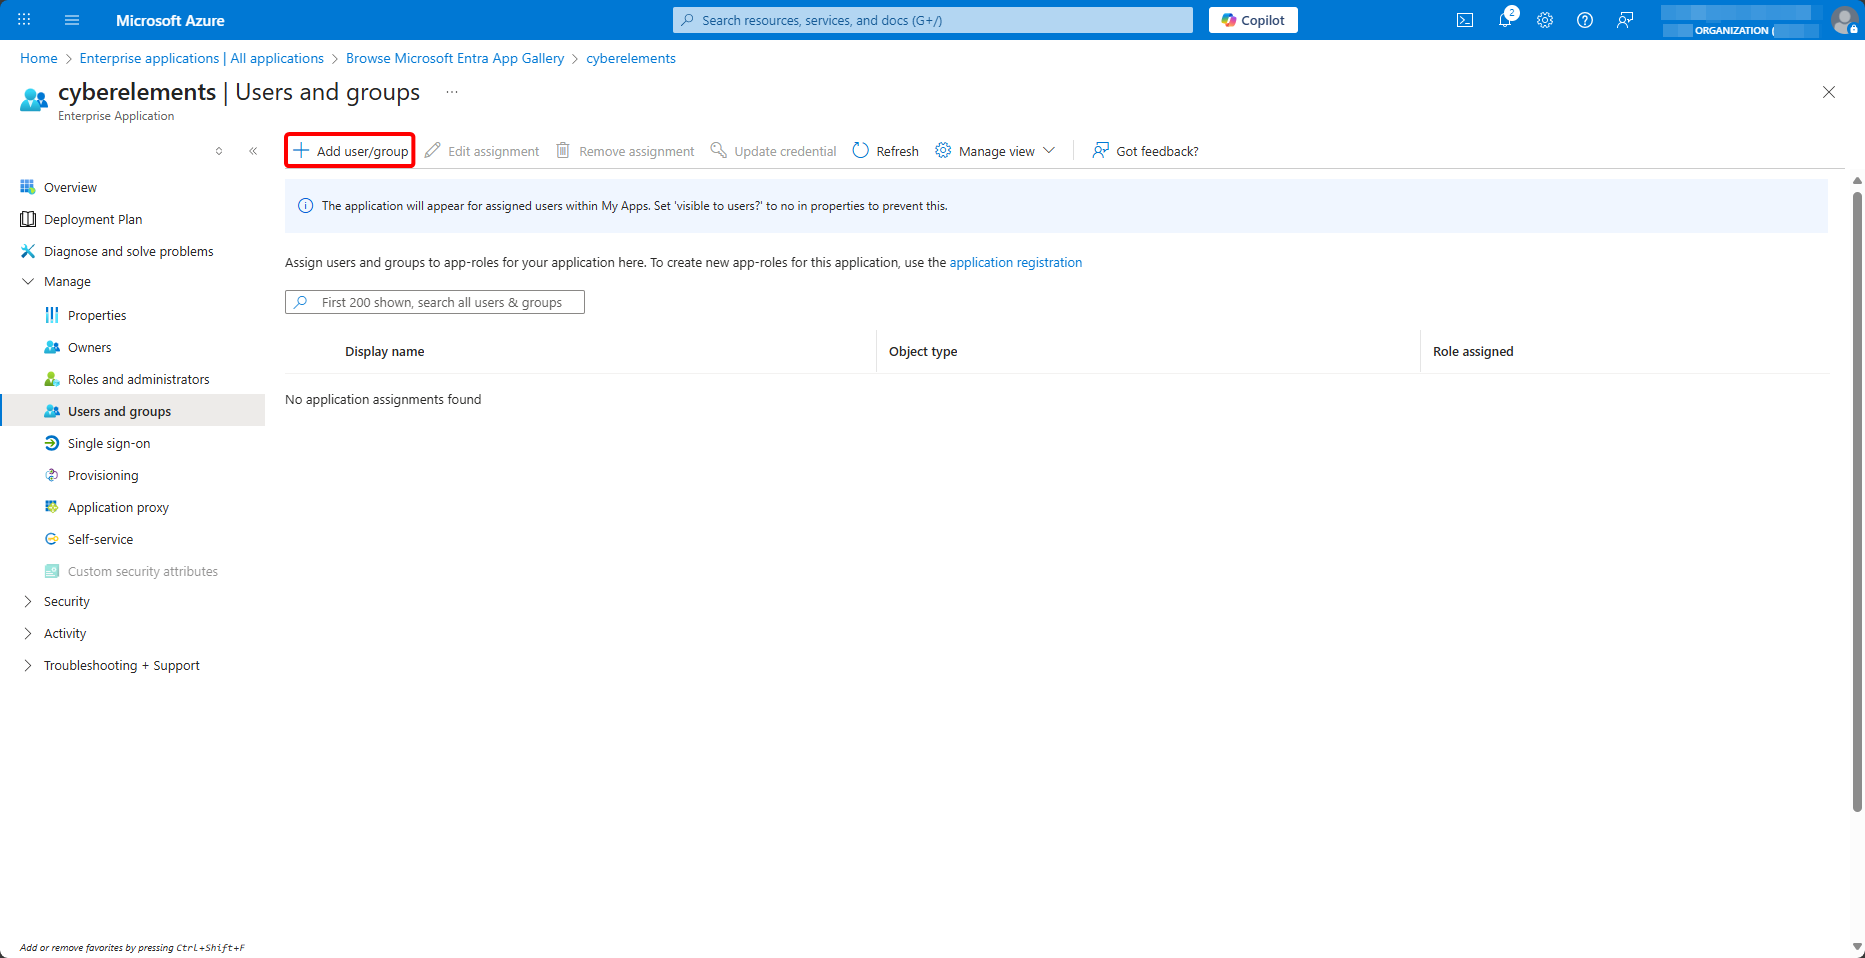
Assenja l-gruppi lill-applikazzjoni
Il-pretensjoni tal-grupp ikkonfigurata hawn taħt tibgħat biss il-gruppi assenjati lill-applikazzjoni li l-utent huwa membru tagħhom. Utent assenjat lill-applikazzjoni waħdu jista’ jidħol, iżda mingħajr l-ebda grupp: l-applikazzjonijiet miftuħa għalih permezz ta’ grupp imbagħad ma jiġux offruti lilu.
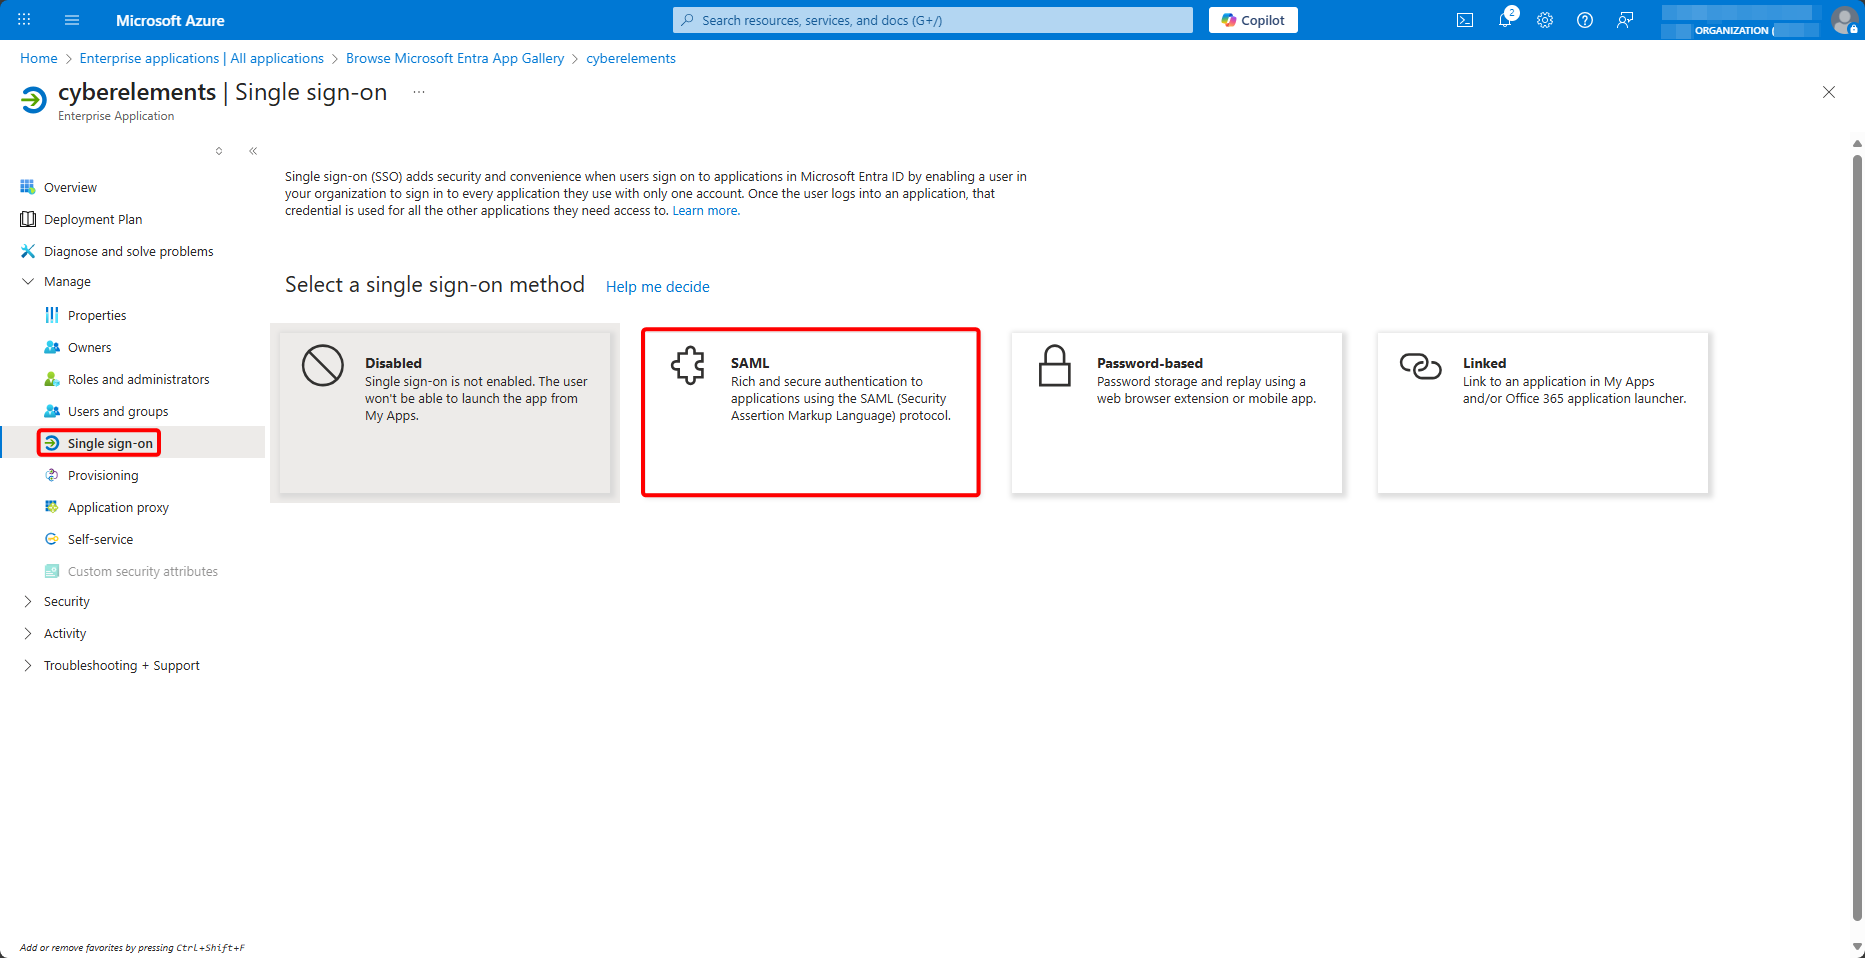
Imbagħad, mur fil-menu Single sign-on u agħżel il-metodu SAML:
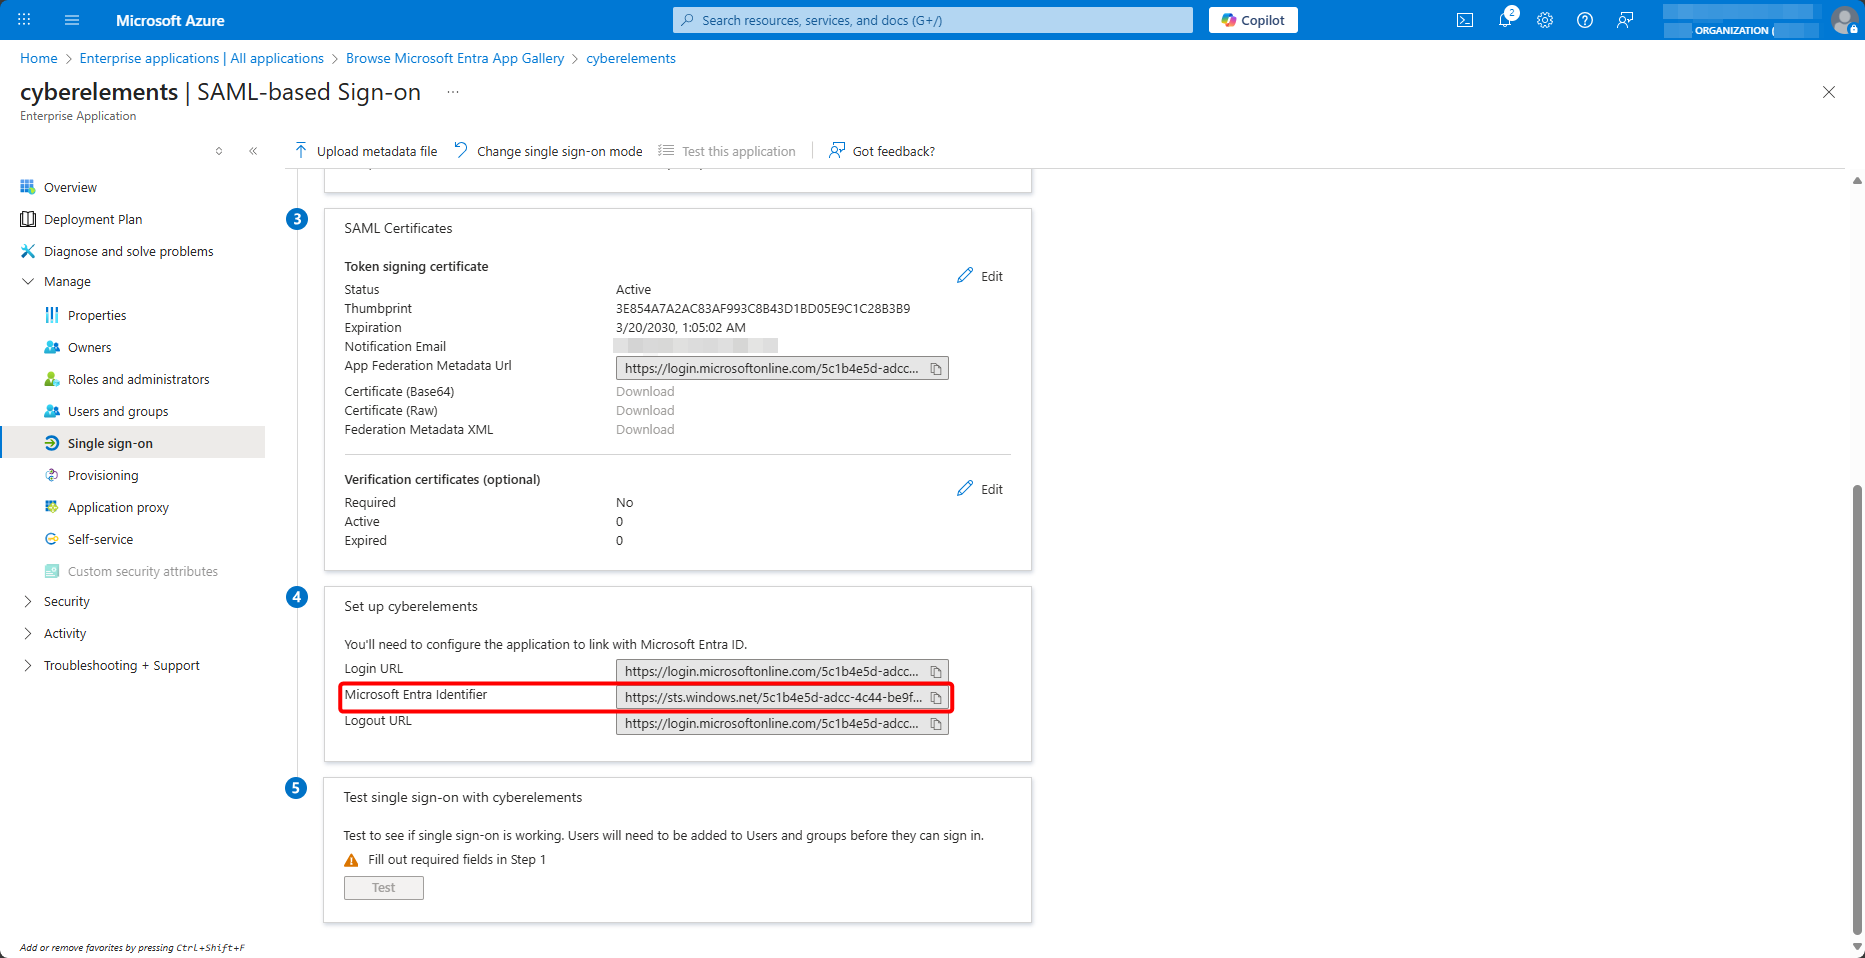
Fil-qiegħ tal-paġna, ikkopja l-valur ta’ Microsoft Entra Identifier:
Ħolqien tad-dominju SAML f’CyberElements
Żomm it-tab miftuħa u, mill-konsol tal-amministrazzjoni ta’ CyberElements, iftaħ il-fornituri tal-identità:
Imbagħad żid wieħed ġdid:
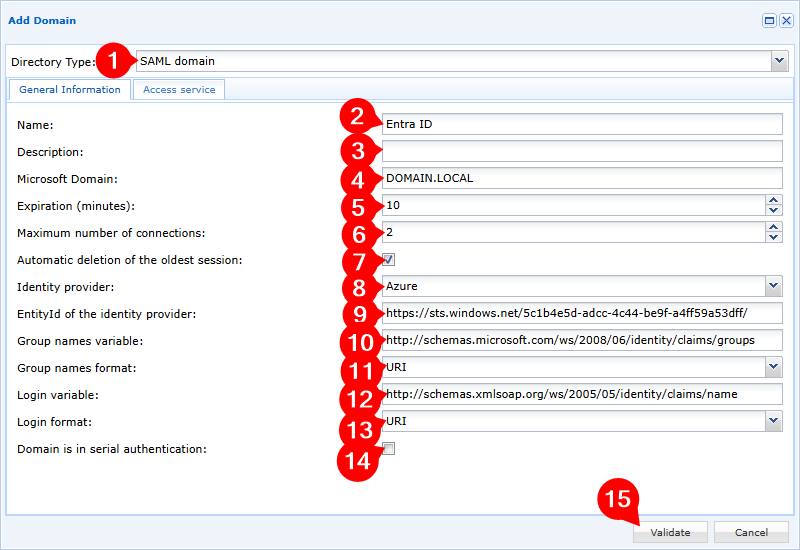
- Agħżel it-tip ta’ dominju
SAML domain - Semmi d-dominju l-ġdid tiegħek
- Żid deskrizzjoni fakultattiva
- Speċifika d-dominju lokali tiegħek; se jintuża mill-mekkaniżmu tal-SSO meta jkun attivat
- Aġġusta l-ħin tal-iskadenza tas-sessjonijiet tal-utenti inattivi (sessjonijiet tal-utenti li fihom ma taħdem l-ebda applikazzjoni CyberElements)
- Aġġusta n-numru ta’ sessjonijiet simultanji li jista’ jkollu kull utent
- Attiva jew iddiżattiva t-tħassir awtomatiku tal-eqdem sessjoni jekk l-utent jidħol meta jkun diġà laħaq in-numru massimu ta’ sessjonijiet simultanji
- Agħżel il-fornitur tal-identità
Azure - Daħħal il-valur ta’
Microsoft Entra Identifierirkuprat qabel - Daħħal il-varjabbli tal-ismijiet tal-gruppi:
groups - Agħżel il-format
Unspecifiedgħall-varjabbli tal-ismijiet tal-gruppi - Daħħal il-varjabbli tal-login:
name - Agħżel il-format
Basicgħall-varjabbli tal-login - Żid jew le d-dominju mal-awtentikazzjoni f’serje
- Ivvalida l-ħolqien tad-dominju
Għaliex żewġ formati differenti
Microsoft Entra ID jibgħat il-pretensjoni name fil-format Basic, issettjat hawn taħt meta tikkonfigurah. Madankollu, jibgħat il-pretensjoni groups mingħajr l-ebda format: il-pannell tal-pretensjoni tal-grupp tiegħu ma jħallix li jintgħażel wieħed. Il-format Unspecified jaqbel ma’ dak li fil-fatt jasal; bil-format Basic, il-gruppi ma jiġux rikonoxxuti.
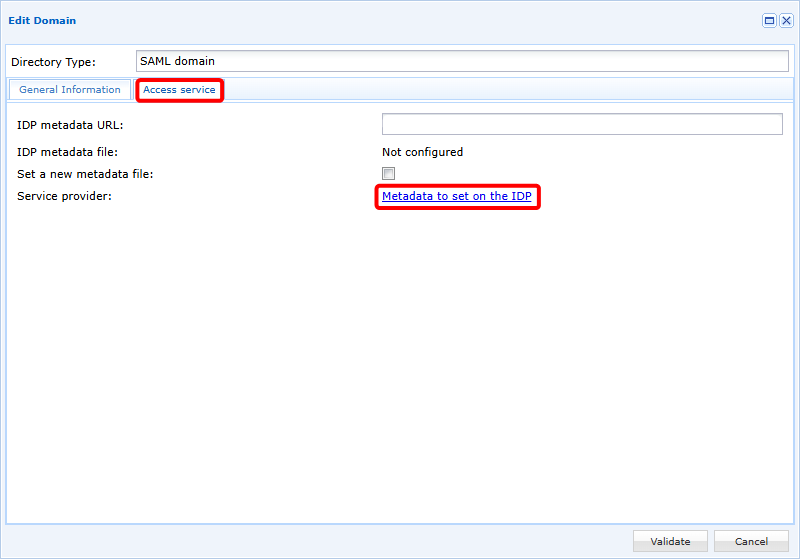
Imbagħad erġa’ editja d-dominju biex tmur fit-tieni tab, Access service. Minn hemm, niżżel il-metadata tal-konfigurazzjoni għall-IDP bil-link Metadata to set on the IDP:
Konfigurazzjoni tal-awtentikazzjoni unika (single sign-on) f’Microsoft Entra ID
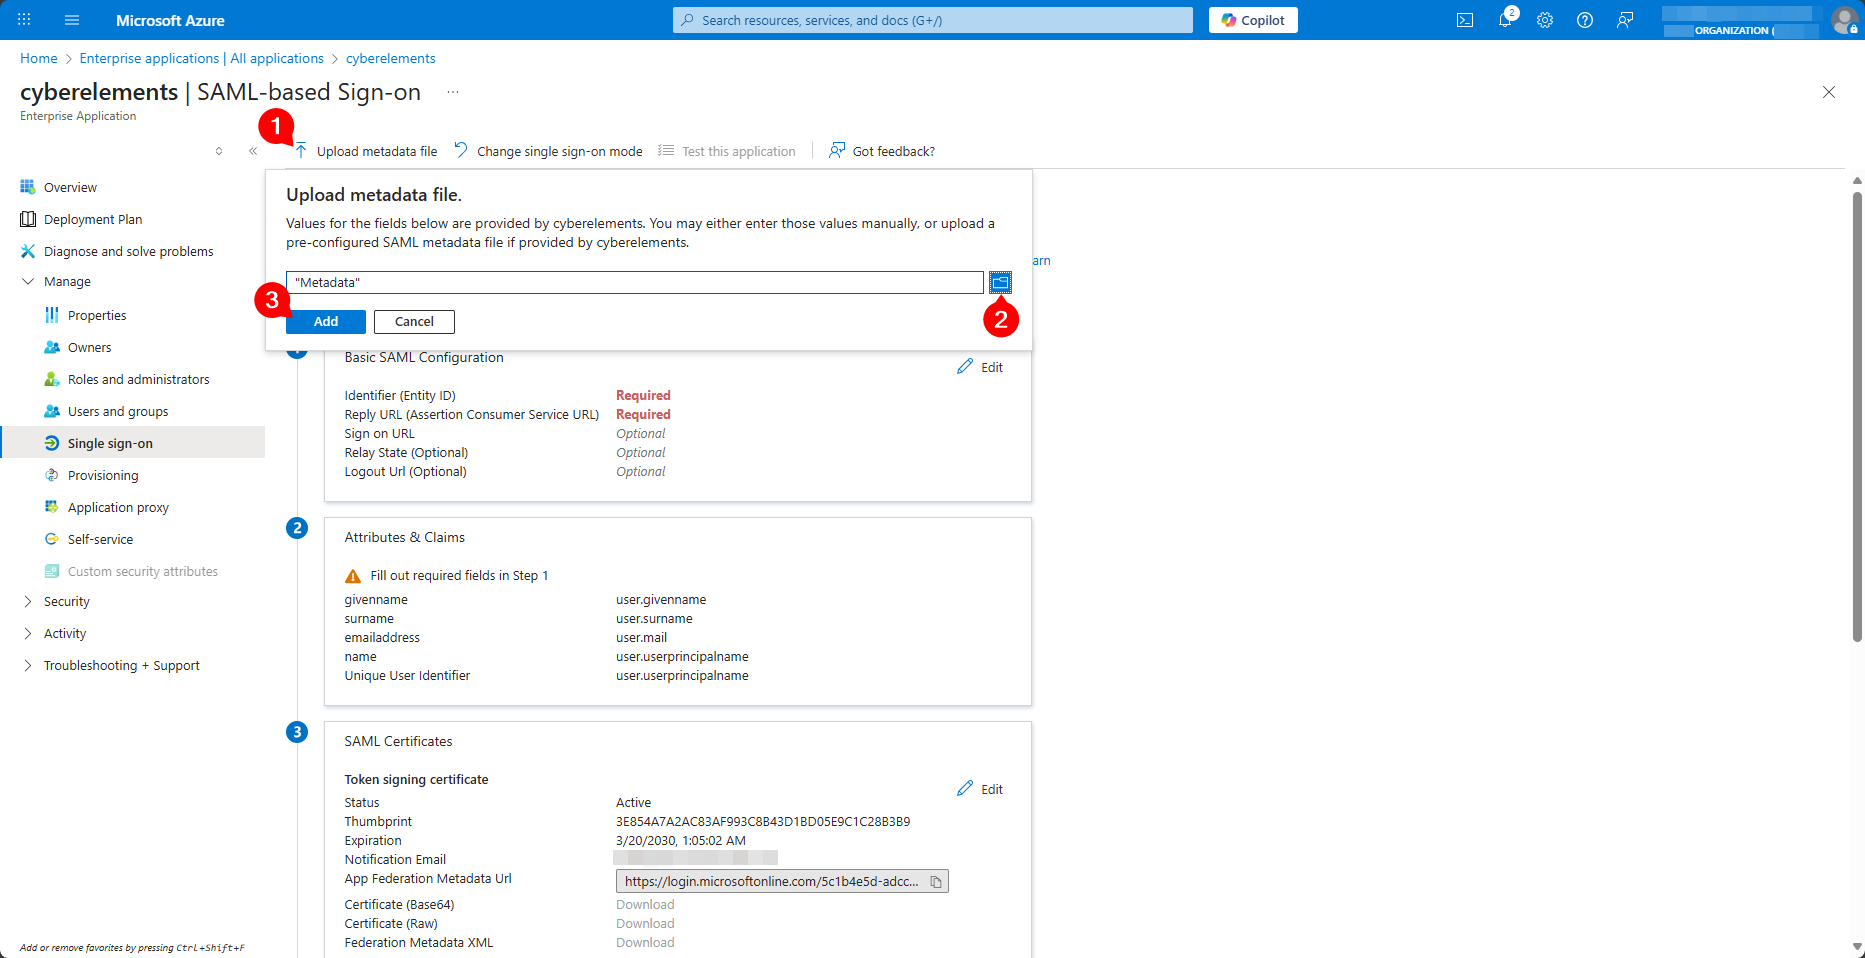
Mur lura fit-tab tal-konfigurazzjoni tal-applikazzjoni tal-intrapriża, u tella’ l-fajl Metadata irkuprat minn CyberElements b’Upload metadata file:
Jinfetaħ il-pannell Basic SAML Configuration, mimli minn qabel. Ibdel il-valur ta’ Logout Url (Optional) billi tissostitwixxi /SLO/Artifact b’/SLO/Redirect fl-aħħar, u ssejvja l-konfigurazzjoni b’Save:
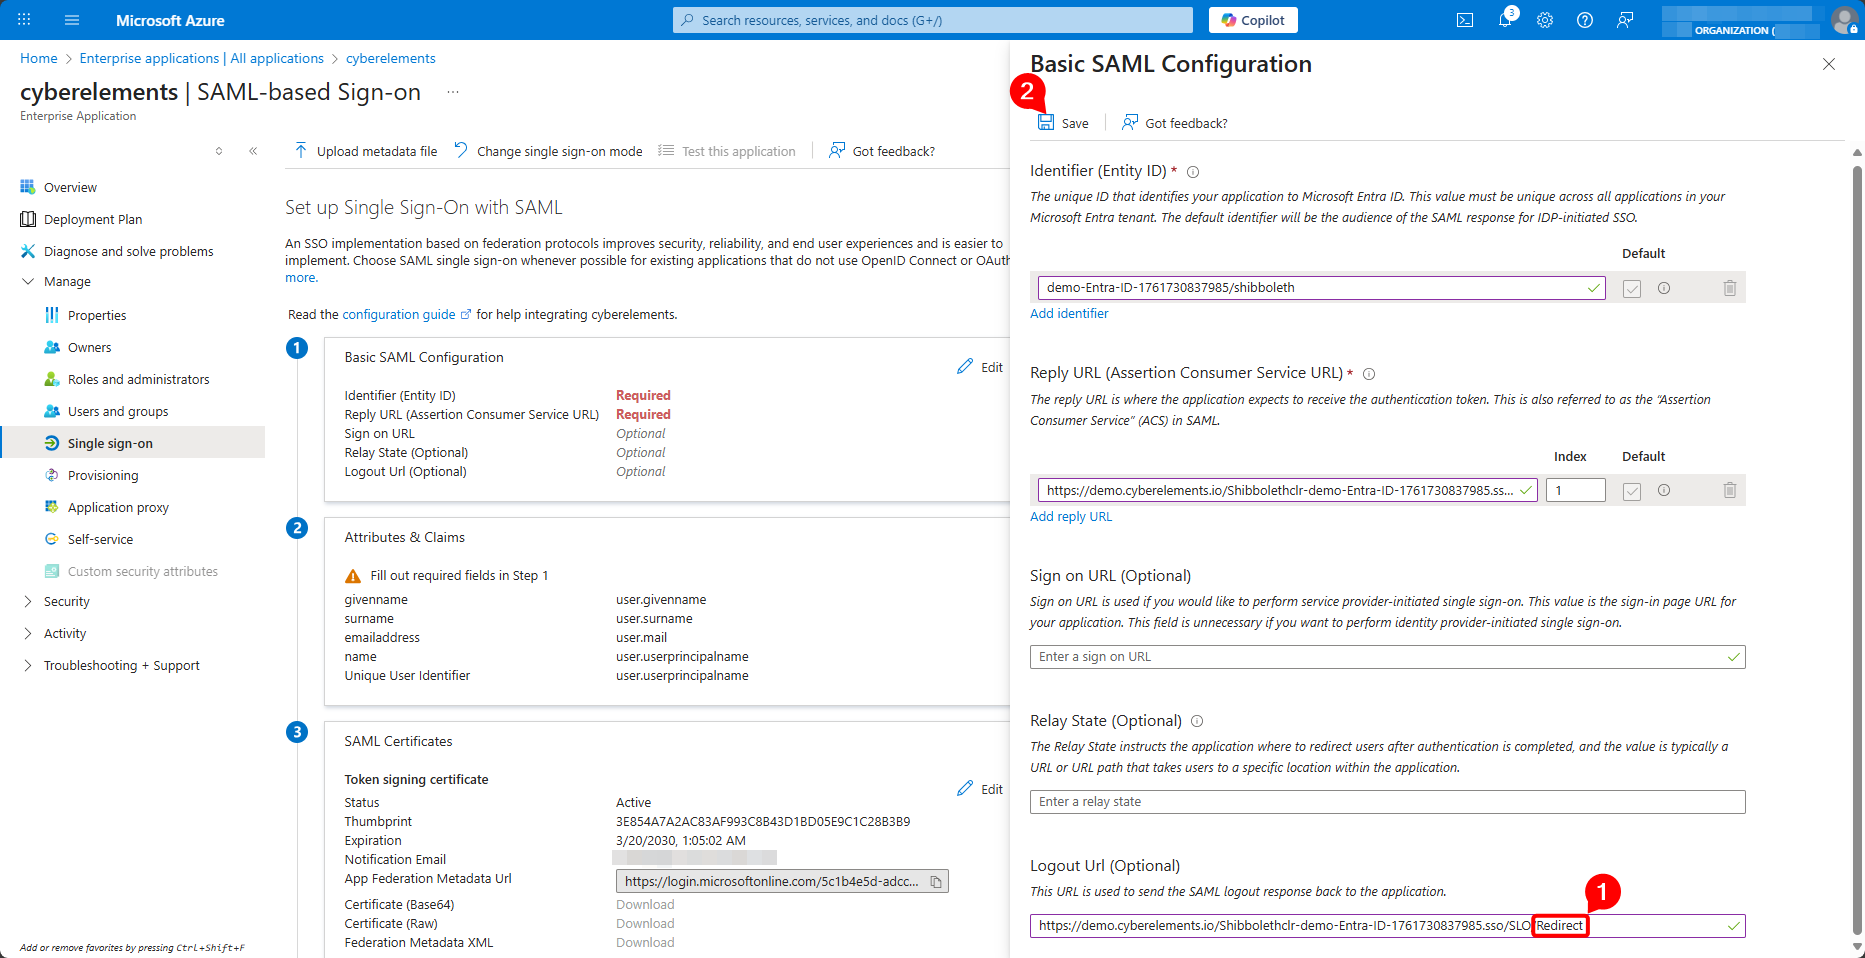
Għaliex tibdel l-URL tal-logout
Il-metadata ta’ CyberElements tiddikjara diversi indirizzi tal-logout, u Microsoft Entra ID iżomm l-ewwel wieħed. Dak juża l-binding HTTP-Artifact, li Microsoft Entra ID ma jappoġġjax għall-logout.
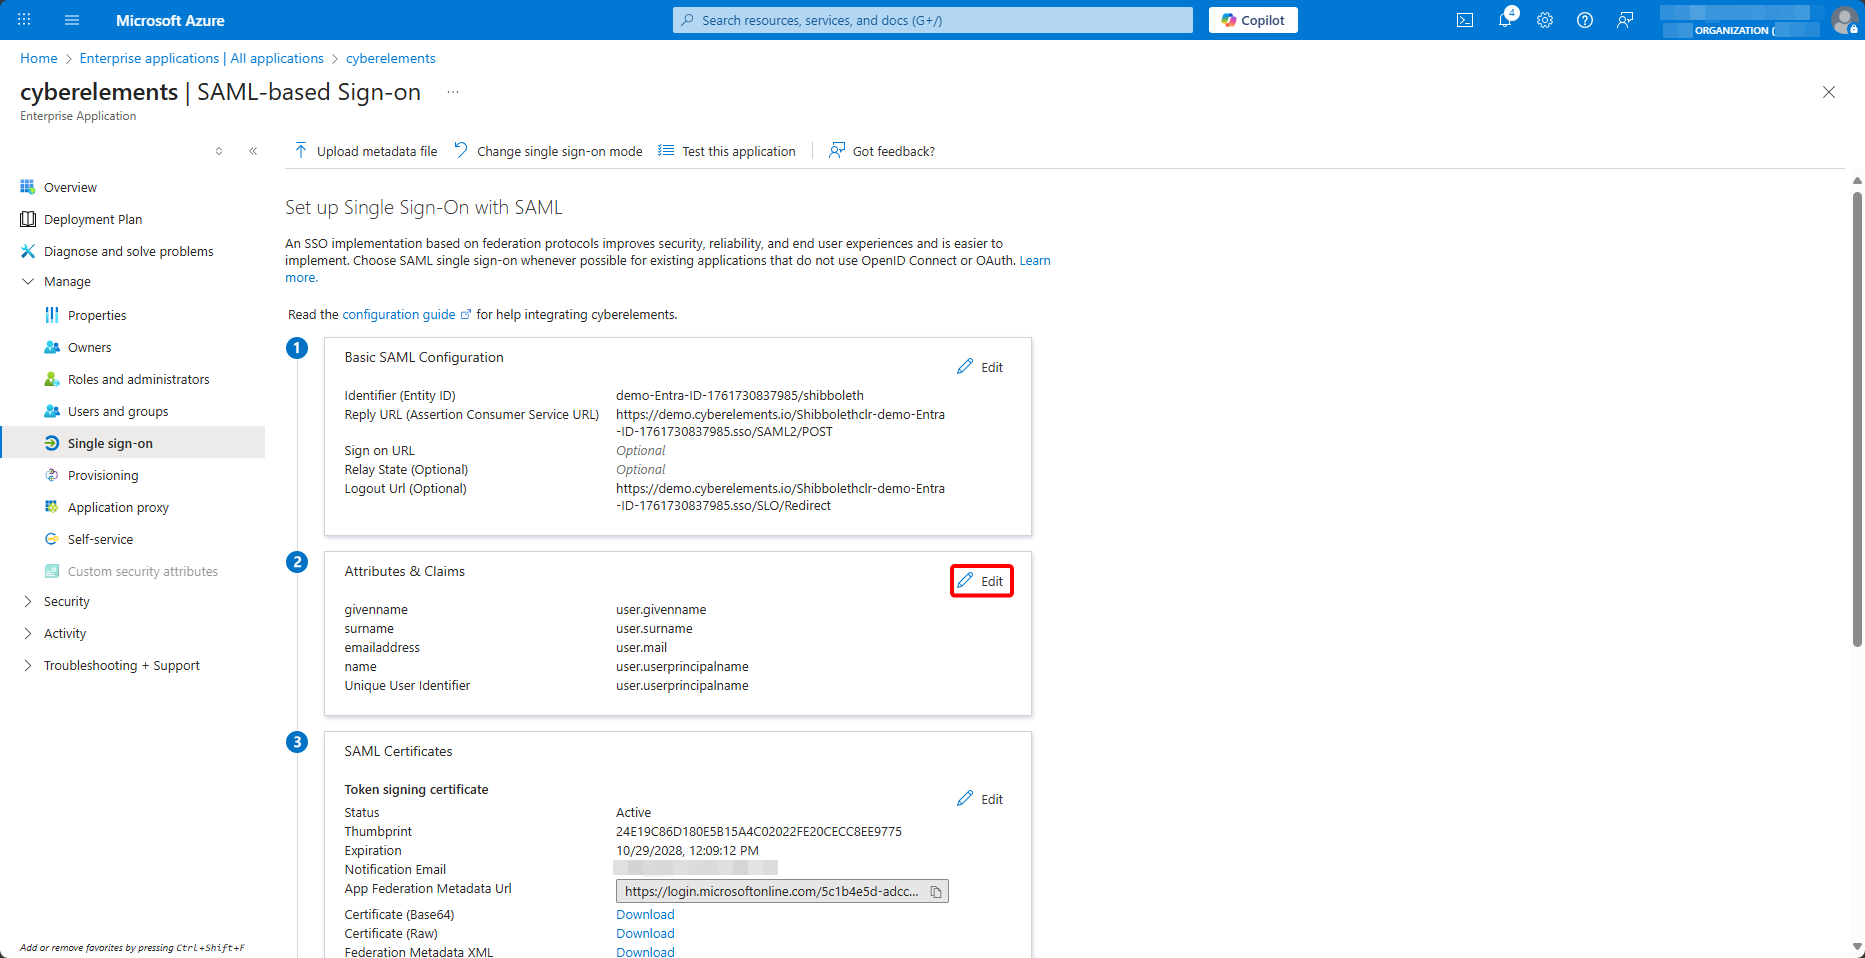
Imbagħad editja l-attributi u l-pretensjonijiet, minn Attributes & Claims > Edit:
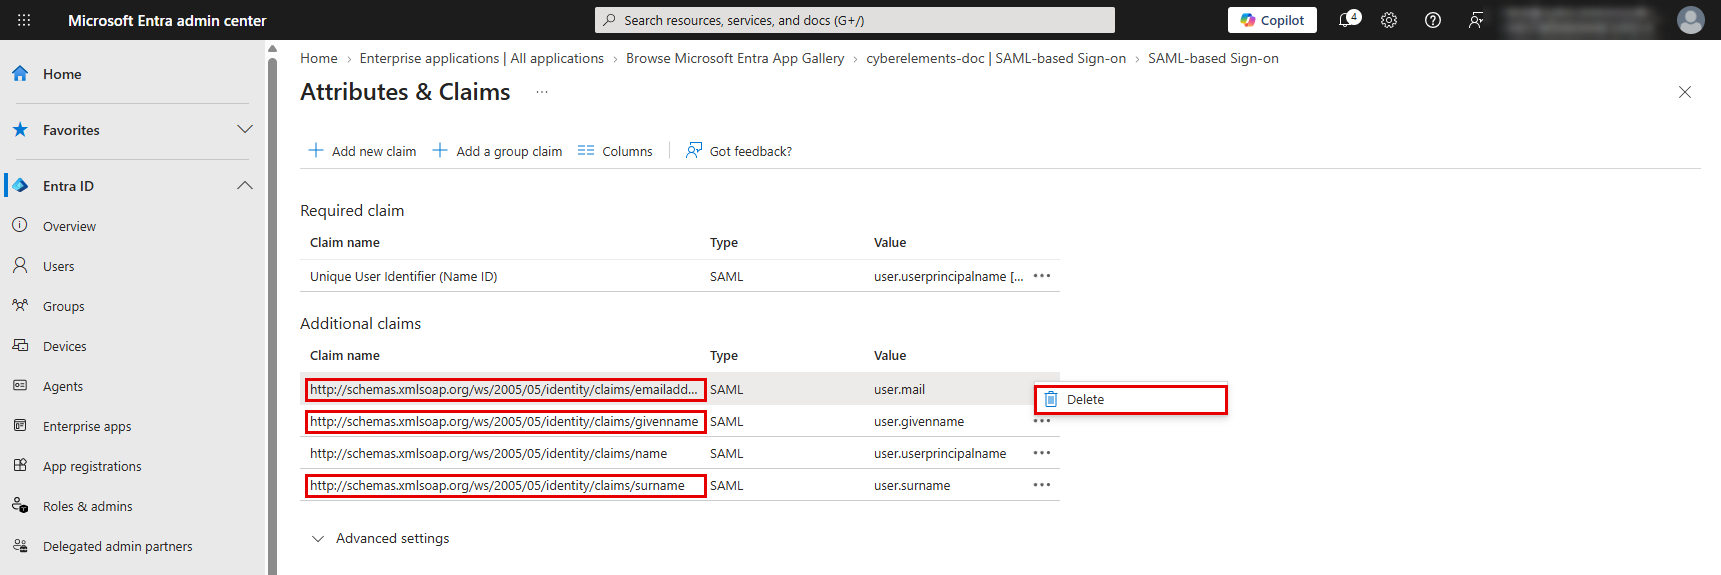
Ħassar il-pretensjonijiet emailaddress, givenname u surname, li CyberElements ma jużax, b’Delete fil-menu … tagħhom:
Ikklikkja l-pretensjoni name u, fil-pannell Manage claim:
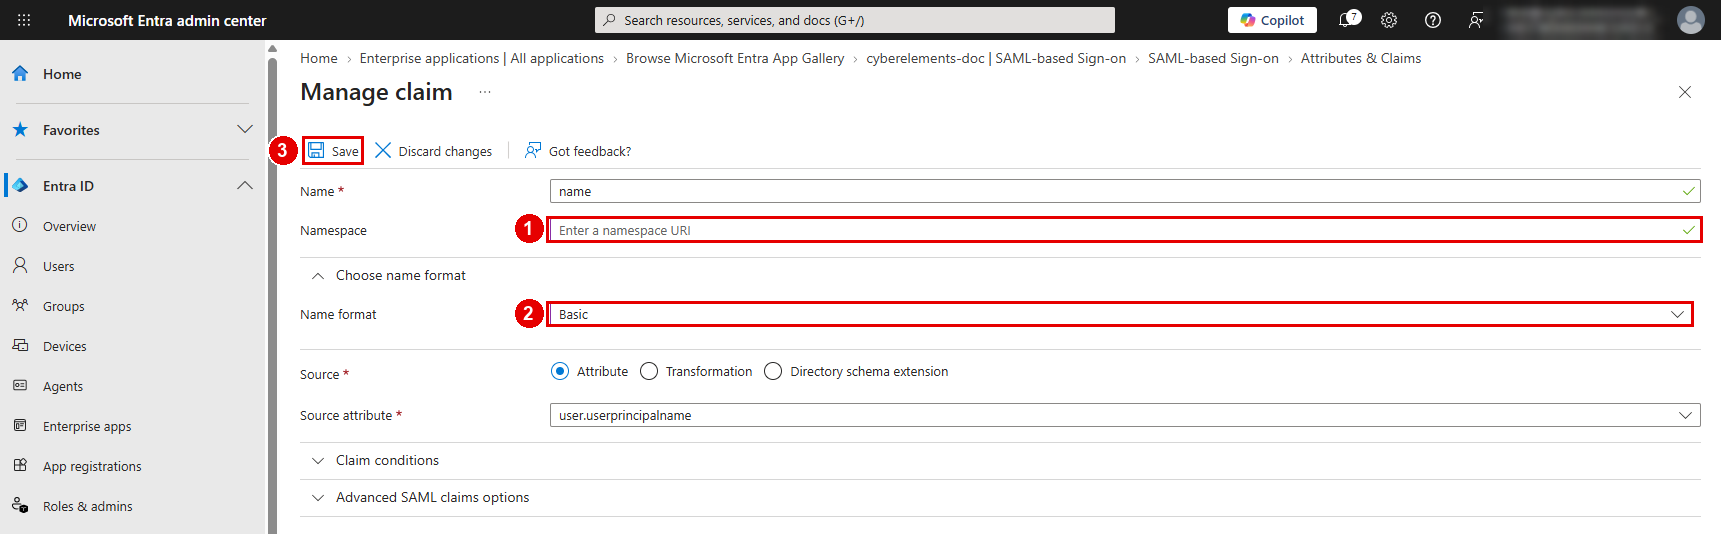
- Battal il-qasam
Namespace - Espandi
Choose name formatu agħżel il-formatBasic - Issejvja b’
Save
Imbagħad żid pretensjoni tal-grupp:
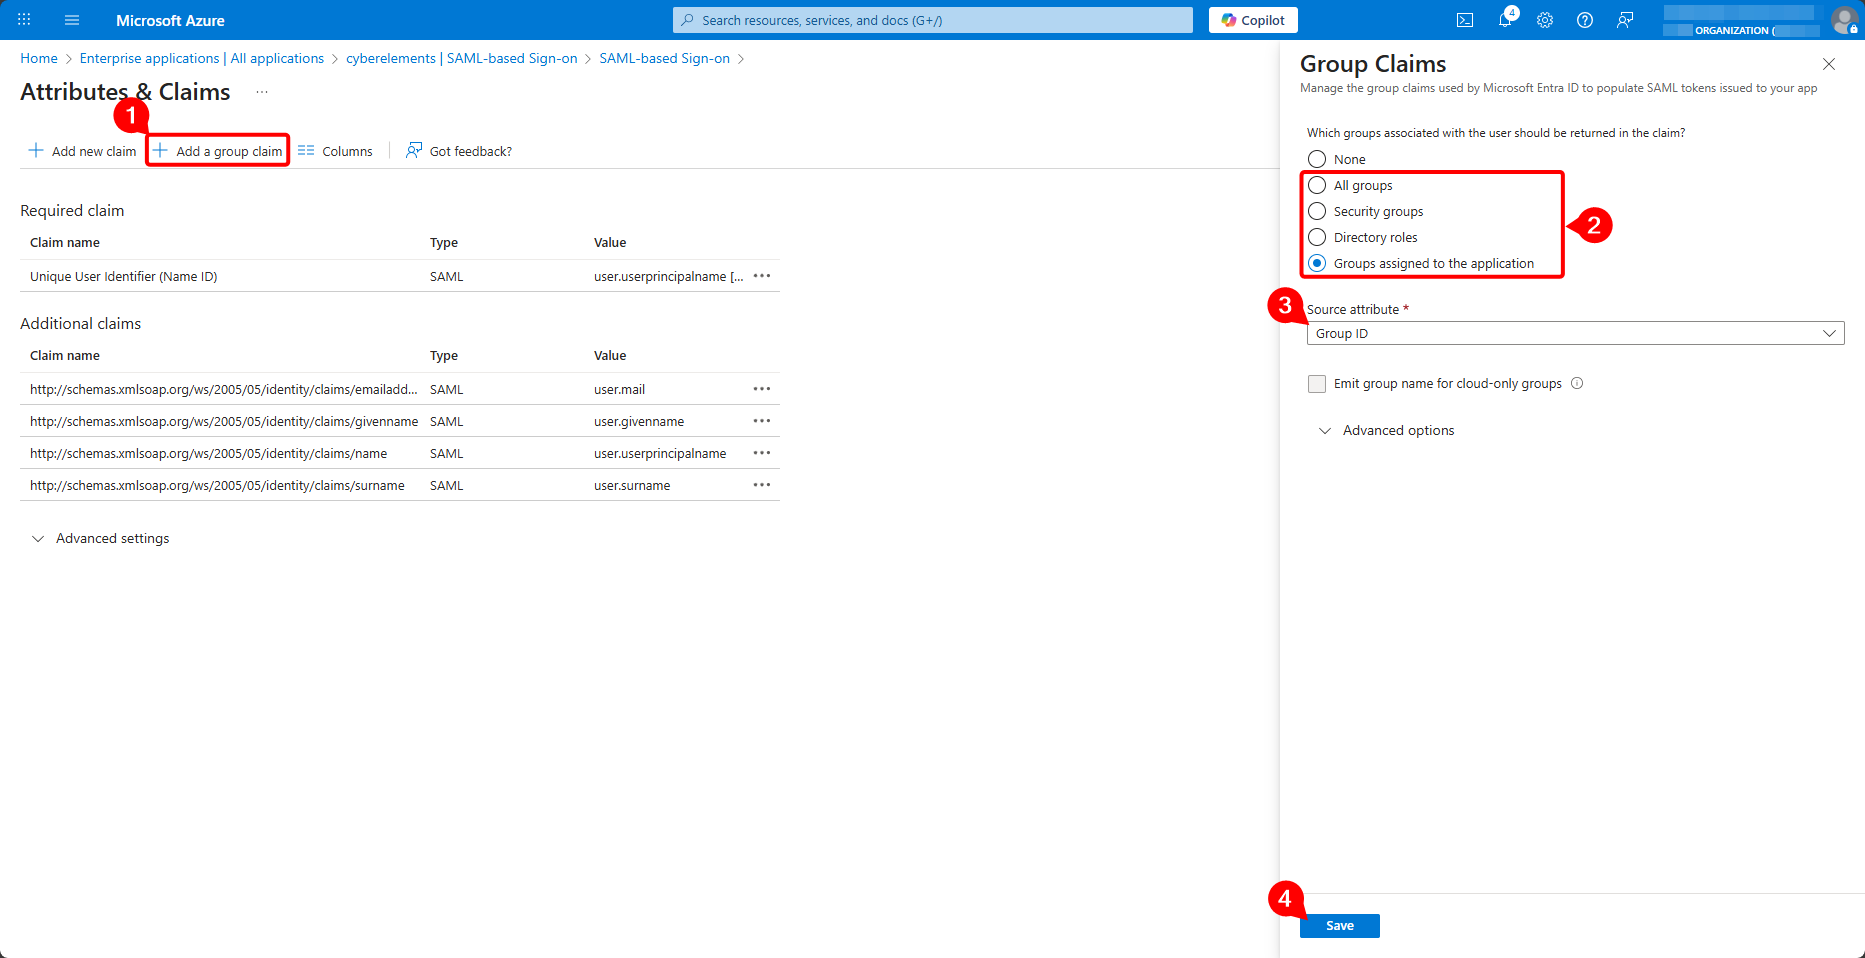
- Ikklikkja
Add a group claim - Agħżel il-gruppi li għandhom jintbagħtu:
Groups assigned to the application(rakkomandat) jewAll groups - Ħalli l-attribut tas-sors issettjat għal
Group ID: jintbagħat l-ID tal-oġġett tal-grupp - Espandi
Advanced options, immarkaCustomize the name of the group claim, daħħal l-isemgroupsu ħalli l-qasamNamespace (optional)vojt - Issejvja b’
Save
Iċċekkja l-lista li tirriżulta: minbarra l-identifikatur uniku tal-utent, għandhom jibqgħu biss il-pretensjonijiet groups u name:
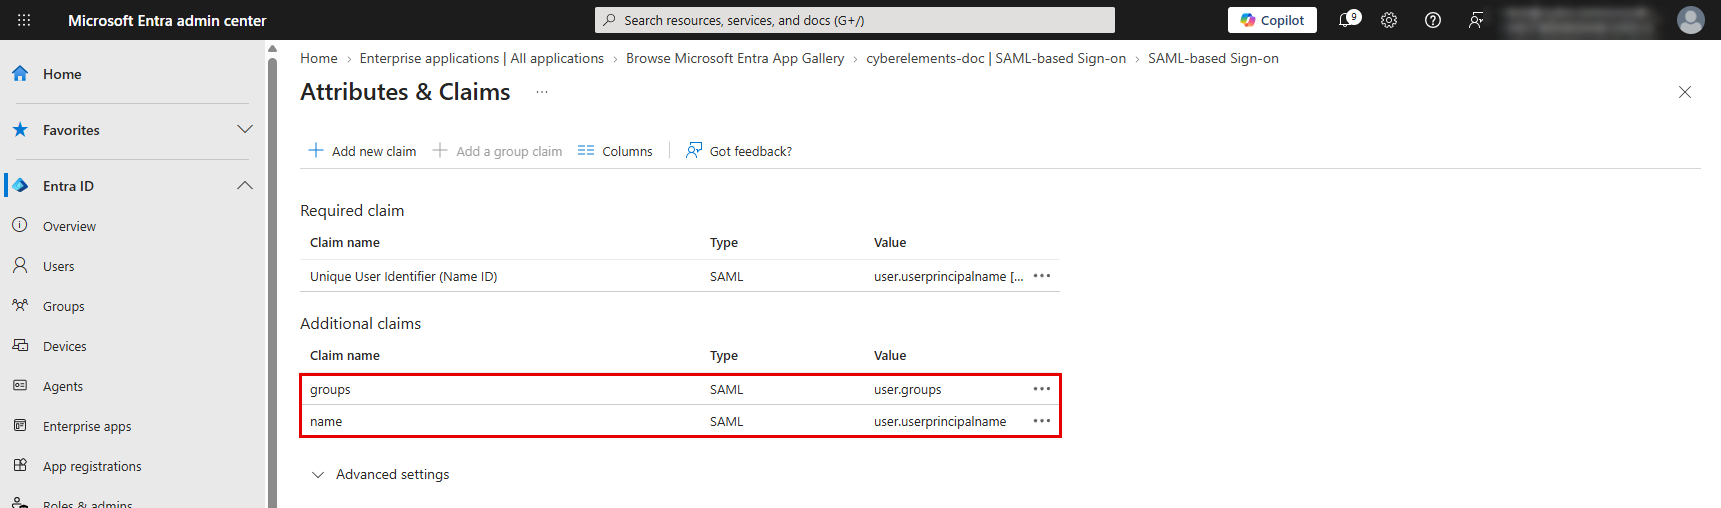
Fl-aħħar, irkupra l-URL tal-metadata tal-federazzjoni, App Federation Metadata Url:
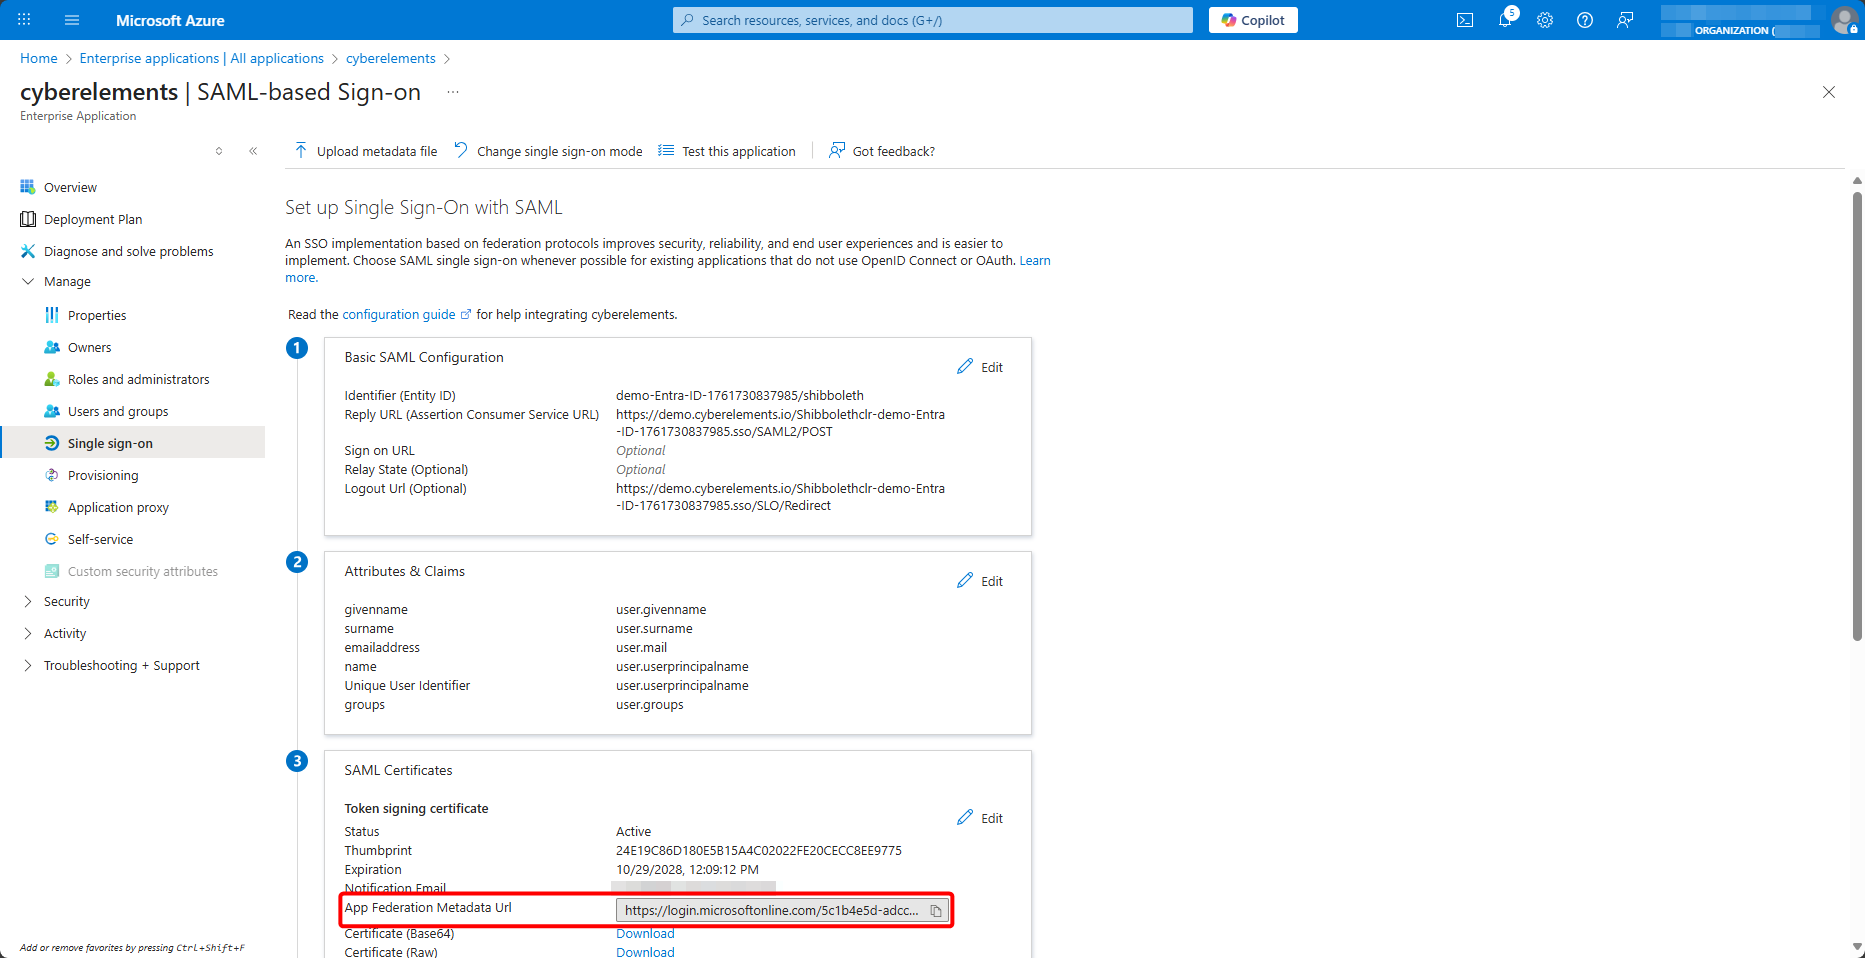
Mur lura fil-konsol tal-amministrazzjoni ta’ CyberElements, fit-tab Access service tad-dominju, daħħal dan l-URL f’IDP metadata URL u vvalida b’Validate:
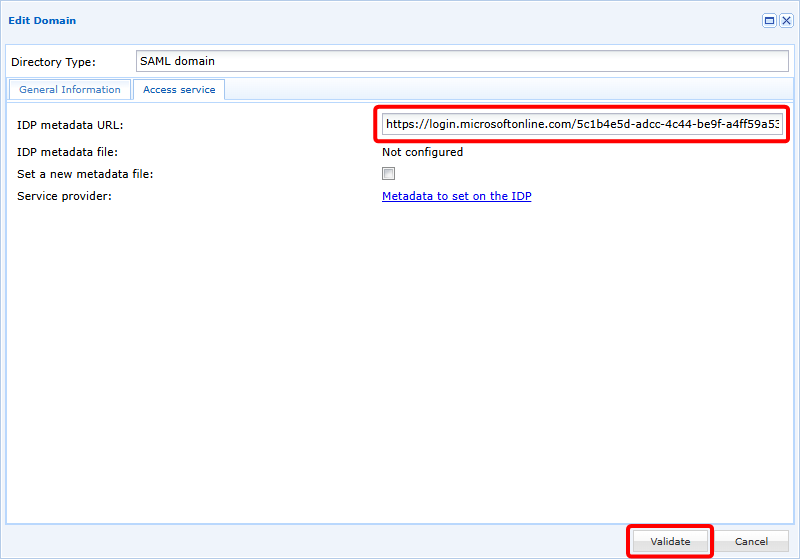
Ladarba jiġi vvalidat, id-dominju SAML il-ġdid tiegħek ikun lest għall-użu.
Żieda ta’ gruppi
Id-dominju SAML il-ġdid jista’ jintuża direttament, iżda peress li SAMLv2 ma jipprevedix skambji diretti bejn il-fornitur tal-identità (IDP) u l-fornitur tas-servizz (SP), li fil-kuntest tagħna huwa CyberElements, dan tal-aħħar ma jistax ikun jaf bil-gruppi tal-utenti preżenti fuq Entra ID.
Biex tegħleb din il-problema, il-gruppi tal-utenti jistgħu jew jiġu sinkronizzati skont il-bżonn jew jiżdiedu manwalment mal-prodott.
Sinkronizzazzjoni skont il-bżonn
Is-sinkronizzazzjoni skont il-bżonn tal-gruppi tal-utenti ta’ Entra ID hija possibbli bl-użu tal-funzjonalità Azure device login.
Din il-funzjonalità tissinkronizza l-gruppi kollha preżenti fuq Entra ID.
Biex twettaq din is-sinkronizzazzjoni, iftaħ il-lista tad-dominji disponibbli u kklikkja l-buttuna tas-sinkronizzazzjoni :
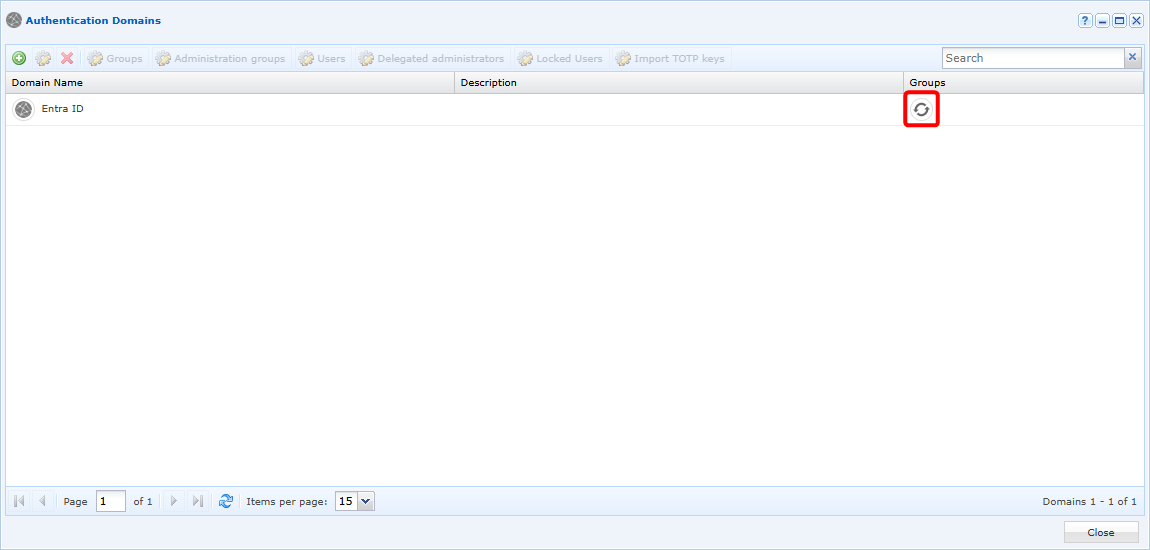
Tinfetaħ tieqa li fiha jkollok tikkopja kodiċi u twaħħlu fl-awtentikazzjoni Azure aċċessibbli permezz tal-link ipprovdut:
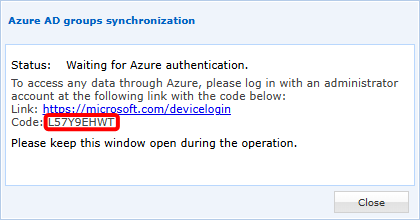
Wara l-awtentikazzjoni, CyberElements jissinkronizza l-gruppi kollha biex jagħmilhom użabbli fis-soluzzjoni. Skont l-għadd ta’ gruppi li għandhom jiġu sinkronizzati, l-operazzjoni tista’ tieħu sa 5 minuti (għal eluf ta’ gruppi li għandhom jiġu sinkronizzati).
Manwalment
Iftaħ il-ġestjoni tal-gruppi tal-utenti:
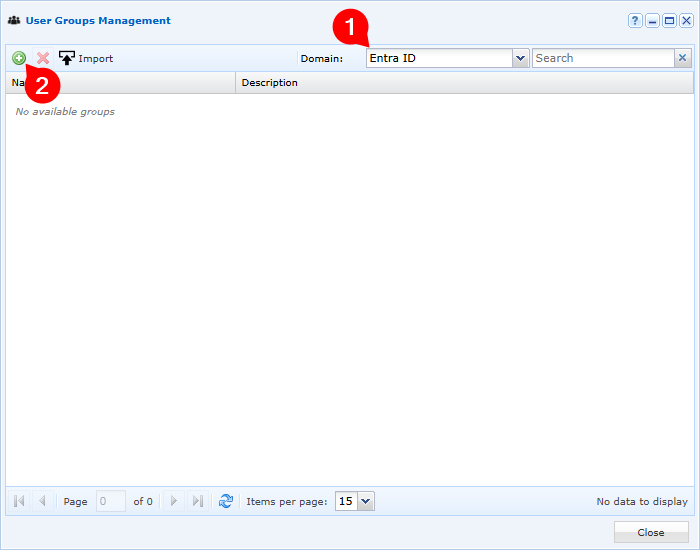
Agħżel id-dominju Entra ID tiegħek u kklikkja l-buttuna taż-żieda :
Fl-aħħar, imla l-oqsma differenti biex iżżid grupp preżenti fuq Entra ID:
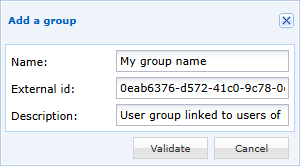
- Daħħal l-isem tal-wiri tal-grupp tal-utenti tiegħek f’CyberElements (biex tissimplifika l-ġestjoni, huwa rakkomandat li ssemmih bl-istess isem bħal fuq Entra ID)
- Speċifika l-ID tal-oġġett tal-grupp, li jista’ jinkiseb mill-ġestjoni tal-gruppi ta’ Azure
- Jekk tixtieq, żid deskrizzjoni mal-grupp tal-utenti