Grupp Protected Users, awtentikazzjoni Kerberos, kompartimentazzjoni tal-AD u stazzjon tax-xogħol PAW
L-iżgurar tad-direttorji Active Directory huwa sfida kbira fis-sigurtà tal-infrastrutturi.
L-ANSSI (l-Aġenzija Nazzjonali Franċiża għaċ-Ċibersigurtà) tagħti enfasi partikolari fuq l-importanza tal-kompartimentazzjoni f’din is-sigurtà u fuq l-implimentazzjoni tal-kompartimentazzjoni tas-servers b’awtentikazzjoni Kerberos. Dan jissemma fid-dokument tagħha Rakkomandazzjonijiet għall-amministrazzjoni sigura tas-sistemi tal-informazzjoni bbażati fuq AD.
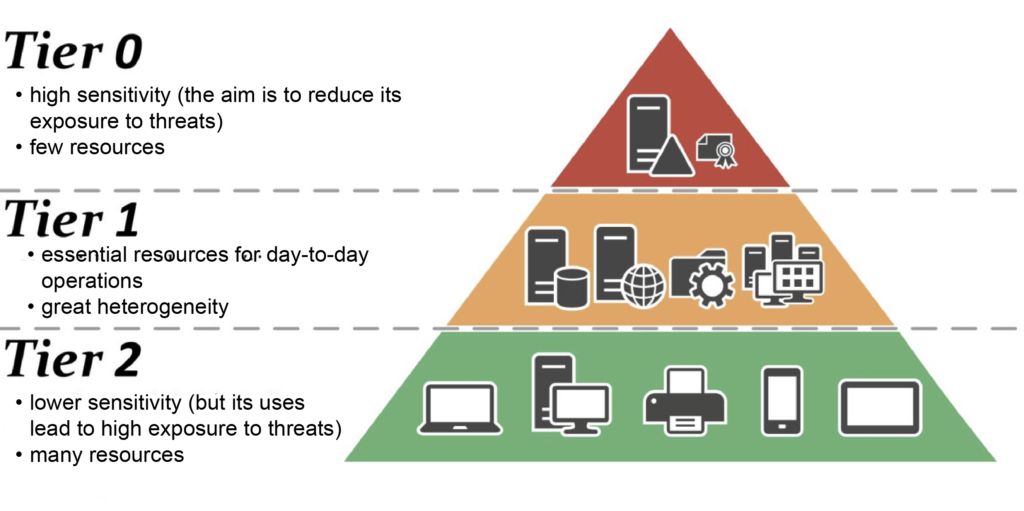
Is-soluzzjonijiet CyberElements tagħna joffru flessibbiltà kbira fl-implimentazzjoni ta’ din is-sigurtà, li tista’ tinqasam f’erba’ livelli differenti ta’ integrazzjoni li jistgħu jiġu applikati progressivament:
-
Protected Users
L-ewwel livell ta’ implimentazzjoni
Amministraturi mqiegħda fil-grupp
Protected Users(il-protokoll tal-awtentikazzjoni jinbidel minn NTLM għal Kerberos)Ara s-settings tal-komponent Edge Gateway
Ara s-settings tal-applikazzjoni RDP -
Kerberos armoring
It-tieni livell ta’ implimentazzjoni
Implimentazzjoni ta’ Kerberos armoring
Ara s-settings tal-komponent Edge Gateway
Ara s-settings tal-applikazzjoni RDP -
Qsim tal-AD f’silos
It-tielet livell ta’ implimentazzjoni
Tqassim tas-servers u tal-kontijiet (utenti u amministraturi) f’silos
Ara l-arkitettura tal-prodott f’kuntest ta’ qsim tal-AD f’silos
-
Tħaddim tal-istazzjonijiet tax-xogħol PAW
Ir-raba’ livell ta’ implimentazzjoni
Użu ta’ stazzjonijiet tax-xogħol PAW li ma jippermettux aċċess mill-bogħod
Iċċekkja s-settings meħtieġa biex taċċessa stazzjon tax-xogħol PAW
Konfigurazzjoni tal-applikazzjonijiet RDP għall-appoġġ ta’ Kerberos
Twissija!
Biex tikkonfigura applikazzjoni RDP privileġjata jew applikazzjoni HTML5 RDP privileġjata ħalli tappoġġja Kerberos, l-ewwel trid twettaq il-konfigurazzjoni 1 tal-komponent Edge Gateway (jew tal-komponenti Edge Gateway) li se jintużaw għall-konnessjoni RDP b’Kerberos.
Biex applikazzjoni RDP jew HTML5 RDP privileġjata tikkonnettja ma’ server RDP b’Kerberos, huma meħtieġa erba’ kundizzjonijiet ta’ konfigurazzjoni:
- Is-setting SSO ma jistax ikun issettjat fuq
Disabled, għalhekk irid ikunEnabled,FixedjewRequest - Il-modalità mingħajr aġent trid tkun attivata
- L-isem tas-server imdaħħal irid ikun FQDN (jekk iddaħħal l-indirizz IP tas-server, l-awtentikazzjoni tfalli).
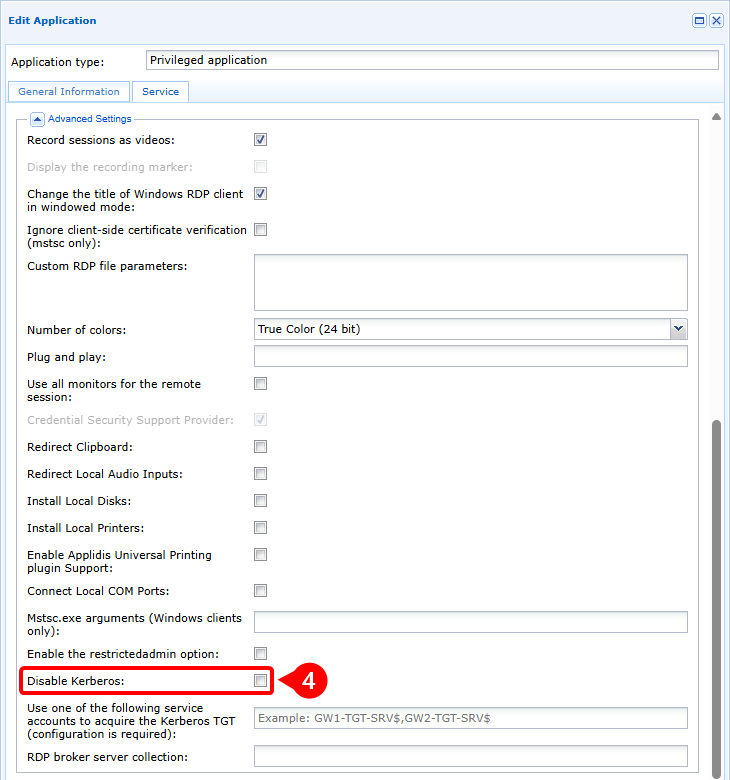
- Kerberos ma għandux ikun diżattivat fis-settings avvanzati tal-applikazzjoni RDP jew HTML5 RDP.
Eżempju
Biex tikkonfigura applikazzjoni RDP privileġjata ħalli tikkonnettja mas-server RDP my-rds-server bl-użu ta’ Kerberos, ikollok:
- Issettja l-livell SSO fuq setting differenti minn
Disabled, f’dan il-każ fuqEnabled(1), imbagħad attiva l-modalità mingħajr aġent (2) u fl-aħħar daħħal l-FQDN tas-server RDP (3).
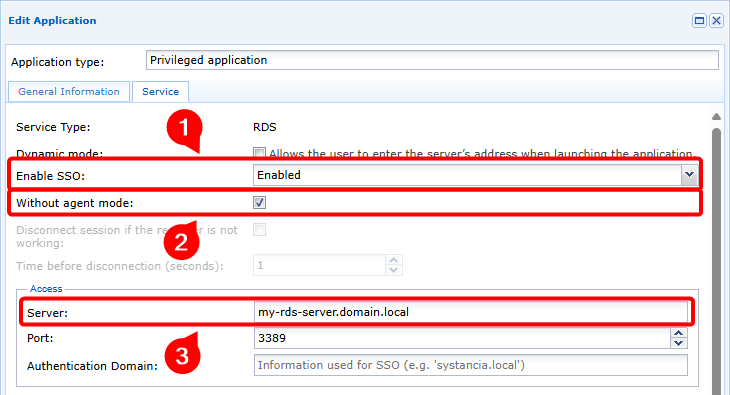
- Iżgura li Kerberos mhux diżattivat (4)
Dijagramma tal-fluss
flowchart LR
    subgraph WAN
        USER(Stazzjon tax-xogħol tal-utent)
    end
    subgraph Cloud jew DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(Server RDP)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- L-utent jiftaħ applikazzjoni RDP jew HTML5 RDP privileġjata b’appoġġ għall-awtentikazzjoni Kerberos.
- L-utent ikun konness mal-komponent Edge Gateway f’modalità mingħajr aġent
- Il-komponent Edge Gateway jitlob token TGT mill-kontrollur tad-dominju Kerberos (KDC).
- Il-KDC jirritorna TGT ikkriptat u ffirmat
- Il-komponent Edge Gateway jitlob biljett tas-servizz li jinkludi t-TGT ta’ qabel
- Il-KDC jirritorna l-biljett tas-servizz ikkriptat biċ-ċavetta tas-servizz
- Il-komponent Edge Gateway jagħmel talba ta’ aċċess lis-server RDP, inkluż il-biljett tas-servizz.
- Is-server RDP japprova l-aċċess għas-servizz u l-konnessjoni RDP tiġi inizjalizzata.
Konfigurazzjoni tal-applikazzjonijiet RDP għall-appoġġ ta’ Kerberos armoring
Twissija!
Biex tikkonfigura b’suċċess applikazzjoni RDP jew HTML5 RDP privileġjata ħalli tappoġġja Kerberos armoring, l-ewwel trid tlesti l-konfigurazzjonijiet 1 u 2 għall-komponenti Edge Gateway li se jintużaw għall-konnessjoni RDP b’Kerberos armoring.
Biex applikazzjoni RDP jew HTML5 RDP privileġjata tikkonnettja ma’ server RDP b’Kerberos armoring, huma meħtieġa ħames kundizzjonijiet ta’ konfigurazzjoni:
- Is-setting SSO ma jistax ikun issettjat fuq
Disabled, għalhekk irid ikunEnabled,FixedjewRequest - Il-modalità mingħajr aġent trid tkun attivata
- L-isem tas-server imdaħħal irid ikun FQDN (jekk iddaħħal l-indirizz IP tas-server, l-awtentikazzjoni tfalli).
- Kerberos ma għandux ikun diżattivat fis-settings avvanzati tal-applikazzjoni RDP jew HTML5 RDP.
- Speċifika l-isem tal-kont tal-kompjuter tas-servizz li għandu jintuża għal Kerberos armoring billi żżid
$fl-aħħar
Eżempju
Biex tikkonfigura applikazzjoni RDP privileġjata ħalli tikkonnettja f’modalità Kerberos armoring mas-server RDP my-rds-server bl-użu tal-kont tal-kompjuter svc_cyberelements, ikollok:
- Issettja l-livell SSO fuq setting differenti minn
Disabled, f’dan il-każ fuqEnabled(1), imbagħad attiva l-modalità mingħajr aġent (2) u fl-aħħar daħħal l-FQDN tas-server RDP (3).
- Iżgura li Kerberos mhux diżattivat (4) u li l-isem tal-kont tal-kompjuter tas-servizz huwa speċifikat, u ftakar żżid il-karattru
$(5).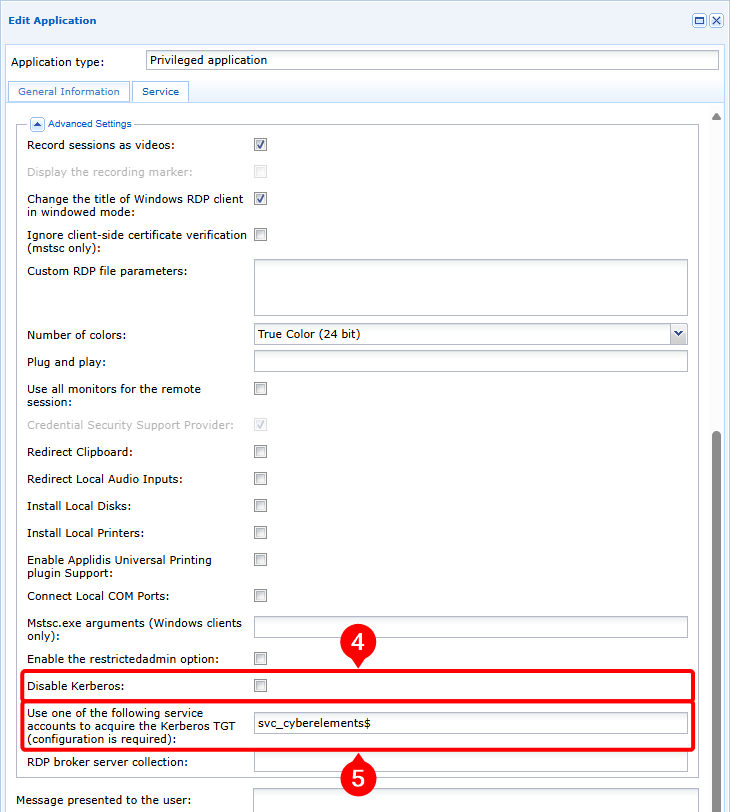
Dijagramma tal-fluss
flowchart LR
    subgraph WAN
        USER(Stazzjon tax-xogħol tal-utent)
    end
    subgraph Cloud jew DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(Server RDP)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- L-utent jiftaħ applikazzjoni RDP jew HTML5 RDP privileġjata b’appoġġ għall-awtentikazzjoni Kerberos.
- L-utent ikun konness mal-komponent Edge Gateway f’modalità mingħajr aġent
- Il-komponent Edge Gateway jitlob token TGT mill-kontrollur tad-dominju Kerberos (KDC) bl-użu tal-informazzjoni tal-kont tal-kompjuter tas-servizz
- Il-KDC jirritorna TGT ikkriptat u ffirmat
- Il-komponent Edge Gateway jitlob biljett tas-servizz li jinkludi t-TGT ta’ qabel
- Il-KDC jirritorna l-biljett tas-servizz ikkriptat biċ-ċavetta tas-servizz
- Il-komponent Edge Gateway jagħmel talba ta’ aċċess lis-server RDP, inkluż il-biljett tas-servizz.
- Is-server RDP japprova l-aċċess għas-servizz u l-konnessjoni RDP tiġi inizjalizzata.
Karatteristiċi speċifiċi tal-arkitettura f’ambjent AD maqsum f’silos
Twissija!
F’ambjent Active Directory maqsum f’silos, Kerberos armoring normalment ikun ikkonfigurat għall-kontijiet tal-amministraturi. Għalhekk, il-konfigurazzjonijiet 1 u 2 iridu jitwettqu għall-komponenti Edge Gateway li se jintużaw biex jikkonnettjaw mas-servers RDP.
Meta CyberElements jintuża f’ambjent AD maqsum f’silos, il-kont tal-kompjuter tas-servizz użat għal Kerberos armoring irid jiġi assenjat lil silo.
Dan ifisser li jekk ikun meħtieġ taċċessa kompjuters RDP li jappartjenu lil partijiet terzi differenti, ikun meħtieġ toħloq daqstant kontijiet tal-kompjuter tas-servizz imqiegħda fil-miri differenti tal-partijiet terzi.
L-arkitettura tal-prodott tista’ wkoll tiġi affettwata.
Din il-bidla taffettwa prinċipalment l-għadd ta’ komponenti Edge Gateway skjerati, fejn huwa rakkomandat li jkun hemm mill-inqas wieħed dedikat għall-aċċess minn parti terza speċifika. Madankollu, jekk il-kuntest ma jippermettix l-iskjerament ta’ daqstant komponenti Edge Gateway, tista’ tintuża wkoll arkitettura b’komponent Edge Gateway wieħed:
flowchart LR
    subgraph WAN
        USER(Stazzjon tax-xogħol tal-utent)
    end
    subgraph Cloud jew DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(Server RDP T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(Server RDP T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(Server RDP T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2B’din l-arkitettura, il-konfigurazzjoni tal-applikazzjonijiet RDP hija identika għal dik deskritta għall-appoġġ ta’ Kerberos armoring.
flowchart LR
    subgraph WAN
        USER(Stazzjon tax-xogħol tal-utent)
    end
    subgraph Cloud jew DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(Server RDP T2)
        end
        subgraph T1
            RDP-T1(Server RDP T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(Server RDP T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2B’din l-arkitettura, il-konfigurazzjoni tal-applikazzjonijiet RDP hija identika għal dik deskritta għall-appoġġ ta’ Kerberos armoring.
Madankollu, trid tippjana wkoll li tapplika fajl keytab li fih diversi kontijiet tas-servizz fuq il-komponent Edge Gateway tal-konnessjoni.
Karatteristiċi speċifiċi tal-konnessjoni ma’ stazzjon tax-xogħol PAW
PAW (Privileged Access Workstation) huwa stazzjon tax-xogħol dedikat għal kompiti amministrattivi fuq parti terza definita.
Minħabba n-natura kritika ta’ dan l-istazzjon tax-xogħol, ħafna drabi jiġu applikati settings tas-sigurtà msaħħa. Fost it-titjib applikat, il-prinċipju li s-servizzi ma jiġux esposti fuq in-netwerk jiżgura li ma jista’ jiġi sfruttat l-ebda backdoor jew servizz b’vulnerabbiltajiet tas-sigurtà.
Għalhekk, dan il-prinċipju jagħmel l-aċċess mill-bogħod għall-istazzjon tax-xogħol PAW teoretikament impossibbli. Madankollu, CyberElements jippermettilek tistabbilixxi konnessjoni mal-istazzjon tax-xogħol PAW mingħajr ma jkollok l-ebda servizz jisma’ fuq in-netwerk lokali, permezz ta’:
- L-attivazzjoni tas-servizzi Remote Desktop
- Il-konfigurazzjoni tal-firewall lokali biex jipprojbixxi l-aċċess għas-servizz Remote Desktop minn kwalunkwe indirizz IP għajr dawk tal-istazzjon tax-xogħol PAW, jew
localhost - L-installazzjoni ta’ komponent Edge Gateway integrat li se jippermetti aċċess lokali għas-servizz Remote Desktop tal-istazzjon tax-xogħol PAW
flowchart LR
    subgraph WAN
        USER(Stazzjon tax-xogħol tal-utent)
    end
    subgraph Cloud jew DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{Server RDP}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |L-ebda konnessjoni disponibbli| PAW_T1flowchart LR
subgraph WAN
USER(Stazzjon tax-xogħol tal-utent)
end
subgraph Cloud jew DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{Server RDP}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- L-utent jiftaħ applikazzjoni RDP jew HTML5 RDP privileġjata b’appoġġ għall-awtentikazzjoni Kerberos lejn stazzjon tax-xogħol PAW
- L-utent ikun konness mal-komponent Edge Gateway f’modalità mingħajr aġent
- Il-komponent Edge Gateway jitlob token TGT mill-kontrollur tad-dominju Kerberos (KDC) bl-użu tal-informazzjoni tal-kont tal-kompjuter tas-servizz
- Il-KDC jirritorna TGT ikkriptat u ffirmat
- Il-komponent Edge Gateway jitlob biljett tas-servizz li jinkludi t-TGT ta’ qabel
- Il-KDC jirritorna l-biljett tas-servizz ikkriptat biċ-ċavetta tas-servizz
- Is-servizz Mediation Controller jinnotifika lill-komponent Edge Gateway u lill-komponent Edge Gateway integrat li nfetħet mina bejniethom, u l-mina tgħaddi mis-servizz Mediation Controller
- Il-komponent Edge Gateway jibgħat talba ta’ aċċess lis-server RDP, inkluż il-biljett tas-servizz, permezz tas-servizz Mediation Controller u tal-komponent Edge Gateway integrat
- Is-server RDP japprova l-aċċess għas-servizz u l-konnessjoni RDP tiġi inizjalizzata
Prerekwiżiti fuq l-istazzjon tax-xogħol PAW
Il-prerekwiżiti speċifiċi li għandhom jiġu applikati fuq l-istazzjon tax-xogħol PAW (Privileged Access Workstation) għall-konnessjoni ma’ CyberElements huma miġbura fil-qosor kif ġej:
- Attiva s-servizz Remote Desktop
- Immodifika l-firewall lokali biex tiċħad l-aċċess għas-servizz Remote Desktop għall-kompjuters kollha għajr l-istazzjon tax-xogħol PAW innifsu
- Immodifika l-imġiba ta’ Kerberos armoring biex dejjem jipprovdi pretensjonijiet
- Installa komponent Edge Gateway għal Windows f’modalità integrata
Attiva s-servizz Remote Desktop
Is-servizz Remote Desktop jista’ jiġi attivat manwalment kif deskritt fid-dokumentazzjoni ta’ Microsoft Enable Remote Desktop on your PC.
Madankollu, huwa possibbli wkoll li tuża GPO biex tattiva s-servizz:
- Mogħdija tas-setting tal-GPO:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Setting:
Allow users to connect remotely by using Remote Desktop Services - Valur:
Enabled
Modifika tar-regoli tal-firewall
Għal raġunijiet ta’ sigurtà, huwa importanti li tirrestrinġi l-aċċess fil-livell tal-firewall, sabiex tipprevjeni l-aċċess minn barra fuq il-port RDP.
B’mod default, meta RDP ikun attivat, Windows jissettja 2 regoli tal-firewall li jawtorizzaw l-aċċess għall-port 3389 f’UDP u TCP.
Dawn iż-żewġ regoli għandhom jiġu modifikati biex jippermettu biss konnessjonijiet RDP mill-indirizz IP remot 127.0.0.1.
Jekk dawn ir-regoli ma jeżistux, għandhom jinħolqu manwalment fuq is-server jew permezz ta’ GPO.
Modifika tal-imġiba ta’ Kerberos armoring
Irridu wkoll nimmodifikaw l-imġiba ta’ Kerberos.
Biex tagħmel dan, tista’ tissettja l-GPO li ġejja:
- Mogħdija tas-setting tal-GPO:
Computer Configuration > Policies > Administrative Templates > System > KDC - Setting:
KDC support for claims, compound authentication and Kerberos armoring - Valur:
Enabled, Always provide claims
Din il-bidla ma għandha l-ebda impatt fuq is-sigurtà tal-qsim tal-AD f’livelli u tal-implimentazzjoni msaħħa ta’ Kerberos.
Installa komponent Edge Gateway għal Windows f’modalità integrata
Prerekwiżiti
Qabel ma tkompli, installa komponent Edge Gateway għal Windows fuq l-istazzjon tax-xogħol PAW u kkonnettjah mas-servizz Mediation Controller: Installa komponent Edge Gateway għal Windows
Wara li tinstalla l-komponent Edge Gateway għal Windows, huwa meħtieġ li taqilbu għall-modalità integrata.
Aċċessa l-interfaċċa web tat-tenant CyberElements tiegħek bl-URI /console.
Eżempji
Għal tenant bl-isem my-tenant, il-pjattaforma tintlaħaq fuq https://my-tenant.cyberelements.io.
Il-formola tad-dħul tal-konsol tal-amministrazzjoni tista’ tintlaħaq ukoll direttament fuq https://my-tenant.cyberelements.io/console.
Ladarba jkun konness, kun żgur li tneħħi d-dikjarazzjoni tal-komponent Edge Gateway għal Windows mill-modulu Gateways Management.
Il-komponent Edge Gateway għal Windows issa huwa lest biex jintuża bħala komponent Edge Gateway integrat.
Meta tinfetaħ sessjoni, il-monitor tal-komponent Edge Gateway għal Windows jibda awtomatikament (jidher bl-ikona  fit-taskbar). Peress li dan il-bidu awtomatiku mhuwiex meħtieġ għall-istazzjonijiet tax-xogħol PAW, irid jiġi diżattivat:
- Iftaħ l-editur taċ-ċwievet tar-reġistru ta’ Windows
regedit.exebħala amministratur - Mur fil-hive tar-reġistru ta’ Windows
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Ħassar iċ-ċavetta
IPdivaGateway Monitor - Erġa’ ibda l-istazzjon tax-xogħol PAW
Konfigurazzjoni tal-applikazzjonijiet RDP għall-konnessjoni ma’ stazzjon tax-xogħol PAW
Twissija!
Biex tikkonfigura applikazzjoni RDP jew HTML5 RDP privileġjata ħalli tikkonnettja ma’ stazzjon tax-xogħol PAW, l-ewwel trid tlesti l-konfigurazzjonijiet minn 1 sa 3 għall-komponenti Edge Gateway li se jintużaw għall-konnessjoni mal-istazzjonijiet tax-xogħol PAW.
Biex applikazzjoni RDP jew HTML5 RDP privileġjata tikkonnettja ma’ stazzjon tax-xogħol PAW, iridu jiġu sodisfatti sitt kundizzjonijiet ta’ konfigurazzjoni:
- Is-setting SSO ma jistax ikun issettjat fuq Disabled, għalhekk irid ikun Enabled, Fixed jew Request
- Il-modalità mingħajr aġent trid tkun attivata
- L-isem tas-server imdaħħal irid ikun FQDN (jekk iddaħħal l-indirizz IP tas-server, l-awtentikazzjoni tfalli).
- Ikkonfigura l-irrottjar permezz ta’ komponent Edge Gateway integrat
- Kerberos ma għandux ikun diżattivat fis-settings avvanzati tal-applikazzjoni RDP jew HTML5 RDP.
- Speċifika l-isem tal-kont tal-kompjuter tas-servizz li għandu jintuża għal Kerberos armoring billi żżid
$fl-aħħar
Il-kundizzjoni 4 hija imposta mill-konfigurazzjoni tal-istazzjonijiet tax-xogħol PAW, li ma għandu jkollhom l-ebda servizz jisma’ fuq in-netwerk lokali. Meta tinstalla komponent Edge Gateway fil-forma ta’ programm ta’ Windows, dan tal-aħħar jista’ jaċċessa biss servizzi li jisimgħu fuq localhost.
Eżempju
Biex tikkonfigura applikazzjoni RDP privileġjata ħalli tikkonnettja f’modalità Kerberos armoring mas-server RDP my-rds-server bl-użu tal-kont tal-kompjuter svc_cyberelements, ikollok:
- Issettja l-livell SSO fuq setting differenti minn
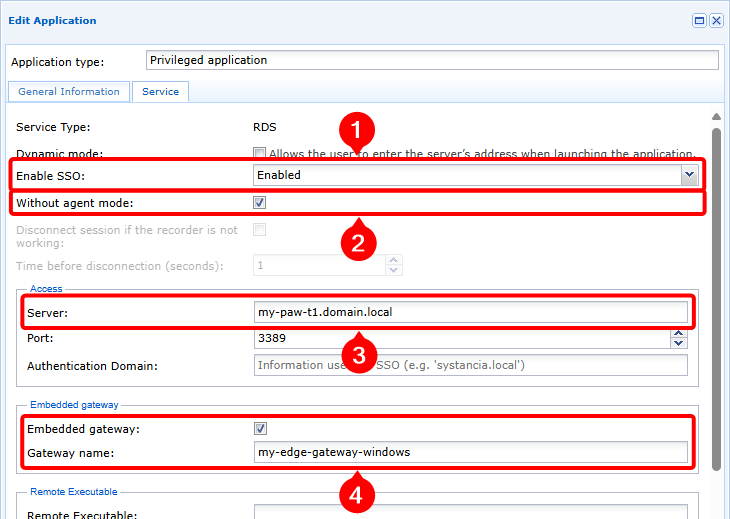
Disabled, f’dan il-każ fuqEnabled(1), imbagħad attiva l-modalità mingħajr aġent (2), daħħal l-FQDN tas-server RDP (3), u fl-aħħar attiva l-modalità tal-komponent Edge Gateway integrat u speċifika l-isem tal-komponent Edge Gateway għal Windows li ġie installat fuq l-istazzjon tax-xogħol PAW (4).
- Iżgura li Kerberos mhux diżattivat (5) u li l-isem tal-kont tal-kompjuter tas-servizz huwa speċifikat, u ftakar żżid il-karattru
$(6).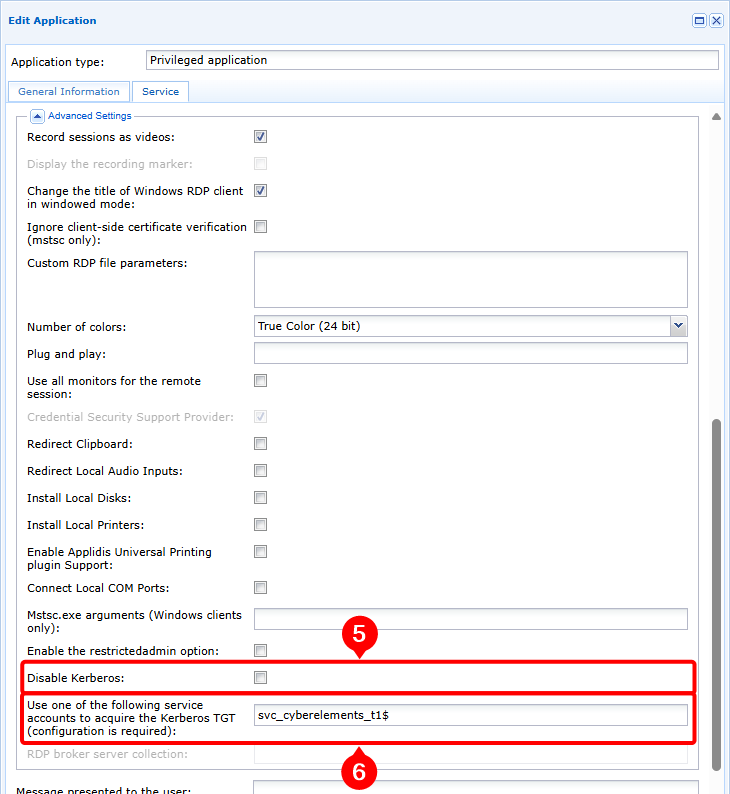
Debug tal-ftuħ tal-applikazzjonijiet RDP b’awtentikazzjoni Kerberos
Biex twettaq analiżi inizjali jew tikseb l-informazzjoni li CyberElements jeħtieġ għal analiżi avvanzata tal-fallimenti tal-awtentikazzjoni Kerberos, wettaq l-azzjonijiet li ġejjin:
-
Attiva r-reġistri tad-debug: biex tagħmel dan, aqleb il-parametru
debugtaħt it-tikketta[Kerberos]għaltruefil-fajl/etc/ipdiva/cleanroom/xrdprecord.initas-server Edge Gateway użat għall-konnessjoni. Din l-azzjoni tista’ titwettaq bil-kmand li ġej:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Idħol fil-portal tal-utent u niedi applikazzjoni privileġjata, RDP jew RDP HTML5, f’modalità mingħajr aġent u kkonfigurata biex tuża Kerberos. Innota l-informazzjoni li ġejja:
- Il-ħin tal-ftuħ tal-applikazzjoni
- L-isem tal-utent użat biex tikkonnettja mas-server RDP
-
Fuq il-komponent Edge Gateway użat għall-konnessjoni ta’ qabel, ikseb il-fajls li ġejjin:
/var/log/syslog: dan il-fajl fih, b’mod partikolari, ir-reġistri tat-tnedija tas-sessjoni f’modalità mingħajr aġent./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: ibdel<USER>bl-isem tal-utent u<DATE>bid-data u l-ħin meta nfetħet l-applikazzjoni, miksuba fil-pass ta’ qabel. Dan il-fajl fih ir-reġistri relatati mal-istabbiliment tas-sessjoni RDP, inkluża l-fażi tal-awtentikazzjoni Kerberos.
-
Iddiżattiva r-reġistri tad-debug: biex tagħmel dan, aqleb il-parametru
debugtaħt it-tikketta[Kerberos]għalfalsefil-fajl/etc/ipdiva/cleanroom/xrdprecord.initas-server Edge Gateway użat għall-konnessjoni. Din l-azzjoni tista’ titwettaq bil-kmand li ġej:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini