A Protected Users csoport, Kerberos-hitelesítés, AD-silózás és PAW-munkaállomás
Az Active Directory-címtárak védelme az infrastruktúra-biztonság egyik legfontosabb kihívása.
Az ANSSI (a francia nemzeti kiberbiztonsági ügynökség) különös hangsúlyt fektet az elkülönítés fontosságára ebben a védelemben, valamint a kiszolgálók Kerberos-hitelesítéssel történő silózásának megvalósítására. Ezt az AD-alapú informatikai rendszerek biztonságos felügyeletére vonatkozó ajánlásaiban említi.
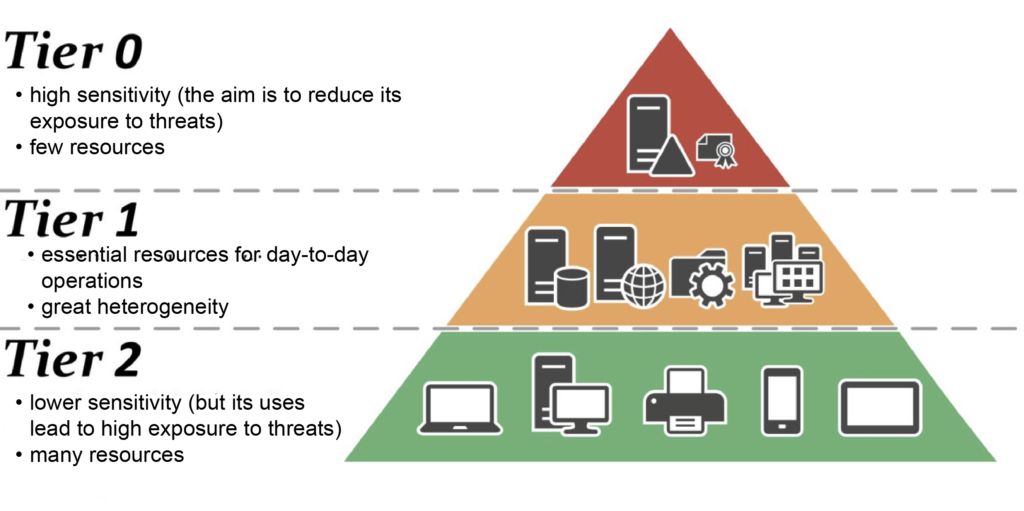
CyberElements megoldásaink nagy rugalmasságot biztosítanak e védelem megvalósításában, amely négy különböző, fokozatosan alkalmazható integrációs szintre bontható:
-
Protected Users
Első megvalósítási szint
A
Protected Userscsoportba helyezett rendszergazdák (a hitelesítési protokoll NTLM-ről Kerberosra vált)Az Edge Gateway komponens beállításainak megtekintése
Az RDP-alkalmazás beállításainak megtekintése -
Kerberos armoring
Második megvalósítási szint
A Kerberos armoring megvalósítása
Az Edge Gateway komponens beállításainak megtekintése
Az RDP-alkalmazás beállításainak megtekintése -
AD-silózás
Harmadik megvalósítási szint
A kiszolgálók és a fiókok (felhasználók és rendszergazdák) silókba sorolása
-
PAW-munkaállomások üzemeltetése
Negyedik megvalósítási szint
Távoli hozzáférést nem megengedő PAW-munkaállomások használata
A PAW-munkaállomás eléréséhez szükséges beállítások ellenőrzése
RDP-alkalmazások konfigurálása a Kerberos támogatásához
Figyelem!
Ha egy privilegizált RDP- vagy privilegizált HTML5 RDP-alkalmazást a Kerberos támogatására szeretne konfigurálni, először el kell végeznie az 1. konfigurációt azokon az Edge Gateway komponenseken, amelyeken keresztül az RDP-kapcsolat Kerberos használatával létrejön.
Ahhoz, hogy egy privilegizált RDP- vagy HTML5 RDP-alkalmazás Kerberos használatával csatlakozzon egy RDP-kiszolgálóhoz, négy konfigurációs feltételnek kell teljesülnie:
- Az SSO-beállítás értéke nem lehet
Disabled, tehátEnabled,FixedvagyRequestlegyen - Az ügynök nélküli módnak bekapcsolva kell lennie
- A megadott kiszolgálónévnek FQDN-nek kell lennie (ha a kiszolgáló IP-címét adja meg, a hitelesítés sikertelen lesz).
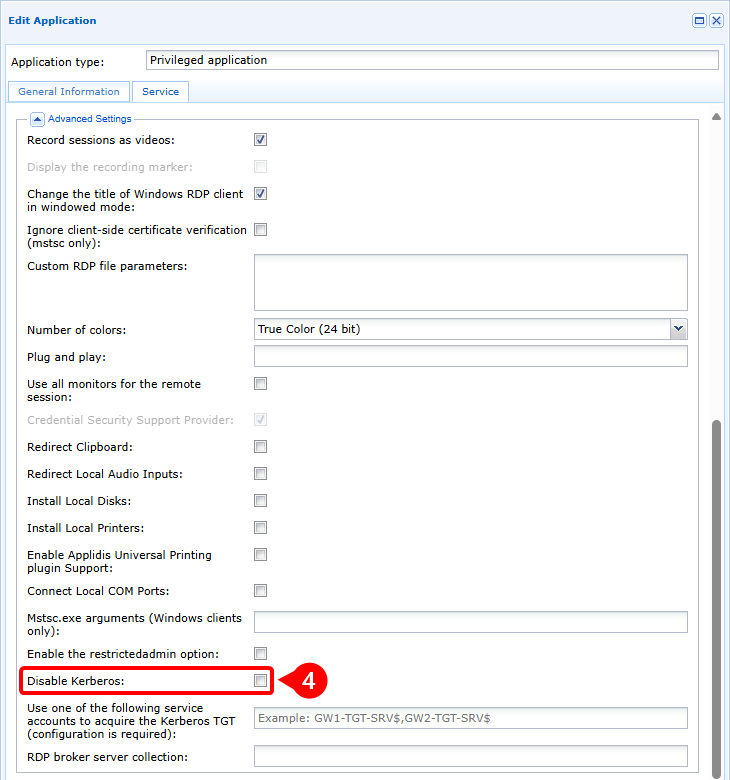
- A Kerberos nem lehet kikapcsolva az RDP- vagy HTML5 RDP-alkalmazás speciális beállításaiban.
Példa
Ha egy privilegizált RDP-alkalmazást úgy szeretne konfigurálni, hogy Kerberos használatával csatlakozzon a my-rds-server RDP-kiszolgálóhoz, a következőket kell tennie:
- Állítsa az SSO-szintet a
Disabledértéktől eltérő értékre, ebben az esetben azEnabledértékre (1), majd kapcsolja be az ügynök nélküli módot (2), végül adja meg az RDP-kiszolgáló FQDN-jét (3).
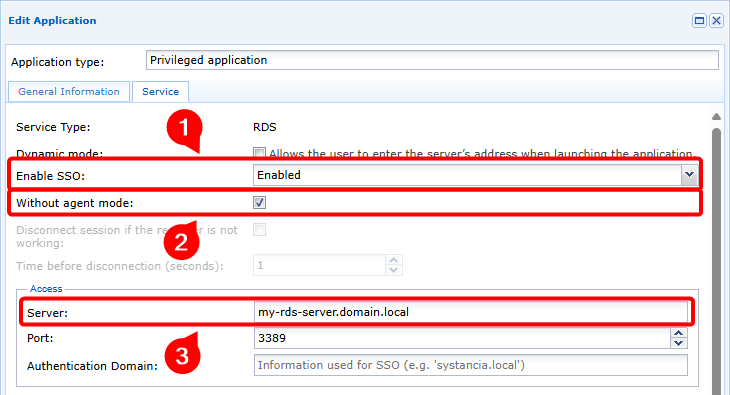
- Győződjön meg arról, hogy a Kerberos nincs kikapcsolva (4)
Folyamatábra
flowchart LR
    subgraph WAN
        USER(Felhasználói munkaállomás)
    end
    subgraph Felhő vagy DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP-kiszolgáló)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- A felhasználó megnyit egy Kerberos-hitelesítést támogató privilegizált RDP- vagy HTML5 RDP-alkalmazást.
- A felhasználó ügynök nélküli módban csatlakozik az Edge Gateway komponenshez
- Az Edge Gateway komponens TGT-tokent kér a Kerberos-tartományvezérlőtől (KDC).
- A KDC egy titkosított és aláírt TGT-t ad vissza
- Az Edge Gateway komponens szolgáltatásjegyet kér, amely tartalmazza az előző TGT-t
- A KDC visszaadja a szolgáltatáskulccsal titkosított szolgáltatásjegyet
- Az Edge Gateway komponens hozzáférési kérést küld az RDP-kiszolgálónak, amely tartalmazza a szolgáltatásjegyet.
- Az RDP-kiszolgáló jóváhagyja a szolgáltatáshoz való hozzáférést, és az RDP-kapcsolat inicializálódik.
RDP-alkalmazások konfigurálása a Kerberos armoring támogatásához
Figyelem!
Ahhoz, hogy egy privilegizált RDP- vagy HTML5 RDP-alkalmazást sikeresen konfiguráljon a Kerberos armoring támogatására, először el kell végeznie az 1. és a 2. konfigurációt azokon az Edge Gateway komponenseken, amelyeken keresztül az RDP-kapcsolat Kerberos armoring használatával létrejön.
Ahhoz, hogy egy privilegizált RDP- vagy HTML5 RDP-alkalmazás Kerberos armoring használatával csatlakozzon egy RDP-kiszolgálóhoz, öt konfigurációs feltételnek kell teljesülnie:
- Az SSO-beállítás értéke nem lehet
Disabled, tehátEnabled,FixedvagyRequestlegyen - Az ügynök nélküli módnak bekapcsolva kell lennie
- A megadott kiszolgálónévnek FQDN-nek kell lennie (ha a kiszolgáló IP-címét adja meg, a hitelesítés sikertelen lesz).
- A Kerberos nem lehet kikapcsolva az RDP- vagy HTML5 RDP-alkalmazás speciális beállításaiban.
- Adja meg a Kerberos armoring céljára használt szolgáltatási számítógépfiók nevét, a végére egy
$karaktert illesztve
Példa
Ha egy privilegizált RDP-alkalmazást úgy szeretne konfigurálni, hogy Kerberos armoring módban csatlakozzon a my-rds-server RDP-kiszolgálóhoz a svc_cyberelements számítógépfiók használatával, a következőket kell tennie:
- Állítsa az SSO-szintet a
Disabledértéktől eltérő értékre, ebben az esetben azEnabledértékre (1), majd kapcsolja be az ügynök nélküli módot (2), végül adja meg az RDP-kiszolgáló FQDN-jét (3).
- Győződjön meg arról, hogy a Kerberos nincs kikapcsolva (4), és hogy a szolgáltatási számítógépfiók neve meg van adva; ne felejtse el a végére illeszteni a
$karaktert (5).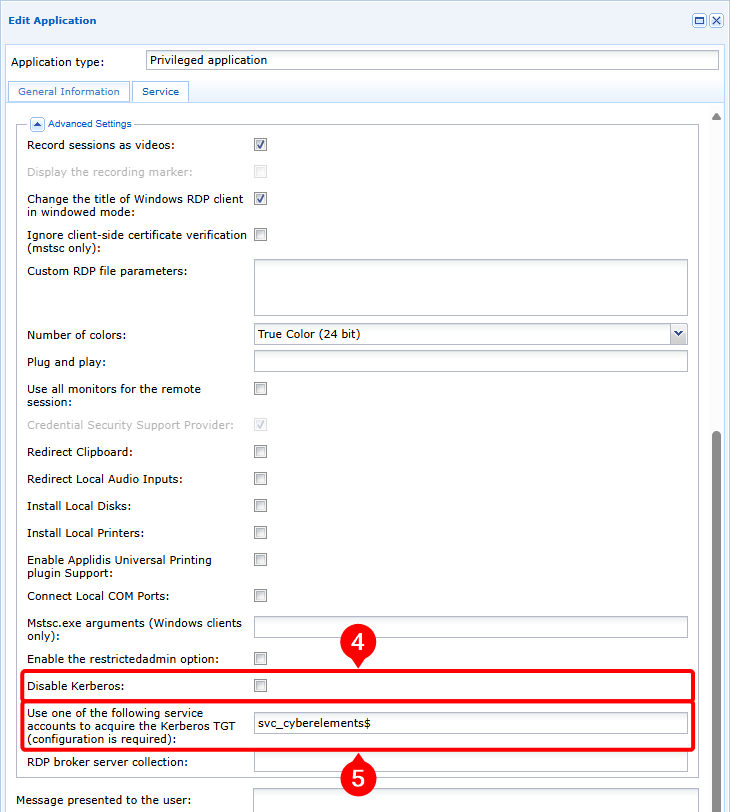
Folyamatábra
flowchart LR
    subgraph WAN
        USER(Felhasználói munkaállomás)
    end
    subgraph Felhő vagy DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP-kiszolgáló)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- A felhasználó megnyit egy Kerberos-hitelesítést támogató privilegizált RDP- vagy HTML5 RDP-alkalmazást.
- A felhasználó ügynök nélküli módban csatlakozik az Edge Gateway komponenshez
- Az Edge Gateway komponens a szolgáltatási számítógépfiók adatait használva TGT-tokent kér a Kerberos-tartományvezérlőtől (KDC)
- A KDC egy titkosított és aláírt TGT-t ad vissza
- Az Edge Gateway komponens szolgáltatásjegyet kér, amely tartalmazza az előző TGT-t
- A KDC visszaadja a szolgáltatáskulccsal titkosított szolgáltatásjegyet
- Az Edge Gateway komponens hozzáférési kérést küld az RDP-kiszolgálónak, amely tartalmazza a szolgáltatásjegyet.
- Az RDP-kiszolgáló jóváhagyja a szolgáltatáshoz való hozzáférést, és az RDP-kapcsolat inicializálódik.
Az architektúra sajátosságai silókra bontott AD-környezetben
Figyelem!
Silókra bontott Active Directory-környezetben a Kerberos armoring általában a rendszergazdai fiókokhoz van konfigurálva. Ezért el kell végezni az 1. és a 2. konfigurációt azokon az Edge Gateway komponenseken, amelyeken keresztül az RDP-kiszolgálókhoz való csatlakozás történik.
Ha a CyberElements silókra bontott AD-környezetben működik, a Kerberos armoring céljára használt szolgáltatási számítógépfiókot hozzá kell rendelni egy silóhoz.
Ez azt jelenti, hogy ha különböző szintekhez tartozó RDP-számítógépeket kell elérni, annyi szolgáltatási számítógépfiókot kell létrehozni, ahány célszint van, és ezeket a megfelelő célszintekben kell elhelyezni.
Ez a termékarchitektúrát is érintheti.
Ez a változás elsősorban az üzembe helyezett Edge Gateway komponensek számát érinti: ajánlott, hogy minden szint eléréséhez legalább egy dedikált komponens álljon rendelkezésre. Ha azonban a környezet nem teszi lehetővé ennyi Edge Gateway komponens üzembe helyezését, egyetlen Edge Gateway komponensből álló architektúra is használható:
flowchart LR
    subgraph WAN
        USER(Felhasználói munkaállomás)
    end
    subgraph Felhő vagy DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(T2 RDP-kiszolgáló)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(T1 RDP-kiszolgáló)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(T0 RDP-kiszolgáló)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Ebben az architektúrában az RDP-alkalmazások konfigurálása megegyezik a Kerberos armoring támogatásánál leírtakkal.
flowchart LR
    subgraph WAN
        USER(Felhasználói munkaállomás)
    end
    subgraph Felhő vagy DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(T2 RDP-kiszolgáló)
        end
        subgraph T1
            RDP-T1(T1 RDP-kiszolgáló)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(T0 RDP-kiszolgáló)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Ebben az architektúrában az RDP-alkalmazások konfigurálása megegyezik a Kerberos armoring támogatásánál leírtakkal.
Emellett azonban gondoskodnia kell arról is, hogy a csatlakozáshoz használt Edge Gateway komponensre több szolgáltatásfiókot tartalmazó keytab fájlt alkalmazzon.
A PAW-munkaállomáshoz való csatlakozás sajátosságai
A PAW (Privileged Access Workstation) egy adott szint felügyeleti feladataira dedikált munkaállomás.
Mivel ez a munkaállomás kritikus fontosságú, nagyon gyakran szigorított biztonsági beállításokat alkalmaznak rajta. A szigorítások közé tartozik az az elv, hogy a munkaállomás nem tesz elérhetővé szolgáltatásokat a hálózaton, így sem hátsó kapu, sem biztonsági réssel rendelkező szolgáltatás nem használható ki.
Ez az elv tehát elméletileg lehetetlenné teszi a PAW-munkaállomás távoli elérését. A CyberElements azonban lehetővé teszi, hogy a helyi hálózaton figyelő szolgáltatás nélkül is kapcsolatot létesítsen a PAW-munkaállomással, a következőknek köszönhetően:
- a Távoli asztal szolgáltatás bekapcsolása
- a helyi tűzfal konfigurálása úgy, hogy a Távoli asztal szolgáltatáshoz csak a PAW-munkaállomás saját IP-címeiről vagy a
localhostcímről lehessen hozzáférni - egy beépített Edge Gateway komponens telepítése, amely lehetővé teszi a PAW-munkaállomás Távoli asztal szolgáltatásának helyi elérését
flowchart LR
    subgraph WAN
        USER(Felhasználói munkaállomás)
    end
    subgraph Felhő vagy DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{RDP-kiszolgáló}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Nincs elérhető kapcsolat| PAW_T1flowchart LR
subgraph WAN
USER(Felhasználói munkaállomás)
end
subgraph Felhő vagy DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{RDP-kiszolgáló}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- A felhasználó Kerberos-hitelesítést támogató privilegizált RDP- vagy HTML5 RDP-alkalmazást nyit meg egy PAW-munkaállomás felé
- A felhasználó ügynök nélküli módban csatlakozik az Edge Gateway komponenshez
- Az Edge Gateway komponens a szolgáltatási számítógépfiók adatait használva TGT-tokent kér a Kerberos-tartományvezérlőtől (KDC)
- A KDC egy titkosított és aláírt TGT-t ad vissza
- Az Edge Gateway komponens szolgáltatásjegyet kér, amely tartalmazza az előző TGT-t
- A KDC visszaadja a szolgáltatáskulccsal titkosított szolgáltatásjegyet
- A Mediation Controller szolgáltatás értesíti az Edge Gateway komponenst és a beágyazott Edge Gateway komponenst, hogy alagút nyílt közöttük, amely a Mediation Controller szolgáltatáson halad át
- Az Edge Gateway komponens a Mediation Controller szolgáltatáson és a beágyazott Edge Gateway komponensen keresztül hozzáférési kérést küld az RDP-kiszolgálónak, amely tartalmazza a szolgáltatásjegyet
- Az RDP-kiszolgáló jóváhagyja a szolgáltatáshoz való hozzáférést, és az RDP-kapcsolat inicializálódik
Előfeltételek a PAW-munkaállomáson
A PAW (Privileged Access Workstation) munkaállomáson a CyberElements platformhoz való csatlakozáshoz teljesítendő egyedi előfeltételek a következők:
- Kapcsolja be a Távoli asztal szolgáltatást
- Módosítsa a helyi tűzfalat úgy, hogy a Távoli asztal szolgáltatáshoz való hozzáférést minden számítógép számára megtagadja, kivéve magát a PAW-munkaállomást
- Módosítsa a Kerberos armoring viselkedését úgy, hogy mindig adjon meg jogcímeket
- Telepítsen egy Windows Edge Gateway komponenst beágyazott módban
A Távoli asztal szolgáltatás bekapcsolása
A Távoli asztal szolgáltatás manuálisan is bekapcsolható, ahogyan azt a Microsoft dokumentációja ismerteti: Enable Remote Desktop on your PC.
Ugyanakkor a szolgáltatás bekapcsolásához GPO is használható:
- A GPO-beállítás elérési útja:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Beállítás:
Allow users to connect remotely by using Remote Desktop Services - Érték:
Enabled
A tűzfalszabályok módosítása
Biztonsági okokból fontos a hozzáférést a tűzfal szintjén korlátozni, hogy az RDP-portot ne lehessen kívülről elérni.
Alapértelmezés szerint, amikor az RDP be van kapcsolva, a Windows 2 tűzfalszabályt hoz létre, amelyek UDP-n és TCP-n keresztül megengedik a 3389-es port elérését.
Ezt a két szabályt úgy kell módosítani, hogy csak a 127.0.0.1 távoli IP-címről engedjenek meg RDP-kapcsolatokat.
Ha ezek a szabályok nem léteznek, manuálisan kell létrehozni őket a kiszolgálón vagy egy GPO-val.
A Kerberos armoring viselkedésének módosítása
A Kerberos viselkedését is módosítani kell.
Ehhez a következő GPO-t állíthatja be:
- A GPO-beállítás elérési útja:
Computer Configuration > Policies > Administrative Templates > System > KDC - Beállítás:
KDC support for claims, compound authentication and Kerberos armoring - Érték:
Enabled, Always provide claims
Ez a módosítás nem befolyásolja az AD-szintezés és a megerősített Kerberos-implementáció biztonságát.
Windows Edge Gateway komponens telepítése beágyazott módban
Előfeltételek
Mielőtt folytatná, telepítsen egy Windows Edge Gateway komponenst a PAW-munkaállomásra, és csatlakoztassa a Mediation Controller szolgáltatáshoz: Windows Edge Gateway komponens telepítése
A Windows Edge Gateway komponens telepítése után azt beágyazott módba kell kapcsolni.
Nyissa meg a CyberElements-tenantjának webes felületét a /console URI-val.
Példák
Egy my-tenant nevű tenant esetén a platform a https://my-tenant.cyberelements.io címen érhető el.
A felügyeleti konzol bejelentkezési űrlapja közvetlenül is elérhető a https://my-tenant.cyberelements.io/console címen.
A csatlakozás után ne felejtse el eltávolítani a Windows Edge Gateway komponens deklarációját a Gateways Management modulból.
A Windows Edge Gateway komponens most már használható beágyazott Edge Gateway komponensként.
Munkamenet megnyitásakor a Windows Edge Gateway komponens monitora automatikusan elindul (a tálcán a  ikon jelzi). Mivel erre az automatikus indításra a PAW-munkaállomásokon nincs szükség, ki kell kapcsolni:
- Nyissa meg rendszergazdaként a
regedit.exebeállításszerkesztőt - Lépjen a
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Runbeállításjegyzék-ágra - Törölje az
IPdivaGateway Monitorkulcsot - Indítsa újra a PAW-munkaállomást
RDP-alkalmazások konfigurálása PAW-munkaállomáshoz való csatlakozásra
Figyelem!
Ha egy privilegizált RDP- vagy HTML5 RDP-alkalmazást PAW-munkaállomáshoz való csatlakozásra szeretne konfigurálni, először el kell végeznie az 1–3. konfigurációt azokon az Edge Gateway komponenseken, amelyeken keresztül a PAW-munkaállomásokhoz való csatlakozás történik.
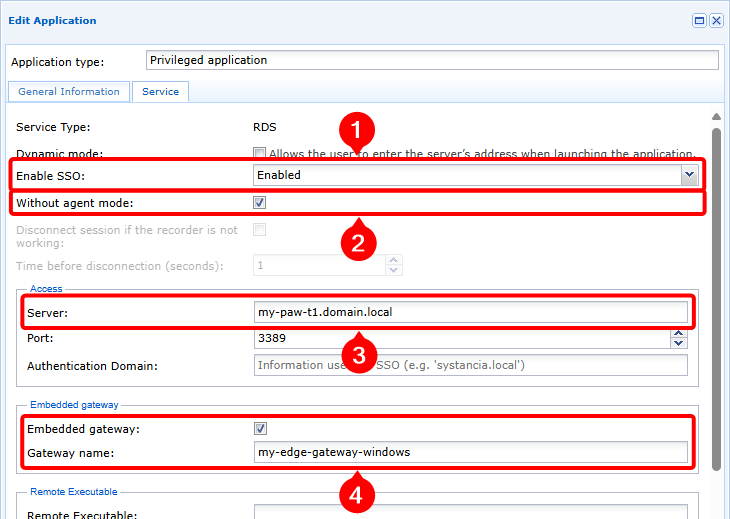
Ahhoz, hogy egy privilegizált RDP- vagy HTML5 RDP-alkalmazás PAW-munkaállomáshoz csatlakozhasson, hat konfigurációs feltételnek kell teljesülnie:
- Az SSO-beállítás értéke nem lehet Disabled, tehát Enabled, Fixed vagy Request legyen
- Az ügynök nélküli módnak bekapcsolva kell lennie
- A megadott kiszolgálónévnek FQDN-nek kell lennie (ha a kiszolgáló IP-címét adja meg, a hitelesítés sikertelen lesz).
- Konfigurálja az útválasztást egy beágyazott Edge Gateway komponensen keresztül
- A Kerberos nem lehet kikapcsolva az RDP- vagy HTML5 RDP-alkalmazás speciális beállításaiban.
- Adja meg a Kerberos armoring céljára használt szolgáltatási számítógépfiók nevét, a végére egy
$karaktert illesztve
A 4. feltétel a PAW-munkaállomások konfigurációjából adódik, amelyeken egyetlen szolgáltatás sem figyelhet a helyi hálózaton. Ha az Edge Gateway komponenst Windows-programként telepítik, az csak a localhost címen figyelő szolgáltatásokat érheti el.
Példa
Ha egy privilegizált RDP-alkalmazást úgy szeretne konfigurálni, hogy Kerberos armoring módban csatlakozzon a my-rds-server RDP-kiszolgálóhoz a svc_cyberelements számítógépfiók használatával, a következőket kell tennie:
- Állítsa az SSO-szintet a
Disabledértéktől eltérő értékre, ebben az esetben azEnabledértékre (1), majd kapcsolja be az ügynök nélküli módot (2), adja meg az RDP-kiszolgáló FQDN-jét (3), végül kapcsolja be a beépített Edge Gateway módot, és adja meg a PAW-munkaállomásra telepített Windows Edge Gateway komponens nevét (4).
- Győződjön meg arról, hogy a Kerberos nincs kikapcsolva (5), és hogy a szolgáltatási számítógépfiók neve meg van adva; ne felejtse el a végére illeszteni a
$karaktert (6).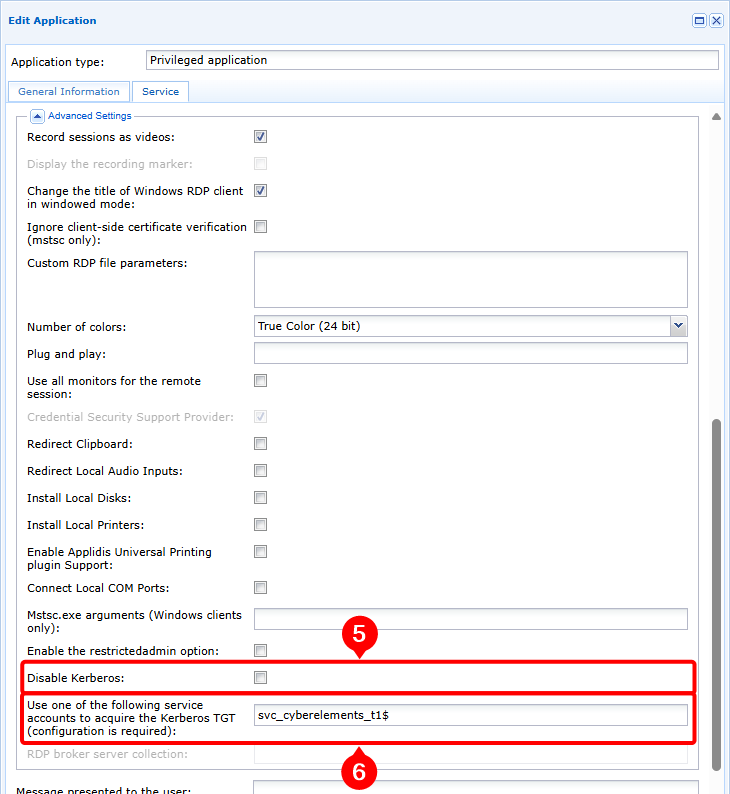
Kerberos-hitelesítést használó RDP-alkalmazások megnyitásának hibakeresése
Ha első elemzést szeretne végezni, vagy össze szeretné gyűjteni azokat az adatokat, amelyekre a CyberElements csapatának a Kerberos-hitelesítési hibák részletes elemzéséhez szüksége van, hajtsa végre a következő lépéseket:
-
Kapcsolja be a hibakeresési naplókat: ehhez állítsa
trueértékre adebugparamétert a[Kerberos]címke alatt a csatlakozáshoz használt Edge Gateway kiszolgáló/etc/ipdiva/cleanroom/xrdprecord.inifájljában. Ez a művelet a következő paranccsal hajtható végre:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Jelentkezzen be a felhasználói portálra, és indítson el egy ügynök nélküli módban futó, Kerberos használatára konfigurált privilegizált RDP- vagy HTML5 RDP-alkalmazást. Jegyezze fel a következő adatokat:
- Az alkalmazás megnyitásának időpontja
- Az RDP-kiszolgálóhoz való csatlakozáshoz használt felhasználónév
-
Az előző csatlakozáshoz használt Edge Gateway komponensen gyűjtse össze a következő fájlokat:
/var/log/syslog: ez a fájl többek között az ügynök nélküli módú munkamenet indításának naplóit tartalmazza./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: cserélje le a<USER>részt a felhasználónévre, a<DATE>részt pedig az alkalmazás megnyitásának az előző lépésben feljegyzett dátumára és időpontjára. Ez a fájl az RDP-munkamenet létrehozásával kapcsolatos naplókat tartalmazza, beleértve a Kerberos-hitelesítési fázist is.
-
Kapcsolja ki a hibakeresési naplókat: ehhez állítsa
falseértékre adebugparamétert a[Kerberos]címke alatt a csatlakozáshoz használt Edge Gateway kiszolgáló/etc/ipdiva/cleanroom/xrdprecord.inifájljában. Ez a művelet a következő paranccsal hajtható végre:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini