A Windows rögzítőügynök telepítése és használata
-
Telepítés
A Windows rögzítőügynök telepítése és üzembe helyezése.
-
Konfiguráció
A Windows rögzítőügynök konfigurálása RDP- és HTML5 RDP-alkalmazásokkal és/vagy közvetlen hozzáféréssel való működéshez.
A Windows rögzítőügynököt a CyberElements arra használja, hogy új funkciókkal bővítse az RDP-munkameneteket:
- A felhasználó számára elérhető TCP- és UDP-adatfolyamok szűrésének lehetősége
- A munkamenet-rögzítés elindításának lehetősége bármely, a kiszolgálóhoz csatlakozó felhasználó esetében, a felhasználói portál vagy a Desktop kliens megkerülésével (
direct accessfunkció)
Ezenkívül a rendszer a felhasználói munkamenetek során további eseményeket is rögzít:
- Ablak megnyitása
- Ablak bezárása
- Program indítása
- Program bezárása
- A vágólap tartalma
- Felhasználói tevékenység
Előfeltételek
A kliens kompatibilitása
Ha szeretné megtudni, hogy az ügynök kompatibilis-e a különböző Microsoft Windows operációs rendszerekkel, tekintse meg a kompatibilitási mátrixot.
A rögzítőügynök megfelelő működéséhez néhány előfeltételnek teljesülnie kell. Ezek egy része kizárólag az RDP- és HTML5 RDP-alkalmazások ügynökalapú rögzítési funkciójára vonatkozik, mások pedig az ügynökalapú közvetlen hozzáférésre.
Általános előfeltételek
A rögzítőügynök úgy küldi vissza a felhasználói munkamenet felvételét a CyberElements platformnak, hogy a TCP 8443 porton csatlakozik az Edge Gateway komponenshez. Ehhez a két számítógép közötti hálózati forgalomnak nyitva kell lennie.
A felvétel biztonságos visszaküldéséhez a rögzítőügynök TLS használatával biztonságos kapcsolatot létesít az Edge Gateway komponenssel. A TLS tanúsítványokra épül, és a következő feltételeknek kell teljesülniük ahhoz, hogy a kapcsolat megbízhatónak és biztonságosnak minősüljön:
- A kiszolgáló – ebben az esetben az Edge Gateway komponens – tanúsítványa nem járhatott le (az érvényesség végső dátuma).
-
A kiszolgáló – ebben az esetben az Edge Gateway komponens – tanúsítványát olyan hitelesítésszolgáltatónak kell kiállítania, amelyet a rögzítőügynököt futtató számítógép megbízhatónak ismer el.
További információk
A rögzítőügynököt futtató kiszolgálónak a megbízható hitelesítésszolgáltatók helyi tárolójában legalább a rögzítési kiszolgáló tanúsítványának legfelső szintű hitelesítésszolgáltatóját (CA) tartalmaznia kell.
Ezért a következőket kell tenni:
- Kérje le az Edge Gateway komponensen futó rögzítési szolgáltatás tanúsítványának legfelső szintű CA-ját.
- Töltse fel ezt a CA-t arra a kiszolgálóra, amelyre a rögzítőügynök telepítve van.
- Telepítse a CA-t a helyi számítógép „Trusted Root Certification Authorities” tanúsítványtárolójába.
Példa a PowerShell használatával
Egy
.cerformátumú tanúsítvány egyszerűen importálható a PowerShell segítségével.
Ehhez nyisson meg egy PowerShell-terminált a számítógép rendszergazdájaként, és futtassa a következő parancsot:Cserélje le a1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>értéket a tanúsítványfájl elérési útjára.Példa a PowerShell használatával a Systancia-tanúsítványhoz, fájlküldés nélkül
Ez a példa a Systancia legfelső szintű CA-jának telepítését mutatja be, amelyet a CyberElements alapértelmezés szerint használ.
A tanúsítvány úgy is importálható, hogy a fájlt nem kell elküldeni/letölteni arra a számítógépre, amelyre a rögzítőügynök telepítve van.
Ehhez nyisson meg egy PowerShell-terminált a számítógép rendszergazdájaként, és futtassa a következő parancsokat:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Ha ezt a módszert egy másik CA-val szeretné használni, módosítsa a
base64Certváltozó értékét a választott, Base64 kódolású tanúsítványra. -
A kiszolgáló – ebben az esetben az Edge Gateway komponens – tanúsítványa nem lehet visszavonva.
- A rögzítőügynököt futtató számítógépnek el kell tudnia érni a kiszolgálót – ebben az esetben az Edge Gateway komponenst – olyan DNS-néven vagy IP-címen, amelyet a kiszolgálói tanúsítvány a köznapi nevével (CN) lefed.
Az ügynökkel használt RDP-alkalmazásokra vonatkozó speciális előfeltételek macOS vagy Ubuntu rendszerű felhasználói munkaállomás esetén
Figyelmeztetés
A következő előfeltételek csak akkor szükségesek, ha a felhasználó ügynökkel indít RDP-alkalmazást, és a munkaállomása nem Windows rendszerű (macOS vagy Ubuntu).
Ha a CyberElements felhasználói kizárólag Windows rendszerű munkaállomásokat használnak, vagy ha nem, akkor kizárólag HTML5 RDP-alkalmazásokat használnak, a következő előfeltételek figyelmen kívül hagyhatók.
A következő beállításkulcsok szükségesek azon a célkiszolgálón, amelyen a rögzítőügynök üzembe van helyezve.
Először is az első kulcs kikapcsolja az engedélyezett indítóprogramok listáját (Microsoft-dokumentum). Alapértelmezés szerint egy Windows rendszerű számítógép csak az explorer.exe programot engedi meg indítóprogramként.
1 2 | |
Ha a számítógép nem RDS-kiszolgáló, mindig ajánlott a következő beállításkulcs alkalmazása, hogy a rögzítőügynök indítóprogramként megnyílhasson:
1 2 | |
A közvetlen hozzáférés speciális követelményei
A közvetlen hozzáférés funkció
A közvetlen hozzáférés funkcióval rögzítést indíthat a felhasználó munkamenetéről olyan RDP- vagy konzolos hozzáférés esetén (fizikai csatlakozás a számítógéphez vagy a hipervizor konzolmódján keresztül), amely nem közvetlenül a CyberElements platformon keresztül történik.
Ha a felhasználónak van engedélye a kiszolgálóhoz való hozzáféréshez, a rendszer rögzíti a munkamenetét. Ellenkező esetben a rendszer alapértelmezés szerint bontja a felhasználó kapcsolatát.
Ahhoz, hogy a rögzítőügynök közvetlen hozzáférési módban működjön, egy x509-tanúsítványra van szükség. A tanúsítványnak meg kell felelnie a következő követelményeknek:
- A tanúsítványnak még érvényesnek kell lennie (az érvényességi ideje nem járt le).
- A tanúsítvány típusának (kibővített kulcshasználat mező)
client authenticationértékűnek kell lennie (OID: 1.3.6.1.5.5.7.3.2). - A tanúsítvány nem lehet visszavonva.
- Az OpenSSL 2-es biztonsági szintjéből eredő korlátozások a következőket vonják maguk után:
- A tanúsítvány titkos kulcsának RSA, DSA és DH titkosítás esetén legalább 2048 bitesnek kell lennie; elliptikus görbés (ECC) kulcsok esetén legalább 224 bitesnek.
- A tanúsítvány aláírása nem lehet MD5 vagy SHA-1 (az SHA-512 ajánlott).
- A rögzítési kiszolgáló a
Common Name(CN) mező alapján azonosítja a tanúsítványt, és ezáltal azt a számítógépet, amelyen a közvetlen rögzítés elindul. Ezt a mezőt ki kell tölteni.
A rögzítőügynök használata RDP- és HTML5 RDP-alkalmazásokkal
A rögzítőügynök használatának bekapcsolása
Ha a rögzítőügynök megfelelően telepítve és konfigurálva van, az ügynök használatát az érintett RDP- vagy HTML5 RDP-alkalmazás szintjén kell bekapcsolni:
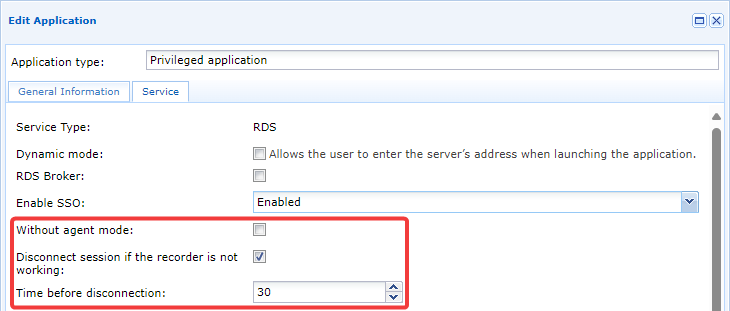
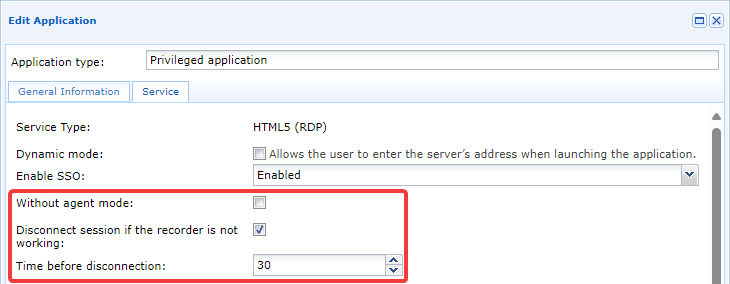
A mechanizmusban három paraméter vesz részt:
Without agent mode- Ennek a beállításnak bejelöletlennek kell maradnia ahhoz, hogy a rögzítőügynök működjön.
Disconnect session if the recorder is not working- Be- vagy kikapcsol egy biztonsági funkciót arra az esetre, ha a munkamenet rögzítése valamilyen okból meghiúsul. Ha a rögzítés nem hajtható végre, a felhasználó RDP- vagy HTML5 RDP-munkamenete megszakad. Javasoljuk, hogy kapcsolja be ezt a beállítást, hogy megakadályozza a rögzítés nélküli felhasználói kapcsolatokat (például a rögzítőügynök hibás működése esetén).
Time before disconnection- Ha az előző beállítás be van kapcsolva, ezzel a beállítással másodpercben adhatja meg, mennyi idő elteltével történjen meg a kapcsolat bontása. Az alapértelmezett érték 30 másodperc, de csökkenthető a gyorsabb reagálás érdekében, vagy növelhető, ha például ismert, hogy a felhasználói munkamenetek hosszúak.
Az oldalirányú mozgás korlátozása
Az oldalirányú mozgás korlátozása olyan funkció, amely korlátozza a felhasználói munkamenet hálózati kapcsolatait. A funkció alapértelmezés szerint blokkol minden TCP/UDP-forgalmat a felhasználói munkameneten belül, de a rendszergazdák különböző hozzáférési folyamokat nyithatnak meg.
A korlátozások az access policy objektumban konfigurálhatók, ezért felhasználónként eltérhetnek, sőt ugyanazon felhasználó esetén is különböző beállításokkal rendelkezhetnek (ha több hozzáférési szabályzatot rendelnek hozzá). Ha egy felhasználónak több hozzáférési szabályzata van ugyanahhoz az alkalmazáshoz, a legmegengedőbb hozzáférésen alapuló hálózati korlátozások vonatkoznak rá.
Amint egy ügynökkel működő RDP- vagy HTML5 RDP-alkalmazás engedélyezve van egy hozzáférési szabályzatban, elérhetővé válik a Network connections lap. Itt bekapcsolható a szűrés, és megadhatók a felhasználó számára engedélyezett hálózatok: 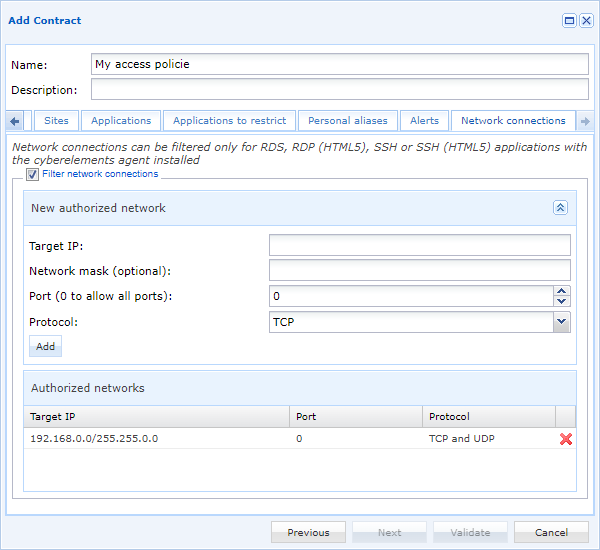
Információ
Ezeknek a beállításoknak a módosításai csak akkor lépnek érvénybe a felhasználóknál, amikor legközelebb használják az érintett RDP- vagy HTML5 RDP-alkalmazást.
Közvetlen hozzáféréses rögzítések konfigurálása ügynökkel
Az ügynökkel történő közvetlen hozzáférésre előkészített kiszolgálók deklarálása
Ha olyan kiszolgálót szeretne deklarálni, amelynek ügynökkel történő közvetlen hozzáférés módban kell működnie, először nyissa meg a Machines management modult:
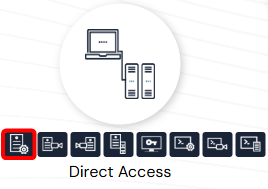
Ezután kattintson a gombra egy új kiszolgáló hozzáadásához. Megjelenik egy új ablak az új kiszolgáló konfigurálásához: 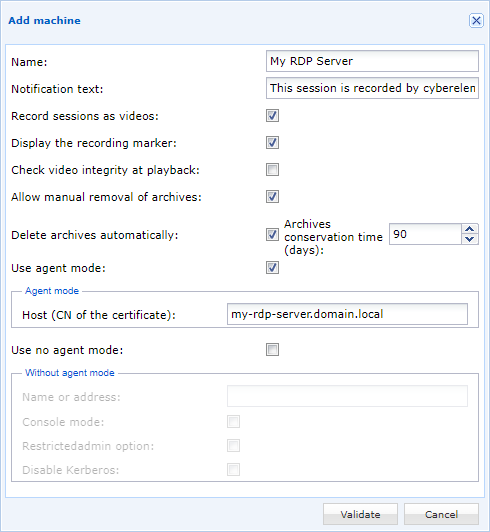
Name- A számítógép neve, ahogyan a CyberElements konzolon megjelenik.
Notification text- Az értesítő üzenet, amelyet a felhasználók a kiszolgálóhoz való csatlakozáskor kapnak.
Record sessions as videos- Be- vagy kikapcsolja a munkamenet videorögzítését. Kikapcsolt állapotban a rendszer csak a munkamenet eseményeit gyűjti és rögzíti.
Check video integrity at playback- A videoarchívum létrehozásakor a rendszer kiszámítja és tárolja a videofájl kivonatát (SHA-256). Amikor a rendszergazdák megtekintik az archívumot, a rendszer ellenőrzi, hogy a kivonat nem változott-e. Ha megváltozott, a rendszergazda riasztási üzenetet kap, mivel a videofelvételt nagy valószínűséggel módosították (például szekvenciákat cseréltek ki vagy vágtak ki).
Allow manual removal of archives- Megengedi vagy megtagadja a rendszergazdák számára a videoarchívumok törlését.
Információ
A létrehozott archívumok megőrzik a rögzítés időpontjában érvényes beállításokat. A beállítás módosítása csak az új archívumokat érinti. Delete archives automatically- Az archívumok automatikus törlésének beállítása egy adott számú nap elteltével.
Információ
A létrehozott archívumok megőrzik a rögzítés időpontjában érvényes beállításokat. A beállítás módosítása csak az új archívumokat érinti. Use agent mode- Az a beállítás, amelyet be kell kapcsolni ahhoz, hogy a kiszolgáló az aktív ügynökkel működő közvetlen hozzáférési mechanizmust használja.
Host (CN of the certificate)- Annak a tanúsítványnak a CN-je, amellyel a rögzítőügynök hitelesíti magát az Edge Gateway komponensnél. Ez megfelel a számítógép-tanúsítvány beállításainak.
Use no agent- Ha egy paraméterre nincs szükség a kívánt működési módhoz, bejelöletlenül hagyható.
A közvetlen hozzáférési jogok konfigurálása ügynökkel
Az ügynökkel történő közvetlen hozzáférési jogok konfigurálása hasonló az alkalmazások hozzáférési szabályzatainak konfigurálásához. Az új jogok deklarálása és a meglévők módosítása a Direct recording configuration modulban történik:
Új konfigurációt a gombra kattintva adhat hozzá.
A különböző beállítási lapok hasonlóak az alkalmazás-hozzáférési szabályzatok lapjaihoz, kivéve a csoportok lapját, amelyen manuálisan is hozzáadhat csoportot: 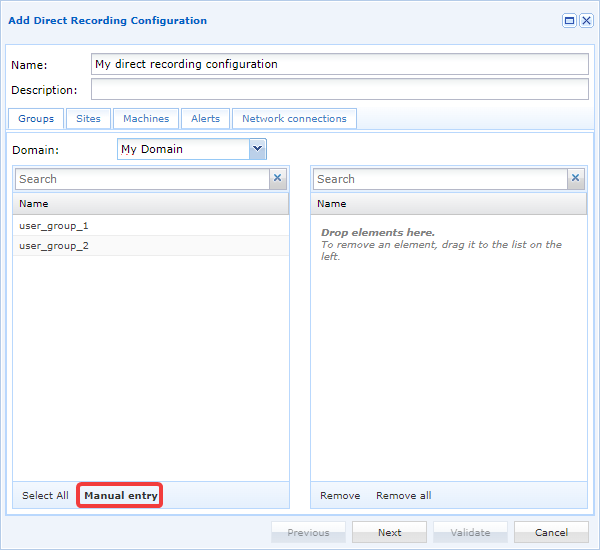
A manuális hozzáadás gombjára kattintva megjelenik egy új ablak, amelyben megadhatja a csoport nevét és tartományát: 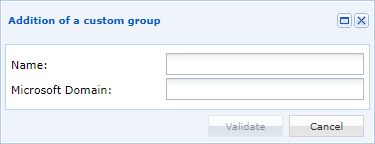
Tipp
Ez a funkció különösen akkor hasznos, ha helyi csoportot szeretne hozzáadni, vagy olyan csoportot, amely más szervezeti egységben (OU) található, mint az LDAP-tartomány konfigurációiban megadott.
A többi lap:
Sites: a konfiguráció elhelyezése egy vagy több site-on, és ezáltal annak megengedése, hogy a rögzítőügynök csatlakozzon az engedélyezett site-okhoz kapcsolt egy vagy több Edge Gateway komponenshez.Machines: az előző fejezetben deklarált RDP-kiszolgálók hozzáadása.Alerts: riasztások csatolása a konfigurációhoz.Network connections: a felhasználók oldalirányú mozgásának korlátozása a munkamenetük során, az RDP- és HTML5 RDP-alkalmazások oldalirányú mozgáskorlátozásával azonos működéssel.
A rögzítőügynök naplói
A rögzítőügynök naplózásának bekapcsolása
Figyelem!
A naplózás bekapcsolásához újra kell indítani a rögzítőügynök szolgáltatását, ami leállítja a kiszolgálón éppen folyamatban lévő munkamenet-rögzítéseket.
A LogOffOnFailure kulcs beállításaitól függően a rendszer vagy kijelentkezteti a felhasználót, vagy az bejelentkezve marad.
A rögzítőügynök naplózásának bekapcsolásához hajtsa végre a következő lépéseket:
-
Hozzon létre egy
Lognevű könyvtárat az ügynök telepítési könyvtárában (ez alapértelmezés szerintC:\Program Files (x86)\Systancia\cyberelements). -
Indítsa újra a
CleanroomAgentszolgáltatást, például a következő, rendszergazdaként futtatott PowerShell-paranccsal:1Restart-Service -Name 'CleanroomAgent'
A rögzítőügynök szolgáltatásának minden indításakor új naplófájl jön létre az 1. lépésben létrehozott Log könyvtárban.
A rögzítőügynök naplóinak tartalma
A rögzítőügynök által létrehozott naplók a következőképpen néznek ki:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
A rögzítőügynök inicializálása (1–21. sor)
A rögzítőügynök inicializálásakor (1–18. sor) különféle rendszerinformációk kerülnek a naplóba.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
A 19. sor a közvetlen módú működéshez használt gateways.xml fájlban talált Edge Gateway komponensek számát adja meg.
19 | |
A 20. sor egy nem létező könyvtárban lévő kulcsok betöltésével kapcsolatos problémát jelez. Ez egy régi funkció, amely nem befolyásolja az ügynök általános működését. Ez a hibabejegyzés ezért figyelmen kívül hagyható.
20 | |
A 21. sor a CareInit.exe végrehajtható fájl System32 mappába másolását jelzi, hogy lefedje azokat az eseteket, amikor egy ügynökkel működő RDP-alkalmazást macOS vagy Ubuntu rendszerű számítógépről indítanak.
Ebben az esetben a kiszolgálóhoz való csatlakozás a CareInit.exe indítóprogramként való futtatását kéri.
21 | |
HTML5 RDP- vagy RDP-alkalmazás csatlakozása ügynökkel (22–39. sor)
Új RDP-munkamenet észlelésekor a következő naplóbejegyzések íródnak, amelyek jelzik az új RDP-munkamenet észlelését, és rögzítik a bejelentkezett felhasználó nevét:
22 23 24 25 | |
A fenti naplóbejegyzésekben a cyberelements_user felhasználó csatlakozott RDP-n keresztül.
Egy ügynökkel működő HTML5 RDP- vagy RDP-alkalmazás indításakor egy külön virtuális RDP-csatorna jön létre, hogy a rögzítőügynök megkapja az Edge Gateway komponens csatlakozási címét és az Edge Gateway komponens rögzítési szolgáltatásához való csatlakozáshoz szükséges egyedi jelszót.
Ez két dolgot jelez:
- A rögzítőügynök észlelte, hogy ez egy CyberElements által kezdeményezett RDP-kapcsolat, ezért a munkamenetet nem kezelheti közvetlen hozzáférésként.
- A rögzítőügynök le tudta kérni annak az Edge Gateway komponensnek a címét, amelyre a videofelvételeket és az eseményeket el kell küldenie.
Ezek az információk a 27–29. soroknak feleltek meg, ahol a példában a rögzítőügynök lekérte az Edge Gateway komponens csatlakozási címét (my-edge-gateway.domain.local) és egy egyszeri jelszót (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Ezután a hálózati szűrési szabályok alkalmazására vonatkozó naplóbejegyzések következnek, amelyeket az oldalon lejjebb egy másik információs blokk részletez.
Egy naplóbejegyzés jelzi, hogy a rögzítőügynök mikor kezdeményezi a kapcsolatot az Edge Gateway komponenssel, és melyik egyedi jelszóval hitelesíti magát.
35 | |
Végül, amikor a felhasználó kezdeményezi a kapcsolat bontását, a rögzítőügynök ezt észleli, hogy befejezze a rögzítést, és eltávolítsa az esetleges hálózati szűrési szabályokat. Ez a példanaplófájl 36–39. sorának felel meg:
36 37 38 39 | |
Közvetlen RDP-hozzáférési kapcsolat (40–61. sor)
Új RDP-munkamenet észlelésekor a következő naplóbejegyzések íródnak, amelyek jelzik az új RDP-munkamenet észlelését, és rögzítik a bejelentkezett felhasználó nevét:
40 41 42 43 | |
A fenti naplóbejegyzésekben a cyberelements_user felhasználó csatlakozott RDP-n keresztül.
Közvetlen RDP-kapcsolat esetén az ügynökkel működő RDP- vagy HTML5 RDP-alkalmazások futtatására szolgáló külön virtuális RDP-csatorna nincs használatban. A rögzítőügynök ezért arra következtet, hogy a megnyitott munkamenet közvetlen hozzáférési munkamenet.
44 | |
Mivel közvetlen hozzáférést észlelt, a rögzítőügynök naplózza az imént csatlakozott felhasználó különböző felhasználói csoportjait:
46 | |
Tipp
Ezen információk alapján meghatározhatja, miért nem indulnak el a közvetlen hozzáféréses rögzítések: ha a közvetlen hozzáférési szerződés nem engedélyezi a felhasználó egyik csoportját sem, vagy ha a megadott tartománynévnek a rövid névnek (NetBIOS-névnek) vagy a teljes névnek kell lennie.
A rögzítőügynök megadja, mely Edge Gateway komponensekhez tud csatlakozni a felhasználó munkamenet-felvételének feltöltéséhez.
Emlékeztetőül: ezek azok az Edge Gateway komponensek, amelyek szerepelnek a rögzítőügynök konfigurálása során beállított gateways.xml fájlban.
47 | |
Ezután az az ügyféltanúsítvány következik, amellyel a rögzítőügynök hitelesíti magát a rögzítési szolgáltatásnál.
Alapértelmezés szerint a rögzítőügynök olyan tanúsítványt keres, amelynek CN-je tartalmazza az RDP-kiszolgáló nevét, kivéve, ha a MachineName kulcs meg van adva.
A rögzítőügynök ezután megadja a kiválasztott tanúsítványt, valamint az azt kiállító hitelesítésszolgáltató adatait.
48 49 50 51 | |
A fenti példában a rögzítőügynök a my-rds-server nevet tartalmazó tanúsítványt keresett, és talált egyet my-rds-server.domain.local CN-nel, amelyet a SUB-CA hitelesítésszolgáltató állított ki.
Ezután a hálózati szűrési szabályok alkalmazására vonatkozó naplóbejegyzések következnek, amelyeket az oldalon lejjebb egy másik információs blokk részletez.
Egy naplóbejegyzés jelzi, hogy a rögzítőügynök mikor kezdeményezi a kapcsolatot az Edge Gateway komponenssel, és melyik egyedi jelszóval hitelesíti magát.
57 | |
Végül, amikor a felhasználó kezdeményezi a kapcsolat bontását, a rögzítőügynök ezt észleli, hogy befejezze a rögzítést, és eltávolítsa az esetleges hálózati szűrési szabályokat. Ez a példanaplófájl 58–61. sorának felel meg:
58 59 60 61 | |
Hálózati szűrési szabályok alkalmazása (31. és 53–56. sor)
A rögzítőügynök minden általa észlelt munkamenetnél meghatározza, hogy szükséges-e hálózati szűrési szabályokat alkalmazni a felhasználó munkamenetére.
Ha nem kell hálózati szűrési szabályokat alkalmazni, a rögzítőügynök a Filter not enabled bejegyzést írja a naplóba.
31 | |
Ha hálózati szűrési szabályokat kell alkalmazni, a Net filter enabled üzenet jelenik meg.
A szűrés bekapcsolását jelző sort követően az alkalmazott szűrők mindegyike megjelenik, soronként egy:
53 54 55 56 | |
Emlékeztetőül: ha a hálózati szűrés be van kapcsolva, az alapértelmezett működés minden TCP/UDP-forgalom blokkolása. A megjelenített szűrők ezért az egyetlen olyan TCP/UDP-forgalmat jelentik, amely engedélyezett a felhasználó környezetében futó programok számára.
A fenti példában a TCP 10.10.1.42:443 és az UDP 10.10.20.1:53 címre irányuló kapcsolatok megengedettek. A rendszergazda által engedélyezett két folyam mellett a rögzítési szolgáltatás felé irányuló kapcsolati folyam is nyitva van, hogy a munkamenet felvételét az ezért felelős program vissza tudja küldeni.
Tipp
Ha a felhasználó számára egyetlen folyam sincs engedélyezve, csak azok a sorok jelennek meg, amelyek jelzik, hogy a szűrés aktív, és hogy a rögzítési folyamat elérheti az Edge Gateway komponens rögzítési szolgáltatását.
Nem sikerült csatlakozni a rögzítési szolgáltatáshoz
Több probléma is okozhatja, hogy a rögzítőügynök nem tud csatlakozni egy Edge Gateway komponens rögzítési szolgáltatásához.
Az első a hálózati folyam blokkolása. Ebben az esetben, amikor az ügynök megpróbál csatlakozni a rögzítési szolgáltatáshoz, az alábbiakhoz hasonló naplóbejegyzéseket ír:
1 2 3 4 | |
Ebben a példában az 1. sor jelzi, hogy a folyamot nem sikerült kezdeményezni, a 3. sor pedig megadja az érintett Edge Gateway komponenst és a csatlakozási hibát (figyelje meg a 3. sor végén a 242 számot is, amely az ilyen típusú problémára jellemző).
A második lehetséges probléma, hogy a rögzítőügynök, és ezáltal az RDP-kiszolgáló, nem tudja feloldani az Edge Gateway komponens nevét:
1 2 3 | |
Ebben a példában az 1. sor megerősíti az Edge Gateway komponens nevének DNS-feloldási problémáját.
A második sor megadja a csatlakozási hibát és az Edge Gateway komponens nevét. Figyelje meg, hogy DNS-feloldási hiba esetén a sor a 232 számmal végződik.
A harmadik lehetséges probléma egy olyan szolgáltatáshoz való csatlakozás, amely nem rögzítési szolgáltatás, például egy, a 8443 számú porton figyelő webkiszolgáló.
Ebben az esetben a következő naplóbejegyzések keletkeznek:
1 2 3 | |
Az 1. sor a kicserélt adatok hibáját jelzi, a 2. sor megerősíti a csatlakozási problémát, és a sor végén megadja a 140 hibakódot.
Egyetlen közvetlen hozzáférési szerződés sem teszi lehetővé a közvetlen munkamenet rögzítésének elindítását.
Közvetlen hozzáférés esetén nem feltétlenül kell minden felhasználót rögzíteni. Ilyenkor a következő naplóbejegyzések láthatók:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
A kapott naplóbejegyzések ugyanúgy kezdődnek, mint a rögzítőügynök által észlelt bármely közvetlen munkamenet esetén. Amint azonban létrejön a kapcsolat az Edge Gateway komponens rögzítési szolgáltatásával, az visszaküldi a rögzítőügynöknek azt az információt, hogy a csatlakozott felhasználóra nem vonatkozik rögzítés.
A rögzítőügynök ezért jelzi, hogy a felhasználó munkamenetét nem kell rögzíteni (a fenti példa 14. sora).
A 7. sor felsorolja a rögzítőügynök által a csatlakozott felhasználóhoz lekért összes csoportot.
Ezen információk alapján meghatározhatja, miért nem indulnak el a közvetlen hozzáféréses rögzítések: ha a közvetlen hozzáférési szerződés nem engedélyezi a felhasználó egyik csoportját sem, vagy ha a megadott tartománynévnek a rövid névnek (NetBIOS-névnek) vagy a teljes névnek kell lennie.