Windows ierakstīšanas aģenta instalēšana un lietošana
-
Instalēšana
Windows ierakstīšanas aģenta instalēšana un izvietošana.
-
Konfigurācija
Windows ierakstīšanas aģenta konfigurēšana darbam ar RDP un HTML5 RDP lietojumprogrammām un/vai tiešo piekļuvi.
CyberElements izmanto Windows ierakstīšanas aģentu, lai pievienotu jaunas funkcijas RDP sesijām:
- Iespēja filtrēt lietotājam pieejamās TCP un UDP straumes
- Iespēja aktivizēt sesijas ierakstīšanu jebkuram lietotājam, kas izveido savienojumu ar serveri, neizmantojot lietotāja portālu vai klientu Desktop (funkcija
direct access)
Turklāt lietotāju sesiju laikā tiek tverti papildu notikumi:
- Logu atvēršana
- Logu aizvēršana
- Programmu palaišana
- Programmu aizvēršana
- Starpliktuves saturs
- Lietotāja darbības
Priekšnosacījumi
Klienta saderība
Lai uzzinātu, vai aģents ir saderīgs ar dažādām Microsoft Windows operētājsistēmām, skatiet saderības matricu.
Lai ierakstīšanas aģents darbotos pareizi, ir jāizpilda daži priekšnosacījumi. Daži no tiem attiecas tikai uz ierakstīšanas funkcionalitāti ar aģentu RDP un HTML5 RDP lietojumprogrammām, bet citi — uz tiešo piekļuvi ar aģentu.
Vispārīgie priekšnosacījumi
Ierakstīšanas aģents nosūta lietotāja sesijas ierakstu atpakaļ uz CyberElements, izveidojot savienojumu ar komponentu Edge Gateway portā TCP 8443. Tādēļ tīkla plūsmai starp abiem datoriem ir jābūt atvērtai.
Lai droši nosūtītu ierakstu atpakaļ uz komponentu Edge Gateway, ierakstīšanas aģents izveido ar to drošu savienojumu, izmantojot TLS. TLS balstās uz sertifikātu izmantošanu, un, lai savienojums tiktu uzskatīts par uzticamu un drošu, ir jāizpilda šādi nosacījumi:
- Servera (šajā gadījumā komponenta Edge Gateway) sertifikātam nedrīkst būt beidzies derīguma termiņš (maksimālais derīguma datums).
-
Servera (šajā gadījumā komponenta Edge Gateway) sertifikātam jābūt izdotam sertifikācijas iestādē, ko dators, kurā ir instalēts ierakstīšanas aģents, atzīst par uzticamu.
Papildinformācija
Serverim, kurā ir instalēts ierakstīšanas aģents, tā uzticamo sertifikācijas iestāžu lokālajā krātuvē ir jābūt vismaz ierakstīšanas servera sertifikāta saknes sertifikācijas iestādei (CA).
Tāpēc ir nepieciešams:
- Izgūt sertifikāta saknes CA no ierakstīšanas pakalpojuma komponentā Edge Gateway.
- Augšupielādēt šo CA serverī, kurā ir instalēts ierakstīšanas aģents.
- Instalēt CA lokālā datora sertifikātu krātuvē „Trusted Root Certification Authorities“.
Piemērs ar PowerShell
Sertifikātu
.cerformātā var viegli importēt, izmantojot PowerShell.
Lai to izdarītu, atveriet PowerShell termināli kā datora administrators un izpildiet šo komandu:Aizstājiet1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>ar sertifikāta faila ceļu.Piemērs ar PowerShell Systancia sertifikātam, nesūtot failus
Šajā piemērā tiek instalēta Systancia saknes CA, kas pēc noklusējuma tiek izmantota CyberElements.
Sertifikātu var importēt arī bez nepieciešamības nosūtīt/lejupielādēt failu datorā, kurā ir instalēts ierakstīšanas aģents.
Lai to izdarītu, atveriet PowerShell termināli kā datora administrators un izpildiet šīs komandas:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Lai izmantotu šo metodi ar citu CA, mainiet mainīgā
base64Certvērtību uz jūsu izvēlēto base64 kodēto sertifikātu. -
Servera (šajā gadījumā komponenta Edge Gateway) sertifikāts nedrīkst būt atsaukts.
- Datoram, kurā ir instalēts ierakstīšanas aģents, ir jāspēj sazināties ar serveri (šajā gadījumā komponentu Edge Gateway), izmantojot DNS nosaukumu vai IP adresi, ko servera sertifikāts aptver ar savu Common Name (CN).
Īpaši priekšnosacījumi RDP lietojumprogrammām ar aģentu, kas tiek izmantotas macOS vai Ubuntu lietotāja darbstacijā
Brīdinājums
Tālāk norādītie priekšnosacījumi ir nepieciešami tikai tad, ja lietotājs palaiž RDP lietojumprogrammu ar aģentu un viņa darbstacija nav Windows (macOS vai Ubuntu).
Ja CyberElements lietotāju darbstacijās darbojas tikai Windows vai, ja tā nav, lietotāji izmanto tikai HTML5 RDP lietojumprogrammas, tālāk norādītos priekšnosacījumus var ignorēt.
Mērķa serverī, kurā ir izvietots ierakstīšanas aģents, ir nepieciešamas šādas reģistra atslēgas.
Vispirms pirmā atslēga atspējo atļauto startēšanas programmu sarakstu (Microsoft dokuments). Pēc noklusējuma Windows dators kā startēšanas programmu atļauj tikai explorer.exe.
1 2 | |
Ja dators nav RDS serveris, vienmēr ieteicams lietot šo reģistra atslēgu, lai ierakstīšanas aģents varētu atvērties kā startēšanas programma:
1 2 | |
Īpašas prasības tiešajai piekļuvei
Tiešās piekļuves funkcija
Tiešās piekļuves funkcija ļauj aktivizēt lietotāja sesijas ierakstīšanu RDP vai konsoles piekļuvei (fiziskam savienojumam ar datoru vai savienojumam, izmantojot hipervizora konsoles režīmu), kas nenotiek tieši caur CyberElements.
Ja lietotājam ir atļauja piekļūt serverim, viņa sesija tiks ierakstīta. Ja tā nav, pēc noklusējuma lietotāja savienojums tiks pārtraukts.
Lai ierakstīšanas aģents darbotos tiešās piekļuves režīmā, ir nepieciešams x509 sertifikāts. Šim sertifikātam ir jāatbilst šādām prasībām:
- Sertifikātam joprojām jābūt derīgam (derīguma termiņš nav beidzies).
- Sertifikāta tipam (paplašinātā atslēgas lietojuma lauks) jābūt
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Sertifikāts nedrīkst būt atsaukts.
- No OpenSSL drošības līmeņa 2 ierobežojumiem izriet, ka:
- Sertifikātam jābūt privātajai atslēgai, kuras garums ir vismaz 2048 biti, ja tiek izmantoti RSA, DSA un DH šifri; eliptisko līkņu (ECC) atslēgām garumam jābūt vismaz 224 biti.
- Sertifikāta paraksts nedrīkst būt MD5 vai SHA-1 (ieteicams SHA-512).
- Ierakstīšanas serveris izmantos lauku
Common Name(CN), lai identificētu sertifikātu un līdz ar to datoru, kurā tiek aktivizēta tiešā ierakstīšana. Šis lauks ir jāaizpilda.
Ierakstīšanas aģenta lietošana ar RDP un HTML5 RDP lietojumprogrammām
Ierakstīšanas aģenta lietošanas iespējošana
Ja ierakstīšanas aģents ir pareizi instalēts un konfigurēts, aģenta lietošana tiek iespējota attiecīgās RDP vai HTML5 RDP lietojumprogrammas līmenī:
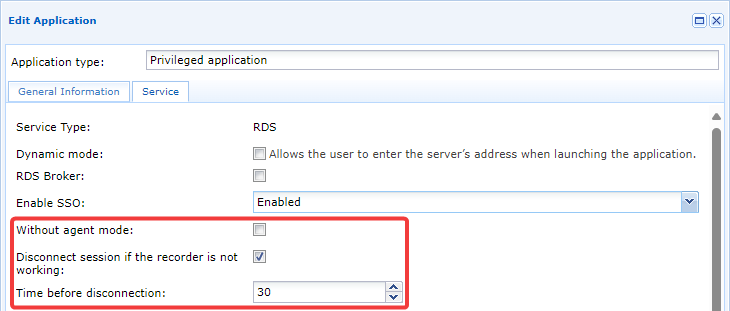
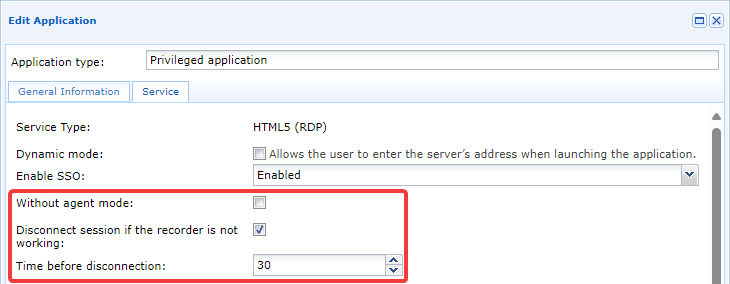
Mehānismā ir iesaistīti trīs parametri:
Without agent mode- Lai ierakstīšanas aģents darbotos, šai opcijai ir jāpaliek neatzīmētai.
Disconnect session if the recorder is not working- Iespējo vai atspējo drošības funkciju gadījumiem, kad sesijas ierakstīšana dažādu iemeslu dēļ neizdodas. Ja ierakstīšanu nevar veikt, lietotāja RDP vai HTML5 RDP sesija tiek pārtraukta. Iesakām iespējot šo iestatījumu, lai novērstu lietotāju savienojumus bez ierakstīšanas (piemēram, ierakstīšanas aģenta darbības traucējumu gadījumā).
Time before disconnection- Ja iepriekšējā opcija ir iespējota, šī opcija ļauj iestatīt laiku sekundēs, pēc kura tiek veikta atvienošana. Noklusējuma vērtība ir 30 sekundes, taču to var samazināt, lai uzlabotu reaģētspēju, vai palielināt, ja, piemēram, ir zināms, ka lietotāju sesijas ir ilgas.
Sānvirziena pārvietošanās ierobežošana
Sānvirziena pārvietošanās ierobežošana ir funkcija, kas ierobežo lietotāja sesijas tīkla savienojumus. Pēc noklusējuma šī funkcija bloķē visu TCP/UDP datplūsmu lietotāja sesijā, taču administratori var atvērt dažādas piekļuves plūsmas.
Ierobežojumi tiek konfigurēti politikā access policy, tāpēc tie var atšķirties atkarībā no lietotāja, un vienam lietotājam var būt dažādi iestatījumi (piešķirot viņam vairākas piekļuves politikas). Lietotājam, kuram vienai un tai pašai lietojumprogrammai ir vairākas piekļuves politikas, tiks piemēroti tīkla ierobežojumi, kas atbilst visatļautīgākajai piekļuvei.
Tiklīdz RDP vai HTML5 RDP lietojumprogramma ar aģentu ir autorizēta piekļuves politikā, kļūst pieejama cilne Network connections. Tajā var iespējot filtrēšanu un norādīt lietotājam autorizētos tīklus: 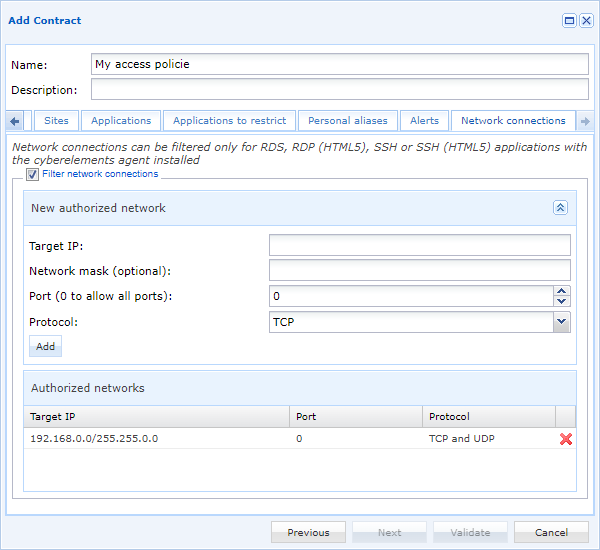
Informācija
Jebkuras šo iestatījumu izmaiņas lietotājiem tiks piemērotas tikai tad, kad viņi nākamreiz izmantos attiecīgo RDP vai HTML5 RDP lietojumprogrammu.
Tiešās piekļuves ierakstu konfigurēšana ar aģentu
Tiešajai piekļuvei ar aģentu sagatavoto serveru deklarēšana
Lai deklarētu serveri, kuram jādarbojas tiešās piekļuves ar aģentu režīmā, vispirms ir jāatver modulis Machines management:
Pēc tam noklikšķiniet uz pogas , lai pievienotu jaunu serveri. Tiks parādīts jauns logs jaunā servera konfigurēšanai: 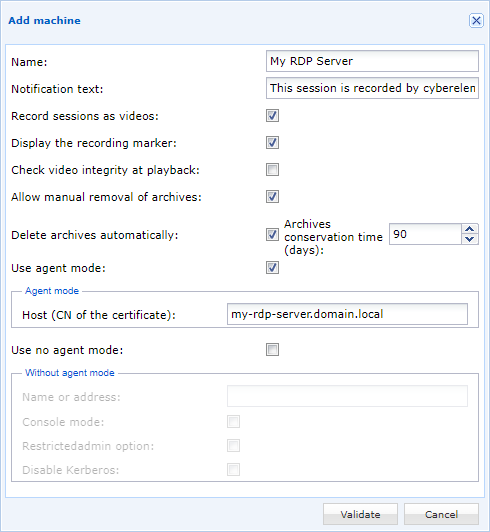
Name- Datora nosaukums, kā tas tiek parādīts CyberElements konsolē.
Notification text- Paziņojuma ziņojums, ko lietotāji saņems, izveidojot savienojumu ar serveri.
Record sessions as videos- Iespējo vai atspējo sesijas video ierakstīšanu. Ja tā ir atspējota, tiks tverti un ierakstīti tikai sesijas notikumi.
Check video integrity at playback- Veidojot video arhīvu, tiek aprēķināta un saglabāta video faila jaucējvērtība (SHA-256). Kad administratori skatās arhīvu, tiek pārbaudīts, vai jaucējvērtība nav mainīta. Ja tā ir mainīta, administratoram tiek nosūtīts trauksmes ziņojums, jo video ieraksts, visticamāk, ir mainīts (piemēram, aizstāts vai ar izgrieztiem fragmentiem).
Allow manual removal of archives- Atļauj vai liedz administratoriem dzēst video arhīvus.
Informācija
Ģenerētie arhīvi saglabā iestatījumus, kas bija spēkā ierakstīšanas brīdī. Šī iestatījuma maiņa ietekmēs tikai jaunus arhīvus. Delete archives automatically- Arhīvu automātiskas dzēšanas iestatīšana pēc noteikta dienu skaita pārsniegšanas.
Informācija
Ģenerētie arhīvi saglabā iestatījumus, kas bija spēkā ierakstīšanas brīdī. Šī iestatījuma maiņa ietekmēs tikai jaunus arhīvus. Use agent mode- Opcija, kurai jābūt iespējotai, lai serverim būtu tiešās piekļuves mehānisms ar aktīvu aģentu.
Host (CN of the certificate)- Tā sertifikāta CN norāde, ar kuru ierakstīšanas aģents autentificējas komponentā Edge Gateway. Tas atbilst datora sertifikāta iestatījumiem.
Use no agent- Ja parametrs nav noderīgs vēlamajam darbības režīmam, tā atzīmi var noņemt.
Tiešās piekļuves tiesību konfigurēšana ar aģentu
Tiešās piekļuves tiesību konfigurēšana ar aģentu ir līdzīga lietojumprogrammu piekļuves politiku konfigurēšanai. Jaunas tiesības tiek deklarētas un esošās tiesības tiek modificētas modulī Direct recording configuration:
Jaunu konfigurāciju var pievienot, noklikšķinot uz pogas .
Dažādās iestatījumu cilnes ir līdzīgas lietojumprogrammu piekļuves politiku cilnēm, izņemot grupu cilni, kurā grupu var pievienot manuāli: 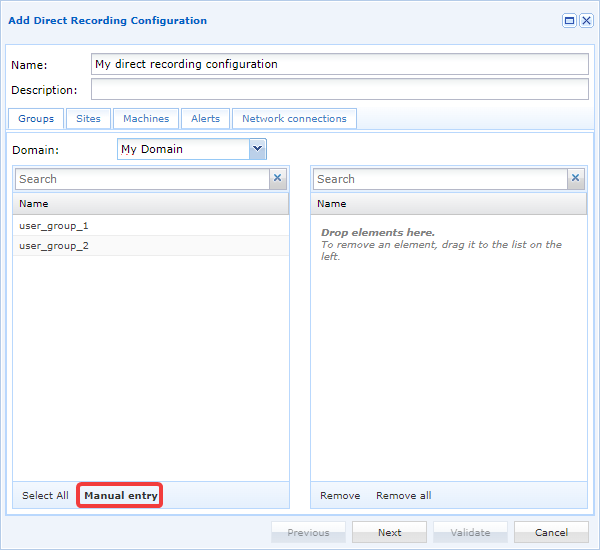
Pēc noklikšķināšanas uz manuālās pievienošanas pogas tiks parādīts jauns logs, kurā jānorāda grupas nosaukums un tās domēns: 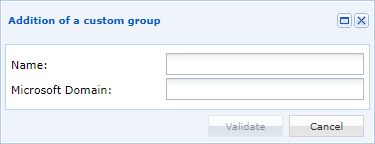
Padoms
Šī funkcija ir īpaši noderīga, ja vēlaties pievienot lokālu grupu vai grupu, kas atrodas citā OU, nevis tajā, kas iestatīta LDAP domēna konfigurācijās.
Pārējās cilnes ir šādas:
Sites: piesaista konfigurāciju vienam vai vairākiem site un līdz ar to ļauj ierakstīšanas aģentam izveidot savienojumu ar vienu vai vairākiem komponentiem Edge Gateway, kas piesaistīti autorizētajiem site.Machines: pievieno RDP serverus, kas deklarēti iepriekšējā nodaļā.Alerts: piesaista konfigurācijai trauksmes.Network connections: ierobežo lietotāju sānvirziena pārvietošanos viņu sesiju laikā ar funkcionalitāti, kas ir identiska RDP un HTML5 RDP lietojumprogrammu sānvirziena pārvietošanās ierobežojumiem.
Ierakstīšanas aģenta žurnāli
Ierakstīšanas aģenta žurnālu iespējošana
Brīdinājums!
Lai iespējotu žurnālus, ir jārestartē ierakstīšanas aģenta pakalpojums, kas pārtrauks visu serverī pašlaik notiekošo sesiju ierakstīšanu.
Atkarībā no atslēgas LogOffOnFailure iestatījumiem lietotājs tiks izrakstīts vai paliks pieteicies.
Lai iespējotu ierakstīšanas aģenta žurnālus, ir jāveic šādas darbības:
-
Aģenta instalācijas direktorijā (pēc noklusējuma tas ir
C:\Program Files (x86)\Systancia\cyberelements) izveidojiet direktoriju ar nosaukumuLog. -
Restartējiet pakalpojumu
CleanroomAgent, piemēram, ar šādu PowerShell komandu, izpildot to ar administratora tiesībām:1Restart-Service -Name 'CleanroomAgent'
Ikreiz, kad tiek startēts ierakstīšanas aģenta pakalpojums, 1. darbībā izveidotajā direktorijā Log tiks ģenerēts jauns žurnāla fails.
Ierakstīšanas aģenta žurnālu saturs
Ierakstīšanas aģenta ģenerētie žurnāli izskatīsies šādi:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
Ierakstīšanas aģenta inicializēšana (1.–21. rinda)
Inicializējot ierakstīšanas aģentu (1.–18. rinda), žurnālā tiek reģistrēta dažāda informācija par sistēmu.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
Deviņpadsmitajā rindā ir norādīts to komponentu Edge Gateway skaits, kas atrasti failā gateways.xml darbībai tiešajā režīmā.
19 | |
Divdesmitā rinda norāda uz problēmu, ielādējot atslēgas neesošā direktorijā. Tā ir veca funkcija, kas neietekmē aģenta vispārējo darbību. Tāpēc šo kļūdas žurnāla ierakstu var ignorēt.
20 | |
Divdesmit pirmajā rindā ir norādīta izpildāmā faila CareInit.exe kopēšana uz System32, lai aptvertu gadījumus, kad RDP lietojumprogramma ar aģentu tiek palaista no macOS vai Ubuntu datora.
Šādā gadījumā savienojums ar serveri pieprasa palaist CareInit.exe kā startēšanas programmu.
21 | |
HTML5 RDP vai RDP lietojumprogrammas ar aģentu savienojums (22.–39. rinda)
Kad tiek noteikta jauna RDP sesija, tiek ierakstīti šādi žurnāla ieraksti, kas norāda uz jaunas RDP sesijas noteikšanu un reģistrē lietotājvārdu, ar kuru tika veikta pieteikšanās:
22 23 24 25 | |
Iepriekš redzamajos žurnāla ierakstos savienojumu, izmantojot RDP, izveidoja lietotājs cyberelements_user.
Palaižot HTML5 RDP vai RDP lietojumprogrammu ar aģentu, tiek izveidots īpašs virtuālais RDP kanāls, lai ierakstīšanas aģentam nosūtītu komponenta Edge Gateway savienojuma adresi un vienreizējo paroli savienojuma izveidei ar komponenta Edge Gateway ierakstīšanas pakalpojumu.
Tas norāda uz divām lietām:
- Ierakstīšanas aģents ir noteicis, ka šis ir CyberElements iniciēts RDP savienojums, tāpēc tam nevajadzētu uzskatīt sesiju par tiešo piekļuvi.
- Ierakstīšanas aģents spēja iegūt tā komponenta Edge Gateway adresi, uz kuru tam jānosūta video ieraksti un notikumi.
Šī informācija atbilda 27.–29. rindai, kur piemērā ierakstīšanas aģents ieguva komponenta Edge Gateway savienojuma adresi (my-edge-gateway.domain.local) un vienreizējo paroli (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Tālāk seko žurnāla ieraksti par tīkla filtrēšanas kārtulu lietošanu, kas sīkāk aprakstīti citā informatīvajā nodaļā tālāk šajā lapā.
Žurnāla ierakstā ir norādīts, kad ierakstīšanas aģents sāk savienojumu ar komponentu Edge Gateway un kuru vienreizējo paroli tas izmanto, lai autentificētos.
35 | |
Visbeidzot, kad lietotājs sāk atvienošanos, ierakstīšanas aģents to tver, lai pabeigtu ierakstīšanu un noņemtu visas tīkla filtrēšanas kārtulas. Tas atbilst žurnāla faila piemēra 36.–39. rindai:
36 37 38 39 | |
Tiešās RDP piekļuves savienojums (40.–61. rinda)
Kad tiek noteikta jauna RDP sesija, tiek ierakstīti šādi žurnāla ieraksti, kas norāda uz jaunas RDP sesijas noteikšanu un reģistrē lietotājvārdu, ar kuru tika veikta pieteikšanās:
40 41 42 43 | |
Iepriekš redzamajos žurnāla ierakstos savienojumu, izmantojot RDP, izveidoja lietotājs cyberelements_user.
Tiešā RDP savienojuma laikā netiek izmantots īpašais virtuālais RDP kanāls, kas paredzēts RDP vai HTML5 RDP lietojumprogrammu ar aģentu darbībai. Tāpēc ierakstīšanas aģents secina, ka atvērtā sesija ir tiešās piekļuves sesija.
44 | |
Tā kā ir noteikta tiešā piekļuve, ierakstīšanas aģents reģistrē žurnālā dažādās tā lietotāja grupas, kurš tikko izveidoja savienojumu:
46 | |
Padoms
Izmantojot šo informāciju, var noteikt iemeslus, kāpēc netiek aktivizēta tiešās piekļuves ierakstīšana: ja tiešās piekļuves līgums neautorizē nevienu no lietotāja grupām vai ja norādītajam domēna nosaukumam ir jābūt īsajam nosaukumam (netBIOS nosaukumam) vai pilnajam nosaukumam.
Ierakstīšanas aģents norāda, ar kuriem komponentiem Edge Gateway tas varēs izveidot savienojumu, lai augšupielādētu lietotāja sesijas ierakstu.
Atgādinām, ka tie ir komponenti Edge Gateway, kas iekļauti failā gateways.xml, kurš tika konfigurēts ierakstīšanas aģenta konfigurēšanas laikā.
47 | |
Tālāk ir norādīts klienta sertifikāts, ko ierakstīšanas aģents izmanto, lai autentificētos ierakstīšanas pakalpojumā.
Pēc noklusējuma ierakstīšanas aģents meklēs sertifikātu, kura CN ir ietverts RDP servera nosaukums, ja vien nav definēta atslēga MachineName.
Pēc tam ierakstīšanas aģents norāda atlasīto sertifikātu un informāciju par sertifikācijas iestādi, kas to ģenerēja.
48 49 50 51 | |
Iepriekš minētajā piemērā ierakstīšanas aģents meklēja sertifikātu, kurā ir my-rds-server, un atrada sertifikātu ar CN my-rds-server.domain.local, ko izsniegusi sertifikācijas iestāde SUB-CA.
Tālāk seko žurnāla ieraksti par tīkla filtrēšanas kārtulu lietošanu, kas sīkāk aprakstīti citā informatīvajā nodaļā tālāk šajā lapā.
Žurnāla ierakstā ir norādīts, kad ierakstīšanas aģents sāk savienojumu ar komponentu Edge Gateway un kuru vienreizējo paroli tas izmanto, lai autentificētos.
57 | |
Visbeidzot, kad lietotājs sāk atvienošanos, ierakstīšanas aģents to tver, lai pabeigtu ierakstīšanu un noņemtu visas tīkla filtrēšanas kārtulas. Tas atbilst žurnāla faila piemēra 58.–61. rindai:
58 59 60 61 | |
Tīkla filtrēšanas kārtulu lietošana (31. un 53.–56. rinda)
Katrai ierakstīšanas aģenta noteiktajai sesijai aģents nosaka, vai lietotāja sesijai ir jāpiemēro tīkla filtrēšanas kārtulas.
Ja tīkla filtrēšanas kārtulas nav jāpiemēro, ierakstīšanas aģents norādīs Filter not enabled.
31 | |
Ja tīkla filtrēšanas kārtulas ir jāpiemēro, tiks parādīts ziņojums Net filter enabled.
Pēc šīs filtra aktivizēšanas rindas tiek norādīts katrs piemērotais filtrs, viens katrā rindā:
53 54 55 56 | |
Atgādinām, ka pēc tīkla filtrēšanas aktivizēšanas noklusējuma darbība ir bloķēt visu TCP/UDP datplūsmu. Tāpēc norādītie filtri ir vienīgā TCP/UDP datplūsma, kas ir autorizēta programmām, kuras darbojas lietotāja kontekstā.
Iepriekš minētajā piemērā ir atļauti savienojumi ar TCP 10.10.1.42:443 un UDP 10.10.20.1:53. Papildus šīm divām administratora autorizētajām plūsmām ir atvērta arī savienojuma plūsma uz ierakstīšanas pakalpojumu, lai par sesijas ierakstu atbildīgā programma varētu to nosūtīt atpakaļ.
Padoms
Ja lietotājam nav autorizēta neviena plūsma, tiks parādītas tikai rindas, kas norāda, ka filtrēšana ir aktīva un ka ierakstīšanas process var sazināties ar komponenta Edge Gateway ierakstīšanas pakalpojumu.
Neizdevās izveidot savienojumu ar ierakstīšanas pakalpojumu
Ierakstīšanas aģents var nespēt izveidot savienojumu ar komponenta Edge Gateway ierakstīšanas pakalpojumu vairāku problēmu dēļ.
Pirmā ir tīkla plūsmas bloķēšana. Šādā gadījumā, kad aģents mēģina izveidot savienojumu ar ierakstīšanas pakalpojumu, tas ieraksta šādiem līdzīgus žurnāla ierakstus:
1 2 3 4 | |
Šajā piemērā 1. rinda norāda, ka plūsmu nevarēja iniciēt, savukārt 3. rindā ir norādīts attiecīgais komponents Edge Gateway un savienojuma kļūme (ievērojiet arī skaitli 242 3. rindas beigās, kas raksturīgs šāda veida problēmai).
Otrā iespējamā problēma ir tā, ka ierakstīšanas aģents un līdz ar to RDP serveris nespēj atrisināt komponenta Edge Gateway nosaukumu:
1 2 3 | |
Šajā piemērā 1. rinda apstiprina komponenta Edge Gateway nosaukuma DNS atrisināšanas problēmu.
Otrajā rindā ir norādīta savienojuma kļūme un komponenta Edge Gateway nosaukums. Ievērojiet, ka DNS atrisināšanas kļūmes gadījumā rinda beidzas ar skaitli 232.
Trešā iespējamā problēma ir savienojums ar pakalpojumu, kas nav ierakstīšanas pakalpojums, piemēram, ar tīmekļa serveri, kas klausās portā 8443.
Šādā gadījumā tiek iegūti šādi žurnāla ieraksti:
1 2 3 | |
Pirmā rinda norāda uz kļūmi apmainītajos datos, otrā rinda apstiprina savienojuma problēmu un rindas beigās norāda kļūdu 140.
Neviens tiešās piekļuves līgums neļauj aktivizēt tiešās sesijas ierakstīšanu.
Tiešās piekļuves laikā ne visi lietotāji obligāti ir jāieraksta. Šādā gadījumā tiek iegūti šādi žurnāla ieraksti:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Iegūtie žurnāla ieraksti sākas tāpat kā visām ierakstīšanas aģenta tvertajām tiešajām sesijām. Tomēr, tiklīdz ir izveidots savienojums ar komponenta Edge Gateway ierakstīšanas pakalpojumu, tas atgriež ierakstīšanas aģentam informāciju, ka lietotājs, kurš izveidoja savienojumu, netiek ierakstīts.
Tāpēc ierakstīšanas aģents norāda, ka lietotāja sesija nav jāieraksta (iepriekš minētā piemēra 14. rinda).
Septītajā rindā ir uzskaitītas visas grupas, ko ierakstīšanas aģents ieguvis lietotājam, kurš izveidoja savienojumu.
Šī informācija ļauj noteikt iemeslus, kāpēc netiek aktivizēta tiešās piekļuves ierakstīšana: ja tiešās piekļuves līgums neautorizē nevienu no lietotāja grupām vai ja norādītajam domēna nosaukumam ir jābūt īsajam nosaukumam (netBIOS nosaukumam) vai pilnajam nosaukumam.