Instalacja i użycie agenta nagrywania dla systemu Windows
-
Instalacja
Instalacja i wdrożenie agenta nagrywania dla systemu Windows.
-
Konfiguracja
Skonfiguruj agenta nagrywania dla systemu Windows tak, aby działał z aplikacjami RDP i HTML5 RDP i/lub z dostępem bezpośrednim.
Agent nagrywania dla systemu Windows jest używany przez CyberElements do dodania nowych funkcji do sesji RDP:
- Możliwość filtrowania strumieni TCP i UDP dostępnych dla użytkownika
- Możliwość wywołania nagrywania sesji dla każdego użytkownika łączącego się z serwerem bez przechodzenia przez portal użytkownika ani klienta Desktop (funkcja
direct access)
Dodatkowo w trakcie sesji użytkownika przechwytywane są dodatkowe zdarzenia:
- Otwarcie okna
- Zamknięcie okna
- Uruchomienie programu
- Zamknięcie programu
- Zawartość schowka
- Aktywność użytkownika
Wymagania wstępne
Zgodność klienta
Aby dowiedzieć się, czy agent jest zgodny z różnymi systemami operacyjnymi Microsoft Windows, zajrzyj do macierzy zgodności.
Agent nagrywania wymaga spełnienia kilku wymagań wstępnych, aby działał prawidłowo. Część z nich dotyczy wyłącznie funkcji nagrywania z agentem dla aplikacji RDP i HTML5 RDP, a inne dostępu bezpośredniego z agentem.
Ogólne wymagania wstępne
Agent nagrywania odsyła nagranie sesji użytkownika do CyberElements, łącząc się z serwerem Edge Gateway na porcie TCP 8443. Wymaga to otwarcia ruchu sieciowego między dwiema maszynami.
Aby bezpiecznie odesłać nagranie do serwera Edge Gateway, agent nagrywania nawiązuje z nim bezpieczne połączenie za pomocą TLS. TLS opiera się na wykorzystaniu certyfikatów, a poniższe warunki muszą być spełnione, aby połączenie zostało uznane za niezawodne i bezpieczne:
- Certyfikat serwera, w tym przypadku Edge Gateway, nie może być przeterminowany (maksymalna data ważności).
-
Certyfikat serwera, w tym przypadku Edge Gateway, musi być wydany przez urząd certyfikacji uznawany za godny zaufania przez maszynę, na której zainstalowany jest agent nagrywania.
Informacje dodatkowe
Serwer, na którym zainstalowany jest agent nagrywania, musi mieć co najmniej główny urząd certyfikacji (CA) certyfikatu serwera nagrywania w swoim lokalnym magazynie zaufanych urzędów certyfikacji.
Dlatego konieczne jest:
- Pobranie głównego CA certyfikatu usługi nagrywania z serwera Edge Gateway.
- Przesłanie tego CA na serwer, na którym zainstalowany jest agent nagrywania.
- Zainstalowanie CA w magazynie certyfikatów „Trusted Root Certification Authorities” na maszynie lokalnej.
Przykład z użyciem PowerShell
Certyfikat w formacie
.cermożna łatwo zaimportować za pomocą PowerShell.
Aby to zrobić, otwórz terminal PowerShell jako administrator maszyny i wykonaj następujące polecenie:Zastąp1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>ścieżką do pliku certyfikatu.Przykład z użyciem PowerShell dla certyfikatu Systancia bez przesyłania plików
W tym przykładzie instalowany jest główny CA firmy Systancia, używany domyślnie w CyberElements.
Możliwe jest również zaimportowanie certyfikatu bez przesyłania ani pobierania pliku na maszynę, na której zainstalowany jest agent nagrywania.
Aby to zrobić, otwórz terminal PowerShell jako administrator maszyny i wykonaj następujące polecenia:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Aby użyć tej metody z innym CA, zmień wartość zmiennej
base64Certna wybrany certyfikat zakodowany w base64. -
Certyfikat serwera, w tym przypadku Edge Gateway, nie może być unieważniony.
- Maszyna, na której zainstalowany jest agent nagrywania, musi być w stanie skontaktować się z serwerem, w tym przypadku Edge Gateway, przy użyciu nazwy DNS lub adresu IP objętego certyfikatem serwera poprzez jego Common Name (CN).
Szczególne wymagania wstępne dla aplikacji RDP z agentem używanych na stacji roboczej użytkownika z systemem macOS lub Ubuntu
Ostrzeżenie
Poniższe wymagania wstępne są konieczne tylko wtedy, gdy użytkownik uruchamia aplikację RDP z agentem, a jego stacja robocza nie działa w systemie Windows (macOS lub Ubuntu).
Jeśli użytkownicy CyberElements mają stacje robocze wyłącznie z systemem Windows lub w przeciwnym razie korzystają wyłącznie z aplikacji HTML5 RDP, poniższe wymagania wstępne można pominąć.
Poniższe klucze rejestru są wymagane na serwerze docelowym, na którym wdrożony jest agent nagrywania.
Najpierw pierwszy klucz wyłączy listę dozwolonych programów uruchamianych przy starcie (dokument Microsoft). Domyślnie maszyna z systemem Windows dopuszcza jako program uruchamiany przy starcie tylko explorer.exe.
1 2 | |
Jeśli maszyna nie jest serwerem RDS, zawsze zaleca się zastosowanie następującego klucza rejestru, aby agent nagrywania mógł się otwierać jako program uruchamiany przy starcie:
1 2 | |
Szczególne wymagania dla dostępu bezpośredniego
Funkcja dostępu bezpośredniego
Funkcja dostępu bezpośredniego pozwala wywołać nagrywanie sesji użytkownika przy dostępie RDP lub konsolowym (fizyczne połączenie z maszyną albo przez tryb konsoli hypervisora), który nie przechodzi bezpośrednio przez CyberElements.
Jeśli użytkownik ma uprawnienie do dostępu do serwera, jego sesja zostanie nagrana. Jeśli tak nie jest, użytkownik zostanie domyślnie rozłączony.
Aby agent nagrywania działał w trybie dostępu bezpośredniego, wymagany jest certyfikat x509. Ten certyfikat musi spełniać następujące wymagania:
- Certyfikat musi być wciąż ważny (okres ważności nie upłynął).
- Certyfikat musi być typu (pole rozszerzonego użycia klucza)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Certyfikat nie może być unieważniony.
- Z ograniczeń poziomu bezpieczeństwa 2 OpenSSL wynika, że:
- Certyfikat musi mieć klucz prywatny o długości co najmniej 2048 bitów przy szyfrach RSA, DSA i DH; w przypadku kluczy na krzywych eliptycznych (ECC) muszą mieć co najmniej 224 bity.
- Podpis certyfikatu nie może być MD5 ani SHA-1 (preferowany jest SHA-512).
- Serwer nagrywania użyje pola
Common Name(CN) do zidentyfikowania certyfikatu, a tym samym maszyny, na której wywoływane jest nagrywanie bezpośrednie. To pole musi być wypełnione.
Użycie agenta nagrywania z aplikacjami RDP i HTML5 RDP
Włączanie użycia agenta nagrywania
Jeśli agent nagrywania jest prawidłowo zainstalowany i skonfigurowany, jego użycie włącza się na poziomie danej aplikacji RDP lub HTML5 RDP:
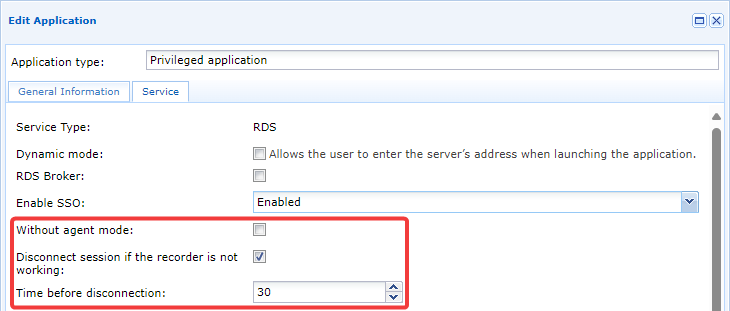
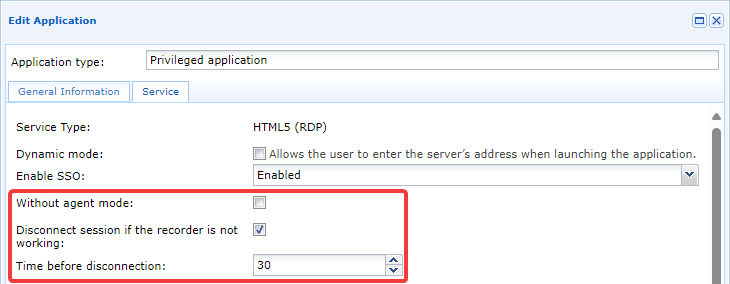
W mechanizmie tym biorą udział trzy parametry:
Without agent mode- Ta opcja musi pozostać niezaznaczona, aby agent nagrywania działał.
Disconnect session if the recorder is not working- Włącza lub wyłącza zabezpieczenie na wypadek, gdy nagrywanie sesji nie uda się z różnych powodów. Jeśli nagrywanie nie może zostać wykonane, sesja RDP lub HTML5 RDP użytkownika zostanie zakończona. Zalecamy włączenie tego ustawienia, aby zapobiec połączeniom użytkowników bez nagrywania (na przykład w razie awarii agenta nagrywania).
Time before disconnection- Jeśli poprzednia opcja jest włączona, ta opcja pozwala ustawić czas w sekundach, po którym nastąpi rozłączenie. Wartość domyślna to 30 sekund, ale można ją zmniejszyć, aby zwiększyć szybkość reakcji, albo zwiększyć, jeśli na przykład wiadomo, że sesje użytkowników są długie.
Ograniczanie ruchów lateralnych
Ograniczanie ruchów lateralnych to funkcja, która ogranicza połączenia sieciowe sesji użytkownika. Funkcja ta domyślnie blokuje cały ruch TCP/UDP w sesji użytkownika, ale administratorzy mogą otworzyć różne ścieżki dostępu.
Ograniczenia konfiguruje się w access policy, mogą więc różnić się w zależności od użytkownika i mieć różne ustawienia dla jednego użytkownika (przez zwielokrotnienie przypisanych mu zasad dostępu). Użytkownik z wieloma zasadami dostępu do tej samej aplikacji będzie objęty ograniczeniami sieciowymi wynikającymi z najbardziej permisywnego dostępu.
Gdy aplikacja RDP lub HTML5 RDP z agentem jest dozwolona w zasadzie dostępu, karta Network connections staje się dostępna. Można tam włączyć filtrowanie i wskazać sieci dozwolone dla użytkownika: 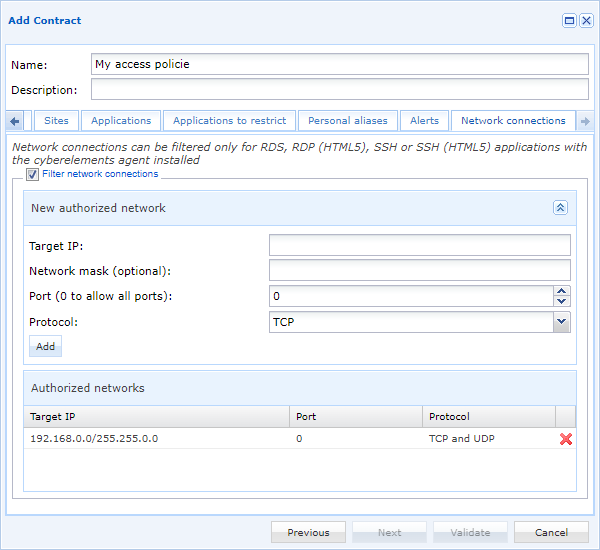
Informacja
Zmiany tych ustawień zaczną obowiązywać dla użytkowników dopiero przy następnym użyciu danej aplikacji RDP lub HTML5 RDP.
Konfigurowanie nagrywania dostępów bezpośrednich z agentem
Deklarowanie serwerów przygotowanych do dostępu bezpośredniego z agentem
Aby zadeklarować serwer, który ma działać w trybie dostępu bezpośredniego z agentem, otwórz najpierw moduł Machines management:
Następnie kliknij przycisk , aby dodać nowy serwer. Pojawi się nowe okno służące do skonfigurowania nowego serwera: 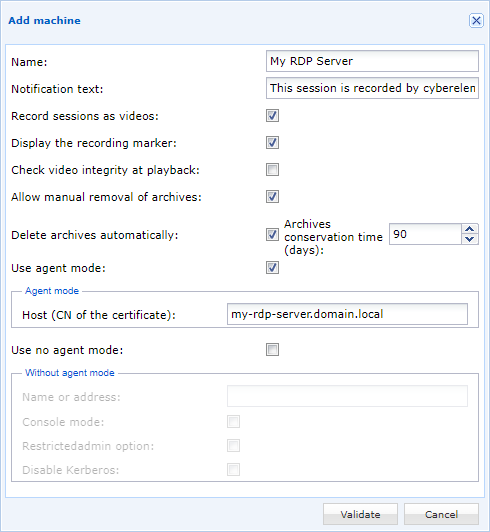
Name- Nazwa maszyny wyświetlana w konsoli CyberElements.
Notification text- Komunikat powiadomienia, który użytkownicy otrzymają przy łączeniu się z serwerem.
Record sessions as videos- Włącza lub wyłącza nagrywanie wideo sesji. Jeśli jest wyłączone, przechwytywane i rejestrowane będą tylko zdarzenia sesji.
Check video integrity at playback- Przy tworzeniu archiwum wideo obliczany i zapisywany jest skrót (SHA-256) pliku wideo. Gdy administratorzy przeglądają archiwum, sprawdzane jest, czy skrót nie został zmieniony. Jeśli został zmieniony, administrator otrzyma komunikat alertu, ponieważ nagranie wideo zostało prawdopodobnie zmienione (na przykład podmienione lub pozbawione fragmentów).
Allow manual removal of archives- Zezwala administratorom na usuwanie archiwów wideo lub im tego zabrania.
Informacja
Wygenerowane archiwa zachowują ustawienia obowiązujące w chwili nagrywania. Zmiana tego ustawienia wpłynie tylko na nowe archiwa. Delete archives automatically- Konfiguracja automatycznego usuwania archiwów po przekroczeniu określonej liczby dni.
Informacja
Wygenerowane archiwa zachowują ustawienia obowiązujące w chwili nagrywania. Zmiana tego ustawienia wpłynie tylko na nowe archiwa. Use agent mode- Opcja, która musi być włączona, aby serwer dysponował mechanizmem dostępu bezpośredniego z aktywnym agentem.
Host (CN of the certificate)- Wskazanie CN certyfikatu używanego przez agenta nagrywania do uwierzytelnienia się wobec Edge Gateway. Odpowiada to ustawieniom certyfikatu maszyny.
Use no agent- Jeśli dany parametr nie jest przydatny dla wybranego trybu działania, można go pozostawić niezaznaczonym.
Konfigurowanie praw dostępu bezpośredniego z agentem
Konfigurowanie praw dostępu bezpośredniego z agentem przypomina konfigurowanie zasad dostępu dla aplikacji. Nowe prawa deklaruje się, a istniejące zmienia przez Direct recording configuration:
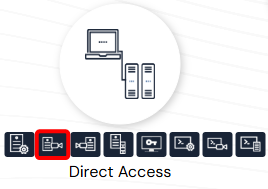
Nową konfigurację możesz dodać, klikając przycisk .
Poszczególne karty ustawień przypominają karty zasad dostępu dla aplikacji, z wyjątkiem karty grup, która pozwala dodać grupę ręcznie: 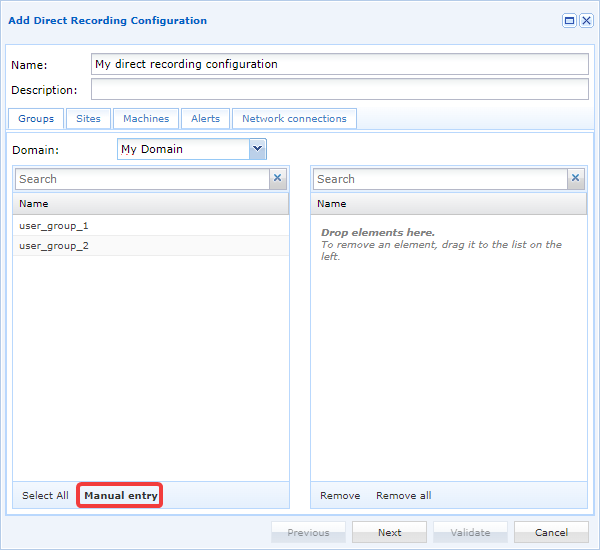
Po kliknięciu przycisku ręcznego dodawania pojawi się nowe okno służące do wprowadzenia nazwy grupy i jej domeny: 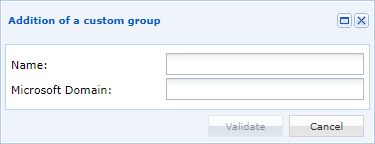
Wskazówka
Ta funkcja jest szczególnie przydatna, jeśli chcesz dodać grupę lokalną albo grupę znajdującą się w innej OU niż ta ustawiona w konfiguracji domeny LDAP.
Pozostałe karty to:
Sites: umiejscowienie konfiguracji w jednym lub kilku site, a przez to umożliwienie agentowi nagrywania połączenia z jednym lub kilkoma Edge Gateway przypisanymi do dozwolonych site.Machines: dodanie serwerów RDP zadeklarowanych w poprzednim rozdziale.Alerts: powiązanie alertów z konfiguracją.Network connections: ograniczenie ruchów lateralnych użytkowników w trakcie ich sesji, z działaniem identycznym jak ograniczanie ruchów lateralnych w aplikacjach RDP i HTML5 RDP.
Logi agenta nagrywania
Włączanie logów agenta nagrywania
Ostrzeżenie!
Włączenie logów wymaga ponownego uruchomienia usługi agenta nagrywania, co przerwie wszystkie nagrania sesji trwające na serwerze.
W zależności od ustawień klucza LogOffOnFailure użytkownik zostanie rozłączony albo pozostanie połączony.
Aby włączyć logi agenta nagrywania, wykonaj następujące kroki:
-
Utwórz katalog o nazwie
Logw katalogu instalacyjnym agenta (domyślnie jest toC:\Program Files (x86)\Systancia\cyberelements). -
Uruchom ponownie usługę
CleanroomAgent, na przykład następującym poleceniem PowerShell wykonanym jako administrator:1Restart-Service -Name 'CleanroomAgent'
Przy każdym uruchomieniu usługi agenta nagrywania w katalogu Log utworzonym w kroku 1 generowany jest nowy plik dziennika.
Zawartość logów agenta nagrywania
Logi generowane przez agenta nagrywania wyglądają następująco:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
Inicjalizacja agenta nagrywania (wiersze 1-21)
Przy inicjalizacji agenta nagrywania (wiersze 1-18) rejestrowane są różne informacje o systemie.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
Wiersz 19 podaje liczbę Edge Gateway znalezionych w pliku gateways.xml dla działania w trybie bezpośrednim.
19 | |
Wiersz 20 wskazuje problem z wczytaniem kluczy w nieistniejącym katalogu. To stara funkcja, która nie wpływa na ogólne działanie agenta. Ten log błędu można więc zignorować.
20 | |
Wiersz 21 wskazuje operację skopiowania pliku wykonywalnego CareInit.exe do System32, aby objąć przypadki, w których aplikacja RDP z agentem jest uruchamiana z maszyny macOS lub Ubuntu.
W tym przypadku połączenie z serwerem żąda uruchomienia CareInit.exe jako programu startowego.
21 | |
Połączenie aplikacji HTML5 RDP lub RDP z agentem (wiersze 22-39)
Gdy wykryta zostanie nowa sesja RDP, zapisywane są następujące logi, wskazujące wykrycie nowej sesji RDP i utrwalające nazwę zalogowanego użytkownika:
22 23 24 25 | |
W powyższych logach to użytkownik cyberelements_user połączył się przez RDP.
Przy uruchamianiu aplikacji HTML5 RDP lub RDP z agentem tworzony jest specjalny wirtualny kanał RDP, aby przekazać agentowi nagrywania adres połączenia z Edge Gateway oraz jednorazowe hasło do połączenia z usługą nagrywania Edge Gateway.
Wskazuje to dwie rzeczy:
- Agent nagrywania wykrył, że jest to połączenie RDP zainicjowane przez CyberElements, więc nie powinien traktować sesji jako dostępu bezpośredniego.
- Agent nagrywania zdołał ustalić adres Edge Gateway, do którego musi przesłać nagrania wideo i zdarzenia.
Te informacje odpowiadały wierszom 27-29, w których w przykładzie agent nagrywania ustalił adres połączenia z Edge Gateway (my-edge-gateway.domain.local) oraz hasło jednorazowe (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Następnie pojawiają się logi dotyczące stosowania reguł filtrowania sieci, opisane szczegółowo w innej sekcji informacyjnej dalej na stronie.
Jeden z logów podaje, kiedy agent nagrywania nawiązuje połączenie z Edge Gateway i jakiego jednorazowego hasła używa do uwierzytelnienia się.
35 | |
Na koniec, gdy użytkownik inicjuje rozłączenie, jest ono przechwytywane przez agenta nagrywania, aby zakończyć nagrywanie i usunąć ewentualne reguły filtrowania sieci. Odpowiada to wierszom 36-39 przykładowego pliku dziennika:
36 37 38 39 | |
Połączenie bezpośredniego dostępu RDP (wiersze 40-61)
Gdy wykryta zostanie nowa sesja RDP, zapisywane są następujące logi, wskazujące wykrycie nowej sesji RDP i utrwalające nazwę zalogowanego użytkownika:
40 41 42 43 | |
W powyższych logach to użytkownik cyberelements_user połączył się przez RDP.
Przy bezpośrednim połączeniu RDP specjalny wirtualny kanał RDP służący do uruchamiania aplikacji RDP lub HTML5 RDP z agentem nie jest używany. Agent nagrywania wnioskuje z tego, że otwarta sesja jest dostępem bezpośrednim.
44 | |
Z powodu wykrycia dostępu bezpośredniego agent nagrywania rejestruje poszczególne grupy użytkownika, który właśnie się połączył:
46 | |
Wskazówka
Na podstawie tych informacji możesz ustalić powody, dla których nagrywanie dostępów bezpośrednich nie jest wywoływane: kontrakt dostępu bezpośredniego nie dopuszcza żadnej z grup użytkownika albo podana nazwa domeny musi być nazwą skróconą (nazwą netBIOS) lub nazwą pełną.
Agent nagrywania podaje, z którymi Edge Gateway będzie mógł się połączyć, aby przesłać nagranie sesji użytkownika.
Przypomnienie: chodzi o Edge Gateway wymienione w pliku gateways.xml skonfigurowanym przy konfiguracji agenta nagrywania.
47 | |
Następnie pojawia się certyfikat klienta, którym agent nagrywania uwierzytelnia się wobec usługi nagrywania.
Domyślnie agent nagrywania szuka certyfikatu zawierającego w CN nazwę serwera RDP, o ile nie zdefiniowano klucza MachineName.
Agent nagrywania podaje następnie wybrany certyfikat oraz informacje o urzędzie certyfikacji, który go wygenerował.
48 49 50 51 | |
W powyższym przykładzie agent nagrywania szukał certyfikatu zawierającego my-rds-server i znalazł jeden o CN my-rds-server.domain.local, wydany dla urzędu certyfikacji SUB-CA.
Następnie pojawiają się logi dotyczące stosowania reguł filtrowania sieci, opisane szczegółowo w innej sekcji informacyjnej dalej na stronie.
Jeden z logów podaje, kiedy agent nagrywania nawiązuje połączenie z Edge Gateway i jakiego jednorazowego hasła używa do uwierzytelnienia się.
57 | |
Na koniec, gdy użytkownik inicjuje rozłączenie, jest ono przechwytywane przez agenta nagrywania, aby zakończyć nagrywanie i usunąć ewentualne reguły filtrowania sieci. Odpowiada to wierszom 58-61 przykładowego pliku dziennika:
58 59 60 61 | |
Stosowanie reguł filtrowania sieci (wiersze 31 oraz 53-56)
Dla każdej sesji wykrytej przez agenta nagrywania ustala on, czy do sesji użytkownika należy zastosować reguły filtrowania sieci.
Jeśli żadna reguła filtrowania sieci nie musi zostać zastosowana, agent nagrywania wskaże Filter not enabled.
31 | |
Jeśli reguły filtrowania sieci muszą zostać zastosowane, pojawi się komunikat Net filter enabled.
Po tym wierszu aktywacji filtrowania wskazywany jest każdy z zastosowanych filtrów, po jednym na wiersz:
53 54 55 56 | |
Przypomnienie: gdy filtrowanie sieci jest aktywne, domyślnym zachowaniem jest blokowanie całego ruchu TCP/UDP. Wskazane filtry są zatem jedynym ruchem TCP/UDP dozwolonym dla programów uruchamianych w kontekście użytkownika.
W powyższym przykładzie dozwolone są połączenia z TCP 10.10.1.42:443 i UDP 10.10.20.1:53. Poza tymi dwoma ścieżkami dozwolonymi przez administratora otwarta jest również ścieżka połączenia z usługą nagrywania, aby program za nią odpowiedzialny mógł przesłać nagranie sesji.
Wskazówka
Jeśli dla użytkownika nie jest dozwolona żadna ścieżka, wyświetlone zostaną tylko wiersze wskazujące, że filtrowanie jest aktywne i że proces nagrywania może skontaktować się z usługą nagrywania Edge Gateway.
Nie udało się połączyć z usługą nagrywania
Kilka problemów może sprawić, że agent nagrywania nie będzie mógł połączyć się z usługą nagrywania na Edge Gateway.
Pierwszym z nich jest zablokowanie ruchu sieciowego. Gdy w takim przypadku agent próbuje połączyć się z usługą nagrywania, zapisuje logi podobne do tych:
1 2 3 4 | |
W tym przykładzie wiersz 1 wskazuje, że ruchu nie udało się nawiązać, a wiersz 3 podaje dane Edge Gateway i błąd połączenia (zwróć też uwagę na liczbę 242 na końcu wiersza 3, charakterystyczną dla tego rodzaju problemu).
Drugim możliwym problemem jest niezdolność agenta nagrywania, a przez to serwera RDP, do rozwiązania nazwy Edge Gateway:
1 2 3 | |
W tym przykładzie wiersz 1 potwierdza problem z rozwiązaniem nazwy Edge Gateway w DNS.
Drugi wiersz podaje błąd połączenia i nazwę Edge Gateway. Zwróć uwagę, że w razie niepowodzenia rozwiązania nazwy w DNS wiersz kończy się liczbą 232.
Trzecim możliwym problemem jest połączenie z usługą, która nie jest usługą nagrywania, na przykład z serwerem WWW nasłuchującym na porcie 8443.
W tym przypadku otrzymuje się następujące logi:
1 2 3 | |
Wiersz 1 wskazuje problem z wymienianymi danymi, wiersz 2 potwierdza problem z połączeniem i podaje na końcu błąd 140.
Żaden kontrakt dostępu bezpośredniego nie pozwala wywołać nagrywania sesji bezpośredniej.
Przy dostępach bezpośrednich nie wszyscy użytkownicy muszą być nagrywani. Jeśli tak jest, otrzymuje się następujące logi:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Otrzymane logi zaczynają się jak w każdej sesji bezpośredniej przechwyconej przez agenta nagrywania. Jednak po nawiązaniu połączenia z usługą nagrywania Edge Gateway ta przekazuje agentowi nagrywania informację, że połączony użytkownik nie podlega nagrywaniu.
Agent nagrywania wskazuje zatem, że sesji użytkownika nie trzeba nagrywać (wiersz 14 powyższego przykładu).
Wiersz 7 wymienia wszystkie grupy ustalone przez agenta nagrywania dla połączonego użytkownika.
Te informacje pozwalają ustalić powody, dla których nagrywanie dostępów bezpośrednich nie jest wywoływane: kontrakt dostępu bezpośredniego nie dopuszcza żadnej z grup użytkownika albo podana nazwa domeny musi być nazwą skróconą (nazwą netBIOS) lub nazwą pełną.