Windowsin tallennusagentin asennus ja käyttö
CyberElements käyttää Windowsin tallennusagenttia lisätäkseen uusia ominaisuuksia RDP-istuntoihin:
- Mahdollisuus suodattaa käyttäjän käytettävissä olevia TCP- ja UDP-tietovirtoja
- Mahdollisuus käynnistää istuntotallennus jokaiselle käyttäjälle, joka yhdistää palvelimeen kulkematta käyttäjäportaalin tai Desktop-asiakkaan kautta (ominaisuus
direct access)
Lisäksi käyttäjäistuntojen aikana tallennetaan lisätapahtumia:
- Ikkunan avaaminen
- Ikkunan sulkeminen
- Ohjelman käynnistys
- Ohjelman sulkeminen
- Leikepöydän sisältö
- Käyttäjän toiminta
Edellytykset
Asiakasohjelman yhteensopivuus
Saat selville, onko agentti yhteensopiva eri Microsoft Windows -käyttöjärjestelmien kanssa, katsomalla yhteensopivuusmatriisia.
Tallennusagentti edellyttää muutamia edellytyksiä toimiakseen oikein. Osa niistä on tarkoitettu vain agenttiin perustuvaan tallennustoimintoon RDP- ja HTML5-RDP-sovelluksille, kun taas toiset koskevat agenttiin perustuvaa suoraa pääsyä.
Yleiset edellytykset
Tallennusagentti lähettää käyttäjäistunnon tallenteen takaisin CyberElements-ympäristöön yhdistämällä Edge Gateway -palvelimeen portissa TCP 8443. Tämä edellyttää, että verkkoliikenne näiden kahden koneen välillä on avattu.
Lähettääkseen tallenteen turvallisesti takaisin Edge Gateway -palvelimeen tallennusagentti muodostaa sen kanssa suojatun yhteyden TLS:n avulla. TLS perustuu sertifikaattien käyttöön, ja seuraavien ehtojen on toteututtava, jotta yhteyttä pidetään luotettavana ja turvallisena:
- Palvelimen, tässä tapauksessa Edge Gateway -palvelimen, sertifikaatti ei saa olla vanhentunut (enimmäisvoimassaolopäivä).
-
Palvelimen, tässä tapauksessa Edge Gateway -palvelimen, sertifikaatin on oltava sellaisen varmentajan myöntämä, jota se kone, jolle tallennusagentti on asennettu, pitää luotettavana.
Lisätietoja
Palvelimella, jolle tallennusagentti on asennettu, on oltava vähintään tallennuspalvelimen sertifikaatin juurivarmentaja (CA) paikallisessa luotettujen varmentajien säilössään.
Siksi on tarpeen:
- Hakea tallennuspalvelun sertifikaatin juuri-CA Edge Gateway -palvelimelta.
- Ladata tämä CA palvelimelle, jolle tallennusagentti on asennettu.
- Asentaa CA paikallisen koneen sertifikaattisäilöön ”Trusted Root Certification Authorities”.
Esimerkki PowerShellillä
Voit tuoda
.cer-muotoisen sertifikaatin helposti PowerShellin avulla.
Avaa tätä varten PowerShell-pääte koneen järjestelmänvalvojana ja suorita seuraava komento:Korvaa1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>sertifikaattitiedoston polulla.Esimerkki PowerShellillä Systancian sertifikaatille ilman tiedostojen lähettämistä
Tässä esimerkissä asennetaan Systancian juuri-CA, jota CyberElements käyttää oletuksena.
Sertifikaatti on myös mahdollista tuoda ilman, että tiedosto täytyy lähettää tai ladata sille koneelle, jolle tallennusagentti on asennettu.
Avaa tätä varten PowerShell-pääte koneen järjestelmänvalvojana ja suorita seuraavat komennot:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate $base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5 MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0 IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7 XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL 771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN 5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip hmOVxbu5Ijfug5/3Eemep34NsYk=" # Convert the certificate and store it in memory $certBytes = [Convert]::FromBase64String($base64Cert) # Create a certificate object $cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $cert.Import($certBytes) # Open the trusted root certificate store on the local machine and add the Systancia root certificate $store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine") $store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite) $store.Add($cert) $store.Close()Jos haluat käyttää tätä menetelmää toisen CA:n kanssa, muuta muuttujan
base64Certarvo haluamaksesi base64-koodatuksi sertifikaatiksi. -
Palvelimen, tässä tapauksessa Edge Gateway -palvelimen, sertifikaattia ei saa olla peruutettu.
- Koneen, jolle tallennusagentti on asennettu, on voitava ottaa yhteys palvelimeen, tässä tapauksessa Edge Gateway -palvelimeen, DNS-nimellä tai IP-osoitteella, joka kuuluu palvelimen sertifikaatin Common Name (CN) -kentän kattamiin.
Erityiset edellytykset agentin kanssa käytettäville RDP-sovelluksille, joita käytetään macOS- tai Ubuntu-työasemalla
Varoitus
Seuraavat edellytykset ovat tarpeen vain, jos käyttäjä käynnistää RDP-sovelluksen agentin kanssa ja hänen työasemansa ei ole Windows (macOS tai Ubuntu).
Jos CyberElements-käyttäjillä on työasemina yksinomaan Windows-koneita tai jos he muutoin käyttävät yksinomaan HTML5-RDP-sovelluksia, seuraavat edellytykset voidaan sivuuttaa.
Seuraavat rekisteriavaimet vaaditaan kohdepalvelimella, jolle tallennusagentti on otettu käyttöön.
Ensin ensimmäinen avain poistaa käytöstä sallittujen käynnistysohjelmien luettelon (Microsoftin asiakirja). Oletuksena Windows-kone sallii käynnistysohjelmana vain explorer.exe-ohjelman.
1 2 | |
Jos kone ei ole RDS-palvelin, seuraavan rekisteriavaimen käyttöä suositellaan aina, jotta tallennusagentti voi avautua käynnistysohjelmana:
1 2 | |
Suoran pääsyn erityisvaatimukset
Suoran pääsyn ominaisuus
Suoran pääsyn ominaisuus mahdollistaa käyttäjän istunnon tallennuksen käynnistämisen RDP- tai konsolipääsyissä (fyysinen yhteys koneeseen tai hypervisorin konsolitilan kautta), jotka eivät kulje suoraan CyberElements-ympäristön kautta.
Jos käyttäjällä on oikeus käyttää palvelinta, hänen istuntonsa tallennetaan. Jos näin ei ole, käyttäjän yhteys katkaistaan oletuksena.
Jotta tallennusagentti voi toimia suoran pääsyn tilassa, tarvitaan x509-sertifikaatti. Tämän sertifikaatin on täytettävä seuraavat vaatimukset:
- Sertifikaatin on oltava edelleen voimassa (voimassaoloaika ei ole päättynyt).
- Sertifikaatin tyypin (laajennetun avaimen käytön kenttä) on oltava
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Sertifikaattia ei saa olla peruutettu.
- OpenSSL:n suojaustasosta 2 johtuvat rajoitukset merkitsevät, että:
- Sertifikaatilla on oltava vähintään 2048 bitin yksityinen avain RSA-, DSA- ja DH-salauksilla; elliptisten käyrien avaimilla (ECC) niiden on oltava vähintään 224 bittiä.
- Sertifikaatin allekirjoitus ei saa olla MD5 tai SHA-1 (SHA-512 on suositeltavin).
- Tallennuspalvelin käyttää
Common Name(CN) -kenttää sertifikaatin ja siten sen koneen tunnistamiseen, jolla suora tallennus käynnistetään. Tämä kenttä on täytettävä.
Tallennusagentin käyttö RDP- ja HTML5-RDP-sovellusten kanssa
Tallennusagentin käytön ottaminen käyttöön
Jos tallennusagentti on asennettu ja määritetty oikein, agentin käyttö otetaan käyttöön kyseisessä RDP- tai HTML5-RDP-sovelluksessa:
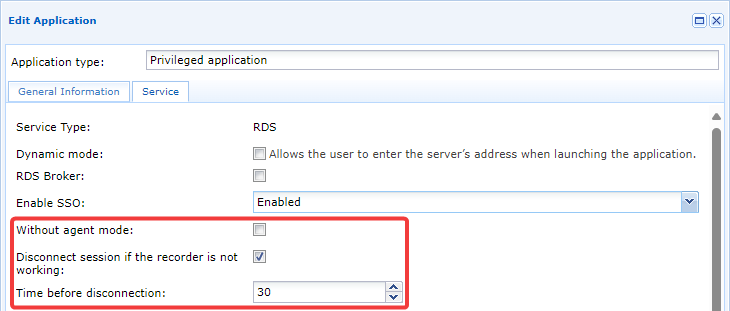
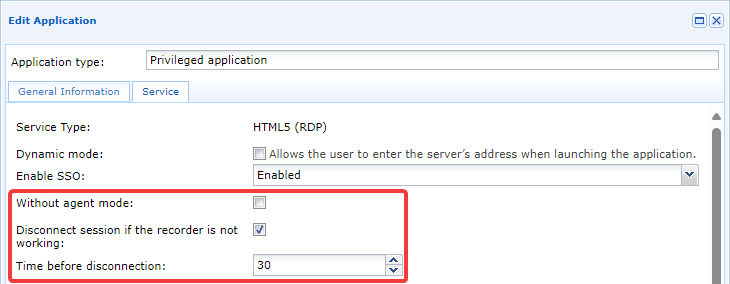
Mekanismiin liittyy kolme parametria:
Without agent mode- Tämän vaihtoehdon on pysyttävä valitsematta, jotta tallennusagentti toimii.
Disconnect session if the recorder is not working- Tämä ottaa käyttöön tai poistaa käytöstä turvatoiminnon, joka koskee tilannetta, jossa istunnon tallennus epäonnistuu eri syistä. Jos tallennusta ei voida suorittaa, käyttäjän RDP- tai HTML5-RDP-istunto päätetään. Suosittelemme ottamaan tämän asetuksen käyttöön, jotta käyttäjien yhteydet ilman tallennusta estetään (esimerkiksi tallennusagentin häiriön yhteydessä).
Time before disconnection- Jos edellinen vaihtoehto on käytössä, tällä vaihtoehdolla voidaan asettaa sekunteina aika, joka kuluu ennen yhteyden katkaisua. Oletusasetus on 30 sekuntia, mutta sitä voidaan pienentää reagointinopeuden lisäämiseksi tai kasvattaa, jos esimerkiksi tiedetään, että käyttäjäistunnot ovat pitkiä.
Lateraalisen liikkumisen rajoittaminen
Lateraalisen liikkumisen rajoittaminen on ominaisuus, joka rajoittaa käyttäjäistunnon verkkoyhteyksiä. Tämä ominaisuus estää oletuksena kaiken TCP/UDP-liikenteen käyttäjäistunnon sisällä, mutta järjestelmänvalvojat voivat avata eri pääsyliikenteitä.
Rajoitukset määritetään kohdassa access policy, ja ne voivat siksi vaihdella käyttäjän mukaan ja olla samalla käyttäjällä erilaiset (moninkertaistamalla hänelle määritetyt pääsykäytännöt). Käyttäjällä, jolla on useita pääsykäytäntöjä samaan sovellukseen, verkkorajoitukset perustuvat sallivimpaan pääsyyn.
Kun RDP- tai HTML5-RDP-sovellus agentin kanssa on sallittu pääsykäytännössä, välilehti Network connections tulee käytettäväksi. Sieltä voidaan ottaa suodatus käyttöön ja määrittää käyttäjälle sallitut verkot: 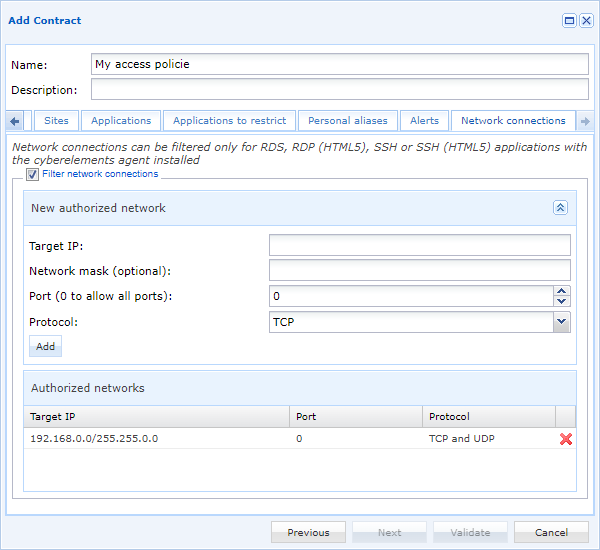
Tietoa
Näiden asetusten muutokset otetaan käyttöön käyttäjillä vasta, kun he seuraavan kerran käyttävät kyseistä RDP- tai HTML5-RDP-sovellusta.
Agentin kanssa tehtävien suorien pääsyjen tallennusten määrittäminen
Agentin kanssa tehtävään suoraan pääsyyn valmisteltujen palvelinten ilmoittaminen
Ilmoittaaksesi palvelimen, joka toimii agentin kanssa suoran pääsyn tilassa, sinun on ensin avattava moduuli Machines management:
Napsauta sen jälkeen painiketta lisätäksesi uuden palvelimen. Näkyviin tulee uusi ikkuna uuden palvelimen määrittämiseen: 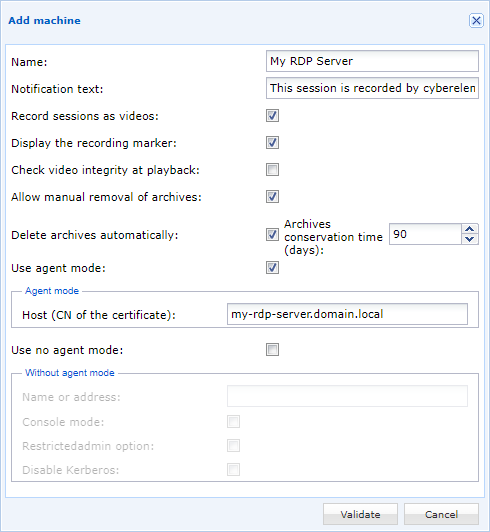
Name- Koneen nimi sellaisena kuin se näkyy CyberElements-konsolissa.
Notification text- Ilmoitusviesti, jonka käyttäjät saavat, kun he yhdistävät palvelimeen.
Record sessions as videos- Ottaa käyttöön tai poistaa käytöstä istunnon videotallennuksen. Jos vaihtoehto on poistettu käytöstä, vain istunnon tapahtumat tallennetaan ja kirjataan lokiin.
Check video integrity at playback- Videoarkistoa luodessa videotiedostosta lasketaan tiiviste (SHA-256), joka tallennetaan. Kun järjestelmänvalvojat katsovat arkistoa, tarkistetaan, ettei tiivistettä ole muutettu. Jos sitä on muutettu, järjestelmänvalvojalle lähetetään hälytysviesti, sillä videotallenteeseen on todennäköisesti tehty muutoksia (esimerkiksi korvattu tai leikattu jaksoja).
Allow manual removal of archives- Sallii tai estää järjestelmänvalvojilta videoarkistojen poistamisen.
Tietoa
Luodut arkistot säilyttävät ne asetukset, jotka olivat voimassa tallennushetkellä. Tämän asetuksen muuttaminen vaikuttaa vain uusiin arkistoihin. Delete archives automatically- Arkistojen automaattisen poiston määrittäminen, kun tietty päivien määrä ylittyy.
Tietoa
Luodut arkistot säilyttävät ne asetukset, jotka olivat voimassa tallennushetkellä. Tämän asetuksen muuttaminen vaikuttaa vain uusiin arkistoihin. Use agent mode- Vaihtoehto, joka on otettava käyttöön, jotta palvelimella on suoran pääsyn mekanismi aktiivisen agentin kanssa.
Host (CN of the certificate)- Sen sertifikaatin CN:n ilmoittaminen, jolla tallennusagentti tunnistautuu Edge Gateway -palvelimelle. Tämä vastaa koneen sertifikaatin asetuksia.
Use no agent- Jos parametri ei ole hyödyllinen halutulle toimintatilalle, se voidaan jättää valitsematta.
Agentin kanssa tehtävän suoran pääsyn oikeuksien määrittäminen
Agentin kanssa tehtävän suoran pääsyn oikeuksien määrittäminen vastaa sovellusten pääsykäytäntöjen määrittämistä. Uudet oikeudet ilmoitetaan ja olemassa olevia oikeuksia muutetaan kohdassa Direct recording configuration:
Voit lisätä uuden määrityksen napsauttamalla painiketta .
Eri asetusvälilehdet vastaavat sovellusten pääsykäytäntöjen välilehtiä lukuun ottamatta ryhmien välilehteä, jolla ryhmän voi lisätä käsin: 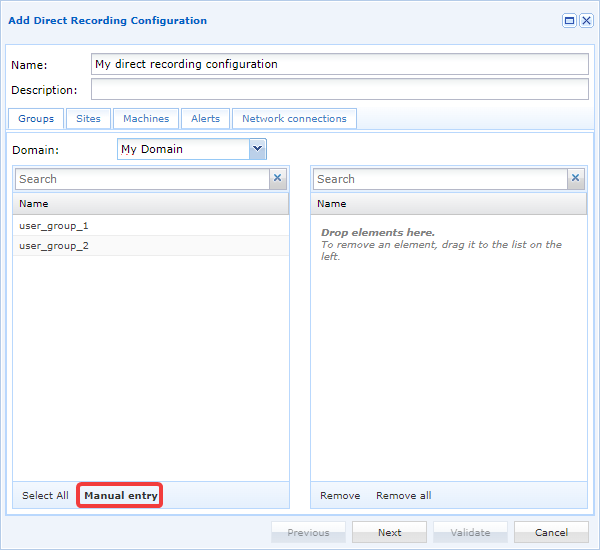
Kun manuaalisen lisäyksen painiketta on napsautettu, näkyviin tulee uusi ikkuna ryhmän nimen ja sen domeenin antamiseen: 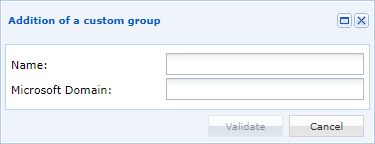
Vihje
Tämä ominaisuus on erityisen hyödyllinen, jos haluat lisätä paikallisen ryhmän tai ryhmän, joka on eri OU:ssa kuin LDAP-domeenin määrityksissä asetettu.
Muut välilehdet ovat:
Sites: sijoittaa määrityksen yhdelle tai useammalle site-kohteeseen ja mahdollistaa siten tallennusagentin yhdistämisen yhteen tai useampaan Edge Gateway -palvelimeen, jotka on liitetty sallittuihin site-kohteisiin.Machines: lisää edellisessä luvussa ilmoitetut RDP-palvelimet.Alerts: liittää hälytyksiä määritykseen.Network connections: rajoittaa käyttäjien lateraalista liikkumista istuntojensa aikana toiminnallisuudella, joka on sama kuin RDP- ja HTML5-RDP-sovellusten lateraalisen liikkumisen rajoitukset.
Tallennusagentin lokit
Tallennusagentin lokien ottaminen käyttöön
Varoitus!
Lokien käyttöönotto edellyttää tallennusagentin palvelun uudelleenkäynnistystä, mikä keskeyttää palvelimella parhaillaan käynnissä olevat istuntotallennukset.
Avaimen LogOffOnFailure asetusten mukaan käyttäjän yhteys katkaistaan tai hän pysyy kirjautuneena.
Ottaaksesi tallennusagentin lokit käyttöön sinun on suoritettava seuraavat vaiheet:
-
Luo agentin asennushakemistoon hakemisto nimeltä
Log(oletuksena tämä onC:\Program Files (x86)\Systancia\cyberelements). -
Käynnistä palvelu
CleanroomAgentuudelleen, esimerkiksi seuraavalla järjestelmänvalvojana suoritetulla PowerShell-komennolla:1Restart-Service -Name 'CleanroomAgent'
Joka kerta kun tallennusagentin palvelu käynnistetään, vaiheessa 1 luotuun hakemistoon Log luodaan uusi lokitiedosto.
Tallennusagentin lokien sisältö
Tallennusagentin luomat lokit näyttävät tältä:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 | |
Tallennusagentin alustus (rivit 1-21)
Tallennusagentin alustuksessa (rivit 1-18) kirjataan lokiin erilaisia tietoja järjestelmästä.
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 | |
Rivi 19 ilmoittaa niiden Edge Gateway -palvelinten määrän, jotka löytyivät tiedostosta gateways.xml suorassa tilassa toimimista varten.
19 | |
Rivi 20 osoittaa ongelmaa avainten lataamisessa hakemistoon, jota ei ole olemassa. Kyseessä on vanha toiminto, joka ei vaikuta agentin yleiseen toimintaan. Tämä virheloki voidaan siksi sivuuttaa.
20 | |
Rivi 21 ilmoittaa suoritettavan tiedoston CareInit.exe kopioimisen kohteeseen System32, jotta katetaan tapaukset, joissa agentin kanssa toimiva RDP-sovellus käynnistetään macOS- tai Ubuntu-koneelta.
Tässä tilanteessa yhteys palvelimeen pyytää suorittamaan CareInit.exe-tiedoston käynnistysohjelmana.
21 | |
RDP- tai HTML5-RDP-sovelluksen yhteys agentin kanssa (rivit 22-39)
Kun uusi RDP-istunto havaitaan, kirjoitetaan seuraavat lokit, jotka ilmoittavat uuden RDP-istunnon havaitsemisen ja kirjaavat kirjautuneen käyttäjänimen:
22 23 24 25 | |
Yllä olevissa lokeissa käyttäjä cyberelements_user on muodostanut yhteyden RDP:n kautta.
Kun agentin kanssa toimiva RDP- tai HTML5-RDP-sovellus käynnistetään, luodaan erityinen virtuaalinen RDP-kanava, jonka kautta tallennusagentille lähetetään Edge Gateway -palvelimen yhteysosoite ja kertakäyttöinen salasana sen tallennuspalveluun yhdistämiseksi.
Tämä osoittaa kaksi asiaa:
- Tallennusagentti on havainnut, että kyseessä on CyberElements-alustan käynnistämä RDP-yhteys, joten sen ei tule käsitellä istuntoa suorana pääsynä.
- Tallennusagentti pystyi hakemaan sen Edge Gateway -palvelimen osoitteen, jolle sen on lähetettävä videotallenteet ja tapahtumat.
Nämä tiedot vastasivat rivejä 27-29, joissa tallennusagentti haki esimerkissä Edge Gateway -palvelimen yhteysosoitteen (my-edge-gateway.domain.local) ja kertakäyttöisen salasanan (K5efPBwVM2cIU0LaYQucZp0FV19nRIE5f5VYoBZz6EqlZOxNGM):
29 30 31 | |
Seuraavaksi tulevat verkkosuodatussääntöjen soveltamista koskevat lokit, joita käsitellään tarkemmin toisessa tietoruudussa alempana sivulla.
Loki ilmoittaa, milloin tallennusagentti muodostaa yhteyden Edge Gateway -palvelimeen ja millä kertakäyttöisellä salasanalla se tunnistautuu.
35 | |
Kun käyttäjä lopuksi katkaisee yhteyden, tallennusagentti havaitsee sen päättääkseen tallennuksen ja poistaakseen mahdolliset verkkosuodatussäännöt. Tämä vastaa esimerkkilokitiedoston rivejä 36-39:
36 37 38 39 | |
Suoran RDP-pääsyn yhteys (rivit 40-61)
Kun uusi RDP-istunto havaitaan, kirjoitetaan seuraavat lokit, jotka ilmoittavat uuden RDP-istunnon havaitsemisen ja kirjaavat kirjautuneen käyttäjänimen:
40 41 42 43 | |
Yllä olevissa lokeissa käyttäjä cyberelements_user on muodostanut yhteyden RDP:n kautta.
Suoran RDP-yhteyden aikana ei käytetä sitä erityistä virtuaalista RDP-kanavaa, jota agentin kanssa toimivien RDP- tai HTML5-RDP-sovellusten suorittaminen käyttää. Tallennusagentti päättelee siksi, että avoin istunto on suoran pääsyn istunto.
44 | |
Koska suora pääsy havaittiin, tallennusagentti kirjaa lokiin juuri yhteyden muodostaneen käyttäjän eri käyttäjäryhmät:
46 | |
Vihje
Näiden tietojen avulla voit selvittää, miksi suoran pääsyn tallennuksia ei käynnistetä: jos suoran pääsyn sopimus ei salli mitään käyttäjän ryhmistä tai jos ilmoitettavan domeenin nimen on oltava lyhyt nimi (netBIOS-nimi) tai täydellinen nimi.
Tallennusagentti ilmoittaa, mihin Edge Gateway -palvelimiin se voi yhdistää lähettääkseen käyttäjäistunnon tallenteen.
Muistutuksena: kyseessä ovat ne Edge Gateway -palvelimet, jotka kuuluvat tiedostoon gateways.xml, joka määritettiin tallennusagentin määrityksen yhteydessä.
47 | |
Seuraavana on asiakassertifikaatti, jolla tallennusagentti tunnistautuu tallennuspalvelulle.
Oletuksena tallennusagentti etsii sertifikaattia, jonka CN sisältää RDP-palvelimen nimen, ellei avainta MachineName ole määritetty.
Tallennusagentti ilmoittaa sen jälkeen valitun sertifikaatin ja tiedot sen luoneesta varmentajasta.
48 49 50 51 | |
Yllä olevassa esimerkissä tallennusagentti etsi sertifikaattia, joka sisältää my-rds-server, ja löysi sellaisen, jonka CN on my-rds-server.domain.local ja joka on myönnetty varmentajalle SUB-CA.
Seuraavaksi tulevat verkkosuodatussääntöjen soveltamista koskevat lokit, joita käsitellään tarkemmin toisessa tietoruudussa alempana sivulla.
Loki ilmoittaa, milloin tallennusagentti muodostaa yhteyden Edge Gateway -palvelimeen ja millä kertakäyttöisellä salasanalla se tunnistautuu.
57 | |
Kun käyttäjä lopuksi katkaisee yhteyden, tallennusagentti havaitsee sen päättääkseen tallennuksen ja poistaakseen mahdolliset verkkosuodatussäännöt. Tämä vastaa esimerkkilokitiedoston rivejä 58-61:
58 59 60 61 | |
Verkkosuodatussääntöjen soveltaminen (rivit 31 ja 53-56)
Jokaiselle tallennusagentin havaitsemalle istunnolle agentti määrittää, onko käyttäjän istuntoon tarpeen soveltaa verkkosuodatussääntöjä.
Jos verkkosuodatussääntöjä ei tarvitse soveltaa, tallennusagentti ilmoittaa Filter not enabled.
31 | |
Jos verkkosuodatussääntöjä on sovellettava, näkyviin tulee ilmoitus Net filter enabled.
Tämän suodatuksen aktivointirivin jälkeen ilmoitetaan jokainen sovellettu suodatin, yksi riviä kohti:
53 54 55 56 | |
Muistutuksena: kun verkkosuodatus on aktivoitu, oletustoiminta on estää kaikki TCP/UDP-liikenne. Ilmoitetut suodattimet ovat siksi ainoa TCP/UDP-liikenne, joka on sallittu käyttäjän kontekstissa suoritettaville ohjelmille.
Yllä olevassa esimerkissä yhteydet kohteisiin TCP 10.10.1.42:443 ja UDP 10.10.20.1:53 ovat sallittuja. Näiden järjestelmänvalvojan sallimien kahden liikenteen lisäksi myös yhteysliikenne tallennuspalveluun on avoinna, jotta siitä vastaava ohjelma voi lähettää istuntotallenteen.
Vihje
Jos käyttäjälle ei ole sallittu yhtään liikennettä, näkyviin tulevat vain rivit, jotka ilmoittavat, että suodatus on aktiivinen ja että tallennusprosessi voi ottaa yhteyden Edge Gateway -palvelimen tallennuspalveluun.
Yhteyden muodostaminen tallennuspalveluun epäonnistui
Useat ongelmat voivat estää tallennusagentin yhdistämisen Edge Gateway -palvelimen tallennuspalveluun.
Ensimmäinen on verkkoliikenteen esto. Tässä tapauksessa, kun agentti yrittää yhdistää tallennuspalveluun, se kirjoittaa näiden kaltaisia lokeja:
1 2 3 4 | |
Tässä esimerkissä rivi 1 ilmoittaa, ettei liikennettä voitu muodostaa, kun taas rivi 3 ilmoittaa kyseisen Edge Gateway -palvelimen ja yhteyden epäonnistumisen (huomaa myös luku 242 rivin 3 lopussa, joka on ominainen tälle ongelmatyypille).
Toinen mahdollinen ongelma on, ettei tallennusagentti ja siten RDP-palvelin pysty selvittämään Edge Gateway -palvelimen nimeä:
1 2 3 | |
Tässä esimerkissä rivi 1 vahvistaa Edge Gateway -palvelimen nimen DNS-selvitysongelman.
Toinen rivi ilmoittaa yhteyden epäonnistumisen ja Edge Gateway -palvelimen nimen. Huomaa, että rivi päättyy lukuun 232, kun DNS-selvitys epäonnistuu.
Kolmas mahdollinen ongelma on yhteys palveluun, joka ei ole tallennuspalvelu, esimerkiksi verkkopalvelin, joka kuuntelee porttia 8443.
Tässä tapauksessa saadaan seuraavat lokit:
1 2 3 | |
Rivi 1 ilmoittaa vaihdettujen tietojen virheestä, rivi 2 vahvistaa yhteysongelman ja ilmoittaa rivin lopussa virheen 140.
Mikään suoran pääsyn sopimus ei salli suoran istunnon tallennuksen käynnistämistä.
Suorissa pääsyissä kaikkia käyttäjiä ei välttämättä tarvitse tallentaa. Jos näin on, saadaan seuraavat lokit:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Saadut lokit alkavat kuten kaikissa tallennusagentin havaitsemissa suorissa istunnoissa. Kun yhteys Edge Gateway -palvelimen tallennuspalveluun on kuitenkin muodostettu, tämä palauttaa tallennusagentille tiedon siitä, ettei yhteyden muodostanut käyttäjä ole tallennuksen kohteena.
Tallennusagentti ilmoittaa siksi, ettei käyttäjän istuntoa tarvitse tallentaa (yllä olevan esimerkin rivi 14).
Rivi 7 luettelee kaikki ryhmät, jotka tallennusagentti haki yhteyden muodostaneelle käyttäjälle.
Näiden tietojen avulla voit selvittää, miksi suoran pääsyn tallennuksia ei käynnistetä: jos suoran pääsyn sopimus ei salli mitään käyttäjän ryhmistä tai jos ilmoitettavan domeenin nimen on oltava lyhyt nimi (netBIOS-nimi) tai täydellinen nimi.