Windows Recording Agent -agentin määrittäminen
CyberElements käyttää Windowsin tallennusagenttia lisätäkseen uusia ominaisuuksia RDP-istuntoihin:
- Mahdollisuus suodattaa käyttäjän käytettävissä olevia TCP- ja UDP-tietovirtoja
- Mahdollisuus käynnistää istuntotallennus jokaiselle käyttäjälle, joka yhdistää palvelimeen kulkematta käyttäjäportaalin tai Desktop-asiakkaan kautta (ominaisuus
direct access)
Lisäksi käyttäjäistuntojen aikana tallennetaan lisätapahtumia:
- Ikkunan avaaminen
- Ikkunan sulkeminen
- Ohjelman käynnistys
- Ohjelman sulkeminen
- Leikepöydän sisältö
- Käyttäjän toiminta
Edellytykset
Asiakasohjelman yhteensopivuus
Saat selville, onko agentti yhteensopiva eri Microsoft Windows -käyttöjärjestelmien kanssa, katsomalla yhteensopivuusmatriisia.
Tallennusagentti edellyttää muutamia edellytyksiä toimiakseen oikein. Osa niistä on tarkoitettu vain agenttiin perustuvaan tallennustoimintoon RDP- ja HTML5-RDP-sovelluksille, kun taas toiset koskevat agenttiin perustuvaa suoraa pääsyä.
Yleiset edellytykset
Tallennusagentti lähettää käyttäjäistunnon tallenteen takaisin CyberElements-ympäristöön yhdistämällä Edge Gateway -palvelimeen portissa TCP 8443. Tämä edellyttää, että verkkoliikenne näiden kahden koneen välillä on avattu.
Lähettääkseen tallenteen turvallisesti takaisin Edge Gateway -palvelimeen tallennusagentti muodostaa sen kanssa suojatun yhteyden TLS:n avulla. TLS perustuu sertifikaattien käyttöön, ja seuraavien ehtojen on toteututtava, jotta yhteyttä pidetään luotettavana ja turvallisena:
- Palvelimen, tässä tapauksessa Edge Gateway -palvelimen, sertifikaatti ei saa olla vanhentunut (enimmäisvoimassaolopäivä).
-
Palvelimen, tässä tapauksessa Edge Gateway -palvelimen, sertifikaatin on oltava sellaisen varmentajan myöntämä, jota se kone, jolle tallennusagentti on asennettu, pitää luotettavana.
Lisätietoja
Palvelimella, jolle tallennusagentti on asennettu, on oltava vähintään tallennuspalvelimen sertifikaatin juurivarmentaja (CA) paikallisessa luotettujen varmentajien säilössään.
Siksi on tarpeen:
- Hakea tallennuspalvelun sertifikaatin juuri-CA Edge Gateway -palvelimelta.
- Ladata tämä CA palvelimelle, jolle tallennusagentti on asennettu.
- Asentaa CA paikallisen koneen sertifikaattisäilöön ”Trusted Root Certification Authorities”.
Esimerkki PowerShellillä
Voit tuoda
.cer-muotoisen sertifikaatin helposti PowerShellin avulla.
Avaa tätä varten PowerShell-pääte koneen järjestelmänvalvojana ja suorita seuraava komento:Korvaa1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>sertifikaattitiedoston polulla.Esimerkki PowerShellillä Systancian sertifikaatille ilman tiedostojen lähettämistä
Tässä esimerkissä asennetaan Systancian juuri-CA, jota CyberElements käyttää oletuksena.
Sertifikaatti on myös mahdollista tuoda ilman, että tiedosto täytyy lähettää tai ladata sille koneelle, jolle tallennusagentti on asennettu.
Avaa tätä varten PowerShell-pääte koneen järjestelmänvalvojana ja suorita seuraavat komennot:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Jos haluat käyttää tätä menetelmää toisen CA:n kanssa, muuta muuttujan
base64Certarvo haluamaksesi base64-koodatuksi sertifikaatiksi. -
Palvelimen, tässä tapauksessa Edge Gateway -palvelimen, sertifikaattia ei saa olla peruutettu.
- Koneen, jolle tallennusagentti on asennettu, on voitava ottaa yhteys palvelimeen, tässä tapauksessa Edge Gateway -palvelimeen, DNS-nimellä tai IP-osoitteella, joka kuuluu palvelimen sertifikaatin Common Name (CN) -kentän kattamiin.
Erityiset edellytykset agentin kanssa käytettäville RDP-sovelluksille, joita käytetään macOS- tai Ubuntu-työasemalla
Varoitus
Seuraavat edellytykset ovat tarpeen vain, jos käyttäjä käynnistää RDP-sovelluksen agentin kanssa ja hänen työasemansa ei ole Windows (macOS tai Ubuntu).
Jos CyberElements-käyttäjillä on työasemina yksinomaan Windows-koneita tai jos he muutoin käyttävät yksinomaan HTML5-RDP-sovelluksia, seuraavat edellytykset voidaan sivuuttaa.
Seuraavat rekisteriavaimet vaaditaan kohdepalvelimella, jolle tallennusagentti on otettu käyttöön.
Ensin ensimmäinen avain poistaa käytöstä sallittujen käynnistysohjelmien luettelon (Microsoftin asiakirja). Oletuksena Windows-kone sallii käynnistysohjelmana vain explorer.exe-ohjelman.
1 2 | |
Jos kone ei ole RDS-palvelin, seuraavan rekisteriavaimen käyttöä suositellaan aina, jotta tallennusagentti voi avautua käynnistysohjelmana:
1 2 | |
Suoran pääsyn erityisvaatimukset
Suoran pääsyn ominaisuus
Suoran pääsyn ominaisuus mahdollistaa käyttäjän istunnon tallennuksen käynnistämisen RDP- tai konsolipääsyissä (fyysinen yhteys koneeseen tai hypervisorin konsolitilan kautta), jotka eivät kulje suoraan CyberElements-ympäristön kautta.
Jos käyttäjällä on oikeus käyttää palvelinta, hänen istuntonsa tallennetaan. Jos näin ei ole, käyttäjän yhteys katkaistaan oletuksena.
Jotta tallennusagentti voi toimia suoran pääsyn tilassa, tarvitaan x509-sertifikaatti. Tämän sertifikaatin on täytettävä seuraavat vaatimukset:
- Sertifikaatin on oltava edelleen voimassa (voimassaoloaika ei ole päättynyt).
- Sertifikaatin tyypin (laajennetun avaimen käytön kenttä) on oltava
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Sertifikaattia ei saa olla peruutettu.
- OpenSSL:n suojaustasosta 2 johtuvat rajoitukset merkitsevät, että:
- Sertifikaatilla on oltava vähintään 2048 bitin yksityinen avain RSA-, DSA- ja DH-salauksilla; elliptisten käyrien avaimilla (ECC) niiden on oltava vähintään 224 bittiä.
- Sertifikaatin allekirjoitus ei saa olla MD5 tai SHA-1 (SHA-512 on suositeltavin).
- Tallennuspalvelin käyttää
Common Name(CN) -kenttää sertifikaatin ja siten sen koneen tunnistamiseen, jolla suora tallennus käynnistetään. Tämä kenttä on täytettävä.
Määritykset rekisteriavaimilla
Joitakin yleisiä asetuksia on saatavilla rekisteriavaimina, ja ne vaikuttavat tallennusagentin toimintaan sekä sovellusten kanssa käytettäessä että suorassa käytössä.
1 2 3 | |
DisconnectOnError-
Määrittää tallennusagentin toiminnan, kun istuntotallennin suljetaan. Jos arvoksi annetaan
0(oletustoiminta), käyttäjän istunto suljetaan, kun tallennin suljetaan. Jos arvoksi annetaan1, käyttäjän istunnon yhteys katkaistaan, kun tallennin suljetaan. SessionEndTimeout-
Määrittää ajan (sekunteina), joka käytetään käyttäjän istunnon sulkemiseen, ennen kuin istunto sammutetaan pakotetusti. Oletuksena tämä parametri on 10 sekuntia.
Määritys RDP- ja HTML5-RDP-sovellusten kanssa toimimista varten
SaaS-konteksti
Alla olevissa kaavioissa ”Mediation Controller” tarkoittaa Systancian hallinnoimaa CyberElements-pilvipalvelua. Tallennuksen kulku on arkkitehtuurin osalta identtinen SaaS-tilassa.
Tässä toimintatilassa Mediation Controller -palvelimen, Edge Gateway -palvelimen ja tallennusagentin välinen tiedonvaihto on seuraavanlainen:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as RDP-palvelin<br/>Tallennusagentti

    MED->>+GW: Kirjautumistietojen lähetys <br/>RDP-palvelimelle sekä tallennusagentin <br/>kirjautumistietojen lähetys
    GW->>AGENT: RDP-yhteyden alustus
    GW->>-AGENT: Kirjautumistietojen lähetys <br/>Edge Gatewayn tallennuspalveluun
    AGENT->>+GW: Yhteys tallennuspalveluun
    GW->>-AGENT: Verkkosuodatustietojen lähetys
    Note over AGENT: Verkkorajoitusten <br/>soveltaminen käyttäjälle
    loop Istunnon jatkuva tallennus
        AGENT->>+GW: Videotallenteen jatkuva lähetys <br/>+ istuntotapahtumat
        Note over GW: Videotallenteen jatkuva lisäys <br/>väliaikaiseen tallennushakemistoon
        GW->>-MED: Vastaanotettujen istuntotapahtumien lähetys
        Note over MED: Tapahtumien kirjaus <br/>organisaation tietokantaan
    end
    break Istunnon päättyminen
        AGENT->>GW: Tiedon lähetys siitä, että <br/>käyttäjä on päättänyt RDP-istuntonsa
        Note over GW: Videotallenne siirretään <br/>arkistohakemistoon
        GW->>MED: Ilmoitus käyttäjän istunnon päättymisestä
        Note over MED: Käyttäjän istunto siirtyy <br/>suoratoistosta arkistoon
end- Mediation Controller -palvelin toimittaa Edge Gateway -palvelimelle kohde-RDP-palvelimen yhteystiedot. Se lisää mukaan myös ne yhteystiedot, jotka sillä on tallennuspalveluun yhdistämistä varten (Edge Gateway -palvelimen FQDN).
- Edge Gateway -palvelin alustaa yhteyden RDP-palvelimeen.
- Edge Gateway -palvelin lähettää tallennusagentille tallennuspalvelunsa yhteystiedot.
- Tallennusagentti alustaa yhteyden tallennuspalveluun.
- Kun agentti on yhteydessä, tallennuspalvelu palauttaa luettelon verkkoliikenteen rajoituksista, joita istuntoon on määrä soveltaa. Saatuaan luettelon tallennusagentti soveltaa niitä käyttäjän istuntoon.
- Tallennusagentti lähettää käyttäjän istunnon videotallenteen ja kaikki istunnon tapahtumat (esimerkiksi näppäinpainallukset tai ohjelmien käynnistykset) tallennuspalveluun jatkuvasti ja reaaliaikaisesti. Tallennuspalvelu tallentaa videotallenteen tilapäiseen hakemistoon.
- Tallennuspalvelu ilmoittaa istunnon eri tapahtumat Mediation Controller -palvelimelle, joka kirjaa ne organisaation tietokantaan.
- Kun käyttäjän RDP-istunto päättyy, tallennusagentti ilmoittaa tiedon tallennuspalvelulle. Tallennuspalvelu siirtää sen jälkeen tallennetun videon käyttäjätallenteiden arkistohakemistoon.
- Tallennuspalvelu ilmoittaa käyttäjän istunnon päättymisen Mediation Controller -palvelimelle. Istunto ei siis enää näy Control Center -moduulin Live Streaming -näkymässä, vaan se siirtyy Archives-näkymään.
Tässä kulussa on välttämätöntä, että tallennusagentti saa oikeat yhteystiedot Edge Gateway -palvelimen tallennuspalveluun. Nämä tiedot ovat Edge Gateway -palvelimen asetuksissa kentässä FDQN: 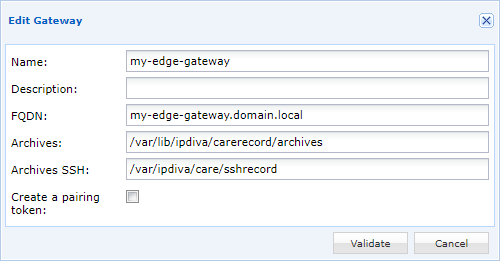
Anna tähän kenttään DNS-nimi, jonka RDP-palvelimet pystyvät selvittämään.
Tärkeää
Tallennuspalvelulle Careserver määritetyn sertifikaatin on katettava kentässä FQDN annettu nimi. Muussa tapauksessa tallennusagentti pitää yhteyttä turvattomana eikä käynnistä istunnon tallennusta.
Suoran käytön toiminnan määritys
SaaS-konteksti
Alla olevissa kaavioissa ”Mediation Controller” tarkoittaa Systancian hallinnoimaa CyberElements-pilvipalvelua. Suoran käytön kulku on arkkitehtuurin osalta identtinen SaaS-tilassa.
Tässä toimintatilassa Mediation Controller -palvelimen, Edge Gateway -palvelimen ja tallennusagentin välinen tiedonvaihto on seuraavanlainen:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as RDP-palvelin<br/>Tallennusagentti

    Note over AGENT: Uuden tallennettavan <br/>istunnon havaitseminen
    AGENT->>+GW: Yhteys tallennuspalveluun
    GW->>-MED: Ilmoitus uudesta yhteydestä <br/>suoralla pääsyllä käyttäjälle X
    alt Jos käyttäjällä X on oikeus
        MED->>+GW: Tiedon lähetys siitä, että käyttäjällä X <br/>on oikeus muodostaa yhteys, sekä <br/>sovellettavien verkkosuodattimien luettelon lähetys
        GW->>-AGENT: Verkkosuodatustietojen <br/>ja yhteyden valtuutuksen lähetys <br/>käyttäjälle X
        Note over AGENT: Verkkorajoitusten <br/>soveltaminen käyttäjälle X
        loop Istunnon jatkuva tallennus
            AGENT->>+GW: Videotallenteen jatkuva lähetys <br/>+ istuntotapahtumat
            Note over GW: Videotallenteen jatkuva lisäys <br/>väliaikaiseen tallennushakemistoon
            GW->>-MED: Vastaanotettujen istuntotapahtumien lähetys
            Note over MED: Tapahtumien kirjaus <br/>organisaation tietokantaan
        end
        break Istunnon päättyminen
            AGENT->>GW: Tiedon lähetys siitä, että <br/>käyttäjä X on päättänyt RDP-istuntonsa
            Note over GW: Videotallenne siirretään <br/>arkistohakemistoon.
            GW->>MED: Ilmoitus käyttäjän istunnon päättymisestä
            Note over MED: Käyttäjän istunto siirtyy <br/>suoratoistosta arkistoon
        end
    else If user X is not authorized
        MED->>+GW: Tiedon lähetys siitä, että käyttäjällä <br/>X ei ole oikeutta kirjautua sisään
        GW->>-AGENT: Ilmoituksen lähetys käyttäjän X <br/>kirjautumisen eväämisestä
        Note over AGENT: Käyttäjän X uloskirjaus
end- Tallennusagentti havaitsee uuden istunnon ja käynnistää yhteyden jonkin Edge Gateway -palvelimen tallennuspalveluun.
- Edge Gateway -palvelin lähettää yhteystiedot (käyttäjätunnus ja tallennusagentin käyttämän sertifikaatin CN) Mediation Controller -palvelimelle. Mediation Controller vastaa kahdella eri tavalla pääsyoikeusmääritysten mukaan.
- Jos käyttäjällä on oikeus muodostaa yhteys palvelimeen, Mediation Controller -palvelin ilmoittaa Edge Gateway -palvelimelle tälle käyttäjälle mahdollisen pääsyn ja sovellettavan verkkosuodatinluettelon.
- Edge Gateway -palvelin palauttaa nämä tiedot tallennusagentille. Saatuaan tiedot tallennusagentti soveltaa verkkosuodattimia käyttäjän istuntoon.
- Tallennusagentti lähettää käyttäjän istunnon videotallenteen ja kaikki istunnon tapahtumat (esimerkiksi näppäinpainallukset tai ohjelmien käynnistykset) tallennuspalveluun jatkuvasti ja reaaliaikaisesti. Tallennuspalvelu tallentaa videotallenteen tilapäiseen hakemistoon.
- Tallennuspalvelu ilmoittaa istunnon eri tapahtumat Mediation Controller -palvelimelle, joka kirjaa ne organisaation tietokantaan.
- Kun käyttäjän RDP-istunto päättyy, tallennusagentti ilmoittaa tiedon tallennuspalvelulle. Tallennuspalvelu siirtää sen jälkeen tallennetun videon käyttäjätallenteiden arkistohakemistoon.
- Tallennuspalvelu ilmoittaa käyttäjän istunnon päättymisen Mediation Controller -palvelimelle. Istunto ei siis enää näy Control Center -moduulin Live Streaming -näkymässä, vaan se siirtyy Archives-näkymään.
- Jos käyttäjällä ei ole oikeutta muodostaa yhteyttä palvelimeen, Mediation Controller -palvelin ilmoittaa Edge Gateway -palvelimelle, ettei pääsy ole tälle käyttäjälle sallittu.
- Edge Gateway -palvelin välittää tiedon tallennusagentille, joka katkaisee käyttäjän istunnon.
Rekisteriavaimet
Asennustavasta riippumatta tallennusagentissa on kaikki osat, joita sen kaikki suunnitellut toimintatilat vaativat. Toimiakseen suoran käytön tilassa se lukee siksi seuraavat rekisteriavaimet selvittääkseen määrityksensä:
1 2 3 4 | |
MachineName-
Sen sertifikaatin nimi, jota tallennusagentti käyttää muodostaessaan yhteyden jonkin Edge Gateway -palvelimen tallennuspalveluun. Oletuksena ja jos sitä ei ole määritetty, agentti yrittää käyttää sertifikaattia, jonka nimi on koneen nimi.
LogOffOnFailure-
Ilmaisee agentin toiminnan, kun se ei voi muodostaa yhteyttä Edge Gateway -palvelimeen tai kun käyttäjällä ei ole oikeutta muodostaa yhteyttä koneeseen. Arvolla
0yhteyttä ei katkaista, kun taas arvolla1käyttäjän yhteys katkaistaan (oletustoiminta). RecordedSessions-
Tallennuksen piiriin kuuluvien istuntotyyppien määritys:
none: suoran käytön tallennusta ei tehdä (oletusasetus).remote: mikä tahansa RDP-yhteys koneeseen käynnistää tallennuksen.all: RDP-yhteydet ja konsoliyhteydet (fyysinen pääsy koneelle tai hypervisorin konsolitilan kautta) käynnistävät tallennuksen.
Mitkä avainarvot vaaditaan suoraa käyttöä varten?
Ainoa avainarvo, joka vaaditaan suoran käytön mekanismin käyttöön ottamiseen, on RecordedSessions arvolla remote tai all. Huomaa, että ympäristöstä riippuen myös avainarvo MachineName voi olla tarpeen.
Konesertifikaatti
Tallennusagentti yrittää käyttää sertifikaattia todentautumiseen tallennuspalvelussa. Tämän sertifikaatin on oltava asennettuna tietokoneen henkilökohtaisiin sertifikaatteihin.
Agentti käyttää sertifikaattia, jonka nimi vastaa avainarvoa MachineName (katso edellinen luku), ja jos sitä ei ole määritetty, se yrittää käyttää sertifikaattia, jonka nimi on koneen nimi.
Niiden Edge Gateway -palvelimien ilmoittaminen, joihin agentti voi ottaa yhteyttä
Tallennusagentti käyttää paikallisia tietoja määrittääkseen luettelon Edge Gateway -palvelimista, joihin sen on otettava yhteyttä käyttäjäistuntojen tallenteiden lähettämiseksi.
Jos haluat muokata luetteloa Edge Gateway -palvelimista, joihin voidaan ottaa yhteyttä, sinun on ensin pysäytettävä CleanroomAgent-palvelu.
Varoitus!
CleanroomAgent-palvelun pysäyttäminen päättää palvelimella käynnissä olevien istuntojen tallennuksen, eikä palvelimella avattavia uusia istuntoja tallenneta.
Palvelu voidaan pysäyttää PowerShellin kautta (vaatii järjestelmänvalvojan oikeudet):
1 | |
Kun olet pysäyttänyt palvelun, muokkaa tai luo seuraava tiedosto [RECORDING_AGENT_DIR]\gateways.xml, jossa [RECORDING_AGENT_DIR] on tallennusagentin asennushakemisto. Oletusasennushakemistoa käytettäessä tiedoston on sijaittava tai se on luotava tähän sijaintiin:
- CyberElements:
C:\Program Files (x86)\Systancia\cyberelements\gateways.xml
Tämä XML-tiedosto koostuu gateways-tagista ja niin monesta element-tagista kuin on niitä Edge Gateway -laitteita, joihin voidaan ottaa yhteyttä.
Esimerkki
Jos tallennusagentin on otettava yhteyttä Edge Gateway -laitteeseen, jonka FQDN on edge-gateway-1.domain.local, XML-tiedosto olisi seuraavanlainen:
1 2 3 4 | |
Jos taas yhteyttä olisi otettava kahteen Edge Gateway -laitteeseen, edge-gateway-1.domain.local ja edge-gateway-2.domain.local, tiedosto olisi seuraavanlainen:
1 2 3 4 5 | |
Kun olet muokannut tiedostoa gateways.xml oikein, käynnistä CleanroomAgent-palvelu uudelleen:
1 | |
Tallennuspalvelun määrittäminen kolmannen osapuolen PKI:n sertifikaattien todentamiseen
Oletuksena tallennuspalvelu pitää kelvollisina vain Systancian PKI:n myöntämiä sertifikaatteja. Jos haluat käyttää toisen varmentajan (CA) sertifikaatteja, sinun on noudatettava ohjeita kohdassa CA:n lisääminen Edge Gateway -laitteen omaan hakemistoon.
Kun CA-sertifikaatti tai -sertifikaatit ovat oikeassa sijainnissa, on enää käynnistettävä tallennuspalvelu uudelleen, jälleen pääkäyttäjänä root:
Varoitus!
Tämän palvelun uudelleenkäynnistys pysäyttää käynnissä olevat istunnot ja katkaisee niistä lähes kaikki. Suorita seuraava komento vain silloin, kun yksikään käyttäjäistunto ei kulje Edge Gateway -laitteen kautta, jotta käyttäjät eivät häiriinny.
1 | |
Kun olet käynnistänyt tallennuspalvelun uudelleen, voit tarkistaa palvelun lokeista, että uudet CA:t on otettu oikein huomioon:
1 | |
Saadut lokit ilmoittavat rivin lopussa niiden sertifikaattitiedostojen nimet, jotka tallennuspalvelu on ladannut.
Esimerkki
Kun on lisätty kaksi CA:ta nimeltä MY-CA-ROOT.pem ja MY-INTERMEDIATE-CA.pem. Saadut lokit näyttävät tältä (lokin alku on katkaistu, mutta se sisältää muun muassa päivämäärän ja koneen nimen):
1 2 3 4 | |