Tunnistautumisen käyttöönotto Yubicon Yubikeyllä
Tässä artikkelissa kuvataan, miten monivaiheinen tunnistautuminen toteutetaan Yubicon FIDO2-turva-avaimilla, biometrisillä tai muilla.
Luotetun osapuolen tunnisteen määrittäminen
Ennen avaimen rekisteröintiä tuotteeseen on määritettävä luotetun osapuolen tunniste.
Avaa hallintakonsolissa Configuration-työtila ja sen jälkeen valikko Trust parties.
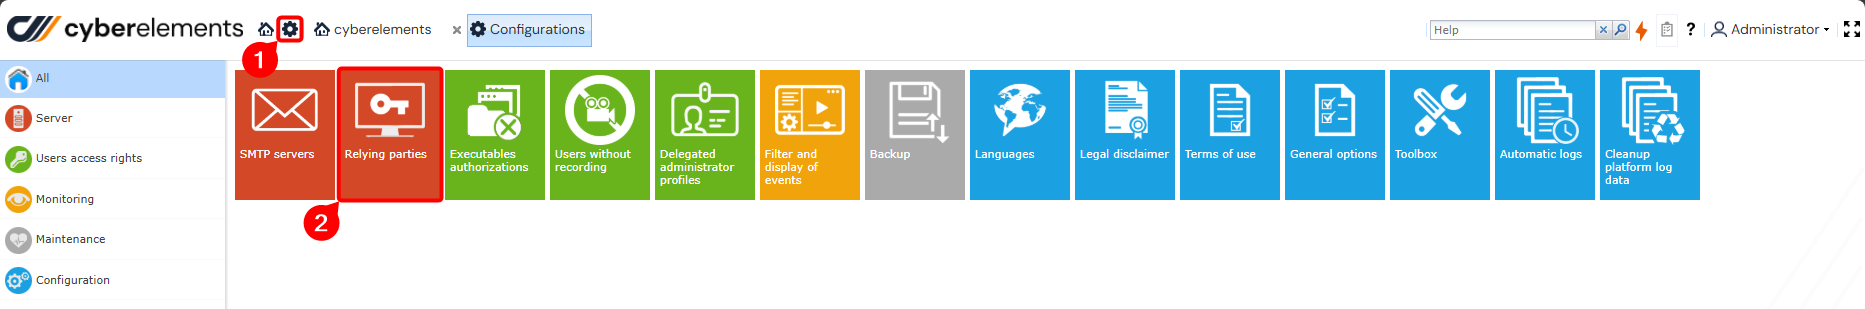
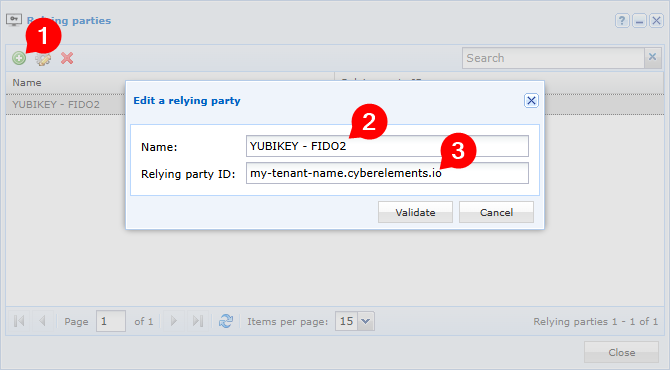
Anna seuraavat tiedot:
- Valitsemasi tunnistenimi
- Käyttäjäportaalin toimialueen nimi muodossa
MY_TENANT_NAME.cyberelements.io, jossaMY_TENANT_NAMEvastaa CyberElements-tenantin nimeä.
Huomautus
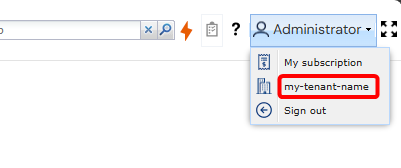
CyberElements-tenantin nimen löydät myös täältä:
Avainten rekisteröinti
Ennen kuin Yubikey-turva-avainta voi käyttää CyberElements-ympäristössä, sen omistajan on ensin rekisteröitävä se CyberElements-käyttäjäportaalissa.
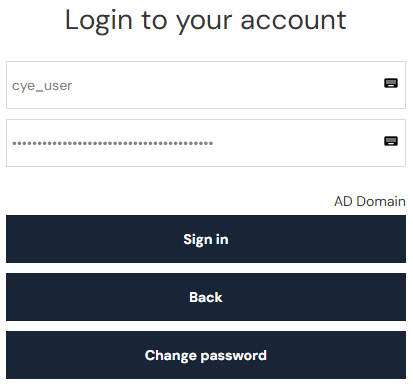
Kirjaudu ensin käyttäjäportaaliin kyseisellä käyttäjätilillä:
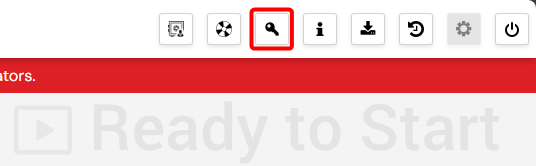
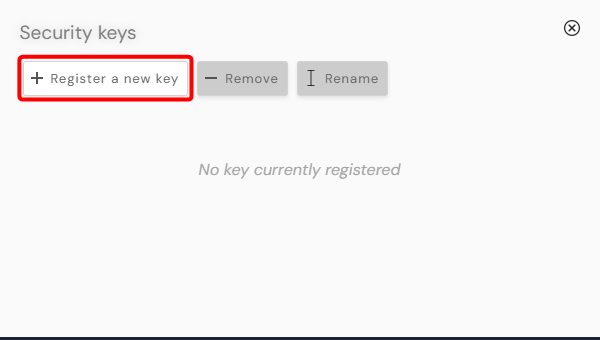
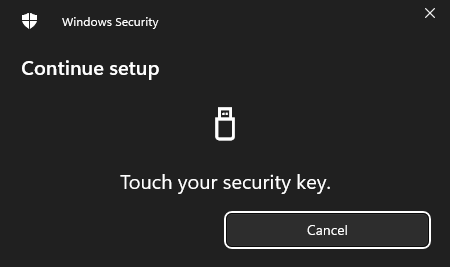
Avaa sen jälkeen avaintenhallinnan ikkuna sivun oikeassa ylälaidassa olevalla painikkeella ja napsauta painiketta ”Associate a new key” aloittaaksesi rekisteröinnin. Seuraa vaiheita, jotka näytetään tämän jälkeen ilmestyvissä ponnahdusikkunoissa:
Huomautus
Tämä vaihe on saatava valmiiksi 30 sekunnissa. Ikkunoiden määrä, ulkoasu ja sisältö voivat vaihdella useiden tekijöiden mukaan (käyttöjärjestelmä, selain, avain jne.).
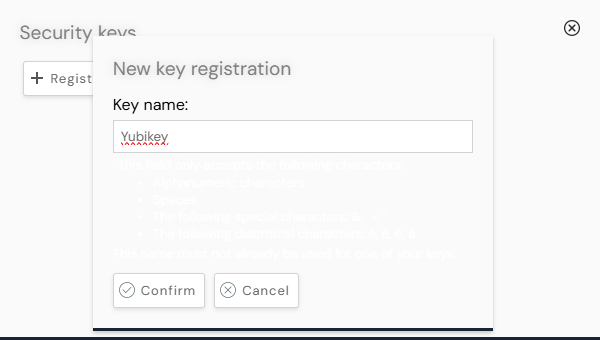
Kun rekisteröintivaiheet on suoritettu, anna nimi uuden avaimen tunnistamiseen. CyberElements käyttää tätä nimeä jatkossa kyseisen avaimen nimenä käyttäjän avainluettelossa.
Tunnistautuminen
Kun turva-avain on liitetty tiliin, käyttäjä tarvitsee kyseistä avainta tunnistautuessaan CyberElements-käyttäjäportaaliin.
Jos samaan tiliin on liitetty useita avaimia, käyttäjä voi tunnistautua tälle tilille millä tahansa näistä avaimista.
Kirjaudu ensin käyttäjäportaaliin kyseisellä käyttäjätilillä:
Ponnahdusikkuna pyytää sinua asettamaan avaimen johonkin työaseman USB-porttiin.
Kun avain on asetettu paikalleen, sinulta kysytään PIN-koodia:
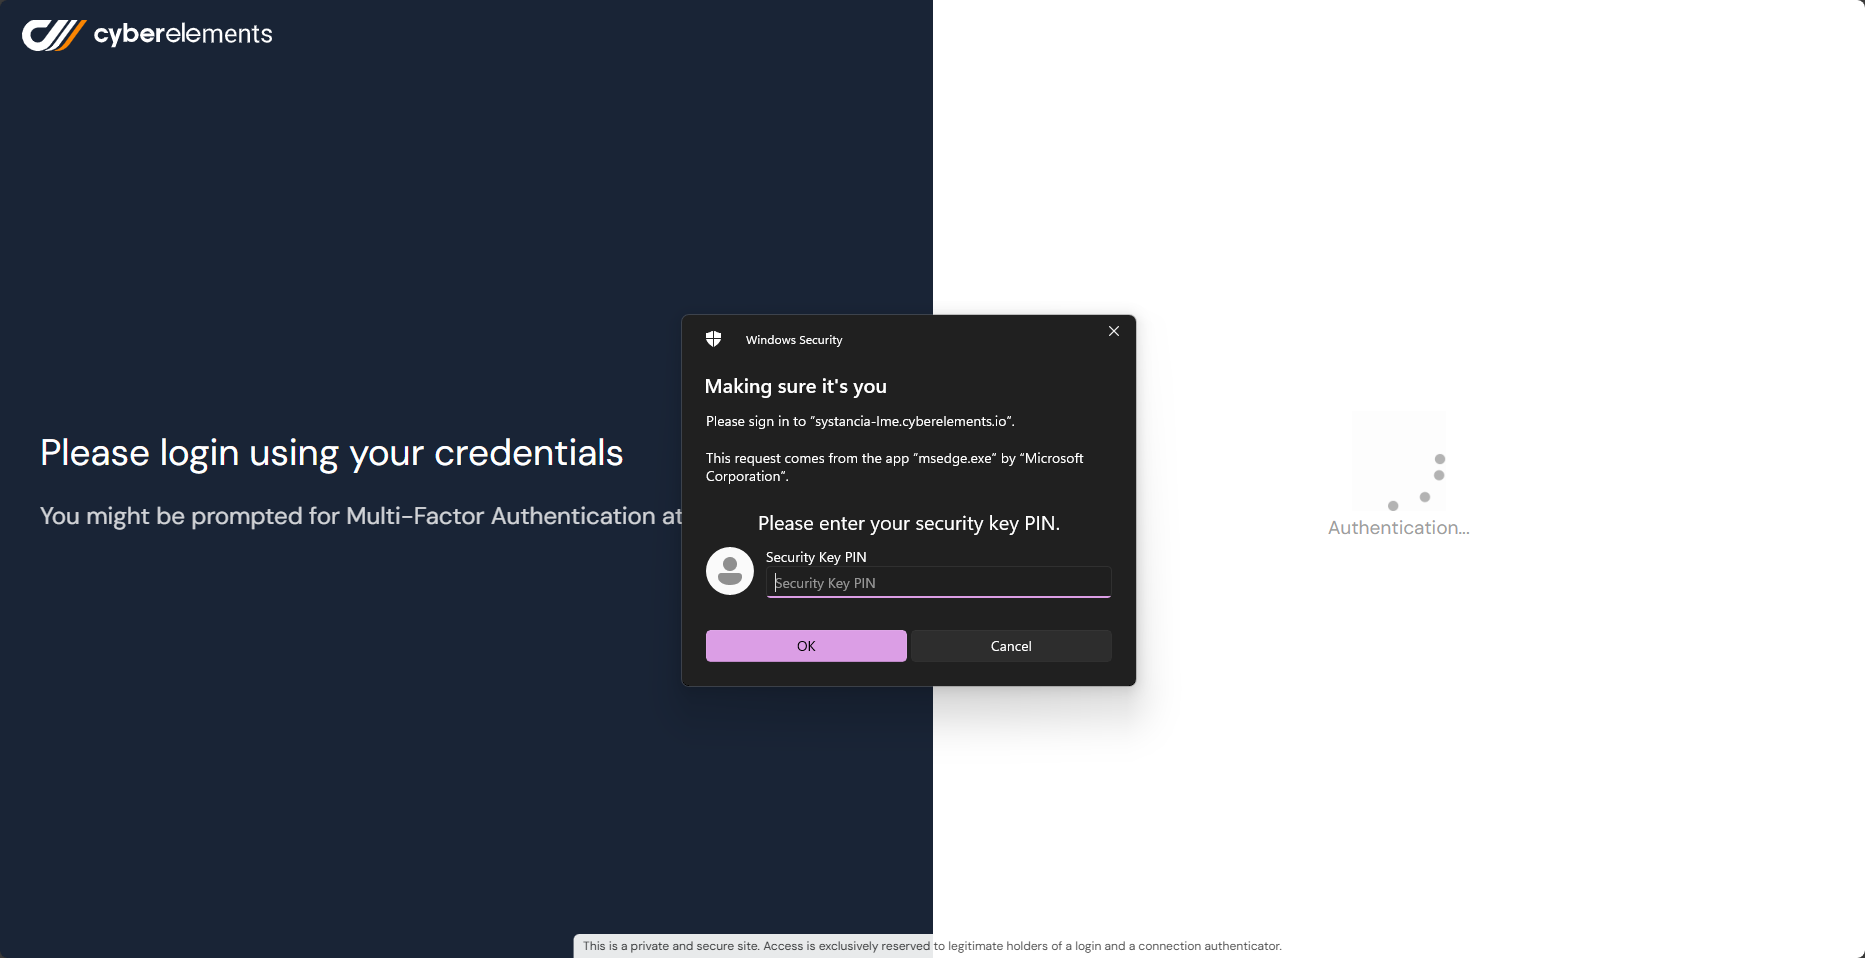
Kun nämä vaiheet on suoritettu, pääsivu näytetään, jos turva-avaimella tunnistautuminen on onnistunut.
Muussa tapauksessa näkyviin tulee kirjautumislomake, ja virheilmoitus lisätään ja kirjataan pääsylokeihin.
Tunnistautumisavainten hallinta
CyberElements-alustan järjestelmänvalvojat voivat kumota käyttäjän tunnistautumisavaimen.
Avaa tätä varten hallintakonsolissa avaintenhallinnan valikko:
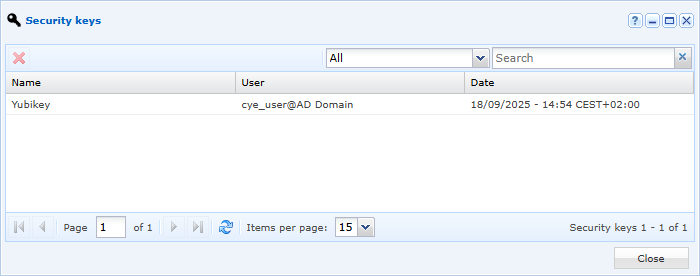
Tämä valikko luettelee kaikki käyttäjien rekisteröimät tunnistautumisavaimet.
Kun tämä valikko on avattu, voit valita avaimen ja poistaa sen. Tämän jälkeen käyttäjä ei voi enää tunnistautua kyseisellä avaimella.
Vianmääritys
Painike, jolla CyberElements-verkkoportaaliin kirjautunut käyttäjä rekisteröi uuden avaimen, on käytettävissä vain seuraavin ehdoin:
- Käyttäjän on oltava tunnistautunut portaaliin henkilökohtaisella tilillä, eikä hän saa olla tunnistautunut ”anonymous”-toimialueen kautta.
- Järjestelmänvalvojan on täytynyt määrittää etukäteen vähintään yksi luotetun osapuolen tunniste.
Jos vähintään yksi näistä ehdoista ei täyty, painike näkyy harmaana ja sen päälle siirryttäessä näytetään virheilmoitus. Käyttöliittymä koostuu luettelosta käyttäjään liitetyistä avaimista sekä niiden lisäyspäivästä. Käyttäjät voivat myös rekisteröidä avaimia, poistaa niiden rekisteröinnin tai nimetä ne uudelleen.