Configurazione dell'autenticazione con una Yubikey di Yubico
Questo articolo descrive come implementare l'autenticazione multifattore con chiavi di sicurezza FIDO2, biometriche o no, di Yubico.
Configurazione di un identificativo di relying party
Prima di qualsiasi registrazione di chiave è necessario configurare un identificativo di relying party nel prodotto.
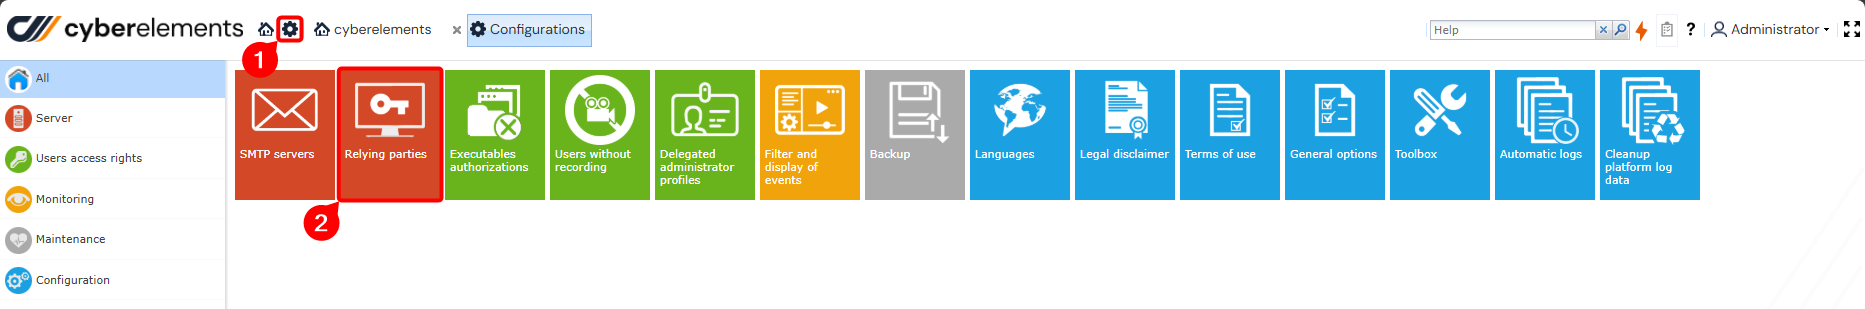
Aprire lo spazio di lavoro Configuration della console di amministrazione, quindi il menu Trust parties.
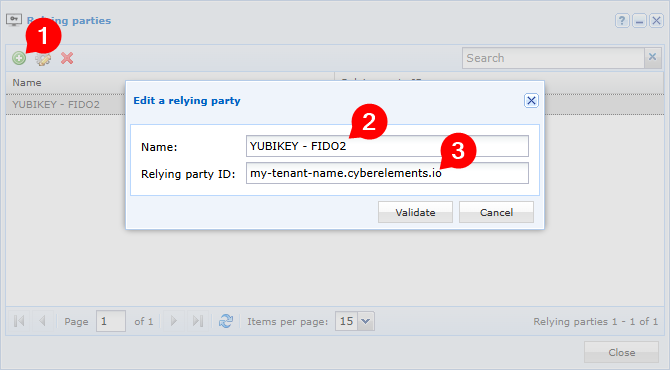
Immettere:
- Un nome di identificazione di propria scelta
- Il nome del dominio del portale utente nella forma
MY_TENANT_NAME.cyberelements.io, doveMY_TENANT_NAMEcorrisponde al nome del proprio tenant CyberElements.
Nota
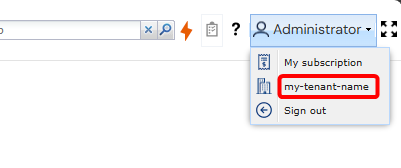
Il nome del proprio tenant CyberElements può essere consultato anche qui:
Registrazione delle chiavi
Prima di poter utilizzare una chiave di sicurezza Yubikey su CyberElements, il suo proprietario deve registrarla nel portale utente CyberElements.
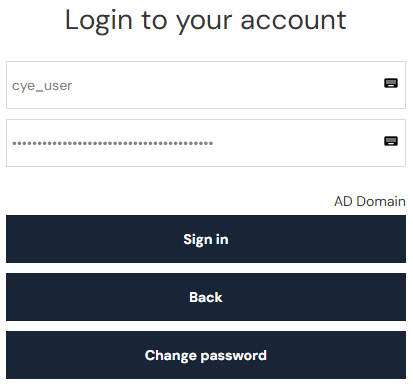
Iniziare connettendosi al portale utente con l'account utente interessato:
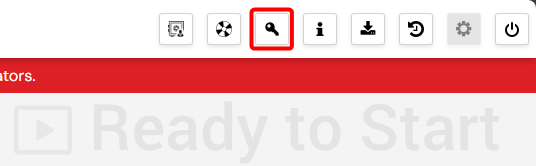
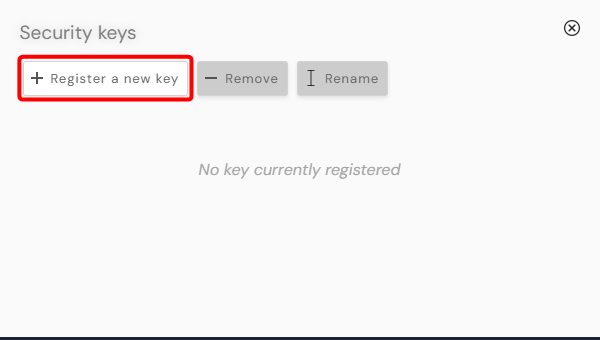
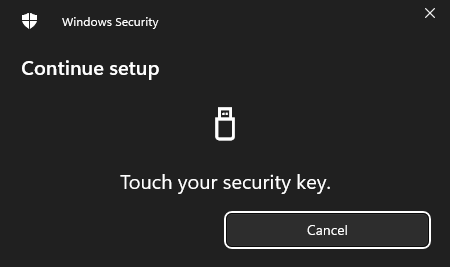
Aprire quindi la finestra di gestione delle chiavi tramite il pulsante situato nell'angolo superiore destro della pagina e fare clic sul pulsante «Associate a new key» per avviare il processo di registrazione. Seguire i passaggi mostrati nelle finestre pop-up successive:
Nota
Questo passaggio deve essere completato entro 30 secondi. Il numero di finestre, il loro aspetto e il loro contenuto possono variare in funzione di diversi fattori (sistema operativo, browser, chiave, ecc.).
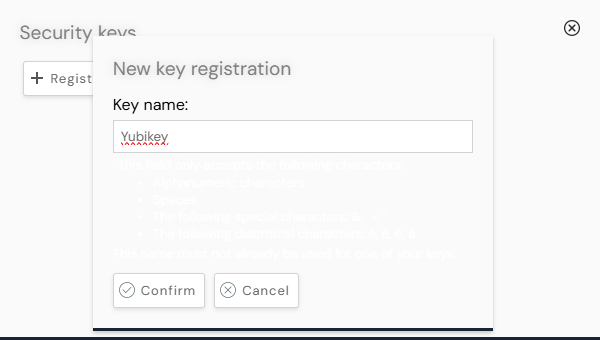
Dopo aver completato i passaggi di registrazione, immettere un nome per identificare la nuova chiave. Questo nome verrà poi utilizzato da CyberElements per designare tale chiave nell'elenco delle chiavi dell'utente.
Autenticazione
Una volta associata una chiave di sicurezza a un account, tale chiave è necessaria perché l'utente si autentichi al portale utente CyberElements.
Se più chiavi sono associate allo stesso account, è possibile utilizzarne una qualsiasi per autenticarsi a tale account.
Iniziare connettendosi al portale utente con l'account utente interessato:
Una finestra pop-up chiede di inserire la chiave in una delle porte USB della postazione di lavoro.
Una volta inserita la chiave, viene richiesto un codice PIN:
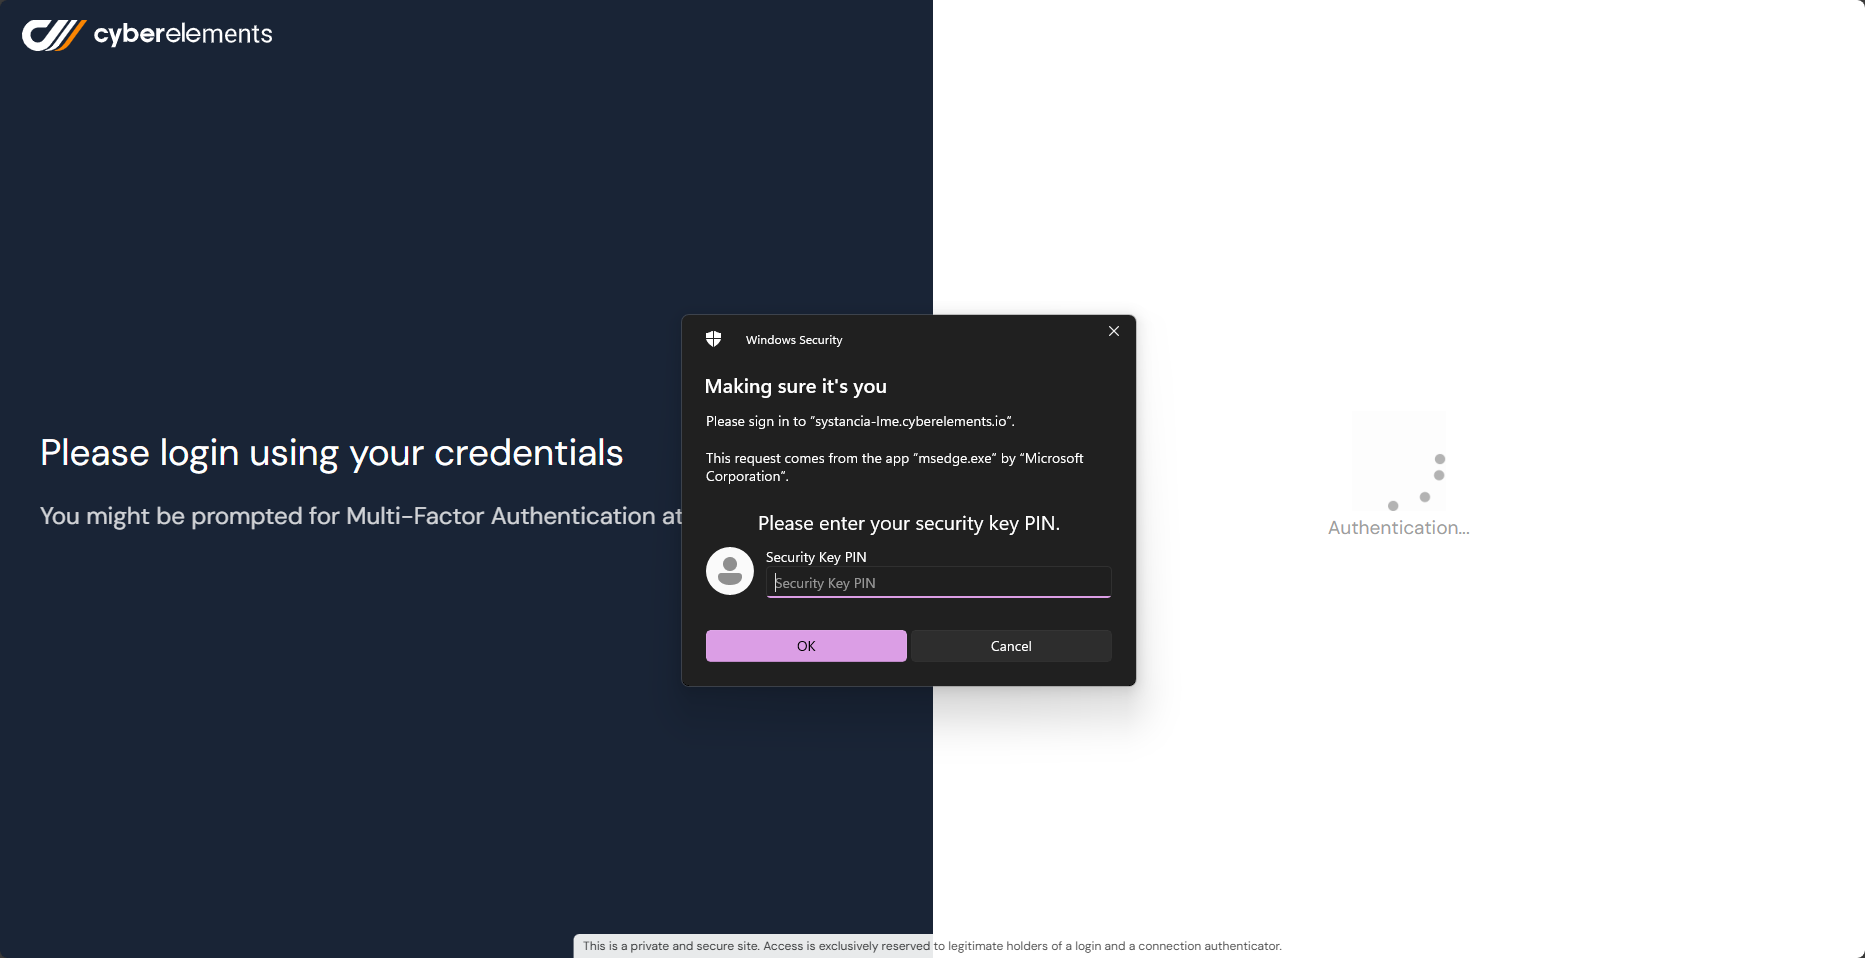
Una volta completati questi passaggi, viene visualizzata la pagina principale se l'autenticazione tramite chiave di sicurezza è riuscita.
In caso contrario, viene visualizzata la maschera di connessione e viene aggiunto un messaggio di errore, registrato nei log di accesso.
Gestione delle chiavi di autenticazione
Gli amministratori della piattaforma CyberElements hanno la possibilità di revocare la chiave di autenticazione di un utente.
A tale scopo, accedere al menu di gestione delle chiavi nella console di amministrazione:
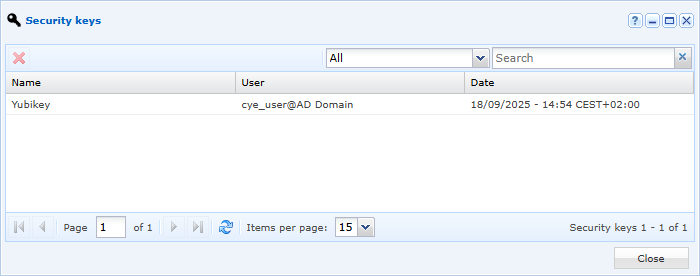
Questo menu elenca tutte le chiavi di autenticazione registrate dagli utenti.
Una volta aperto questo menu, è possibile selezionare e quindi eliminare una chiave. Questo impedirà all'utente di autenticarsi con tale chiave in futuro.
Risoluzione dei problemi
Il pulsante che serve a registrare una nuova chiave per l'utente connesso al portale web CyberElements è attivo solo alle condizioni seguenti:
- L'utente deve essere autenticato con un account personale sul portale e non deve essere autenticato tramite un dominio «anonymous».
- L'amministratore deve avere configurato in precedenza almeno un identificativo di relying party.
Se almeno una di queste condizioni non è soddisfatta, il pulsante è disattivato e viene visualizzato un messaggio di errore passando il puntatore sul pulsante. L'interfaccia è costituita da un elenco delle chiavi associate all'utente, così come dalla data in cui tali chiavi sono state aggiunte. Gli utenti possono inoltre registrare, annullare la registrazione o rinominare le chiavi.