Keeper Enterprise Password Management (Keeper EPM)
Prerequisiti
Affinché CyberElements possa comunicare con Keeper EPM tramite le sue API, è necessario disporre di una licenza Keeper Secrets Manager (KSM) e assegnarla a un account di servizio.
L'assegnazione della licenza è descritta nella KSM Getting Started Guide: KSM Getting Started Guide
La piattaforma deve avere accesso ai server Keeper EPM in funzione della località in cui sono memorizzate le credenziali:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Configurazione
Creazione di un token di accesso KSM
Prima di stabilire la connessione KSM è necessario generare un token di accesso KSM.
Attenzione!
I token KSM danno accesso alle credenziali contenute in un'unica Shared folder. Se i propri account non si trovano in questo tipo di cartella, sarà necessario trasferirli.
Per creare un token di accesso KSM, connettersi con l'account di servizio al vault Keeper EPM e seguire i passaggi seguenti:
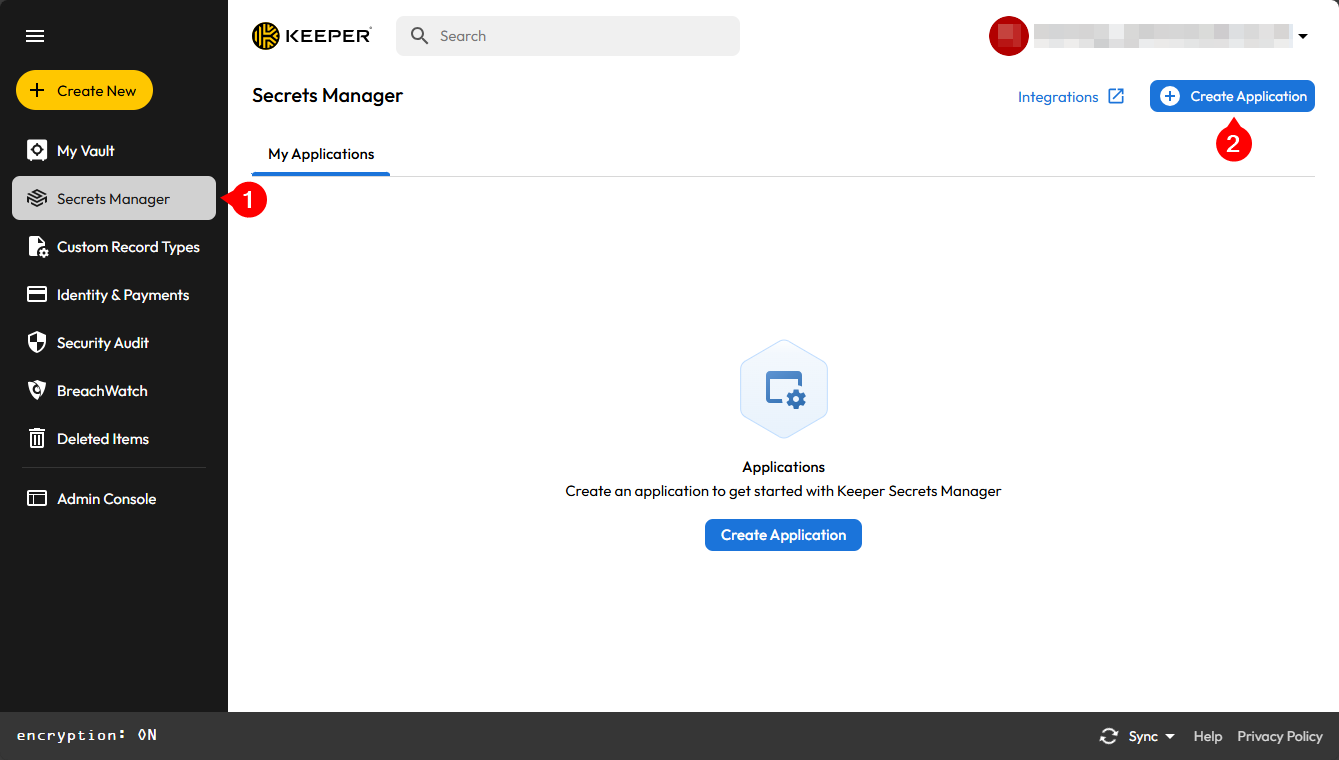
- Fare clic sul menu
Secret Manager - Fare clic sul pulsante
Create an application
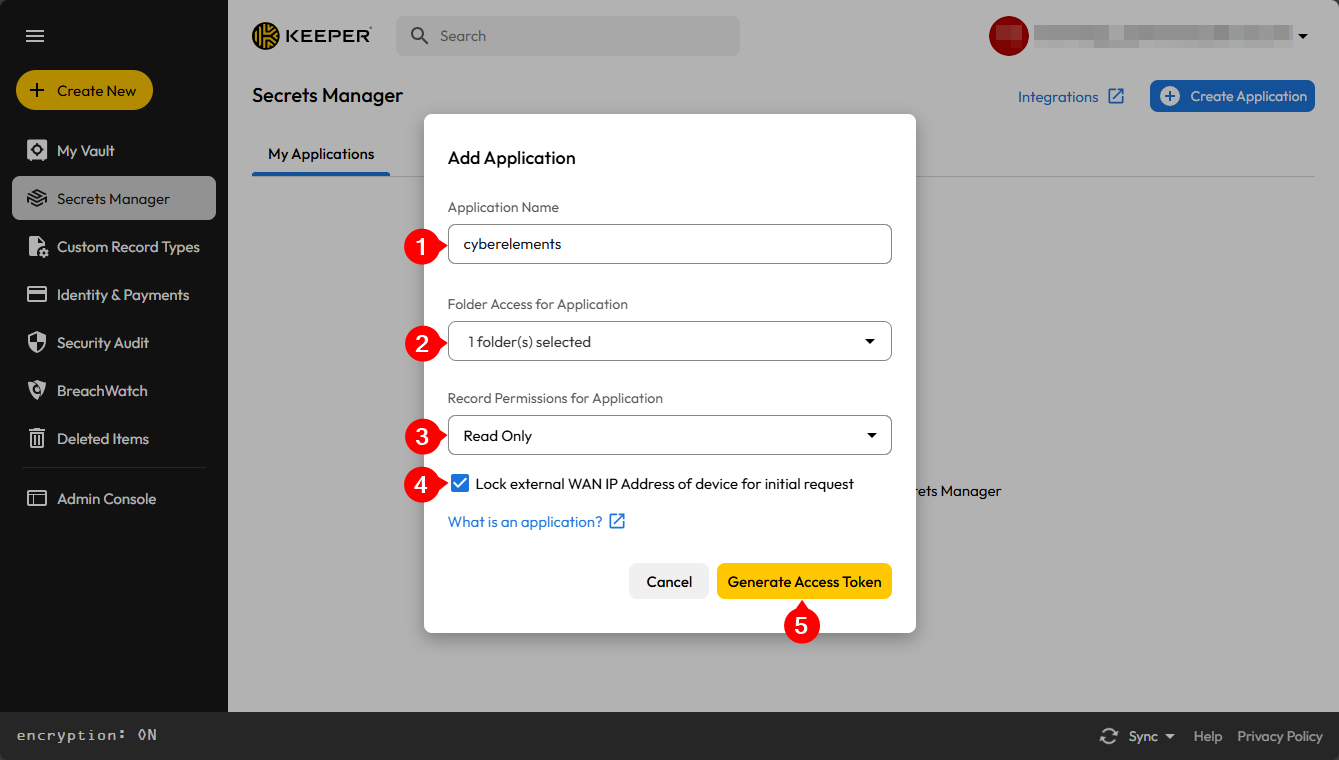
- Assegnare un nome a questa applicazione per identificarla
- Selezionare la o le cartelle condivise a cui potrà accedere CyberElements
- Lasciare l'autorizzazione di accesso su
Read Only - Selezionare l'opzione
Lock the device's external WAN IP address for the initial request. - Confermare l'aggiunta dell'applicazione
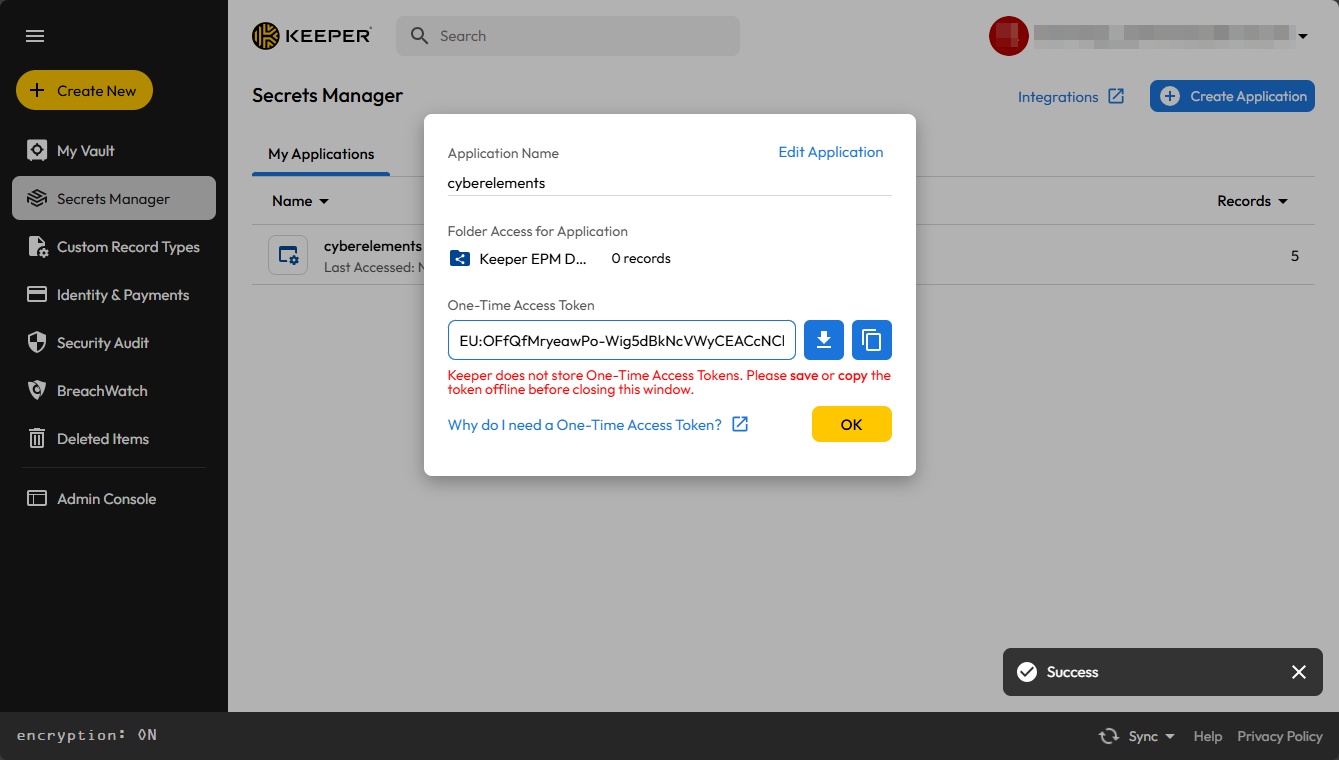
Recuperare e conservare il token di accesso KSM fino alla sua configurazione in CyberElements.
Configurazione dell'utilizzo del vault Keeper EPM
Accedere all'interfaccia web del proprio tenant CyberElements con l'URI /console.
Esempi
Per un tenant denominato my-tenant, la piattaforma è raggiungibile all'indirizzo https://my-tenant.cyberelements.io.
È possibile raggiungere direttamente anche la maschera di accesso della console di amministrazione all'indirizzo https://my-tenant.cyberelements.io/console.
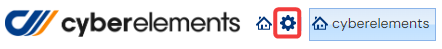
Una volta connessi alla console di amministrazione, accedere allo spazio di lavoro Configurations:
Fare clic quindi sul riquadro General Options:
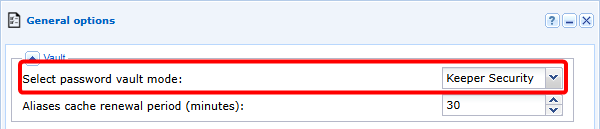
Abilitare quindi l'utilizzo del vault Keeper Security:
Pericolo
L'abilitazione del vault Keeper EPM disabilita il Vault integrato.
Di conseguenza, tutti gli alias contenuti nel Vault integrato non saranno più utilizzabili e le relazioni tra alias e applicazioni andranno perdute.
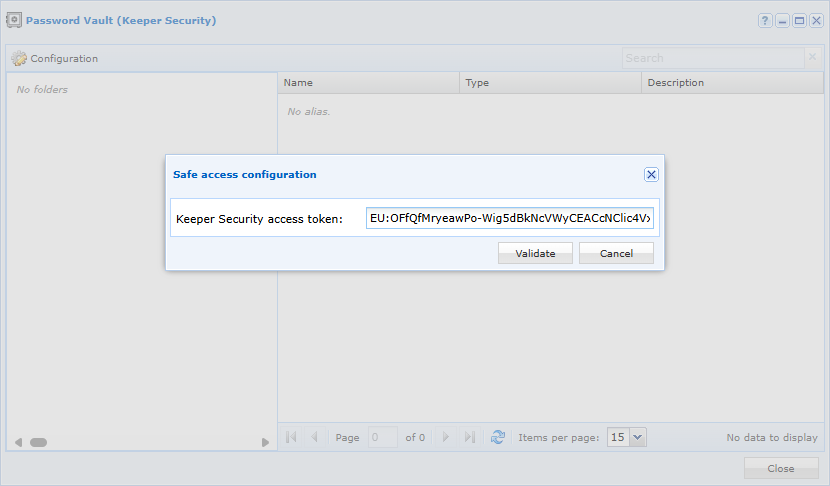
Tornare quindi allo spazio di lavoro principale e aprire il Vault. Viene visualizzata una seconda finestra in cui è necessario immettere il token di accesso KSM:
Utilizzo del vault Keeper EPM
La connessione tra CyberElements e Keeper EPM è in sola lettura: sarà quindi possibile unicamente recuperare le credenziali per utilizzarle al momento della connessione alle applicazioni o per l'iniezione della password dopo un comando SSH.
Dopo aver collegato il vault Keeper EPM, le diverse voci sono elencate nel modulo Vault:
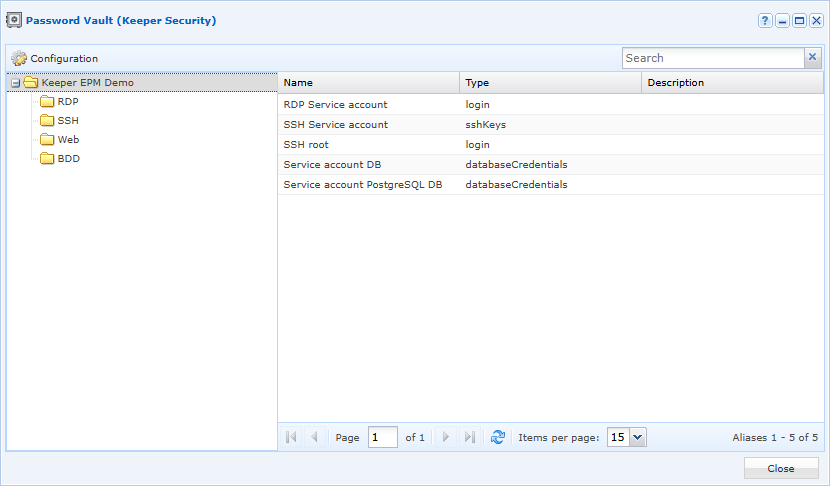
I tipi di voce supportati per l'utilizzo con le applicazioni sono i seguenti:
- Connection
- Database
- Server
- SSH key
- General
La visualizzazione e la selezione delle voci Keeper EPM sono leggermente diverse quando vengono associate alle applicazioni: