Keeper Enterprise Password Management (Keeper EPM)
Cerințe preliminare
Pentru ca CyberElements să poată comunica cu Keeper EPM prin API-urile sale, trebuie să dispuneți de o licență Keeper Secrets Manager (KSM) și să o atribuiți unui cont de serviciu.
Atribuirea licenței este descrisă în ghidul de pornire KSM: KSM Getting Started Guide
Platforma trebuie să aibă acces la serverele Keeper EPM în funcție de locația în care sunt stocate credențialele:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Configurare
Crearea unui token de acces KSM
Înainte de stabilirea conexiunii KSM, trebuie să generați un token de acces KSM.
Atenție!
Tokenurile KSM dau acces la credențialele conținute într-un singur folder partajat (Shared folder). Dacă conturile dumneavoastră nu se află în acest tip de folder, va trebui să le transferați.
Pentru a crea un token de acces KSM, conectați-vă cu contul de serviciu la Vault-ul Keeper EPM și urmați etapele următoare:
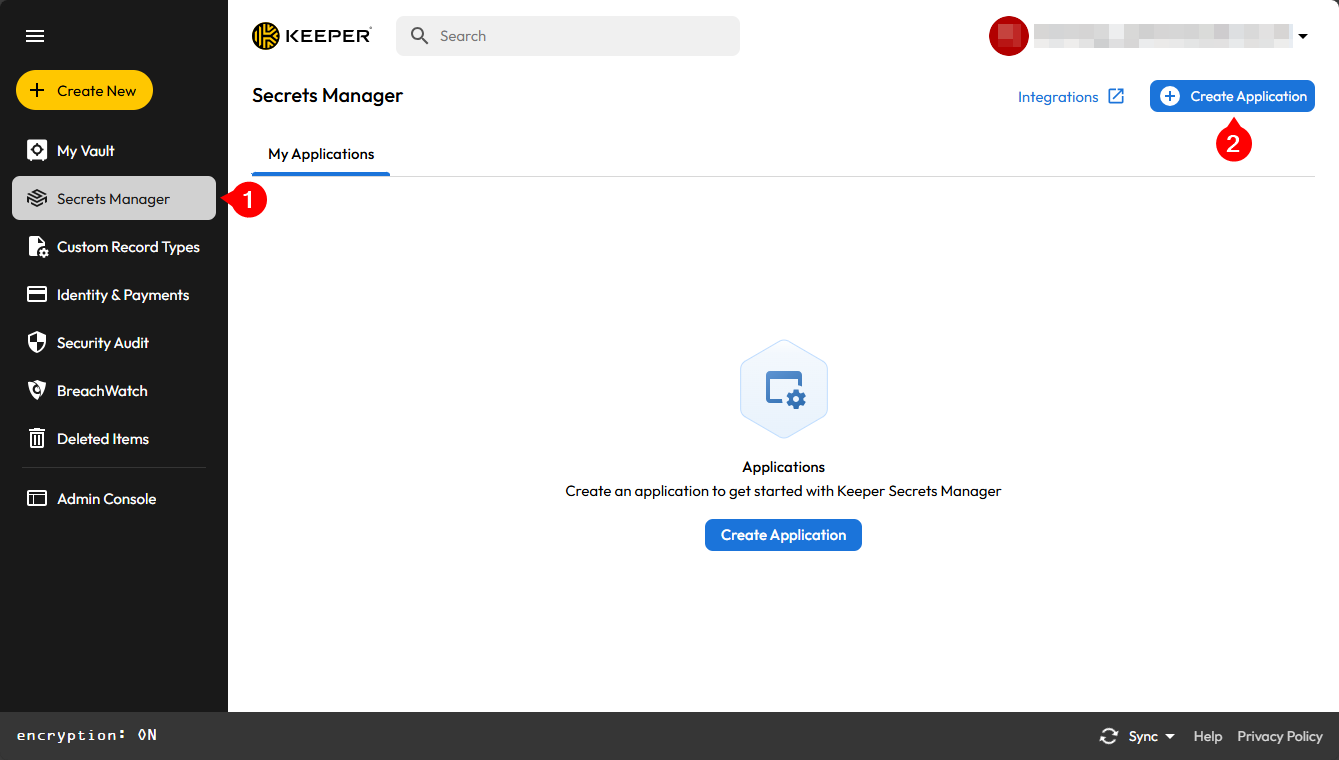
- Faceți clic pe meniul
Secret Manager - Faceți clic pe butonul
Create an application
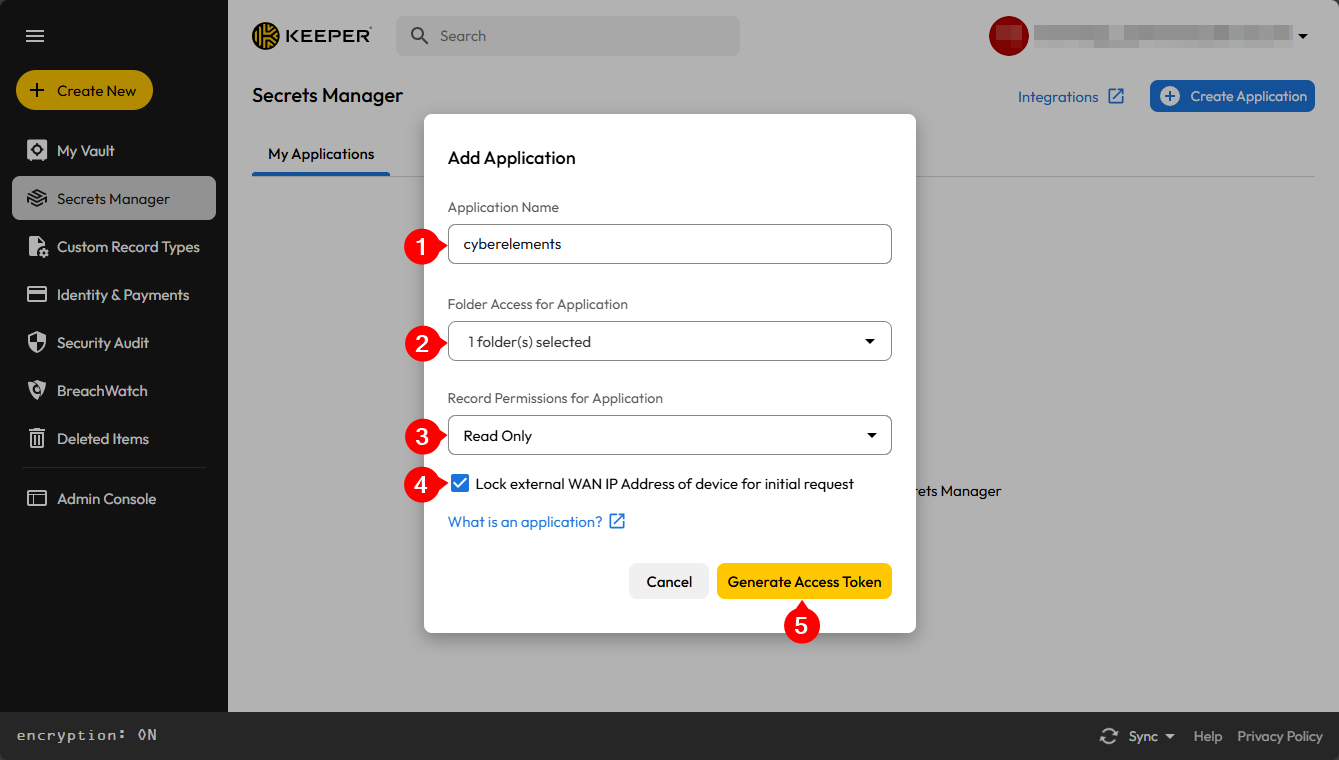
- Dați un nume acestei aplicații pentru a o identifica
- Selectați folderul sau folderele partajate la care va putea accesa CyberElements
- Lăsați permisiunea de acces la
Read Only - Bifați opțiunea
Lock the device's external WAN IP address for the initial request. - Confirmați adăugarea aplicației
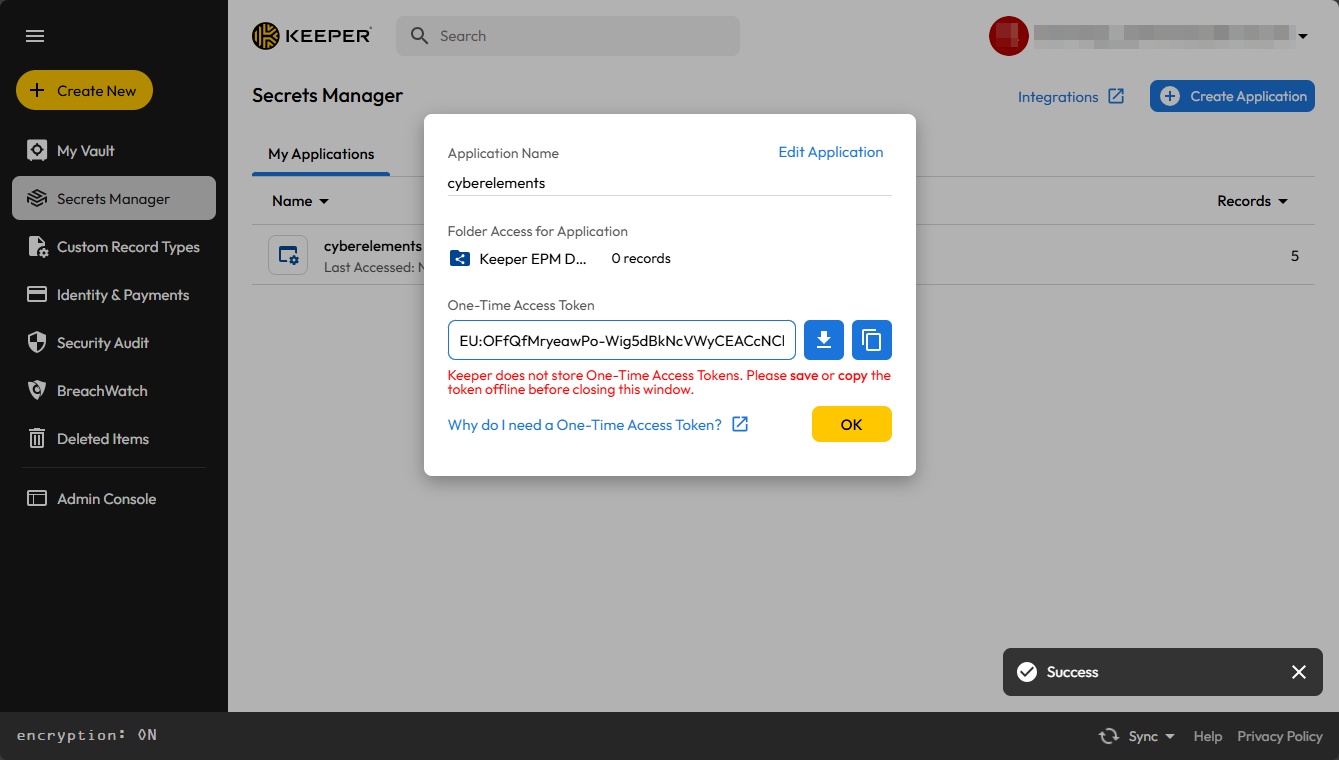
Recuperați și păstrați tokenul de acces KSM până la configurarea sa în CyberElements.
Configurarea utilizării Vault-ului Keeper EPM
Accesați interfața web a tenantului CyberElements cu URI-ul /console.
Exemple
Pentru un tenant numit my-tenant, platforma este accesibilă la https://my-tenant.cyberelements.io.
Formularul de conectare al consolei de administrare poate fi accesat și direct la https://my-tenant.cyberelements.io/console.
După conectarea la consola de administrare, accesați spațiul de lucru Configurations:
Faceți apoi clic pe dala General Options:
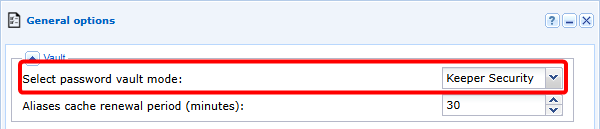
Activați în continuare utilizarea Vault-ului Keeper Security:
Pericol
Activarea Vault-ului Keeper EPM dezactivează Vault-ul integrat.
În consecință, toate aliasurile conținute în Vault-ul integrat nu vor mai putea fi utilizate, iar relațiile dintre aliasuri și aplicații vor fi pierdute.
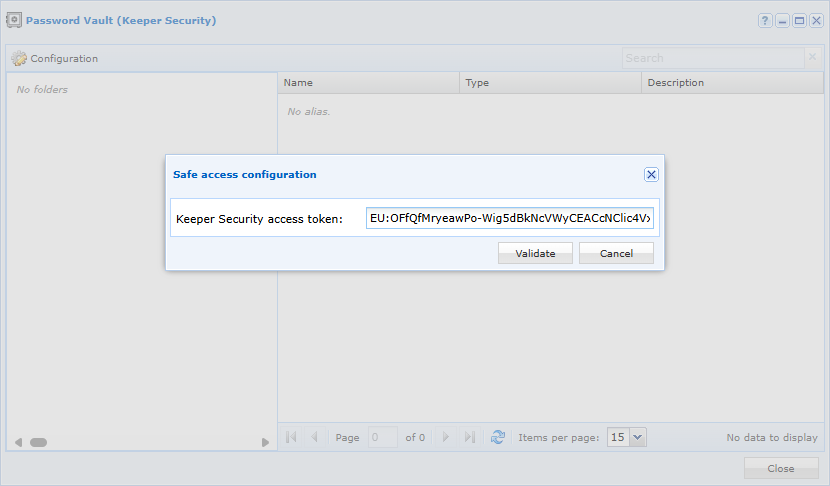
Reveniți apoi la spațiul de lucru principal și deschideți Vault-ul. Apare o a doua fereastră în care trebuie să introduceți tokenul de acces KSM:
Utilizarea Vault-ului Keeper EPM
Conexiunea dintre CyberElements și Keeper EPM este numai pentru citire, prin urmare va fi posibilă doar recuperarea credențialelor pentru utilizarea lor la conectarea la aplicații sau pentru injectarea parolei după o comandă SSH.
După conectarea Vault-ului Keeper EPM, diferitele intrări sunt enumerate în modulul Vault:
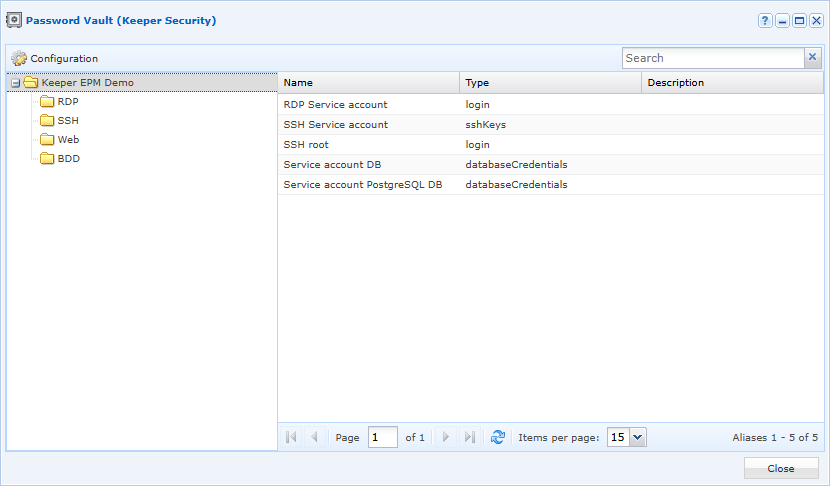
Următoarele tipuri de intrări sunt acceptate pentru utilizarea cu aplicațiile:
- Connection
- Database
- Server
- SSH key
- General
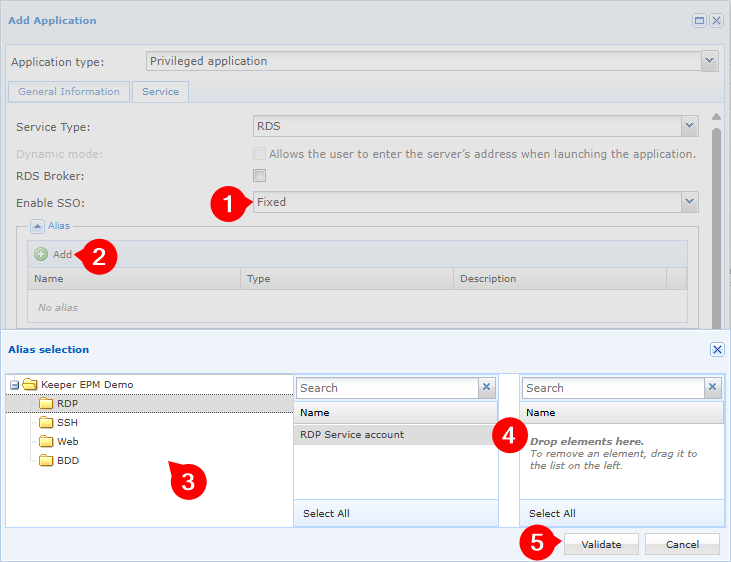
Afișarea și selectarea intrărilor Keeper EPM sunt ușor diferite atunci când acestea sunt asociate aplicațiilor: